Früher dachte ich oft, dass Konsens eine Geschichte sei, bei der viele Validatoren gemeinsam einen Block bestätigen. Ich ging automatisch davon aus, dass je mehr Knoten am Netzwerk teilnehmen, desto vertrauenswürdiger ist es.
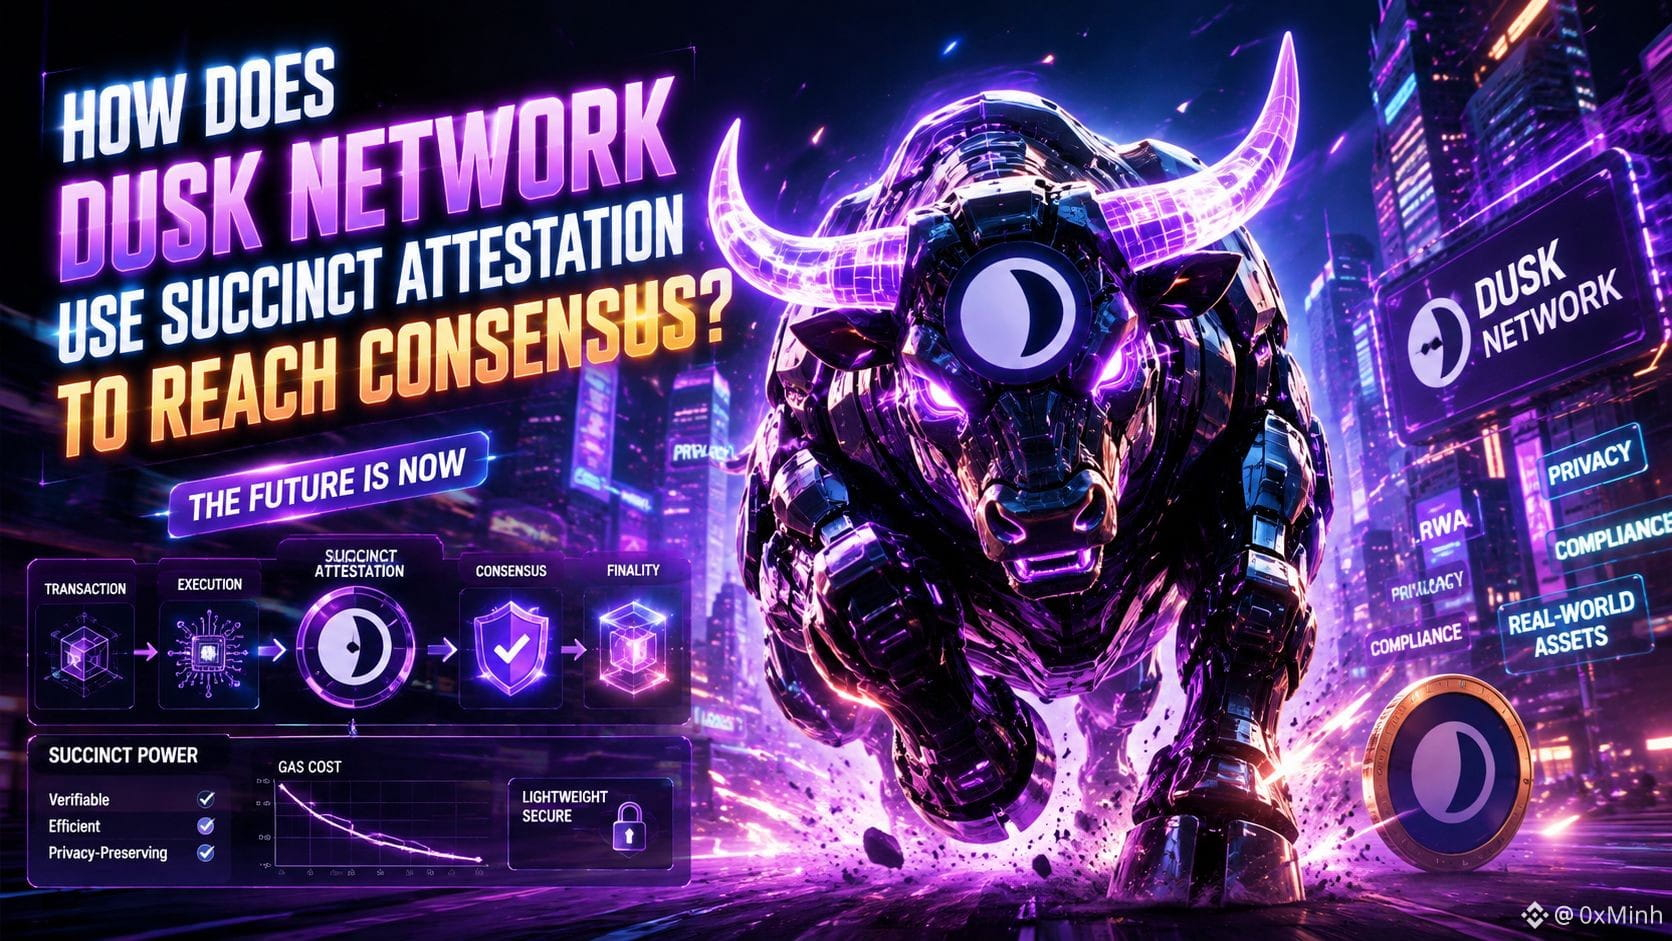
Als ich tiefer in das Dusk Network eintauchte, musste ich jedoch bei einem Detail aus der Succinct Attestation innehalten. Dusk gestaltet den Konsens nicht so, dass alle Provisioner jede Entscheidung gemeinsam behandeln.
Zunächst schien SA ziemlich einfach zu sein: Menschen, die DUSK staken, schlagen gemeinsam Blöcke vor und stimmen darüber ab – aber diese Vorstellung lässt den wichtigen Teil aus. SA ist ein Proof-of-Stake-Mechanismus auf Basis eines Committees, in dem Provisioner für unterschiedliche Rollen ausgewählt werden.
Beim genaueren Lesen wurde mir klar, dass jede Runde drei Schritte durchläuft: Proposal, Validation und Ratification. Ein Provisioner schlägt einen Block vor, ein Committee prüft ihn anschließend, und danach bestätigt ein anderes Committee das Ergebnis und schließt den Block ab.
Aus heutiger Perspektive betrachte ich SA nicht mehr nur als eine Art Abstimmung. Ich sehe es vielmehr als eine Aufteilung von Verantwortlichkeiten im Konsens. Das System verlangt nicht, dass alle Provisioner alles bestätigen. Es wählt Gruppen für jede Aufgabe aus und setzt Bedingungen, damit ein Block Finalität erreicht.
Das hat meine Sicht auf das Trust-Model verändert. Vertrauen liegt nicht nur in der Anzahl der Knoten, sondern auch in den Regeln zur Auswahl des Committees und im Stake.
Ich frage mich aber weiterhin: Wenn der Konsens auf ausgewählten Gruppen basiert, wo liegt dann wirklich die Grenze des Vertrauens?
#dusk $DUSK @Dusk