Ich glaube immer noch, dass viele unterschätzen, wie schwierig Datenschutz wird, sobald echte Finanzinstitute ins Spiel kommen.
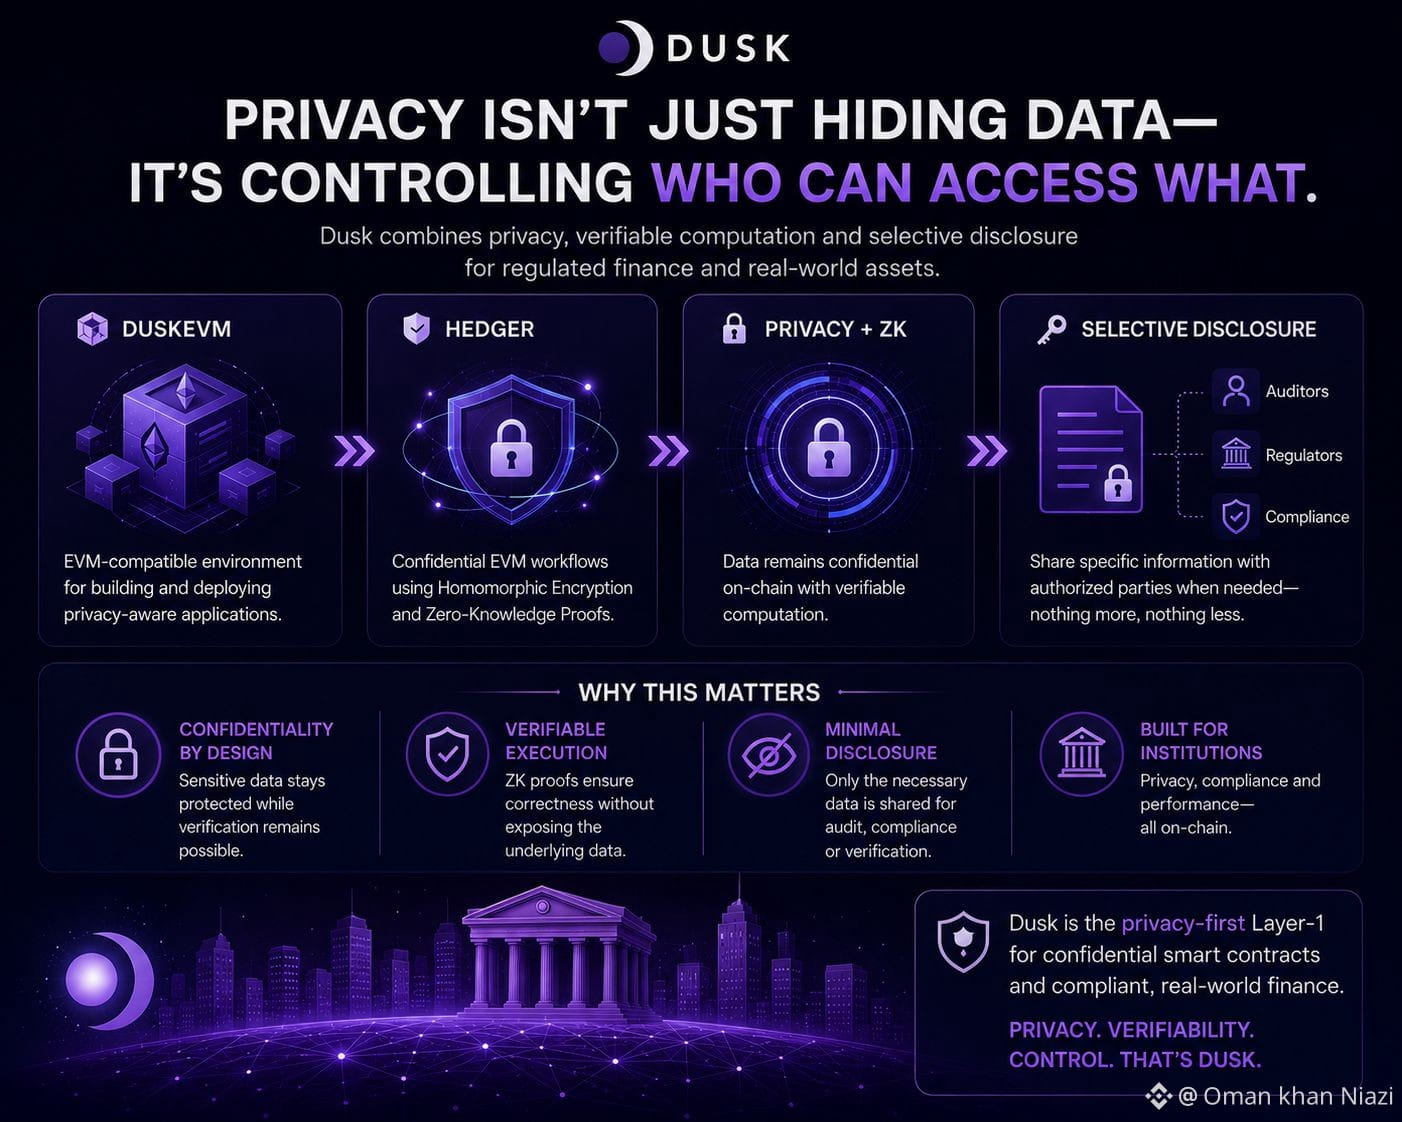
Was mich an Dusk besonders angesprochen hat, ist, dass der Stack nicht nur darum geht, Transaktionen zu verbergen. DuskEVM bietet einen EVM-kompatiblen Weg für Anwendungen, während Hedger für vertrauliche EVM-Workflows mit homomorpher Verschlüsselung und Zero-Knowledge-Proofs entwickelt wurde – mit selektiver Offenlegung, wenn autorisierte Parteien bestimmte Informationen benötigen.
Dann kommt der schwierigere Teil: Wer darf sehen, was?
Eine Finanzanwendung braucht möglicherweise Vertraulichkeit gegenüber der Öffentlichkeit, während ein autorisierter Regulator oder Auditor dennoch bestimmte Informationen für Verifikation oder Compliance benötigt.
Meine Beobachtung: Privatsphäre lässt sich relativ leicht beschreiben. Zu entscheiden, wer was sehen darf und unter welchen Bedingungen, ist der Punkt, an dem die eigentliche institutionelle Spannung beginnt.
Wenn Institutionen selektive Offenlegung benötigen – wer sollte am Ende die Kontrolle darüber haben, was sichtbar wird: die Anwendung, der Regulator oder das Protokoll?
@Dusk $DUSK #dusk
Was mich an Dusk besonders angesprochen hat, ist, dass der Stack nicht nur darum geht, Transaktionen zu verbergen. DuskEVM bietet einen EVM-kompatiblen Weg für Anwendungen, während Hedger für vertrauliche EVM-Workflows mit homomorpher Verschlüsselung und Zero-Knowledge-Proofs entwickelt wurde – mit selektiver Offenlegung, wenn autorisierte Parteien bestimmte Informationen benötigen.
Dann kommt der schwierigere Teil: Wer darf sehen, was?
Eine Finanzanwendung braucht möglicherweise Vertraulichkeit gegenüber der Öffentlichkeit, während ein autorisierter Regulator oder Auditor dennoch bestimmte Informationen für Verifikation oder Compliance benötigt.
Meine Beobachtung: Privatsphäre lässt sich relativ leicht beschreiben. Zu entscheiden, wer was sehen darf und unter welchen Bedingungen, ist der Punkt, an dem die eigentliche institutionelle Spannung beginnt.
Wenn Institutionen selektive Offenlegung benötigen – wer sollte am Ende die Kontrolle darüber haben, was sichtbar wird: die Anwendung, der Regulator oder das Protokoll?
@Dusk $DUSK #dusk