Ich glaube immer noch, dass die meisten Leute Dusk’s Privacy-Design falsch verstehen. ❌😵
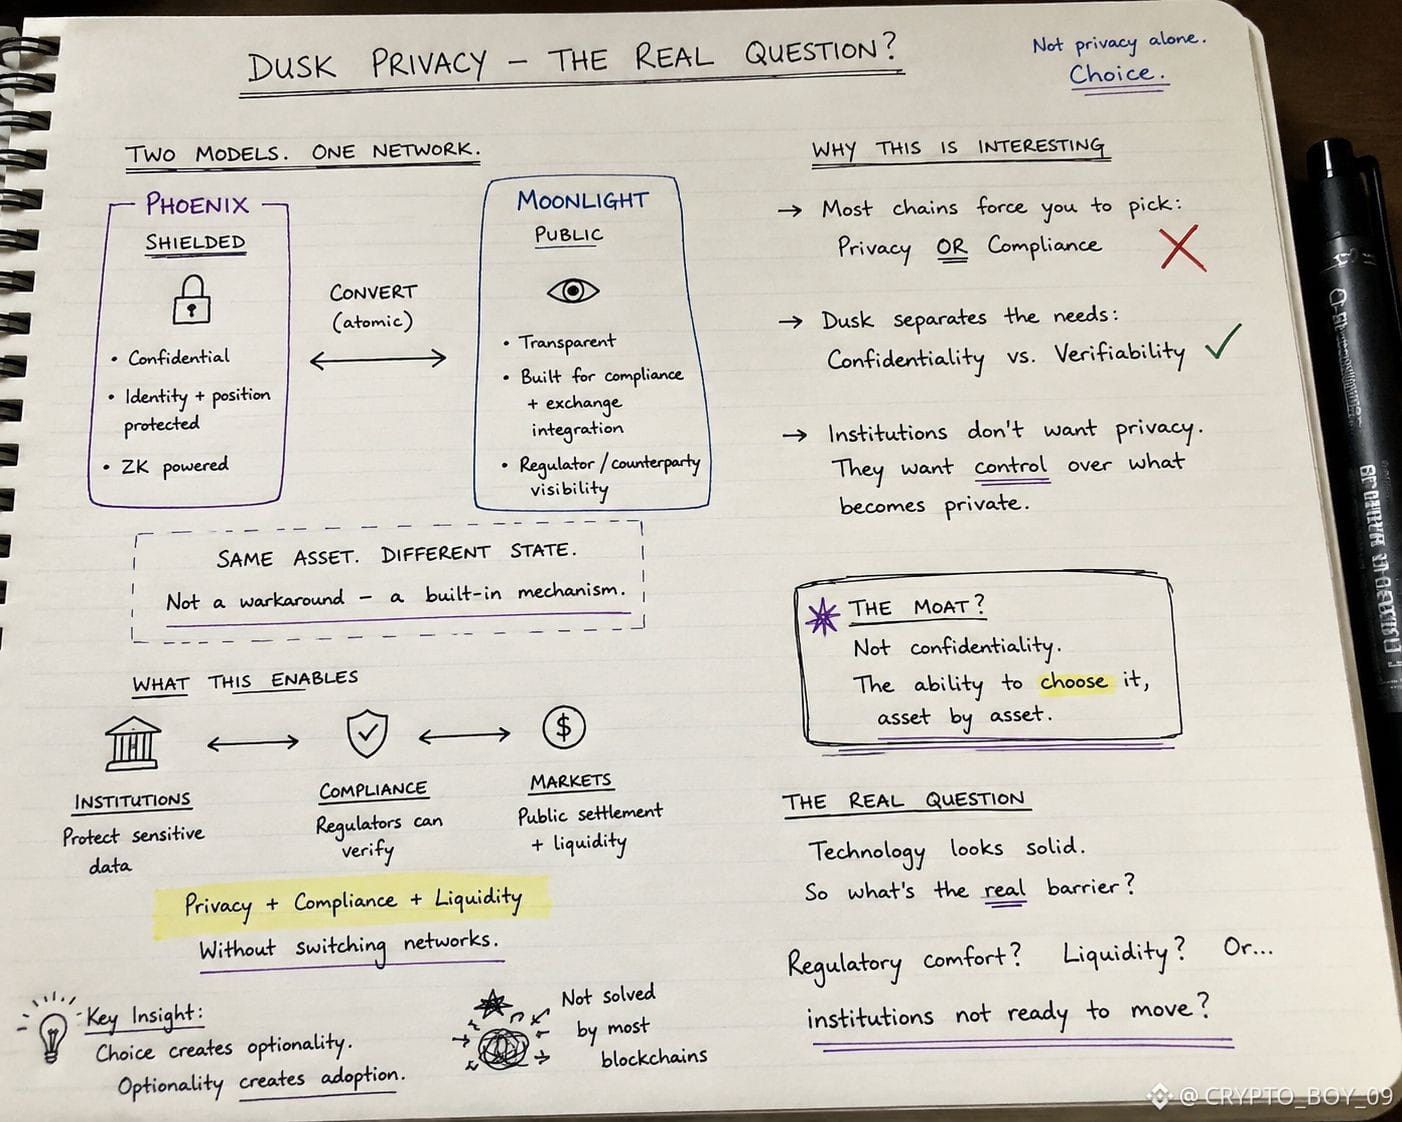
Mir ist in ihren Engineering-Notizen etwas aufgefallen, das auf den ersten Blick nicht stimmig war: Es gibt nicht nur ein einziges Privacy-Modell. Es gibt zwei.
Phoenix, abgeschirmt. Moonlight, öffentlich. Und eine Convert-Funktion, die ein Asset zwischen ihnen verschiebt – kein Workaround, sondern ein echtes eingebautes Mechanismus.
Hier ist der Teil, der bei mir die Spannung erzeugt hat: Dusk’s eigene Dokumentation sagt, dass Moonlight, das öffentliche Modell, dasjenige ist, das für Compliance und Exchange-Integration gebaut ist. Nicht Phoenix, das abgeschirmte.
Das ist das Gegenteil von dem, was ich erwartet hätte. Wenn man für regulierte Finanzen baut: Sollte dann nicht das abgeschirmte Modell das „ernsthafte“ sein?
Aber vielleicht ist das die falsche Intuition.
Eine Bank muss nicht jede Transaktion verstecken. Sie muss die Identität der Investoren und Positionsdaten schützen – während Aufsichtsbehörden und Gegenparteien weiterhin verifizieren können, was gerade passiert. Das sind zwei getrennte Bedürfnisse, und die meisten Blockchains lösen nur eines davon.
Dusk scheint darauf zu setzen, dass Institutionen keine Privacy wollen. Sie wollen Kontrolle darüber, was privat wird.
Wenn das stimmt, ist der Burggraben nicht mehr reine Vertraulichkeit. Vertraulichkeit ist mittlerweile gängig. Der Burggraben ist, sie auswählen zu können, Asset für Asset – ohne Netzwerke zu wechseln.
Ich glaube nicht, dass hier die Technologie noch strittig ist.
Also was ist es eigentlich – regulatorischer Komfort, Liquidität, oder einfach, dass Institutionen nicht bereit sind, eine Infrastruktur zu wechseln, in die sie bereits seit Jahren Zeit gesteckt haben?
@Dusk #dusk $DUSK