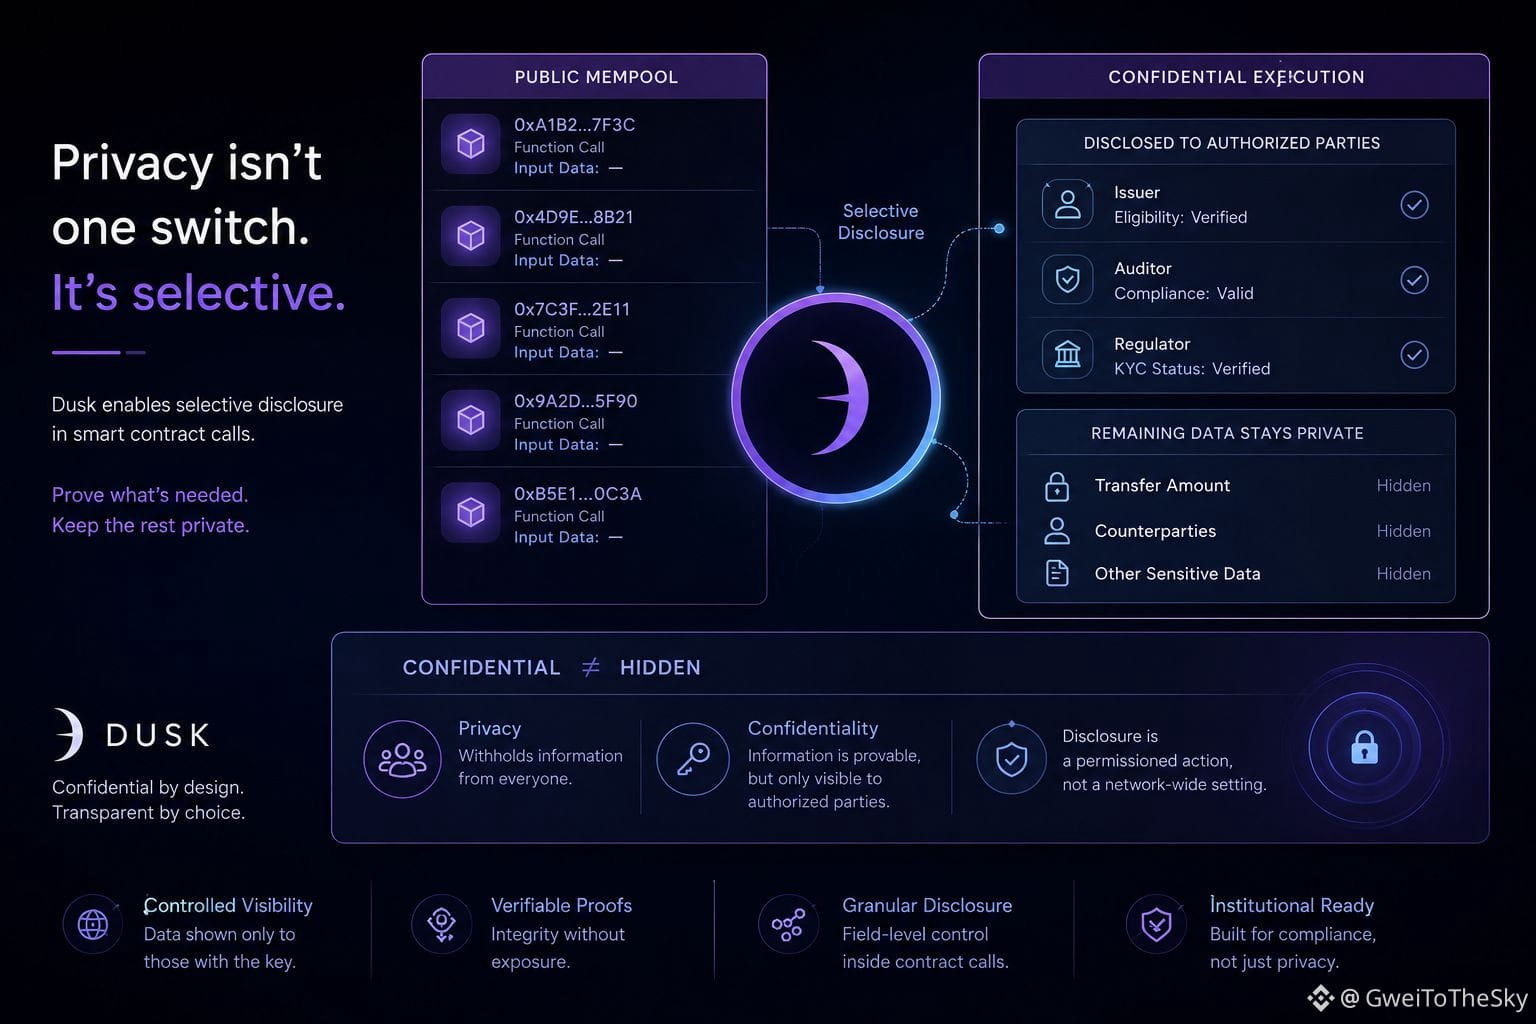
Der vertrauliche Vertrag von Dusk ruft zu Aktivitäten gegen seine öffentliche Mempool-Tätigkeit auf: Ein wesentlicher Anteil der Transaktionen zeigte gültige Zustandsübergänge mit nahezu keiner sichtbaren Eingabedaten. Meine erste Annahme war, dass das nur Rauschen von fehlgeschlagenen Dekodierungsversuchen auf meiner Seite war, ein Indexer-Fehler, der geschützte Payloads als leer fehlinterpretiert.
Bei näherer Untersuchung führte ich es darauf zurück, wie selektive Offenlegung tatsächlich zur Ausführungszeit funktioniert, nicht auf der Berichtsebene. Anstatt dass eine Transaktion entweder vollständig öffentlich oder vollständig verborgen ist, scheint sich die Offenlegungslogik an bestimmte Felder innerhalb eines einzelnen Vertragsaufrufs anzuhängen. Dabei werden Eignungs- oder Compliance-Daten einer festgelegten Partei offengelegt, während Transferbeträge und Gegenparteien unberührt bleiben. Das ist ein anderes Mechanismus als ein ein- oder ausgeschaltetes Verschlüsselungs-Flag.
Das zwang mich, zwei Dinge zu trennen, die ich bisher als eines behandelt hatte: Privatsphäre und Vertraulichkeit. Privatsphäre bedeutet, Informationen vor allen zurückzuhalten. Vertraulichkeit bedeutet hier kontrollierte Sichtbarkeit: Die Informationen existieren und sind nachweisbar, aber nur für diejenigen, die den richtigen Autorisierungsschlüssel besitzen. Der Effekt zweiter Ordnung ist subtil: Die Offenlegung wird zu einer erlaubten Handlung, nicht zu einer netzwerkweiten Einstellung. Dadurch verändert sich, wer tatsächlich die Kontrolle über den Informationsfluss hat.
Was ich noch nicht auflösen kann, ist, wie sich das unter realer institutioneller Last skaliert. Wenn die Offenlegungsrechte bei Emittenten oder Auditoren liegen, entsteht dann eine weiche Abhängigkeit von einer kleinen Gruppe autorisierter Parteien—und verschiebt sich diese Abhängigkeit je nach Rechtsraum oder Asset-Typ?
In Zukunft möchte ich die Muster der Schlüsselvergabe beobachten: wie oft Offenlegungsberechtigungen tatsächlich ausgeübt werden versus wie oft sie ungenutzt bleiben, und ob das Verhalten von Validatoren bei diesen vertraulichen Calls konsistent bleibt, während das Volumen wächst.
Ich bin mir immer noch nicht sicher, ob diese Autorisierungsebene zu Infrastruktur wird oder eher zu Reibung. Diese Unterscheidung scheint es wert zu sein, besonders genau zu beobachten.
@Dusk $DUSK #Dusk