Die meisten Krypto-Transaktionen folgen einer Regel: Niemand außer dir kann deine Gelder bewegen. Dusk bricht diese Regel absichtlich für einen bestimmten Asset-Typ.
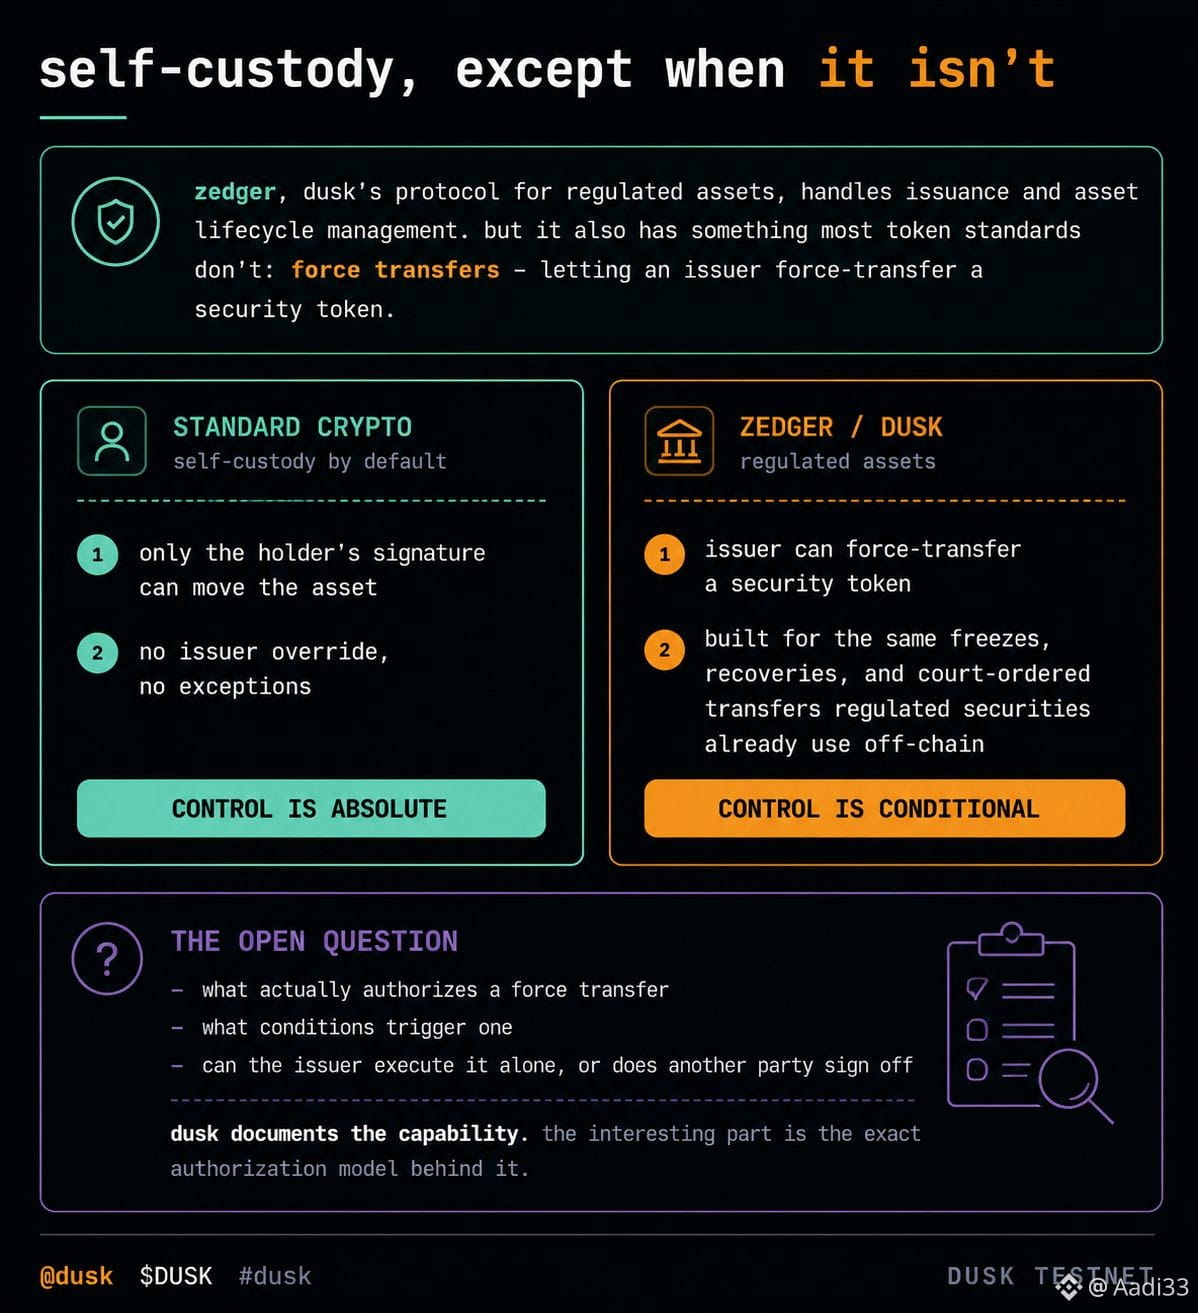
Zedger, Dusk-Protokoll für regulierte Assets, erledigt die üblichen Aufgaben, einschließlich Emission und Asset-Lifecycle-Management. aber es hat auch etwas, das die meisten Token-Standards nicht haben: Force-Transfers, sodass ein Emittent einen Security Token zwangsweise übertragen kann.
Das ist es, worum native Issuance tatsächlich bittet. Der ganze Sinn, den Lifecycle eines Assets on-chain abzubilden statt ihn nur zu „wrappen“, ist, dass Corporate Actions und Compliance-Durchsetzung genauso funktionieren müssen wie außerhalb der Kette: Sperrungen, Wiederherstellungen, gerichtlich angeordnete Transfers. Ein Token, der niemals vom Emittenten anfassbar ist, kann die Kontrollen, die regulierte Wertpapiere erfordern, nicht vollständig nachbilden.
Ich sage nicht, dass das ein Fehler ist. Es ist nur eine andere Annahme als bei Krypto üblich: Self-Custody als etwas, das unter definierten Bedingungen überschrieben werden kann, statt als absolut.
Was ich wissen möchte, ist: Was genau die Force-Transfer-Fähigkeit autorisiert, welche Bedingungen ihn auslösen, und ob der Emittent allein ihn ausführen kann oder ob eine andere Partei ebenfalls unterschreiben muss.
Dusk dokumentiert die Möglichkeit. Das Spannende ist das genaue Autorisierungsmodell dahinter.
@Dusk $DUSK #dusk
$ACE #RWA #SecurityTokens #Tokenization