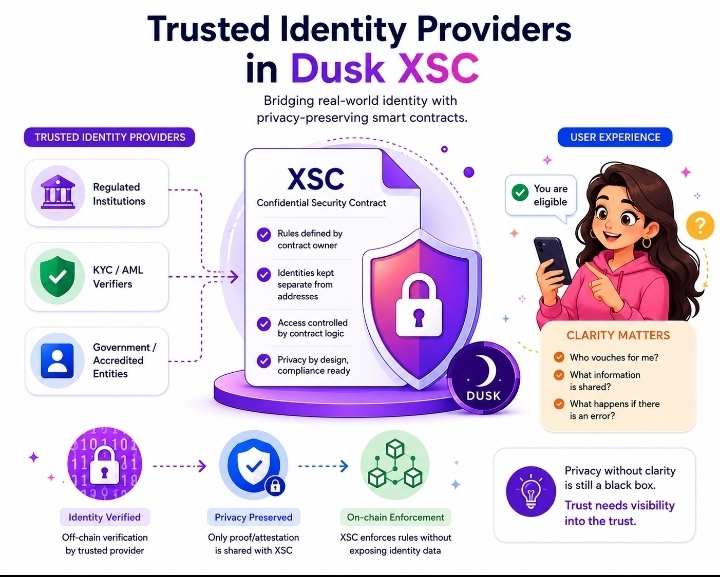
Ein Punkt an Identitätssystemen beschäftigt mich immer wieder: Menschen akzeptieren die Verifizierung meist dann, wenn sie verstehen, wer die Entscheidung trifft. Sobald das unklar wird, kann selbst ein technisch einwandfreies System sich schnell unzuverlässig anfühlen.
Genau hier wird Dusk’s XSC-Modell interessant.
Ein konkretes Detail ist CItadel’s Ansatz für selektive Offenlegung. Ein Nutzer kann ein Attribut wie Wohnsitz, Altersgruppe oder Akkreditierung nachweisen, ohne die zugrunde liegende personenbezogene Information preiszugeben. Dieser Nachweis kann dann Zugangs- und Compliance-Regeln rund um regulierte Vermögenswerte unterstützen.
Technisch gesehen ist das eine bedeutsame Veränderung. Aber die Nutzererfahrung wirft eine weitere Frage auf.
Stell dir einen Investor vor, der auf seinem Bildschirm „Sie sind berechtigt“ sieht. Das System benötigt möglicherweise nur den Nachweis, dass die erforderliche Bedingung erfüllt ist. Doch wer hat diese Bedingung tatsächlich bestätigt? Der Identity Provider? Der Aussteller? Eine andere autorisierte Stelle? Und was passiert, wenn diese Quelle sich irrt?
An dieser Stelle denke ich, dass die übliche Erzählung „Datenschutz schafft Vertrauen“ zu kurz greift.
Datenschutz reduziert unnötige Exponierung. Er erklärt jedoch nicht automatisch die Vertrauensbeziehung hinter dem Nachweis.
Für @Dusk ist diese Unterscheidung wichtig, weil XSC für Workflows rund um regulierte Vermögenswerte entwickelt ist, bei denen Anspruchsberechtigung und Zugriffskontrollen selbst Teil des Systems werden.
Und $DUSK befindet sich in einem Ökosystem, in dem die Glaubwürdigkeit dieser Workflows genauso von verständlichen Vertrauensgrenzen abhängen kann wie von der zugrunde liegenden Kryptografie.
Die spannende UX-Herausforderung besteht nicht nur darin, die Anspruchsberechtigung privat nachzuweisen. Es geht darum, die Vertrauensgrenze für die Person, die das System nutzt, verständlich zu machen.
Wenn Nutzer das Ergebnis verifizieren können, aber nicht verstehen, wer hinter der Verifizierung steht, haben wir dann wirklich die Blackbox entfernt – oder nur kryptografisch unsichtbar gemacht?
#dusk