

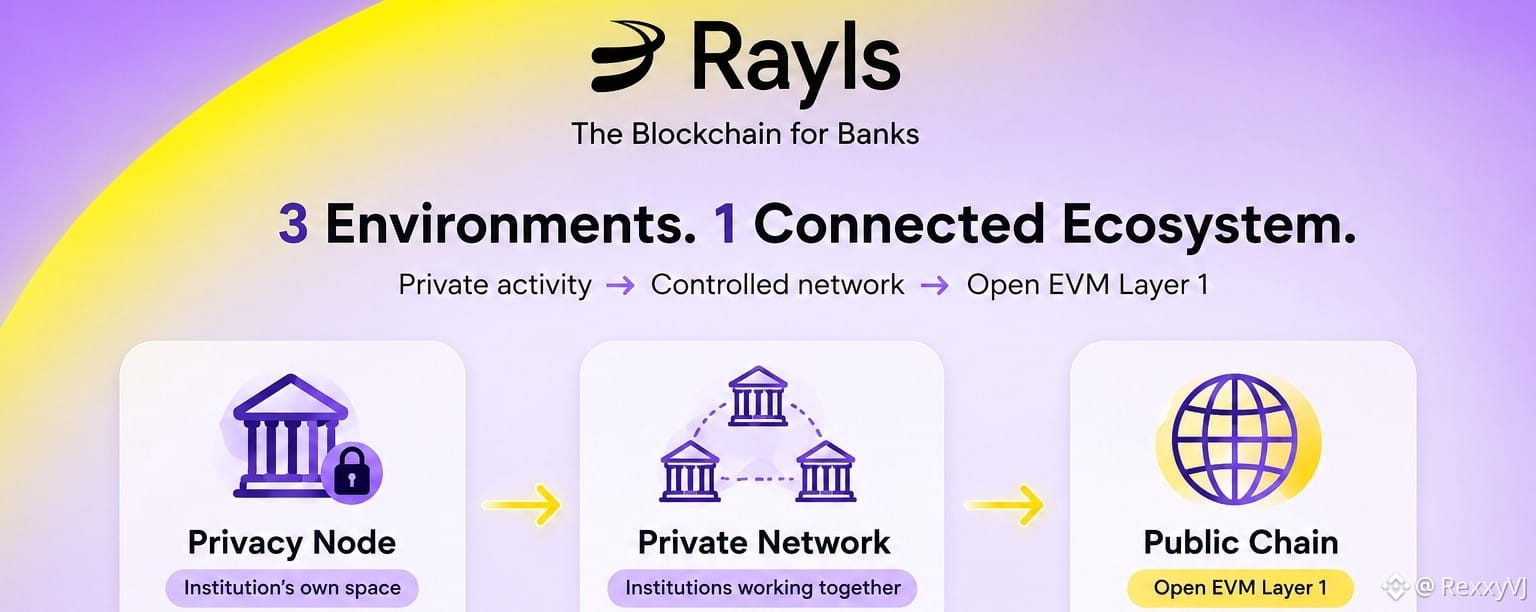
Ich habe die Rayls-Dokumentation durchgesehen, und etwas, das mir anfangs verwirrend vorkam, war der Unterschied zwischen einem Privacy Node, einem Private Network und einer Public Chain.
Nachdem ich mir angesehen habe, wie sie miteinander verbunden sind, wurde es viel leichter zu verstehen.
Jede(r) hat eine andere Rolle.
1. Privacy Node: die eigene Blockchain der Institution
Ein Rayls Privacy Node ist eine EVM-kompatible Kette, die von einer einzelnen Institution betrieben wird.
Was innerhalb der Institution passiert, bleibt innerhalb ihrer eigenen Umgebung.
Es kann Token ausgeben, Guthaben verwalten, Smart Contracts ausführen und seine interne Aktivität dort abwickeln.
Ein Detail, das ich wichtig fand: Ein Privacy Node ist kein Validator.
Die Dokumentation beschreibt es eher so, als wäre es die eigene Onchain-Umgebung der Institution: Ihre Daten, Schlüssel und Workflows werden von der Institution selbst kontrolliert.
Das ergibt für Banken Sinn, weil sie Kontrolle über sensible finanzielle Informationen benötigen.
2. Private Network: wo Institutionen interagieren
Der nächste Teil ist das Rayls Private Network.
Dies ist ein permissioniertes Blockchain-Netzwerk, in dem mehrere Institutionen über ihre Privacy Nodes miteinander verbunden werden können.
Also können statt dass jedes Institut seine eigene isolierte Blockchain betreibt, sie mit anderen genehmigten Teilnehmern interagieren, während Transaktionen privat bleiben.
Rayls verwendet einen Private Network Hub, um diese Interaktionen zu koordinieren.
Hier wird Enygma interessant.
Enygma ist Rays’ Datenschutzprotokoll für vertrauliche Transaktionen. Die Dokumentation zeigt, wie es für private Token-Übertragungen und Delivery-versus-Payment genutzt werden kann, bei denen zwei Assets ausgetauscht werden können, während sensible Transaktionsinformationen geschützt bleiben.
Es gibt außerdem eine Prüferrolle, sodass „Datenschutz“ nicht einfach bedeutet, dass man niemals irgendetwas prüfen darf.
Dieses Gleichgewicht zwischen Vertraulichkeit und autorisierter Sichtbarkeit ist eines der Dinge, die ich interessant fand, als ich die Dokumentation durchgegangen bin.
3. Public Chain: die offene Seite
Dann gibt es auch die Rayls Public Chain.
Dies ist eine EVM-kompatible Layer-1, die dazu entworfen ist, die institutionelle Seite mit dem offenen Blockchain-Ökosystem zu verbinden.
Hier können öffentliche Anwendungen, Assets und DeFi arbeiten.
Die aktuelle Dokumentation erwähnt außerdem über 10.000 TPS und deterministische Finalität im Sekundenbruchteil durch Rays’ Axyl-Konsens.
Also ist die Public Chain nicht einfach nur ein weiterer Ort, um Assets zu speichern.
Es ist die offene Seite der Architektur.
So verstehe ich es jetzt ganz einfach
Denk an eine Institution, die ein tokenisiertes Asset ausgibt.
Privacy Node
Die Institution erstellt und verwaltet das Asset in ihrer eigenen Umgebung.
↓
Private Network
Die Institution kann privat mit anderen genehmigten Institutionen interagieren.
↓
Public Chain
Das Asset kann bei Bedarf das offene Blockchain-Ökosystem und öffentliche Liquidität erreichen.
Natürlich hängt der tatsächliche Ablauf vom jeweiligen Use Case ab. Wichtig ist, dass Rayls nicht jede Aktivität in derselben Umgebung erzwingt.
Jede Umgebung hat einen bestimmten Job.
Und hier passt Rayls Enygma hinein
Das war wahrscheinlich der interessanteste Teil für mich.
Blockchain gibt dir normalerweise standardmäßig Transparenz, aber Finanzinstitute brauchen für sensible Transaktionen oft das Gegenteil.
Enygma ist darauf ausgelegt, vertrauliche Transaktionen bereitzustellen und sie dabei dennoch verifizierbar und prüfbar zu halten.
Zum Beispiel beschreiben Rays-Dokumente vertrauliche Übertragungen, bei denen Absender, Empfänger und Betrag vor der Öffentlichkeit verborgen sein können, während autorisierte Prüfer dennoch auf die erforderlichen Informationen zugreifen können.
Es unterstützt außerdem private DvP-Flows für tokenisierte Assets.
Also ist das Ziel nicht einfach:
„mache alles privat.“
Es geht vielmehr darum, dass verschiedene Teilnehmer je nach dem, was sie sehen dürfen, unterschiedliche Sichtbarkeitsstufen erhalten.
Was ich aus dem Erkunden von Rayls mitgenommen habe
Bevor ich die Dokumentation durchgesehen habe, dachte ich Rayls vor allem als ein weiteres Blockchain-Projekt, das sich auf Institutionen konzentriert.
Nach dem Blick auf die Architektur sehe ich die Idee anders.
Der Privacy Node gibt einer Institution seine eigene kontrollierte Onchain-Umgebung.
Das Private Network ermöglicht es genehmigten Institutionen, miteinander zu interagieren.
Die Public Chain verbindet diese institutionelle Infrastruktur mit der offenen Blockchain-Welt.
Und Enygma liefert die Datenschutzeinheit für sensible Aktivitäten.
Diese Trennung ist wahrscheinlich der Teil von Rayls, den ich am interessantesten fand.
Anstatt Institutionen zu bitten, sich zwischen privater Infrastruktur und öffentlichem Blockchain-Zugang zu entscheiden, baut Rayls einen Weg, wie beide Seiten zusammenarbeiten können.
Das war der Teil, der für mich nach dem Durcharbeiten der Dokumentation „klickt“ hat.