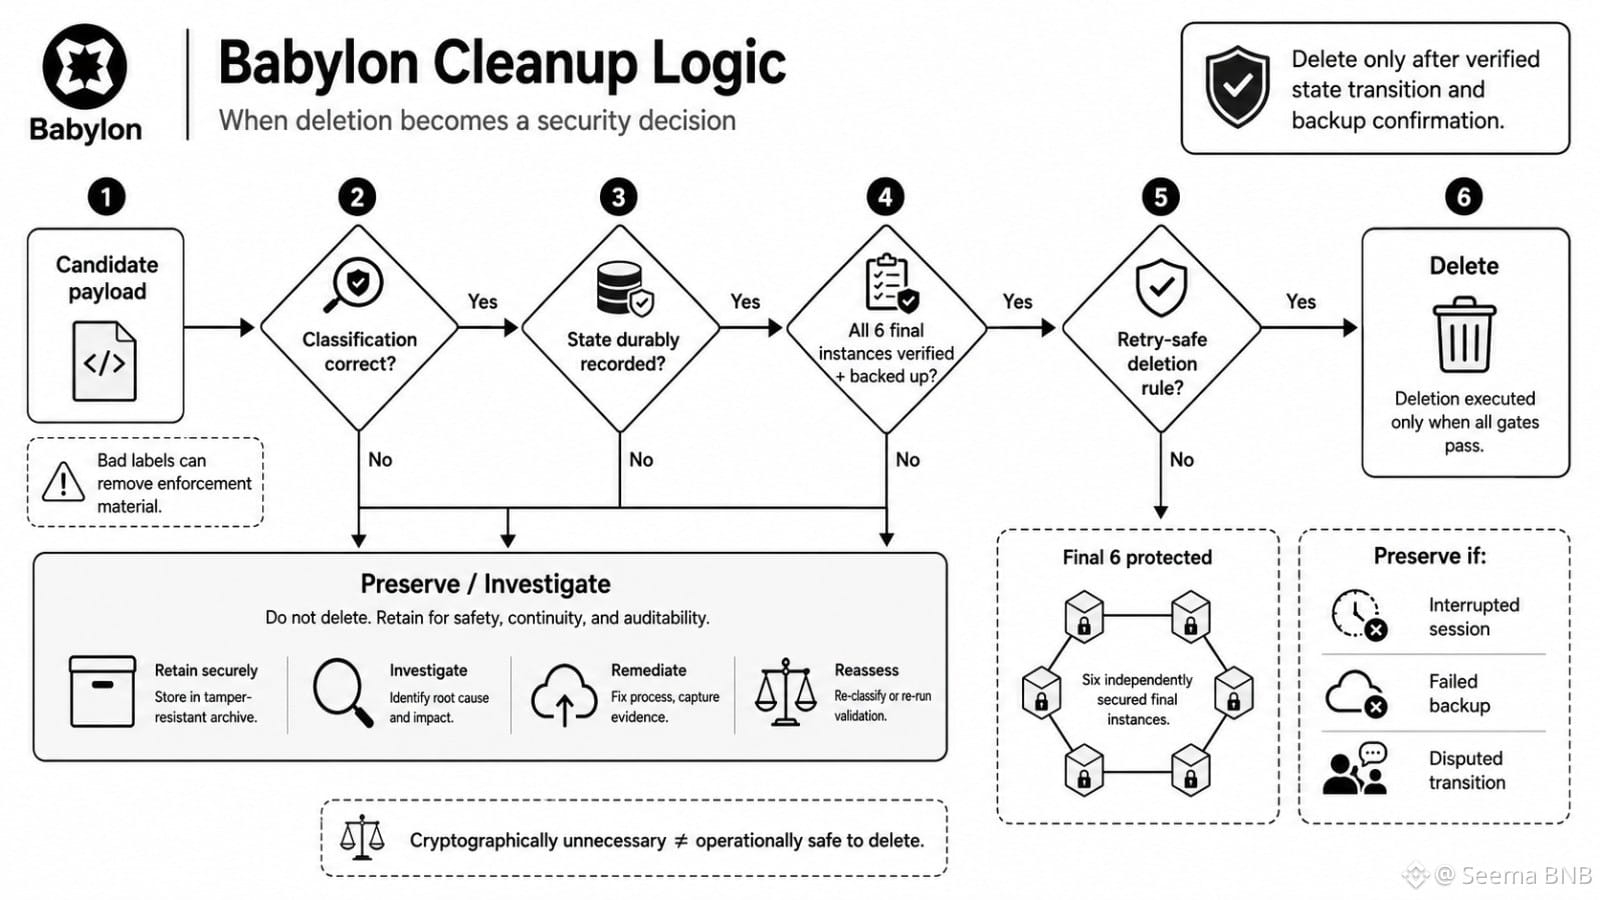
Ich habe Bablyons Bereinigungslogik zuerst anhand der letzten sechs Objekte beurteilt. Das wirkte effizient. Dann bemerkte ich, dass selbst die Löschung Teil des Sicherheitsmodells werden kann.@BabylonLabs_io
Der naheliegende Punkt ist die Reduktion des Speicherbedarfs. Das ist jedoch nicht das eigentliche Problem.
Das verborgene Verhalten ist die Klassifizierung. Ein Kandidat-Payload kann kryptografisch möglicherweise unnötig sein, aber dennoch im Betrieb wichtig sein – etwa während einer unterbrochenen Cut-and-Choose-Sitzung, bei einem fehlgeschlagenen Backup oder bei einer umstrittenen Zustandsübergang-Phase. Wenn man ihn früh löscht, kann das System Material verlieren, das nötig ist, um zu erklären, was passiert ist.
Ein gewisses Bereinigungsrisiko ist normal. Kein Protokoll kann jedes temporäre Objekt für immer erhalten.
Doch BABY’s eigentlicher Test ist Lebenszyklusdisziplin gegenüber Bedienerbequemlichkeit. Löscht Babylon nur dann, wenn die Zustandsänderung dauerhaft aufgezeichnet ist? Beweist ein Manifest, dass alle sechs finalen Instanzen korrekt verifiziert sind und über unabhängige Backups verfügen? Kann der Löschauftrag sicher erneut ausgeführt werden, ohne eines dieser sechs anzutasten?
Automatisierung hilft, ja. Aber nur, wenn die Regeln idempotent sind und die Löschbedingung explizit ist.
Ich beobachte weiterhin die unbequeme Randfrage: Was passiert, wenn Operatoren glauben, die Einrichtung sei abgeschlossen, während die Fehleranalyse sagt, dass dem nicht so ist?
Für BABY ist die Garbage Collection nicht länger reine Hausarbeit. Es ist eine verzögerte Sicherheitsentscheidung – und eine falsche Kennzeichnung kann mehr entfernen als nur Daten.
#baby $BABY
Der naheliegende Punkt ist die Reduktion des Speicherbedarfs. Das ist jedoch nicht das eigentliche Problem.
Das verborgene Verhalten ist die Klassifizierung. Ein Kandidat-Payload kann kryptografisch möglicherweise unnötig sein, aber dennoch im Betrieb wichtig sein – etwa während einer unterbrochenen Cut-and-Choose-Sitzung, bei einem fehlgeschlagenen Backup oder bei einer umstrittenen Zustandsübergang-Phase. Wenn man ihn früh löscht, kann das System Material verlieren, das nötig ist, um zu erklären, was passiert ist.
Ein gewisses Bereinigungsrisiko ist normal. Kein Protokoll kann jedes temporäre Objekt für immer erhalten.
Doch BABY’s eigentlicher Test ist Lebenszyklusdisziplin gegenüber Bedienerbequemlichkeit. Löscht Babylon nur dann, wenn die Zustandsänderung dauerhaft aufgezeichnet ist? Beweist ein Manifest, dass alle sechs finalen Instanzen korrekt verifiziert sind und über unabhängige Backups verfügen? Kann der Löschauftrag sicher erneut ausgeführt werden, ohne eines dieser sechs anzutasten?
Automatisierung hilft, ja. Aber nur, wenn die Regeln idempotent sind und die Löschbedingung explizit ist.
Ich beobachte weiterhin die unbequeme Randfrage: Was passiert, wenn Operatoren glauben, die Einrichtung sei abgeschlossen, während die Fehleranalyse sagt, dass dem nicht so ist?
Für BABY ist die Garbage Collection nicht länger reine Hausarbeit. Es ist eine verzögerte Sicherheitsentscheidung – und eine falsche Kennzeichnung kann mehr entfernen als nur Daten.
#baby $BABY