@BabylonLabs_io ki TBV architecture ansehen und dabei ist mir etwas Interessantes aufgefallen.
Im Whitepaper wirken die kryptografischen Garantien sehr stark, aber die reale Sicherheit wird nicht nur durch Mathematik getestet, sondern auch durch Edge Cases.
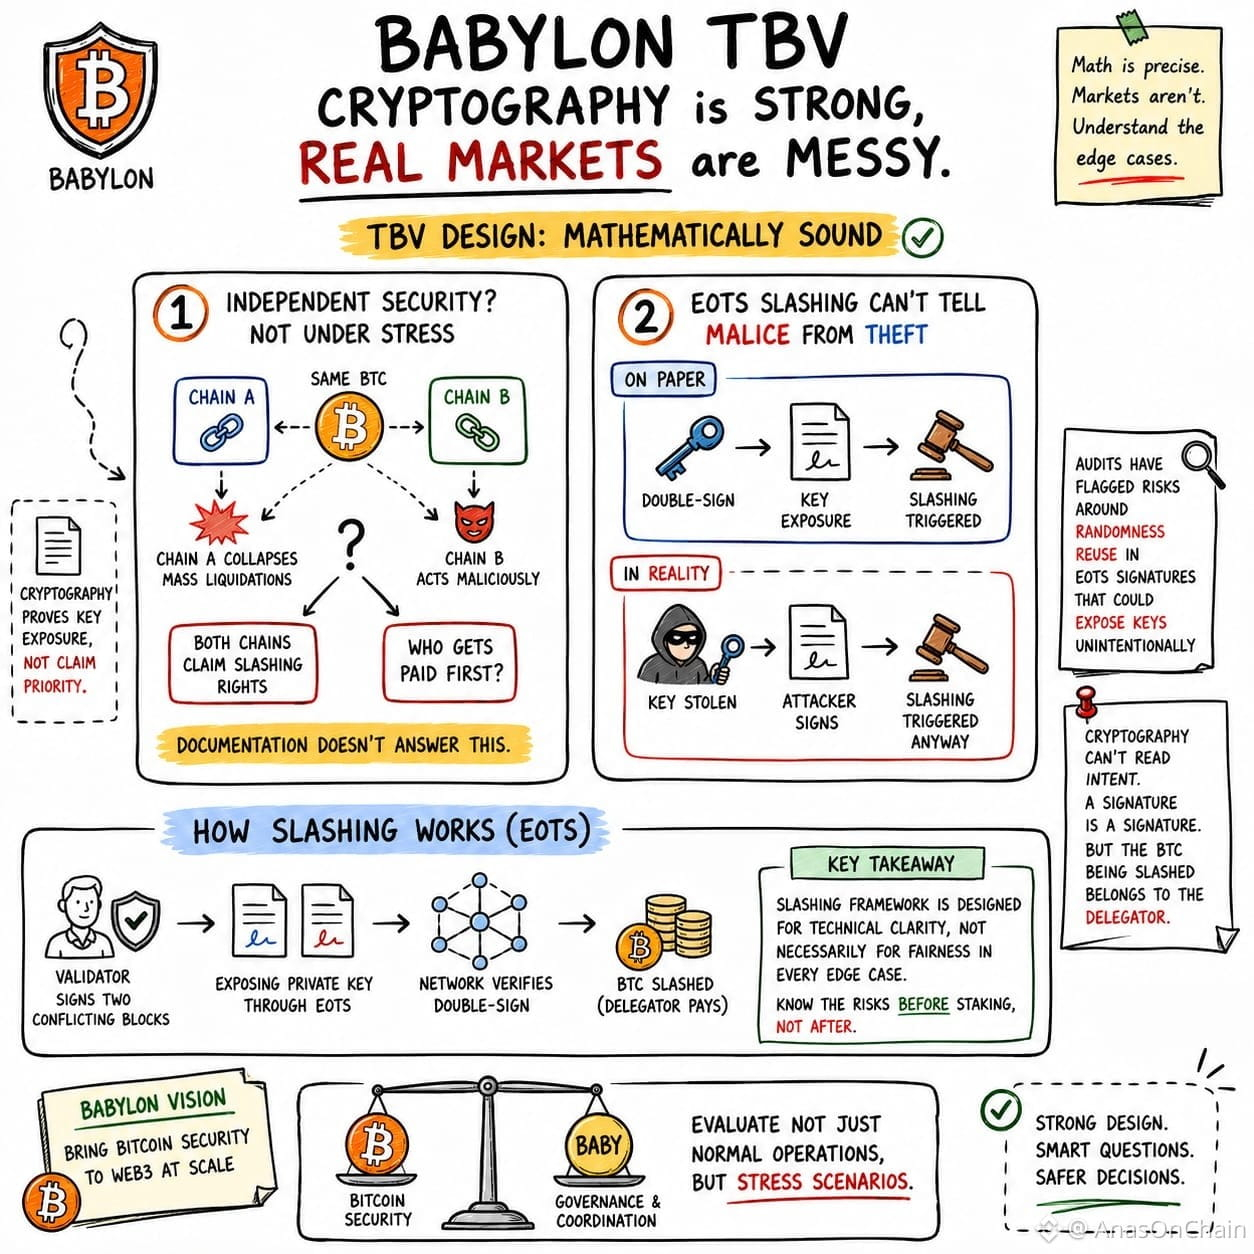
Das TBV-Modell erlaubt es, dass ein und derselbe BTC mehreren Bitcoin Secured Networks wirtschaftliche Sicherheit bereitstellt. Das ist ein leistungsstarkes Design für Kapitaleffizienz. Aber wenn zwei Chains während extremer Marktstress-Situationen eine Slashing-Behauptung gegen denselben Validator generieren, wie wird dann die Priorität festgelegt? Dieses Szenario wird in der Dokumentation nicht eindeutig definiert.
Eine zweite Beobachtung bezieht sich auf den EOTS-Slashing-Mechanismus.
EOTS erzwingt die Ehrlichkeit der Validatoren, weil das Double-Signing eine private Schlüssel-Exponierung zur Folge hat und dann das Slashing ausgelöst wird. Aber die Blockchain kann nur die Signatur sehen, nicht die Absicht. Wenn der Schlüssel kompromittiert wird und der Angreifer mit genau diesem Schlüssel signiert, zeigt das On-Chain-Ergebnis trotzdem ein Double-Signing.
Deshalb betrachten unabhängige Security-Reviews auch das Randomness-Handling und das Key-Management als kritische Bereiche: Die technische Implementierung ist genauso ein wichtiger Bestandteil der Sicherheit wie das kryptografische Design.
Für mich ist das keine Schwäche dieses Protokolls...
Sondern ein Punkt zum Verständnis des Trust-Modells.
Delegatoren wählen nicht nur Rendite oder Rewards. Sie vertrauen auch auf dieses Slashing-Framework, das technischen Klartext liefert – auch dann, wenn es in jedem Edge Case nicht in der Lage ist, die Absicht zu identifizieren.
Babylon erweitert die Sicherheit von Bitcoin bis in Web3, aber wenn man dieses Sicherheitsmodell bewertet, muss man nicht nur den normalen Betrieb betrachten, sondern auch Stress-Szenarien.
@BabylonLabs_io $BABY #baby
Im Whitepaper wirken die kryptografischen Garantien sehr stark, aber die reale Sicherheit wird nicht nur durch Mathematik getestet, sondern auch durch Edge Cases.
Das TBV-Modell erlaubt es, dass ein und derselbe BTC mehreren Bitcoin Secured Networks wirtschaftliche Sicherheit bereitstellt. Das ist ein leistungsstarkes Design für Kapitaleffizienz. Aber wenn zwei Chains während extremer Marktstress-Situationen eine Slashing-Behauptung gegen denselben Validator generieren, wie wird dann die Priorität festgelegt? Dieses Szenario wird in der Dokumentation nicht eindeutig definiert.
Eine zweite Beobachtung bezieht sich auf den EOTS-Slashing-Mechanismus.
EOTS erzwingt die Ehrlichkeit der Validatoren, weil das Double-Signing eine private Schlüssel-Exponierung zur Folge hat und dann das Slashing ausgelöst wird. Aber die Blockchain kann nur die Signatur sehen, nicht die Absicht. Wenn der Schlüssel kompromittiert wird und der Angreifer mit genau diesem Schlüssel signiert, zeigt das On-Chain-Ergebnis trotzdem ein Double-Signing.
Deshalb betrachten unabhängige Security-Reviews auch das Randomness-Handling und das Key-Management als kritische Bereiche: Die technische Implementierung ist genauso ein wichtiger Bestandteil der Sicherheit wie das kryptografische Design.
Für mich ist das keine Schwäche dieses Protokolls...
Sondern ein Punkt zum Verständnis des Trust-Modells.
Delegatoren wählen nicht nur Rendite oder Rewards. Sie vertrauen auch auf dieses Slashing-Framework, das technischen Klartext liefert – auch dann, wenn es in jedem Edge Case nicht in der Lage ist, die Absicht zu identifizieren.
Babylon erweitert die Sicherheit von Bitcoin bis in Web3, aber wenn man dieses Sicherheitsmodell bewertet, muss man nicht nur den normalen Betrieb betrachten, sondern auch Stress-Szenarien.
@BabylonLabs_io $BABY #baby