Einer Sache, der ich seit einiger Zeit mehr Aufmerksamkeit schenke, ist der Unterschied zwischen dem Ziel (Destination) eines Protokolls und seiner aktuellen Architektur.
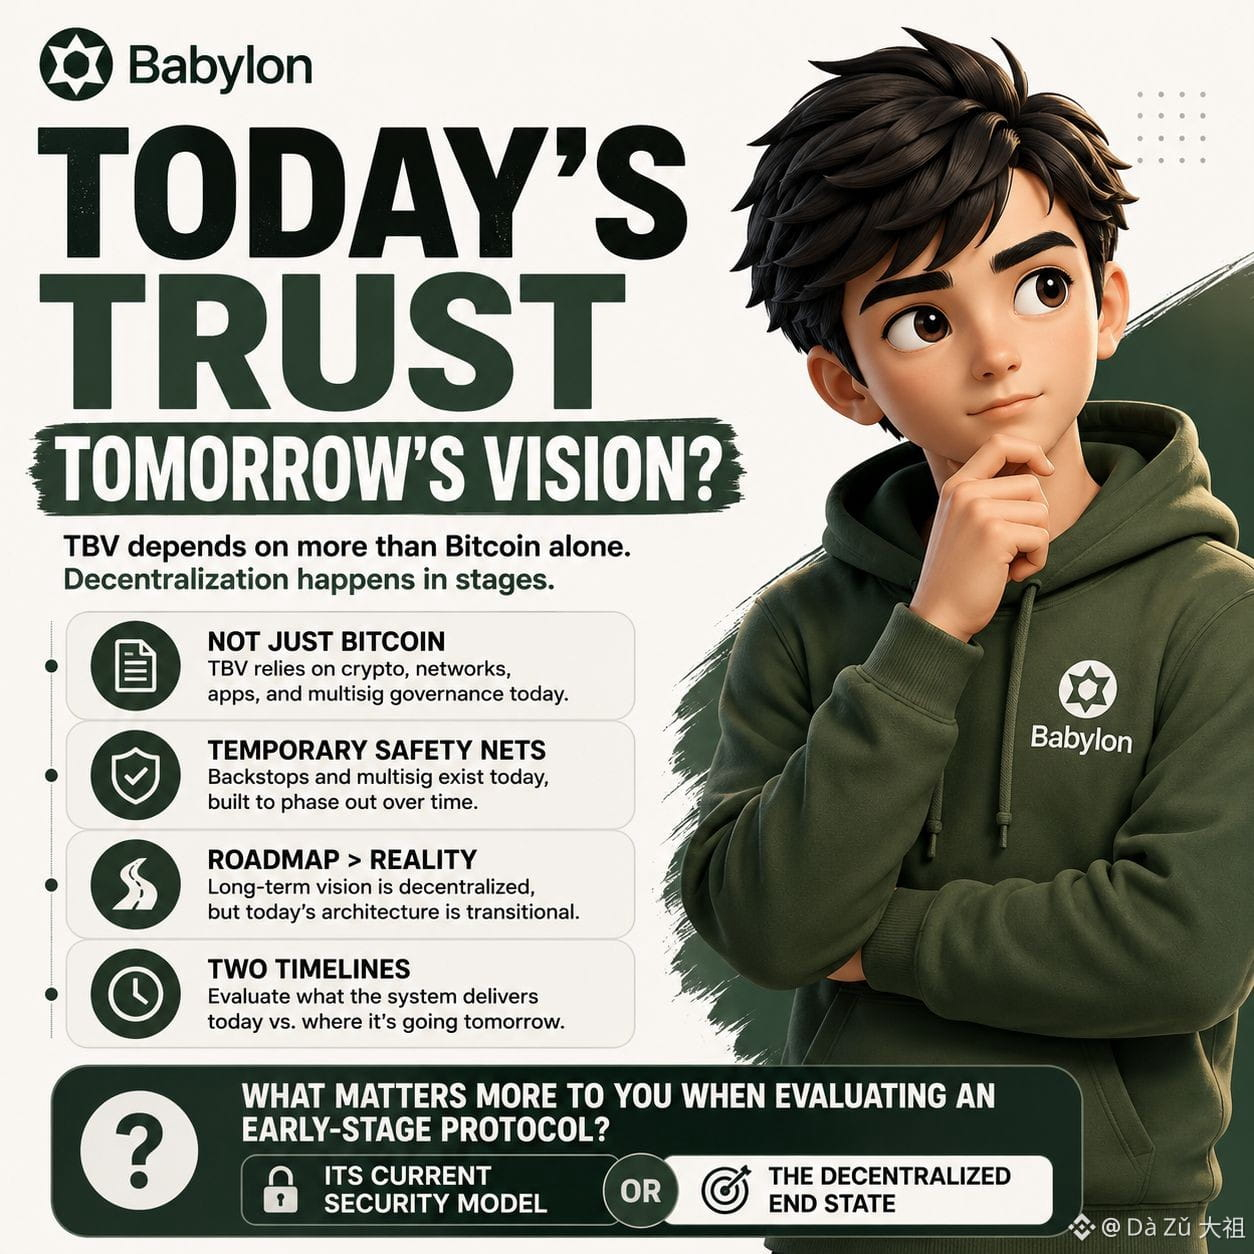
TBV wird oft im Hinblick auf „Bitcoin-native Trust“ diskutiert, aber die Dokumentation beschreibt ein System, das auch heute noch von mehreren operativen Ebenen abhängt, die zusammen funktionieren. Das schwächt das Protokoll nicht automatisch; es zeigt lediglich, dass Dezentralisierung in der Regel in Etappen erreicht wird, statt auf einmal.
Der Teil, den ich am interessantesten finde, ist nicht, ob es temporäre Governance-Schutzmaßnahmen gibt. Sondern wie sie kommuniziert werden. Nutzer hören oft zuerst die langfristige Vision, während die Dokumentation das Übergangsdesign viel detaillierter erklärt.
Das ist ein häufiges Muster in der Krypto-Welt. Teams arbeiten auf eine Minimierung des Vertrauens hin, doch operative Schutzmaßnahmen bleiben oft bestehen, während Infrastruktur, Liquidität und die Beteiligung am Netzwerk reifen. Die Roadmap mag auf eine stark dezentralisierte Zukunft hindeuten, obwohl die heutige Umsetzung noch Mechanismen enthält, die dafür ausgelegt sind, das operative Risiko zu reduzieren.
Aus diesem Grund denke ich, dass Protokolle auf zwei getrennten Zeitachsen bewertet werden sollten: Was die Architektur heute liefert und was die Roadmap anstrebt, morgen zu liefern. Diese Dinge zu vermischen kann Erwartungen erzeugen, die auf keiner Seite beabsichtigt sind.
Die spannendere Diskussion ist nicht, ob TBV sich in Richtung stärkerer Vertrauensminimierung bewegt. Sondern ob Nutzer klar verstehen, welche Vertrauensannahmen heute existieren – im Vergleich zu denen, die das Protokoll im Laufe der Zeit zu beseitigen hofft.
Wenn du ein Protokoll in einer frühen Phase bewertest: Was ist für dich wichtiger – sein aktuelles Sicherheitsmodell oder der dezentrale Endzustand, auf den es hinarbeitet?
#baby $BABY @BabylonLabs_io
$ESP $RE
TBV wird oft im Hinblick auf „Bitcoin-native Trust“ diskutiert, aber die Dokumentation beschreibt ein System, das auch heute noch von mehreren operativen Ebenen abhängt, die zusammen funktionieren. Das schwächt das Protokoll nicht automatisch; es zeigt lediglich, dass Dezentralisierung in der Regel in Etappen erreicht wird, statt auf einmal.
Der Teil, den ich am interessantesten finde, ist nicht, ob es temporäre Governance-Schutzmaßnahmen gibt. Sondern wie sie kommuniziert werden. Nutzer hören oft zuerst die langfristige Vision, während die Dokumentation das Übergangsdesign viel detaillierter erklärt.
Das ist ein häufiges Muster in der Krypto-Welt. Teams arbeiten auf eine Minimierung des Vertrauens hin, doch operative Schutzmaßnahmen bleiben oft bestehen, während Infrastruktur, Liquidität und die Beteiligung am Netzwerk reifen. Die Roadmap mag auf eine stark dezentralisierte Zukunft hindeuten, obwohl die heutige Umsetzung noch Mechanismen enthält, die dafür ausgelegt sind, das operative Risiko zu reduzieren.
Aus diesem Grund denke ich, dass Protokolle auf zwei getrennten Zeitachsen bewertet werden sollten: Was die Architektur heute liefert und was die Roadmap anstrebt, morgen zu liefern. Diese Dinge zu vermischen kann Erwartungen erzeugen, die auf keiner Seite beabsichtigt sind.
Die spannendere Diskussion ist nicht, ob TBV sich in Richtung stärkerer Vertrauensminimierung bewegt. Sondern ob Nutzer klar verstehen, welche Vertrauensannahmen heute existieren – im Vergleich zu denen, die das Protokoll im Laufe der Zeit zu beseitigen hofft.
Wenn du ein Protokoll in einer frühen Phase bewertest: Was ist für dich wichtiger – sein aktuelles Sicherheitsmodell oder der dezentrale Endzustand, auf den es hinarbeitet?
#baby $BABY @BabylonLabs_io
$ESP $RE