Bitcoin musste bisher nie darauf vertrauen, dass die Kette von irgendjemand anderem funktioniert – bis jetzt
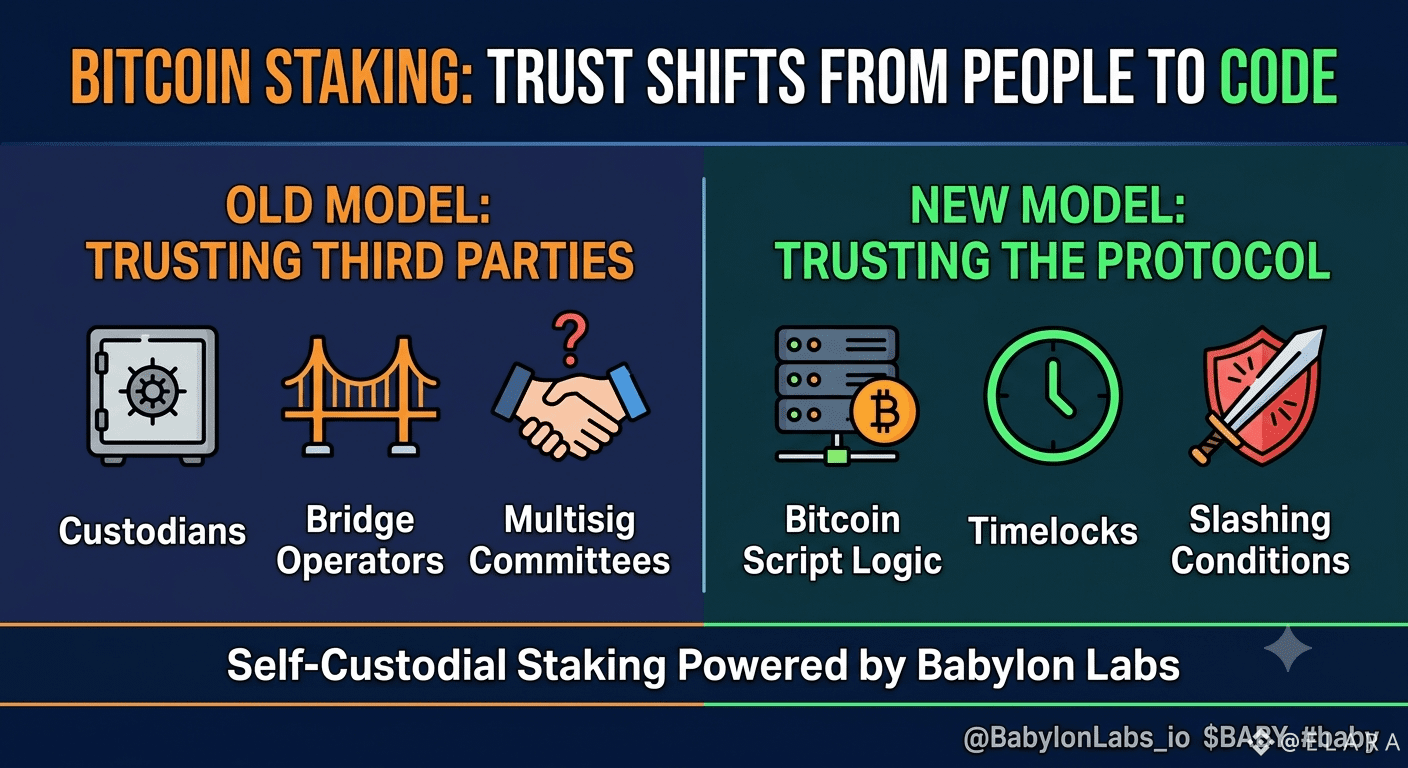
Ich komme immer wieder auf das zurück, was Babylon aus der Gleichung herausnimmt. Jeder frühere Versuch, $BTC sicher nutzbar zu machen, bedeutete, einem Custodian, einem Bridge-Betreiber oder einem Multisig-Komitee zu vertrauen, das deine Coins quasi als Geiseln hält, während du hoffst, dass nichts kaputtgeht. Babylon lässt das komplett weg. Self-Custodial Staking direkt auf Bitcoin verschiebt die Vertrauensgrenze von einer Drittpartei hin zur Protokoll-Logik selbst: Time Locks und Slashing-Bedingungen sind in das Bitcoin-Script eingebettet – statt in Versprechen eines Teams.
Das ist tatsächlich ein anderes Risikomodell, nicht nur ein Rebranding des Alten. Du entfernst kein Risiko, du verlagert es. Aus Gegenparteirisiko wird Slashing-Risiko und Risiko bezüglich des Validator-Verhaltens auf dem jeweiligen Proof-of-Stake-Netzwerk, das du absicherst. Bei trustless Bitcoin Vaults, die DeFi-Kollateral antreiben, ohne Wrapping oder Bridging, ist das sogar noch wichtiger: Das Kollateral bleibt endlich nachweislich Bitcoin – statt irgend einem synthetischen IOU.
$BABY liegt all dem zugrunde und koordiniert Governance sowie Security-Orchestrierung auf der Genesis-Chain, was nur dann wirklich relevant ist, wenn auch genug BTC tatsächlich committen.
Also hier ist, was ich mir selbst eigentlich frage: Wenn das Vertrauen von Institutionen hin zu Code wandert – sind Trader bereit, Protokollrisiko mit derselben Sorgfalt zu bewerten, mit der sie früher Gegenparteien geprüft haben? Oder handeln wir hier einfach nur eine andere Form von Blind Spot gegen eine neue
@BabylonLabs_io $BABY #baby
Ich komme immer wieder auf das zurück, was Babylon aus der Gleichung herausnimmt. Jeder frühere Versuch, $BTC sicher nutzbar zu machen, bedeutete, einem Custodian, einem Bridge-Betreiber oder einem Multisig-Komitee zu vertrauen, das deine Coins quasi als Geiseln hält, während du hoffst, dass nichts kaputtgeht. Babylon lässt das komplett weg. Self-Custodial Staking direkt auf Bitcoin verschiebt die Vertrauensgrenze von einer Drittpartei hin zur Protokoll-Logik selbst: Time Locks und Slashing-Bedingungen sind in das Bitcoin-Script eingebettet – statt in Versprechen eines Teams.
Das ist tatsächlich ein anderes Risikomodell, nicht nur ein Rebranding des Alten. Du entfernst kein Risiko, du verlagert es. Aus Gegenparteirisiko wird Slashing-Risiko und Risiko bezüglich des Validator-Verhaltens auf dem jeweiligen Proof-of-Stake-Netzwerk, das du absicherst. Bei trustless Bitcoin Vaults, die DeFi-Kollateral antreiben, ohne Wrapping oder Bridging, ist das sogar noch wichtiger: Das Kollateral bleibt endlich nachweislich Bitcoin – statt irgend einem synthetischen IOU.
$BABY liegt all dem zugrunde und koordiniert Governance sowie Security-Orchestrierung auf der Genesis-Chain, was nur dann wirklich relevant ist, wenn auch genug BTC tatsächlich committen.
Also hier ist, was ich mir selbst eigentlich frage: Wenn das Vertrauen von Institutionen hin zu Code wandert – sind Trader bereit, Protokollrisiko mit derselben Sorgfalt zu bewerten, mit der sie früher Gegenparteien geprüft haben? Oder handeln wir hier einfach nur eine andere Form von Blind Spot gegen eine neue
@BabylonLabs_io $BABY #baby