

Je mehr ich über das Newton-Protokoll lese, desto weniger glaube ich, dass die interessanten Entscheidungen innerhalb der Kryptografie selbst getroffen werden.
Viele Menschen konzentrieren sich ganz natürlich darauf, wie Beweise erstellt werden. Das ist nachvollziehbar, weil Beweise in der Regel das wichtigste Aushängeschild sind. Aber während ich mir die geplanten Backend-Änderungen ansah, zog mich etwas anderes immer wieder in den Bann.
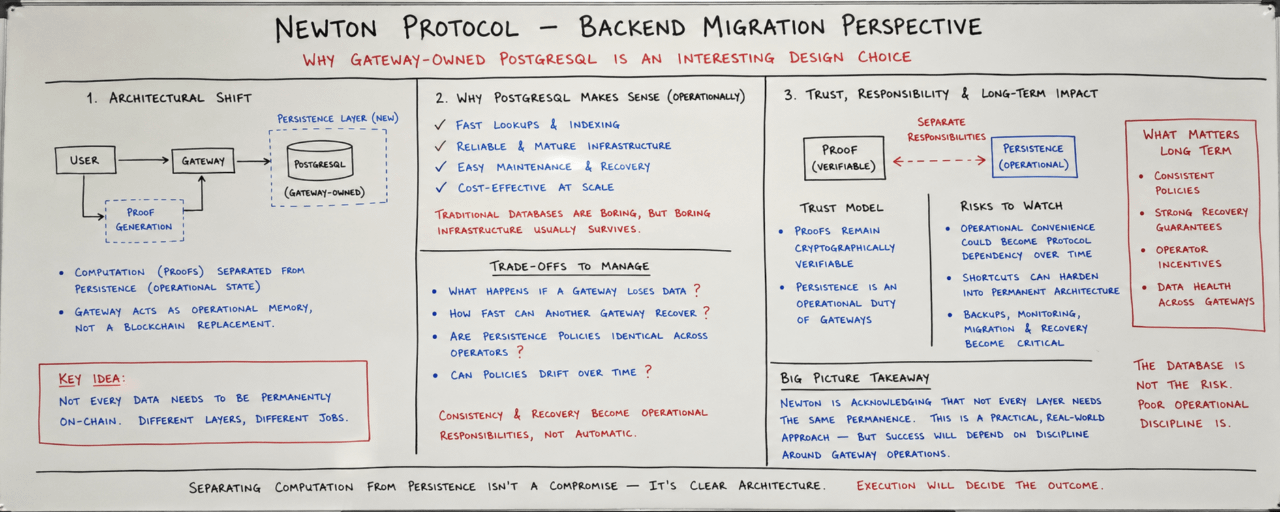
Die Roadmap verschiebt die Beweis-Persistenz hin zu von Gateways verwalteten PostgreSQL-Datenbanken.
Auf den ersten Blick fühlt es sich fast schon ganz gewöhnlich an.
Dann begann ich darüber nachzudenken, warum jemand diese Richtung absichtlich wählen würde, statt von Anfang an alles in eine permanente, vollständig dezentralisierte Speicherung zu zwingen.
Diese Frage fühlt sich viel interessanter an als die Datenbank selbst.
Die meisten Blockchain-Diskussionen vermitteln den Eindruck, dass jedes wichtige Stück Information sofort dauerhaft werden und für immer geteilt werden sollte.
Die Realität funktioniert selten so sauber.
Viele Systeme trennen Berechnung tatsächlich vom Speicher, weil die beiden Probleme sehr unterschiedlich sind.
Newton scheint diese Trennung eher zu unterstützen, statt so zu tun, als gäbe es sie nicht.
Ein Proof kann über einen Prozess erzeugt werden, während seine operative Historie irgendwo viel Praktischeres lebt.
Das verändert, wie ich über die Architektur denke.
Gateway-eigenes PostgreSQL versucht nicht, eine weitere Blockchain zu werden.
Es verhält sich eher wie operatives Gedächtnis.
Diese Unterscheidung ist wichtig.
Das Gateway sitzt bereits zwischen den Nutzern und verschiedenen Teilen des Netzwerks. Wenn man ihm die Verantwortung für das Persistieren der Proofs gibt, entsteht ein Modell, in dem operative Aufzeichnungen nah an dem Dienst bleiben, der Anfragen bearbeitet, statt sofort Teil einer breiteren dauerhaften Schicht zu werden.
Aus Engineering-Sicht fühlt sich das verständlich an.
Traditionelle Datenbanken lösen Alltagsprobleme der Speicherung extrem gut.
Schnelle Abfragen.
Zuverlässige Indizierung.
Einfache Wartung.
Einfache Wiederherstellungsverfahren.
Das sind langweilige Eigenschaften, aber langweilige Infrastruktur überlebt oft länger als aufregende Infrastruktur.
Trotzdem führt die Entscheidung zu einem Interessenkonflikt, der nicht ignoriert werden sollte.
Sobald Persistenz zu einzelnen Gateways gehört, wird Konsistenz etwas, das das System verwalten muss, statt etwas zu sein, das automatisch von einem gemeinsamen Ledger übernommen wird.
Jedes Gateway wird dafür verantwortlich, dass seine Aufzeichnungen gesund bleiben.
Das wirft kleine Fragen auf.
Was passiert, wenn ein Gateway Daten verliert?
Wie schnell kann ein anderes Gateway den fehlenden Verlauf wiederherstellen?
Sind die Persistenzrichtlinien über alle Betreiber hinweg identisch, oder können sie sich im Laufe der Zeit langsam auseinanderentwickeln?
Das sind keine Anzeichen für ein Scheitern.
Das sind schlicht die Arten von Fragen, die auftauchen, sobald die Speicherung über operative Dienste verteilt wird statt über eine einzelne kanonische Datenbank.
Außerdem ist mir noch etwas anderes aufgefallen.
Diese Migration verschiebt stillschweigend, wohin Vertrauen gelegt wird.
Der Beweis selbst kann möglicherweise weiterhin verifizierbar bleiben.
Aber Persistenz wird teilweise zu einer operativen Verantwortung.
Das ist etwas anderes als zu sagen, dass der Speicher selbst vertrauenslos ist.
Manche hören „PostgreSQL“ und nehmen sofort Zentralisierung an.
Ich glaube nicht, dass die Situation so einfach ist.
Die Verwendung einer herkömmlichen Datenbank schwächt ein Protokoll nicht automatisch.
Es kommt darauf an, wofür die Datenbank tatsächlich verantwortlich ist.
Wenn PostgreSQL den operativen Status speichert, während die kryptografische Verifikation unabhängig überprüfbar bleibt, dann ersetzt die Datenbank kein Vertrauen.
Es geht um die Steuerung des Workflows.
Das sind unterschiedliche Jobs.
Die spannendere Frage ist, ob sich die operative Bequemlichkeit mit der Zeit langsam zu einer Protokollabhängigkeit ausweitet.
Das ist in anderen Ökosystemen schon passiert.
Infrastruktur, die zur Effizienz eingeführt wurde, wird manchmal schwer zu ersetzen, weil die umgebende Software auf unerwartete Weise anfängt, sich darauf zu verlassen.
Kleine Abkürzungen werden mit der Zeit zu dauerhafter Architektur.
Ob Newton das vermeidet, hängt wahrscheinlich davon ab, wie sorgfältig diese Verantwortlichkeiten voneinander getrennt bleiben.
Ein weiteres interessantes Detail ist, wie dieser Ansatz zur größeren Ausrichtung des Protokolls passt.
Mehrere jüngste Designentscheidungen scheinen anzuerkennen, dass nicht jede Ebene die gleiche Dauerhaftigkeit braucht.
Einige Informationen profitieren davon, vorübergehend zu sein.
Einige Vorteile ergeben sich daraus, dass es wiederherstellbar ist.
Manches verdient langfristige Persistenz.
Jeden einzelnen Byte exakt gleich zu behandeln, erzeugt oft unnötige Kosten statt besserer Sicherheit.
Newton scheint diese Unterschiede zu erkennen, statt sie hinter einem einzigen Speichermodell zu verstecken.
Das wirkt praktikabel.
Aber praktische Systeme verlangen in der Regel eine stärkere betriebliche Disziplin.
Gateway-Betreiber tragen nun mehr Verantwortung als nur Anfragen weiterzuleiten.
Sie werden zu Verwaltern der Persistenz.
Monitoring, Backups, Migrationsverfahren und ein Wiederherstellungsplan werden plötzlich viel wichtiger, als die Leute vielleicht für möglich halten.
Diese Themen erregen selten Aufmerksamkeit, weil sie nicht aufregend klingen.
Dennoch sind Produktionssysteme meist nicht aufgrund von Whitepaper-Diagrammen erfolgreich oder scheitern, sondern wegen operativen Details.
Ein weiterer Gedanke blieb bei mir, als ich über diese Migration las.
Traditionelle Blockchain-Diskussionen rahmen Datenbanken oft so ein, dass man sie abschaffen müsse.
Newton scheint sich wohler damit zu fühlen, eine andere Frage zu stellen.
Wo passt jedes Tool tatsächlich am besten hin?
Diese Denkweise fühlt sich gesünder an.
Nicht jedes Problem wird automatisch besser, nur weil es on-chain verlagert wird.
Ebenso schafft nicht jede Off-Chain-Komponente ein inakzeptables Risiko.
Architektur geht normalerweise darum, Verantwortlichkeiten dort zu platzieren, wo sie am meisten Sinn ergeben, statt ideologische Reinheit zu verfolgen.
Natürlich gibt es weiterhin Unbekannte.
Persistenzrichtlinien zwischen Gateways werden eine Rolle spielen.
Wiederherstellungsgarantien werden eine Rolle spielen.
Das Daten-Synchronisationsverhalten während Ausfällen wird eine Rolle spielen.
Anreize für Betreiber werden eine Rolle spielen.
Oft entscheiden diese Details darüber, ob ein elegantes Design zuverlässig bleibt, wenn sich jeden Tag Tausende Nutzer darauf verlassen.
Vorerst ist nicht die Wahl von PostgreSQL selbst das Auffällige.
Die Bereitschaft, zuzugeben, dass die betriebliche Persistenz und die kryptografische Verifikation getrennte Probleme sind, die getrennte Lösungen verdienen, macht den Unterschied.
Das wirkt ehrlicher, als so zu tun, als könne eine einzige Speicherschicht alles lösen.
Ob diese Backend-Migration eine Stärke des Newton Protocols wird, hängt wahrscheinlich weniger von der Datenbank ab und viel stärker von der Disziplin rund um die Gateways, die sie betreiben.
Das ist der Teil, den ich weiter beobachten werde.