Da DeFi-Tresore weiterhin zunehmend große Kapitalmengen verwalten, kann Sicherheit nicht mehr allein auf vertrauenswürdigen Kuratoren oder statischen Smart-Contract-Berechtigungen beruhen. Jede sensible Tresoraktion sollte vor der Ausführung anhand dynamischer Risiken, Compliance- und operativer Richtlinien verifiziert werden. Newton VaultKit führt genau diese Fähigkeit ein, indem es eine dezentrale Policy-Throughsetzungsschicht in bestehende Tresor-Workflows hinzufügt.
Im Gegensatz zu herkömmlichen Integrationen, die Entwickler dazu zwingen, ihre Infrastruktur neu zu entwerfen, arbeitet VaultKit parallel zu den Vault-SDKs, die sie bereits verwenden. Anwendungen bereiten weiterhin Tresoraktionen wie gewohnt vor, aber statt sie direkt an den Tresor zu senden, wird die Ausführung über einen Shield-Contract geleitet, der eine gültige Newton-Atestation erfordert, bevor eine Aktion fortgesetzt werden kann.
Der Einstieg in VaultKit beginnt mit der Installation des Core SDK, der Policy-Pack-Bibliotheken und ggf. protocol-spezifischer Vendor-SDKs wie Morpho. Anschließend erstellen Entwickler Viem Public- und Wallet-Clients, mit denen VaultKit den Blockchain-Status lesen und Transaktionen sicher einreichen kann.
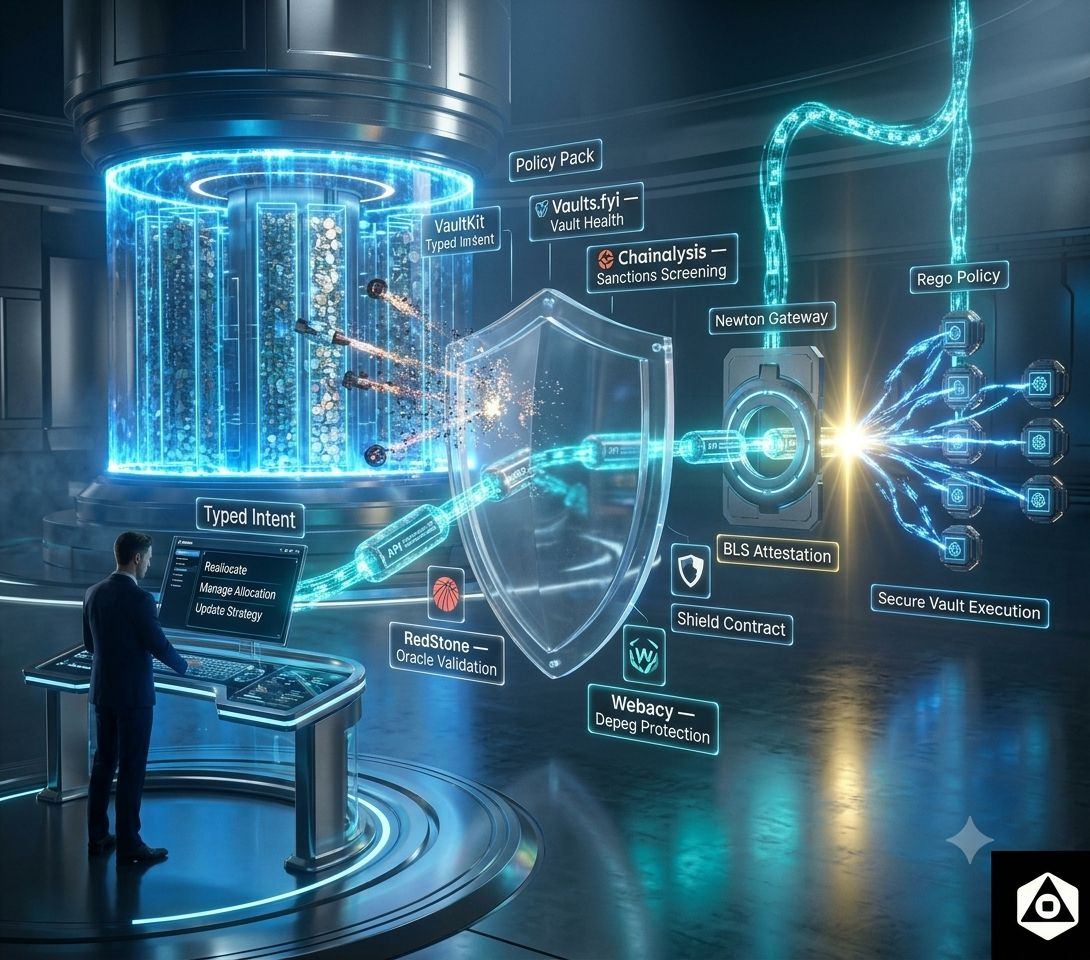
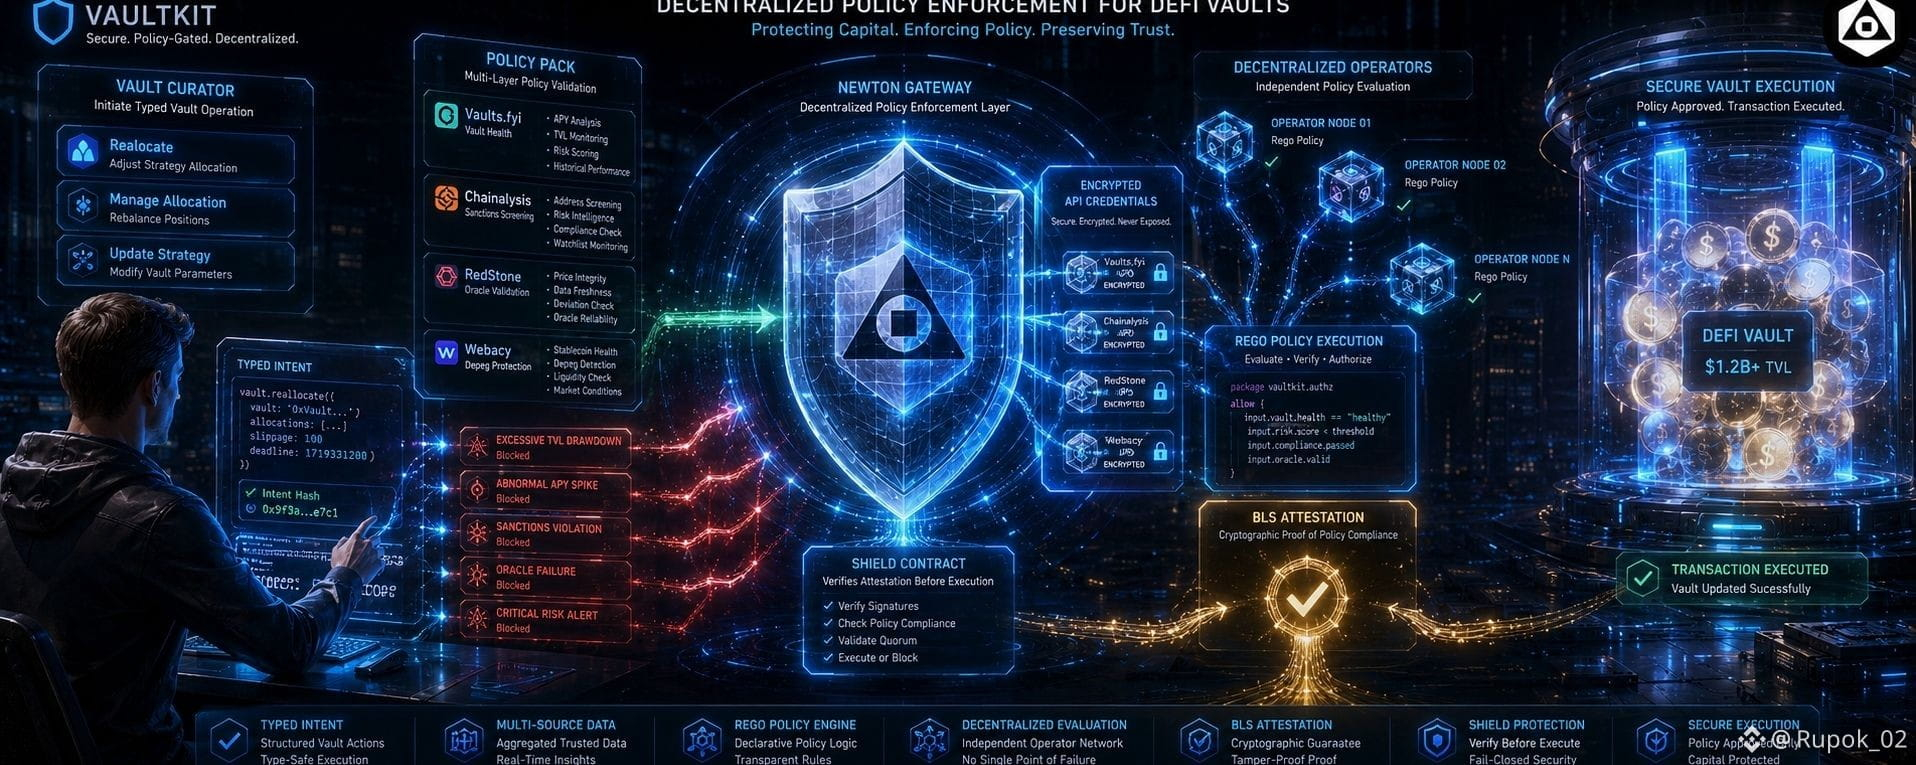
Der nächste Schritt ist der Aufbau eines Policy Packs. Policy Packs definieren die Regeln, die Newton-Operatoren während der Autorisierung auswerten. Ein Vault kann mehrere Module kombinieren, darunter Vaults.fyi für das Monitoring der Vault-Gesundheit, Chainalysis für das Screening auf Sanktionen, RedStone für die Oracle-Validierung und Webacy zum Schutz vor Depegs. Diese modulare Architektur ermöglicht es Projekten, Sicherheitsrichtlinien anhand ihrer eigenen Anforderungen zu kombinieren, statt sich auf einen einheitlichen Ansatz zu verlassen.
Nach der Definition des Policy Packs erstellen Entwickler mithilfe von createShield() einen Shield. Der Shield fungiert als sichere Ausführungsschicht zwischen dem Curator und dem Vault. Da die Bereitstellung des Shields deterministisch ist, hängt VaultKit automatisch an einen vorhandenen kompatiblen Shield an, wenn bereits einer existiert, oder deployt einen neuen nur dann, wenn es notwendig ist. Das vereinfacht die Bereitstellung und verhindert doppelte Infrastruktur.
Sobald der Shield bereit ist, können Policy-Parameter on-chain mithilfe typisierter Werte konfiguriert werden, z. B. Mindest-Risikoscores, Grenzwerte für APY-Abweichungen, Limits für TVL-Drawdowns, Erkennung von Zuweisungsänderungen und Checks für kritische Warnungen. Sensible API-Zugangsdaten, einschließlich Vaults.fyi API-Keys, werden vor dem Upload über das Newton Gateway verschlüsselt. Operatoren können diese Secrets sicher während der Policy-Auswertung nutzen, ohne sie jemals on-chain offenzulegen.
Bevor Vault-Aktionen ausgeführt werden können, muss der Shield die erforderlichen Berechtigungen erhalten. Genehmigte Delegates sind ausdrücklich autorisiert, Transaktionen einzureichen, während protocol-spezifische Manager-Rollen—z. B. Zuweisungsberechtigungen für MetaMorpho-Allocator—dem Shield selbst zugewiesen werden. So wird sichergestellt, dass jede privilegierte Aktion durch den Policy-Verifizierungsprozess von Newton läuft.
Das Ausführen einer Vault-Operation ist bewusst unkompliziert. Beispielsweise verwenden Morpho-Integrationen die typisierte Funktion shield.morpho.reallocate(). Im Hintergrund konstruiert VaultKit die Transaction Intent, leitet Policy-Eingaben ab, fordert eine dezentrale Auswertung von Newton-Operatoren an, erhält eine kryptografische Attestation und reicht schließlich die Transaktion über den Shield ein. Wenn eine Policy-Regel fehlschlägt, wird die Ausführung gestoppt, bevor die Transaktion überhaupt den Vault erreicht.
VaultKit bietet außerdem eine umfassende Fehlerbehandlung. Entwickler können zwischen Policy-Verweigerungen, vorübergehenden Gateway-Problemen und Attestation-Timeouts unterscheiden. So können Anwendungen bei Bedarf sicher erneut versuchen, während Aktionen, die gegen konfigurierte Policies verstoßen, sofort abgelehnt werden.
Diese Architektur stärkt die DeFi-Sicherheit erheblich. Anstatt sich ausschließlich auf vertrauenswürdige Curatoren zu verlassen, führt VaultKit dezentrale Policy-Durchsetzung ein, die fortlaufend die Vault-Gesundheit, Compliance-Anforderungen, die Integrität der Oracles und das betriebliche Risiko bewertet, bevor sensible Aktionen stattfinden. Jede genehmigte Transaktion trägt kryptografischen Nachweis darüber, dass die konfigurierten Policies erfüllt wurden—was die Transparenz für Depositoren, Institutionen und Protokoll-Operatoren gleichermaßen verbessert.
Durch die Kombination wiederverwendbarer Policy Packs, deterministischer Shield-Bereitstellung, verschlüsseltem Secret-Management und dezentraler Attestation macht Newton VaultKit das Vault-Management zu einem verifizierbaren, programmierbaren und security-first Prozess—ohne dass bestehende Vault-Protokolle neu gestaltet werden müssen.