
Ich bin immer wieder davon ausgegangen, dass das Newton Protocol einfach Chainalysis genauso vertraut wie die meisten Protokolle einem Orakel vertrauen.
Eine Frage stellen, eine Antwort bekommen, weitergehen.
So läuft es aber nicht.
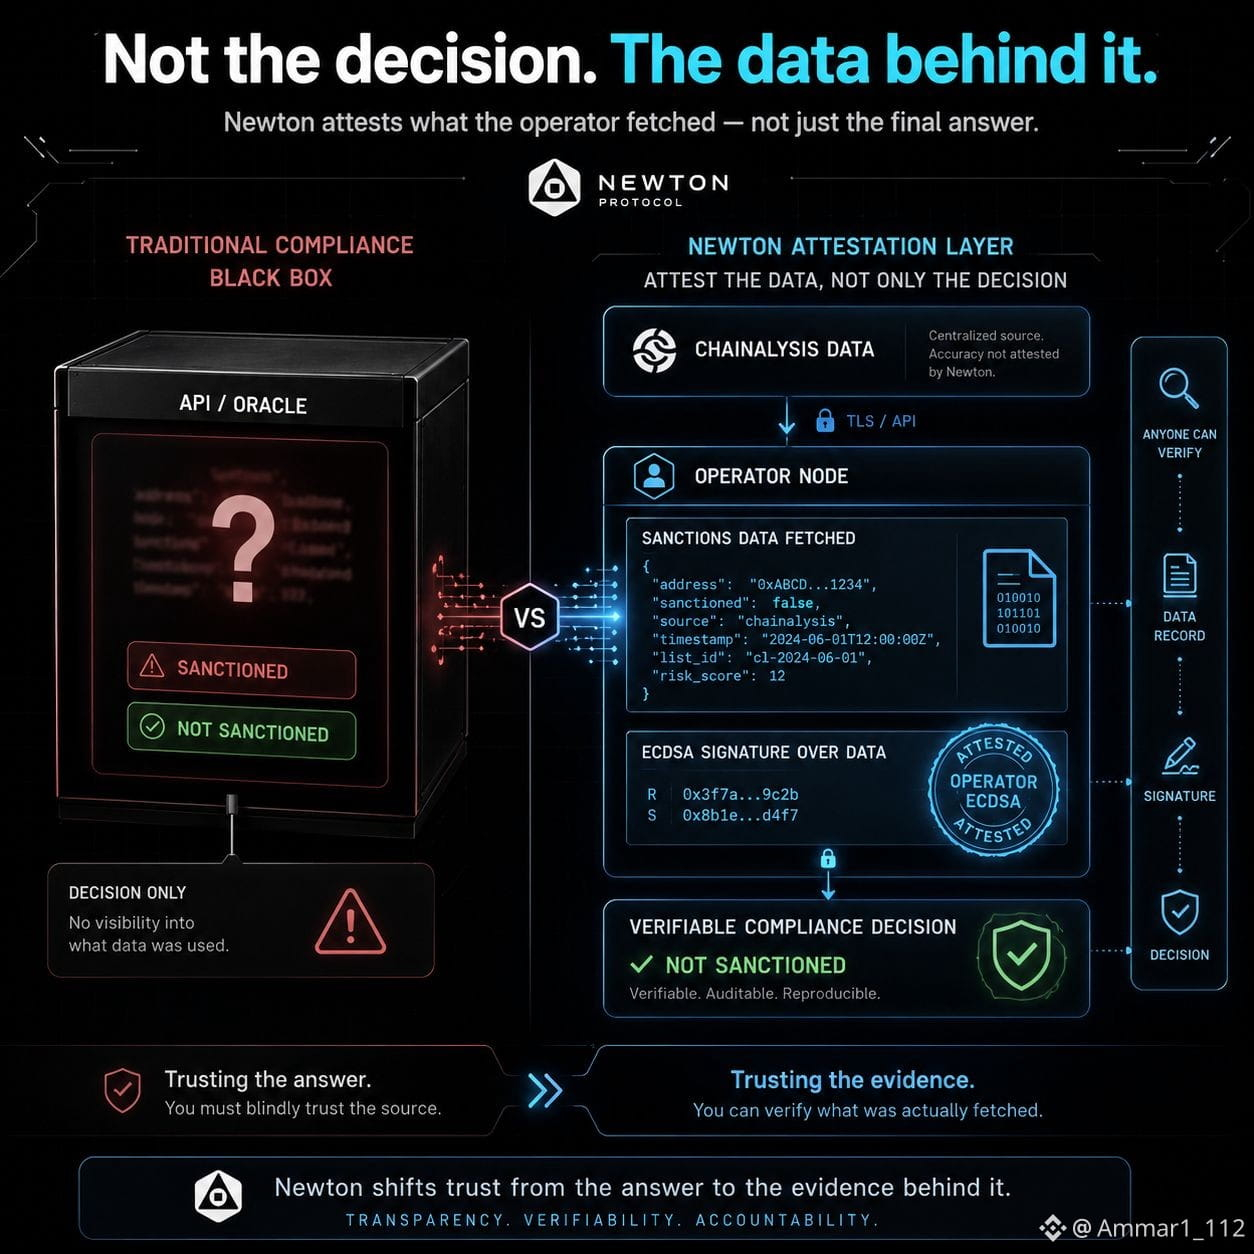
Wenn ein Operator des NEWTon Protocol eine Wallet anhand der Chainalysis-Daten prüft, reicht es nicht, einfach „sanktionsbelastet“ oder „nicht sanktionsbelastet“ durchzureichen. Der Operator signiert eine Bestätigung über die tatsächlichen Daten, die er abgerufen hat. Eine ECDSA-Signatur, die an die konkreten Daten gebunden ist, die er geholt hat – nicht nur an das Ergebnis, zu dem er gekommen ist.
Dieser Unterschied ist mir länger nachgegangen, als ich erwartet hatte.
Die meisten Compliance-Prüfungen in Krypto funktionieren wie eine Black Box. Die API sagt ja oder nein, und alle nachgelagerten Systeme akzeptieren die Antwort. Niemand kann nachvollziehen, was die API tatsächlich zurückgegeben hat – nur, was sie behauptet zurückgegeben zu haben.
Newton lässt den Operator damit nicht durchkommen.
Wenn der Operator sagt: „Diese Adresse hat die Sanktionsprüfung bestanden“, dann muss er außerdem kryptografisch nachweisen, welche Daten er genau gesehen hat, um zu dieser Antwort zu gelangen. Entscheidung und die Daten, die der Entscheidung zugrunde liegen, liegen beide auf dem Protokoll.
Damit hört die eigentliche Frage auf zu lauten: „Hat die Prüfung funktioniert?“
Stattdessen lautet sie: „Kann irgendjemand die Daten, die diese Antwort erzeugt haben, unabhängig verifizieren?“
Ich denke immer noch darüber nach, was das konkret für Chainalysis bedeutet, denn Chainalysis selbst ist nicht dezentralisiert. Ich meine: NEWT, also Newton Protocol, kann bestätigen, welche Daten ein Operator erhalten hat. Es kann jedoch nicht bestätigen, ob die eigene Liste von Chainalysis an diesem Tag korrekt war.
Das Vertrauen hat sich verlagert. Es ist nicht verschwunden.
Was bedeutet es eigentlich, Daten zu bestätigen – statt eine Entscheidung zu bestätigen.
@NewtonProtocol #Newt $NEWT
Eine Frage stellen, eine Antwort bekommen, weitergehen.
So läuft es aber nicht.
Wenn ein Operator des NEWTon Protocol eine Wallet anhand der Chainalysis-Daten prüft, reicht es nicht, einfach „sanktionsbelastet“ oder „nicht sanktionsbelastet“ durchzureichen. Der Operator signiert eine Bestätigung über die tatsächlichen Daten, die er abgerufen hat. Eine ECDSA-Signatur, die an die konkreten Daten gebunden ist, die er geholt hat – nicht nur an das Ergebnis, zu dem er gekommen ist.
Dieser Unterschied ist mir länger nachgegangen, als ich erwartet hatte.
Die meisten Compliance-Prüfungen in Krypto funktionieren wie eine Black Box. Die API sagt ja oder nein, und alle nachgelagerten Systeme akzeptieren die Antwort. Niemand kann nachvollziehen, was die API tatsächlich zurückgegeben hat – nur, was sie behauptet zurückgegeben zu haben.
Newton lässt den Operator damit nicht durchkommen.
Wenn der Operator sagt: „Diese Adresse hat die Sanktionsprüfung bestanden“, dann muss er außerdem kryptografisch nachweisen, welche Daten er genau gesehen hat, um zu dieser Antwort zu gelangen. Entscheidung und die Daten, die der Entscheidung zugrunde liegen, liegen beide auf dem Protokoll.
Damit hört die eigentliche Frage auf zu lauten: „Hat die Prüfung funktioniert?“
Stattdessen lautet sie: „Kann irgendjemand die Daten, die diese Antwort erzeugt haben, unabhängig verifizieren?“
Ich denke immer noch darüber nach, was das konkret für Chainalysis bedeutet, denn Chainalysis selbst ist nicht dezentralisiert. Ich meine: NEWT, also Newton Protocol, kann bestätigen, welche Daten ein Operator erhalten hat. Es kann jedoch nicht bestätigen, ob die eigene Liste von Chainalysis an diesem Tag korrekt war.
Das Vertrauen hat sich verlagert. Es ist nicht verschwunden.
Was bedeutet es eigentlich, Daten zu bestätigen – statt eine Entscheidung zu bestätigen.
@NewtonProtocol #Newt $NEWT