

Je mehr ich über das Newton-Protokoll lese, desto weniger glaube ich, dass es versucht, ein weiteres Compliance-Tool zu bauen. Es wirkt eher so, als würde es hinterfragen, wie Compliance überhaupt auf einer offenen Blockchain existieren sollte.
Ein Detail, das meine Aufmerksamkeit geweckt hat, war die Diskussion über Privacy-Architektur und die zukünftige Unterstützung für vollständig homomorphe Verschlüsselung. Das hat mich sofort an etwas viel Größeres denken lassen als die reine Genehmigung von Transaktionen.
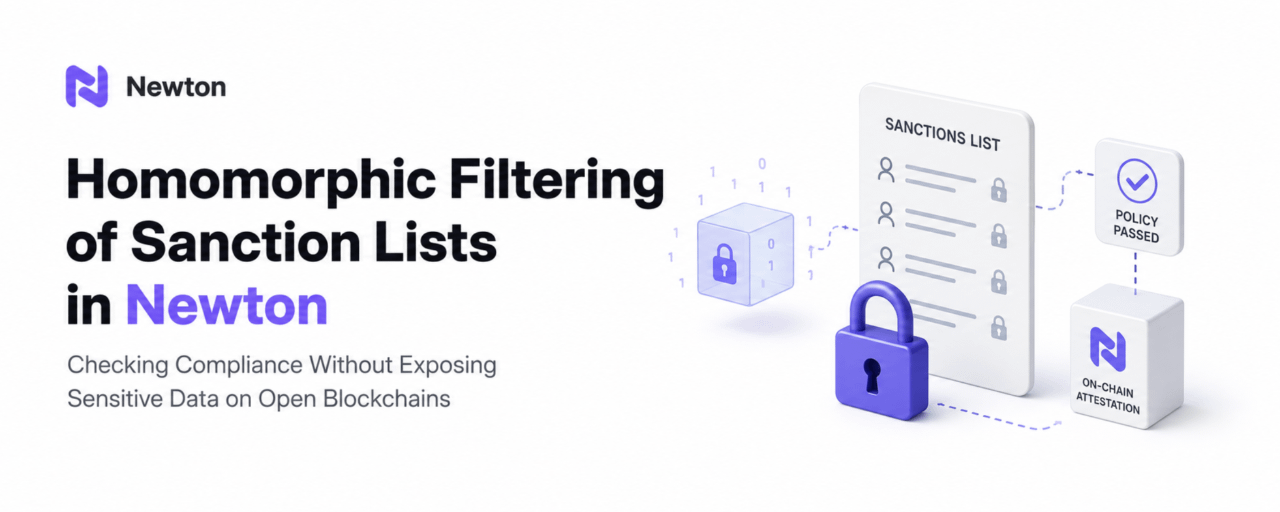
Was, wenn eine Sanktionsliste geprüft werden könnte, ohne die Liste selbst offenzulegen?
Auf dem Papier klingt das einfach, aber es verändert das Vertrauensmodell doch ziemlich stark.
Normalerweise hängt eine Sanktionsprüfung davon ab, dass jemand eine Datenbank besitzt. Jede Transaktion wird mit dieser Datenbank verglichen, und das System liefert ein Ergebnis zurück. Selbst wenn der Prozess später dezentralisiert ist, müssen die sensiblen Daten irgendwo in lesbarer Form existieren.
Newton scheint sich in eine andere Richtung zu bewegen. Seine aktuelle Architektur trennt die Richtlinienauswertung bereits von der Ausführung von Smart Contracts durch dezentrale Betreiber, kryptografische Bestätigungen und externe Policy-Daten-Orakel. Langfristig weist die Roadmap zum Datenschutz sogar auf vollständig homomorphe Verschlüsselung hin, bei der Richtlinien irgendwann über verschlüsselte Daten statt über entschlüsselte Informationen ausgewertet werden könnten.
Genau dort wird das homomorphe Filtern von Sanktionslisten interessant.
Statt eine lesbare Sanktionsdatenbank über mehrere Betreiber zu verteilen, könnte der Abgleich selbst erfolgen, während die zugrunde liegenden Informationen verschlüsselt bleiben. Die Blockchain erhält nur den Nachweis, dass die Richtlinie bestanden oder nicht bestanden wurde, nicht den sensiblen Datensatz, der zu dieser Entscheidung führte.
Aus Sicht des Datenschutzes fühlt sich das wie ein saubereres Design an.
Aber es wirft auch neue Fragen auf.
Sanktionslisten sind nicht statisch. Sie ändern sich ständig. Wallet-Labels entwickeln sich weiter. Falschpositive werden korrigiert. Ganze Entitäten können mit wenig Vorwarnung entfernt oder hinzugefügt werden.
Verschlüsselte Datensätze zu aktualisieren ist selten so unkompliziert wie das Ersetzen einer normalen Datenbank. Wenn Aktualisierungen langsam oder betrieblich teuer werden, dann steht der Datenschutz direkt in Konkurrenz zur Benutzerfreundlichkeit.
Dieser Kompromiss verschwindet nicht einfach, nur weil stärkere Kryptografie existiert.
Noch etwas, worüber ich immer wieder nachdenke, ist Verifizierung.
Newtons Richtlinien-Engine hängt davon ab, dass Betreiber sich auf dieselben externen Daten einigen, bevor aggregierte Bestätigungen erzeugt werden. Das Protokoll verfügt bereits über einen zweiphasigen Konsensprozess, gerade weil unabhängig abgerufene Offchain-Daten zwischen den Betreibern unterschiedlich sein können. Das funktioniert gut für dynamische Informationen wie Preise oder Sanktionsprüfungen, aber verschlüsselte Berechnungen könnten eine weitere Ebene von Latenz und Komplexität einführen, die Entwickler akzeptieren müssten.
Es gibt auch die praktische Frage der Akzeptanz.
Die meisten Projekte geben sich heute zufrieden, wenn sie nachweisen können, dass ein Screening stattgefunden hat. Sie fragen selten, ob die Screening-Methode selbst unnötige Informationen preisgibt.
Newton scheint genau diese zweite Frage zu stellen.
Ich denke, das ist die interessantere.
Das Protokoll behandelt Sanktionsprüfungen bereits einfach als eine weitere programmierbare Richtlinie, die neben Identitäts- oder Risikosignalen externe Orakeldaten nutzen kann. Dieses modulare Design bedeutet, dass Verbesserungen beim Datenschutz mehrere Richtlinientypen stärken könnten, anstatt nur ein einziges Compliance-Problem zu lösen.
Ob homomorphes Filtern praktisch wird, ist noch ungewiss. Vollständig homomorphe Verschlüsselung hat sich dramatisch verbessert, bringt aber weiterhin Rechenkosten mit sich, die herkömmliche Software nicht hat. Die Effizienz wird wahrscheinlich entscheiden, ob dies eine akademische Funktion bleibt oder etwas wird, das Entwickler tatsächlich standardmäßig aktivieren.
Im Moment sehe ich Newton weniger als ein Compliance-Protokoll und mehr als ein Experiment darin, zu verringern, wie viel Vertrauen jede Compliance-Entscheidung erfordert. Das fühlt sich nach einem schwierigeren Problem an als das Prüfen einer Sanktionsliste, aber wahrscheinlich nach dem, das wichtiger ist, wenn offene Finanzsysteme weiter wachsen.
