

 Blockchains sind außergewöhnlich gut in der Ausführung und fast nutzlos für die Beurteilung. Ein Smart Contract bewegt Gelder sofort, sobald seine Bedingungen erfüllt sind, aber er hat kein natives Konzept für „Das sieht falsch aus, Stopp, überprüfe das“. Jeder Schutzmechanismus — Ausgabenlimits, Sanktionsscreening, Gegenparteiprüfungen — hat historisch gesehen außerhalb der Kette gelebt, wurde aufgesetzt von der jeweiligen Börse oder dem Custodian, der gerade das System gebaut hat. @NewtonProtocol Noltons zentrale Überzeugung ist, dass diese fehlende Ebene, also ein Ort, an dem eine Transaktion bewertet wird, bevor sie abgewickelt wird, selbst auf der Kette existieren sollte — als gemeinsame Infrastruktur, nicht als private Funktion.
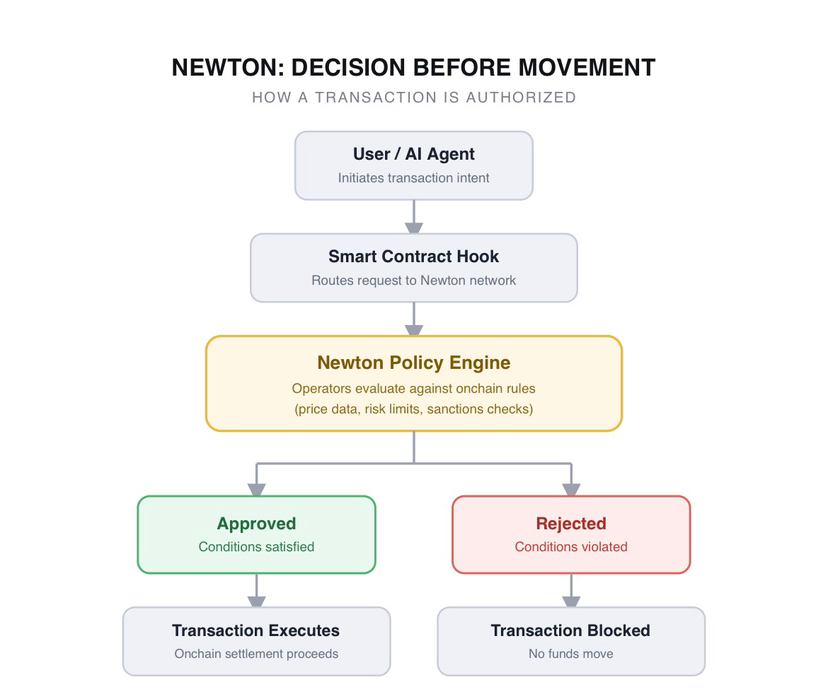
Wie genau es das macht, lohnt es sich, damit kurz innezuhalten, weil sich die Darstellung verschoben hat. Die früheren technischen Unterlagen von Newton beschreiben ein System, das auf Trusted Execution Environments und Zero-Knowledge-Proofs basiert, mit einem dedizierten „Keystore“-Rollup, das Benutzergenehmigungen speichert und in dem ein delegiertes Proof-of-Stake-Validator-Set den Zustand finalisiert. Der Newton Keystore ist ein spezialisierter Rollup, der Benutzerberechtigungen speichert und aktualisiert, etwa Session Keys und zkPermissions, die festlegen, welche Agenten im Namen eines Nutzers handeln dürfen. Neuere Beschreibungen, die mit seinem Mid-2026 Mainnet-Beta verknüpft sind, zeichnen ein anderes Bild: als Actively Validated Service auf EigenLayer. Dabei leitet ein leichtgewichtiger Code-Snippet in einem Ziel-Smart-Contract eine Transaktionsanfrage an das Newton-Netzwerk weiter, dessen Operatoren sie gegen Policies prüfen, die in Rego formuliert sind – einer deklarativen Policy-Sprache. Beide Beschreibungen könnten für unterschiedliche Ebenen desselben Systems zutreffen, oder sie könnten eine reale Schwerpunktverlagerung widerspiegeln, als das Projekt von der Idee zur Produktion überging. Ich habe keine Quelle gefunden, die beide sauber in Einklang bringt, daher behandle das als offene Frage statt als feststehende Tatsache – und genau solche Dinge lohnt es sich, Newton oder seine Validatoren direkt zu fragen, bevor man annimmt, dass eine der beiden Einordnungen vollständig ist.$NEWT
Was konsistent aussieht, ist die Absicht: Durchsetzung von Richtlinien vor der Transaktion für Dinge wie Sicherheitenprüfungen, Sanktionsscreening und Ausgabenlimits – mit Datenfeeds, die zunehmend von externen Partnern eingebunden werden. RedStone liefert nun Preisdaten für Sicherheitsbedingungen, und Newton arbeitet bereits mit Credora, einem Anbieter für Kreditrisikoanalysen, zusammen. Das deutet auf eine Strategie hin, spezialisierte Inputs zusammenzustellen, statt alles intern selbst zu bauen. Das ist eine vernünftige Architektur, aber sie bündelt das Risiko an jedem Integrationspunkt: Wenn die Policy-Engine von Newton stark von einem einzigen Oracle für Preisdaten abhängt, könnte eine Störung dort zu Transaktionsstillständen über die gesamte Plattform hinweg führen.
Die #Newt Aufgabe ist unkompliziert: Staking für Sicherheit, Gas für Berechtigungs- und Ausführungsoperationen sowie Governance – mit einem festen Supply von einer Milliarde Tokens und ohne geplanten Mechanismus zur inflationären Ausgabe. Die Governance selbst ist bewusst aufgeteilt: Parameteränderungen laufen über abgestockte Abstimmungen der Staker, aber wichtige Upgrades des Kernprotokolls auf Rollup-Logik oder Konsens erfordern eine Koordination der Validatoren über Hard Forks, ähnlich wie bei Ethereum. Das begrenzt, was sich durch Token-Abstimmung allein tatsächlich verändern lässt. Auch die Dezentralisierung ist bislang designbedingt unvollständig: Das Validator-Set befindet sich noch im Übergang von der Kontrolle durch eine Foundation hin zu einer permissionierten und letztlich permissionlessen Struktur. Ein großer Token-Unlock im Januar 2026 hat außerdem bereits getestet, wie der Markt den Supply-Druck unabhängig von der Nutzung aufnimmt.#Newt
Keines davon macht Newton gut oder schlecht. Es macht es zu einem System, dessen echter Test nicht der Pitch ist – sondern ob die Policy-Checks in der Produktion tatsächlich reale schlechte Transaktionen abfangen, ob die Dezentralisierung der Validatoren planmäßig voranschreitet und ob sich die Architektur-Beschreibung stabilisiert, sobald Code und Audits öffentlich werden. Das sind die drei Dinge, auf die es sich lohnt zu achten – nicht das Beispiel, das jemand verwendet, um es zu erklären.$PYTH $YFI