

Bevor ich die Kernkonzepte von Newton Protocol erkundete, dachte ich bei Autorisierung daran, dass sie still und leise innerhalb eines Smart Contracts geschieht.
Einige Bedingungen werden überprüft.
Die Transaktion gelingt entweder oder sie schlägt fehl.
Ende der Geschichte.
Aber Newton organisiert die Autorisierung in seinem eigenen System, und das hat die Art verändert, wie ich über Blockchain-Anwendungen nachdenke.
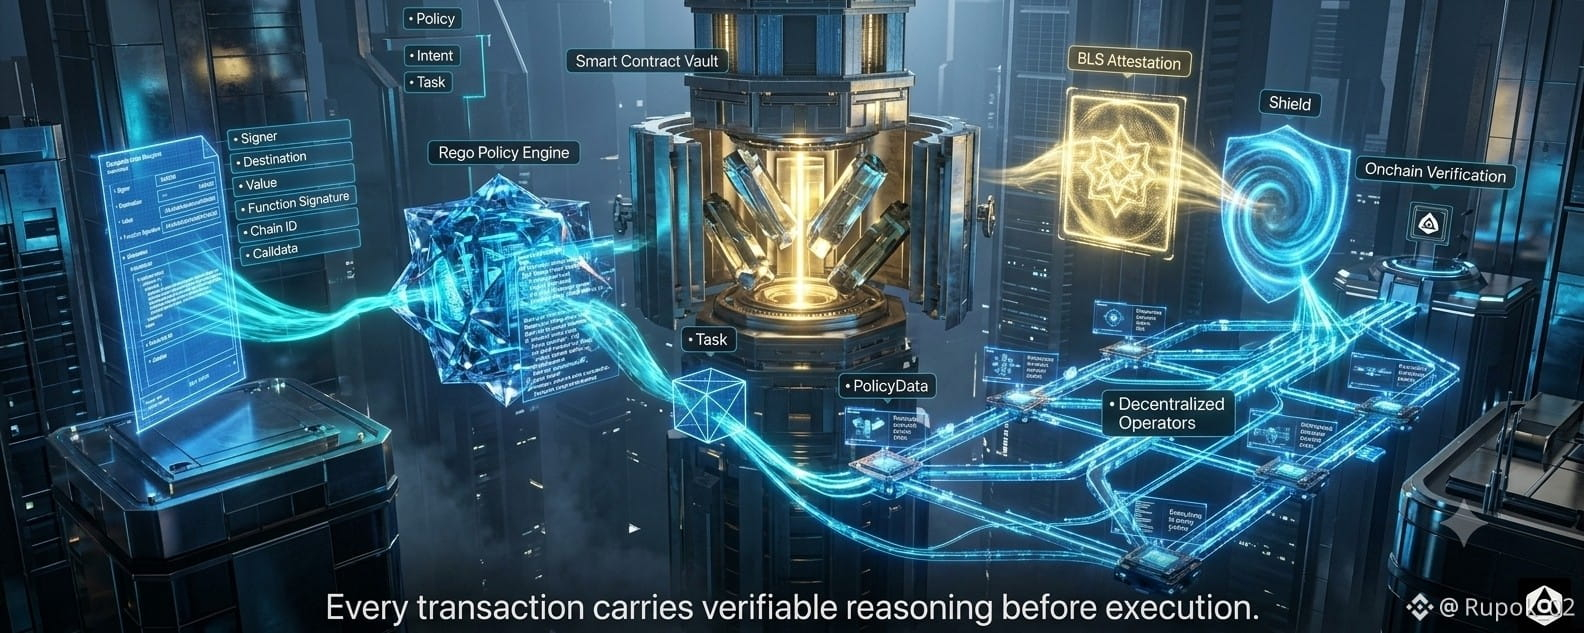
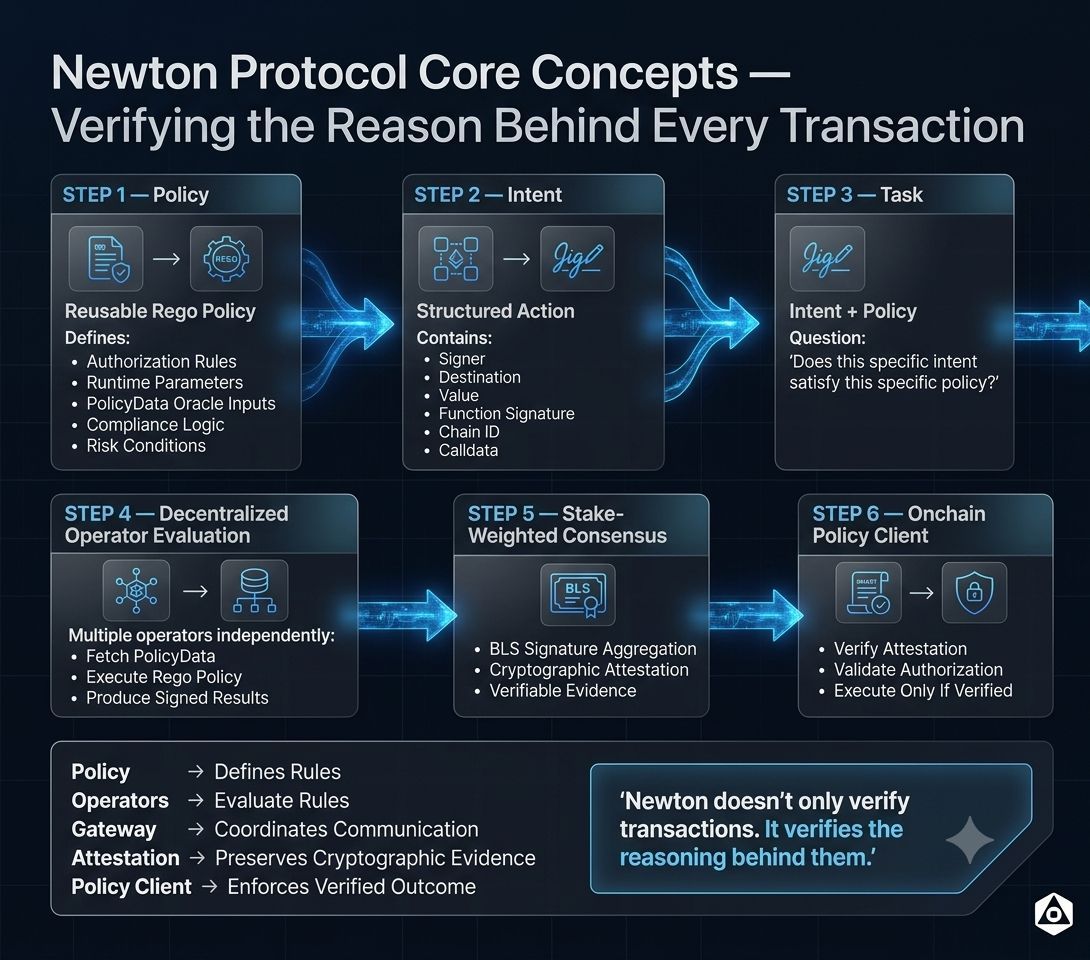
Alles beginnt mit einer Richtlinie.
Keine Bereuchtungsliste.
Keine hartcodierte Bedingung, die in der Vertragslogik verborgen ist.
Ein wiederverwendbares Rego-Programm, das genau definiert, wann eine Aktion erlaubt werden sollte.
Was ich interessant finde, ist, dass die Richtlinie nicht auf den Onchain-Zustand beschränkt ist. Sie kann auch konfigurierbare Parameter und zur Laufzeit bereitgestellte Informationen von Policy-Data-Oracles nutzen. Das bedeutet: Die Autorisierung kann sich an sich ändernde Marktbedingungen, Compliance-Anforderungen oder externe Signale anpassen, ohne die Nachvollziehbarkeit (Verifiability) aufzugeben.
Dann kommt die Intent.
Ich mag die Wahl dieses Wortes.
Eine Intent ist nicht nur eine Transaktion, die auf die Ausführung wartet. Sie ist eine strukturierte Beschreibung dessen, was jemand erreichen möchte – wer sie sendet, wohin sie geht, welcher Wert beteiligt ist, welche Funktion aufgerufen wird und auf welcher Chain.
Diese Information wird die Grundlage für jede spätere Entscheidung.
Der nächste Begriff ist die Task.
Am Anfang klang es wie ein einfacher Container, der eine Intent mit ihrer Policy kombiniert.
Aber je mehr ich darüber nachdachte, desto klarer wurde mir, warum das wichtig ist.
Statt Transaktionen isoliert zu bewerten, stellt Newton klar definierte Fragen in den Mittelpunkt.
Erfüllt diese konkrete Absicht diese konkrete Richtlinie?
Diese Einordnung macht das Ergebnis viel leichter zu durchschauen.
Danach bewerten dezentrale Operatoren die Aufgabe unabhängig voneinander.
Jeder Operator sammelt die erforderlichen PolicyData, führt die Rego-Richtlinie aus und signiert das Ergebnis. Sobald genug stake-gewichtete Signaturen übereinstimmen, werden sie zu einer einzelnen BLS-Bestätigung (Attestation) aggregiert.
Ich denke, hier wird Newton besonders praktisch.
Anstatt dass jeder Smart Contract die komplizierte Entscheidungslogik neu erstellen muss, liefert das Protokoll kompakte kryptografische Evidenz dafür, dass die erforderliche Bewertung bereits stattgefunden hat.
Der Smart Contract übernimmt dann eine letzte Verantwortung.
Es verifiziert die Attestation.
Wenn der Nachweis gültig ist, geht die Ausführung weiter.
Wenn nicht, wird die Transaktion gestoppt.
Diese Trennung der Verantwortlichkeiten wirkt sauber.
Richtlinien definieren die Regeln.
Operatoren bewerten diese Regeln.
Das Gateway koordiniert die Kommunikation.
Attestations bewahren die Evidenz.
PolicyClients setzen das Ergebnis onchain durch.
Kein einzelnes Bauteil versucht, alles zu übernehmen.
Beim Durchgehen des Evaluations-Lifecycle ist mir außerdem etwas Subtiles aufgefallen.
Newton ersetzt keine bestehenden Smart Contracts oder Anwendungslogiken.
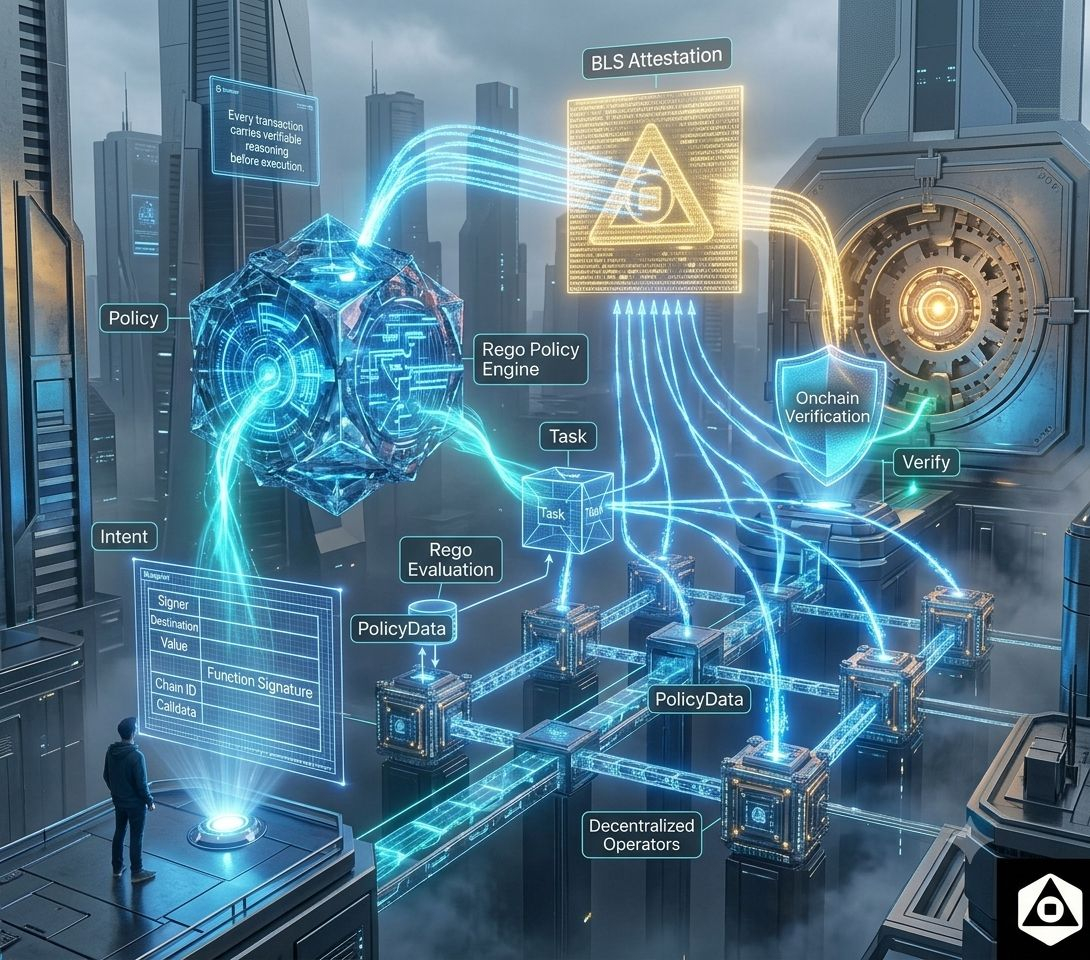
Stattdessen fügt es eine nachweisbare (verifizierbare) Autorisierungsebene zwischen der Benutzerabsicht und der Ausführung ein.
Diese Unterscheidung ist wichtig.
Anwendungen behalten ihre bestehende Funktionalität und erhalten gleichzeitig einen transparenten Weg, um nachzuweisen, warum eine Aktion genehmigt wurde.
Nachdem ich die Dokumentation abgeschlossen hatte, blieb mir ein Gedanke besonders im Kopf.
Oft beschreiben wir Blockchain als ein System, das Transaktionen verifiziert.
Newton scheint eine andere Frage zu stellen.
Was wäre, wenn wir auch die Begründung hinter diesen Transaktionen verifizieren könnten?
Für mich ist das der überzeugendste Teil der Architektur.
Es geht nicht einfach darum zu entscheiden, ob eine Aktion geschieht.
Es geht darum, dass die Entscheidung selbst etwas ist, dem man unabhängig vertrauen kann.