

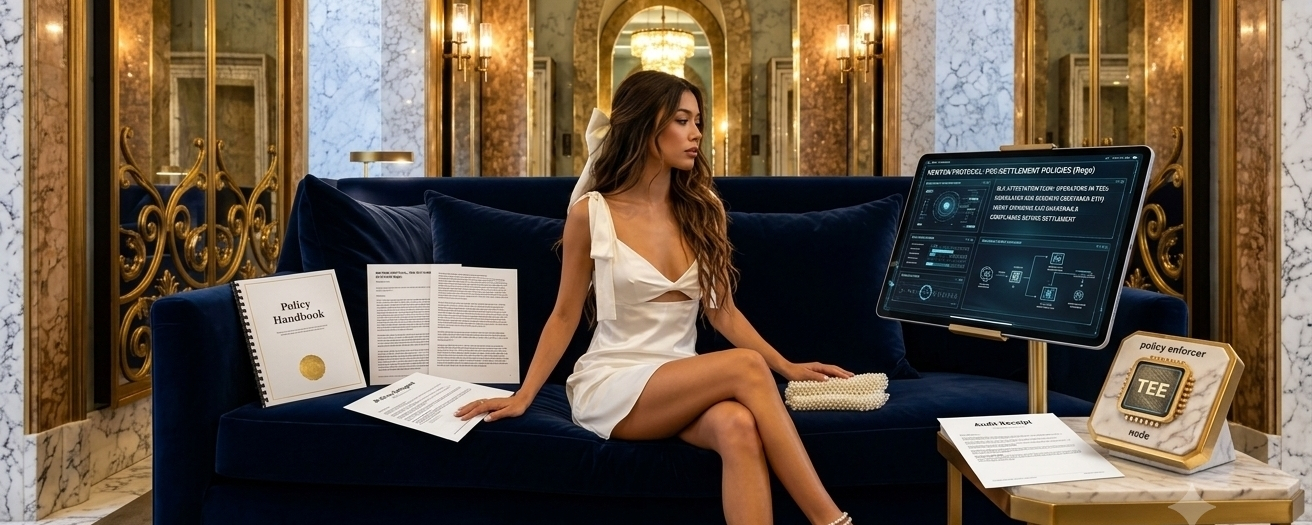

@NewtonProtocol setzt programmierbare Richtlinien vor jede Transaktion. Dabei prüft es die Compliance vor der Abwicklung mithilfe eines dezentralen Operator-Netzwerks. Keine Hoffnung mehr, dass Frontends oder Offchain-Checks standhalten, wenn sich das Geld tatsächlich bewegt.
Das ist die Kernbehauptung. Smart Contracts erhalten eine Autorisierungsschicht, die Sanktionslisten, Investorenlimits oder Agentenausgabenlimits sieht und nachweist, dass die Prüfung durchgeführt wurde.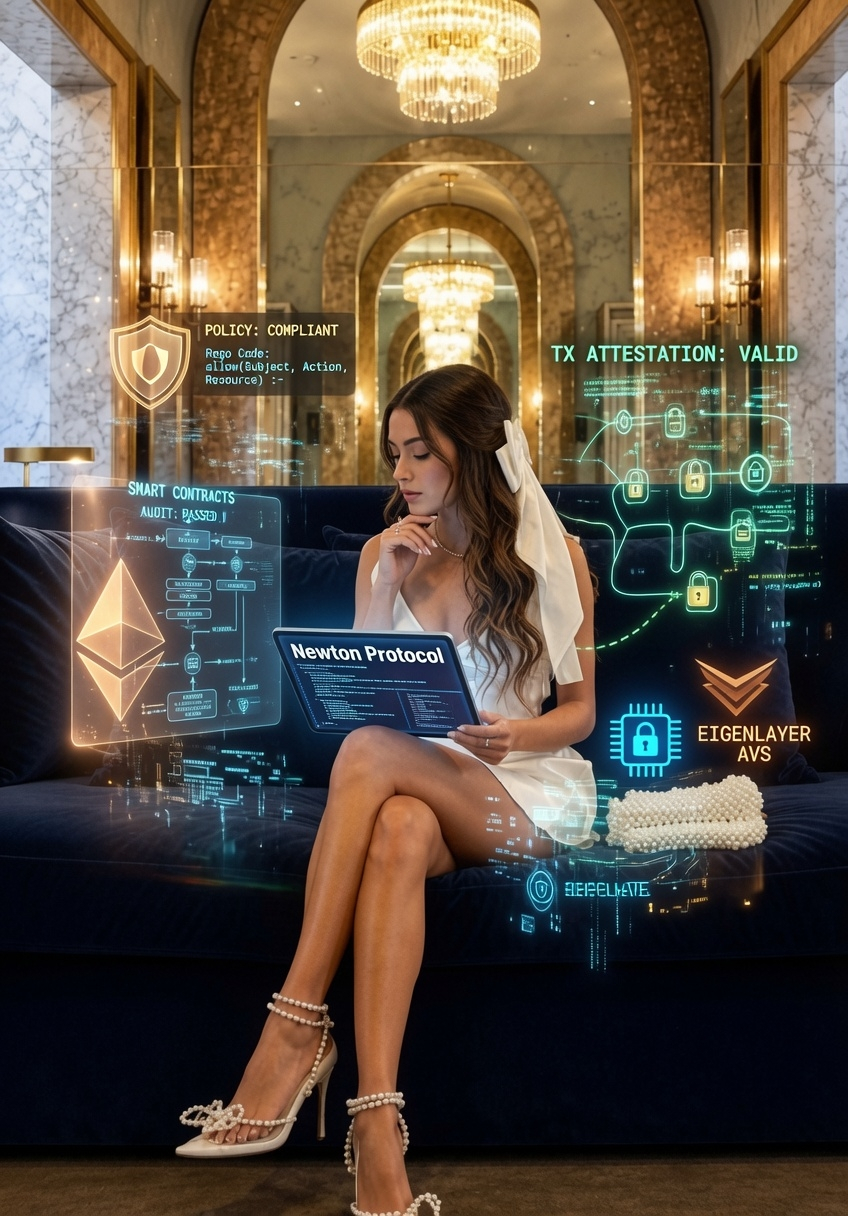
Operatoren in Trusted Execution Environments (TEEs) bewerten Richtlinien, die in Rego geschrieben sind. Sie holen bei Bedarf Offchain-Daten ein und geben BLS-Attestationen aus.
Ein leichtgewichtiger Snippet in deinem Contract routet die Intention; nur genehmigte Transaktionen werden ausgezahlt. Receipts gehen onchain, damit es jeder verifizieren kann.
Es läuft als EigenLayer AVS, daher kommt die Sicherheit aus restakiertem ETH statt aus einem neuen Token-Validator-Set.
Policies bleiben über alle Chains hinweg konsistent: einmal schreiben, auf Vaults durchsetzen, bei Stablecoins oder bei Agent-Aktionen anwenden.
Wie sich der Flow in der Praxis tatsächlich anfühlt. Du definierst eine Policy, z. B. für maximalen Drawdown oder Screening sanktionierter Adressen. Der Contract ruft #Newt auf, um die Intent-Submission zu starten. Operatoren kommen über die Evaluierung im Inneren sicherer Hardware zu Konsens. Ein signiertes Receipt gibt entweder grünes Licht oder blockiert das Settlement. Das Ganze zielt auf „Minutes-to-Live“-Integration statt Monaten individueller Compliance-Arbeit.
Ich mag den Fokus auf Pre-Execution. Die meiste Compliance heute ist reaktiv oder in Silos. Newton versucht, die Entscheidung selbst zum Bestandteil der Transaktion zu machen – später verifizierbar durch Depositoren oder Auditoren. Zahlen aus ihren Materialien: Onchain-Finanzwesen bewegt bereits jeden Monat Hunderte von Milliarden in Stablecoins und tokenisierten Assets. Eine gemeinsame Policy-Layer könnte die doppelte Risikobearbeitung über Protokolle hinweg reduzieren.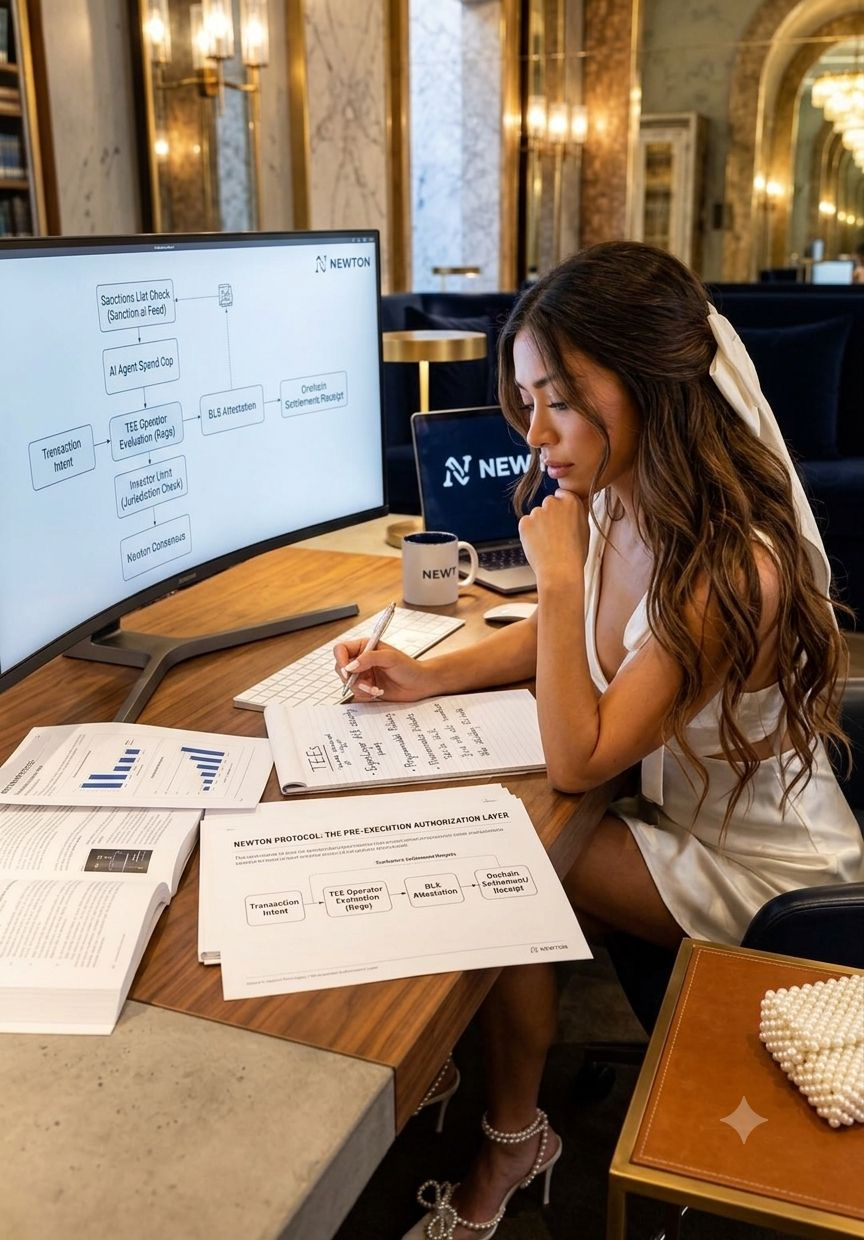
Was technisch auffällt (ohne den kompletten Whitepaper-Dump): Das Privacy-Design ist entscheidend – sensible Daten bleiben im TEE; nur die Proofs gelangen auf die Chain. Rego erlaubt es dir, Regeln zu kombinieren, etwa Jurisdiktionschecks plus Konzentrationslimits. Für KI-Agents setzt du Leitplanken (Ausgabengrenzen, genehmigte Empfänger), die Agents nicht umgehen können, ohne beim Check zu scheitern. Kein vollständiger Custody-Übergabepunkt.
Risiken, die man markieren sollte. Das Risiko von Smart Contracts ist vorhanden: Die Integrations-Snippets und Kern-Contract-Audits helfen, beseitigen aber keine Exploits. Operator Slashing via Restaking schafft ökonomische Anreize, aber wenn eine Mehrheit kolludiert oder TEEs kompromittiert werden, könnten Attestations falsch sein. Policy-Evaluierung hängt von korrekten Datenfeeds ab; schlechte Oracles ruinieren die Ausgabe. Nachhaltigkeit ist hier nicht wirklich Yield Farming – aber das Adoptionsrisiko ist real, wenn Protokolle nicht integrieren, das Netzwerk wenig Traffic sieht.
Kurze Checkliste, die ich durchgehen würde, bevor ich mich darauf verlasse:
Quelle und Aktualität von Offchain-Daten (Sanktionen, Identität) – wer pflegt die Feeds?
Wer betreibt die Nodes und welches restakierte Collateral liegt zum Launch tatsächlich vor?
Können sich Policies während einer Transaktion ändern oder durch Governance überschrieben werden?
Withdrawal-/Revocation-Bedingungen für Agent-Berechtigungen oder Vault-Regeln.
Audit-Status und Bug-Bounty-Abdeckung für die AVS-Komponenten und Verifizierer.
Testnet vs. Mainnet-Verhalten $ON Edge Cases wie Chain-Überlastung.
Fakt vs. mein Take. Die Architektur-Beschreibung oben kommt direkt aus ihren Dokus und öffentlichen Erklärungen. Meine Sicht: Die Pre-Settlement-Prüfung ist eine echte Verbesserung gegenüber nachträglicher Durchsetzung oder reinem Vertrauen in Frontends. Aber sie fügt eine weitere Abhängigkeits-Ebene hinzu. In einer Welt aus schnell agierenden Agents und Cross-Chain-Transfers könnte diese Abhängigkeit notwendig sein. Dennoch heißt verifizierbar nicht, dass nur perfekte Proofs abgedeckt sind – es geht nur darum, was die Policy explizit prüft.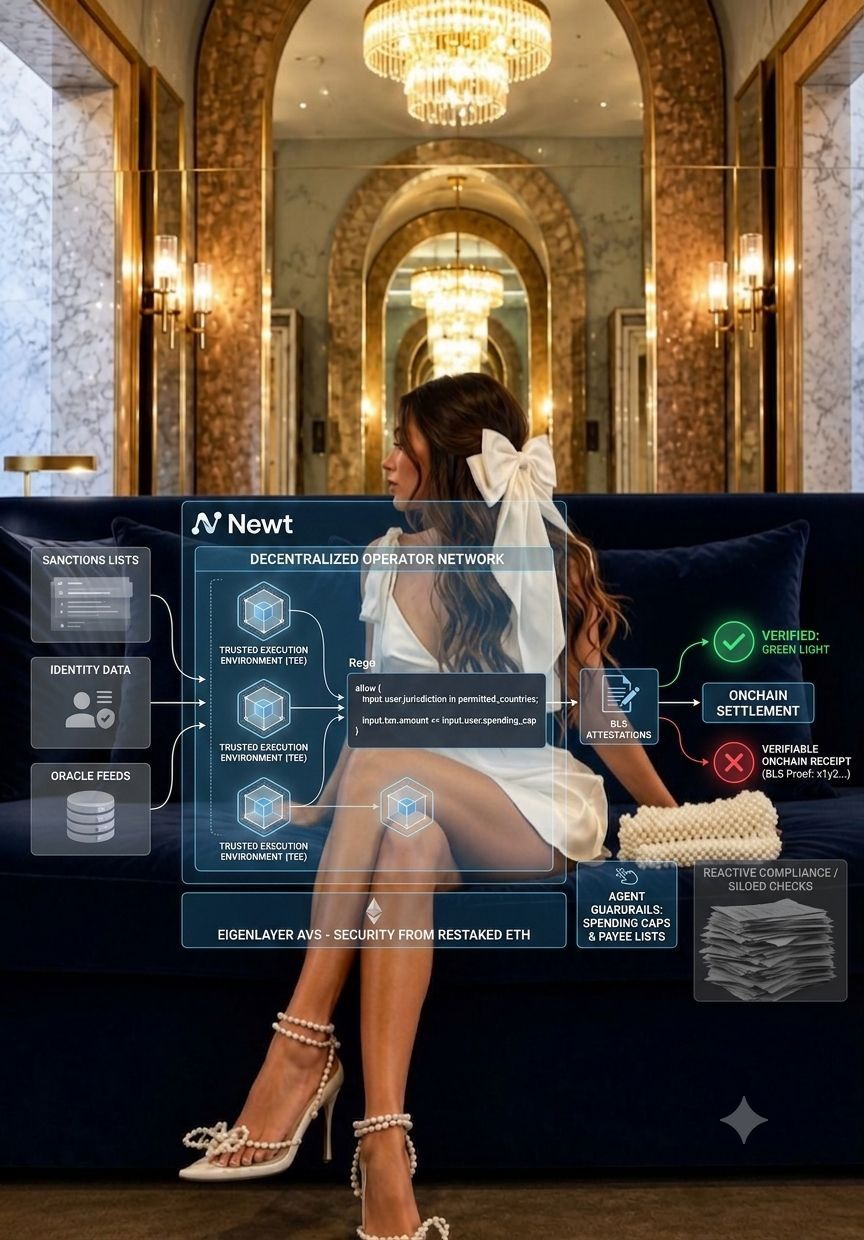
Token-Seite ($NEWT ). Es bezahlt für Berechnung, Stakes für Operatoren und übernimmt Governance. Fixes Supply um 1 Milliarde, mit geplanten Unlocks. Die Utility wirkt eher an die tatsächliche Nutzung gebunden als an reine Spekulation – aber frühe Unlocks können den Preis unter Druck setzen. Keine Finanzberatung; Token-Ökonomie entwickelt sich.
Eine Spannung, zu der ich immer wieder zurückkomme: Newton macht Authorization explizit und geteilt – das hilft Institutionen. In reinem DeFi könnte es sich aber wie zusätzliche Reibung anfühlen, wo heute Geschwindigkeit gewinnt. Agents könnten schneller ausführen, wenn die Leitplanken klar sind, oder öfter blockiert werden, wenn Policies mehrdeutig sind. Das Protokoll sitzt genau in dieser praktischen Mitte und versucht, sowohl Sicherheit als auch Programmierbarkeit zu geben, ohne die Composability zu töten.
Takeaway: Newton nimmt dem Vertrauen nicht die Macht; es verlagert es auf nachprüfbare Policy-Validierungen, bevor das Kapital fließt. Ob das auch klappt, hängt von der Integrationsgeschwindigkeit und der Robustheit der Proofs in der Praxis ab. Beobachte den Explorer für echte Attestierungen, sobald das Volumen $UP erreicht.
Der Raum braucht mehr solcher Infrastrukturbausteine, die Klarheit über Regeln erzwingen, statt auf das Beste zu hoffen. Newton ist ein Versuch, das onchain-nativ zu machen. Ob das Operator-Netzwerk unter Last gut performt und ob die Policies flexibel genug bleiben, entscheidet, ob daraus Standard wird oder ob es eher Nische bleibt. Für jetzt fühlt sich die Pre-Check-Idee wie ein solider Schritt für ein chaotisches Problem an.