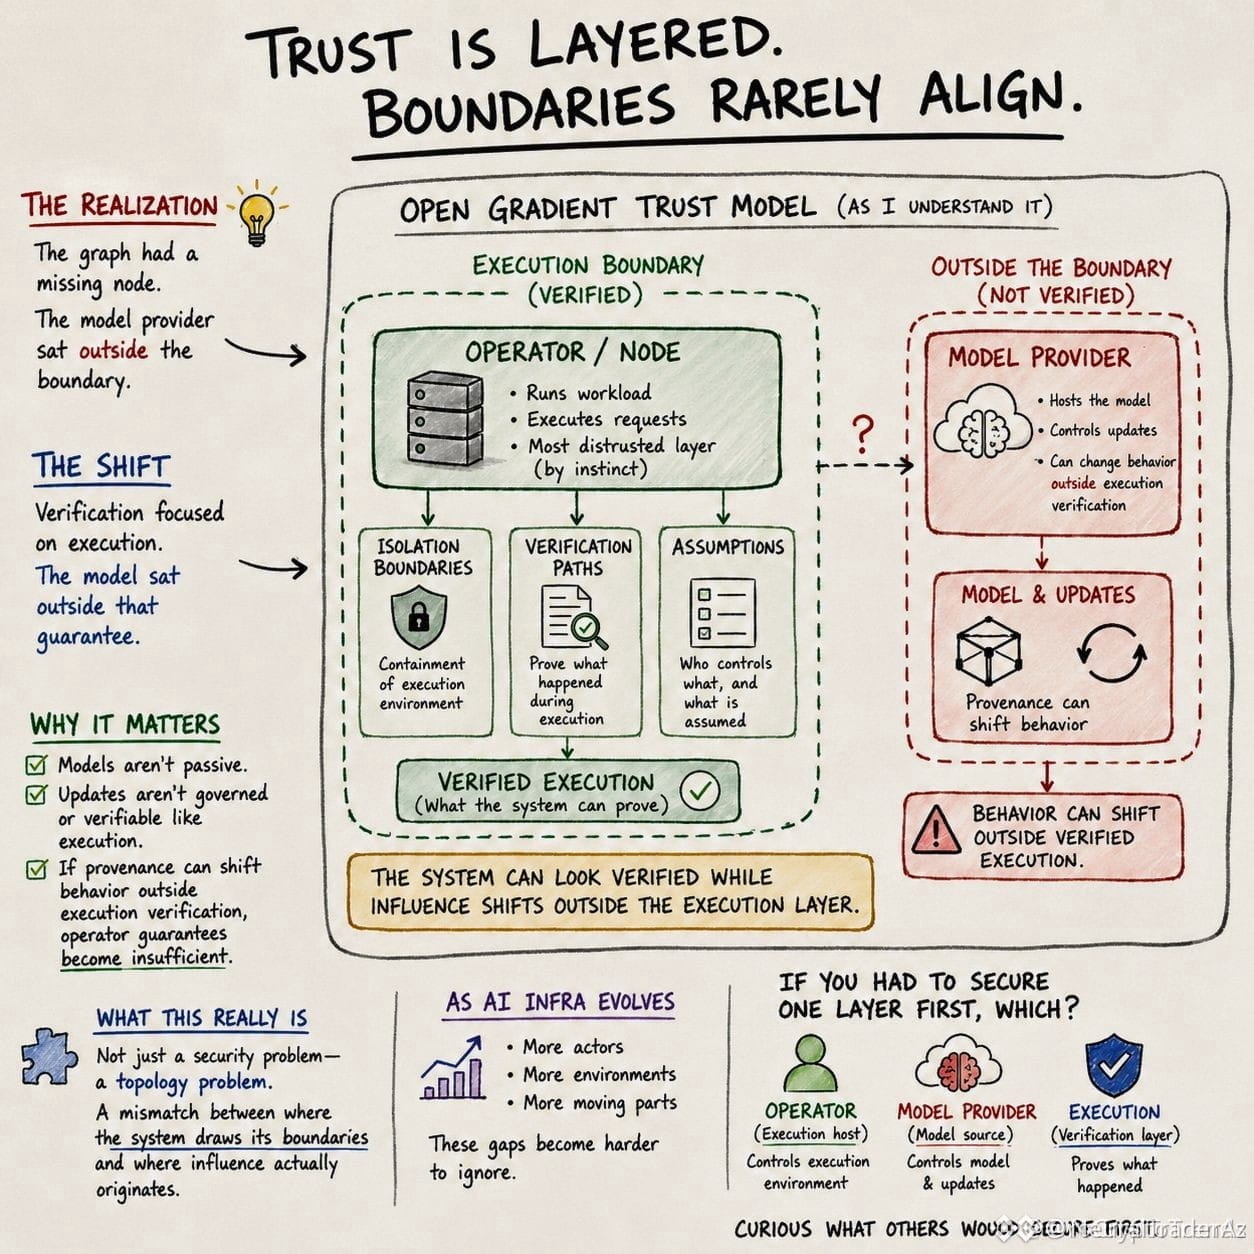
$OPG EXPOSES A HIDDEN TRUST GAP IN AI INFRASTRUCTURE 🔥
Entry: N/A
Target: N/A
Stop Loss: N/A
Die meisten Verifizierungssysteme konzentrieren sich auf den Betreiber und gehen davon aus, dass die Ausführung die einzige Angriffsfläche ist. OpenGradient’s Architektur ordnet das anders ein – der Modellanbieter liegt außerhalb dieser Grenze, und Modell-Updates werden nicht durch Ausführungs-Verifikation gesteuert. Wenn die Herkunft das Verhalten über das hinaus verändert, was Ausführungsprüfungen abdecken, werden Betreiber-Garantien unzureichend. Das ist nicht nur Theorie; während sich verifizierbare Compute-Layer mit Anreiz-getriebener KI verbinden, wird diese Lücke zu einer Designvorgabe.
Welche Schicht würdest du zuerst absichern: den Betreiber, den Modellanbieter oder die Ausführung?
Keine Finanzberatung. Verwalte immer dein Risiko.
#OPG #AISecurity #VerifiableCompute #CryptoAI
⚡