Etwas rutschte während der Aufgabe in den Fokus, womit ich nicht gerechnet hatte — und das ordnet den gesamten Compliance-Gedanken neu.
OpenGradient $OPG @OpenGradient #OPG positioniert sich als compliance-freundliche KI durch kryptografischen Nachweis jeder Inferenz: welches Modell lief, welche Daten es berührten, unveränderlicher Trace On-Chain. Für regulierte Branchen — Finanzdienstleistungen, Gesundheitswesen, überall dort, wo eine KI-Entscheidung eine Prüfspur braucht — ist das ein wirklich überzeugendes Konzept.
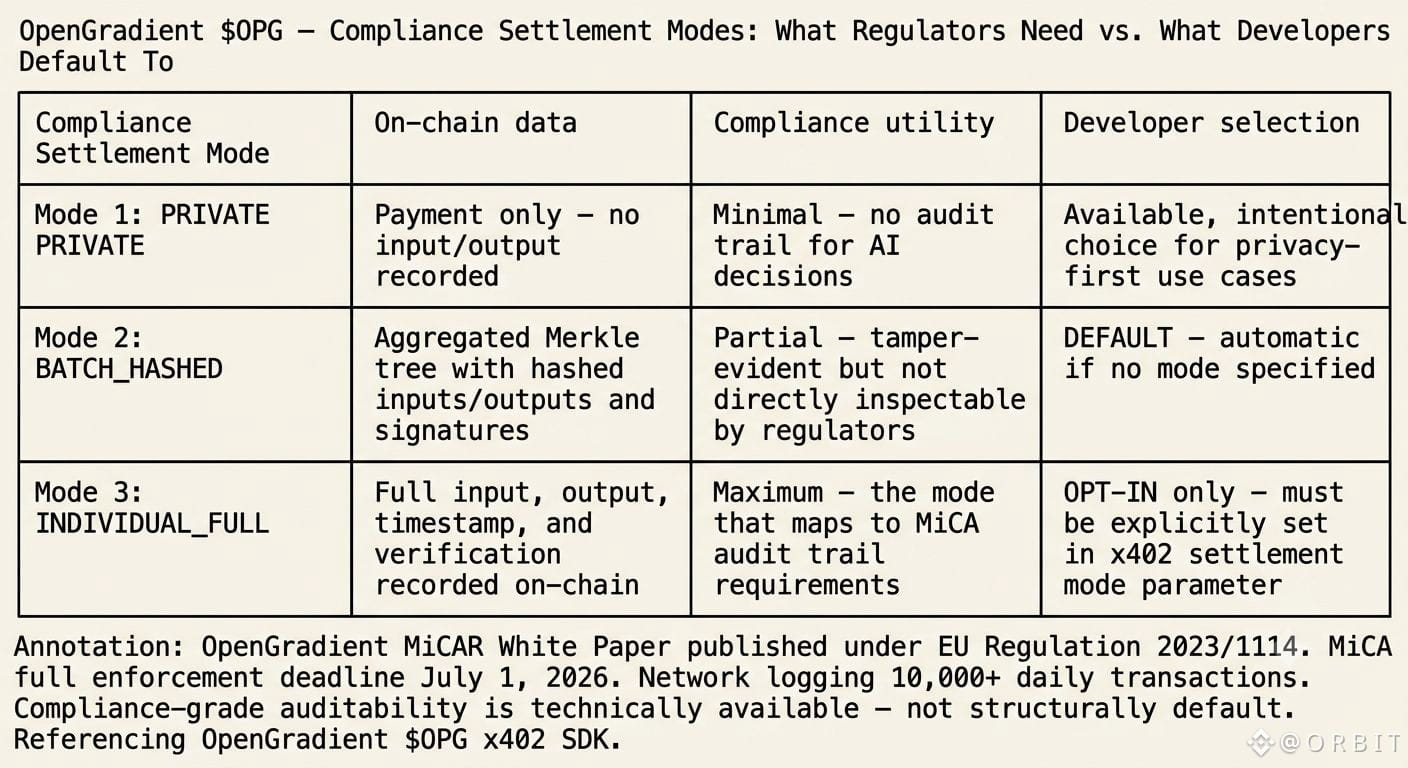
Wenn man jedoch in das tatsächliche x402-Settlement-SDK eintaucht, gibt es drei Modi. PRIVATE: nur Zahlungen, keine Daten On-Chain. BATCH_HASHED: gehashte Summen in einem Merkle-Baum, kosteneffizient — und der Standard. INDIVIDUAL_FULL: vollständige Eingaben, Ausgaben, Zeitstempel und Verifikationen werden On-Chain aufgezeichnet. Genau dieser Modus wäre die Compliance-Spur, die Aufsichtsbehörden tatsächlich wollen. Er ist aber nicht der Standard. Ein Entwickler, der eine konforme App baut, muss ihn bewusst aktivieren.
Ich habe darüber nachgedacht. Das MiCA-Whitepaper von OpenGradient existiert — vollständige regulatorische Kennzeichnung unter der EU-Verordnung 2023/1114 — was zeigt, dass sie den Compliance-Markt ernsthaft im Blick haben, genau dann, wenn die MiCA-Übergangsphase endet (1. Juli 2026) und die Durchsetzung in den EU-Mitgliedstaaten deutlich strenger wird. In diesem Kontext hat die Chain diese Woche 10.000+ tägliche Transaktionen protokolliert. Aber die Compliance-Erzählung auf Netzwerkebene und das Default-Verhalten für Entwickler ziehen weiterhin in unterschiedliche Richtungen.
Erfordert Compliance tatsächlich eine Infrastruktur, die Auditierbarkeit als Standard setzt — statt als auswählbaren Modus?