


Gnosis arbeitet daran, einen Exploit zu beheben, der am Montag ihr Gnosis Pay-Produkt betrifft, nachdem Mitbegründer Martin Köppelmann einen aktiven Hack im Zusammenhang mit dem Verzögerungsmodul des Systems zugab und sagte, dass das Projekt die Verluste der Nutzer decken würde.
Köppelmann forderte zunächst die Nutzer auf, ihre Gelder abzuheben, eine Warnung, die schnell von der Blockchain-Sicherheitsfirma PeckShield verstärkt wurde, die sagte, dass die Nutzer dringend geraten wurde, alle Gelder (EURe und GNO) abzuheben und ihre Exponierung zu überprüfen.
Der Mitbegründer von Gnosis zog diesen Rat später jedoch zurück und löschte den ursprünglichen Tweet, indem er sagte, dass die meisten Nutzer nicht in der Lage sein würden, ihre Gelder abzuheben. Er betonte, dass das Gnosis-Team "aktiv daran arbeitet, den Schaden zu begrenzen" und die Nutzer entschädigen wird.
Gnosis ist ein seit langem bestehendes Ethereum-Projekt, das vor allem für seine Smart-Contract-Wallet-Infrastruktur und Gnosis Chain bekannt ist — ein Ethereum-Virtual-Machine-(EVM)-kompatibles Netzwerk, das für Zahlungen und dezentrale Finanzen genutzt wird.
Die wechselnden Leitlinien lassen zentrale Fragen unbeantwortet, darunter, wie viel gestohlen wurde, welche Verträge oder Nutzer betroffen sind und ob das Problem vom Zodiac-Delay-Modul selbst ausgeht, von seiner Konfiguration in Gnosis Pay oder von einem breiteren Architekturfehler.
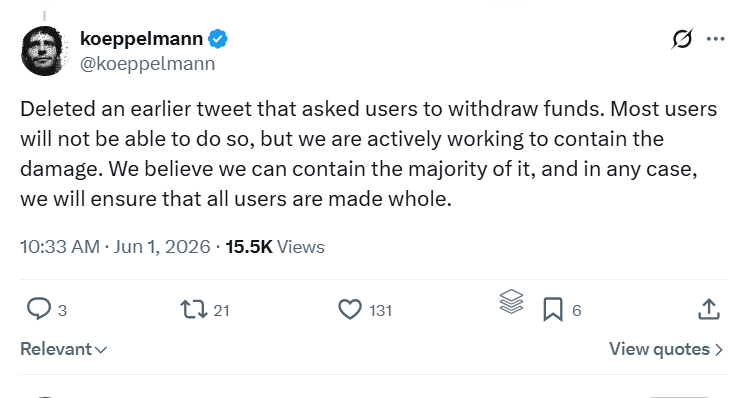
Gnosis-Mitgründer verpflichtet sich, Nutzer schadlos zu halten. Quelle: Koeppelmann
Cointelegraph wandte sich an Gnosis und Gnosis Pay, um eine Stellungnahme zu erhalten, hatte jedoch bis zum Zeitpunkt der Veröffentlichung keine Antwort erhalten.
Der ehemalige Near-Protokoll-Core-Entwickler Vadim Zacodil sagte, das Design von Gnosis Pay leite die Selbstverwahrung der Nutzer über eine gemeinsam genutzte „Delay“-Schicht weiter, die ausgehende Transaktionen vieler Safes gleichzeitig in eine Warteschlange stellt. So könne ein Bug oder Exploit dort bösartige Abhebungen in die Warteschlangen von tausenden Nutzern gleichzeitig einschleusen, obwohl sich einzelne Keys nie bewegen.
In der Praxis, so argumentierte er, schützt in diesem Vorfall weniger die selbstverwaltete Safe-Konten, sondern vielmehr Gnosis’ Fähigkeit, die Infrastruktur anzuhalten und Treasury-Mittel bereitzustellen, um Verluste abzudecken.
Vorfall folgt auf Exploit eines Safe-Drittanbieter-Moduls
Der Vorfall ereignete sich nur wenige Tage nachdem es einen separaten Exploit gegeben hatte, der ein mit Safe verbundenes Drittanbieter-Modul betraf — die Smart-Contract-Wallet-Infrastruktur, die ursprünglich im Gnosis-Ökosystem ausgebrütet und inzwischen von Safe Labs weiterentwickelt wird.
In diesem Fall wurde ein SquidRouterModule-Vertrag, der mit Safe-Wallets interagierte, missbraucht, um etwa 3,2 Millionen US-Dollar von rund 86 Safes auf Ethereum und Base abzufließen. Daraufhin sagten sowohl Safe Labs als auch Squid, die Schwachstelle liege außerhalb ihrer Kernprotokolle.
Es kommt auch, nachdem die gesamten Krypto-Exploit-Verluste um einen Monat lang zurückgegangen waren. Laut Daten von CertiK, die am Sonntag veröffentlicht wurden, fielen die Gesamtverluste im Mai auf etwa 68,3 Millionen US-Dollar — ein Rückgang von ungefähr 90 % gegenüber April. Damit ist es bereits der dritte Monat in diesem Jahr mit Verlusten unter 100 Millionen US-Dollar.
Magazin: Wird das CLARITY-Gesetz gut — oder schlecht — für DeFi sein?