

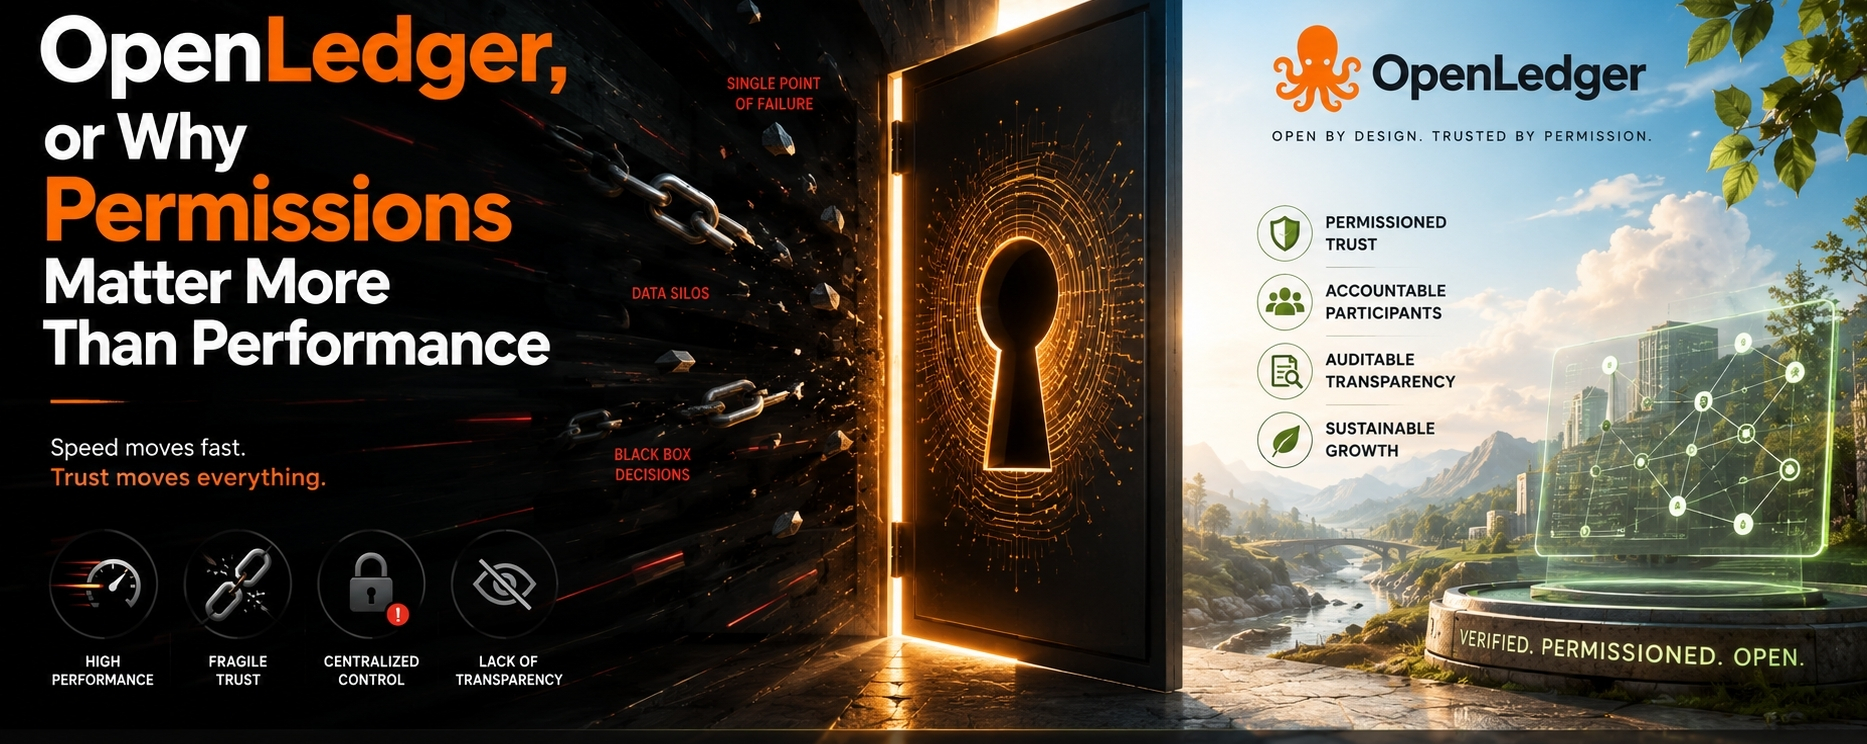

Früher dachte ich, die wichtigste Zahl in der Blockchain sei die Geschwindigkeit.
Transaktionen pro Sekunde. Finalität. Durchsatz. Die Kennzahlen sahen auf Konferenzfolien und Investorenpräsentationen überzeugend aus. Alle schienen darauf fokussiert zu sein, Systeme schneller zu machen, als ob allein die Geschwindigkeit jedes Problem der Branche lösen könnte.
Dann begann ich, darauf zu achten, wie Fehler tatsächlich passieren.
Die Geschichten handelten selten von langsamen Blöcken. Sie handelten von Berechtigungen, die zu lange verweilten, Wallets, die unterschrieben, was sie nicht hätten unterschreiben sollen, Schlüsseln, die exponiert wurden, und Genehmigungen, die unter Annahmen erteilt wurden, die sich später als falsch herausstellten. Bis ein Risikokomitee einen Vorfallbericht überprüft oder ein Operationsteam auf einen Alarm um 2 Uhr morgens reagiert, fragt niemand, ob die Kette weitere tausend Transaktionen pro Sekunde verarbeitet hat. Die Frage ist immer die gleiche: Wer hatte Zugriff, warum hatten sie ihn, und warum wurde er nicht früher eingeschränkt?
Deshalb finde ich OpenLedger interessant.
Auf den ersten Blick ist es ein SVM-basiertes High-Performance-Layer-1 für Skalierung. Es kann schnell agieren, effizient verarbeiten und anspruchsvolle Workloads unterstützen. Aber das, was für mich hervorsticht, ist nicht die Performance an sich. Es ist die Idee, dass Performance neben Schutzvorkehrungen existieren sollte – statt sie zu ersetzen.
Ich bin zu der Überzeugung gekommen, dass die größten Schwachstellen von Blockchains keine Engpässe sind. Es sind Berechtigungen. Es sind die unsichtbaren Entscheidungen über Autorität, die sich über Zeit ansammeln, bis irgendwann eine davon schließlich bricht.
OpenLedger scheint um diese Realität herum gebaut zu sein.
Seine Architektur trennt Ausführung von Abrechnung auf eine Weise, die eher gezielt als modisch wirkt. Die Ausführung bleibt modular und anpassungsfähig und ermöglicht Innovation dort, wo sie sinnvoll ist. Die Abrechnung bleibt konservativer und schafft so eine Grundlage, die Integrität gegenüber ständigem Experimentieren priorisiert. Ich sehe diese Trennung als Anerkennung dafür, dass nicht jede Schicht im gleichen Tempo vorankommen sollte – vor allem dann, wenn Vertrauen im Spiel ist.
Der Teil, der bei mir am meisten Resonanz auslöst, sind OpenLedger Sessions.
Zu viel von Krypto geht immer noch davon aus, dass Nutzer Handlungen fortlaufend genehmigen, Autorität wiederholt offenlegen und langfristige Berechtigungen mittragen sollten – einfach weil es so schon immer funktioniert hat. OpenLedger Sessions geht das Problem anders an: mit erzwungener Delegation, die sowohl zeitlich als auch auf den Umfang begrenzt ist. Der Zugriff existiert für einen bestimmten Zweck, unter bestimmten Bedingungen und für einen festgelegten Zeitraum.
Dann läuft sie ab.
Das klingt vielleicht einfach, aber ich denke, es spiegelt einen größeren Wandel wider, wie Sicherheit funktionieren sollte.
„Gezielte Delegation + weniger Signaturen ist die nächste Welle bei On-Chain-UX.“
Für mich ist das nicht nur eine Aussage über Komfort. Es ist eine Aussage darüber, unnötige Exposition zu reduzieren. Jede Signaturanfrage ist ein Entscheidungspunkt. Jeder Entscheidungspunkt führt Risiken ein. Bessere Systeme sind nicht die, die häufiger Vertrauen einfordern. Es sind die, die weniger davon benötigen.
Ich schätze auch, dass OpenLedger- EVM-Kompatibilität als praktische Entscheidung positioniert ist – nicht als entscheidendes Feature. Das reduziert Reibung bei den Tools, hilft Entwicklern, in vertrauten Umgebungen zu arbeiten, und senkt Hürden für die Übernahme. Nützlich, aber nicht die Hauptgeschichte.
Die Hauptgeschichte ist Verantwortung.
Das OPEN-Token fungiert als Sicherheits-Treibstoff im Netzwerk, und Staking fühlt sich weniger wie passives Mitmachen an und mehr wie die Annahme einer Rolle bei der Aufrechterhaltung des Systems selbst. Sicherheit ist nie kostenlos. Irgendjemand trägt immer die Last, das Netzwerk zu schützen.
Natürlich lässt all das das Risiko nicht verschwinden.
Bridges bleiben Bridges. Cross-Chain-Infrastruktur erweitert Möglichkeiten und bringt zugleich zusätzliche Annahmen mit sich. Jede neue Verbindung schafft einen weiteren Ort, an dem etwas schiefgehen kann. Die Branche hat diese Lektion bereits oft genug gelernt, um zu wissen, dass Vertrauen viel schneller verschwinden kann, als es aufgebaut wird.
Vertrauen verwelkt nicht höflich – es reißt.“
Ich komme immer wieder zu diesem Gedanken zurück, weil er erklärt, warum ich Geschwindigkeit nicht mehr als das bestimmende Maß für Qualität sehe.
Eine Kette kann unglaublich schnell sein und dennoch auf vorhersehbare Weise scheitern. Sie kann enorme Mengen an Aktivität verarbeiten und dabei still und heimlich ein Berechtigungsrisiko unter der Oberfläche ansammeln. Sie kann Benchmark-Vergleiche gewinnen und trotzdem das Vertrauen ihrer Nutzer nach einem einzigen vermeidbaren Vorfall verlieren.
Entscheidend ist, ob das System versteht, wie ein Scheitern tatsächlich zustande kommt.
Von meinem Standpunkt aus wirkt OpenLedger weniger darauf ausgerichtet, um seiner selbst willen Tempo zu jagen, und mehr darauf, ein Rahmenwerk zu bauen, in dem Geschwindigkeit innerhalb von Grenzen existiert. Ein Rahmenwerk, in dem Berechtigungen eingeschränkt sind, die Autorität vorübergehend ist und Sicherheit als operative Disziplin behandelt wird – nicht als Marketing-Feature.
Denn am Ende glaube ich nicht, dass die Zukunft dem schnellsten Ledger gehört.
Ich denke, es gehört zu dem Ledger, der weiß, wann er eine Anfrage ablehnen, wann er Autorität begrenzen und wann er einen Fehler verhindern muss, bevor daraus ein Vorfallbericht wird.
Ein schneller Ledger, der „Nein“ sagen kann, erzeugt vielleicht nicht die lautesten Schlagzeilen.
Aber sie verhindert die am ehesten vorhersehbaren Ausfälle.
