


Quelle: Nationales Zentrum für Notfallbehandlung von Computer-Viren
Am 29. Dezember 2020 ereignete sich ein erheblicher Hackerangriff auf den LuBian-Pool, bei dem insgesamt 127272.06953176 Bitcoins (damals im Wert von etwa 3,5 Milliarden Dollar, heute im Wert von 15 Milliarden Dollar) von den Angreifern gestohlen wurden. Der Besitzer dieser großen Menge an Bitcoins ist Chen Zhi, der Vorsitzende der kambodschanischen Thronfolger-Gruppe. Nach dem Hackerangriff veröffentlichten Chen Zhi und seine Thronfolger-Gruppe Anfang 2021 und im Juli 2022 mehrfach Nachrichten auf der Blockchain, in denen sie die Hacker ansprachen und hofften, dass die Hacker die gestohlenen Bitcoins zurückgeben würden und bereit waren, ein Lösegeld zu zahlen, erhielten jedoch keine Antwort. Seltsamerweise lagen diese Bitcoins nach dem Diebstahl 4 Jahre lang in den von den Angreifern kontrollierten Bitcoin-Wallet-Adressen und bewegten sich fast nicht, was offensichtlich nicht dem Verhalten eines typischen Hackers entspricht, der schnell Gewinn anstrebt, sondern eher einer präzisen Operation, die von einer „staatlichen Hackerorganisation“ durchgeführt wurde. Erst im Juni 2024 wurden diese gestohlenen Bitcoins wieder auf eine neue Bitcoin-Wallet-Adresse übertragen und sind seitdem nicht mehr bewegt worden.
Am 14. Oktober 2025 gab die US-Justizbehörde bekannt, dass Anklage gegen Chen Zhi erhoben wurde und die 127.000 Bitcoins von Chen Zhi und seiner Thronfolger-Gruppe beschlagnahmt wurden. Verschiedene Beweise deuten darauf hin, dass die von der US-Regierung beschlagnahmten Bitcoins von Chen Zhi und seiner Thronfolger-Gruppe tatsächlich bereits 2020 durch die Angreifer mit technischen Mitteln vom LuBian-Pool gestohlen wurden. Mit anderen Worten, die US-Regierung könnte bereits 2020 die 127.000 Bitcoins von Chen Zhi durch Hackertechniken gestohlen haben, was einen typischen Fall eines „Staatlichen Hackerangriffs“ darstellt. Dieser Bericht analysiert aus technischer Sicht die wesentlichen technischen Details des Vorfalls, legt den Weg der gestohlenen Bitcoins dar, rekonstruiert die vollständige Angriffszeitachse zu diesem Zeitpunkt und bewertet die Sicherheitsmechanismen von Bitcoins, um wertvolle Sicherheitsinsights für die Kryptoindustrie und Benutzer bereitzustellen.
Eins、Hintergrund der Ereignisse
Der LuBian-Pool (LuBian mining pool), der Anfang 2020 gegründet wurde, ist ein schnell aufstrebender Bitcoin-Pool, der China und Iran als Hauptbetriebsbasis hat. Im Dezember 2020 wurde der LuBian-Pool Opfer eines groß angelegten Hackerangriffs, bei dem mehr als 90 % seiner Bitcoin-Bestände gestohlen wurden. Der Gesamtbetrag des Diebstahls betrug 127272.06953176 BTC, was im Wesentlichen mit den in der Anklageschrift der US-Justizbehörde genannten 127271 BTC übereinstimmt.
Das Betriebsmodell des LuBian-Pools umfasst die zentrale Speicherung und Verteilung von Mining-Belohnungen. Die Bitcoins in der Pool-Adresse werden nicht in regulierten zentralisierten Börsen gespeichert, sondern befinden sich in nicht verwalteten Wallets. Aus technischer Sicht gelten nicht verwaltete Wallets (auch bekannt als kalte Wallets oder Hardware-Wallets) als der ultimative Zufluchtsort für Krypto-Assets, da sie nicht wie Börsenkonten durch ein Gesetz eingefroren werden können, sondern eher wie ein Banktresor, der nur dem Besitzer gehört, wobei der Schlüssel (private Schlüssel) nur in der Hand des Besitzers liegt.
Bitcoin ist als Kryptowährung bekannt, deren On-Chain-Adressen zur Identifizierung des Besitzes und des Flusses von Bitcoin-Assets verwendet werden. Die Kontrolle über den privaten Schlüssel der On-Chain-Adresse ermöglicht die vollständige Kontrolle über die Bitcoins in dieser Adresse. Laut einem Bericht einer On-Chain-Analysefirma stimmt das große Bitcoin-Vermögen von Chen Zhi, das von der US-Regierung kontrolliert wird, stark mit dem Angriff auf den LuBian-Pool überein. Die On-Chain-Daten zeigen, dass am 29. Dezember 2020, Beijing-Zeit, die Kern-Bitcoin-Wallet-Adresse von LuBian eine anomale Übertragung aufwies, mit einem Gesamtübertragungsbetrag von 127272.06953176 BTC, was im Wesentlichen mit den in der Anklageschrift der US-Justizbehörde genannten 127271 BTC übereinstimmt. Nach dieser anomalen Übertragung der gestohlenen Bitcoins blieb es bis Juni 2024 inaktiv. Vom 22. Juni bis 23. Juli 2024 wurde diese Menge an gestohlenen Bitcoins erneut auf neue On-Chain-Adressen übertragen und blieb seitdem unbewegt. Die bekannte Blockchain-Tracking-Plattform ARKHAM hat diese endgültigen Adressen als im Besitz der US-Regierung markiert. Bislang hat die US-Regierung in der Anklageschrift nicht veröffentlicht, wie sie den privaten Schlüssel der Bitcoin-On-Chain-Adresse von Chen Zhi erlangt hat.
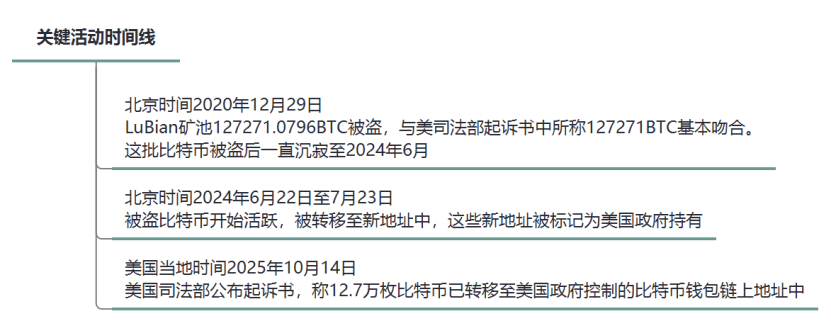
Bild 1:Zeitachse der Schlüsselaktivitäten
Zwei、Analyse der Angriffsverbindungen
Es ist allgemein bekannt, dass Zufallszahlen im Blockchain-Universum die Grundlage der kryptografischen Sicherheit sind. Bitcoin verwendet asymmetrische Kryptografie, und der private Schlüssel von Bitcoin ist eine Reihe von 256-Bit-binären Zufallszahlen, deren theoretische Entschlüsselungsversuche 2256 betragen, was nahezu unmöglich ist. Wenn jedoch dieser 256-Bit-binäre private Schlüssel nicht vollständig zufällig erzeugt wird, beispielsweise wenn 224 Bits eine festgelegte Regel haben, die abgeleitet werden kann, und nur 32 Bits zufällig erzeugt werden, wird die Stärke des privaten Schlüssels erheblich verringert, und man benötigt nur 232 (etwa 4,29 Milliarden) Versuche, um ihn gewaltsam zu entschlüsseln. Zum Beispiel wurde der britische Krypto-Market Maker Wintermute im September 2022 aufgrund ähnlicher Pseudo-Zufallszahl-Schwächen um 160 Millionen Dollar bestohlen.
Im August 2023 veröffentlichte das ausländische Sicherheitsforschungsteam MilkSad erstmals die Entdeckung, dass ein drittes Schlüsselgenerierungstool eine Schwachstelle im Pseudo-Zufallszahlengenerator (PRNG) aufwies und erfolgreich eine CVE-Nummer (CVE-2023-39910) beantragte. In dem von diesem Team veröffentlichten Forschungsbericht wurde erwähnt, dass der LuBian Bitcoin-Pool eine ähnliche Schwachstelle aufwies, und die in der Anklageschrift der US-Justizbehörde genannten 25 Bitcoin-Adressen umfassten alle Adressen, die im LuBian Bitcoin-Pool, der gehackt wurde, veröffentlicht wurden.
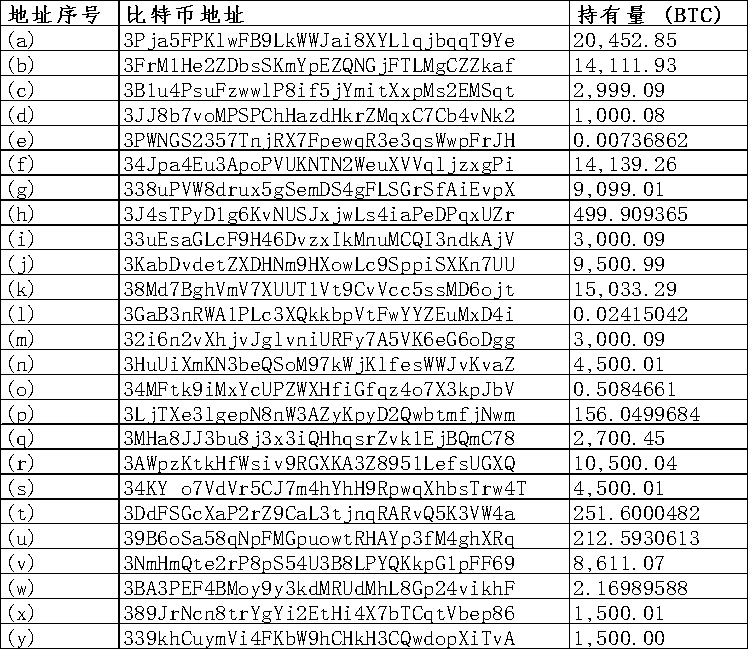
Bild 2:Liste von 25 Bitcoin-Wallet-Adressen in der Anklageschrift der US-Justizbehörde
LuBian Bitcoin-Mining-Pool fungiert als nicht verwaltetes Wallet-System, dessen Bitcoin-Wallet-Adressen auf einem benutzerdefinierten privaten Schlüssel-Generierungsalgorithmus basieren, um Gelder zu verwalten. Der private Schlüssel-Generierungsalgorithmus verwendet nicht den empfohlenen 256-Bit-binären Zufallszahlstandard, sondern verlässt sich auf einen 32-Bit-binären Zufallszahlgenerator, was einen schwerwiegenden Mangel aufweist: Der „Pseudo-Zufallszahlengenerator“ Mersenne Twister (MT19937-32), der nur auf Zeitstempel oder schwache Eingaben als Samen beruht, hat eine Zufälligkeit, die einem 4-Byte-Integer entspricht und in modernen Berechnungen effizient ermittelt werden kann. Mathematisch liegt die Entschlüsselungswahrscheinlichkeit bei 1/232. Angenommen, das Angriffsskript testet 106 Schlüssel pro Sekunde, würde die Entschlüsselungszeit etwa 4200 Sekunden betragen (etwa 1,17 Stunden). In der Praxis können Optimierungstools wie Hashcat oder benutzerdefinierte Skripte die Geschwindigkeit weiter erhöhen. Die Angreifer nutzten genau diese Schwachstelle, um große Mengen an Bitcoin aus dem LuBian Bitcoin-Pool zu stehlen.
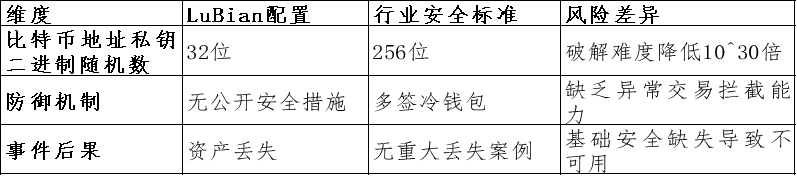
Bild 3:Vergleichstabelle der Defizite des LuBian-Pools und der Branchen-Sicherheitsstandards
Nach technischer Rückverfolgbarkeit sind die vollständige Zeitachse und die relevanten Details des LuBian-Pool-Hackerangriffs wie folgt:
1、Angriffs-Diebstahlphase: Beijing-Zeit 29. Dezember 2020
Ereignis: Hacker nutzen die Schwäche bei der privaten Schlüsselgenerierung des LuBian-Pools, die auf dem Pseudo-Zufallszahlengenerator beruht, um über 5.000 schwache zufällige Wallet-Adressen (Wallet-Typ: P2WPKH-nested-in-P2SH, Präfix 3) gewaltsam zu entschlüsseln. Innerhalb von etwa 2 Stunden wurden etwa 127272.06953176 BTC (damals im Wert von etwa 3,5 Milliarden Dollar) aus diesen Wallet-Adressen abgezogen, wobei weniger als 200 BTC übrig blieben. Alle verdächtigen Transaktionen teilten sich die gleichen Transaktionsgebühren, was darauf hinweist, dass der Angriff durch ein automatisiertes Batch-Übertragungsskript ausgeführt wurde.
Absender: Gruppe von schwachen Bitcoin-Wallet-Adressen des LuBian-Pools (kontrolliert von der LuBian-Mine, die zum Thronfolger-Konzern von Chen Zhi gehört);
Empfänger: Gruppe von Bitcoin-Wallet-Adressen, die von den Angreifern kontrolliert wird (nicht öffentlich);
Übertragungsweg: Gruppe von schwachen Wallet-Adressen → Gruppe von Angreifer-Wallet-Adressen;
Verknüpfungsanalyse: Der gesamte gestohlene Betrag beträgt 127272.06953176 BTC, was im Wesentlichen mit den in der Anklageschrift der US-Justizbehörde genannten 127271 BTC übereinstimmt.
2、Schlafphase: Beijing-Zeit 30. Dezember 2020 bis 22. Juni 2024
Ereignis: Nachdem diese Bitcoins 2020 durch die Schwachstelle des Pseudo-Zufallszahlengenerators gestohlen wurden, blieben sie bis zu 4 Jahre lang in den von den Angreifern kontrollierten Bitcoin-Wallet-Adressen und waren inaktiv, wobei weniger als ein Zehntausendstel der Staubtransaktionen möglicherweise für Tests verwendet wurden.
Verknüpfungsanalyse: Diese Bitcoins blieben bis zum vollständigen Erwerb durch die US-Regierung am 22. Juni 2024 fast unbewegt, was offensichtlich nicht dem Verhalten eines typischen Hackers entspricht, der schnell Gewinn anstrebt, sondern eher einer präzisen Operation, die von einer staatlichen Hackerorganisation durchgeführt wurde.
3、Phase der Wiederherstellungsversuche: Beijing-Zeit Anfang 2021, 4. und 26. Juli 2022
Ereignis: Nachdem diese Bitcoins gestohlen wurden, sendete der LuBian-Pool während der Ruhezeit Anfang 2021 über die Bitcoin OP_RETURN-Funktion mehr als 1.500 Nachrichten (mit Gebühren von etwa 1,4 BTC) und bettete sie in den Blockchain-Datenbereich ein, in denen die Hacker um Rückgabe der Gelder baten. Beispiel-Nachricht: „Bitte geben Sie unsere Mittel zurück, wir zahlen eine Belohnung“. Am 4. und 26. Juli 2022 sendete der LuBian-Pool erneut Nachrichten über die Bitcoin OP_RETURN-Funktion, Beispielnachricht: „MSG von LB. An den White Hat, der unser Vermögen rettet, können Sie uns über 1228btc@gmail.com kontaktieren, um die Rückgabe des Vermögens und Ihre Belohnung zu besprechen.“
Absender: Schwache zufällige Bitcoin-Wallet-Adressen von Lubian (kontrolliert von der Lubian-Mine, die zum Thronfolger-Konzern von Chen Zhi gehört);
Empfänger: Gruppe von Bitcoin-Wallet-Adressen, die von den Angreifern kontrolliert wird;
Übertragungsweg: Gruppe von schwachen Wallet-Adressen → Gruppe von Angreifer-Wallet-Adressen; Kleinbetragsübertragungen eingebettet in OP_RETURN);
Verknüpfungsanalyse: Nach dem Diebstahl versuchte der LuBian-Pool als Absender mehrfach, „dritte Hacker“ zu kontaktieren, um die Rückgabe der Vermögenswerte und die Lösegeldfragen zu besprechen.
4、Aktivierungs- und Übertragungsphase: Beijing-Zeit vom 22. Juni 2024 bis 23. Juli 2024
Ereignis: Die Bitcoins in den Wallet-Adressen, die von den Angreifern kontrolliert werden, wurden aus dem Ruhezustand aktiviert und auf die endgültigen Bitcoin-Wallet-Adressen übertragen. Die endgültigen Wallet-Adressen wurden von der bekannten Blockchain-Tracking-Plattform ARKHAM als im Besitz der US-Regierung markiert.
Absender: Gruppe von Bitcoin-Wallet-Adressen, die von den Angreifern kontrolliert wird;
Empfänger: Neue integrierte endgültige Wallet-Adressen (nicht öffentlich, aber als von der US-Regierung kontrolliert bestätigt);
Übertragungsweg: Gruppe von Bitcoin-Wallet-Adressen, die von den Angreifern kontrolliert werden → Gruppe von Wallet-Adressen, die von der US-Regierung kontrolliert werden;
Verknüpfungsanalyse: Diese große Menge an gestohlenem Bitcoin blieb 4 Jahre lang inaktiv und bewegte sich fast nicht, bevor sie schließlich von der US-Regierung kontrolliert wurde.
5、Phase der Ankündigung der Beschlagnahme: US-Zeit 14. Oktober 2025
Ereignis: Die US-Justizbehörde gab eine Mitteilung heraus, dass Anklage gegen Chen Zhi erhoben wurde und seine 127.000 Bitcoins beschlagnahmt wurden.
Gleichzeitig sind die Bitcoin-Transaktionsaufzeichnungen aufgrund des öffentlichen Mechanismus der Blockchain vollständig öffentlich und rückverfolgbar. Daher hat dieser Bericht die Herkunft der gestohlenen Bitcoins aus den schwachen Bitcoin-Wallet-Adressen von LuBian (die von der LuBian-Mine kontrolliert werden, möglicherweise dem Thronfolger-Konzern von Chen Zhi zugehörig) rückverfolgt, wobei die gesamte Anzahl der gestohlenen Bitcoins 127272.06953176 beträgt, bestehend aus: Unabhängig „Mining“ etwa 17.800, Mining-Gehalt rund 2.300 sowie 107.100 von Börsen und anderen Kanälen. Aus den vorläufigen Ergebnissen scheinen die Quellen von den illegalen Einnahmen in der Anklageschrift der US-Justizbehörde abzuweichen.
Drei、Analyse der technischen Details der Schwachstelle
1、Generierung des privaten Schlüssels der Bitcoin-Wallet-Adresse:
Der Kern der LuBian-Pool-Schwachstelle liegt darin, dass sein privater Schlüsselgenerator eine ähnliche Schwäche wie die „MilkSad“-Schwäche in Libbitcoin Explorer verwendet. Genauer gesagt verwendet dieses System den Mersenne Twister (MT19937-32) Pseudo-Zufallszahlengenerator, der nur mit einem 32-Bit-Samen initialisiert wird, was zu einer effektiven Entropie von nur 32 Bit führt. Dieser PRNG ist nicht kryptografisch sicher, leicht vorhersagbar und kann rückgängig gemacht werden. Angreifer können alle möglichen 32-Bit-Samen (von 0 bis 2^32-1) enumerieren, um die entsprechenden privaten Schlüssel zu erzeugen und zu überprüfen, ob sie mit dem öffentlichen Schlüssel-Hash einer bekannten Wallet-Adresse übereinstimmen.
Im Bitcoin-Ökosystem erfolgt der Prozess der privaten Schlüsselgenerierung normalerweise über: Zufälliger Samen → SHA-256-Hash → ECDSA-privater Schlüssel.
Die Implementierung der Basisbibliothek des LuBian-Pools könnte auf benutzerdefiniertem Code oder Open-Source-Bibliotheken (wie Libbitcoin) basieren, hat aber die Sicherheit der Entropie ignoriert. Ähnlich wie bei der MilkSad-Schwachstelle verwendet der „bx seed“-Befehl des Libbitcoin Explorers ebenfalls den MT19937-32-Zufallszahlengenerator und verlässt sich nur auf Zeitstempel oder schwache Eingaben als Samen, was dazu führt, dass der private Schlüssel durch Brute-Force-Angriffe kompromittiert werden kann. Bei dem LuBian-Angriff waren über 5.000 Wallets betroffen, was darauf hindeutet, dass diese Schwachstelle systemisch ist und möglicherweise aus der Wiederverwendung von Code beim massenhaften Generieren von Wallets resultiert.
2、Simulieren des Angriffsablaufs:
(1) Identifizierung der Ziel-Wallet-Adressen (durch On-Chain-Überwachung der Aktivitäten des LuBian-Pools);
(2) Aufzählung der 32-Bit-Samen: for seed in 0 bis 4294967295;
(3) Generierung des privaten Schlüssels: private_key = SHA256(seed);
(4) Ableitung des öffentlichen Schlüssels und der Adresse: Berechnung unter Verwendung der ECDSA SECP256k1-Kurve;
(5) Abgleich: Wenn die abgeleitete Adresse mit dem Ziel übereinstimmt, wird die Transaktion mit dem privaten Schlüssel signiert, um die Gelder zu stehlen;
Im Vergleich zu ähnlichen Schwachstellen: Diese Schwachstelle ähnelt dem 32-Bit-Entropiemangel von Trust Wallet, der zur Massenkompromittierung von Bitcoin-Wallet-Adressen führte; die „MilkSad“-Schwäche des Libbitcoin Explorers ist ebenfalls aufgrund der geringen Entropie zu privaten Schlüsseln exponiert worden. Diese Fälle stammen alle aus den Erblast-Problemen früherer Codebasen und haben den BIP-39-Standard (12-24 Wörter-Samenphrase, die hohe Entropie bietet) nicht verwendet. Der LuBian-Pool hat möglicherweise einen benutzerdefinierten Algorithmus verwendet, der darauf abzielte, das Management zu vereinfachen, dabei jedoch die Sicherheit ignorierte.
Fehlende Verteidigung: Der LuBian-Pool hat keine Multi-Signaturen (multisig), Hardware-Wallets oder hierarchisch deterministische Wallets (HD-Wallets) implementiert, die alle die Sicherheit erhöhen könnten. On-Chain-Daten zeigen, dass der Angriff mehrere Wallets abdeckte, was auf eine systemische Schwachstelle und nicht auf einen einzelnen Punkt des Versagens hinweist.
3、On-Chain-Evidenz und Wiederherstellungsversuche:
OP_RETURN-Nachricht: LuBian Mining Pool sendete über die OP_RETURN-Funktion von Bitcoin mehr als 1.500 Nachrichten, die 1,4 BTC an Gebühren kosteten, und bat die Angreifer, die Gelder zurückzugeben. Diese Nachrichten wurden in die Blockchain eingebettet und bewiesen das Handeln des echten Eigentümers und nicht eine Fälschung. Beispielnachrichten umfassen „Bitte geben Sie die Mittel zurück“ oder ähnliche Bitten, verteilt auf mehrere Transaktionen.
4、Angriffsverknüpfungsanalyse:
Am 14. Oktober 2025, um lokale Zeit in den USA, listete die US-Justizbehörde in der Anklageschrift gegen Chen Zhi 25 Bitcoin-Wallet-Adressen auf, die etwa 127.271 BTC hielten, insgesamt etwa 15 Milliarden Dollar wert, und die bereits beschlagnahmt wurden. Durch Blockchain-Analysen und die Überprüfung offizieller Dokumente wurde festgestellt, dass diese Adressen stark mit dem Angriff auf den LuBian-Pool verbunden sind:
Direkte Verknüpfung: Blockchain-Analysen zeigen, dass die 25 Adressen in der Anklageschrift der US-Justizbehörde genau die Endadressen sind, die die im Jahr 2020 von LuBian-Pool bei dem Angriff gestohlenen Bitcoins halten. Der Elliptic-Bericht weist darauf hin, dass diese Bitcoins 2020 aus den Mining-Aktivitäten des LuBian-Pools „gestohlen“ wurden. Arkham Intelligence bestätigte, dass die von der US-Justizbehörde beschlagnahmten Mittel direkt aus dem Diebstahl des LuBian-Pools stammen.
Beweisverbindung zur Klage: Obwohl die Klage der US-Justizbehörde nicht direkt den „LuBian-Hack“ benennt, erwähnt sie, dass die Gelder aus „gestohlenen Angriffen in der Bitcoin-Mining-Branche in Iran und China“ stammen, was mit der On-Chain-Analyse von Elliptic und Arkham Intelligence übereinstimmt.
Verknüpfung des Angriffs: Aus der Sicht der Angriffsmethoden wurde die große Menge an Bitcoins des LuBian-Pools nach dem technischen Angriff 2020 für 4 Jahre inaktiv gehalten, wobei in dieser Zeit nur weniger als ein Zehntausendstel der Staubtransaktionen stattfand, bis sie 2024 vor der vollständigen Übernahme durch die US-Regierung fast nicht bewegt wurden, was nicht dem Verhalten eines typischen Hackers entspricht, der schnell Gewinn anstrebt. Vielmehr sieht es nach einer präzisen Operation aus, die von einer staatlichen Hackerorganisation durchgeführt wurde, und es wird vermutet, dass die US-Regierung möglicherweise bereits im Dezember 2020 diese Menge an Bitcoins kontrolliert hat.
Vier、Auswirkungen und Empfehlungen
Der LuBian-Pool-Vorfall von 2020 hat weitreichende Auswirkungen, die zur tatsächlichen Auflösung des Pools führten, wobei die Verluste mehr als 90 % des damaligen Gesamtvermögens ausmachten, während der Wert der gestohlenen Bitcoins auf 15 Milliarden Dollar gestiegen ist, was das Risiko von Preisschwankungen verdeutlicht.
Der LuBian-Mining-Pool-Vorfall hat systematische Risiken bei der Zufallszahlengenerierung in der Krypto-Toolchain aufgezeigt. Um ähnliche Schwachstellen zu verhindern, sollte die Blockchain-Branche kryptografisch sichere Pseudo-Zufallszahlengeneratoren (CSPRNG) verwenden; mehrere Verteidigungsebenen implementieren, einschließlich Multi-Signaturen (multisig), kalte Speicherung und regelmäßige Audits, um benutzerdefinierte private Schlüssel-Generierungsalgorithmen zu vermeiden; Mining-Pools sollten ein Echtzeit-Blockchain-Überwachungssystem und ein Alarmierungssystem für anomale Übertragungen integrieren. Normale Benutzer sollten in Bezug auf Schutzmaßnahmen vermeiden, unbestätigte Schlüsselgenerierungs-Module aus der Open-Source-Community zu verwenden. Dieser Vorfall erinnert uns auch daran, dass selbst wenn Blockchain hochgradig transparent ist, schwache Sicherheitsgrundlagen katastrophale Folgen haben können. Er zeigt auch die Bedeutung der Cybersicherheit in der zukünftigen digitalen Wirtschaft und der Entwicklung digitaler Währungen.
Originalquelle