


Die geschätzten Verluste durch globale Crypto-Wrench-Angriffe erreichten in den ersten vier Monaten von 2026 101 Millionen Dollar, wobei die meisten Angriffe in Europa stattfanden, laut der Web3-Sicherheitsfirma CertiK.
Mit nur 34 dokumentierten Crypto-Wrench-Angriffen haben sich die Verluste fast verdoppelt im Vergleich zu 2025, das bei 52,2 Millionen Dollar lag. Europa machte laut CertiK 82 % der Vorfälle aus.
„Unser Bericht für 2025 dokumentierte eine allmähliche Neigung von Asien und Nordamerika hin zu Europa, und diese ersten vier Monate von 2026 markieren eine europäische Hyperkonzentration.“
Die Häufigkeit von Wrench-Attacken hat seit 2025 zugenommen. Dabei wird physische Gewalt eingesetzt, um Zugang zu den Krypto-Beständen eines Opfers zu erlangen; sie haben sich in Form von Wohnungseinbrüchen, Entführungen und anderen Erpressungsversuchen gezeigt. CertiK zufolge gab es seit Jahresbeginn 34 Angriffe.
Wenn sich der Trend fortsetzt, prognostiziert CertiK, dass die Zahl der Vorfälle bis zum Jahresende auf 130 steigen könnte und die Verluste „mehrere hundert Millionen US-Dollar“ erreichen könnten.
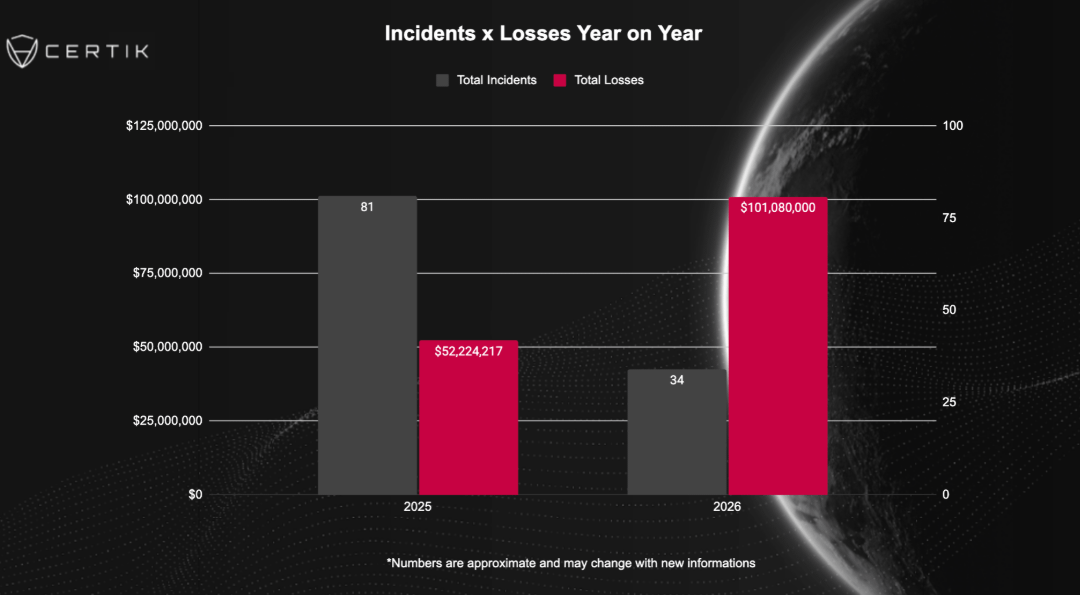
Seit Jahresbeginn gab es weltweit 34 bestätigte Wrench-Attacken. Quelle: CertiK
Frankreich ist ein Epizentrum von Wrench-Attacken
Von den Angriffen seien in diesem Jahr 24 Krypto-Wrench-Attacken in Frankreich erfolgt, sagte CertiK. Die Generalstaatsanwaltschaft für organisierte Kriminalität hat für 2026 eine höhere Zahl von 47 Vorfällen gemeldet.
CertiK zufolge ist Frankreich wahrscheinlich zu einem Hotspot für diese Art von Kriminellen geworden, weil dort Krypto-Manager großer Krypto-Unternehmen wie Ledger, Paymium und Binance vertreten sind.
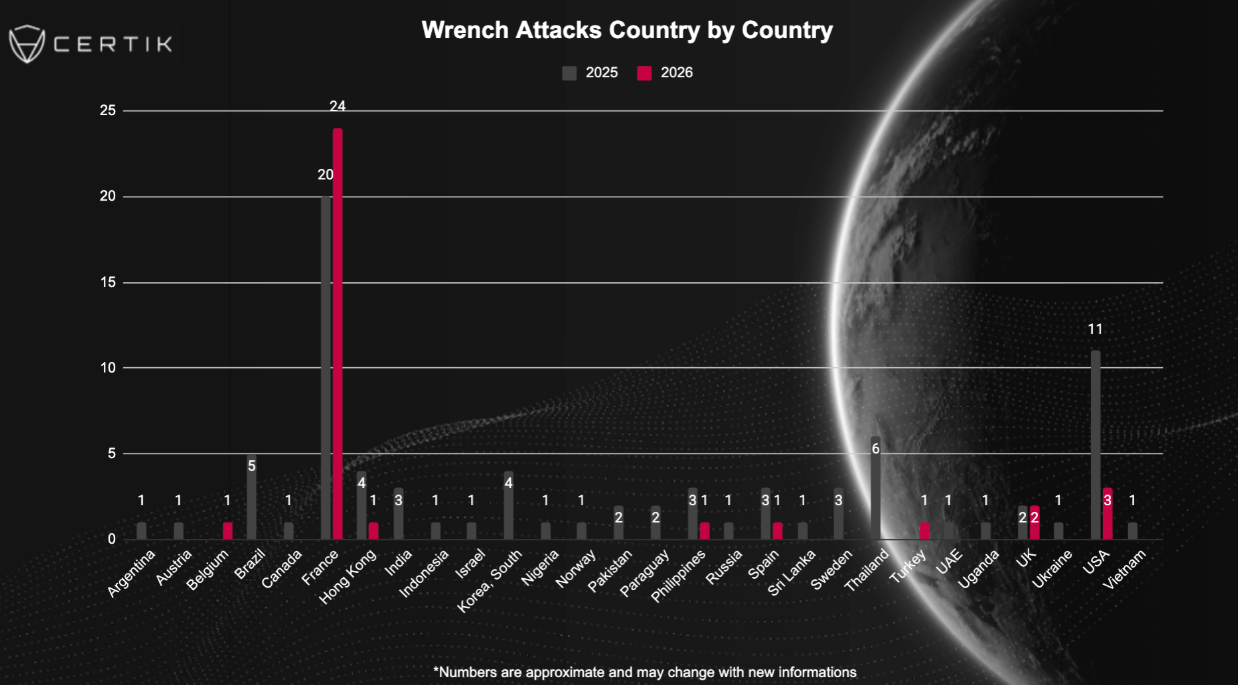
Kryptobesitzer in Frankreich werden stärker angegriffen als irgendwo sonst auf der Welt. Quelle: CertiK
Außerdem verwies man auf zahlreiche Datenlecks, etwa den Verstoß im Januar bei der Krypto-Buchhaltungsfirma Waltio und den Steuerbeamten Ghalia C, der beschuldigt wird, Daten über Inhaber von Krypto-Vermögenswerten an kriminelle Netzwerke verkauft zu haben, sowie auf eine „Kultur des Prahlens und des freiwilligen Doxxings, die tief in der Community verankert bleibt“.
„Anfang 2026 erfolgt der Wechsel zu einem datengetriebenen Zielmodell, bei dem eine vorherige physische Überwachung nicht mehr nötig ist, sobald Angreifer den vollständigen Namen des Opfers, die Wohnadresse, das finanzielle Profil und so weiter haben.“
„Die zentrale Erkenntnis ist klar: Wenn die Sicherheit von Protokollen und Wallets tendenziell steigt, verlagert sich die Bedrohung in Richtung der menschlichen Komponente. Solange Kryptowerte mit identifizierbaren Finanzdaten verknüpft sind, wird die physische Nötigung der ökonomisch rationalste Angriffsweg bleiben“, ergänzte CertiK.
Das Blockchain-Intelligence-Unternehmen TRM Labs berichtete im vergangenen Mai, dass Wrench-Attacken zunehmen, weil Krypto-Transaktionen als pseudonym wahrgenommen werden, Vermögen öffentlich sichtbar ist und es für böswillige Akteure leicht ist, online persönliche Daten zu sammeln.
Die kriminellen Teams sind oft „völlige Amateure“
Über alle dokumentierten Wrench-Attacken hinweg sagte CertiK, dass die Drahtzieher häufig außerhalb des Ziellandes sitzen. Die vor Ort agierenden kriminellen Teams bestehen in der Regel aus drei bis fünf Personen, und sie geben sich oft als Zustellfahrer oder Polizisten aus oder locken Opfer mit einer Ausrede wie einem fiktiven Geschäftstreffen in eine Falle.
„Meistens werden sie über Messaging-Apps wie Telegram oder Snapchat für ein paar tausend Dollar rekrutiert. Sie kennen sich nicht untereinander und sind völlige Amateure“, ergänzte CertiK.
Inzwischen hat der oberste Sicherheitsverantwortliche von Casa, Jameson Lopp, bislang 31 Krypto-Wrench-Attacken erfasst und im März berichtet, dass vier Fälle, die er für seine Liste verfolgte, sich als Verwechslung herausstellten – die Diebe griffen die falschen Ziele an.
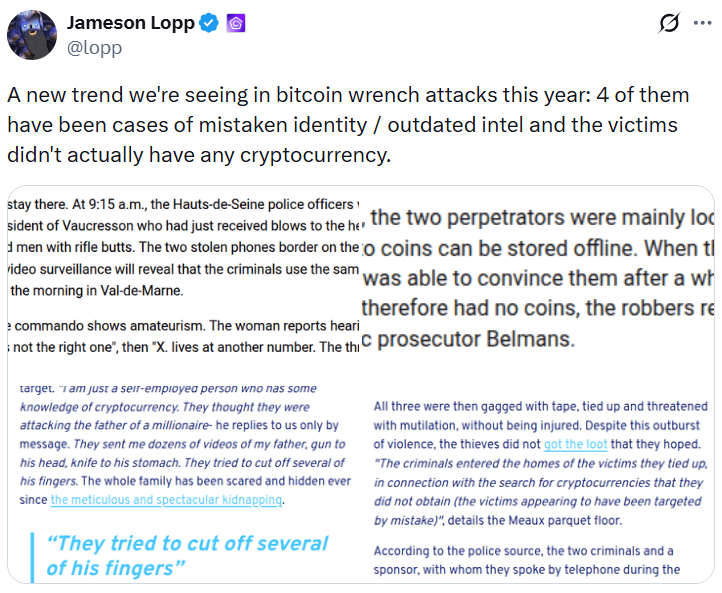
Quelle: Jameson Lopp
Im April wurden mindestens 88 Menschen, darunter 10 Minderjährige, im Zusammenhang mit angeblichen Wrench-Attacken auf Krypto-Besitzer in Frankreich angeklagt.
„Der wachsende Anteil von Minderjährigen signalisiert eine zunehmende Auslagerung der strafrechtlichen Verantwortung hin zu Profilen, die weniger den zwingenden Mindeststrafen ausgesetzt sind“, fügte CertiK hinzu.
Magazin: Das Geheimnis in DeFi: Das Milliarden-Dollar-Update: Die Insider, die für Hacks verantwortlich sind