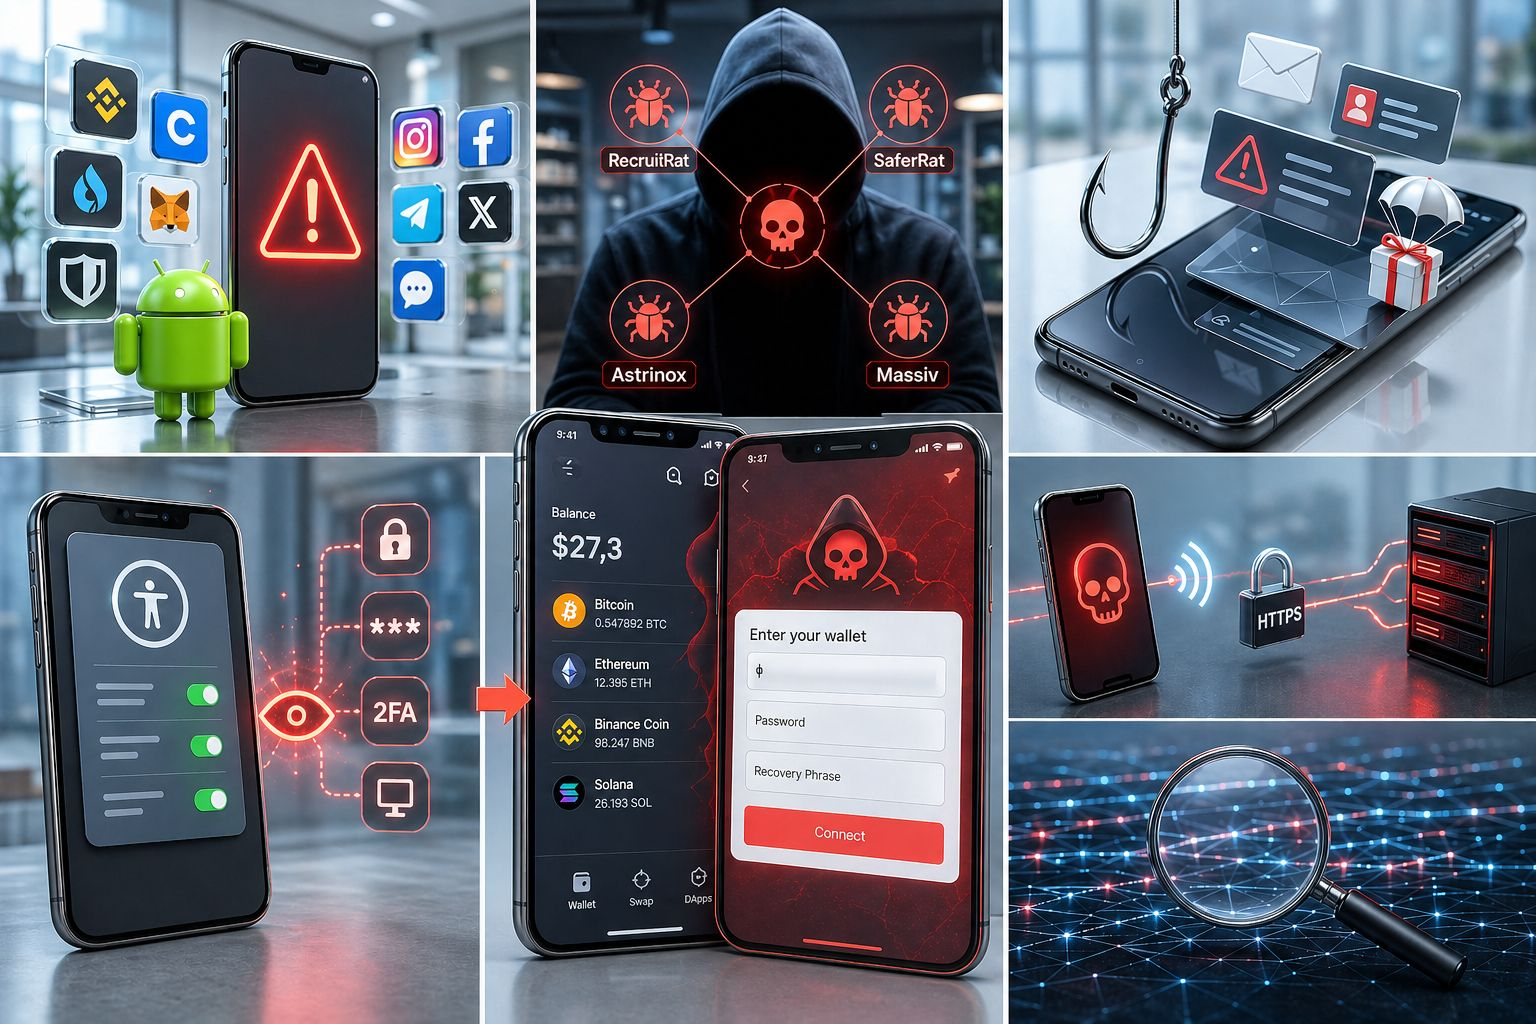
Wenn du deine Assets auf Android verwaltest, ist Vorsicht geboten. Das Cybersicherheitsunternehmen Zimperium hat gerade eine massive Offensive aufgedeckt. Vier Familien von ultra-sophisticated Malware zielen derzeit auf über 800 Apps, einschließlich deiner Exchanges, Wallets und sozialen Netzwerke.
Ihr Trumpf? Absolute Diskretion. Dank Techniken zur Fälschung von APK-Dateien zeigen diese Viren eine Erkennungsrate nahe null gegenüber klassischen Antivirus-Programmen.
🛡️ Die "Gang der Vier": Wer sind sie?
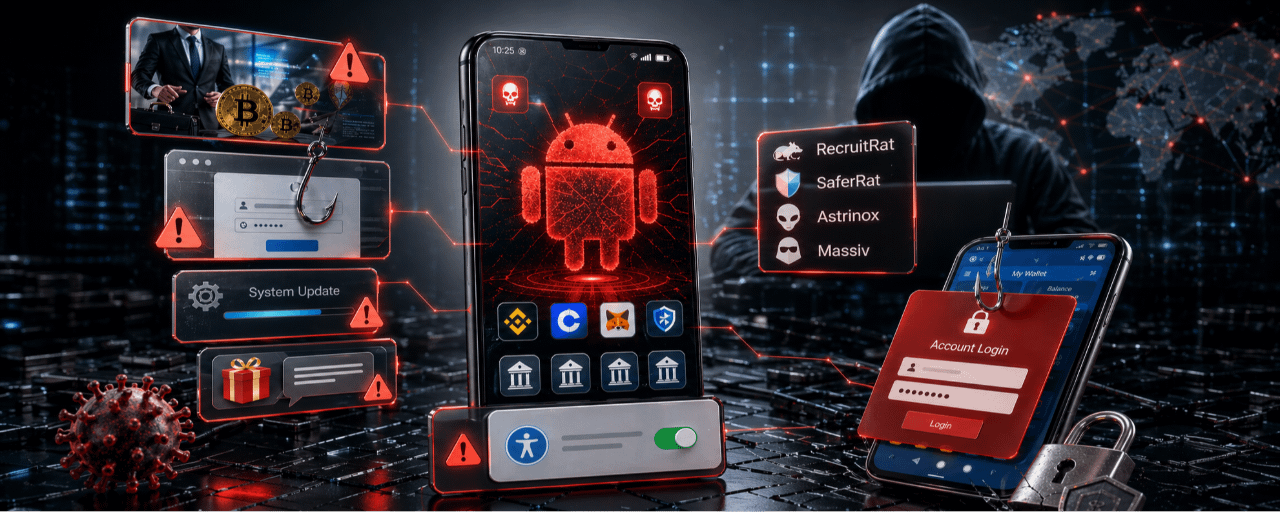
Forscher haben vier große Bedrohungen identifiziert, die fortschrittliche Kontrollinfrastrukturen nutzen, um Konten im großen Stil zu leeren:
RecruitRat
SaferRat
Astrinox
Massiv
🎣 Angriffsvektoren (Phishing 2.0)
Um in dein Smartphone einzudringen, fehlt es Hackern nicht an Kreativität. Sie nutzen hauptsächlich:
Falsche Jobangebote (sehr verbreitet im Web3).
Ultrarealistische Phishing-Websites.
Betrügerische Systemupdate-Warnungen.
Versprechen von "Airdrops" oder Promotions via SMS.
⚙️ So übernimmt die Malware die Kontrolle
Sobald die installierte Malware-App gefangen ist, fordert sie Barrierefreiheitsberechtigungen an, um "unsichtbar" und unzerstörbar zu werden:
Unsichtbarkeit: Das Symbol verschwindet und die Deinstallation wird blockiert.
Spionage: Erfassung von PIN-Codes, Passwörtern und 2FA-Codes (OTP).
Screen Streaming: Live-Übertragung deines Bildschirms an die Hacker.
Overlay-Angriff: Das ist die gefürchtetste Technik. Die Malware erkennt, wann du deine echte Krypto-App öffnest und zeigt sofort eine gefälschte Anmeldeseite darüber an. Du denkst, du loggst dich in dein Wallet ein, aber du sendest deine privaten Schlüssel direkt an die Angreifer.
🕵️ Eine nahezu unmögliche Erkennung
Um unter dem Radar zu bleiben, nutzen diese Malware-Programme HTTPS- und WebSocket-Protokolle. Kurz gesagt: Ihre Aktivitäten vermischen sich mit dem Datenfluss deiner normalen Apps, sodass der schadhafte Verkehr für die meisten Sicherheitsysteme nicht erkennbar ist.
Die Meinung des Experten: "Der Overlay-Angriff bleibt ihre tödliche Waffe. Durch die Nutzung von Barrierefreiheitsdiensten schafft die Malware eine täuschend echte Fassade genau in dem Moment, in dem du deine Finanz-App öffnest." — Zimperium
Bleib wachsam: Lade niemals APKs außerhalb des Play Stores herunter, misstraue übermäßigen Barrierefreiheitsberechtigungen und überprüfe immer zweimal die Links, die du per DM oder SMS erhältst.
#CyberSecurity #CryptoSafe #AndroidHack #Hacked