

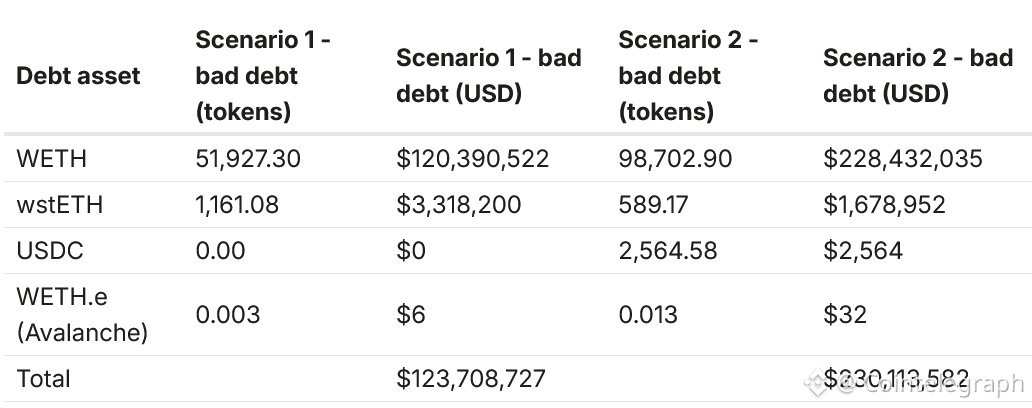


Der Risikomanagementanbieter der dezentralen Kreditplattform Aave hat zwei Szenarien skizziert, wie sich die schlechte Schuld aus dem Kelp DAO-Exploit am Wochenende auf das Ökosystem auswirken könnte, abhängig davon, wie die Verluste verteilt werden.
Der Vorfall begann am Samstag, als Hacker 116,500 Kelp DAO Restaked ETH (rsETH) Token im Wert von 293 Millionen Dollar von der LayerZero-unterstützten Brücke von Kelp DAO stahlen und diese als Sicherheiten auf Aave V3 verwendeten, um Wrapped Ether (wETH) zu leihen.
Am Montag modellierte LlamaRisk zwei mögliche Szenarien dafür, wie sich diese "schlechte Schuld" auf Aave auswirken könnte, wobei die endgültige Entscheidung bei Kelp DAO liegt.
Der Vorfall hebt das Ansteckungsrisiko in DeFi hervor, wo ein einzelner Brücken-Exploits Liquiditätsengpässe und Massenauszahlungen über vernetzte Protokolle wie Aave auslösen kann, das seit dem Exploit von Kelp DAO fast 10 Milliarden Dollar an Wert verloren hat.
 Quelle: Aave
Zwei Szenarien und potenzielle Wege nach vorne
Das erste Szenario würde Verluste über alle rsETH-Token-Inhaber auf Ethereum Mainnet und Ethereum Layer-2s verteilen, was zu etwa 123,7 Millionen Dollar an faulen Schulden bei Aave führen würde, während ein Risiko von 15 % Abkopplung bei rsETH im Vergleich zu Ether (ETH) besteht.
LlamaRisk sagte, dass dieses erste Szenario Verluste dünner über alle Chains verteilen würde, und bemerkte, dass wrapped Ether (wETH) „den Großteil in absoluten Zahlen absorbieren würde, aber im Vergleich zu seiner Reservetiefe kaum bemerken würde.“
Aave könnte auch sein Umbrella-Sicherheitsmodell nutzen, um Verluste in wETH unter dem ersten Szenario abzudecken und bemerkte, dass 18.922 Aave Wrapped ETH (aWETH) Tokens im Wert von fast 43,7 Millionen Dollar in die unstaking cooldown Phase eingetreten sind.
Das zweite Szenario würde das gesamte Defizit auf Ethereum Layer-2-Netzwerke wie Arbitrum und Mantle verschieben. Allerdings wären die faulen Schulden mit 230,1 Millionen Dollar deutlich höher.
LlamaRisk stellte auch fest, dass Aave rund 181 Millionen Dollar in seiner Schatzkammer hat, die genutzt werden könnten, um ein potenzielles Defizit bei faulen Schulden zu decken.
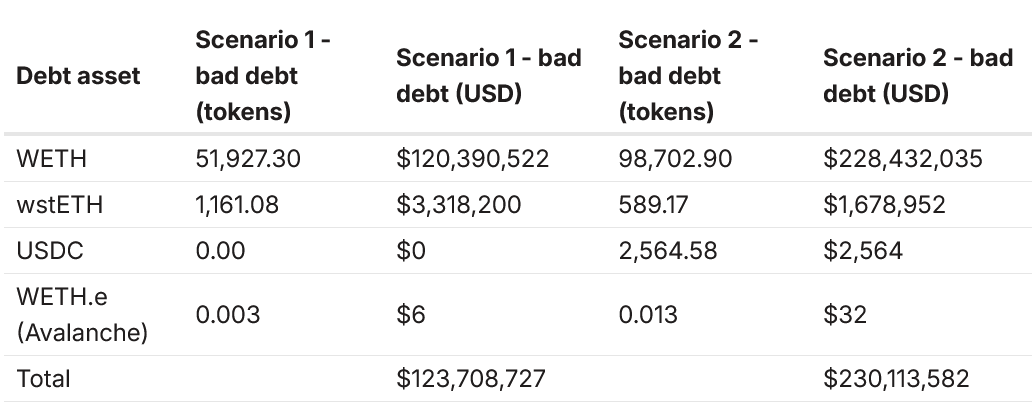 Szenarienvergleich von LlamaRiks zwei Szenarien. Quelle: Aave
Am Montag sagte Kelp DAO, dass es immer noch die finanziellen Auswirkungen des Exploits bewertet und wie das Protokoll sicher reaktiviert werden kann. Es fügte hinzu, dass es mit Aave, LayerZero und anderen Stakeholdern an einem Weg nach vorne arbeitet.
Kelp DAO bringt mehr Licht in den Exploit
Kelp DAO teilte auch weitere Details zu dem Vorfall mit und sagte, dass zwei Nodes, die mit der LayerZero-Brücke verbunden sind, kompromittiert wurden, während ein dritter mit einem Distributed Denial-of-Service-Angriff angegriffen wurde.
Der Angreifer stellte eine scheinbar gültige Übertragungsnachricht her, die das System genehmigte, wodurch 116.500 rsETH auf einer der Bridges von LayerZero geprägt werden konnten.
Kelp sagte, es habe alle relevanten Verträge auf Ethereum und Ethereum Layer-2s pausiert und alle Wallets, die mit dem Ausnutzer verbunden sind, auf die schwarze Liste gesetzt, um zu verhindern, dass sie weitere 40.000 rsETH im Wert von 95 Millionen Dollar stehlen.
Magazine: Sind DeFi-Entwickler für die illegalen Aktivitäten anderer auf ihren Plattformen haftbar?