


Das Ethereum Name Service-Gateway eth.limo hat enthüllt, dass das Domain-Hijacking am Freitag durch einen Social-Engineering-Angriff verursacht wurde, der sich gegen EasyDNS, seinen Domainnamen-Dienstanbieter, richtete.
Laut einem Nachbericht, der am Samstag von eth.limo veröffentlicht wurde, gab sich ein Angreifer als eines seiner Teammitglieder aus, um einen Prozess zur Kontowiederherstellung bei EasyDNS einzuleiten, was den Zugriff auf das eth.limo-Konto ermöglichte und ihnen erlaubte, die Domain-Einstellungen zu ändern.
„Die NS-Einträge wurden geändert und auf Cloudflare geleitet… Sobald wir verstanden hatten, dass ein DNS-Hijacking stattgefunden hatte, benachrichtigten wir sofort die Community sowie Vitalik Buterin und andere. Wir begannen dann, EasyDNS zu kontaktieren, um auf den Vorfall zu reagieren“, sagte das Unternehmen.
Eth.limo dient als Web2-Brücke und bietet Zugang zu rund 2 Millionen dezentralen Websites über den Domainnamen .eth. Eine Übernahme des Dienstes könnte es einem Angreifer ermöglichen, Nutzer auf bösartige Websites umzuleiten. Der Ethereum-Mitbegründer Vitalik Buterin warnte die Nutzer am Freitag, bis die Angelegenheit geklärt sei, seinen Blog zu meiden.
Mark Jeftovic, CEO von easyDNS, hat in seinem eigenen Postmortem-Bericht öffentlich die Verantwortung für den Vorfall übernommen.
„Wir haben es verbockt und dafür stehen wir ein“, sagte Jeftovic am Samstag.
„Das wäre der erste erfolgreiche Social-Engineering-Angriff auf einen easyDNS-Kunden in unserer 28-jährigen Geschichte. Es gab unzählige Versuche.“
Beide Unternehmen machten die Domain Name System Security Extension (DNSSEC) dafür verantwortlich, dass die Versuche des Hackers, weiteren Schaden anzurichten, vereitelt wurden.
Der Angreifer konnte keine gültigen kryptografischen Signaturen erzeugen. Daher lehnten Domain-Name-System-Resolver die gefälschten DNS-Antworten des Angreifers ab, sodass die Nutzer stattdessen Fehlermeldungen sahen, statt zu bösartigen Websites weitergeleitet zu werden.
„DNSSEC war für ihre Domain aktiviert, als die Angreifer versuchten, ihre Nameserver zu manipulieren, vermutlich um eine Art Phishing- oder Malware-Injectionsangriff zu bewirken. DNSSEC-fähige Resolver, von denen die meisten es heutzutage sind, begannen, Anfragen zu verwerfen“, sagte Jeftovic.
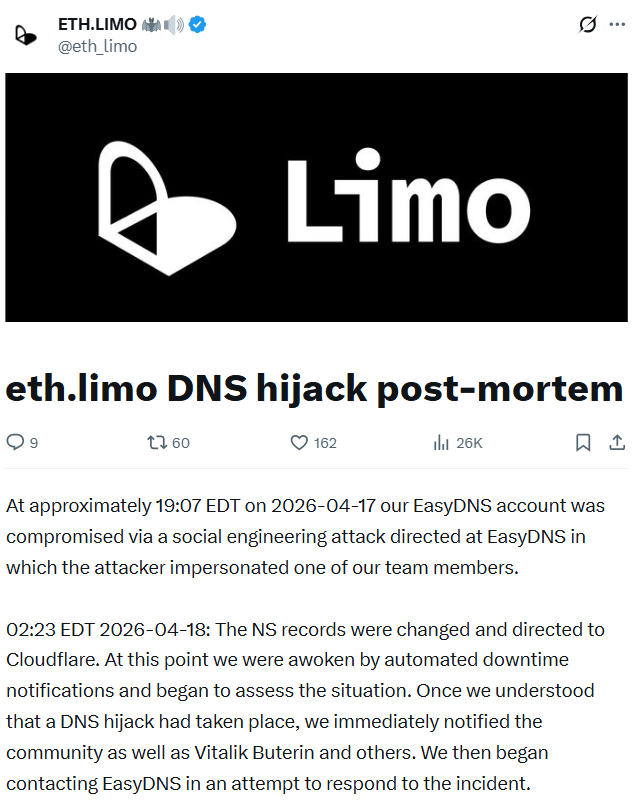 Quelle: eth.limo
In seinem Postmortem stellte eth.limo fest, dass der Angreifer die Signierschlüssel nicht besaß, sodass sie die Schutzmaßnahmen nicht umgehen konnten. Das habe vermutlich „den ‚Blast Radius‘ des Hijacks reduziert. Wir sind derzeit von keiner Nutzer-Auswirkung betroffen. Wir werden Updates bereitstellen, falls sich daran etwas ändert.“
easyDNS nimmt Änderungen seit dem Angriff vor
Jeftovic beschrieb den Social-Engineering-Angriff als „hochgradig raffiniert“ und sagte, easyDNS führe weiterhin ein Postmortem darüber durch, wie die Sicherheitsverletzung zustande kam, und habe bereits damit begonnen, Änderungen auszurollen, um eine Wiederholung zu verhindern.
 Quelle: easyDNS
„Im Fall von eth.limo werden wir sie zu Domainsure migrieren, das über eine Sicherheitsausrichtung verfügt, die besser zu Unternehmens- und hochwertigen Fintech-Domains passt. TLDR: Es gibt bei Domainsure keine Möglichkeit zur Kontowiederherstellung, das ist keine Sache“, fügte er hinzu.
„Im Namen von allen hier möchte ich mich bei dem Team von eth.limo und der breiteren Ethereum-Community entschuldigen. ENS nimmt in unserem Herzen seit jeher einen besonderen Platz ein – als erster Registrar, der die Verknüpfung von ENS mit Web2-Domains ermöglicht hat. Wir sind seit 2017 in diesem Bereich aktiv.“
Der eth.limo-Vorfall ist der neueste in einer Reihe von Domain-Übernahmen, die auf Krypto-Projekte abzielen. Tage zuvor hatte der dezentrale Exchange-Aggregator CoW Swap die Kontrolle über seine Website verloren, nachdem eine unbekannte Person seine Domain gekapert hatte.
Steakhouse Financial, ein DeFi-Beratungs- und Forschungsunternehmen, gab ebenfalls Ende März bekannt, dass es die Kontrolle über seine Domain an einen Angreifer verloren hatte.
Magazin: Wird der CLARITY Act gut — oder schlecht — für DeFi sein?