

Gestern hat jemand 293 Millionen Dollar mit 250 Dollar an Gasgebühren gestohlen. Keine Zero-Day-Sicherheitsanfälligkeit. Kein defekter Code. Nur ein falsch überprüftes Kästchen in einer Konfigurationsdatei.
Lass mich erklären.
DER ZEITPLAN
- 18. April 2026, 11:05 AM UTC.
Eine anonyme Wallet erhält 0.1 ETH von Tornado Cash. Kosten: ~$250.
Für 6 Stunden passiert nichts.
Dann um 17:35 Uhr führt diese Wallet einen EINZIGEN Funktionsaufruf im Kelp DAO-Vertrag aus.
Und 116.500 rsETH erscheinen aus dem Nichts.
Wert: 293 Millionen Dollar.
🔓 DIE SCHWACHSTELLE (einfach erklärt)
Stell dir ein Tresor mit 3 Schlössern vor. Standard-Sicherheitspraktiken sagen: "Du brauchst 2 von 3 Schlüsseln, um ihn zu öffnen." Aber Kelp DAO hat ihre LayerZero-Brücke anders konfiguriert: "1 Schlüssel reicht aus."
Dieser "Schlüssel" war ein DVN (Dezentralisiertes Verifier-Netzwerk). EIN EINZIGER Validator.
Genau Konfiguration:
→ erforderlicheDVNAnzahl: 1
→ optionaleDVNAnzahl: 0
Der Angreifer kompromittierte diesen einzelnen Knoten, fälschte eine gefälschte Cross-Chain-Nachricht mit dem Inhalt "116k rsETH an diese Adresse senden", und der Vertrag gehorchte. Das war kein Codefehler, es war eine Fehlkonfiguration bei der Bereitstellung.
Audits prüfen den Code. Nicht immer die Konfiguration.
DER RAUB (in 46 Minuten)
17:35 → Ausnutzung: Mint von 116.500 nicht gedeckten rsETH
17:36-17:42 → Verteilung auf 7 Zwischen-Wallets:
- 53.000 rsETH → 0x1f4c1c
- 30.000 rsETH → 0xeba786
- 10.000 rsETH → 0xcbb24a
- 8.000 rsETH → 0x1b748b
- 6.000 rsETH → 0xbb6a60
- 5.000 rsETH → 0x8d11ae
- 4.500 rsETH → 0xe9e2f4
17:45-18:00 → Als Sicherheit auf AAVE V3, Compound V3, AAVE Arbitrum hinterlegt
18:00+ → $236M in WETH gegen diese "Sicherheit" geliehen
18:15 → Konsolidiert auf eine einzige Wallet
Das Problem?
Diese rsETH haben NULL echten Wert. Sie sind wertlos. Aber die Orakel des Kreditprotokolls konnten das nicht wissen.
DIE ADRESSEN DES ANGREIFERS
Ich habe den gesamten Fluss on-chain zurückverfolgt:
Hauptwallet (Exploiter): 0x8B1b6c
→ Finanziert über Tornado Cash 0.1 ETH Pool
→ Führte den betrügerischen lzReceive() Aufruf aus
Gewinnkonsolidierungs-Wallet:
ETH-Millionär 0x5d391: app.nansen.ai/profiler?addre…
→ "ETH Millionär" von #NansenAI gekennzeichnet
→ Erhielt $163M+ in geliehenem ETH
→ Wahrscheinlich wird es gerade durch Tornado Cash gemischt
Exploiter-Transaktion:
0x1ae232da212c45f35c1525f851e4c41d529bf18af862d9ce9fd40bf709db4222
DIE WIRKUNG AUF AAVE
$AAVE wurde NICHT direkt gehackt, aber das Protokoll sitzt jetzt auf einem $236M schlechten Schuldenloch.
Das rsETH, das als Sicherheit verwendet wurde, ist jetzt null wert.
Die WETH-Darlehen werden niemals zurückgezahlt.
Die Positionen sind nicht liquidierbar.
Die Zahlen in 24h:
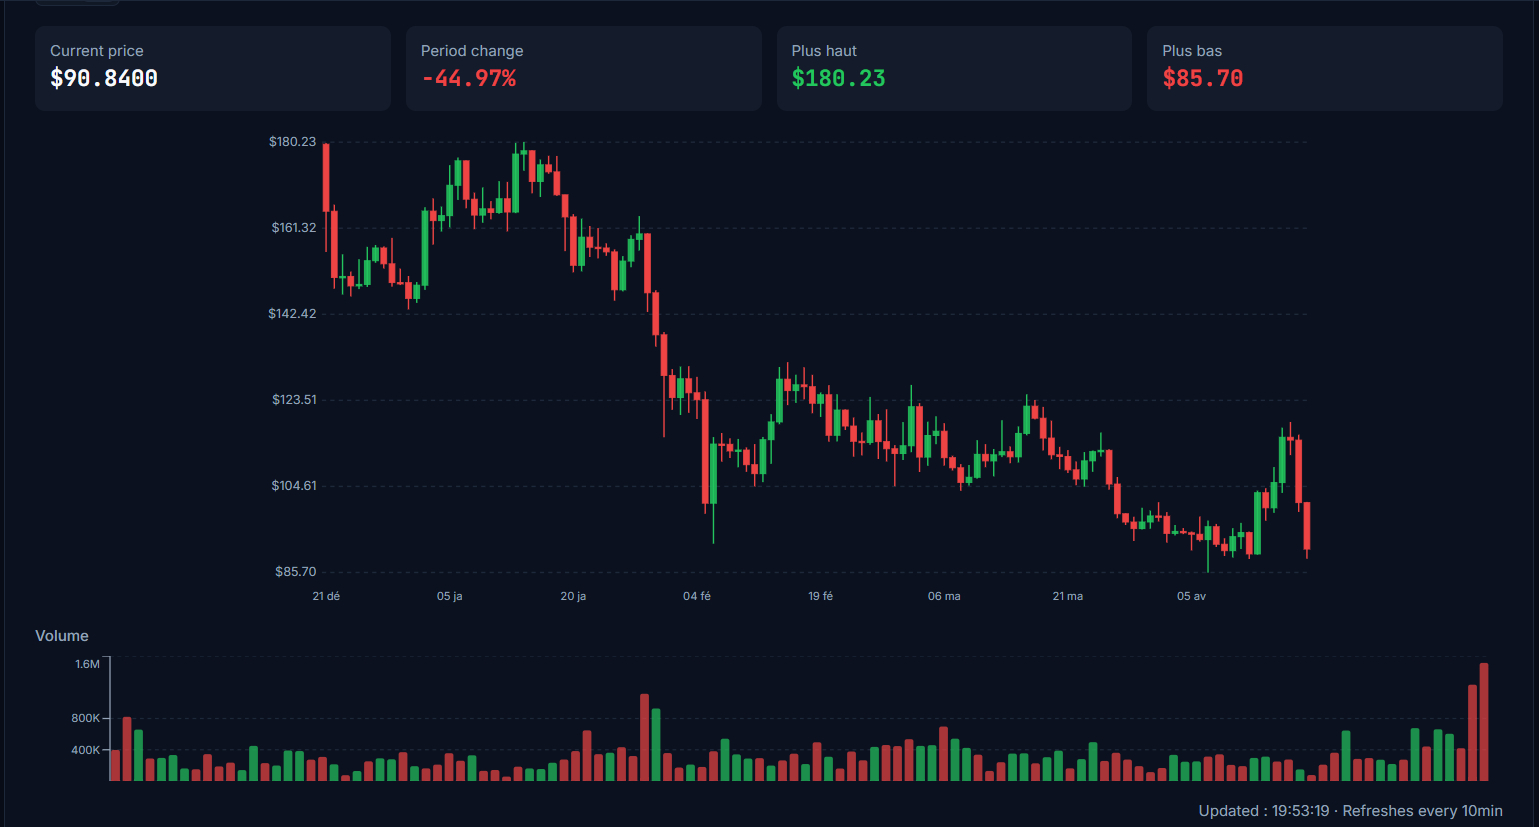
- $AAVE Preis: -22% über 7 Tage ($115 → $90)
- TVL: -16.78% ($21.96B)
- Börsenzuflüsse: +$22.6M (16x normaler Durchschnitt)
- Smart Trader Abflüsse: -$248k
- Top PnL-Wallets Abflüsse: -$2.4M
Notfallmaßnahmen:
🔒 rsETH/wrsETH Märkte auf allen V3/V4 Instanzen eingefroren
🔒 WETH eingefroren auf Core, Prime, Arbitrum, Base, Mantle, Linea
WER WIRD ZAHLEN?
Sie, wenn Sie $aETHWETH auf AAVE gestaked haben.
Das Umbrella-Modul wird automatisch einen Teil Ihres Einsatzes einnehmen, um die Verluste zu decken.
Wie es funktioniert:
1. UmbrellaCore überwacht schlechte Schulden on-chain
2. Wenn der Schwellenwert überschritten wird → slash() wird automatisch aufgerufen
3. Pro-rata Brennen von Vault-Anteilen
4. Keine Governance-Abstimmung erforderlich, es ist automatisch
Abhebungswartezeit: 20 Tage. Das ist kein Fehler. Es ist Absicht. Sie haben sich in den Bedingungen dafür angemeldet.
HISTORISCHER VERGLEICH
Dieser Hack reiht sich in die Liste der größten Brückenexplois ein:
🥇 Ronin (2022): $625M - 5/9 Validator-Kompromiss
🥈 Wormhole (2022): $326M - Fehler bei der Signaturverifizierung
🥉 Kelp DAO (2026): $293M - 1-von-1 DVN-Kompromiss
4️⃣ Nomad (2022): $190M - Merkle-Wurzel-Fehler
Häufiges Muster: Vertrauensannahmen bei Cross-Chain-Validierern.
Gesamte Brückenhacks seit 2022: >$2.8 Milliarden (~40% aller Web3-Hacks).
MEINE EINSICHTEN
1. Ein Code-Audit ≠ ein Konfigurations-Audit. Der Code von Kelp wurde auditiert. Die 1-von-1 DVN-Konfiguration anscheinend nicht.
2. Ein Validator = ein Ausfallpunkt. Branchenstandard: mindestens 2-von-3. Kelp: 1-von-1. Es war eine tickende Zeitbombe.
3. LRTs als Sicherheit = systemisches Risiko. Liquid Restaking Tokens fügen Schichten von Komplexität hinzu, die die aktuellen Orakel nicht in Echtzeit bewerten können.
4. DeFi bleibt der Wilde Westen. $293M gestohlen mit $250 in Gas. ROI des Angreifers: 586.000.000%.
🔍 FALL FOLGEN
Wallet zur Überwachung (Geldkonsolidierung):
0x5d3919f12bcc35c26eee5f8226a9bee90c257ccc
Die Gelder werden wahrscheinlich durch Tornado Cash gemischt, während Sie diesen Beitrag lesen.
Das war kein AAVE-Hack, es war ein Vertrauenshack.
Ein falsch angekreuztes Kästchen. Eine "Standard"-Konfiguration. $293M weg.
Willkommen bei DeFi.
Wenn dieser Beitrag nützlich war, teilen Sie ihn. Mehr Menschen müssen verstehen, dass die Sicherheit von DeFi nicht nur um Code geht.
Und wenn Sie $aWETH auf AAVE gestaked haben... wissen Sie, was zu tun ist.
#Hack #CyberSecurity #OnChainAnalysis
