


Ein brasilianischer Sicherheitsforscher hat andere vor dem neuesten Betrug mit gefälschten Ledger-Geräten gewarnt, der darauf abzielt, die Krypto der Nutzer zu stehlen.
Als „Past_Computer2901“ im „ledgerwallet“ Reddit-Kanal am Donnerstag postend, sagte der Sicherheitsforscher, dass er das kaufte, was er für ein legitimes Ledger-Gerät für den persönlichen Gebrauch hielt, aber bald erkannte, nachdem es angekommen war, dass es sich um eine ausgeklügelte Fälschung handelte, die darauf abzielte, Nutzermittel zu stehlen.
„Das ist nicht dazu gedacht, Panik zu verbreiten, sondern vielmehr als ernsthafte Warnung — ich bin ehrlich gesagt immer noch ein wenig erschüttert von dem enormen Ausmaß dieser Operation“, sagten sie.
Betrüger übernehmen zunehmend ausgeklügelte Strategien, um Nutzer zu erreichen, die sich für Selbstverwahrung entscheiden, von Angriffen auf die Lieferkette bis hin zu Social Engineering und Genehmigungsbetrug.
Anfang dieses Monats wurden mehr als 50 Opfer dazu gebracht, ihre Seed-Phrasen in einer gefälschten Ledger Live-App preiszugeben, die über eine Täuschungsstrategie in den Apple App Store gelangte. Die Opfer verloren insgesamt 9,5 Millionen Dollar, bevor Apple die bösartige App entfernte.
Wie der Betrug mit gefälschten Ledger-Geräten funktioniert
Der Forscher sagte, er habe den Ledger Nano S Plus auf einem chinesischen Marktplatz gekauft, der zum gleichen Preis wie der offizielle Ledger-Shop angeboten wurde. Die Verpackung und das Angebot schienen zunächst ebenfalls legitim.
Als sie das Gerät jedoch mit der echten Ledger Live-App verbanden — die glücklicherweise bereits auf ihrem Computer installiert war — bestand es den integrierten „Echtheitscheck“ von Ledger nicht.
Dies veranlasste sie, das Gerät auseinanderzunehmen und modifizierte Hardware und Firmware zu entdecken, die entwickelt wurden, um sensible Wallet-Daten zu erfassen und offenzulegen.
Der Sicherheitsforscher sagte, dass die Betrüger gezielt Erstbenutzer von Ledger ansprechen, da der QR-Code, der in der Box enthalten ist, normalerweise die Benutzer dazu anleitet, eine bösartige Version der Ledger Live-App herunterzuladen, die einen gefälschten "Echtheitscheck" zeigt.
Benutzer, die weiterhin den Eingabeaufforderungen folgen, ermöglichen es den Betrügern schließlich, die Seed-Phrasen eines Benutzers zu erhalten und jederzeit Gelder abzuziehen.
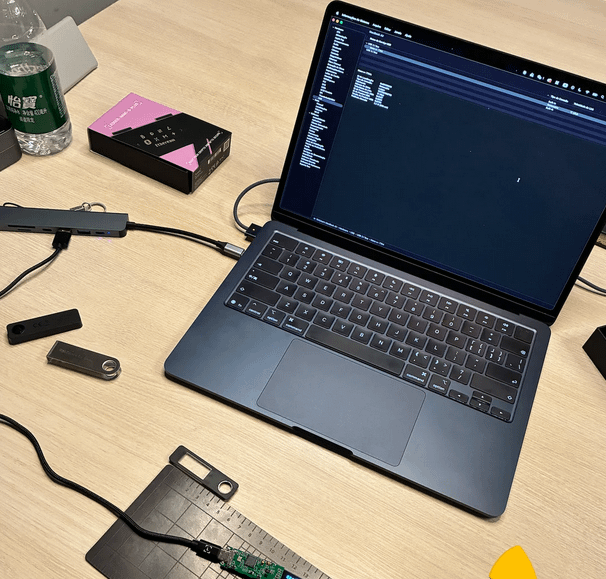 Bild des gefälschten Ledger-Geräts, das auseinander genommen wird. Quelle: Reddit
„Bleiben Sie da draußen sicher. Laden Sie Ledger Live nur von ledger.com herunter. Kaufen Sie Hardware nur von ledger.com“, sagte der Sicherheitsforscher.
„Wenn Ihr Gerät den Echtheitscheck nicht besteht — hören Sie sofort auf, es zu benutzen.“
Nach dem Auseinandernehmen des Geräts entdeckten sie klare Anzeichen von Manipulation, einschließlich abgeschliffener Chipmarkierungen und einer eingebetteten WiFi- und Bluetooth-Antenne im Gerät.
Legitime Ledger-Hardwareprodukte sind so konzipiert, dass sie private Schlüssel vollständig offline halten.
Der Sicherheitsforscher untersuchte dann die Firmware, indem er den „Chip in den Bootmodus versetzte“, der das Gerät zunächst als Nano S Plus 7704 mit einer angehängten Seriennummer identifizierte.
Als jedoch die Boot-Sequenz abgeschlossen war, erschien der Name eines anderen Herstellers: Espressif Systems, ein börsennotiertes chinesisches Halbleiterunternehmen mit Sitz in Shanghai.
Cointelegraph wandte sich an Espressif für einen Kommentar, erhielt jedoch keine sofortige Antwort.
Magazin: Was ist ein ‚Netzwerkstaat‘ und gibt es reale Beispiele? Große Fragen