


Die Circle Internet Group sieht sich einer Sammelklage an, die von einem Investor des Drift Protocol angeführt wird und behauptet, dass es versäumt hat, die in einem Exploit des Protokolls im Wert von 280 Millionen Dollar am 1. April gestohlenen Gelder einzufrieren.
Die Klage wurde von Drift-Investor Joshua McCollum im Namen von über 100 Mitgliedern bei einem US-Bezirksgericht in Massachusetts am Mittwoch eingereicht, in der Circle beschuldigt wird, den Angreifern erlaubt zu haben, etwa 230 Millionen USDC (USDC) von Solana nach Ethereum über Circles Cross-Chain Transfer Protocol (CCTP) über mehrere Stunden ohne Eingreifen zu transferieren.
„Circle erlaubte diese kriminelle Nutzung seiner Technologie und Dienstleistungen“, schrieben die Anwälte von McCollum und fügten hinzu: „Diese Verluste wären nicht eingetreten oder erheblich reduziert worden, hätte Circle rechtzeitig gehandelt.“
Die Klage beschuldigt Circle der Beihilfe zur Umwandlung sowie der Fahrlässigkeit. Mira Gibb, die Kanzlei, die McCollum und andere Drift-Investoren vertritt, sucht Schadensersatz, dessen endgültiger Betrag bei der Verhandlung bestimmt werden soll.
Der Fall berührt ein rechtliches Graubereich rund um Krypto-Unternehmen, die die Kontrolle über Benutzerfonds behalten. Während solche Unternehmen möglicherweise die technische Fähigkeit haben, einzugreifen oder Vermögenswerte einzufrieren, führen sie oft regulatorische Einschränkungen oder das Fehlen unmittelbarer rechtlicher Autorität als Gründe für Untätigkeit an – was die Verantwortung unklar lässt, während Exploits in Echtzeit ablaufen.
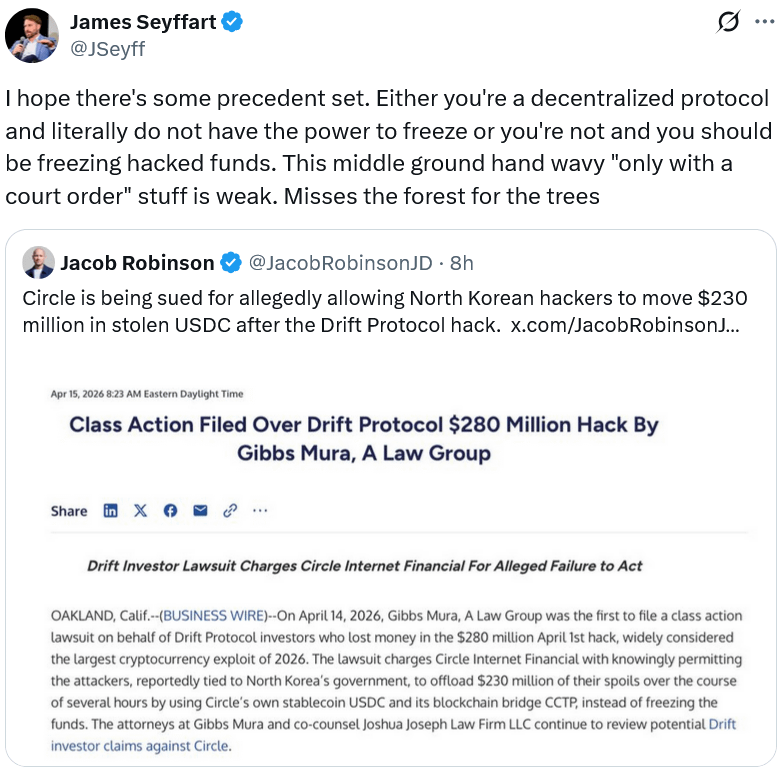 Quelle: James Seyffart
Die Anwälte von McCollum wiesen darauf hin, dass Circle 16 USDC-Wallets in Verbindung mit einem versiegelten US-Zivilverfahren etwa eine Woche vor dem Drift-Vorfall eingefroren hat, um zu argumentieren, dass Circle die technische Kapazität hatte, dasselbe zu tun.
Cointelegraph wandte sich an Circle für einen Kommentar, erhielt jedoch keine sofortige Antwort.
Die Krypto-Analytikfirma Elliptic vermutete, dass der Exploit von nordkoreanischen staatlich unterstützten Hackern begangen wurde, die über 100 Transaktionen über die Brückentechnologie von Circle während der US-Arbeitszeiten, wo das Stablecoin-Unternehmen ansässig ist, tätigten.
Die Gelder wurden in Ether (ETH) umgewandelt und durch das Tornado Cash Datenschutzprotokoll geschickt, um die Erlöse zu waschen und die Spur zu verwischen.
Circle wurde in eine lose-lose-Situation gebracht: ARK Invest
Während Circle für die Untätigkeit in der Kritik stand, argumentierte Lorenzo Valente, der Forschungsdirektor für digitale Vermögenswerte bei ARK Invest, am Donnerstag, dass die Entscheidung richtig war und dass das Einfrieren von Geldern ohne einen rechtlichen Befehl die Tür für willkürliche Ermessensentscheidungen öffnet.
„Jeder zukünftige Stopp ist jetzt eine Ermessensentscheidung. Jede Nicht-Stopp ist eine politische Aussage. Warum den Drift-Hacker einfrieren, aber nicht diese fragwürdige nigerianische Betrugs-Wallet? Warum diesen Demonstranten, aber nicht den anderen?“
Während Valente sich mit Circles Entscheidung solidarisch erklärte, spekulierte er, dass die gestohlenen Gelder wahrscheinlich das nordkoreanische Atomwaffenprogramm finanzieren werden:
„Ob Circle es richtig gemacht hat, hängt davon ab, wie sehr Sie die Prinzipien des Rechtsstaats gegen konkrete Schäden gewichten. Vernünftige Menschen sind sich uneinig.“
Magazin: Sind DeFi-Entwickler für die illegalen Aktivitäten anderer auf ihren Plattformen verantwortlich?