


Web3-Projekte verloren 464,5 Millionen Dollar durch Hacks und Betrügereien im ersten Quartal 2026, während milliardenschwere „Mega-Hacks“ einer größeren Anzahl von mittelgroßen Vorfällen Platz machten, so das Blockchain-Sicherheitsunternehmen Hacken.
Laut dem Q1 2026-Bericht von Hacken dominierten Phishing- und Social-Engineering-Angriffe in diesem Zeitraum und verursachten Verluste von 306 Millionen Dollar in einem Quartal, in dem es insgesamt 43 Vorfälle gab. Ein einzelner Betrug mit einer Hardware-Wallet im Wert von 282 Millionen Dollar im Januar war für 81 % des Schadens im Quartal verantwortlich.
Die Ausnutzungen von Smart Contracts beliefen sich auf 86,2 Millionen Dollar, wobei Zugriffssteuerungsfehler, einschließlich kompromittierter Schlüssel und Cloud-Dienste, zusätzliche Verluste von 71,9 Millionen Dollar verursachten.
Die Verluste machen dieses Quartal zum zweitniedrigsten ersten Quartal seit 2023, da es an einem einzigen Mega-Hack in der Größenordnung von Bybit fehlt, das im Q1 2025 1,46 Milliarden Dollar verlor, was der Haupttreiber des Rückgangs im Jahresvergleich ist.
Die Vorfallskartierung von Hacken zeigt, dass die größten Fehler zunehmend außerhalb des Onchain-Codes auftreten, in operationellen und infrastrukturellen Schichten, die traditionelle Prüfungen selten berühren. Yev Broshevan, CEO und Mitbegründer von Hacken, sagte gegenüber Cointelegraph, die teuersten Fehler "passieren völlig außerhalb der Code-Schicht."
Laut Hacken zieht dieser Wandel eine stärkere Prüfung von Regulierungsbehörden und institutionellen Gegenparteien nach sich, wobei Rahmenbedingungen wie die Markets in Crypto-Assets Regulation (MiCA) und das Digital Operational Resilience Act (DORA) in der Europäischen Union weiter in die Durchsetzung gehen und die Erwartungen an kontinuierliche Sicherheitsüberwachung und Vorfallreaktion erhöhen.
Legacy-Code, gefälschte VC-Anrufe und Schlüsselkompromisse
Broshevan wies auf 306 Millionen Dollar an Phishing hin, einen 40 Millionen Dollar schweren, mit Nordkorea verbundenen gefälschten Venture-Capitalist-Anruf gegen Step Finance und einen 25 Millionen Dollar schweren Kompromiss des AWS-Schlüsselverwaltungssystems bei Resolv Labs. Selbst wenn Smart Contracts schuld waren, lagen die kostspieligsten Bugs oft in Legacy-Deployments und bekannten Schwachstellenklassen. Truebit verlor 26,4 Millionen Dollar durch einen Bug in einem Solidity-Vertrag, der vor etwa fünf Jahren bereitgestellt wurde, während das Venus-Protokoll von einem Spendenangriffsmuster betroffen war, das seit 2022 dokumentiert ist.
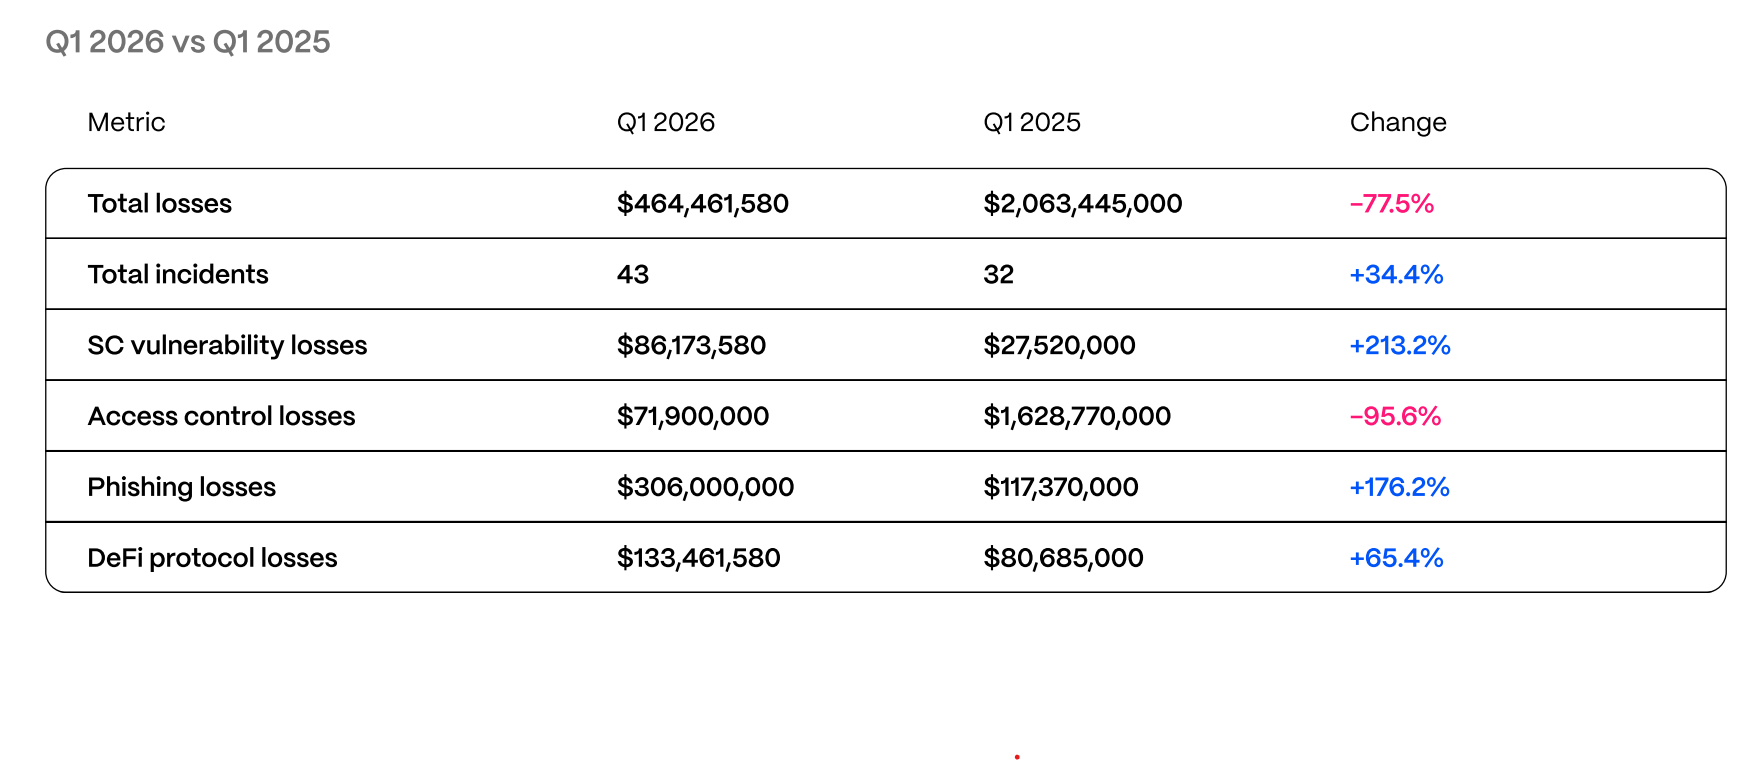 Q1 2025 im Vergleich zu Q1 2026. Quelle: Hacken.
Sechs geprüfte Projekte, darunter Resolv mit 18 Prüfungen und Venus mit fünf verschiedenen Firmen, verzeichneten dennoch Verluste von 37,7 Millionen Dollar. Im Durchschnitt war das mehr als bei ihren ungeprüften Kollegen, da Protokolle mit höherem Total Value Locked (TVL) anspruchsvollere Angreifer und Ausnutzungen anziehen.
Globale Aufsichtsbehörden verschärfen die Erwartungen an die Vorfallreaktion
Im Q1 haben MiCA und DORA in der EU weiter in die aktive Durchsetzung verschoben, Dubais Regulierungsbehörde, die Virtual Assets Regulatory Authority, hat die Erwartungen an ihr Regelwerk für Technologie und Informationen verschärft, Singapur hat kapital- und vorfallmeldungsrechtliche Regeln im Einklang mit Basel durchgesetzt, und die neue Capital Market Authority der VAE hat die Aufsicht über digitale Vermögenswerte auf Bundesebene mit erweiterten Befugnissen und höheren Strafen übernommen.
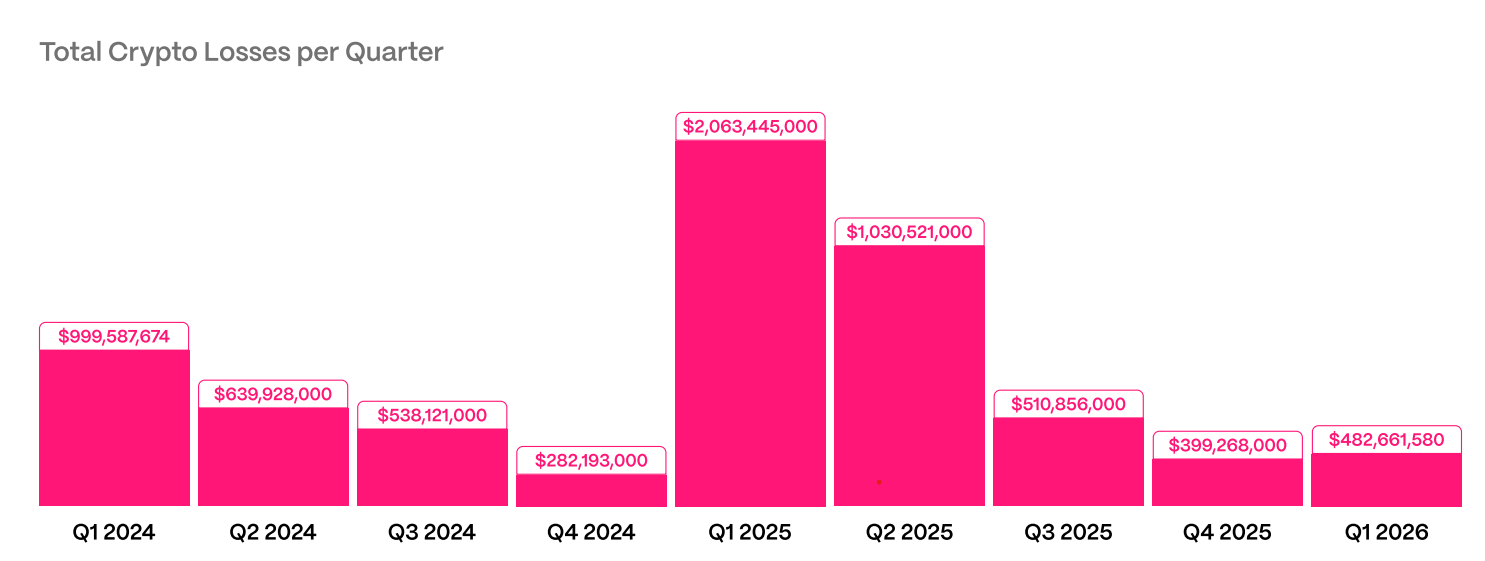 Gesamte Kryptoverluste pro Quartal. Quelle: Hacken
Hacken verbindet diese Regime mit einem neuen Maßstab für "regulierungsbereite" Stacks, die Nachweise über Reserven umfassen, die durch tägliche interne Abgleiche unterstützt werden, 24/7 Onchain-Überwachung über Treasury-Wallets und privilegierte Rollen, automatisierte Notbremsen für Minting- und Governance-Funktionen sowie Vorfallbenachrichtigungsuhren, die auf den strengsten anwendbaren Standards kalibriert sind.
Der Bericht hebt "realistische" Ziele der Sensibilisierung innerhalb von 24 Stunden, Kennzeichnung innerhalb von vier Stunden und Blockierung in 30 Sekunden hervor, mit "anspruchsvollen" Zielen von nur 10 Minuten für die Erkennung und 1 Sekunde zum Blockieren, basierend auf den Richtlinien der Laundering Race-Daten von Global Ledger 2025.
Auf der menschlichen Ebene kennzeichnet Hacken nordkoreanische Cluster als die konstanteste operationale Bedrohung, wobei der Verlust von 40 Millionen Dollar bei Step Finance und der Infrastrukturbruch von Bitrefill ein Spielbuch von gefälschten VC-Anfragen, bösartigen Videoanruf-Tools und kompromittierten Mitarbeiter-Endpunkten erweitern, die rund 2,04 Milliarden Dollar aus dem Sektor im Jahr 2025 extrahierten.
Magazin: XRP hat 3 bullische Katalysatoren noch nicht 'eingepreist', Bitcoin auf 80K? Handelsgeheimnisse