


Ein Bedrohungsakteur, der als “Jinkusu” bekannt ist, verkauft angeblich Cybercrime-Tools, die darauf ausgelegt sind, die Know Your Customer (KYC)-Überprüfungen bei Banken und Krypto-Plattformen zu umgehen.
Das Tool verwendet Deepfakes und Sprachmanipulation, um KYC-Überprüfungssysteme auf Finanzplattformen zu täuschen, schrieb der Cybercrime-Tracker Dark Web Informer in einem X-Beitrag am Sonntag.
Das Cybersicherheitsunternehmen Vecert Analyzer fügte hinzu, dass Jinkusu KI für Echtzeit-Gesichtstausch über InsightFace für “flüssige Gestenübertragungen” sowie Sprachmodulation zur Umgehung von Biometrie verwendet.
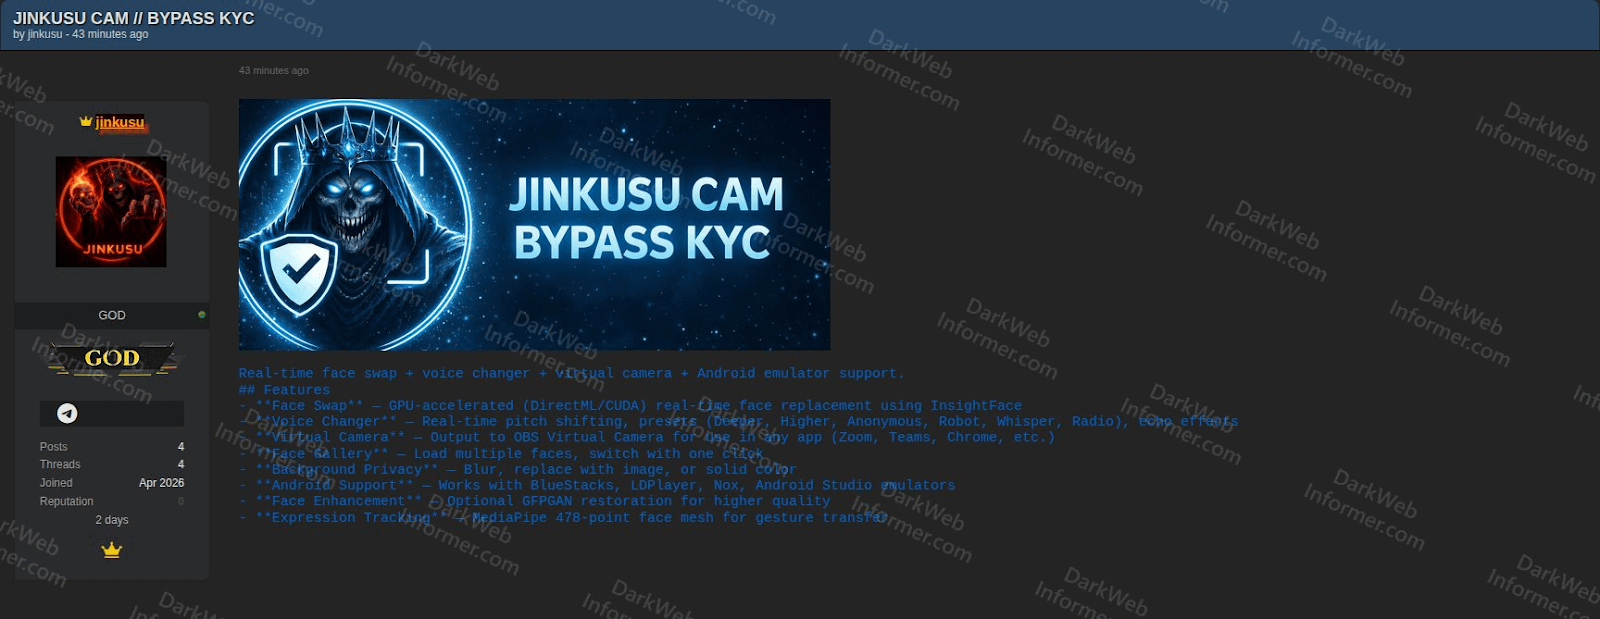 Quelle: Dark Web Informer
Das Aufkommen von Deepfake-Tools ist ein „Weckruf“ für die Branche, denn es zeigt laut Deddy Lavid, CEO der Blockchain-Sicherheitsplattform Cyvers, die Schwächen von KYC-Verifizierungssystemen auf.
„Da KI die Hürden für Betrug mit synthetischer Identität senkt, bleibt die Haustür immer verwundbar“, sagte Lavid gegenüber Cointelegraph und forderte Plattformen dazu auf, einen mehrschichtigen Sicherheitsansatz einzuführen, der Identitätsverifizierung mit Echtzeit-KI-Überwachung kombiniert.
KI kann KYC-Systeme mit einem einzigen Bild knacken
Der Chief Security Officer von Binance, Jimmy Su, hob bereits im Mai 2023 die wachsende Bedrohung durch Deepfake-Technologie hervor.
Er warnte, dass verbesserte KI-Algorithmen in der Lage sein werden, KYC-Identitätssysteme zu knacken, indem sie ein einzelnes Bild des Opfers verwenden.
Das neue Fraud-Kit ermöglicht es Betrügern außerdem, Romance-Scams wie „Pig Butchering“ ohne technisches Wissen durchzuführen.
Krypto-Investoren verloren 2024 5,5 Milliarden US-Dollar durch 200.000 als Betrug gemeldete „Pig Butchering“-Fälle.
Scam-as-a-Service bedroht Krypto-Investoren
Der Autor des neuen Fraud-Pakets, Jinkusu, soll angeblich derselbe Bedrohungsakteur sein, der im Februar 2026 das Phishing-Kit Starkiller veröffentlicht hat.
Im Gegensatz zu herkömmlichen, HTML-basierten Phishing-Kits erstellt Starkiller einen Reverse-Proxy in Echtzeit, indem es einen headless Chrome-Browser in einem Docker-Container startet, die echte Login-Seite der Zielmarke lädt und alle Benutzereingaben – einschließlich Login und Passwörtern – an den Bedrohungsakteur weiterleitet, erklärte die Cybersicherheitsplattform Abnormal in einem Bericht vom 19. Februar.
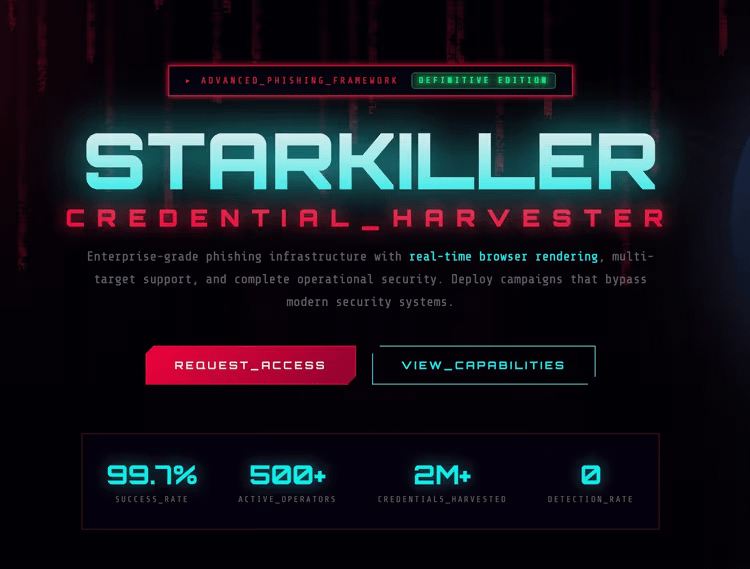 Starkiller-Phishing-as-a-Service-Malware. Quelle: Abnormal.ai
Während die Verluste durch Krypto-Phishing-Angriffe im Jahr 2025 um 83% zurückgingen, waren bösartige Krypto-Wallet-Drainer-Skripte weiterhin aktiv und neues Malware tauchte weiterhin auf. Das erklärte Scam Sniffer in einem Bericht im Januar.
Magazin: Alle hassen GPT-5, KI zeigt, dass Social Media nicht reparierbar ist