


Krypto-Hacker stahlen über $168,6 Millionen in Kryptowährung von 34 dezentralen Finanzprotokollen im ersten Quartal 2026, was einen signifikanten Rückgang im Vergleich zum gleichen Zeitraum des Vorjahres darstellt, laut Daten von DefiLlama.
Der $40 Millionen private Schlüsselkompromiss von Step Finance im Januar war der größte Exploit des Quartals, wie die Daten zeigen, gefolgt von einer Manipulation des Smart Contracts, die $26,4 Millionen in Ether (ETH) von Truebit am 8. Januar abgezogen hat. Der drittgrößte war ein privater Schlüsselkompromiss, der den Stablecoin-Emittenten Resolv Labs am 21. März ins Visier nahm.
Die Quartalszahl erscheint niedrig, wenn man bedenkt, dass die Branche im ersten Quartal 2025 einen Schaden von 1,58 Milliarden US-Dollar verzeichnete, der größtenteils auf den Bybit-Exploit mit einem Schaden von 1,4 Milliarden US-Dollar zurückzuführen ist. Experten warnen jedoch davor, dass Krypto-Hacks nicht auf bestimmte Zeiträume innerhalb eines Jahres beschränkt sind.
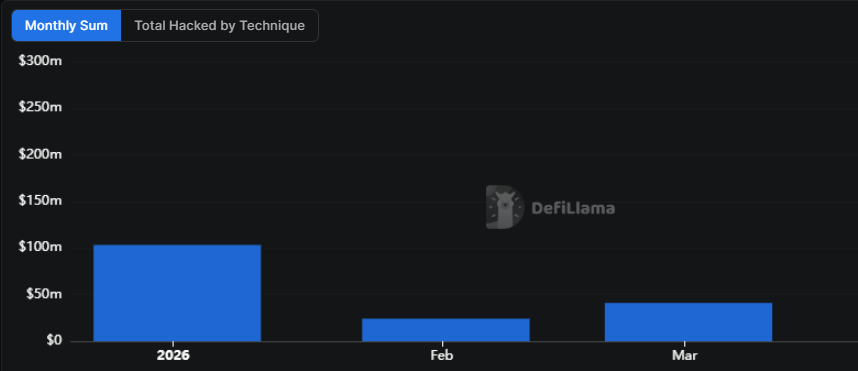 In den ersten drei Monaten des Jahres 2026 wurden weniger Diebstähle verzeichnet als im Vorjahreszeitraum. Quelle: DefiLlama
Hacker sind aktiver, wenn die Wirtschaft boomt.
Nick Percoco, der Sicherheitschef der Kryptobörse Kraken, sagte gegenüber Cointelegraph, dass die Cyberkriminalität im Kryptobereich eher im Zusammenhang mit markt- und ereignisgesteuerten Zyklen als in festen Zeiträumen zunimmt.
Bedrohungsakteure werden auch von Bereichen angezogen, in denen Liquidität konzentriert ist, was bedeutet, dass Angriffsspitzen oft dort folgen, wo sich Werte am schnellsten anhäufen, so Percoco.
„Bullenmärkte, große Produkteinführungen und Phasen schnellen Wachstums schaffen attraktivere Bedingungen für Angreifer, da mehr Wert auf dem Spiel steht und neue Infrastrukturen Risiken bergen“, sagte er.
„Allerdings beschränken sich Angriffe nicht auf diese Zeiträume. Schwachstellen können in jedem Marktumfeld ausgenutzt werden, insbesondere in komplexen oder sich schnell entwickelnden Systemen. Dies unterstreicht, dass die Sicherheit im Kryptobereich kontinuierlich gewährleistet sein muss.“
Krypto-Angreifer stellen eine „vielfältige und sich ständig verändernde Gruppe“ dar.
Akteure mit Verbindungen zu Nordkorea stellen sowohl für Krypto-Investoren als auch für Web3-Unternehmen eine anhaltende Bedrohung dar.
Hacker, die der Organisation angehören, stehen im Verdacht, zahlreiche Angriffe verübt zu haben, darunter den Angriff vom Mittwoch auf Drift Protocol, eine dezentrale Kryptowährungsbörse, die durch ein Leck des privaten Schlüssels schätzungsweise 285 Millionen Dollar verlor.
Percoco erklärte, die Bedrohungslandschaft sei eine Mischung aus Akteuren mit unterschiedlichem Know-how, hochgradig koordinierten Gruppen, die es auf die Kerninfrastruktur abgesehen haben, organisierten Cyberkriminellennetzwerken und opportunistischen Hackern, die nach Schwachstellen in Smart Contracts und kundenorientierten Systemen suchen.
„Es handelt sich um eine breit gefächerte und sich ständig weiterentwickelnde Mischung, aber letztendlich zielen alle auf dasselbe ab: globale, liquide und leicht zugängliche Werte. Die Angriffe erfolgen selten rein zufällig. In vielen Fällen gehen Angreifer bei der Analyse von Infrastruktur, Code, Zugriffskontrollen und sogar menschlichem Verhalten sehr gezielt vor“, sagte er.
„Gleichzeitig erleichtert die Transparenz von Kryptowährungen opportunistischen Akteuren das Aufspüren von Schwachstellen. Besonders attraktiv sind dabei in der Regel solche, die eine hohe Wertkonzentration, technische Komplexität und Lücken in der operativen Sicherheit aufweisen.“
Sicherheitsexperten hatten Cointelegraph zuvor mitgeteilt, dass es im Jahr 2026 wahrscheinlich zu einem Anstieg von ausgeklügelten Zugriffsdiebstählen, Social-Engineering-Angriffen und KI-gestützten Attacken kommen werde.
Magazin: Alle 21 Millionen Bitcoins sind durch Quantencomputer gefährdet