 SIGN: Versuch, Vertrauen in Infrastruktur zu verwandeln
SIGN ist in letzter Zeit häufiger in Gesprächen aufgetaucht, normalerweise als Teil einer aufkommenden "Vertrauensinfrastruktur"-Ebene dargestellt.
Ich kaufe diese Darstellung nicht. Noch nicht.
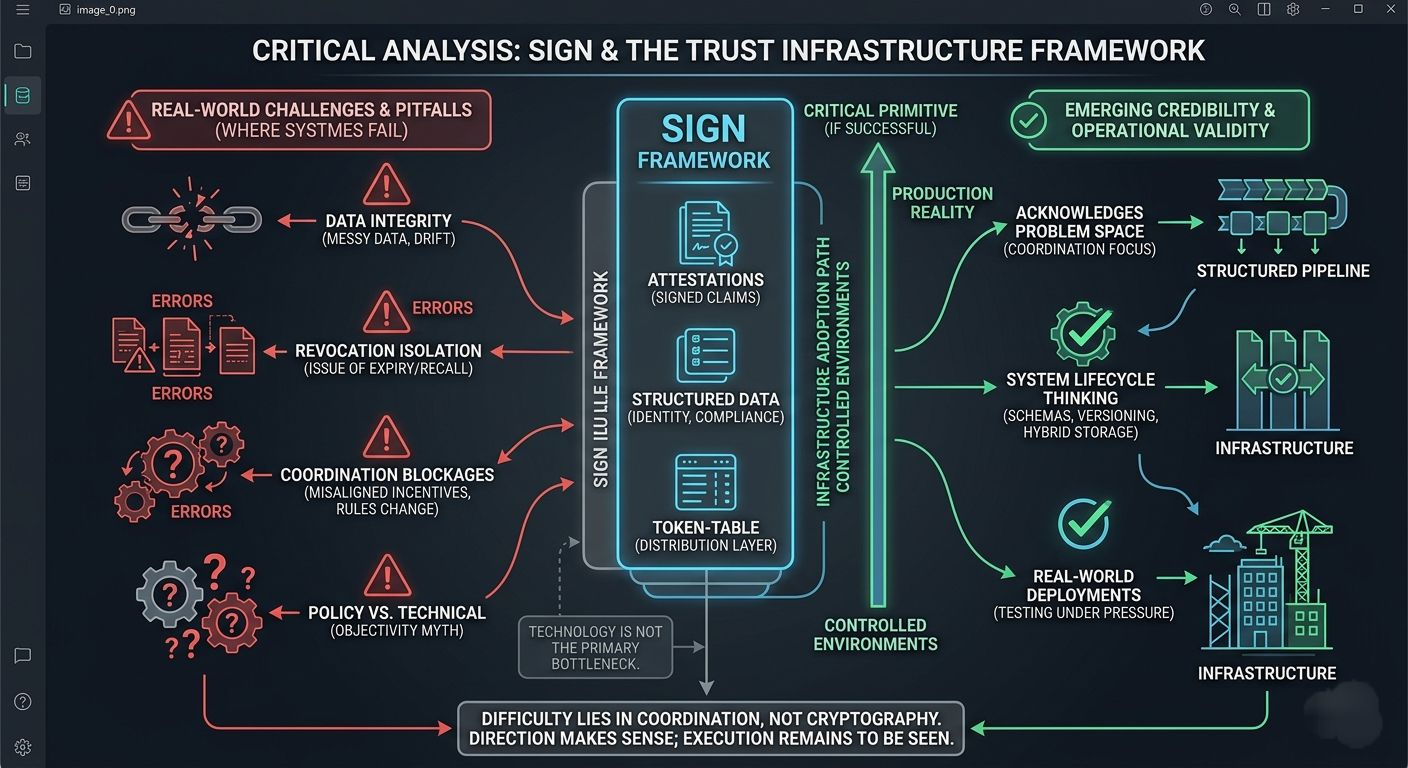
Ich habe lange genug mit Identitätssystemen, Compliance-Workflows und Vertriebspipelines gearbeitet, um zu wissen, wie sich diese Dinge unter Druck verhalten. Sie sehen in kontrollierten Umgebungen gut aus. Dann zeigt sich die Realität. Daten werden unordentlich. Annahmen driften. Systeme hören auf, einander zuzustimmen. Ich habe gesehen, wie dies in der Produktion mehrmals gescheitert ist, als ich zählen kann.
Was SIGN tut, ist im Geiste nicht neu. Vertrauen standardisieren. Verifikation wiederverwendbar machen. Überflüssige Prüfungen reduzieren. Diese Idee wurde seit Jahren in Unternehmenssoftware, staatlicher Infrastruktur und Web3-Stacks vorgeschlagen.
Die meisten dieser Bemühungen scheitern.
Manchmal sind es schlechte Daten. Manchmal sind es starre Schemata, die sich nicht anpassen können. Häufiger ist es die Koordination – Systeme, die einfach nicht zusammenarbeiten wollen, weil ihre Anreize nicht übereinstimmen.
SIGN scheint zumindest dieses Problemfeld anzuerkennen.
Im Kern basiert das System auf Bestätigungen. Unterzeichnete Ansprüche. Strukturierte Aussagen, dass etwas wahr ist – Identität, Berechtigung, Compliance-Status, was auch immer das Schema definiert. Das Ziel ist es, Verifikation in etwas Portables umzuwandeln, anstatt etwas, das man jedes Mal neu machen muss.
Ich verstehe die Anziehung.
Ich habe auch gesehen, wo es schiefgeht.
Daten bleiben nicht sauber. Identitäten sind nicht festgelegt. Regeln ändern sich ständig. Widerruf ist der Punkt, an dem die Dinge hässlich werden, und die meisten Systeme können damit nicht gut umgehen. Die Ausgabe von Berechtigungen ist einfach. Die Gültigkeit über die Zeit aufrechtzuerhalten, ist es nicht.
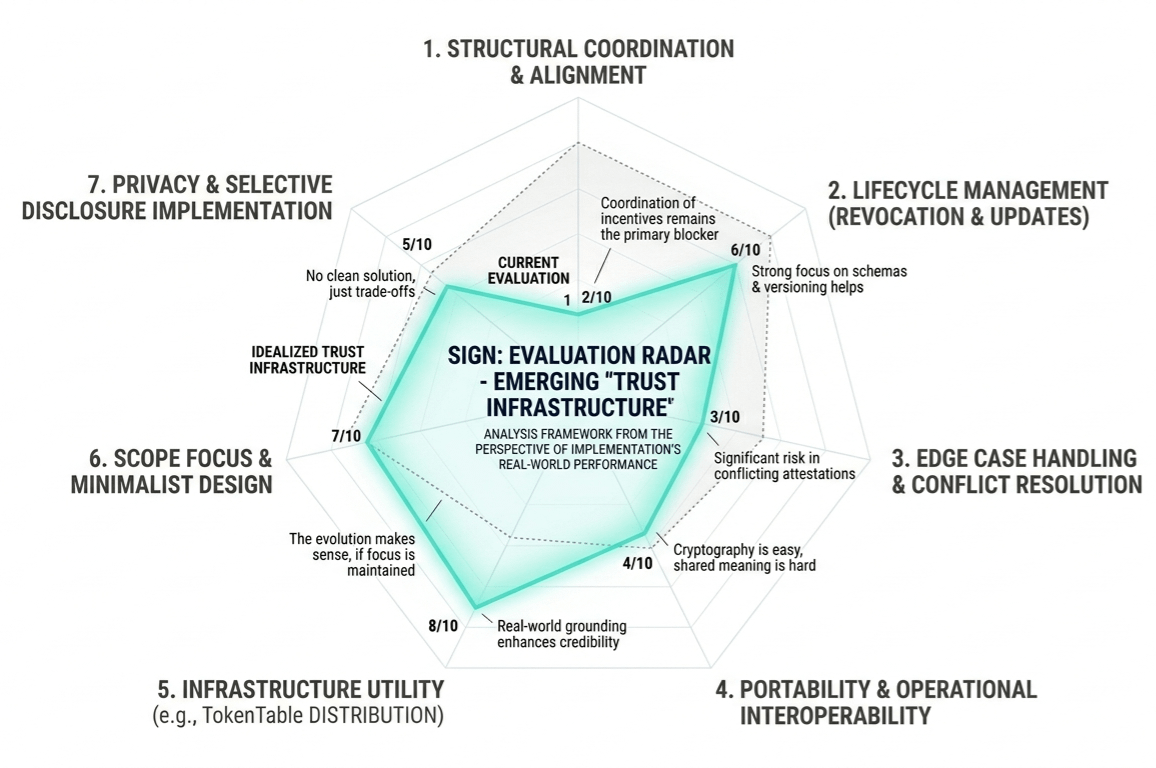
SIGN ignoriert das nicht vollständig. Schema-Versionierung, Widerrufsmechanismen, hybride Speicherung – das deutet darauf hin, dass sie über den Lebenszyklus nachdenken, nicht nur über die Ausgabe. Das stellt sie bereits vor viele ähnliche Systeme, die ich mir angesehen habe.
Aber die wirklichen Probleme zeigen sich nicht auf dem glücklichen Weg.
Sie zeigen sich in Randfällen.
Abgelaufene Berechtigungen, die immer noch zirkulieren. Konfliktierende Bestätigungen von verschiedenen Ausstellern. Teilweise Offenlegungen, die nachgelagerte Logik brechen. Systeme, die dieselben Daten unterschiedlich interpretieren. Das ist der Punkt, an dem "geteiltes Vertrauen" oft auseinanderfällt.
Portabilität klingt gut. Interoperabilität klingt besser. Beides ist schwierig.
Nicht wegen der Kryptografie. Wegen der Ausrichtung.
Verschiedene Organisationen teilen nicht die gleiche Definition von Wahrheit, Risiko oder Verantwortung. Man kann Formate standardisieren, aber man kann Vertrauensbeziehungen nicht standardisieren. Ich habe gesehen, wie Integrationen monatelang ins Stocken geraten sind über Dinge, die nichts mit dem Code zu tun hatten.
Das verschwindet nicht, nur weil man Bestätigungen einführt.
Dann gibt es TokenTable – die Verteilungsebene. Hier beginnt SIGN, sich geerdeter zu fühlen.
Denn Verteilung, wie sie heute existiert, ist ein Chaos.
Ich habe gesehen, wie Token-Zuweisungen durch Tabellenkalkulationen liefen, mit Skripten zusammengeklebt und Stunden vor der Ausführung mit manuellen Wallet-Filtern abgeschlossen wurden. Ich habe gesehen, wie Bot-Aktivitäten "faire" Verteilungen völlig verzerren. Ich habe gesehen, wie Teams die Berechtigungsregeln mitten im Prozess umschreiben, weil sie aufgehört haben, ihren eigenen Daten zu vertrauen.
Es ist fragil. Und es bricht oft.
Die Verbindung von Verteilung zu verifizierten Bestätigungen ist ein logischer Schritt. Wenn die Eingaben vertrauenswürdig sind, sollten die Ausgaben vorhersehbarer sein.
Die Realität ist chaotischer.
Berechtigung ist selten objektiv. "Echter Benutzer" ist keine technische Definition. "Bedeutende Teilnahme" ist es auch nicht. Das sind politische Entscheidungen, und sie ändern sich je nach Kontext, Anreizen und Druck.
SIGN löst das nicht. Es gibt Ihnen eine sauberere Möglichkeit, welche Regeln auch immer Sie definieren, durchzusetzen.
Das ist in Ordnung. An diesem Punkt sollte die Infrastruktur aufhören.
Was ich hier glaubwürdiger finde, ist die Positionierung. SIGN versucht nicht, ein Frontprodukt zu sein. Es sitzt darunter. Still. Wenn es funktioniert, bemerkt es niemand. Wenn es scheitert, spürt alles, was darauf aufgebaut ist, es.
Ich habe gesehen, dass Systeme wie dieses kritisch werden, ohne jemals sichtbar zu sein. Ich habe sie auch zusammenbrechen sehen und dabei ganze Arbeitsabläufe mitnehmen.
Die Evolution vom Dokumentensignieren zu einem breiteren Bestätigungsrahmen macht Sinn. Sobald man beginnt, Wahrheit als strukturierte, verifizierbare Ansprüche zu behandeln, erweitert sich der Umfang natürlich – Identität, Compliance, Reputation. Dasselbe Muster, unterschiedliche Bereiche.
Diese Expansion kann schiefgehen. Ich habe gesehen, wie Plattformen den Fokus verlieren und versuchen, alles zu tun. Andere schaffen es, minimal zu bleiben und zuverlässige Primitive zu werden.
SIGN hat sich noch nicht vollständig in die eine oder andere Richtung verpflichtet.
Der Schritt hin zu realen Einsätzen – staatliche Systeme, regulierte Umgebungen – das ist der Ort, an dem die Dinge richtig getestet werden. Diese Umgebungen tolerieren keine Mehrdeutigkeit. Randfälle zeigen sich schnell. Annahmen werden sofort in Frage gestellt.
Privatsphäre wird ein weiterer Druckpunkt sein. Selektive Offenlegung klingt unkompliziert, bis man versucht, es in verschiedenen Jurisdiktionen mit unterschiedlichen rechtlichen Anforderungen und inkompatiblen Systemen umzusetzen. Volle Transparenz funktioniert nicht. Volle Opazität auch nicht.
Es gibt dort keine saubere Lösung. Nur Kompromisse und ständige Anpassungen.
Was SIGN anstrebt, ist unkompliziert:
Behandle Vertrauen als etwas Wiederverwendbares.
Nicht jedes Mal neu aufgebaut. Nicht in isolierten Systemen eingeschlossen. Etwas, das über Grenzen hinweg bewegt werden kann, ohne an Bedeutung zu verlieren.
Ich denke, dass diese Richtung Sinn macht.
Ich habe einfach genug Systeme scheitern sehen, um zu wissen, wie schwierig es ist, dorthin zu gelangen.
Denn der schwierigste Teil ist nicht die Kryptografie oder das Datenmodell.
Es ist Koordination.
Es ist schwierig für verschiedene Systeme – und die Menschen dahinter – sich auf gemeinsame Strukturen der Wahrheit zu einigen, wo die Dinge langsamer werden oder ganz stoppen.
Technologie hilft. Es löst das nicht.
Dennoch ist dies die Ebene, an der es sich lohnt zu arbeiten.
Wir brauchen keine schnelleren Möglichkeiten, Daten zu bewegen, wenn wir das, was bewegt wird, nicht vertrauen können.
SIGN versucht zumindest, das anzusprechen.
Das reicht aus, um es auf meinem Radar zu halten.
\u003cm-29/\u003e\u003ct-30/\u003e \u003cc-32/\u003e