
Paolo Ardoino, CEO des weltweit größten Herausgebers von Stablecoins, Tether, erklärte, dass es zwar noch weit entfernt sei, dass Quantencomputer die Bitcoin-Verschlüsselung knacken, aber mit der Entwicklung der Quantenberechnungstechnologie die 1 Million Bitcoins von Satoshi Nakamoto schließlich entschlüsselt werden könnten, wodurch sie wieder in den Umlauf gelangen. Risikokapitalgeber forderten frühzeitige Prävention.
Paolo teilte am Sonntag (9. Februar) seine Meinung auf Twitter mit und schrieb: 'Dies ist meine Vorhersage: Quantenberechnungen sind noch weit davon entfernt, eine substantielle Bedrohung für die Bitcoin-Verschlüsselung darzustellen. Bevor Quantenberechnungen eine ernsthafte Bedrohung darstellen, wird Bitcoin Adressen einführen, die gegen Quantenangriffe resistent sind.'
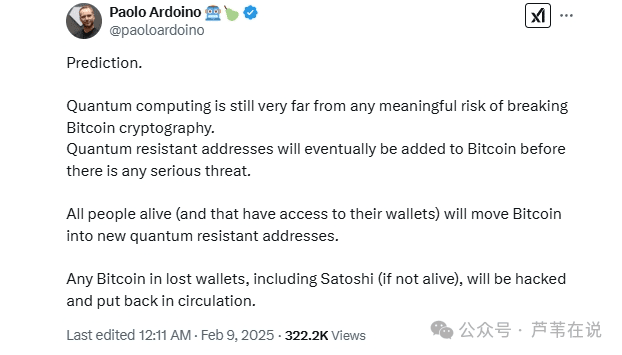
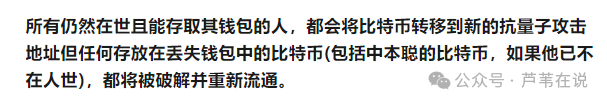
Er fügte hinzu:
Der bekannte Risikokapitalgeber Chamath Palihapitiya hat auf Twitter eine Warnung ausgesprochen und darauf hingewiesen, dass Quantencomputing eine potenzielle Bedrohung für die erste Generation von Kryptotechnologien darstellen könnte, obwohl der genaue Zeitrahmen unklar bleibt und diese Veränderung nicht kurzfristig schnell eintreten wird. Angenommen, er ist ein wichtiger Inhaber von Bitcoin, könnte er dieses Risiko voraussehen und frühzeitig Maßnahmen ergreifen.
Im Dezember 2024 kündigte Google einen bedeutenden Durchbruch an: Der neue Chip Willow hat erfolgreich das Schlüsselproblem im Bereich des Quantencomputings gelöst. Dieser Chip ist mit 105 Quantenbits (Qubits) ausgestattet und kann Probleme lösen, für die traditionelle Computer 1 Milliarde Jahre benötigen würden, während Willow nur 5 Minuten benötigt. Dieser Erfolg sorgte nicht nur in der Wissenschaftswelt für Aufsehen, sondern wurde auch in der Zeitschrift (Nature) berichtet und als wichtiger Meilenstein in der Entwicklungsgeschichte des Quantencomputings angesehen.
Die Fortschritte im Quantencomputing haben jedoch auch Bedenken hinsichtlich der Sicherheit von Bitcoin geweckt. Theoretisch könnten Quantencomputer in der Lage sein, Verschlüsselungsalgorithmen zu knacken, insbesondere solche, die frühzeitig das Pay-to-Public-Key (P2PK)-Format verwendet haben. Daher muss die Bitcoin-Community und die gesamte Kryptowährungsbranche die potenziellen Risiken im Zusammenhang mit der fortschreitenden Entwicklung des Quantencomputings genau im Auge behalten und die notwendigen Maßnahmen ergreifen, um die Sicherheit der Vermögenswerte zu gewährleisten.
Es ist bemerkenswert, dass Satoshi Nakamoto 1 Million Bitcoins in diesem Format gespeichert hat, und sie könnten daher ein potenzielles Ziel für Angriffe werden.
Laut Informationen ist P2PK (Pay-to-Public-Key) ein in der frühen Phase von Bitcoin verwendetes Zahlungsformat, das dadurch gekennzeichnet ist, dass der öffentliche Schlüssel direkt offengelegt wird. In einer traditionellen Computerumgebung ist es nahezu unmöglich, den privaten Schlüssel aus dem öffentlichen Schlüssel abzuleiten. Die Entwicklung von Quantencomputern könnte jedoch diesen Status quo auf den Kopf stellen, da Quantenberechnungen mit Hilfe des Shor-Algorithmus erfolgreich den privaten Schlüssel aus dem öffentlichen Schlüssel ableiten können, um Zugang zu den Mitteln in den entsprechenden Bitcoin-Adressen zu erhalten und diese zu kontrollieren.
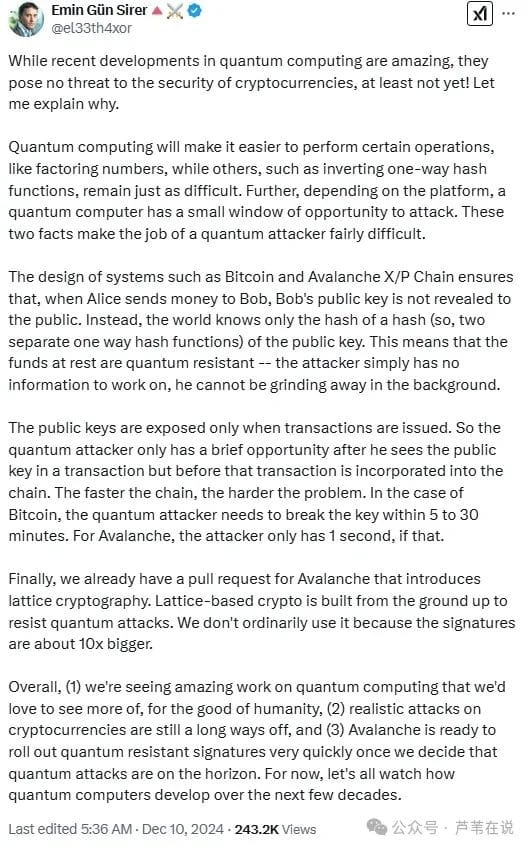
Emin Gün Sirer, der Gründer und CEO von Ava Labs, hat dies eingehend analysiert. Er weist darauf hin, dass die von Satoshi Nakamoto gehaltenen Bitcoins aufgrund des frühen P2PK-Formats in Zukunft dem Risiko ausgesetzt sein könnten, dass Angreifer lange Zeit versuchen, sie zu knacken. Um diese potenzielle Bedrohung zu vermeiden, schlägt Sirer vor, dass die Bitcoin-Community in Betracht ziehen könnte, Maßnahmen zu ergreifen, um den Teil der Bitcoins, der Satoshi Nakamoto gehört, einzufrieren. Dieser Vorschlag zielt darauf ab, die allgemeine Sicherheit des Bitcoin-Netzwerks zu schützen und potenzielle Vermögensverluste durch Durchbrüche in der Quantencomputing-Technologie zu verhindern.
Mit der Entwicklung und Evolution der Blockchain-Technologie ist das modernste Bitcoin-Adresseformat am häufigsten das Pay-to-Public-Key-Hash (P2PKH), das nur den gehashten öffentlichen Schlüssel offenlegt und relativ effektiv gegen Quantenangriffe schützt. Daher werden die frühen P2PK-Adressen als das schwächste Glied im Bitcoin-Ökosystem angesehen.