

#zklink
zklink
131,232 Aufrufe
127 Kommentare
Hot
Zuletzt


·
--
zkLink bestätigt offiziell, dass die Nova-Bridge weiterhin angegriffen wird, und bietet eine White-Hat-Prämie von 20 % für die Rückgabe der Gelder an
Laut einem von KuCoin unter Berufung auf Odaily und ME News verbreiteten Bericht bestätigte zkLink am Abend des 29. Oktober (Peking-Zeit) in einem Beitrag auf X, dass die Arbitrator-Verträge von zkLink Nova auf Ethereum und Optimism weiterhin angegriffen werden. Das technische Team arbeite dringend daran, weitere Verluste zu verhindern. Das Projekt forderte den Angreifer auf, alle weiteren Angriffe auf zkLink-Nova-Verträge auf sämtlichen Chains sofort einzustellen und die Gelder zurückzugeben. Bei kooperativer Rückgabe winke eine Bug-Bounty-Prämie von 20 %; von einer Strafverfolgung werde abgesehen.
Die wichtigsten Punkte:
- Der Angriff dauert an: Es handelt sich nicht um einen Rückblick auf einen einmaligen Vorfall. Das Team bestätigte heute Abend, dass der Angriff noch nicht beendet ist und die Arbitrator-Verträge auf Ethereum und Optimism betrifft.
- Der Schaden beläuft sich auf etwa 780.000 US-Dollar: Laut dem Monitoring von Blockaid schleuste der Angreifer über einen öffentlichen Relayer gefälschte Batch Roots ein und zog ETH sowie ERC-20-Assets aus dem Ethereum-L1-Verwahrvertrag von zkLink Nova ab. SlowMist schätzt den Schaden auf rund 783.100 US-Dollar. Den größten Anteil machen etwa 245,74 pufETH (rund 615.000 US-Dollar) aus.
- Die Ursache wurde offengelegt: Laut der Analyse von SlowMist löscht die Funktion claimMessage im Arbitrator-Vertrag den temporären finalizeMessageHash nicht. Außerdem verlangt sie bei jedem Aufruf keinen neuen authentifizierten Callback. Dadurch konnte der Angreifer gefälschte Batch Roots erstellen und Auszahlungen veranlassen.
- Mögliche Auswirkungen: Sicherheitsvorfälle bei Cross-Chain-Bridges erschüttern direkt das Vertrauen der Nutzer in die Bridge und die damit verbundenen Assets und wirken sich kurzfristig negativ auf ZKL aus. Noch wichtiger sind die Worte „dauert weiterhin an“: Bis das Team die Eindämmung des Angriffs bekannt gibt, bleibt das Interaktionsrisiko bei den Nova-Verträgen bestehen.
Meine Einschätzung: Kurzfristig bin ich für $ZKL eher bearish, da der Angriff weiterhin andauert und das Team noch nicht bekannt gegeben hat, dass die Sicherheitslücke geschlossen wurde. Die Wiederherstellung des Vertrauens wird Zeit brauchen, daher gibt es gute Gründe, die Gelder zunächst fernzuhalten.
Quelle: Beitrag von zkLink auf X, verbreitet von KuCoin unter Berufung auf Odaily und ME News; Angaben zu Schaden und Ursache basieren auf Monitoring und Analysen von Blockaid und SlowMist.
#跨链桥安全 #zkLink #黑客攻击
Würdet ihr ein Projekt nach einem einzigen Bridge-Angriff dauerhaft abschreiben oder erst nach einer Behebung und einem Audit neu bewerten? Diskutiert in den Kommentaren und tippt auf das Tag, um die Echtzeitkurse anzusehen. Nur zu Informationszwecken, keine Anlageberatung.

·
--
Übersetzung ansehen
【市场快讯】zkLink Nova跨链桥遭攻击,约78.6万美元被盗
攻击者通过公开中继器向以太坊注入伪造批次根,从zkLink Nova一层托管合约提走ETH和ERC-20代币。Blockaid称被盗约78.6万美元,攻击仍在进行。
其中一笔转出778,625.84美元,含22.43枚ETH和11种代币,最大一笔245.74枚pufETH约61.35万美元。托管合约仅剩约0.001枚ETH,暂停标志未设置。
#币安广场 #zkLink
(来源:Cryptopolitan)
【市场快讯】zkLink Nova跨链桥遭攻击,约78.6万美元被盗
攻击者通过公开中继器向以太坊注入伪造批次根,从zkLink Nova一层托管合约提走ETH和ERC-20代币。Blockaid称被盗约78.6万美元,攻击仍在进行。
其中一笔转出778,625.84美元,含22.43枚ETH和11种代币,最大一笔245.74枚pufETH约61.35万美元。托管合约仅剩约0.001枚ETH,暂停标志未设置。
#币安广场 #zkLink
(来源:Cryptopolitan)
攻击者通过公开中继器向以太坊注入伪造批次根,从zkLink Nova一层托管合约提走ETH和ERC-20代币。Blockaid称被盗约78.6万美元,攻击仍在进行。
其中一笔转出778,625.84美元,含22.43枚ETH和11种代币,最大一笔245.74枚pufETH约61.35万美元。托管合约仅剩约0.001枚ETH,暂停标志未设置。
#币安广场 #zkLink
(来源:Cryptopolitan)
7

·
--
Bärisch
🚨 Die Ethereum-Bridge von zkLink Nova hat Berichten zufolge rund 786.000 US-Dollar verloren – und das zentrale Problem waren nicht die Tokenpreise
Laut Blockaid nutzte ein Angreifer einen öffentlichen Relayer, um einen gefälschten Batch-Root einzuschleusen, und schloss anschließend unautorisierte ETH- und ERC-20-Auszahlungen aus den Bridge-Reserven ab
$ETH
{future}(ETHUSDT)
🔍 Ein Batch-Root soll den Transaktionsverlauf authentifizieren, bevor Vermögenswerte freigegeben werden
Akzeptiert die Bridge einen gefälschten Root, können Auszahlungsnachweise im Hinblick auf einen Verlauf gültig erscheinen, der nie rechtmäßig existiert hat
Das ist der gefährliche Teil
Echte Vermögenswerte können das Escrow verlassen, ohne dass auf der anderen Seite eine entsprechende rechtmäßige Auszahlung stattfindet
{spot}(ETHUSDT)
⚠️ Blockaid beschrieb den Angriff in seiner ersten Warnmeldung als andauernd, doch die Eindämmung und die endgültigen Verluste sind weiterhin unbestätigt
📌 Wenn du auf die Bridge von zkLink Nova angewiesen bist, prüfe offizielle Sicherheitsupdates, bevor du neue Transfers tätigst
Dies ist eine Warnung zur Verifizierung von Cross-Chain-Nachrichten – kein Beweis dafür, dass Ethereum oder die Zero-Knowledge-Kryptografie selbst kompromittiert wurde $ETH
{etf_us}(ETHA.ETF)
#zkLink #Ethereum
🚨 Die Ethereum-Bridge von zkLink Nova hat Berichten zufolge rund 786.000 US-Dollar verloren – und das zentrale Problem waren nicht die Tokenpreise
Laut Blockaid nutzte ein Angreifer einen öffentlichen Relayer, um einen gefälschten Batch-Root einzuschleusen, und schloss anschließend unautorisierte ETH- und ERC-20-Auszahlungen aus den Bridge-Reserven ab
$ETH
🔍 Ein Batch-Root soll den Transaktionsverlauf authentifizieren, bevor Vermögenswerte freigegeben werden
Akzeptiert die Bridge einen gefälschten Root, können Auszahlungsnachweise im Hinblick auf einen Verlauf gültig erscheinen, der nie rechtmäßig existiert hat
Das ist der gefährliche Teil
Echte Vermögenswerte können das Escrow verlassen, ohne dass auf der anderen Seite eine entsprechende rechtmäßige Auszahlung stattfindet
⚠️ Blockaid beschrieb den Angriff in seiner ersten Warnmeldung als andauernd, doch die Eindämmung und die endgültigen Verluste sind weiterhin unbestätigt
📌 Wenn du auf die Bridge von zkLink Nova angewiesen bist, prüfe offizielle Sicherheitsupdates, bevor du neue Transfers tätigst
Dies ist eine Warnung zur Verifizierung von Cross-Chain-Nachrichten – kein Beweis dafür, dass Ethereum oder die Zero-Knowledge-Kryptografie selbst kompromittiert wurde $ETH
#zkLink #Ethereum
ETH-1,42%
ETHAETF-1,87%
29

🚨 Hack bei zkLink Nova: Bridge kompromittiert, Angreifer erhält 20 % Belohnung angeboten.
zkLink Nova – ein Layer-3-Netzwerk, das verschiedene Blockchains miteinander verbinden und Liquidität zwischen ihnen teilen soll, darunter $ETH Ethereum – bestätigte einen direkten Angriff auf die Smart Contracts seiner Bridge. Das Cybersicherheitsunternehmen SlowMist schätzt die Verluste auf rund 783.100 US-Dollar.
Der Angreifer nutzte eine Schwachstelle bei der Validierung im Vertrag aus, um die Gelder abzuheben. Um weiteren Schaden zu verhindern, bot das Team eine Belohnung von 20 % als ethischer Hacker (White Hat) an, falls der Angreifer das gestohlene Geld zurückgibt, und versprach, keine rechtlichen Schritte einzuleiten.
Glaubst du, dass solche Belohnungen ausreichen, damit die Gelder zurückgegeben werden, oder werfen sie ein schlechtes Licht auf die Protokolle?
#zkLink #SeguridadCripto
{future}(ETHUSDT)
🚨 Hack bei zkLink Nova: Bridge kompromittiert, Angreifer erhält 20 % Belohnung angeboten.
zkLink Nova – ein Layer-3-Netzwerk, das verschiedene Blockchains miteinander verbinden und Liquidität zwischen ihnen teilen soll, darunter $ETH Ethereum – bestätigte einen direkten Angriff auf die Smart Contracts seiner Bridge. Das Cybersicherheitsunternehmen SlowMist schätzt die Verluste auf rund 783.100 US-Dollar.
Der Angreifer nutzte eine Schwachstelle bei der Validierung im Vertrag aus, um die Gelder abzuheben. Um weiteren Schaden zu verhindern, bot das Team eine Belohnung von 20 % als ethischer Hacker (White Hat) an, falls der Angreifer das gestohlene Geld zurückgibt, und versprach, keine rechtlichen Schritte einzuleiten.
Glaubst du, dass solche Belohnungen ausreichen, damit die Gelder zurückgegeben werden, oder werfen sie ein schlechtes Licht auf die Protokolle?
#zkLink #SeguridadCripto
HOLD bnb culture:
¿Por qué dejaste de seguirnos?
2
2
294

·
--
Übersetzung ansehen
同一张「通行证」用了两次:zkLink Nova 跨链桥被提走约78万美元跨链桥又交了一次学费,这次轮到 zkLink Nova。
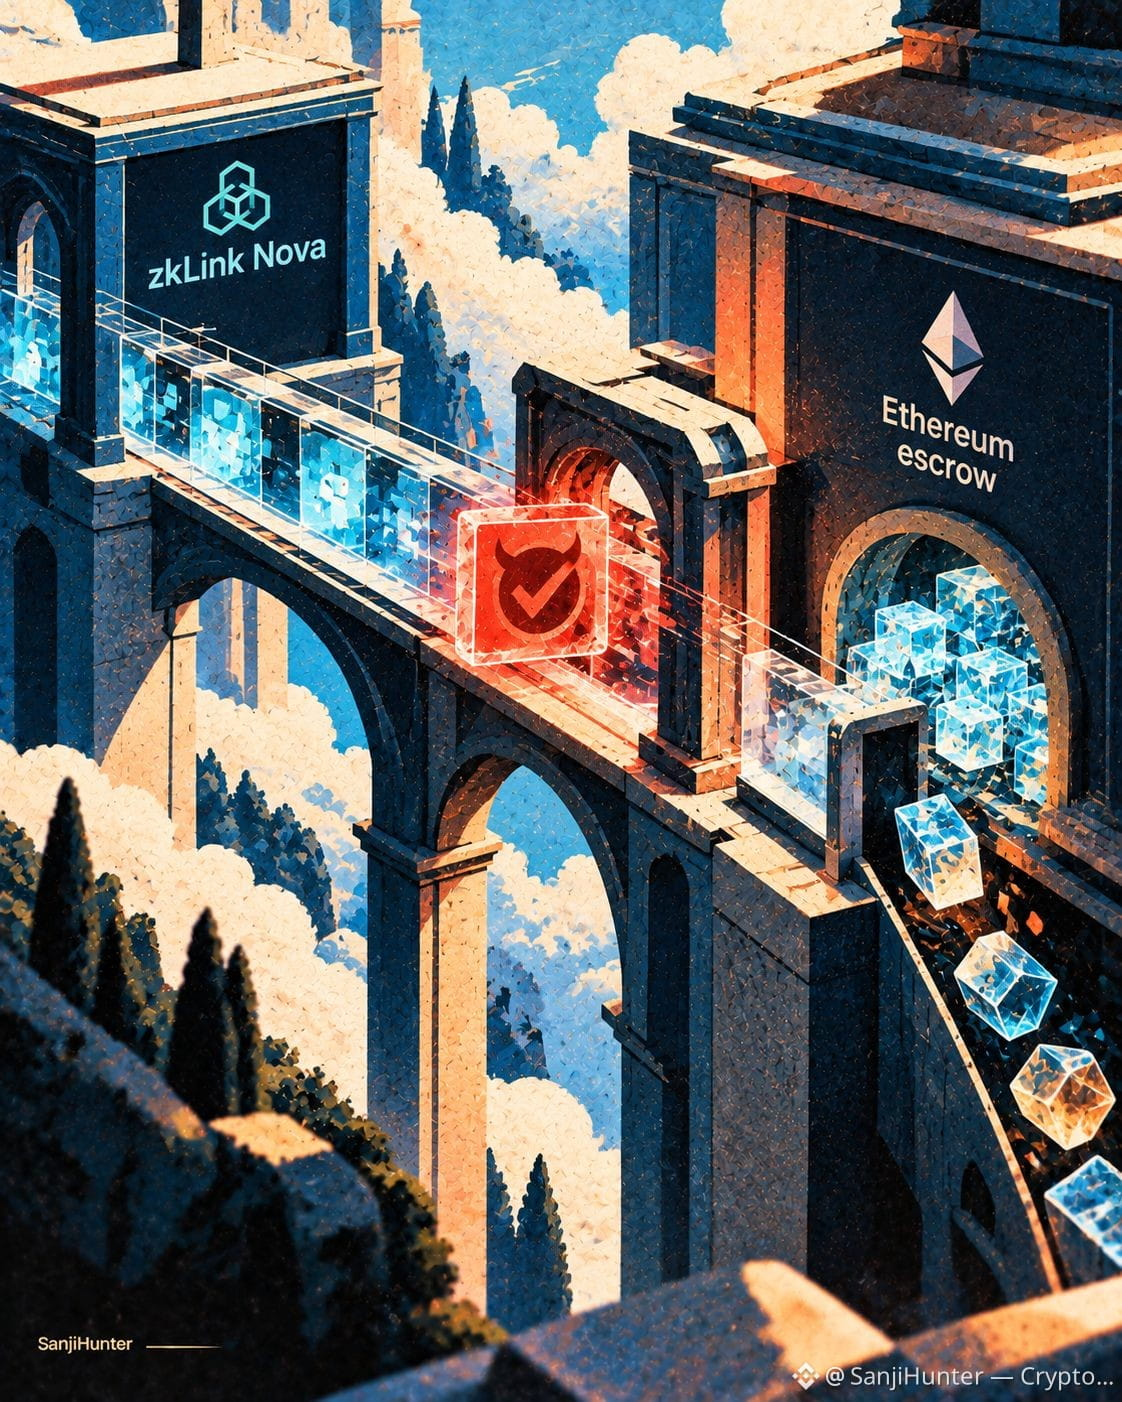
据安全公司 Blockaid 北京时间10月29日10:24的预警,有人借一个公开可调用的中继,把伪造的批次根(batch root)塞进了 zkLink 在以太坊上的合约,随后从 L1 托管合约和 ERC20 桥里提走资产,损失约78.6万美元。SlowMist 给出的估算是约78.3万美元。
漏洞说白了就是「一张通行证用了两次」。
按 SlowMist 和 ExVul 的分析:Arbitrator 合约的 claimMessage 处理完消息后,没有清掉临时保存的消息哈希。攻击者先用一笔合法的跨链消息把这个哈希「预热」,再拿旧哈希冒充 zkLink 自己的网关去同步批次根,合约就把攻击者自选的根当了真。之后连提12笔假提款,L2 那边根本没有对应的销毁记录。
被提走的主要是 22.43 枚 $ETH、约245.7枚 $pufETH,外加其他十来种代币。
几个值得留意的点:
1、ExVul 称,截至北京时间13:26,那个中继仍处于启用状态,合约也没有暂停。被掏的池子已经空了,但后续再转进去的资产理论上仍有风险。
2、截至发稿,zkLink 官方账号还没有发布说明。
我的看法:金额不算大,但模式很典型。不是密码学被攻破,而是「状态没清干净 + 调用权限放得太宽」。跨链桥的安全,往往栽在最朴素的工程细节上。
如果你在 zkLink Nova 上还有资产,先别急着操作,等官方公告;评论区里各种「帮你找回资金」的链接,一个都别点。
以上信息来自 Blockaid、SlowMist、ExVul 公开披露,不构成投资建议。
#zkLink #跨链桥安全 #以太坊
同一张「通行证」用了两次:zkLink Nova 跨链桥被提走约78万美元
跨链桥又交了一次学费,这次轮到 zkLink Nova。
据安全公司 Blockaid 北京时间10月29日10:24的预警,有人借一个公开可调用的中继,把伪造的批次根(batch root)塞进了 zkLink 在以太坊上的合约,随后从 L1 托管合约和 ERC20 桥里提走资产,损失约78.6万美元。SlowMist 给出的估算是约78.3万美元。
漏洞说白了就是「一张通行证用了两次」。
按 SlowMist 和 ExVul 的分析:Arbitrator 合约的 claimMessage 处理完消息后,没有清掉临时保存的消息哈希。攻击者先用一笔合法的跨链消息把这个哈希「预热」,再拿旧哈希冒充 zkLink 自己的网关去同步批次根,合约就把攻击者自选的根当了真。之后连提12笔假提款,L2 那边根本没有对应的销毁记录。
被提走的主要是 22.43 枚 $ETH 、约245.7枚 $pufETH,外加其他十来种代币。
几个值得留意的点:
1、ExVul 称,截至北京时间13:26,那个中继仍处于启用状态,合约也没有暂停。被掏的池子已经空了,但后续再转进去的资产理论上仍有风险。
2、截至发稿,zkLink 官方账号还没有发布说明。
我的看法:金额不算大,但模式很典型。不是密码学被攻破,而是「状态没清干净 + 调用权限放得太宽」。跨链桥的安全,往往栽在最朴素的工程细节上。
如果你在 zkLink Nova 上还有资产,先别急着操作,等官方公告;评论区里各种「帮你找回资金」的链接,一个都别点。
以上信息来自 Blockaid、SlowMist、ExVul 公开披露,不构成投资建议。
#zkLink #跨链桥安全 #以太坊
219

·
--
【Markt-Update】Bei einer einzigen Transaktion wurden 779.000 US-Dollar abgezogen: Berichten zufolge fälschte die zkLink-Nova-Bridge eine Batch-Root, woraufhin ein Angreifer unautorisierte Abhebungen durchführte. Der Hauptverwahrungsvertrag wurde selbst danach nicht pausiert.
Die Sicherheitsvorkehrungen wurden nicht durchbrochen, sondern „ausgetrickst“: Wenn sich Batch-Roots fälschen lassen, wird die Auszahlung zum bloßen Routineprozess.
Die Warnung ist da, aber die Pause-Taste wurde noch nicht gedrückt. Dieses Zeitfenster ist das eigentliche Risiko.
Würdest du deine Vermögenswerte noch langfristig in einer Cross-Chain-Bridge halten?
$ZKL $ETH $BTC
#zkLink #跨链桥安全 #Hackerangriff
(Quelle: The Defiant)
⚠️Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; bitte sei beim Einstieg in den Markt vorsichtig.
2

·
--
Die Cross-Chain-Bridge von zkLink Nova wurde letzte Nacht gehackt; ein gefälschtes Batch-Zertifikat ließ rund 780.000 US-Dollar durch
Am 28. Oktober um 22:21 UTC wurde in einer Transaktion aus dem Ethereum-Verwahrvertrag von zkLink Nova rund 780.000 US-Dollar abgezogen, das entspricht 6:21 Uhr heute Morgen Pekinger Zeit. Blockaid schlug zuerst Alarm und sagte, der Angriff laufe noch; der Haupt-Verwahrvertrag war zu diesem Zeitpunkt noch nicht pausiert. SlowMist schätzte den Schaden nach Analyse auf rund 783.100 US-Dollar.
zkLink Nova ist ein aggregiertes Layer-3-Netzwerk mit finaler Abwicklung auf Ethereum. Wenn Nutzer von Nova zurück zu Ethereum auszahlen, muss der Verwahrvertrag zuerst ein sogenanntes batch root prüfen, also eine Art Fingerabdruck für einen ganzen Batch an Transaktionen; nur wenn der Vertrag ihn akzeptiert, wird freigegeben. Das Problem lag darin, wer diesen Fingerabdruck in den Vertrag schreiben durfte.
Die Analyse von SlowMist verweist auf die Funktion claimMessage im Arbitrator-Vertrag. Dabei wurde finalizeMessageHash nicht bereinigt, und es wurde auch nicht verlangt, dass jeder Callback eine frische Authentifizierung hat. Der Angreifer nutzte zuerst einen Relay-Vertrag, den jeder aufrufen kann, um einen legitimen Hash einzuschleusen, und änderte dann das Ziel auf das Ethereum-Gateway, sodass der Schritt zum Synchronisieren des batch root so aussah, als käme er vom legitimen Gateway. Sobald die Identität erfolgreich vorgetäuscht war, gelangte das gefälschte Root von Batch 116409 in den Vertrag, alle von ihm eingereichten Auszahlungsnachweise stimmten, der Verwahrvertrag ließ alles durch, und die ganze Sache wurde in einer einzigen Transaktion erledigt; die Blocknummer war 26294188.
Insgesamt wurden 12 Token-Arten abgezogen. Der größte Posten war Puffer pufETH: 245,74 Stück, ungefähr 615.000 US-Dollar, also fast 80 Prozent. Der Rest bestand aus 22,43 ETH, 12,57 ezETH, 18.113 USDC sowie kleinen Mengen anderer Token. Weniger als eine Stunde später hatte der Angreifer bereits 123,26 ETH über Curve getauscht und danach in drei Tranchen etwa 303 ETH auf drei Adressen überwiesen. Eine andere Angriffsadresse zog später ebenfalls über dieselbe Bridge etwa 216,4 Millionen ZKL im Wert von rund 42.000 US-Dollar ab.
Die eigentliche Lehre für Kleinanleger liegt nicht in der Summe. 780.000 US-Dollar sind nicht viel; im April dieses Jahres waren es beim Vorfall mit Kelp DAO 292 Millionen US-Dollar. Wirklich wichtig ist der Pfad. Ein öffentlich aufrufbarer Relay-Vertrag wurde als Autorisierungsstelle missbraucht, und ein einmal nicht bereinigter temporärer Wert ließ die Verifikationskette mitten drin auseinanderfallen. Die Geldbörse erkannte die falsche Person als berechtigt an, und egal wie viel Vermögen drin lag, es war kaum aufzuhalten. Zum Zeitpunkt des Schreibens hatte zkLink noch keine öffentliche Stellungnahme veröffentlicht, nicht bestätigt, ob pausiert wurde, und auch keinen Entschädigungsplan genannt. Jetzt noch Auszahlungen zu erzwingen, könnte bedeuten, noch einmal durch eine Tür zu gehen, die vielleicht noch offen ist.
Meine Einschätzung ist sehr direkt. Wenn eine Bridge gehackt wurde, zuerst auf dem offiziellen Account nach einer Pausenmitteilung schauen, nicht vorschnell mit Auszahlungen loslegen. Bei einer Bridge ohne Pausenankündigung besser keine neuen Einzahlungen und nicht hektisch interagieren. Wer bereits Vermögen dort hat, fährt mit gestaffelter Auszahlung sicherer als mit einer kompletten Abhebung auf einmal; vor dem Auszahlen zuerst die Pausenmitteilung prüfen.
Wo liegt dein Vermögen aktuell noch in einer Cross-Chain-Bridge, und wann hast du zuletzt den Pausenstatus sowie die offizielle Erklärung überprüft?
#BTC #跨链桥 #安全复盘 #zkLink #DeFi安全
—— web3韭菜小凯
Der Inhalt dient ausschließlich der Zusammenstellung öffentlicher Informationen und stellt keine Anlageberatung dar. Die genannten Beträge basieren auf öffentlich zugänglichen Aufzeichnungen von Blockaid, SlowMist und Etherscan; weitere Erklärungen des Projekts sind über die offiziellen Kanäle maßgeblich.
58
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#FedWatch
16.3M Aufrufe
39,130 Kommentare
2
#EarningsSeason
6.4M Aufrufe
31,844 Kommentare
3
#USMidtermElections
22,495 Aufrufe
497 Kommentare
4
#BitcoinDropsBelow$80K
17,611 Aufrufe
83 Kommentare
5
#比特币跌破8万美元
168,777 Aufrufe
95 Kommentare
6
#BoEOpensConsultationOnTokenizedCollateralForClearing
173 Aufrufe
13 Kommentare
7
#BrazilCryptoExchangesMustApplyForLicensesByFriday
16,030 Aufrufe
422 Kommentare
8
#ICEPartnersWithTradeXYZToBringPerpetualContractsToUS
631 Aufrufe
13 Kommentare
9
#SolidusLabsReportsSuspected$170MSpoofingOnHyperliquidOilContracts
1,371 Aufrufe
23 Kommentare
10
#StanDruckenmillerBecomesInvestorInTradeXYZ
13,556 Aufrufe
379 Kommentare