
#wallethack
wallethack
11,553 Aufrufe
23 Kommentare
Hot
Zuletzt

·
--
Bärisch
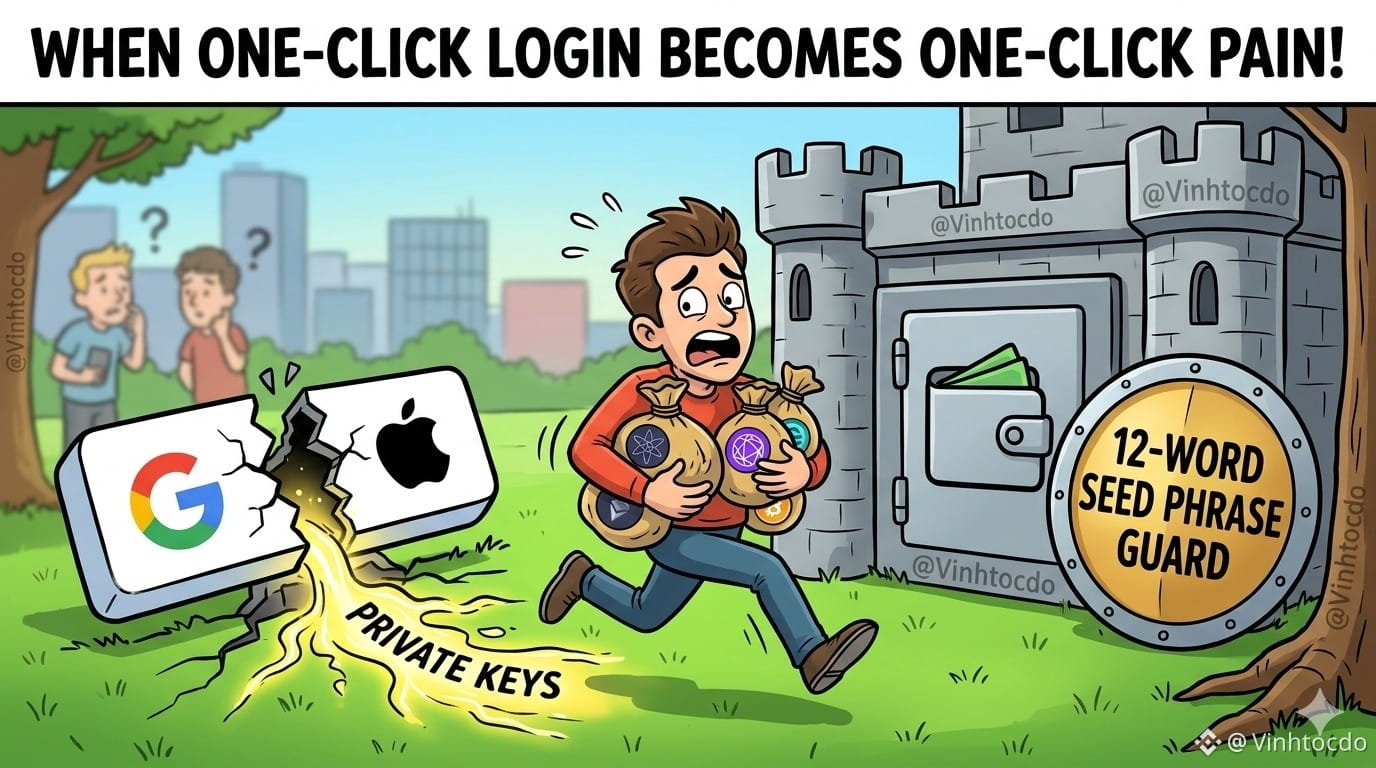
Keplr Wallet warnt: Wenn „Ein-Klick-Anmeldung“ direkt ins Herz trifft! 🤦♂️
Die Keplr Wallet hat gerade einen dringenden Alarm ausgelöst: Wer sich mit Google oder einer Apple-ID in seiner Wallet angemeldet hat, sollte seine Vermögenswerte sofort in Sicherheit bringen! Der Grund: Ein Fehler in der Infrastruktur von Web3Auth hat private Schlüssel von Nutzern offengelegt. Da sieht man mal: „Bequem ist es ja, aber das Geld wäre beinahe auch verschwunden!“ Besonders hart trifft es diejenigen, deren Kontostand plötzlich mit null angezeigt wird oder deren Staking gesperrt ist. Jetzt bleibt ihnen nur, „Mantras zu rezitieren“ und darauf zu warten, dass Keplr bei der Rettung hilft.
Was sollten Trader und Nutzer tun?
1. Keine Einzahlungen mehr: Schickt auf keinen Fall weiteres Geld an Wallets, die mit Social-Media-Konten erstellt wurden.
2. Sofort in Sicherheit bringen: Übertragt eure Vermögenswerte umgehend auf eine neue Wallet, die mit einer herkömmlichen Recovery Phrase (12/24 Wörter) erstellt wurde, oder zur Sicherheit auf eine Hardware-Wallet.
3. Vorsicht vor Betrug: In solchen Zeiten gibt es nur wenige ehrliche Helfer, dafür umso mehr Betrüger, die sich als „Support zur Wiederherstellung von Vermögenswerten“ ausgeben. Klickt nicht auf irgendwelche Links!
⚠️ Dies ist keine Finanzberatung!
#KeplrAdvisesSocialLoginUsersToTransferAssets #KeplrWallet #Web3Auth #CryptoSecurity #WalletHack #Web3 #VINHTOCDO
Klickt unten auf den Handel, um mich zu unterstützen:
$ATOM
{spot}(ATOMUSDT)
$TIA
{spot}(TIAUSDT)
$ONE
{future}(ONEUSDT)
Keplr Wallet warnt: Wenn „Ein-Klick-Anmeldung“ direkt ins Herz trifft! 🤦♂️
Die Keplr Wallet hat gerade einen dringenden Alarm ausgelöst: Wer sich mit Google oder einer Apple-ID in seiner Wallet angemeldet hat, sollte seine Vermögenswerte sofort in Sicherheit bringen! Der Grund: Ein Fehler in der Infrastruktur von Web3Auth hat private Schlüssel von Nutzern offengelegt. Da sieht man mal: „Bequem ist es ja, aber das Geld wäre beinahe auch verschwunden!“ Besonders hart trifft es diejenigen, deren Kontostand plötzlich mit null angezeigt wird oder deren Staking gesperrt ist. Jetzt bleibt ihnen nur, „Mantras zu rezitieren“ und darauf zu warten, dass Keplr bei der Rettung hilft.
Was sollten Trader und Nutzer tun?
1. Keine Einzahlungen mehr: Schickt auf keinen Fall weiteres Geld an Wallets, die mit Social-Media-Konten erstellt wurden.
2. Sofort in Sicherheit bringen: Übertragt eure Vermögenswerte umgehend auf eine neue Wallet, die mit einer herkömmlichen Recovery Phrase (12/24 Wörter) erstellt wurde, oder zur Sicherheit auf eine Hardware-Wallet.
3. Vorsicht vor Betrug: In solchen Zeiten gibt es nur wenige ehrliche Helfer, dafür umso mehr Betrüger, die sich als „Support zur Wiederherstellung von Vermögenswerten“ ausgeben. Klickt nicht auf irgendwelche Links!
⚠️ Dies ist keine Finanzberatung!
#KeplrAdvisesSocialLoginUsersToTransferAssets #KeplrWallet #Web3Auth #CryptoSecurity #WalletHack #Web3 #VINHTOCDO
Klickt unten auf den Handel, um mich zu unterstützen:
$ATOM
$TIA
$ONE
Die Keplr Wallet hat gerade einen dringenden Alarm ausgelöst: Wer sich mit Google oder einer Apple-ID in seiner Wallet angemeldet hat, sollte seine Vermögenswerte sofort in Sicherheit bringen! Der Grund: Ein Fehler in der Infrastruktur von Web3Auth hat private Schlüssel von Nutzern offengelegt. Da sieht man mal: „Bequem ist es ja, aber das Geld wäre beinahe auch verschwunden!“ Besonders hart trifft es diejenigen, deren Kontostand plötzlich mit null angezeigt wird oder deren Staking gesperrt ist. Jetzt bleibt ihnen nur, „Mantras zu rezitieren“ und darauf zu warten, dass Keplr bei der Rettung hilft.
Was sollten Trader und Nutzer tun?
1. Keine Einzahlungen mehr: Schickt auf keinen Fall weiteres Geld an Wallets, die mit Social-Media-Konten erstellt wurden.
2. Sofort in Sicherheit bringen: Übertragt eure Vermögenswerte umgehend auf eine neue Wallet, die mit einer herkömmlichen Recovery Phrase (12/24 Wörter) erstellt wurde, oder zur Sicherheit auf eine Hardware-Wallet.
3. Vorsicht vor Betrug: In solchen Zeiten gibt es nur wenige ehrliche Helfer, dafür umso mehr Betrüger, die sich als „Support zur Wiederherstellung von Vermögenswerten“ ausgeben. Klickt nicht auf irgendwelche Links!
⚠️ Dies ist keine Finanzberatung!
#KeplrAdvisesSocialLoginUsersToTransferAssets #KeplrWallet #Web3Auth #CryptoSecurity #WalletHack #Web3 #VINHTOCDO
Klickt unten auf den Handel, um mich zu unterstützen:
$ATOM
$TIA
$ONE
User-6279aa89:
Follow me and I’ll follow you back; let’s grow together on Binance Square. newbies
4
8
1.5k

$2.3M Krypto-Diebstahl, da Wallet-Schlüssel kompromittiert wurden.
Private Schlüssel, die mit zwei Wallets verknüpft sind, wurden veröffentlicht, was Angreifern ermöglichte, rund $2.3 Millionen in USDT zu stehlen. Der Vorfall hebt die anhaltenden Sicherheitsrisiken im Krypto-Bereich und die dringende Notwendigkeit eines stärkeren Schutzes der Schlüssel hervor.
#CryptoNews #WalletHack #cryptofirst21 #Write2Earn #crypto
$2.3M Krypto-Diebstahl, da Wallet-Schlüssel kompromittiert wurden.
Private Schlüssel, die mit zwei Wallets verknüpft sind, wurden veröffentlicht, was Angreifern ermöglichte, rund $2.3 Millionen in USDT zu stehlen. Der Vorfall hebt die anhaltenden Sicherheitsrisiken im Krypto-Bereich und die dringende Notwendigkeit eines stärkeren Schutzes der Schlüssel hervor.
#CryptoNews #WalletHack #cryptofirst21 #Write2Earn #crypto
Private Schlüssel, die mit zwei Wallets verknüpft sind, wurden veröffentlicht, was Angreifern ermöglichte, rund $2.3 Millionen in USDT zu stehlen. Der Vorfall hebt die anhaltenden Sicherheitsrisiken im Krypto-Bereich und die dringende Notwendigkeit eines stärkeren Schutzes der Schlüssel hervor.
#CryptoNews #WalletHack #cryptofirst21 #Write2Earn #crypto
16
840
·
--
Bullisch
🚨 12,4 MILLIONEN $XRP WEG — UND DER ABFLUSS GING WEITER
Das ist die Art von Krypto-Sicherheitsgeschichte, bei der man zweimal hinschaut.
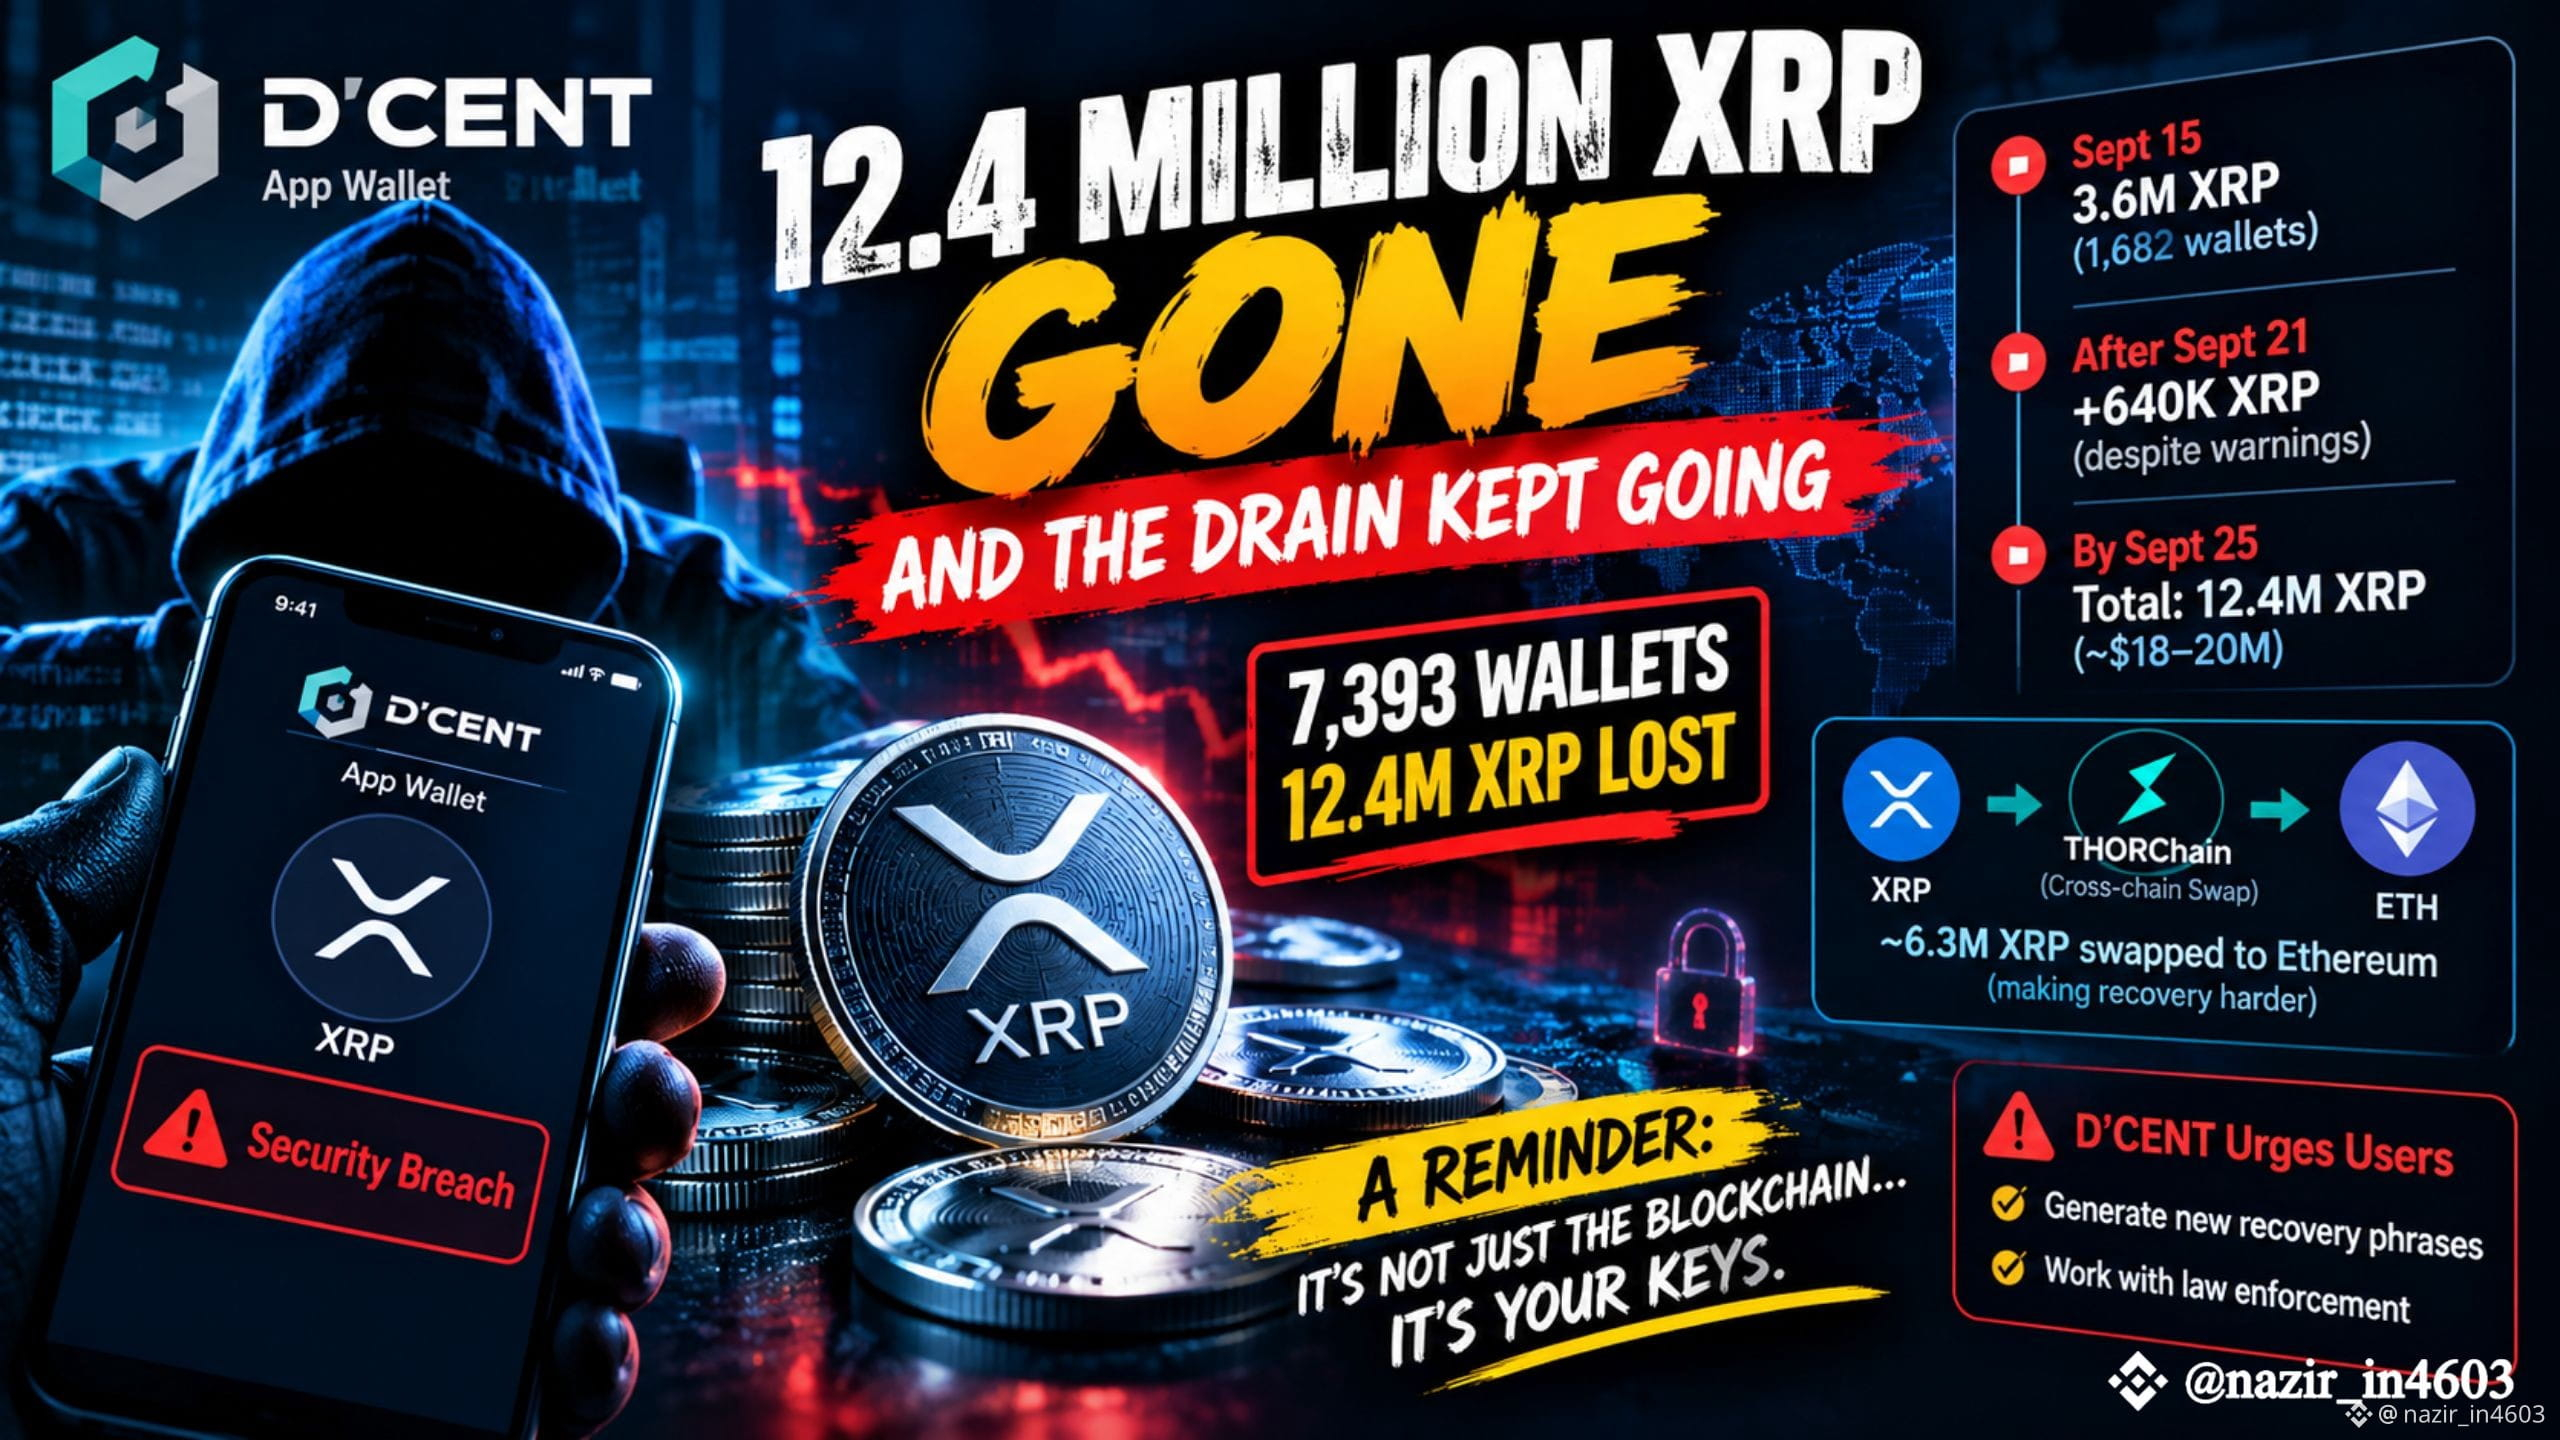
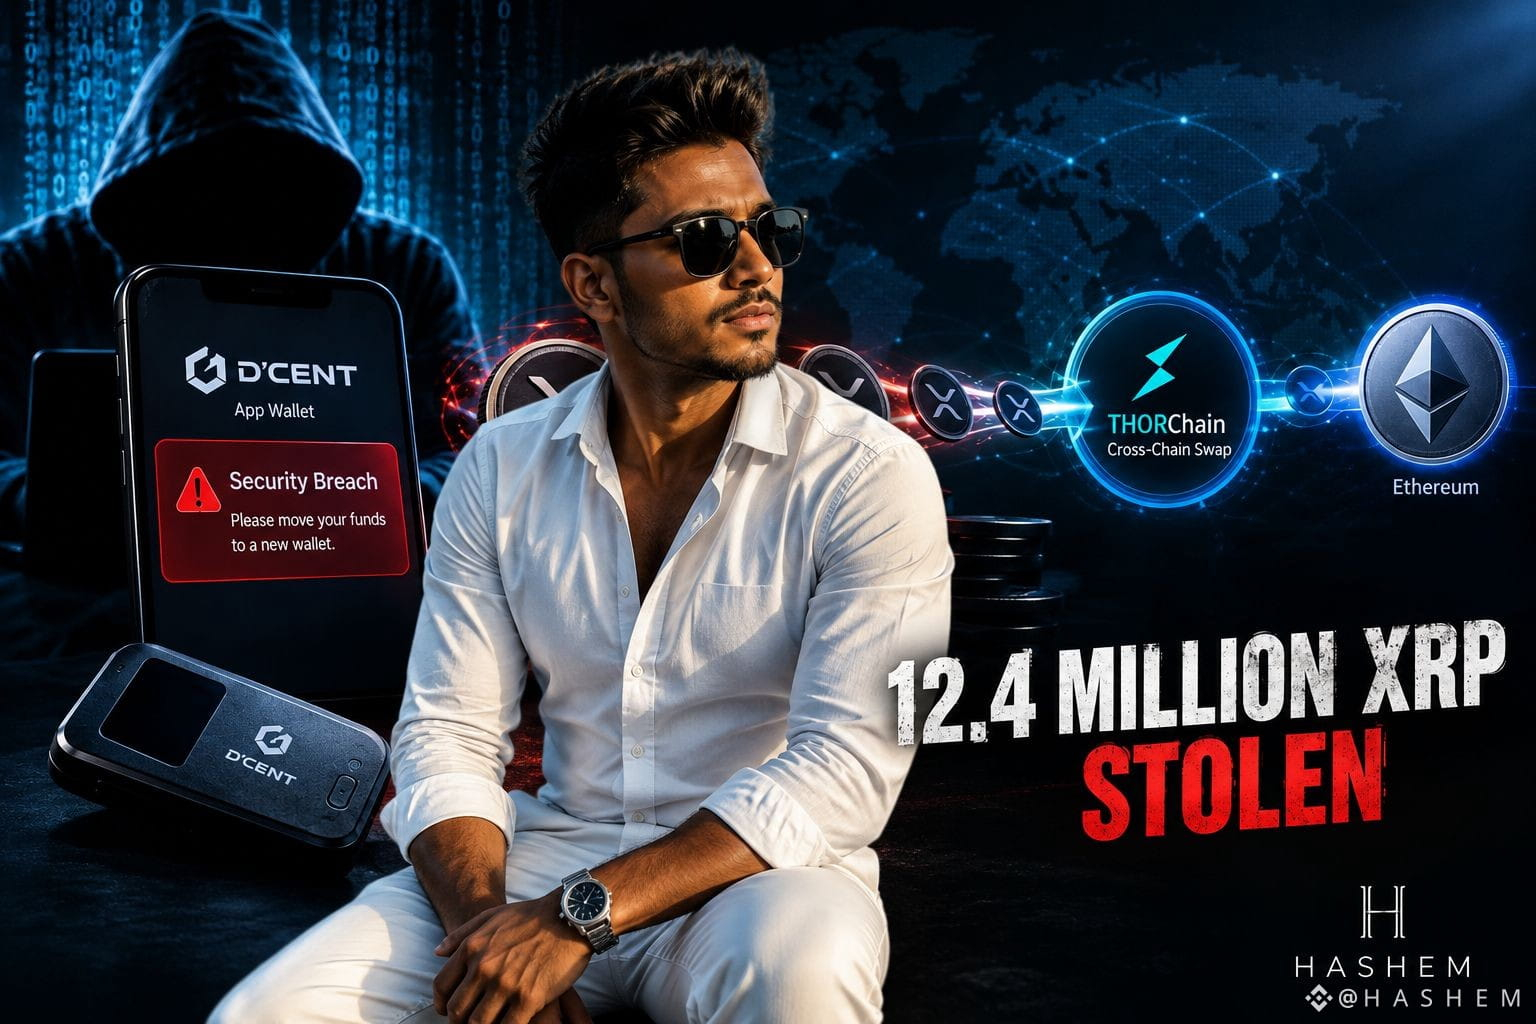
Der Vorfall mit dem D’CENT App Wallet ist nun mit einem Abfluss von rund 12,4 Millionen XRP aus 7.393 Wallets in Verbindung gebracht worden. Doch das Beunruhigendste ist nicht nur die Summe.
Sondern das, was passierte, nachdem die Warnungen begonnen hatten, hinauszugehen.
Die erste große Welle traf am 15. September ein, als in nur wenigen Stunden rund 3,6 Millionen XRP aus 1.682 Wallets abgezogen wurden. Die Angreifer haben nicht etwa das XRP Ledger selbst “geknackt” — die Überweisungen wurden mit privaten Schlüsseln signiert, die bereits kompromittiert waren.
Dann kam der Teil, der wirklich Fragen aufwirft.
Selbst nachdem die Nutzer davor gewarnt wurden, ihre Mittel zu verlagern, wurden dieselben kompromittierten Schlüssel weiterhin verwendet. Nach dem 21. September wurden mehr als 640.000 XRP abgenommen, wodurch sich die Gesamtausfälle auf rund 12,4 Millionen XRP erhöhten. Einige Wallets wurden sogar erneut abgezogen, nachdem sie wieder aufgefüllt worden waren.
Und das Geld begann, Ketten zu übergreifen. On-Chain-Analysen deuten darauf hin, dass rund 6,3 Millionen XRP über THORChain in Richtung Ethereum getauscht wurden — was Wiederherstellung und Nachverfolgung noch komplizierter macht.
Das ist die eigentliche Lehre hier:
🔐 Eine Blockchain kann weiterhin sicher bleiben, während die Schlüssel, die einzelne Wallets steuern, kompromittiert sind.
Für Krypto-Nutzer fühlt sich der Satz „not your keys, not your coins“ plötzlich deutlich weniger wie ein bloßes Schlagwort an.
Die große Frage ist jetzt nicht nur, wie die Schlüssel kompromittiert wurden.
Sondern auch diese:
Wenn ein Wallet-Bruch aktiv im Gange ist — wie schnell können die betroffenen Nutzer tatsächlich gewarnt werden, und wie viel Zeit bleibt ihnen, um zu reagieren? 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
{future}(XRPUSDT)
🚨 12,4 MILLIONEN $XRP WEG — UND DER ABFLUSS GING WEITER
Das ist die Art von Krypto-Sicherheitsgeschichte, bei der man zweimal hinschaut.
Der Vorfall mit dem D’CENT App Wallet ist nun mit einem Abfluss von rund 12,4 Millionen XRP aus 7.393 Wallets in Verbindung gebracht worden. Doch das Beunruhigendste ist nicht nur die Summe.
Sondern das, was passierte, nachdem die Warnungen begonnen hatten, hinauszugehen.
Die erste große Welle traf am 15. September ein, als in nur wenigen Stunden rund 3,6 Millionen XRP aus 1.682 Wallets abgezogen wurden. Die Angreifer haben nicht etwa das XRP Ledger selbst “geknackt” — die Überweisungen wurden mit privaten Schlüsseln signiert, die bereits kompromittiert waren.
Dann kam der Teil, der wirklich Fragen aufwirft.
Selbst nachdem die Nutzer davor gewarnt wurden, ihre Mittel zu verlagern, wurden dieselben kompromittierten Schlüssel weiterhin verwendet. Nach dem 21. September wurden mehr als 640.000 XRP abgenommen, wodurch sich die Gesamtausfälle auf rund 12,4 Millionen XRP erhöhten. Einige Wallets wurden sogar erneut abgezogen, nachdem sie wieder aufgefüllt worden waren.
Und das Geld begann, Ketten zu übergreifen. On-Chain-Analysen deuten darauf hin, dass rund 6,3 Millionen XRP über THORChain in Richtung Ethereum getauscht wurden — was Wiederherstellung und Nachverfolgung noch komplizierter macht.
Das ist die eigentliche Lehre hier:
🔐 Eine Blockchain kann weiterhin sicher bleiben, während die Schlüssel, die einzelne Wallets steuern, kompromittiert sind.
Für Krypto-Nutzer fühlt sich der Satz „not your keys, not your coins“ plötzlich deutlich weniger wie ein bloßes Schlagwort an.
Die große Frage ist jetzt nicht nur, wie die Schlüssel kompromittiert wurden.
Sondern auch diese:
Wenn ein Wallet-Bruch aktiv im Gange ist — wie schnell können die betroffenen Nutzer tatsächlich gewarnt werden, und wie viel Zeit bleibt ihnen, um zu reagieren? 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
Das ist die Art von Krypto-Sicherheitsgeschichte, bei der man zweimal hinschaut.
Der Vorfall mit dem D’CENT App Wallet ist nun mit einem Abfluss von rund 12,4 Millionen XRP aus 7.393 Wallets in Verbindung gebracht worden. Doch das Beunruhigendste ist nicht nur die Summe.
Sondern das, was passierte, nachdem die Warnungen begonnen hatten, hinauszugehen.
Die erste große Welle traf am 15. September ein, als in nur wenigen Stunden rund 3,6 Millionen XRP aus 1.682 Wallets abgezogen wurden. Die Angreifer haben nicht etwa das XRP Ledger selbst “geknackt” — die Überweisungen wurden mit privaten Schlüsseln signiert, die bereits kompromittiert waren.
Dann kam der Teil, der wirklich Fragen aufwirft.
Selbst nachdem die Nutzer davor gewarnt wurden, ihre Mittel zu verlagern, wurden dieselben kompromittierten Schlüssel weiterhin verwendet. Nach dem 21. September wurden mehr als 640.000 XRP abgenommen, wodurch sich die Gesamtausfälle auf rund 12,4 Millionen XRP erhöhten. Einige Wallets wurden sogar erneut abgezogen, nachdem sie wieder aufgefüllt worden waren.
Und das Geld begann, Ketten zu übergreifen. On-Chain-Analysen deuten darauf hin, dass rund 6,3 Millionen XRP über THORChain in Richtung Ethereum getauscht wurden — was Wiederherstellung und Nachverfolgung noch komplizierter macht.
Das ist die eigentliche Lehre hier:
🔐 Eine Blockchain kann weiterhin sicher bleiben, während die Schlüssel, die einzelne Wallets steuern, kompromittiert sind.
Für Krypto-Nutzer fühlt sich der Satz „not your keys, not your coins“ plötzlich deutlich weniger wie ein bloßes Schlagwort an.
Die große Frage ist jetzt nicht nur, wie die Schlüssel kompromittiert wurden.
Sondern auch diese:
Wenn ein Wallet-Bruch aktiv im Gange ist — wie schnell können die betroffenen Nutzer tatsächlich gewarnt werden, und wie viel Zeit bleibt ihnen, um zu reagieren? 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
129
🚨 Warnung: Malware zielt auf Krypto-Wallets unter macOS über Telegram ab!
Das Unternehmen SlowMist hat neue Malware entdeckt, die Nutzer von macOS ins Visier nimmt. Sie kann Anmeldedaten (Sitzungsdaten) für Telegram stehlen und Krypto-Wallets kompromittieren. Außerdem kann sie Nutzer dazu verleiten, Seed-/Wiederherstellungsphrasen für ihre Wallets über gefälschte Apps preiszugeben – eine ernsthafte Bedrohung für digitale Assets.
Mac-Nutzer sollten besonders vorsichtig sein.
━━━━━━━━━━━━━━
📊 Auswirkungen: 🔥 Sehr hoch
🏷️ OTHER
#macOS #Malware #CryptoSecurity #Telegram #WalletHack
🔗 Quelle: https://cointelegraph.com/news/macos-malware-crypto-investors-slowmist
🚨 Warnung: Malware zielt auf Krypto-Wallets unter macOS über Telegram ab!
Das Unternehmen SlowMist hat neue Malware entdeckt, die Nutzer von macOS ins Visier nimmt. Sie kann Anmeldedaten (Sitzungsdaten) für Telegram stehlen und Krypto-Wallets kompromittieren. Außerdem kann sie Nutzer dazu verleiten, Seed-/Wiederherstellungsphrasen für ihre Wallets über gefälschte Apps preiszugeben – eine ernsthafte Bedrohung für digitale Assets.
Mac-Nutzer sollten besonders vorsichtig sein.
━━━━━━━━━━━━━━
📊 Auswirkungen: 🔥 Sehr hoch
🏷️ OTHER
#macOS #Malware #CryptoSecurity #Telegram #WalletHack
🔗 Quelle: https://cointelegraph.com/news/macos-malware-crypto-investors-slowmist
Das Unternehmen SlowMist hat neue Malware entdeckt, die Nutzer von macOS ins Visier nimmt. Sie kann Anmeldedaten (Sitzungsdaten) für Telegram stehlen und Krypto-Wallets kompromittieren. Außerdem kann sie Nutzer dazu verleiten, Seed-/Wiederherstellungsphrasen für ihre Wallets über gefälschte Apps preiszugeben – eine ernsthafte Bedrohung für digitale Assets.
Mac-Nutzer sollten besonders vorsichtig sein.
━━━━━━━━━━━━━━
📊 Auswirkungen: 🔥 Sehr hoch
🏷️ OTHER
#macOS #Malware #CryptoSecurity #Telegram #WalletHack
🔗 Quelle: https://cointelegraph.com/news/macos-malware-crypto-investors-slowmist
1
26
·
--
#hackersdrainover12.4mxrpfromdcentwallets
Eine Wallet-Panne blutete weiter, selbst nachdem die Warnungen herausgingen
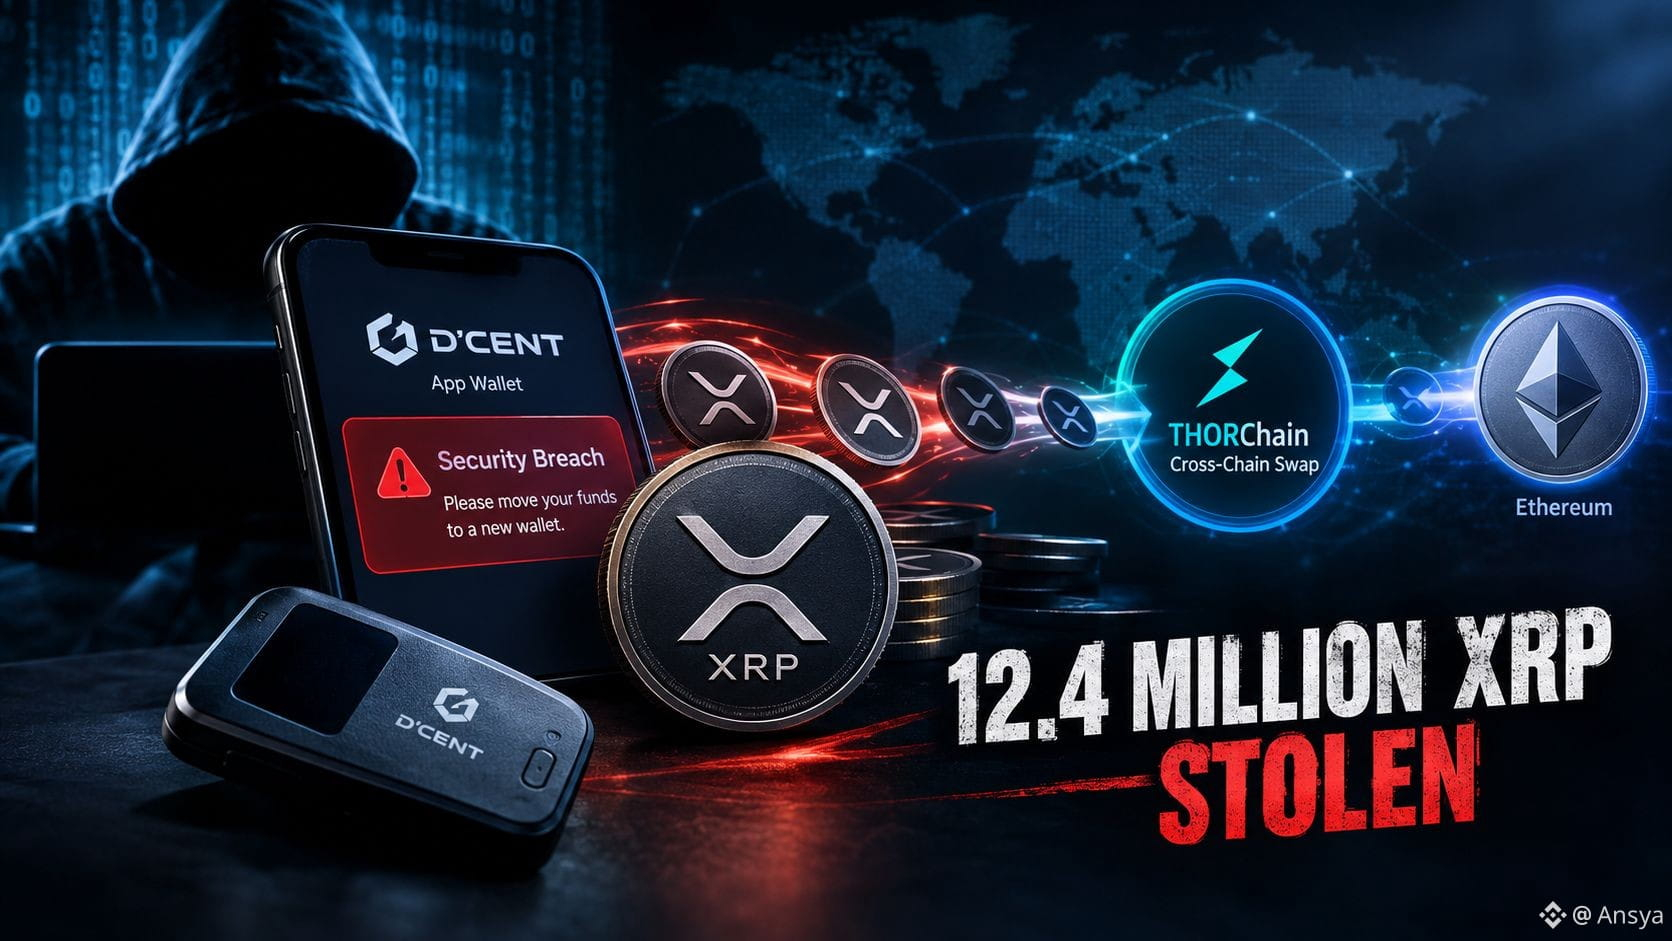
Über 7.300 Krypto-Wallets verloren mehr als 12,4 Millionen XRP — und das Seltsamste ist, wie lange der Diebstahl weiterlief, selbst nachdem Nutzer angewiesen wurden, ihre Gelder zu verschieben.
Hier ist die Zeitleiste: Der südkoreanische Wallet-Anbieter D'CENT bestätigte am 16. September eine Sicherheitslücke, die seine App Wallet betrifft, nachdem Angreifer bereits am Vortag damit begonnen hatten, kompromittierte private Keys auszunutzen. Die erste Welle war brutal — rund 3,6 Millionen XRP wurden aus 1.682 Wallets in weniger als drei Stunden abgezogen, wobei manuelle Diebstähle großer Guthaben mit automatisierten Skripten kombinierte, die kleinere Bestände durchsuchten. Trotz öffentlicher Warnungen verschwanden nach dem 21. September weitere mehr als 640.000 XRP, und bis zum 25. September beliefen sich die Gesamtverluste auf ungefähr 12,4 Millionen XRP, im Wert von rund 18–20 Millionen US-Dollar. Kein Exploit traf das XRP Ledger selbst — jede Übertragung nutzte gültige Signaturen von bereits kompromittierten Keys. Etwa die Hälfte der gestohlenen Gelder wurde inzwischen über THORChain auf Ethereum verschoben, ein plattformübergreifendes Swap-Protokoll, das keine Identitätsverifizierung erfordert — das erschwert die Rückholung erheblich. D'CENT sagt, dass man mit den Strafverfolgungsbehörden zusammenarbeitet, und hat alle App-Wallet-Nutzer dazu aufgefordert, sofort neue Recovery Phrasen zu generieren.
Warum ist das wichtig? Das war kein Schwachstellenproblem auf Protokollebene — es ging um kompromittiertes Key-Material, eine Erinnerung daran, dass die Wallet-Sicherheit oft von Implementierungsdetails abhängt, die Nutzer nie sehen. Dass das Ablassen auch nach öffentlichen Alarmen weiterging, wirft zudem eine echte Frage auf, wie wirksam Warnungen betroffene Nutzer rechtzeitig erreichen, und dass Tools zum Cross-Chain-Laundering die Rückverfolgung deutlich erschweren, sobald Gelder in Bewegung geraten.
Ob D'CENT die Ursache der Sicherheitslücke vollständig identifiziert — oder ob betroffene Nutzer irgendeine Erstattung erhalten — ist bislang ungeklärt.
Braucht die Branche schnellere, wirkungsvollere Methoden, um Nutzer während einer laufenden Sicherheitsverletzung zu warnen — oder ist die Wachsamkeit der Nutzer stets die letzte Verteidigungslinie? 🤔
#xrp #CryptoSecurity #WalletHack #DCENT
#hackersdrainover12.4mxrpfromdcentwallets
Eine Wallet-Panne blutete weiter, selbst nachdem die Warnungen herausgingen
Über 7.300 Krypto-Wallets verloren mehr als 12,4 Millionen XRP — und das Seltsamste ist, wie lange der Diebstahl weiterlief, selbst nachdem Nutzer angewiesen wurden, ihre Gelder zu verschieben.
Hier ist die Zeitleiste: Der südkoreanische Wallet-Anbieter D'CENT bestätigte am 16. September eine Sicherheitslücke, die seine App Wallet betrifft, nachdem Angreifer bereits am Vortag damit begonnen hatten, kompromittierte private Keys auszunutzen. Die erste Welle war brutal — rund 3,6 Millionen XRP wurden aus 1.682 Wallets in weniger als drei Stunden abgezogen, wobei manuelle Diebstähle großer Guthaben mit automatisierten Skripten kombinierte, die kleinere Bestände durchsuchten. Trotz öffentlicher Warnungen verschwanden nach dem 21. September weitere mehr als 640.000 XRP, und bis zum 25. September beliefen sich die Gesamtverluste auf ungefähr 12,4 Millionen XRP, im Wert von rund 18–20 Millionen US-Dollar. Kein Exploit traf das XRP Ledger selbst — jede Übertragung nutzte gültige Signaturen von bereits kompromittierten Keys. Etwa die Hälfte der gestohlenen Gelder wurde inzwischen über THORChain auf Ethereum verschoben, ein plattformübergreifendes Swap-Protokoll, das keine Identitätsverifizierung erfordert — das erschwert die Rückholung erheblich. D'CENT sagt, dass man mit den Strafverfolgungsbehörden zusammenarbeitet, und hat alle App-Wallet-Nutzer dazu aufgefordert, sofort neue Recovery Phrasen zu generieren.
Warum ist das wichtig? Das war kein Schwachstellenproblem auf Protokollebene — es ging um kompromittiertes Key-Material, eine Erinnerung daran, dass die Wallet-Sicherheit oft von Implementierungsdetails abhängt, die Nutzer nie sehen. Dass das Ablassen auch nach öffentlichen Alarmen weiterging, wirft zudem eine echte Frage auf, wie wirksam Warnungen betroffene Nutzer rechtzeitig erreichen, und dass Tools zum Cross-Chain-Laundering die Rückverfolgung deutlich erschweren, sobald Gelder in Bewegung geraten.
Ob D'CENT die Ursache der Sicherheitslücke vollständig identifiziert — oder ob betroffene Nutzer irgendeine Erstattung erhalten — ist bislang ungeklärt.
Braucht die Branche schnellere, wirkungsvollere Methoden, um Nutzer während einer laufenden Sicherheitsverletzung zu warnen — oder ist die Wachsamkeit der Nutzer stets die letzte Verteidigungslinie? 🤔
#xrp #CryptoSecurity #WalletHack #DCENT
Eine Wallet-Panne blutete weiter, selbst nachdem die Warnungen herausgingen
Über 7.300 Krypto-Wallets verloren mehr als 12,4 Millionen XRP — und das Seltsamste ist, wie lange der Diebstahl weiterlief, selbst nachdem Nutzer angewiesen wurden, ihre Gelder zu verschieben.
Hier ist die Zeitleiste: Der südkoreanische Wallet-Anbieter D'CENT bestätigte am 16. September eine Sicherheitslücke, die seine App Wallet betrifft, nachdem Angreifer bereits am Vortag damit begonnen hatten, kompromittierte private Keys auszunutzen. Die erste Welle war brutal — rund 3,6 Millionen XRP wurden aus 1.682 Wallets in weniger als drei Stunden abgezogen, wobei manuelle Diebstähle großer Guthaben mit automatisierten Skripten kombinierte, die kleinere Bestände durchsuchten. Trotz öffentlicher Warnungen verschwanden nach dem 21. September weitere mehr als 640.000 XRP, und bis zum 25. September beliefen sich die Gesamtverluste auf ungefähr 12,4 Millionen XRP, im Wert von rund 18–20 Millionen US-Dollar. Kein Exploit traf das XRP Ledger selbst — jede Übertragung nutzte gültige Signaturen von bereits kompromittierten Keys. Etwa die Hälfte der gestohlenen Gelder wurde inzwischen über THORChain auf Ethereum verschoben, ein plattformübergreifendes Swap-Protokoll, das keine Identitätsverifizierung erfordert — das erschwert die Rückholung erheblich. D'CENT sagt, dass man mit den Strafverfolgungsbehörden zusammenarbeitet, und hat alle App-Wallet-Nutzer dazu aufgefordert, sofort neue Recovery Phrasen zu generieren.
Warum ist das wichtig? Das war kein Schwachstellenproblem auf Protokollebene — es ging um kompromittiertes Key-Material, eine Erinnerung daran, dass die Wallet-Sicherheit oft von Implementierungsdetails abhängt, die Nutzer nie sehen. Dass das Ablassen auch nach öffentlichen Alarmen weiterging, wirft zudem eine echte Frage auf, wie wirksam Warnungen betroffene Nutzer rechtzeitig erreichen, und dass Tools zum Cross-Chain-Laundering die Rückverfolgung deutlich erschweren, sobald Gelder in Bewegung geraten.
Ob D'CENT die Ursache der Sicherheitslücke vollständig identifiziert — oder ob betroffene Nutzer irgendeine Erstattung erhalten — ist bislang ungeklärt.
Braucht die Branche schnellere, wirkungsvollere Methoden, um Nutzer während einer laufenden Sicherheitsverletzung zu warnen — oder ist die Wachsamkeit der Nutzer stets die letzte Verteidigungslinie? 🤔
#xrp #CryptoSecurity #WalletHack #DCENT
10
1
25
20.6k
·
--
Bullisch
$ETH $XRP $BNB 🚨 7,300+ GELDBÖRSEN ENTLEERT… ÜBER 12,4M XRP WEG! 😳🔓
Ein schwerwiegender Wallet-Sicherheitsvorfall im Zusammenhang mit D’CENT hat sich in einen massiven XRP-Verlust verwandelt — und der alarmierendste Teil ist, dass das Entleeren Berichten zufolge sogar dann weiterging, nachdem Warnungen ausgesprochen worden waren.
📌 Was ist passiert?
🔹 D’CENT bestätigte eine Sicherheitslücke, die am 16. September die App Wallet betraf, nachdem Berichten zufolge kompromittierte private Schlüssel ausgenutzt wurden.
🔹 In der ersten Welle wurden rund 3,6M XRP aus etwa 1.682 Wallets in weniger als drei Stunden abgezogen.
🔹 Angreifer sollen sowohl manuelle Überweisungen für größere Guthaben als auch automatisierte Skripte verwendet haben, um kleinere Bestände abzuräumen.
🔹 Selbst nach öffentlichen Warnungen sollen weitere 640K+ XRP nach dem 21. September abgezogen worden sein.
🔹 Bis zum 25. September beliefen sich die Gesamtverluste Berichten zufolge auf ungefähr 12,4M XRP, geschätzt auf rund 18–20 Mio. USD.
⚠️ Das XRP Ledger selbst wurde nicht gehackt.
Die Transaktionen wurden Berichten zufolge mit gültigen Zugangsdaten signiert, die mit kompromittierten privaten Schlüsseln verknüpft waren — das macht es zu einem Wallet-/Key-Sicherheitsvorfall und nicht zu einer Ausnutzung auf Protokoll-Ebene.
🌉 Dann kam das größere Problem…
Ein erheblicher Teil des gestohlenen XRP soll Berichten zufolge über THORChain über Ketten hinweg transferiert worden sein, wodurch die Nachverfolgung der Gelder und eine mögliche Rückholung deutlich komplizierter wird.
🛡️ D’CENT hat gesagt, dass man mit den Strafverfolgungsbehörden zusammenarbeitet, und betroffenen App-Wallet-Nutzern geraten, sofort neue Wiederherstellungsphrasen zu generieren.
💡 Die wichtigste Erkenntnis
Kryptosicherheit betrifft nicht nur die Blockchain.
Manchmal liegt die größte Schwachstelle eine Ebene darüber — in Wallet-Software, beim Umgang mit privaten Schlüsseln oder darin, wie schnell Nutzer während eines aktiven Vorfalls gewarnt werden können.
Und sobald gestohlene Assets damit beginnen, sich über mehrere Ketten zu bewegen, kann die Wiederherstellung deutlich schwieriger werden.
🤔 Was denkst du?
Sollten Wallet-Anbieter stärkere Notfallsysteme haben, um betroffene Nutzer während eines aktiven Angriffs sofort zu alarmieren — oder bedeutet Self-Custody letztlich, dass Nutzer die letzte Verteidigungslinie bleiben müssen?
#XRP #CryptoSecurity #WalletHack #DCENT #CryptoNews
{spot}(XRPUSDT)
{spot}(BTCUSDT)
{spot}(BNBUSDT)
$ETH $XRP $BNB 🚨 7,300+ GELDBÖRSEN ENTLEERT… ÜBER 12,4M XRP WEG! 😳🔓
Ein schwerwiegender Wallet-Sicherheitsvorfall im Zusammenhang mit D’CENT hat sich in einen massiven XRP-Verlust verwandelt — und der alarmierendste Teil ist, dass das Entleeren Berichten zufolge sogar dann weiterging, nachdem Warnungen ausgesprochen worden waren.
📌 Was ist passiert?
🔹 D’CENT bestätigte eine Sicherheitslücke, die am 16. September die App Wallet betraf, nachdem Berichten zufolge kompromittierte private Schlüssel ausgenutzt wurden.
🔹 In der ersten Welle wurden rund 3,6M XRP aus etwa 1.682 Wallets in weniger als drei Stunden abgezogen.
🔹 Angreifer sollen sowohl manuelle Überweisungen für größere Guthaben als auch automatisierte Skripte verwendet haben, um kleinere Bestände abzuräumen.
🔹 Selbst nach öffentlichen Warnungen sollen weitere 640K+ XRP nach dem 21. September abgezogen worden sein.
🔹 Bis zum 25. September beliefen sich die Gesamtverluste Berichten zufolge auf ungefähr 12,4M XRP, geschätzt auf rund 18–20 Mio. USD.
⚠️ Das XRP Ledger selbst wurde nicht gehackt.
Die Transaktionen wurden Berichten zufolge mit gültigen Zugangsdaten signiert, die mit kompromittierten privaten Schlüsseln verknüpft waren — das macht es zu einem Wallet-/Key-Sicherheitsvorfall und nicht zu einer Ausnutzung auf Protokoll-Ebene.
🌉 Dann kam das größere Problem…
Ein erheblicher Teil des gestohlenen XRP soll Berichten zufolge über THORChain über Ketten hinweg transferiert worden sein, wodurch die Nachverfolgung der Gelder und eine mögliche Rückholung deutlich komplizierter wird.
🛡️ D’CENT hat gesagt, dass man mit den Strafverfolgungsbehörden zusammenarbeitet, und betroffenen App-Wallet-Nutzern geraten, sofort neue Wiederherstellungsphrasen zu generieren.
💡 Die wichtigste Erkenntnis
Kryptosicherheit betrifft nicht nur die Blockchain.
Manchmal liegt die größte Schwachstelle eine Ebene darüber — in Wallet-Software, beim Umgang mit privaten Schlüsseln oder darin, wie schnell Nutzer während eines aktiven Vorfalls gewarnt werden können.
Und sobald gestohlene Assets damit beginnen, sich über mehrere Ketten zu bewegen, kann die Wiederherstellung deutlich schwieriger werden.
🤔 Was denkst du?
Sollten Wallet-Anbieter stärkere Notfallsysteme haben, um betroffene Nutzer während eines aktiven Angriffs sofort zu alarmieren — oder bedeutet Self-Custody letztlich, dass Nutzer die letzte Verteidigungslinie bleiben müssen?
#XRP #CryptoSecurity #WalletHack #DCENT #CryptoNews
Ein schwerwiegender Wallet-Sicherheitsvorfall im Zusammenhang mit D’CENT hat sich in einen massiven XRP-Verlust verwandelt — und der alarmierendste Teil ist, dass das Entleeren Berichten zufolge sogar dann weiterging, nachdem Warnungen ausgesprochen worden waren.
📌 Was ist passiert?
🔹 D’CENT bestätigte eine Sicherheitslücke, die am 16. September die App Wallet betraf, nachdem Berichten zufolge kompromittierte private Schlüssel ausgenutzt wurden.
🔹 In der ersten Welle wurden rund 3,6M XRP aus etwa 1.682 Wallets in weniger als drei Stunden abgezogen.
🔹 Angreifer sollen sowohl manuelle Überweisungen für größere Guthaben als auch automatisierte Skripte verwendet haben, um kleinere Bestände abzuräumen.
🔹 Selbst nach öffentlichen Warnungen sollen weitere 640K+ XRP nach dem 21. September abgezogen worden sein.
🔹 Bis zum 25. September beliefen sich die Gesamtverluste Berichten zufolge auf ungefähr 12,4M XRP, geschätzt auf rund 18–20 Mio. USD.
⚠️ Das XRP Ledger selbst wurde nicht gehackt.
Die Transaktionen wurden Berichten zufolge mit gültigen Zugangsdaten signiert, die mit kompromittierten privaten Schlüsseln verknüpft waren — das macht es zu einem Wallet-/Key-Sicherheitsvorfall und nicht zu einer Ausnutzung auf Protokoll-Ebene.
🌉 Dann kam das größere Problem…
Ein erheblicher Teil des gestohlenen XRP soll Berichten zufolge über THORChain über Ketten hinweg transferiert worden sein, wodurch die Nachverfolgung der Gelder und eine mögliche Rückholung deutlich komplizierter wird.
🛡️ D’CENT hat gesagt, dass man mit den Strafverfolgungsbehörden zusammenarbeitet, und betroffenen App-Wallet-Nutzern geraten, sofort neue Wiederherstellungsphrasen zu generieren.
💡 Die wichtigste Erkenntnis
Kryptosicherheit betrifft nicht nur die Blockchain.
Manchmal liegt die größte Schwachstelle eine Ebene darüber — in Wallet-Software, beim Umgang mit privaten Schlüsseln oder darin, wie schnell Nutzer während eines aktiven Vorfalls gewarnt werden können.
Und sobald gestohlene Assets damit beginnen, sich über mehrere Ketten zu bewegen, kann die Wiederherstellung deutlich schwieriger werden.
🤔 Was denkst du?
Sollten Wallet-Anbieter stärkere Notfallsysteme haben, um betroffene Nutzer während eines aktiven Angriffs sofort zu alarmieren — oder bedeutet Self-Custody letztlich, dass Nutzer die letzte Verteidigungslinie bleiben müssen?
#XRP #CryptoSecurity #WalletHack #DCENT #CryptoNews
135
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#USPPIMissMayEaseBTCPressure
6,042 Aufrufe
271 Kommentare
2
#BitcoinCoreDisclosesTorTrafficVulnerability
343 Aufrufe
68 Kommentare
3
#WhatWillDriveCryptoandStocks’NextRebound?
96,711 Aufrufe
1,265 Kommentare
4
#BitcoinBreaksBelow200WeekMovingAverage
17,116 Aufrufe
284 Kommentare
5
#SpaceXTeslaMergerTalksWouldCombine30220BTC
6,858 Aufrufe
145 Kommentare
6
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
32,382 Aufrufe
589 Kommentare
7
#USCryptoETFsLose$1.48BInFiveDays
1,265 Aufrufe
33 Kommentare
8
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
2,911 Aufrufe
17 Kommentare
9
#RippleRLUSDMarketCapSurpassesPayPalPYUSD
3,279 Aufrufe
92 Kommentare
10
#JaneStreetNearlyOctuplesFidelityBitcoinETFHoldings
11,277 Aufrufe
189 Kommentare