
#ransomware
ransomware
6,509 Aufrufe
58 Kommentare
Hot
Zuletzt

·
--
Teilweise korrekt
🚨 $BTC VERRAT BEI DER GRÖSSTEN BANK DER WELT
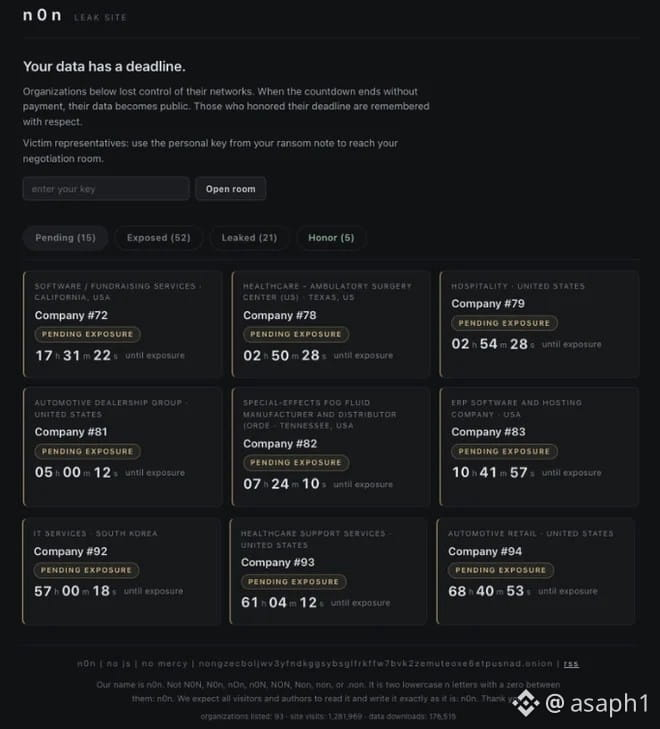
Die Ransomware-Gruppe n0n veröffentlichte heute Kundendaten von Visa, Mastercard und JPMorgan Chase, nachdem ihr 48-Stunden-Ultimatum abgelaufen war. Für mich zeigt das, was passiert, wenn dein Geld und deine Daten von Unternehmen abhängen, die du nicht einmal kennst: In der Kryptowelt kann niemand etwas leaken, was er nicht besitzt.
Seht euch das Detail an, das niemand beachtet:
• ~16,000 E-Mail-Adressen von Kunden der JPMorgan-Reserve-Karte, die nur auf Einladung für Kunden mit mehr als $10 Millionen erhältlich ist, einschließlich Telefonnummern und Konto-IDs, laut Cybernews.
• Über 6,000 Visa-Premiumkunden im asiatisch-pazifischen Raum und etwa 2,000 Mastercard-Datensätze; alle drei machen externe Anbieter verantwortlich und keiner sagt, welcher es war.
• n0n tauchte im September auf und hat bereits 393 Opfer auf seiner Liste; außerdem sind 126,660 gespeicherte Zugänge zu chase.com, visa.com und mastercard.com in Malware-Protokollen enthalten.
Würdest du deine Daten weiterhin den Banken anvertrauen oder möchtest du lieber selbst die Kontrolle behalten? 👇
$BTC $ETH $SOL
#Ransomware #FiltracionDeDatos #Selbstverwahrung
🚨 $BTC VERRAT BEI DER GRÖSSTEN BANK DER WELT
Die Ransomware-Gruppe n0n veröffentlichte heute Kundendaten von Visa, Mastercard und JPMorgan Chase, nachdem ihr 48-Stunden-Ultimatum abgelaufen war. Für mich zeigt das, was passiert, wenn dein Geld und deine Daten von Unternehmen abhängen, die du nicht einmal kennst: In der Kryptowelt kann niemand etwas leaken, was er nicht besitzt.
Seht euch das Detail an, das niemand beachtet:
• ~16,000 E-Mail-Adressen von Kunden der JPMorgan-Reserve-Karte, die nur auf Einladung für Kunden mit mehr als $10 Millionen erhältlich ist, einschließlich Telefonnummern und Konto-IDs, laut Cybernews.
• Über 6,000 Visa-Premiumkunden im asiatisch-pazifischen Raum und etwa 2,000 Mastercard-Datensätze; alle drei machen externe Anbieter verantwortlich und keiner sagt, welcher es war.
• n0n tauchte im September auf und hat bereits 393 Opfer auf seiner Liste; außerdem sind 126,660 gespeicherte Zugänge zu chase.com, visa.com und mastercard.com in Malware-Protokollen enthalten.
Würdest du deine Daten weiterhin den Banken anvertrauen oder möchtest du lieber selbst die Kontrolle behalten? 👇
$BTC $ETH $SOL
#Ransomware #FiltracionDeDatos #Selbstverwahrung
Die Ransomware-Gruppe n0n veröffentlichte heute Kundendaten von Visa, Mastercard und JPMorgan Chase, nachdem ihr 48-Stunden-Ultimatum abgelaufen war. Für mich zeigt das, was passiert, wenn dein Geld und deine Daten von Unternehmen abhängen, die du nicht einmal kennst: In der Kryptowelt kann niemand etwas leaken, was er nicht besitzt.
Seht euch das Detail an, das niemand beachtet:
• ~16,000 E-Mail-Adressen von Kunden der JPMorgan-Reserve-Karte, die nur auf Einladung für Kunden mit mehr als $10 Millionen erhältlich ist, einschließlich Telefonnummern und Konto-IDs, laut Cybernews.
• Über 6,000 Visa-Premiumkunden im asiatisch-pazifischen Raum und etwa 2,000 Mastercard-Datensätze; alle drei machen externe Anbieter verantwortlich und keiner sagt, welcher es war.
• n0n tauchte im September auf und hat bereits 393 Opfer auf seiner Liste; außerdem sind 126,660 gespeicherte Zugänge zu chase.com, visa.com und mastercard.com in Malware-Protokollen enthalten.
Würdest du deine Daten weiterhin den Banken anvertrauen oder möchtest du lieber selbst die Kontrolle behalten? 👇
$BTC $ETH $SOL
#Ransomware #FiltracionDeDatos #Selbstverwahrung
1.7k
·
--
ETH: DeadLock-Ransomware missbraucht die Polygon-Blockchain für stille Kommunikation 🚀
Die Sicherheitsfirma Group-IB hat herausgefunden, dass die Ransomware Smart Contracts verwendet, um Adressen von Proxy-Servern zu speichern, was die Störung für Verteidiger erschwert. Die Akteure können die Infrastruktur rotieren, ohne die Malware zu ändern oder neue Versionen in die Wildnis zu pushen. 💥🔄
Taktiken wie diese könnten von etablierten Cyberkriminellen kopiert werden, auch wenn Polygon nicht direkt ausgenutzt wird. 🔍🌐
Hältst du deine Systeme gegen solche innovativen Bedrohungen sicher? 👇
Was denkst du über Ransomware, die sich an Blockchain-Technologie anpasst, um stillere Operationen durchzuführen? ✅❓
#ETH #Ransomware #BlockchainTech
ETH: DeadLock-Ransomware missbraucht die Polygon-Blockchain für stille Kommunikation 🚀
Die Sicherheitsfirma Group-IB hat herausgefunden, dass die Ransomware Smart Contracts verwendet, um Adressen von Proxy-Servern zu speichern, was die Störung für Verteidiger erschwert. Die Akteure können die Infrastruktur rotieren, ohne die Malware zu ändern oder neue Versionen in die Wildnis zu pushen. 💥🔄
Taktiken wie diese könnten von etablierten Cyberkriminellen kopiert werden, auch wenn Polygon nicht direkt ausgenutzt wird. 🔍🌐
Hältst du deine Systeme gegen solche innovativen Bedrohungen sicher? 👇
Was denkst du über Ransomware, die sich an Blockchain-Technologie anpasst, um stillere Operationen durchzuführen? ✅❓
#ETH #Ransomware #BlockchainTech
Die Sicherheitsfirma Group-IB hat herausgefunden, dass die Ransomware Smart Contracts verwendet, um Adressen von Proxy-Servern zu speichern, was die Störung für Verteidiger erschwert. Die Akteure können die Infrastruktur rotieren, ohne die Malware zu ändern oder neue Versionen in die Wildnis zu pushen. 💥🔄
Taktiken wie diese könnten von etablierten Cyberkriminellen kopiert werden, auch wenn Polygon nicht direkt ausgenutzt wird. 🔍🌐
Hältst du deine Systeme gegen solche innovativen Bedrohungen sicher? 👇
Was denkst du über Ransomware, die sich an Blockchain-Technologie anpasst, um stillere Operationen durchzuführen? ✅❓
#ETH #Ransomware #BlockchainTech
59

Hast du schon bemerkt, wie still alle darüber sind, wie gerade ein 10,000 $BTC ransom auf Revolut sitzt?
Tagtägliche Trader sind nur einen einzigen geleakten Dump davon entfernt, dass ihre Identität, Karten und Login-Daten verkauft werden, während ihr Geld ungeschützt offenliegt. Genau diese Art von nächtlichem Totalausfall wird von niemandem eingepreist, bis sie passiert.
Wie berichtet, fordern Bedrohungsakteure 10,000 BTC und sagen, sie würden jeden einzelnen Tag mehr Kundendaten veröffentlichen, wenn Revolut nicht zahlt. Das ist eine neunstellige Summe. Das Bezahlen finanziert nur die nächste Gruppe und signalisiert jeder anderen Gruppe, dass das Modell funktioniert.
Der klügere Schritt ist, jede App, die dein $ETH oder $USDT hält, wie eine Hot Wallet zu behandeln, die bereits kompromittiert wurde. Hol dir das, was du nicht verlieren kannst, verschiebe es auf Hardware, deaktiviere SMS-2FA, ändere Passwörter und beobachte jede Transaktion diese Woche. Datenleaks laufen nicht ab.
Wohin glaubst du, geht es von hier aus?
#Bitcoin #CryptoSecurity #Ransomware
Hast du schon bemerkt, wie still alle darüber sind, wie gerade ein 10,000 $BTC ransom auf Revolut sitzt?
Tagtägliche Trader sind nur einen einzigen geleakten Dump davon entfernt, dass ihre Identität, Karten und Login-Daten verkauft werden, während ihr Geld ungeschützt offenliegt. Genau diese Art von nächtlichem Totalausfall wird von niemandem eingepreist, bis sie passiert.
Wie berichtet, fordern Bedrohungsakteure 10,000 BTC und sagen, sie würden jeden einzelnen Tag mehr Kundendaten veröffentlichen, wenn Revolut nicht zahlt. Das ist eine neunstellige Summe. Das Bezahlen finanziert nur die nächste Gruppe und signalisiert jeder anderen Gruppe, dass das Modell funktioniert.
Der klügere Schritt ist, jede App, die dein $ETH oder $USDT hält, wie eine Hot Wallet zu behandeln, die bereits kompromittiert wurde. Hol dir das, was du nicht verlieren kannst, verschiebe es auf Hardware, deaktiviere SMS-2FA, ändere Passwörter und beobachte jede Transaktion diese Woche. Datenleaks laufen nicht ab.
Wohin glaubst du, geht es von hier aus?
#Bitcoin #CryptoSecurity #Ransomware
Tagtägliche Trader sind nur einen einzigen geleakten Dump davon entfernt, dass ihre Identität, Karten und Login-Daten verkauft werden, während ihr Geld ungeschützt offenliegt. Genau diese Art von nächtlichem Totalausfall wird von niemandem eingepreist, bis sie passiert.
Wie berichtet, fordern Bedrohungsakteure 10,000 BTC und sagen, sie würden jeden einzelnen Tag mehr Kundendaten veröffentlichen, wenn Revolut nicht zahlt. Das ist eine neunstellige Summe. Das Bezahlen finanziert nur die nächste Gruppe und signalisiert jeder anderen Gruppe, dass das Modell funktioniert.
Der klügere Schritt ist, jede App, die dein $ETH oder $USDT hält, wie eine Hot Wallet zu behandeln, die bereits kompromittiert wurde. Hol dir das, was du nicht verlieren kannst, verschiebe es auf Hardware, deaktiviere SMS-2FA, ändere Passwörter und beobachte jede Transaktion diese Woche. Datenleaks laufen nicht ab.
Wohin glaubst du, geht es von hier aus?
#Bitcoin #CryptoSecurity #Ransomware
16

·
--
Scattered Spider-Verdächtiger an die USA ausgeliefert. Fall mit 8-Millionen-Dollar-Lösegeld.
Ein mutmaßliches Mitglied von Scattered Spider, der berüchtigten Hackergruppe hinter großen Unternehmensüberfällen, wurde von Finnland an die USA ausgeliefert, um sich dort wegen entsprechender Vorwürfe zu verantworten. Der Verdächtige steht im Zusammenhang mit einer Krypto-Lösegeldforderung in Höhe von 8 Millionen US-Dollar, die über mehrere Wallets abgewickelt wurde.
Scattered Spider war in den letzten Jahren für einige der bekanntesten Sicherheitsvorfälle verantwortlich und richtete sich dabei gegen Telekommunikationsriesen, Technologieunternehmen und Finanzinstitute. Die Gruppe nutzt typischerweise ausgeklügelte Social-Engineering-Taktiken, um Unternehmensnetzwerke zu kompromittieren, und verlangt anschließend Zahlungen in Kryptowährung, um eine Entdeckung zu vermeiden und die Nachverfolgung durch Strafverfolgungsbehörden zu erschweren.
Diese Auslieferung stellt eine bedeutende Entwicklung in der grenzüberschreitenden Durchsetzung gegen Cyberkriminalität dar. Da Kriminelle zunehmend Krypto-Zahlungswege nutzen, um Gelder international zu bewegen, zeigt das, dass Strafverfolgungsbehörden ihre Fähigkeiten weiterentwickeln, um Transaktionen nachzuverfolgen und Festnahmen über verschiedene Rechtsräume hinweg zu koordinieren. Der Fall verdeutlicht sowohl die Risiken, Kryptowährung für illegale Gewinne zu verwenden, als auch die wachsende Professionalität globaler Ermittlungs-Taskforces im Bereich Cyberkriminalität.
Wird eine strengere Durchsetzung künftige Ransomware-Betreiber abschrecken – oder werden sie sich einfach anpassen? Schreib deine Meinung unten. 👇
#Cybersecurity #Ransomware #CryptoEnforcement
Scattered Spider-Verdächtiger an die USA ausgeliefert. Fall mit 8-Millionen-Dollar-Lösegeld.
Ein mutmaßliches Mitglied von Scattered Spider, der berüchtigten Hackergruppe hinter großen Unternehmensüberfällen, wurde von Finnland an die USA ausgeliefert, um sich dort wegen entsprechender Vorwürfe zu verantworten. Der Verdächtige steht im Zusammenhang mit einer Krypto-Lösegeldforderung in Höhe von 8 Millionen US-Dollar, die über mehrere Wallets abgewickelt wurde.
Scattered Spider war in den letzten Jahren für einige der bekanntesten Sicherheitsvorfälle verantwortlich und richtete sich dabei gegen Telekommunikationsriesen, Technologieunternehmen und Finanzinstitute. Die Gruppe nutzt typischerweise ausgeklügelte Social-Engineering-Taktiken, um Unternehmensnetzwerke zu kompromittieren, und verlangt anschließend Zahlungen in Kryptowährung, um eine Entdeckung zu vermeiden und die Nachverfolgung durch Strafverfolgungsbehörden zu erschweren.
Diese Auslieferung stellt eine bedeutende Entwicklung in der grenzüberschreitenden Durchsetzung gegen Cyberkriminalität dar. Da Kriminelle zunehmend Krypto-Zahlungswege nutzen, um Gelder international zu bewegen, zeigt das, dass Strafverfolgungsbehörden ihre Fähigkeiten weiterentwickeln, um Transaktionen nachzuverfolgen und Festnahmen über verschiedene Rechtsräume hinweg zu koordinieren. Der Fall verdeutlicht sowohl die Risiken, Kryptowährung für illegale Gewinne zu verwenden, als auch die wachsende Professionalität globaler Ermittlungs-Taskforces im Bereich Cyberkriminalität.
Wird eine strengere Durchsetzung künftige Ransomware-Betreiber abschrecken – oder werden sie sich einfach anpassen? Schreib deine Meinung unten. 👇
#Cybersecurity #Ransomware #CryptoEnforcement
Ein mutmaßliches Mitglied von Scattered Spider, der berüchtigten Hackergruppe hinter großen Unternehmensüberfällen, wurde von Finnland an die USA ausgeliefert, um sich dort wegen entsprechender Vorwürfe zu verantworten. Der Verdächtige steht im Zusammenhang mit einer Krypto-Lösegeldforderung in Höhe von 8 Millionen US-Dollar, die über mehrere Wallets abgewickelt wurde.
Scattered Spider war in den letzten Jahren für einige der bekanntesten Sicherheitsvorfälle verantwortlich und richtete sich dabei gegen Telekommunikationsriesen, Technologieunternehmen und Finanzinstitute. Die Gruppe nutzt typischerweise ausgeklügelte Social-Engineering-Taktiken, um Unternehmensnetzwerke zu kompromittieren, und verlangt anschließend Zahlungen in Kryptowährung, um eine Entdeckung zu vermeiden und die Nachverfolgung durch Strafverfolgungsbehörden zu erschweren.
Diese Auslieferung stellt eine bedeutende Entwicklung in der grenzüberschreitenden Durchsetzung gegen Cyberkriminalität dar. Da Kriminelle zunehmend Krypto-Zahlungswege nutzen, um Gelder international zu bewegen, zeigt das, dass Strafverfolgungsbehörden ihre Fähigkeiten weiterentwickeln, um Transaktionen nachzuverfolgen und Festnahmen über verschiedene Rechtsräume hinweg zu koordinieren. Der Fall verdeutlicht sowohl die Risiken, Kryptowährung für illegale Gewinne zu verwenden, als auch die wachsende Professionalität globaler Ermittlungs-Taskforces im Bereich Cyberkriminalität.
Wird eine strengere Durchsetzung künftige Ransomware-Betreiber abschrecken – oder werden sie sich einfach anpassen? Schreib deine Meinung unten. 👇
#Cybersecurity #Ransomware #CryptoEnforcement
1
17
·
--
Sogar In einer Klasse mit Coca-Cola Kann Man Von Ransomware Betroffen Werden! 🥶
Es gibt Neuigkeiten: Der Produktionsbetrieb für Fairlife-Milch in den USA wird vorübergehend gestoppt, weil ein Cyberangriff erfolgt ist. Coca-Cola hat sofort reagiert und ein Expertenteam hinzugezogen, um ihre IT-Probleme zu beheben.
Wichtige Erkenntnis von heute: Digitale Sicherheit ist verdammt teuer. Während traditionelle Branchen darum kämpfen, Hacker abzuwehren, wird die dezentralisierte Technologie (Blockchain) immer vielversprechender, um Daten in der Zukunft besser zu schützen.
Wie ist eure Reaktion auf diese Nachricht? Ist das ein großes Thema für den Markt oder nur eine kleine Welle? Let's discuss! 💬
$HOME $BNB
#Ransomware #TechNews #CocaCola #Blockchain #CryptoDaily
Sogar In einer Klasse mit Coca-Cola Kann Man Von Ransomware Betroffen Werden! 🥶
Es gibt Neuigkeiten: Der Produktionsbetrieb für Fairlife-Milch in den USA wird vorübergehend gestoppt, weil ein Cyberangriff erfolgt ist. Coca-Cola hat sofort reagiert und ein Expertenteam hinzugezogen, um ihre IT-Probleme zu beheben.
Wichtige Erkenntnis von heute: Digitale Sicherheit ist verdammt teuer. Während traditionelle Branchen darum kämpfen, Hacker abzuwehren, wird die dezentralisierte Technologie (Blockchain) immer vielversprechender, um Daten in der Zukunft besser zu schützen.
Wie ist eure Reaktion auf diese Nachricht? Ist das ein großes Thema für den Markt oder nur eine kleine Welle? Let's discuss! 💬
$HOME $BNB
#Ransomware #TechNews #CocaCola #Blockchain #CryptoDaily
Es gibt Neuigkeiten: Der Produktionsbetrieb für Fairlife-Milch in den USA wird vorübergehend gestoppt, weil ein Cyberangriff erfolgt ist. Coca-Cola hat sofort reagiert und ein Expertenteam hinzugezogen, um ihre IT-Probleme zu beheben.
Wichtige Erkenntnis von heute: Digitale Sicherheit ist verdammt teuer. Während traditionelle Branchen darum kämpfen, Hacker abzuwehren, wird die dezentralisierte Technologie (Blockchain) immer vielversprechender, um Daten in der Zukunft besser zu schützen.
Wie ist eure Reaktion auf diese Nachricht? Ist das ein großes Thema für den Markt oder nur eine kleine Welle? Let's discuss! 💬
$HOME $BNB
#Ransomware #TechNews #CocaCola #Blockchain #CryptoDaily
280

·
--
In den Beschreibungen des Active Directory gespeicherte Passwörter ermöglichten einen großen Ransomware-Angriff.
• Ein Initial Access Broker erhielt über Phishing und Malware Zugriff und nutzte dann die kompromittierten Zugangsdaten aus
• Über 2000 Nutzer waren von der Ransomware-Verschlüsselung betroffen
• Der Angriff führte zu monatelangen Ausfallzeiten
#CryptoSecurity #CryptoNews #BinanceSquare #CyberSecurity #Ransomware
In den Beschreibungen des Active Directory gespeicherte Passwörter ermöglichten einen großen Ransomware-Angriff.
• Ein Initial Access Broker erhielt über Phishing und Malware Zugriff und nutzte dann die kompromittierten Zugangsdaten aus
• Über 2000 Nutzer waren von der Ransomware-Verschlüsselung betroffen
• Der Angriff führte zu monatelangen Ausfallzeiten
#CryptoSecurity #CryptoNews #BinanceSquare #CyberSecurity #Ransomware
• Ein Initial Access Broker erhielt über Phishing und Malware Zugriff und nutzte dann die kompromittierten Zugangsdaten aus
• Über 2000 Nutzer waren von der Ransomware-Verschlüsselung betroffen
• Der Angriff führte zu monatelangen Ausfallzeiten
#CryptoSecurity #CryptoNews #BinanceSquare #CyberSecurity #Ransomware
29

🤖 Lösegeld durch Künstliche Intelligenz: Werden Roboter die Cyberkriminalität beherrschen?
Sicherheitsforscher von Sysdig haben den ersten Ransomware-Angriff aufgedeckt, der vollständig durch Künstliche Intelligenz umgesetzt wird – ohne menschliches Eingreifen. Diese Entwicklung wirft Bedenken hinsichtlich der Zukunft der Cyberkriminalität und deren möglichen Auswirkungen auf die globale Cybersicherheit auf.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#AI #Ransomware #CyberSecurity #TechNews #Decentralization
🔗 Quelle: https://www.insurancejournal.com/news/national/2026/07/17/877962.htm
🤖 Lösegeld durch Künstliche Intelligenz: Werden Roboter die Cyberkriminalität beherrschen?
Sicherheitsforscher von Sysdig haben den ersten Ransomware-Angriff aufgedeckt, der vollständig durch Künstliche Intelligenz umgesetzt wird – ohne menschliches Eingreifen. Diese Entwicklung wirft Bedenken hinsichtlich der Zukunft der Cyberkriminalität und deren möglichen Auswirkungen auf die globale Cybersicherheit auf.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#AI #Ransomware #CyberSecurity #TechNews #Decentralization
🔗 Quelle: https://www.insurancejournal.com/news/national/2026/07/17/877962.htm
Sicherheitsforscher von Sysdig haben den ersten Ransomware-Angriff aufgedeckt, der vollständig durch Künstliche Intelligenz umgesetzt wird – ohne menschliches Eingreifen. Diese Entwicklung wirft Bedenken hinsichtlich der Zukunft der Cyberkriminalität und deren möglichen Auswirkungen auf die globale Cybersicherheit auf.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#AI #Ransomware #CyberSecurity #TechNews #Decentralization
🔗 Quelle: https://www.insurancejournal.com/news/national/2026/07/17/877962.htm
20
🚨 Festnahme eines Hauptverdächtigen einer mit Cyberangriffen in Verbindung stehenden Ransomware-Gruppe
Die europäischen Behörden haben die Festnahme eines 16-jährigen Verdächtigen bekannt gegeben, der mutmaßlich der Hauptoperator der Ransomware-Gruppe „KillSec“ ist. Die Gruppe soll seit Anfang 2024 weltweit für rund 1.000 Ransomware-Angriffe verantwortlich sein. Die Festnahme wurde von Eurojust bekannt gegeben.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ REGULATION
#Cybersecurity #Ransomware #Regulation #LawEnforcement #KillSec
📰 Quelle: helpnetsecurity.com
🚨 Festnahme eines Hauptverdächtigen einer mit Cyberangriffen in Verbindung stehenden Ransomware-Gruppe
Die europäischen Behörden haben die Festnahme eines 16-jährigen Verdächtigen bekannt gegeben, der mutmaßlich der Hauptoperator der Ransomware-Gruppe „KillSec“ ist. Die Gruppe soll seit Anfang 2024 weltweit für rund 1.000 Ransomware-Angriffe verantwortlich sein. Die Festnahme wurde von Eurojust bekannt gegeben.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ REGULATION
#Cybersecurity #Ransomware #Regulation #LawEnforcement #KillSec
📰 Quelle: helpnetsecurity.com
Die europäischen Behörden haben die Festnahme eines 16-jährigen Verdächtigen bekannt gegeben, der mutmaßlich der Hauptoperator der Ransomware-Gruppe „KillSec“ ist. Die Gruppe soll seit Anfang 2024 weltweit für rund 1.000 Ransomware-Angriffe verantwortlich sein. Die Festnahme wurde von Eurojust bekannt gegeben.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ REGULATION
#Cybersecurity #Ransomware #Regulation #LawEnforcement #KillSec
📰 Quelle: helpnetsecurity.com
34
·
--
Europol zerschlägt ein 389-Millionen-Dollar-Netzwerk zur Geldwäsche mit Bezug zu mehr als 15 Ransomware-Fällen.
• 389 Mio. $ an illegalen Geldern im Zusammenhang mit der Operation
• Verknüpft mit über 15 Ransomware- und Krypto-Diebstahlermittlungen
• Zwei Verdächtige festgenommen, wichtige Geldwäsche-Infrastruktur sichergestellt
#CryptoSecurity #CryptoNews #BinanceSquare #Ransomware #LawEnforcement
Europol zerschlägt ein 389-Millionen-Dollar-Netzwerk zur Geldwäsche mit Bezug zu mehr als 15 Ransomware-Fällen.
• 389 Mio. $ an illegalen Geldern im Zusammenhang mit der Operation
• Verknüpft mit über 15 Ransomware- und Krypto-Diebstahlermittlungen
• Zwei Verdächtige festgenommen, wichtige Geldwäsche-Infrastruktur sichergestellt
#CryptoSecurity #CryptoNews #BinanceSquare #Ransomware #LawEnforcement
• 389 Mio. $ an illegalen Geldern im Zusammenhang mit der Operation
• Verknüpft mit über 15 Ransomware- und Krypto-Diebstahlermittlungen
• Zwei Verdächtige festgenommen, wichtige Geldwäsche-Infrastruktur sichergestellt
#CryptoSecurity #CryptoNews #BinanceSquare #Ransomware #LawEnforcement
16

$1 BILLION IN KRYPTORANSOM-HACKER AUS FINNLAND AUSGELIEFERT 💎
Das DOJ hat soeben einen 19-jährigen Scattered-Spider-Angehörigen ausgeliefert, der mit über 100 Netzwerkdurchdringungen und Krypto-Ransomforderungen in Höhe von $1 Milliarde in Verbindung steht. Allein ein Luxus-Schmuckhändler verlor mehr als $2 Millionen an Schäden, nachdem er eine Bitcoin-Forderung über $8 Millionen abgelehnt hatte.
Dies ist die erste große Auslieferung im Rahmen von Operation Riptide des FBI. Durchsetzungsmaßnahmen wie diese erschüttern kurzfristig zwar das Vertrauen, signalisieren jedoch auch, dass sich die regulatorischen Rahmenbedingungen für digitale Assets weiterentwickeln.
Wie wirkt sich das deiner Meinung nach auf die Risikoeinschätzung für Institutionen aus, die Krypto-Exponierung in Betracht ziehen?
Keine Finanzberatung. Behalte immer dein Risiko im Blick.
#BTC #Cybercrime #Ransomware #CryptoNews #Regulation
💎
$1 BILLION IN KRYPTORANSOM-HACKER AUS FINNLAND AUSGELIEFERT 💎
Das DOJ hat soeben einen 19-jährigen Scattered-Spider-Angehörigen ausgeliefert, der mit über 100 Netzwerkdurchdringungen und Krypto-Ransomforderungen in Höhe von $1 Milliarde in Verbindung steht. Allein ein Luxus-Schmuckhändler verlor mehr als $2 Millionen an Schäden, nachdem er eine Bitcoin-Forderung über $8 Millionen abgelehnt hatte.
Dies ist die erste große Auslieferung im Rahmen von Operation Riptide des FBI. Durchsetzungsmaßnahmen wie diese erschüttern kurzfristig zwar das Vertrauen, signalisieren jedoch auch, dass sich die regulatorischen Rahmenbedingungen für digitale Assets weiterentwickeln.
Wie wirkt sich das deiner Meinung nach auf die Risikoeinschätzung für Institutionen aus, die Krypto-Exponierung in Betracht ziehen?
Keine Finanzberatung. Behalte immer dein Risiko im Blick.
#BTC #Cybercrime #Ransomware #CryptoNews #Regulation
💎
Das DOJ hat soeben einen 19-jährigen Scattered-Spider-Angehörigen ausgeliefert, der mit über 100 Netzwerkdurchdringungen und Krypto-Ransomforderungen in Höhe von $1 Milliarde in Verbindung steht. Allein ein Luxus-Schmuckhändler verlor mehr als $2 Millionen an Schäden, nachdem er eine Bitcoin-Forderung über $8 Millionen abgelehnt hatte.
Dies ist die erste große Auslieferung im Rahmen von Operation Riptide des FBI. Durchsetzungsmaßnahmen wie diese erschüttern kurzfristig zwar das Vertrauen, signalisieren jedoch auch, dass sich die regulatorischen Rahmenbedingungen für digitale Assets weiterentwickeln.
Wie wirkt sich das deiner Meinung nach auf die Risikoeinschätzung für Institutionen aus, die Krypto-Exponierung in Betracht ziehen?
Keine Finanzberatung. Behalte immer dein Risiko im Blick.
#BTC #Cybercrime #Ransomware #CryptoNews #Regulation
💎
48
🚨 Aurora-Piraten integrieren KI „Cursor“ in Ransomware-Angriffe
Sicherheitsberichte zeigen, dass die Betreiber der Aurora-Ransomware den KI-gestützten Programmierassistenten Cursor in ihren Angriffen nutzen, um die angegriffenen Netzwerke zu kompromittieren. Diese Entwicklung beim Einsatz von KI-Technologien stärkt die Fähigkeiten der Cyberangriffe gegen zehn gezielte Ziele.
━━━━━━━━━━━━━━
📊 Auswirkung: 📊 Mittel
🏷️ OTHER
#Cybersecurity #Ransomware #ArtificialIntelligence #TechNews #Security
📰 Quelle: thehackernews.com
🚨 Aurora-Piraten integrieren KI „Cursor“ in Ransomware-Angriffe
Sicherheitsberichte zeigen, dass die Betreiber der Aurora-Ransomware den KI-gestützten Programmierassistenten Cursor in ihren Angriffen nutzen, um die angegriffenen Netzwerke zu kompromittieren. Diese Entwicklung beim Einsatz von KI-Technologien stärkt die Fähigkeiten der Cyberangriffe gegen zehn gezielte Ziele.
━━━━━━━━━━━━━━
📊 Auswirkung: 📊 Mittel
🏷️ OTHER
#Cybersecurity #Ransomware #ArtificialIntelligence #TechNews #Security
📰 Quelle: thehackernews.com
Sicherheitsberichte zeigen, dass die Betreiber der Aurora-Ransomware den KI-gestützten Programmierassistenten Cursor in ihren Angriffen nutzen, um die angegriffenen Netzwerke zu kompromittieren. Diese Entwicklung beim Einsatz von KI-Technologien stärkt die Fähigkeiten der Cyberangriffe gegen zehn gezielte Ziele.
━━━━━━━━━━━━━━
📊 Auswirkung: 📊 Mittel
🏷️ OTHER
#Cybersecurity #Ransomware #ArtificialIntelligence #TechNews #Security
📰 Quelle: thehackernews.com
7
🚨 Zerschlagung einer von einem Teenager geführten Ransomware-Bande
Den Strafverfolgungsbehörden ist es gelungen, eine Ransomware-Bande zu zerschlagen und die mit ihr verbundenen Server und Vermögenswerte zu beschlagnahmen. Die Ermittlungen ergaben, dass ein Teenager die Bande leitete. Dies verdeutlicht die Herausforderungen im Bereich der Cybersicherheit.
━━━━━━━━━━━━━━
📊 Auswirkung: 📊 Mittel
🏷️ OTHER
#CyberSecurity #Ransomware #LawEnforcement #TechNews #DigitalSafety
📰 Quelle: techradar.com
🚨 Zerschlagung einer von einem Teenager geführten Ransomware-Bande
Den Strafverfolgungsbehörden ist es gelungen, eine Ransomware-Bande zu zerschlagen und die mit ihr verbundenen Server und Vermögenswerte zu beschlagnahmen. Die Ermittlungen ergaben, dass ein Teenager die Bande leitete. Dies verdeutlicht die Herausforderungen im Bereich der Cybersicherheit.
━━━━━━━━━━━━━━
📊 Auswirkung: 📊 Mittel
🏷️ OTHER
#CyberSecurity #Ransomware #LawEnforcement #TechNews #DigitalSafety
📰 Quelle: techradar.com
Den Strafverfolgungsbehörden ist es gelungen, eine Ransomware-Bande zu zerschlagen und die mit ihr verbundenen Server und Vermögenswerte zu beschlagnahmen. Die Ermittlungen ergaben, dass ein Teenager die Bande leitete. Dies verdeutlicht die Herausforderungen im Bereich der Cybersicherheit.
━━━━━━━━━━━━━━
📊 Auswirkung: 📊 Mittel
🏷️ OTHER
#CyberSecurity #Ransomware #LawEnforcement #TechNews #DigitalSafety
📰 Quelle: techradar.com
38

·
--
$BTC HIT BY STATE-LEVEL CYBERATTACK – 5 BTC RANSOM DEMANDED 🔥
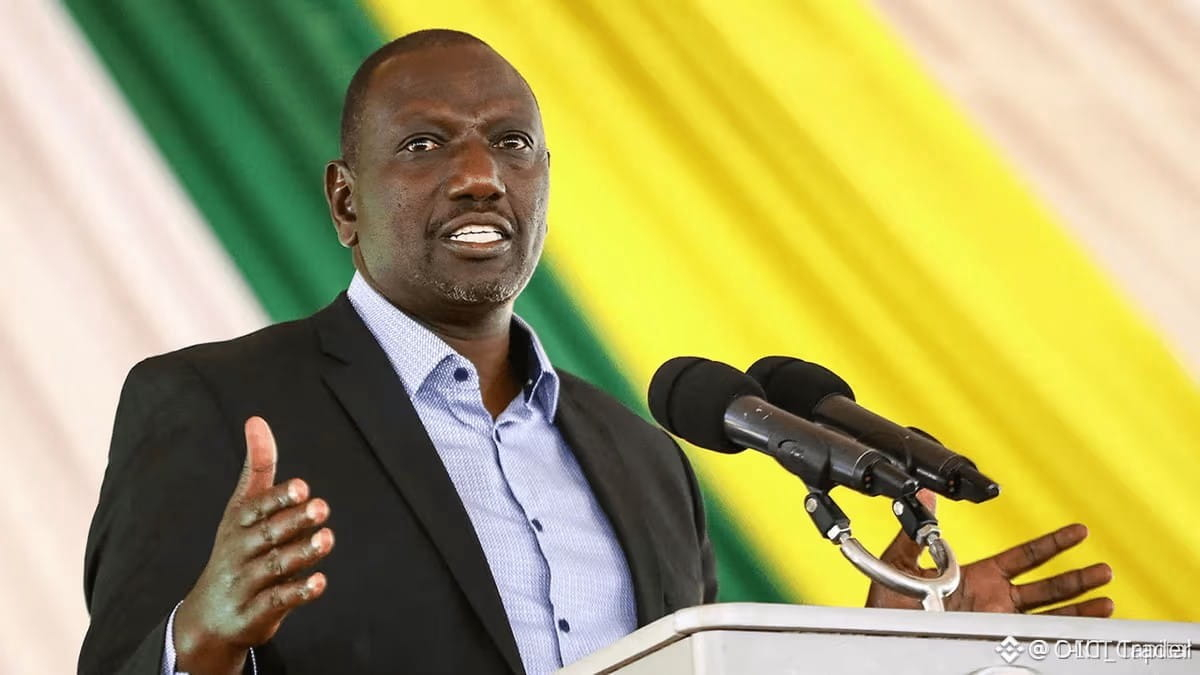
Hacker haben am 18. Juli in die offizielle Website des Präsidentenamts von Kenia eingedrungen und 5 BTC gefordert. Andernfalls drohten sie, nicht veröffentlichte Daten zu leaken, falls bis zum Wochenende nicht gezahlt wird. Die Seite wurde für eine forensische Untersuchung offline genommen, und kritische Systeme bleiben unberührt.
Dies ist eine seltene direkte Erpressung einer souveränen Regierung, bei der Bitcoin als Zahlungsmittel genutzt wird. Ob das Lösegeld bezahlt wird oder nicht: Es unterstreicht die Rolle von BTC als Settlement Layer für Transaktionen mit hohen Einsätzen – für besser oder schlechter. Wie bewertest du das Risiko geopolitischer Ereignisse in deiner BTC-Positionsgröße?
Keine finanzielle Beratung. Gehe immer mit deinem Risiko richtig um.
#BTC #CyberAttack #CryptoNews #Bitcoin #Ransomware
🔥
$BTC HIT BY STATE-LEVEL CYBERATTACK – 5 BTC RANSOM DEMANDED 🔥
Hacker haben am 18. Juli in die offizielle Website des Präsidentenamts von Kenia eingedrungen und 5 BTC gefordert. Andernfalls drohten sie, nicht veröffentlichte Daten zu leaken, falls bis zum Wochenende nicht gezahlt wird. Die Seite wurde für eine forensische Untersuchung offline genommen, und kritische Systeme bleiben unberührt.
Dies ist eine seltene direkte Erpressung einer souveränen Regierung, bei der Bitcoin als Zahlungsmittel genutzt wird. Ob das Lösegeld bezahlt wird oder nicht: Es unterstreicht die Rolle von BTC als Settlement Layer für Transaktionen mit hohen Einsätzen – für besser oder schlechter. Wie bewertest du das Risiko geopolitischer Ereignisse in deiner BTC-Positionsgröße?
Keine finanzielle Beratung. Gehe immer mit deinem Risiko richtig um.
#BTC #CyberAttack #CryptoNews #Bitcoin #Ransomware
🔥
Hacker haben am 18. Juli in die offizielle Website des Präsidentenamts von Kenia eingedrungen und 5 BTC gefordert. Andernfalls drohten sie, nicht veröffentlichte Daten zu leaken, falls bis zum Wochenende nicht gezahlt wird. Die Seite wurde für eine forensische Untersuchung offline genommen, und kritische Systeme bleiben unberührt.
Dies ist eine seltene direkte Erpressung einer souveränen Regierung, bei der Bitcoin als Zahlungsmittel genutzt wird. Ob das Lösegeld bezahlt wird oder nicht: Es unterstreicht die Rolle von BTC als Settlement Layer für Transaktionen mit hohen Einsätzen – für besser oder schlechter. Wie bewertest du das Risiko geopolitischer Ereignisse in deiner BTC-Positionsgröße?
Keine finanzielle Beratung. Gehe immer mit deinem Risiko richtig um.
#BTC #CyberAttack #CryptoNews #Bitcoin #Ransomware
🔥
71
🚨 KillSec-Ransomware-Bande zerschlagen und 3 Personen festgenommen
Bei einer internationalen Strafverfolgungsaktion wurde die Ransomware-Bande KillSec zerschlagen, drei Personen wurden festgenommen. Die Behörden beschlagnahmten Server und Datenleck-Websites der Bande, die mutmaßlich von einem 16-jährigen Teenager betrieben wurde.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ SONSTIGES
#Cybersecurity #Ransomware #LawEnforcement #CryptoCrime #BlockchainSecurity
📰 Quelle: bleepingcomputer.com
🚨 KillSec-Ransomware-Bande zerschlagen und 3 Personen festgenommen
Bei einer internationalen Strafverfolgungsaktion wurde die Ransomware-Bande KillSec zerschlagen, drei Personen wurden festgenommen. Die Behörden beschlagnahmten Server und Datenleck-Websites der Bande, die mutmaßlich von einem 16-jährigen Teenager betrieben wurde.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ SONSTIGES
#Cybersecurity #Ransomware #LawEnforcement #CryptoCrime #BlockchainSecurity
📰 Quelle: bleepingcomputer.com
Bei einer internationalen Strafverfolgungsaktion wurde die Ransomware-Bande KillSec zerschlagen, drei Personen wurden festgenommen. Die Behörden beschlagnahmten Server und Datenleck-Websites der Bande, die mutmaßlich von einem 16-jährigen Teenager betrieben wurde.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ SONSTIGES
#Cybersecurity #Ransomware #LawEnforcement #CryptoCrime #BlockchainSecurity
📰 Quelle: bleepingcomputer.com
27
🚨 Zerschlagung einer Ransomware-Bande und Festnahme ihres mutmaßlichen Anführers
Den Strafverfolgungsbehörden ist es gelungen, ein Ransomware-Netzwerk namens KillSec zu zerschlagen. Die Behörden konnten die Daten-Leak-Website der Gruppe beschlagnahmen und mindestens 110 Terabyte an von Opfern gestohlenen Daten sichern. Der mutmaßliche Anführer des Netzwerks wurde als Teenager enttarnt.
━━━━━━━━━━━━━━
📊 Auswirkung: 📊 Mittel
🏷️ SONSTIGES
#Cybersecurity #Ransomware #KillSec #LawEnforcement #Datensicherheit
📰 Quelle: securityweek.com
🚨 Zerschlagung einer Ransomware-Bande und Festnahme ihres mutmaßlichen Anführers
Den Strafverfolgungsbehörden ist es gelungen, ein Ransomware-Netzwerk namens KillSec zu zerschlagen. Die Behörden konnten die Daten-Leak-Website der Gruppe beschlagnahmen und mindestens 110 Terabyte an von Opfern gestohlenen Daten sichern. Der mutmaßliche Anführer des Netzwerks wurde als Teenager enttarnt.
━━━━━━━━━━━━━━
📊 Auswirkung: 📊 Mittel
🏷️ SONSTIGES
#Cybersecurity #Ransomware #KillSec #LawEnforcement #Datensicherheit
📰 Quelle: securityweek.com
Den Strafverfolgungsbehörden ist es gelungen, ein Ransomware-Netzwerk namens KillSec zu zerschlagen. Die Behörden konnten die Daten-Leak-Website der Gruppe beschlagnahmen und mindestens 110 Terabyte an von Opfern gestohlenen Daten sichern. Der mutmaßliche Anführer des Netzwerks wurde als Teenager enttarnt.
━━━━━━━━━━━━━━
📊 Auswirkung: 📊 Mittel
🏷️ SONSTIGES
#Cybersecurity #Ransomware #KillSec #LawEnforcement #Datensicherheit
📰 Quelle: securityweek.com
18

Er verurteilt zwei Hacker im Zusammenhang mit einem Erpressungsfall über 115 Millionen USD in Kryptowährung
- Zwei Hacker haben ein Geständnis abgelegt, nachdem Ermittlungen in Verbindung mit der Cybercrime-Gruppe Scattered Spider durchgeführt wurden.
- Der Gruppe wird vorgeworfen, Dutzende Unternehmen erpresst zu haben und dabei 115 Millionen USD in Kryptowährungen eingenommen zu haben.
- Der Fall zeigt, dass Cyberkriminalität zunehmend auf den Kryptobereich abzielt.
#BinanceSquare #CryptoNews #ScatteredSpider #Ransomware
$btc $eth
#vlikevn Titanbot
Quelle: CoinTelegraph
Er verurteilt zwei Hacker im Zusammenhang mit einem Erpressungsfall über 115 Millionen USD in Kryptowährung
- Zwei Hacker haben ein Geständnis abgelegt, nachdem Ermittlungen in Verbindung mit der Cybercrime-Gruppe Scattered Spider durchgeführt wurden.
- Der Gruppe wird vorgeworfen, Dutzende Unternehmen erpresst zu haben und dabei 115 Millionen USD in Kryptowährungen eingenommen zu haben.
- Der Fall zeigt, dass Cyberkriminalität zunehmend auf den Kryptobereich abzielt.
#BinanceSquare #CryptoNews #ScatteredSpider #Ransomware
$btc $eth
#vlikevn Titanbot
Quelle: CoinTelegraph
- Zwei Hacker haben ein Geständnis abgelegt, nachdem Ermittlungen in Verbindung mit der Cybercrime-Gruppe Scattered Spider durchgeführt wurden.
- Der Gruppe wird vorgeworfen, Dutzende Unternehmen erpresst zu haben und dabei 115 Millionen USD in Kryptowährungen eingenommen zu haben.
- Der Fall zeigt, dass Cyberkriminalität zunehmend auf den Kryptobereich abzielt.
#BinanceSquare #CryptoNews #ScatteredSpider #Ransomware
$btc $eth
#vlikevn Titanbot
Quelle: CoinTelegraph
63
🚨 Zunehmende Cyberangriffe bedrohen US-Unternehmen durch Künstliche Intelligenz
Globale Unternehmen, insbesondere in den USA, sehen sich mit einem alarmierenden Anstieg von Cyberangriffen konfrontiert, die von Künstlicher Intelligenz unterstützt werden, sowie mit Erpressungsangriffen. Ein Hackerangriff auf das Fairlife-Unternehmen von Coca-Cola führte zur Einstellung der Produktion, während das Weiße Haus eine Plattform zur gemeinsamen Nutzung von Sicherheitslücken bildet, um dieser wachsenden Bedrohung zu begegnen.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#Cybersecurity #AI #Ransomware #DataBreach #CyberAttacks
🔗 Quelle: https://economictimes.indiatimes.com/tech/technology/us-companies-face-rise-in-cyber-attacks/articleshow/132457917.cms
🚨 Zunehmende Cyberangriffe bedrohen US-Unternehmen durch Künstliche Intelligenz
Globale Unternehmen, insbesondere in den USA, sehen sich mit einem alarmierenden Anstieg von Cyberangriffen konfrontiert, die von Künstlicher Intelligenz unterstützt werden, sowie mit Erpressungsangriffen. Ein Hackerangriff auf das Fairlife-Unternehmen von Coca-Cola führte zur Einstellung der Produktion, während das Weiße Haus eine Plattform zur gemeinsamen Nutzung von Sicherheitslücken bildet, um dieser wachsenden Bedrohung zu begegnen.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#Cybersecurity #AI #Ransomware #DataBreach #CyberAttacks
🔗 Quelle: https://economictimes.indiatimes.com/tech/technology/us-companies-face-rise-in-cyber-attacks/articleshow/132457917.cms
Globale Unternehmen, insbesondere in den USA, sehen sich mit einem alarmierenden Anstieg von Cyberangriffen konfrontiert, die von Künstlicher Intelligenz unterstützt werden, sowie mit Erpressungsangriffen. Ein Hackerangriff auf das Fairlife-Unternehmen von Coca-Cola führte zur Einstellung der Produktion, während das Weiße Haus eine Plattform zur gemeinsamen Nutzung von Sicherheitslücken bildet, um dieser wachsenden Bedrohung zu begegnen.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#Cybersecurity #AI #Ransomware #DataBreach #CyberAttacks
🔗 Quelle: https://economictimes.indiatimes.com/tech/technology/us-companies-face-rise-in-cyber-attacks/articleshow/132457917.cms
KOUS+0,84%
83
🚨 Die bösartige INC-Software nutzt Schwachstellen in SonicWall aus, um Organisationen zu erpressen
Sicherheitsberichte haben aufgedeckt, dass die Ransomware-Software INC Schwachstellen in SonicWall SMA 1000-Geräten ausnutzt und so in Organisationen eindringen kann. Diese Gruppe verwendet Erpressungstaktiken, die Anrufe und E‑Mails umfassen, um Opfer weltweit zu kontaktieren, so das Cybersicherheitsunternehmen Resecurity.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#Cybersecurity #Ransomware #SonicWall #DataSecurity #TechNews
📰 Quelle: securityaffairs.com
🚨 Die bösartige INC-Software nutzt Schwachstellen in SonicWall aus, um Organisationen zu erpressen
Sicherheitsberichte haben aufgedeckt, dass die Ransomware-Software INC Schwachstellen in SonicWall SMA 1000-Geräten ausnutzt und so in Organisationen eindringen kann. Diese Gruppe verwendet Erpressungstaktiken, die Anrufe und E‑Mails umfassen, um Opfer weltweit zu kontaktieren, so das Cybersicherheitsunternehmen Resecurity.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#Cybersecurity #Ransomware #SonicWall #DataSecurity #TechNews
📰 Quelle: securityaffairs.com
Sicherheitsberichte haben aufgedeckt, dass die Ransomware-Software INC Schwachstellen in SonicWall SMA 1000-Geräten ausnutzt und so in Organisationen eindringen kann. Diese Gruppe verwendet Erpressungstaktiken, die Anrufe und E‑Mails umfassen, um Opfer weltweit zu kontaktieren, so das Cybersicherheitsunternehmen Resecurity.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#Cybersecurity #Ransomware #SonicWall #DataSecurity #TechNews
📰 Quelle: securityaffairs.com
10
🚨 Zerschlagung einer Ransomware-Gruppe nach Angriffen auf Tausende Opfer
Europol gab die Zerschlagung der Ransomware-Gruppe KillSec im Rahmen einer internationalen Sicherheitsoperation bekannt. Die Gruppe hatte weltweit etwa 1.000 Opfer ins Visier genommen. Den Strafverfolgungsbehörden gelang es, die Websites der Gruppe im Darknet unter ihre Kontrolle zu bringen.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ REGULIERUNG
#Cybersecurity #Europol #Ransomware #LawEnforcement #Cyberkriminalität
📰 Quelle: securityaffairs.com
🚨 Zerschlagung einer Ransomware-Gruppe nach Angriffen auf Tausende Opfer
Europol gab die Zerschlagung der Ransomware-Gruppe KillSec im Rahmen einer internationalen Sicherheitsoperation bekannt. Die Gruppe hatte weltweit etwa 1.000 Opfer ins Visier genommen. Den Strafverfolgungsbehörden gelang es, die Websites der Gruppe im Darknet unter ihre Kontrolle zu bringen.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ REGULIERUNG
#Cybersecurity #Europol #Ransomware #LawEnforcement #Cyberkriminalität
📰 Quelle: securityaffairs.com
Europol gab die Zerschlagung der Ransomware-Gruppe KillSec im Rahmen einer internationalen Sicherheitsoperation bekannt. Die Gruppe hatte weltweit etwa 1.000 Opfer ins Visier genommen. Den Strafverfolgungsbehörden gelang es, die Websites der Gruppe im Darknet unter ihre Kontrolle zu bringen.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ REGULIERUNG
#Cybersecurity #Europol #Ransomware #LawEnforcement #Cyberkriminalität
📰 Quelle: securityaffairs.com
37
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#NvidiaLoses$2.7TrillionInMonthAndAHalf
30,956 Aufrufe
167 Kommentare
2
#CanBTCReboundAfterFallingBelow60K?
877,010 Aufrufe
3,264 Kommentare
3
#GlobalStocksFaceLongestLosingStreakSince2023
334,416 Aufrufe
2,185 Kommentare
4
#BlackRockIBITPostsRecord$541MSingleDayOutflow
43,170 Aufrufe
121 Kommentare
5
#AnthropicPlungesTowardIPOPriceonDay2
172,904 Aufrufe
1,339 Kommentare
6
#TwentyOneCapitalAdds172.25BTC
79,970 Aufrufe
775 Kommentare
7
#HKBillWouldExcludeTokenizedDepositsFromVirtualAssets
11,662 Aufrufe
56 Kommentare
8
#BNBDropsBelow540USDTWith8.46%DailyDecline
90,483 Aufrufe
728 Kommentare
9
#HKBillProposesHK$100KFineForUnauthorizedCryptoTitles
3,150 Aufrufe
29 Kommentare
10
#BitMineFaces$10.1BUnrealizedETHLoss
6,324 Aufrufe
32 Kommentare