

#opencode
opencode
1,196 Aufrufe
7 Kommentare
Hot
Zuletzt
·
--
🐙 OpenLedger Vibecoding: Jeder kann ein Builder werden
$OPEN aktueller Preis $0.224, 24h Kursanstieg +13.3%, 7-Tage Kursanstieg +21.1%, Marktsentiment bleibt heiß.
🔥 Vibecoding Plattform-Highlights:
@Openledger hat die Open-Source Vibecoding Plattform (vibecoding-platform) ins Leben gerufen, die es Nutzern ohne Programmierkenntnisse ermöglicht, schnell AI Agent Anwendungen zu erstellen. Dies ist eine Open-Source-Entwicklungsplattform für alle, die das Konzept "Jeder ist ein Builder" wirklich umsetzt.
📊 Ökosystemdaten:
• Marktkapitalisierung: $48.16M
• 24h Handelsvolumen: $17.63M
• Umlaufmenge: 215.5 Millionen / Gesamtmenge 1 Milliarde
• On-Chain Deployment: Ethereum + BSC Dual-Chain
• X Follower: 417.000+
💡 Kernwert:
OpenLedger positioniert sich als AI-Blockchain, die durch Datanets und Proof of Attribution Mechanismen Daten, Modelle und Agenten auf der Blockchain nachverfolgbar, monetarisierbar und kombinierbar macht. Die Vibecoding Plattform senkt die Entwicklungsbarriere weiter und zusammen mit der #OpenCode Bewegung wird ein offenes AI+Web3 Entwickler-Ökosystem aufgebaut.
🏗️ Unterstützt durch führende Institutionen wie Polychain Capital, HashKey Capital, Borderless Capital mit 8 Millionen USD Seed-Runde Finanzierung, hat die Ökosystementwicklung eine solide finanzielle Basis.
#OpenLedger $OPEN @Openledger
⚠️ Die obigen Inhalte dienen nur zur Information und stellen keine Anlageberatung dar.
53

·
--
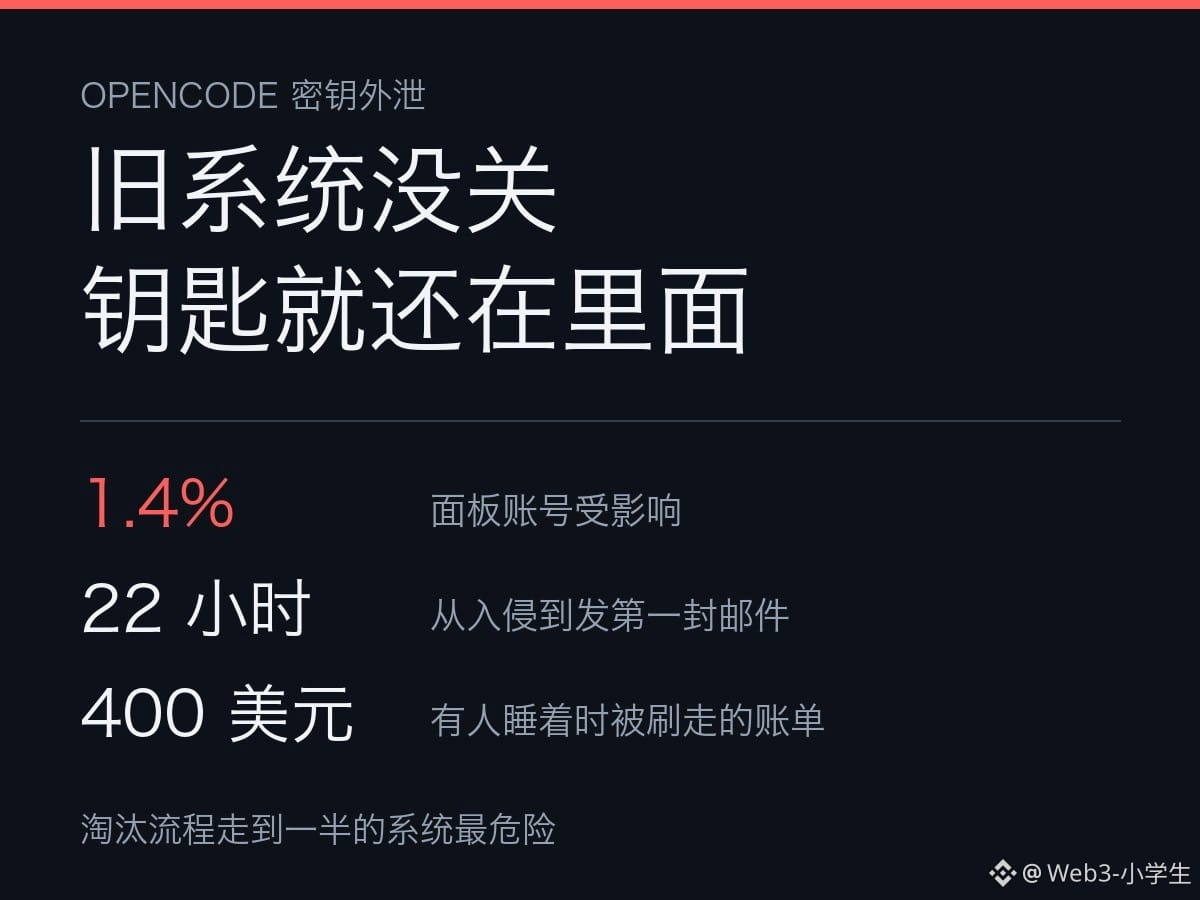
Er schlief eine Runde, machte morgens die Augen auf – und auf seiner Rechnung standen 400 Dollar mehr.
Keine einzige Zeile Code geschrieben. Den Computer nicht einmal eingeschaltet. Die 400 Dollar hatten andere über sein Konto ausgegeben, während er schlief.
Am späten Abend des 17. Oktober begann ein Unternehmen, das Open-Source-Programmierwerkzeuge entwickelt, E-Mails an alle zu schicken, die das Tool genutzt hatten. Der Betreff war kurz. Die Aufforderung: sofort handeln. Die Zugangsschlüssel eines Drittanbieters könnten offengelegt worden sein.
Die zweite E-Mail kam in den frühen Morgenstunden und nannte die betroffenen Anbieter: OpenAI, Anthropic und Google.
Betroffen waren 1,4 Prozent der Konten im Online-Dashboard. Keine große Zahl. Aber für jeden Einzelnen bedeutete es: alles.
Das Problem lag an einer Stelle: Die Angreifer drangen in ein altes System ein, das gerade außer Betrieb genommen wurde. Die frühesten Spuren reichen bis in die späte Nacht des 16. Oktober zurück. Die Betroffenen erhielten die erste E-Mail erst 22 Stunden später. 22 Stunden – genug Zeit, um wie viele API-Aufrufe abzusetzen, das gesamte Guthaben aufzubrauchen und alles zu erledigen, bevor du überhaupt die Augen aufmachst.
Wo lag das Problem? In einer Ecke, von der alle glaubten, sie sei längst abgeschaltet. Warum? Weil sie auf keiner Liste stand und im Ernstfall niemand als Erstes an sie dachte.
Viele glauben, Zugangsschlüssel würden erraten oder durch Ausprobieren geknackt. Nein. Bei den meisten Sicherheitslecks muss überhaupt nichts geknackt werden. Die Daten liegen einfach an einem Ort, den niemand mehr im Blick hat – und die Tür steht noch offen. Du verlegst sie aus dem Hauptsystem, markierst es zur Ausmusterung und vergisst, dass es noch läuft.
Warum dieses alte System so lange unbeachtet blieb, dazu hat das Unternehmen keine klare Auskunft gegeben.
Ein Entwickler sagte, er habe zuerst eine Warnung von Anthropic über sein verbrauchtes Guthaben erhalten und erst danach die Mitteilung des Tool-Anbieters. Die Reihenfolge war verkehrt herum. Derjenige, der das Geld ausgab, bemerkte es früher als derjenige, der dafür zahlte. Bei jemandem wurden 200 Euro über Google Cloud abgerechnet, und sein Projekt wurde wegen Missbrauchs gesperrt. Andere berichteten, ihr monatliches Guthaben von 20 Dollar sei aufgebraucht.
Ob das Geld zurückerstattet wird, dazu sagte das Unternehmen nur, man spreche mit den drei Anbietern. Das klingt jedenfalls nicht wie ein Versprechen. Auch ob die Daten zum Training anderer Modelle verwendet wurden, ist unklar. Das Unternehmen nennt es einen groß angelegten Destillationsangriff. Ob diese Bezeichnung zutrifft, muss die Untersuchung zeigen.
Die Sache kommt Leuten aus der Kryptoszene bekannt vor.
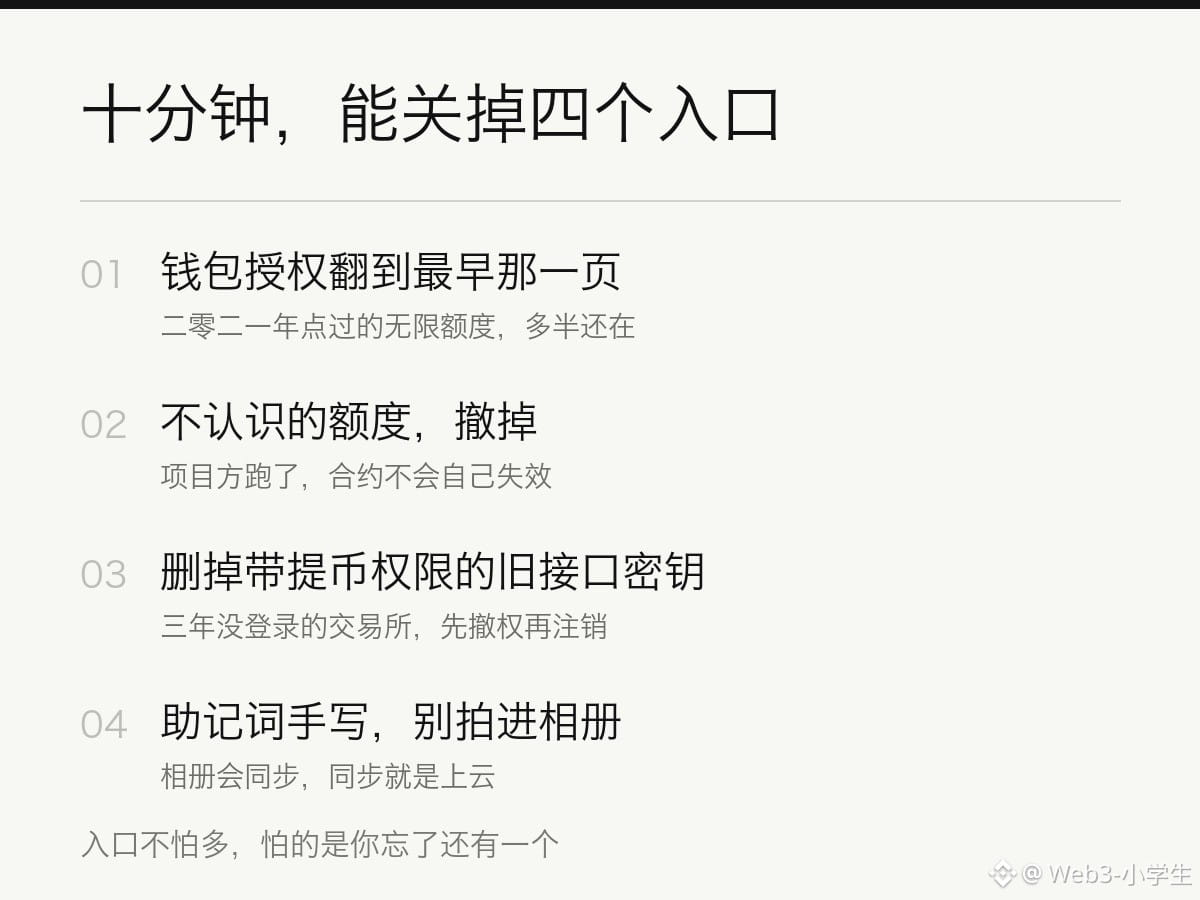
In deiner Wallet sind jede Menge Berechtigungen hinterlegt. 2021 hatte irgendeine Website eine unbegrenzte Berechtigung eingerichtet. Damals ging es darum, sich einen Platz auf einer Whitelist zu sichern. Du hast geklickt und dich gefreut, dass du so schnell warst. Am nächsten Tag hattest du schon vergessen, wie die Seite hieß. Aber die Vertragsadresse liegt noch immer unter deiner Wallet-Adresse und wartet darauf, dass jemand anklopft. Damals kam dir gar nicht in den Sinn, die Berechtigung zu widerrufen.
Das Projektteam ist längst verschwunden. Die Berechtigung besteht noch. Du erinnerst dich nicht mehr daran. Die Blockchain schon.
Das ist genau dasselbe, wie einen Zugangsschlüssel in einem Backend zu speichern, das längst außer Betrieb ist.
Letztes Jahr wurde eine sehr verbreitete Web-Komponente zur Wallet-Verbindung durch eine manipulierte Version ersetzt. Innerhalb weniger Stunden wurden die Wallets etlicher Leute leergeräumt – sie konnten nicht einmal rechtzeitig Alarm schlagen. Niemand musste etwas knacken. Die Komponente war einfach durch eine andere Version ersetzt worden. Du hättest es überhaupt nicht bemerkt. Als du unterschrieben hast, zeigte dir die Oberfläche noch immer dieselbe Meldung wie zuvor.
Ich denke schon lange über diese Sache nach. Bei der Sicherheitsbilanz sollte es nicht darum gehen, ob etwas neu oder alt ist. Neue Systeme werden ständig überwacht, alte nicht mehr – so einfach ist das. Systeme mitten im Ausmusterungsprozess sind am gefährlichsten: Sie stehen nicht mehr auf der Wartungsliste, sind aber auch noch nicht ganz tot. Alle glauben, sie würden von selbst verschwinden.
Was also tun? Ein konkreter Vorschlag: Öffne deine Wallet und blättere in der Liste der Berechtigungen bis ganz nach unten. Was du nicht wiedererkennst, widerrufst du. Wenn du dich vor drei Jahren bei einer Börse registriert hast und jetzt nicht einmal mehr das Passwort weißt, lösche dort gleich alle API-Schlüssel – besonders solche mit Auszahlungsrechten. Schreib deine Seed-Phrase von Hand auf und fotografiere sie nicht mit dem Handy.
Das dauert keine zehn Minuten.
Zehn Minuten, um einen Zugang zu schließen, den du womöglich längst vergessen hast.
Das lohnt sich wirklich.
$BTC $ETH $BNB
#OpenCode #API密钥 #账户安全 #Krypto
1.1k
·
--
🐙OpenLedger hat das Warten eingestellt. Hat angefangen, komische Dinge zu bauen.
Die meisten Leute warten auf den „perfekten Zeitpunkt“, um mit dem Bauen zu beginnen.
Bessere Skills.
Bessere Ideen.
Besseres Setup.
Und irgendwie verwandelt sich diese Wartephase in Monate 😭
Währenddessen sind die Leute, die tatsächlich coole Dinge online schaffen, meistens einfach am Experimentieren, pushen zufällige Ideen, brechen Dinge und lernen beim Machen ⚡
Deshalb fühlt sich dieser @Openledger Drop anders an 👀
Sie haben die vibe-codierte Plattform Open Source gemacht und im Grunde genommen den Bauherren einen offenen Spielplatz gegeben, um alles zu erstellen, was sie wollen 🚀🐙
Und ehrlich gesagt starten die besten Ideen selten als gigantische Startup-Pläne.
Normalerweise ist es:
✨ ein komisches KI-Tool
✨ ein Nischen-Workflow
✨ eine zufällige Mitternachtsidee
✨ etwas Nützliches für eine kleine Community
✨ ein Experiment, das zufällig riesig wird
Die Barriere zwischen „Idee“ und „funktionierendem Produkt“ wird jetzt dank KI-unterstütztem Bauen unglaublich klein 🤖
Eine Person kann jetzt buchstäblich über ein Wochenende etwas Cooles erstellen.
Dieser Wandel ist riesig.
Es fühlt sich an, als würde das Internet wieder kreativ werden, anstatt den ganzen Tag nur zu scrollen 📱💀
Also hör auf, zu viel nachzudenken.
Bau das komische Ding, das gerade in deiner Notizen-App sitzt 🛠️
Mach es chaotisch.
Mach es nischig.
Mach es zu deinem 🐙
Mehr Details zur Open-Sourced/Vibe-Coded Plattform in den angehängten Bildern
$OPEN #OpenLedger #OpenCode
🐙OpenLedger hat das Warten eingestellt. Hat angefangen, komische Dinge zu bauen.
Die meisten Leute warten auf den „perfekten Zeitpunkt“, um mit dem Bauen zu beginnen.
Bessere Skills.
Bessere Ideen.
Besseres Setup.
Und irgendwie verwandelt sich diese Wartephase in Monate 😭
Währenddessen sind die Leute, die tatsächlich coole Dinge online schaffen, meistens einfach am Experimentieren, pushen zufällige Ideen, brechen Dinge und lernen beim Machen ⚡
Deshalb fühlt sich dieser @OpenLedger Drop anders an 👀
Sie haben die vibe-codierte Plattform Open Source gemacht und im Grunde genommen den Bauherren einen offenen Spielplatz gegeben, um alles zu erstellen, was sie wollen 🚀🐙
Und ehrlich gesagt starten die besten Ideen selten als gigantische Startup-Pläne.
Normalerweise ist es:
✨ ein komisches KI-Tool
✨ ein Nischen-Workflow
✨ eine zufällige Mitternachtsidee
✨ etwas Nützliches für eine kleine Community
✨ ein Experiment, das zufällig riesig wird
Die Barriere zwischen „Idee“ und „funktionierendem Produkt“ wird jetzt dank KI-unterstütztem Bauen unglaublich klein 🤖
Eine Person kann jetzt buchstäblich über ein Wochenende etwas Cooles erstellen.
Dieser Wandel ist riesig.
Es fühlt sich an, als würde das Internet wieder kreativ werden, anstatt den ganzen Tag nur zu scrollen 📱💀
Also hör auf, zu viel nachzudenken.
Bau das komische Ding, das gerade in deiner Notizen-App sitzt 🛠️
Mach es chaotisch.
Mach es nischig.
Mach es zu deinem 🐙
Mehr Details zur Open-Sourced/Vibe-Coded Plattform in den angehängten Bildern
$OPEN #OpenLedger #OpenCode
66

·
--
#openledger $OPEN
Ich habe heute Morgen das neu open-source Backend von OpenLedger geklont und den Dev-Server in weniger als zehn Minuten zum Laufen gebracht, was mich ehrlich gesagt überrascht hat, angesichts des Aufwands, den die meisten Krypto-Infrastrukturprojekte erfordern.
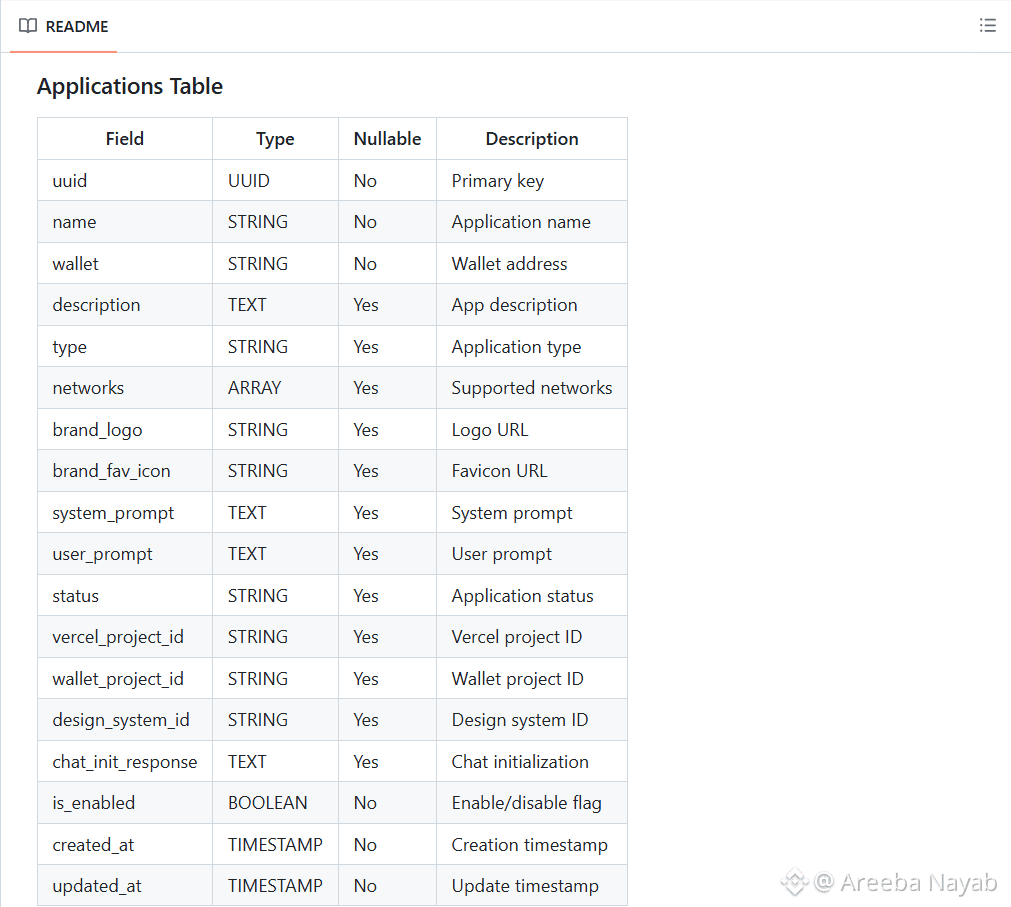
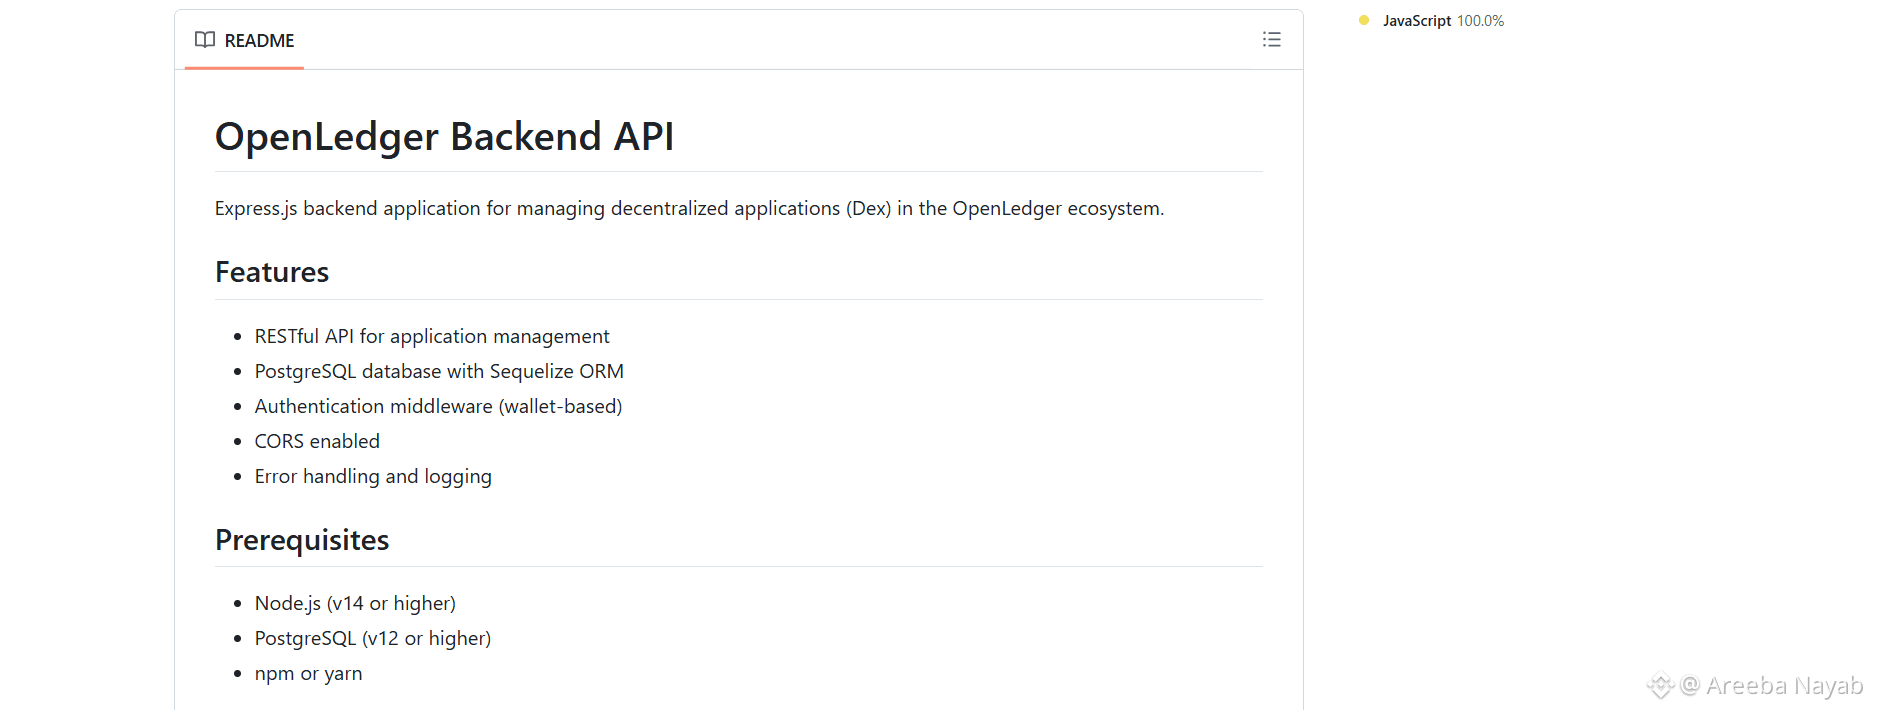
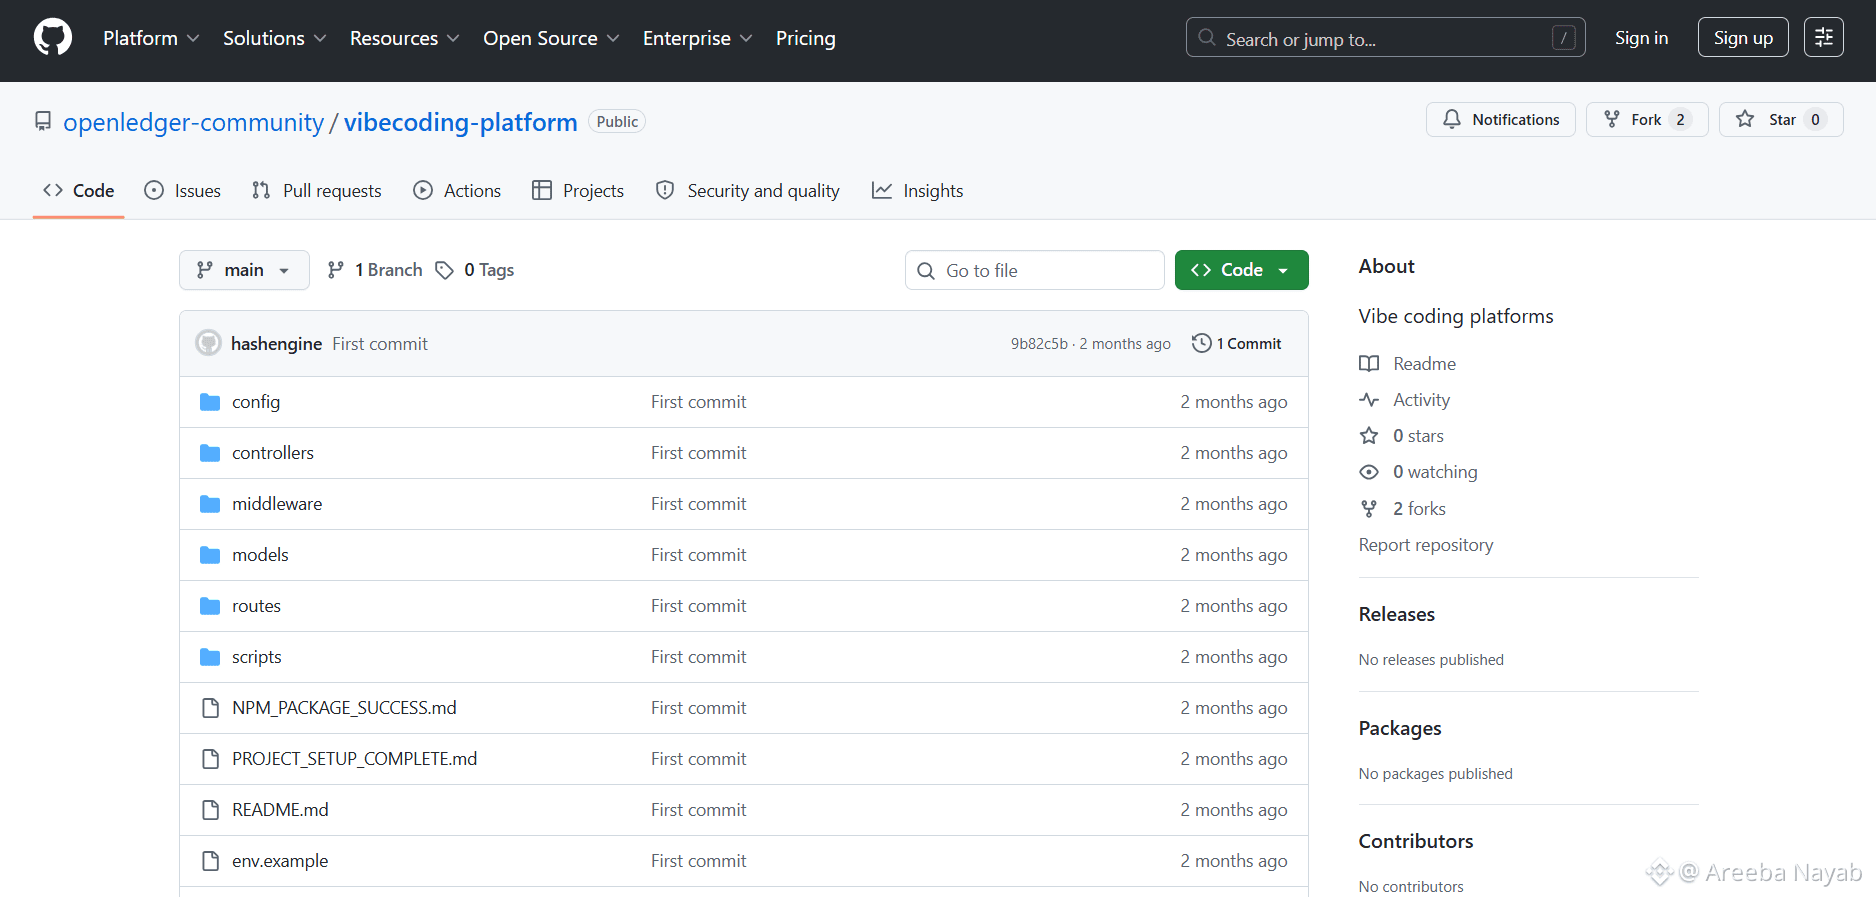
Wenn ich durch das Repository schaue, umfasst das Framework bereits Express.js, PostgreSQL-Integration über Sequelize, wallet-basierte Authentifizierung, sechs dedizierte #API Endpunkte, Anwendungsmanagement, Chatverlauf und eine saubere Struktur über Routen, Controller, Middleware und Modelle. Für die meisten Entwickler spart dieses Fundament allein Tage an Boilerplate-Arbeit, bevor das eigentliche Produktbuilding beginnt.
Ein Detail, das mir im Kopf geblieben ist, ist, wie vollständig der Anwendungsfluss bereits ist. Wallet-gebundene Besitzverhältnisse, Branding-Assets, schnelles Management, Multi-Netzwerk-Konfiguration und Chat-Initialisierung werden alle behandelt. Es fühlt sich nicht wie eine Demo-Version an. Es fühlt sich nach nutzbarer Infrastruktur an. $MEME
Ich sehe ständig Projekte, die zukünftige KI-Agenten und dezentrale Tools ankündigen. Was dies anders macht, ist, dass es das Gespräch von Ankündigungen zur Ausführung bewegt. Ein Entwickler könnte dies heute nehmen und ein Recherche-Tool, einen Handelsassistenten oder etwas völlig Unerwartetes bauen, ohne das Backend von Grund auf anzufassen.
Die #OpenCode Herausforderung macht mehr Sinn, wenn man sie aus diesem Blickwinkel betrachtet. Es ist keine Content-Kampagne. Es ist ein Live-Test, ob kleinere Barrieren tatsächlich Builder anziehen.
Ecosysteme werden nicht durch das definiert, was Teams ankündigen. Sie werden durch die Nischenprodukte definiert, die die Community danach baut. Das Anziehen von Builders, die dies in Produkte verwandeln, die die Leute tatsächlich nutzen, bestimmt, ob OpenLedger über seine aktuelle Erzählung hinaus wächst.
@Openledger $OPEN #OpenLedger
#openledger $OPEN
Ich habe heute Morgen das neu open-source Backend von OpenLedger geklont und den Dev-Server in weniger als zehn Minuten zum Laufen gebracht, was mich ehrlich gesagt überrascht hat, angesichts des Aufwands, den die meisten Krypto-Infrastrukturprojekte erfordern.
Wenn ich durch das Repository schaue, umfasst das Framework bereits Express.js, PostgreSQL-Integration über Sequelize, wallet-basierte Authentifizierung, sechs dedizierte #API Endpunkte, Anwendungsmanagement, Chatverlauf und eine saubere Struktur über Routen, Controller, Middleware und Modelle. Für die meisten Entwickler spart dieses Fundament allein Tage an Boilerplate-Arbeit, bevor das eigentliche Produktbuilding beginnt.
Ein Detail, das mir im Kopf geblieben ist, ist, wie vollständig der Anwendungsfluss bereits ist. Wallet-gebundene Besitzverhältnisse, Branding-Assets, schnelles Management, Multi-Netzwerk-Konfiguration und Chat-Initialisierung werden alle behandelt. Es fühlt sich nicht wie eine Demo-Version an. Es fühlt sich nach nutzbarer Infrastruktur an. $MEME
Ich sehe ständig Projekte, die zukünftige KI-Agenten und dezentrale Tools ankündigen. Was dies anders macht, ist, dass es das Gespräch von Ankündigungen zur Ausführung bewegt. Ein Entwickler könnte dies heute nehmen und ein Recherche-Tool, einen Handelsassistenten oder etwas völlig Unerwartetes bauen, ohne das Backend von Grund auf anzufassen.
Die #OpenCode Herausforderung macht mehr Sinn, wenn man sie aus diesem Blickwinkel betrachtet. Es ist keine Content-Kampagne. Es ist ein Live-Test, ob kleinere Barrieren tatsächlich Builder anziehen.
Ecosysteme werden nicht durch das definiert, was Teams ankündigen. Sie werden durch die Nischenprodukte definiert, die die Community danach baut. Das Anziehen von Builders, die dies in Produkte verwandeln, die die Leute tatsächlich nutzen, bestimmt, ob OpenLedger über seine aktuelle Erzählung hinaus wächst.
@OpenLedger $OPEN #OpenLedger
33
19
979
·
--
Artikel
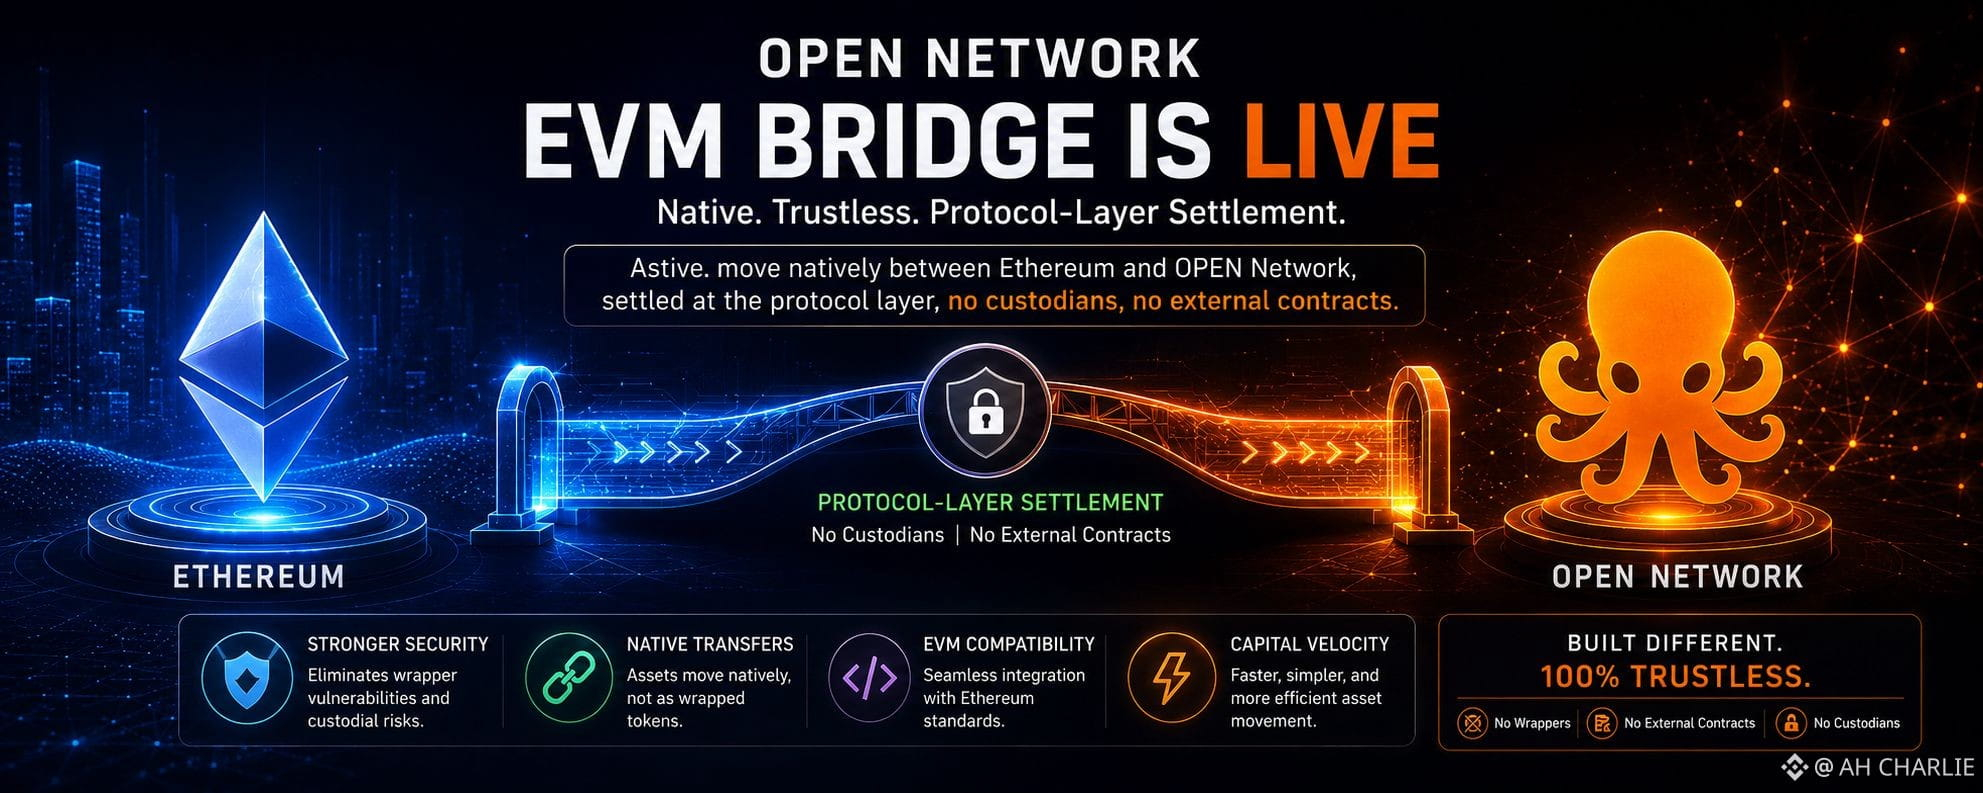
OPEN Bridge könnte das Risiko von Wrappers eliminieren — Aber es gibt einen HakenIrgendwas fühlt sich komisch an, als ich das erste Mal das Design der $OPEN EVM-Brücke lese. Nicht schlecht, sondern eigenartig. So ein Ingenieurstrick, der dich zum Stoppen und Starren bringt. Denn die meisten Brücken in der Krypto-Welt funktionieren immer noch wie mit Klebeband um Vault-Türen gewickelt. Eine Chain sperrt die Assets. Eine andere mintet Wrapper. Irgendwo dazwischen sitzt ein Multi-Sig-Wallet, ein Relay-Netzwerk oder ein Stapel von Smart Contracts, von denen jeder vorgibt, sie seien sicher, bis sie explodieren. Und irgendwann… passiert das meistens.
Wir haben in den letzten Jahren Milliarden durch Brücken-Hacks verschwinden sehen. Nicht, weil die Idee des Cross-Chain-Transfers kaputt ist, sondern weil die Angriffsfläche schneller wächst als das Sicherheitsmodell. OPEN hat dieser gesamten Struktur jetzt einen Schnitt versetzt. Das OPEN Network EVM Bridge ist jetzt live auf Ethereum, und der wichtige Teil ist nicht "Multi-Chain-Zugang."
OPEN Bridge könnte das Risiko von Wrappers eliminieren — Aber es gibt einen Haken
Irgendwas fühlt sich komisch an, als ich das erste Mal das Design der $OPEN EVM-Brücke lese. Nicht schlecht, sondern eigenartig. So ein Ingenieurstrick, der dich zum Stoppen und Starren bringt. Denn die meisten Brücken in der Krypto-Welt funktionieren immer noch wie mit Klebeband um Vault-Türen gewickelt. Eine Chain sperrt die Assets. Eine andere mintet Wrapper. Irgendwo dazwischen sitzt ein Multi-Sig-Wallet, ein Relay-Netzwerk oder ein Stapel von Smart Contracts, von denen jeder vorgibt, sie seien sicher, bis sie explodieren. Und irgendwann… passiert das meistens.
Wir haben in den letzten Jahren Milliarden durch Brücken-Hacks verschwinden sehen. Nicht, weil die Idee des Cross-Chain-Transfers kaputt ist, sondern weil die Angriffsfläche schneller wächst als das Sicherheitsmodell. OPEN hat dieser gesamten Struktur jetzt einen Schnitt versetzt. Das OPEN Network EVM Bridge ist jetzt live auf Ethereum, und der wichtige Teil ist nicht "Multi-Chain-Zugang."
Wir haben in den letzten Jahren Milliarden durch Brücken-Hacks verschwinden sehen. Nicht, weil die Idee des Cross-Chain-Transfers kaputt ist, sondern weil die Angriffsfläche schneller wächst als das Sicherheitsmodell. OPEN hat dieser gesamten Struktur jetzt einen Schnitt versetzt. Das OPEN Network EVM Bridge ist jetzt live auf Ethereum, und der wichtige Teil ist nicht "Multi-Chain-Zugang."
1
1
273
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BinanceProcesses$4.65BWithdrawals
2,336 Aufrufe
49 Kommentare
2
#WithdrawalsBack: 15 networks live
4,093 Aufrufe
98 Kommentare
3
#BinanceUpdatesProofofReservesAddresses
80,622 Aufrufe
1,263 Kommentare
4
#BinanceToResumePhaseOneOfWithdrawals
120,286 Aufrufe
1,412 Kommentare
5
#BinanceHadAlreadyCovered$6BofHackLoss
8,217 Aufrufe
127 Kommentare
6
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
42,310 Aufrufe
138 Kommentare
7
#CZDismissesClaimsBinanceHackWasPredicted
59,216 Aufrufe
639 Kommentare
8
#B14gReportsUnauthorizedTransferOfAbout97MCORE
17,269 Aufrufe
309 Kommentare
9
#USSpotETHETFsPost23StraightDaysOfNetOutflows
21,681 Aufrufe
283 Kommentare
10
#IntelHasItsWorstDaySince1974
109,958 Aufrufe
890 Kommentare