
#hack
hack
1.4M Aufrufe
1,387 Kommentare
Hot
Zuletzt
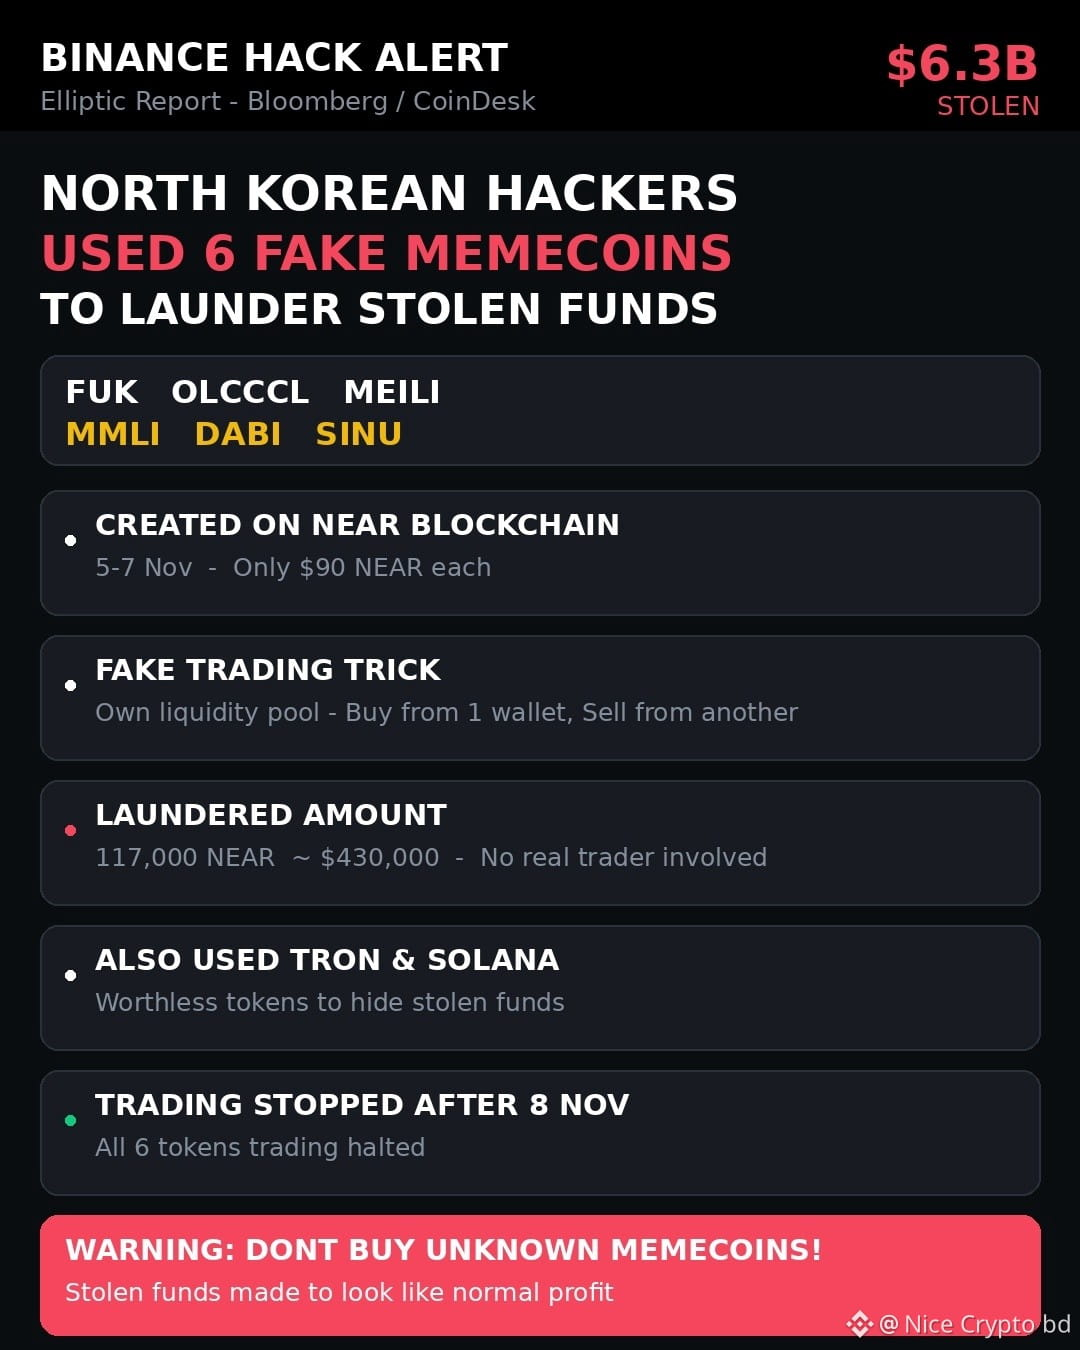
Kennst du diese Memecoins? Hast du sie schon einmal gesehen?
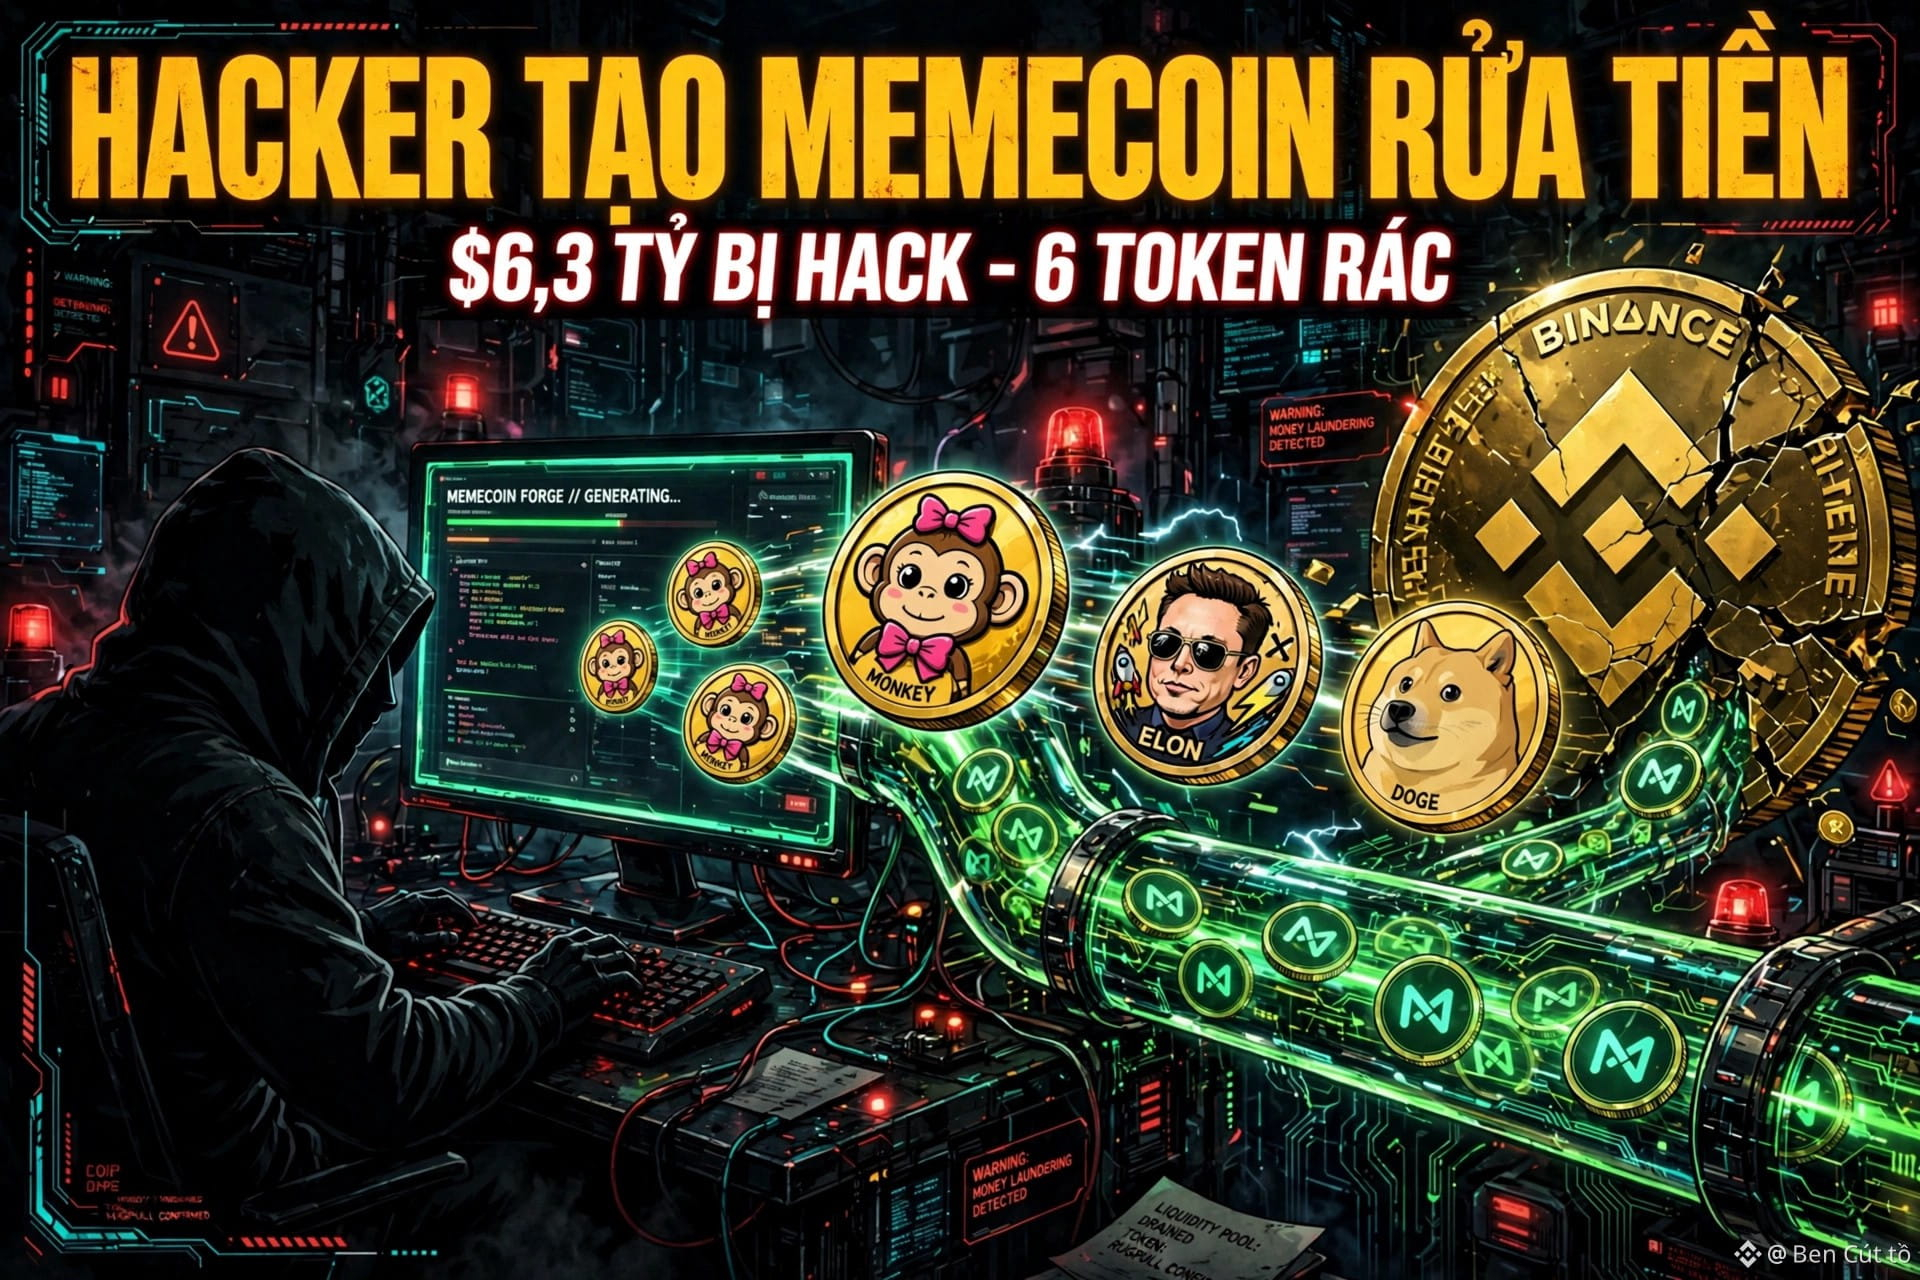
⚡ Schockierend! Nordkoreanische Hacker wuschen Binances 6,3-Milliarden-Dollar-Hack mit 6 gefälschten Memecoins auf $NEAR .
⚡ Token: FUK, OLCCCL, MEILI, MMLI, DABI & SINU — zwischen dem 5. und 7. Nov. erstellt, mit jeweils nur NEAR im Wert von 90 $.
⚡ Sie richteten eigene Liquiditätspools ein, kauften mit einer Wallet-Gruppe und verkauften über eine andere, um Gewinne aus dem Handel vorzutäuschen.
⚡ Etwa 117.000 NEAR (∼430.000 $) wurden über diese 6 Token gewaschen — kein echter Trader war beteiligt.
⚡ Laut einem Bericht von Elliptic nutzten sie außerdem Tron & Solana mit wertlosen Token, um die gestohlenen Gelder zu verschleiern.
⚡ Das Ziel war einfach: Gestohlene Kryptowährungen sollten wie normale Handelsgewinne aussehen, um Ermittler zu täuschen — Bleib sicher und kauf keine unbekannten Memecoins!
$BNB
#SafeInvestingWithBinance
#Hack
{spot}(BNBUSDT)
{spot}(NEARUSDT)
Kennst du diese Memecoins? Hast du sie schon einmal gesehen?
⚡ Schockierend! Nordkoreanische Hacker wuschen Binances 6,3-Milliarden-Dollar-Hack mit 6 gefälschten Memecoins auf $NEAR .
⚡ Token: FUK, OLCCCL, MEILI, MMLI, DABI & SINU — zwischen dem 5. und 7. Nov. erstellt, mit jeweils nur NEAR im Wert von 90 $.
⚡ Sie richteten eigene Liquiditätspools ein, kauften mit einer Wallet-Gruppe und verkauften über eine andere, um Gewinne aus dem Handel vorzutäuschen.
⚡ Etwa 117.000 NEAR (∼430.000 $) wurden über diese 6 Token gewaschen — kein echter Trader war beteiligt.
⚡ Laut einem Bericht von Elliptic nutzten sie außerdem Tron & Solana mit wertlosen Token, um die gestohlenen Gelder zu verschleiern.
⚡ Das Ziel war einfach: Gestohlene Kryptowährungen sollten wie normale Handelsgewinne aussehen, um Ermittler zu täuschen — Bleib sicher und kauf keine unbekannten Memecoins!
$BNB
#SafeInvestingWithBinance
#Hack
⚡ Schockierend! Nordkoreanische Hacker wuschen Binances 6,3-Milliarden-Dollar-Hack mit 6 gefälschten Memecoins auf $NEAR .
⚡ Token: FUK, OLCCCL, MEILI, MMLI, DABI & SINU — zwischen dem 5. und 7. Nov. erstellt, mit jeweils nur NEAR im Wert von 90 $.
⚡ Sie richteten eigene Liquiditätspools ein, kauften mit einer Wallet-Gruppe und verkauften über eine andere, um Gewinne aus dem Handel vorzutäuschen.
⚡ Etwa 117.000 NEAR (∼430.000 $) wurden über diese 6 Token gewaschen — kein echter Trader war beteiligt.
⚡ Laut einem Bericht von Elliptic nutzten sie außerdem Tron & Solana mit wertlosen Token, um die gestohlenen Gelder zu verschleiern.
⚡ Das Ziel war einfach: Gestohlene Kryptowährungen sollten wie normale Handelsgewinne aussehen, um Ermittler zu täuschen — Bleib sicher und kauf keine unbekannten Memecoins!
$BNB
#SafeInvestingWithBinance
#Hack
2
1.3k
·
--
Gestohlene Gelder im Wert von 891 Millionen US-Dollar transferiertLaut Onchain Lens hat der Binance-Hacker fast 900 Millionen US-Dollar an gestohlenen Geldern transferiert oder gewaschen. Von den geschätzten insgesamt 6,34 Milliarden US-Dollar an gestohlenen Geldern wurden wahrscheinlich 891,37 Millionen US-Dollar transferiert oder gewaschen; 2,85 Milliarden US-Dollar befinden sich weiterhin unter der Kontrolle des Hackers; und 2,6 Milliarden US-Dollar wurden eingefroren. In den vergangenen 2 bis 3 Tagen hat der Hacker aktiv Gelder über THORChain und Chainflip bewegt.#Binance #Hack $BNB $BTC
Gestohlene Gelder im Wert von 891 Millionen US-Dollar transferiert
Laut Onchain Lens hat der Binance-Hacker fast 900 Millionen US-Dollar an gestohlenen Geldern transferiert oder gewaschen. Von den geschätzten insgesamt 6,34 Milliarden US-Dollar an gestohlenen Geldern wurden wahrscheinlich 891,37 Millionen US-Dollar transferiert oder gewaschen; 2,85 Milliarden US-Dollar befinden sich weiterhin unter der Kontrolle des Hackers; und 2,6 Milliarden US-Dollar wurden eingefroren. In den vergangenen 2 bis 3 Tagen hat der Hacker aktiv Gelder über THORChain und Chainflip bewegt.#Binance #Hack $BNB $BTC
787
Artikel
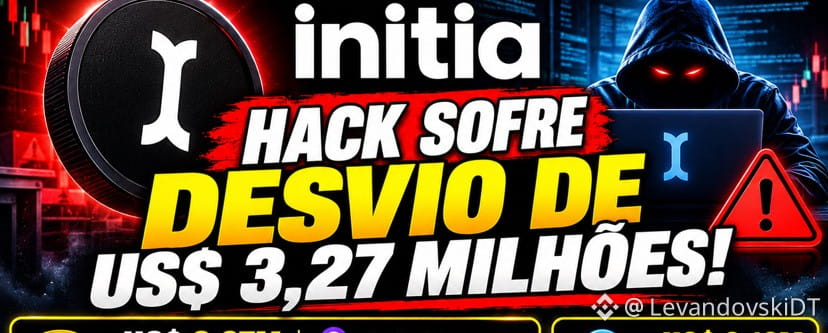
🚨 INITIA WIRD ANGEGRIFFEN UND VERLIERT 3,27 MILLIONEN US-DOLLAR!Initia hat nach der Kompromittierung von Cloud-Zugangsdaten eine Sicherheitsverletzung bestätigt. Der Angriff ermöglichte betrügerische Überweisungen zwischen fünf Rollups, während weitere 2,16 Millionen US-Dollar vorübergehend im Netzwerk blockiert blieben.
Das Team verspricht, die betroffenen Reserven vollständig wieder aufzufüllen, und arbeitet bereits daran, die Sicherheit zu verstärken. Für die Wiederherstellung gibt es jedoch noch keinen Zeitplan.
⚠️ Wird dieser Vorfall das Vertrauen der Anleger in Initia beeinträchtigen?
Ich möchte eure Meinung hören!
🚨 INITIA WIRD ANGEGRIFFEN UND VERLIERT 3,27 MILLIONEN US-DOLLAR!
Initia hat nach der Kompromittierung von Cloud-Zugangsdaten eine Sicherheitsverletzung bestätigt. Der Angriff ermöglichte betrügerische Überweisungen zwischen fünf Rollups, während weitere 2,16 Millionen US-Dollar vorübergehend im Netzwerk blockiert blieben.
Das Team verspricht, die betroffenen Reserven vollständig wieder aufzufüllen, und arbeitet bereits daran, die Sicherheit zu verstärken. Für die Wiederherstellung gibt es jedoch noch keinen Zeitplan.
⚠️ Wird dieser Vorfall das Vertrauen der Anleger in Initia beeinträchtigen?
Ich möchte eure Meinung hören!
Das Team verspricht, die betroffenen Reserven vollständig wieder aufzufüllen, und arbeitet bereits daran, die Sicherheit zu verstärken. Für die Wiederherstellung gibt es jedoch noch keinen Zeitplan.
⚠️ Wird dieser Vorfall das Vertrauen der Anleger in Initia beeinträchtigen?
Ich möchte eure Meinung hören!
2
3k
·
--
🚨 EILMELDUNG: Nordkoreanische Hacker erstellen eigene Memecoins, um Geld aus dem 6,3-Milliarden-USD-Hack bei Binance zu waschen!
Elliptic hat gerade den neuen Trick aufgedeckt: Vom 5.–7.11. erstellte die Gruppe TraderTraitor 6 Memecoins auf $NEAR — FUK, MEILI, SINU … — jeder Token kostete in der Erstellung nur etwa 90 USD. Anschließend kauften und verkauften sie die Token selbst über Liquiditätspools, um gestohlenes Geld in „Handelsgewinne“ zu verwandeln.
117.000 NEAR (etwa 430.000 USD) flossen durch diese 6 wertlosen Token. Doch das sind nur <0,01% der gesamten gestohlenen Summe — 11,8 Millionen NEAR (etwa 43,7 Millionen USD) sind noch unangetastet.
Binance $BNB sagte, man habe etwa 98% des Schadens wiederhergestellt. Doch dieser Geldwäschetrick mit selbstgemachten Memecoins zeigt, dass Hacker immer kreativer — und gefährlicher — werden.
Vorsicht bei unbekannten Memecoins. Folgt mir, ich poste es hier zuerst.
#Binance #Hack #NEAR
🚨 EILMELDUNG: Nordkoreanische Hacker erstellen eigene Memecoins, um Geld aus dem 6,3-Milliarden-USD-Hack bei Binance zu waschen!
Elliptic hat gerade den neuen Trick aufgedeckt: Vom 5.–7.11. erstellte die Gruppe TraderTraitor 6 Memecoins auf $NEAR — FUK, MEILI, SINU … — jeder Token kostete in der Erstellung nur etwa 90 USD. Anschließend kauften und verkauften sie die Token selbst über Liquiditätspools, um gestohlenes Geld in „Handelsgewinne“ zu verwandeln.
117.000 NEAR (etwa 430.000 USD) flossen durch diese 6 wertlosen Token. Doch das sind nur <0,01% der gesamten gestohlenen Summe — 11,8 Millionen NEAR (etwa 43,7 Millionen USD) sind noch unangetastet.
Binance $BNB sagte, man habe etwa 98% des Schadens wiederhergestellt. Doch dieser Geldwäschetrick mit selbstgemachten Memecoins zeigt, dass Hacker immer kreativer — und gefährlicher — werden.
Vorsicht bei unbekannten Memecoins. Folgt mir, ich poste es hier zuerst.
#Binance #Hack #NEAR
Elliptic hat gerade den neuen Trick aufgedeckt: Vom 5.–7.11. erstellte die Gruppe TraderTraitor 6 Memecoins auf $NEAR — FUK, MEILI, SINU … — jeder Token kostete in der Erstellung nur etwa 90 USD. Anschließend kauften und verkauften sie die Token selbst über Liquiditätspools, um gestohlenes Geld in „Handelsgewinne“ zu verwandeln.
117.000 NEAR (etwa 430.000 USD) flossen durch diese 6 wertlosen Token. Doch das sind nur <0,01% der gesamten gestohlenen Summe — 11,8 Millionen NEAR (etwa 43,7 Millionen USD) sind noch unangetastet.
Binance $BNB sagte, man habe etwa 98% des Schadens wiederhergestellt. Doch dieser Geldwäschetrick mit selbstgemachten Memecoins zeigt, dass Hacker immer kreativer — und gefährlicher — werden.
Vorsicht bei unbekannten Memecoins. Folgt mir, ich poste es hier zuerst.
#Binance #Hack #NEAR
Tony Dong 2020:
Đây là đâu ben
1
3
5.9k
·
--
🚨 EILMELDUNG: Die GRÖSSTE Kryptobörse Brasiliens wurde gehackt – ihre Hot Wallets sind komplett leergeräumt!
Mercado Bitcoin hat seit dem 2.11. Auszahlungen eingefroren, nachdem Hacker innerhalb von nur 4,5 Stunden 36.042 ETH-Einzahlungsadressen leergeräumt hatten – der geschätzte Schaden liegt bei 40–46 Millionen USD und betrifft mindestens 10 Blockchains.
Heute, am 9.11., hat die Börse wieder geöffnet … aber NUR, um Kontostände anzuzeigen. Einzahlungen, Auszahlungen und Handel sind weiterhin komplett gesperrt. Wann sie wieder freigegeben werden, ist noch offen. Tether konnte bereits mehr als 4,5 Millionen USDT einfrieren.
Die Wendung: $BTC hat sich kaum bewegt – der Kurs liegt weiterhin bei rund 76.000 USD, direkt über dem 200-Tage-Durchschnitt. Sind die Märkte gegenüber Hacks abgestumpft, oder braut sich da erst ein Sturm zusammen?
Die Börse verspricht, die Entschädigungen aus eigener Tasche zu zahlen. Glaubt es, wenn ihr wollt.
Speichert euch das – wenn die nächste Börse von „absoluter Sicherheit“ spricht, erinnert euch an diese Geschichte.
Folgt mir, ich poste es hier zuerst. 🔥
#Bitcoin #Hack
🚨 EILMELDUNG: Die GRÖSSTE Kryptobörse Brasiliens wurde gehackt – ihre Hot Wallets sind komplett leergeräumt!
Mercado Bitcoin hat seit dem 2.11. Auszahlungen eingefroren, nachdem Hacker innerhalb von nur 4,5 Stunden 36.042 ETH-Einzahlungsadressen leergeräumt hatten – der geschätzte Schaden liegt bei 40–46 Millionen USD und betrifft mindestens 10 Blockchains.
Heute, am 9.11., hat die Börse wieder geöffnet … aber NUR, um Kontostände anzuzeigen. Einzahlungen, Auszahlungen und Handel sind weiterhin komplett gesperrt. Wann sie wieder freigegeben werden, ist noch offen. Tether konnte bereits mehr als 4,5 Millionen USDT einfrieren.
Die Wendung: $BTC hat sich kaum bewegt – der Kurs liegt weiterhin bei rund 76.000 USD, direkt über dem 200-Tage-Durchschnitt. Sind die Märkte gegenüber Hacks abgestumpft, oder braut sich da erst ein Sturm zusammen?
Die Börse verspricht, die Entschädigungen aus eigener Tasche zu zahlen. Glaubt es, wenn ihr wollt.
Speichert euch das – wenn die nächste Börse von „absoluter Sicherheit“ spricht, erinnert euch an diese Geschichte.
Folgt mir, ich poste es hier zuerst. 🔥
#Bitcoin #Hack
Mercado Bitcoin hat seit dem 2.11. Auszahlungen eingefroren, nachdem Hacker innerhalb von nur 4,5 Stunden 36.042 ETH-Einzahlungsadressen leergeräumt hatten – der geschätzte Schaden liegt bei 40–46 Millionen USD und betrifft mindestens 10 Blockchains.
Heute, am 9.11., hat die Börse wieder geöffnet … aber NUR, um Kontostände anzuzeigen. Einzahlungen, Auszahlungen und Handel sind weiterhin komplett gesperrt. Wann sie wieder freigegeben werden, ist noch offen. Tether konnte bereits mehr als 4,5 Millionen USDT einfrieren.
Die Wendung: $BTC hat sich kaum bewegt – der Kurs liegt weiterhin bei rund 76.000 USD, direkt über dem 200-Tage-Durchschnitt. Sind die Märkte gegenüber Hacks abgestumpft, oder braut sich da erst ein Sturm zusammen?
Die Börse verspricht, die Entschädigungen aus eigener Tasche zu zahlen. Glaubt es, wenn ihr wollt.
Speichert euch das – wenn die nächste Börse von „absoluter Sicherheit“ spricht, erinnert euch an diese Geschichte.
Folgt mir, ich poste es hier zuerst. 🔥
#Bitcoin #Hack
3
3.5k
🚨 ALARM: Ein laufender Exploit hat laut Blockaid etwa 292.000 $ aus Ankrs Ethereum-Bridge abgezogen.
#Ethereum $ETH #Hack
🚨 ALARM: Ein laufender Exploit hat laut Blockaid etwa 292.000 $ aus Ankrs Ethereum-Bridge abgezogen.
#Ethereum $ETH #Hack
#Ethereum $ETH #Hack
57
·
--
🚨 Mehr als 6 Mio. $ wurden über Google-/Apple-Login aus Keplr-Wallets abgezogen!
44.700 Wallets in Cosmos-Chains verloren Gelder, der größte Verlust betrug 325.000 $.
Die Inhaber der Wallets $ATOM und $OSMO , die Social Login genutzt haben, sind am stärksten gefährdet. Social-Login-Sicherheit: eher optimistisch oder pessimistisch?
🤔💥
#security #Hack #Cosmos
🚨 Mehr als 6 Mio. $ wurden über Google-/Apple-Login aus Keplr-Wallets abgezogen!
44.700 Wallets in Cosmos-Chains verloren Gelder, der größte Verlust betrug 325.000 $.
Die Inhaber der Wallets $ATOM und $OSMO , die Social Login genutzt haben, sind am stärksten gefährdet. Social-Login-Sicherheit: eher optimistisch oder pessimistisch?
🤔💥
#security #Hack #Cosmos
44.700 Wallets in Cosmos-Chains verloren Gelder, der größte Verlust betrug 325.000 $.
Die Inhaber der Wallets $ATOM und $OSMO , die Social Login genutzt haben, sind am stärksten gefährdet. Social-Login-Sicherheit: eher optimistisch oder pessimistisch?
🤔💥
#security #Hack #Cosmos
Feed-Creator-77f209622:
последний гвоздь в крышку гроба osmo and cosmos /atom/
1
1
463
·
--
#Hack
In Cybersicherheit und Informatik
Ein Hack ist eine Technik, Methode oder Vorgehensweise, die darauf ausgelegt ist, die normale Funktionsweise eines Computersystems, eines Geräts oder eines Programms zu verändern, oft um ein Ziel zu erreichen, das seine ursprünglichen Entwickler nicht vorgesehen haben.
Hardware- und Geräte-Modifikationen
Im Bereich der Elektronik und physischer Geräte bezeichnet ein Hack die Anpassung oder Modifikation von Geräten (wie Videospielkonsolen, Telefonen, Entwicklungsplatinen oder Haushaltsgeräten), um versteckte Funktionen freizuschalten, das Betriebssystem (die Firmware) zu ändern oder Komponenten mithilfe alternativer Teile zu reparieren.
Alltäglicher Gebrauch: „Lifehacks“
Abseits der reinen Technologie wurde der Begriff als Lifehack populär und bezeichnet Haushaltstricks, Abkürzungen oder clevere Methoden, die den Alltag effizienter und einfacher machen, indem man vorhandene Ressourcen nutzt.
Es ist sehr wichtig, Mythos und Realität auseinanderzuhalten: Die Blockchain selbst ist aufgrund ihrer dezentralen und kryptografischen Struktur extrem schwer zu hacken. Das Krypto-Ökosystem ist jedoch von Anwendungen, Plattformen und Nutzern umgeben, und genau dort finden Angreifer Schwachstellen, um sich die Logik eines Hacks zunutze zu machen.
Angriffe auf Exchanges und zentralisierte Plattformen
Obwohl Kryptowährungen dezentralisiert sind, verwahren Millionen von Nutzern ihr Geld auf zentralisierten Handelsplattformen (Exchanges).
Ausnutzung von „Bridges“ (Cross-Chain-Brücken)
Bridges sind Protokolle, mit denen sich Kryptowährungen von einer Blockchain auf eine andere übertragen lassen (zum Beispiel, um Guthaben von Ethereum zu BNB Chain zu transferieren).
Phishing und Diebstahl privater Schlüssel von Nutzern
Auf individueller Ebene wird die große Mehrheit der „Hacks“ nicht durch das Überwinden der Netzwerksicherheit verursacht, sondern dadurch, dass Menschen getäuscht werden.
#Hack
In Cybersicherheit und Informatik
Ein Hack ist eine Technik, Methode oder Vorgehensweise, die darauf ausgelegt ist, die normale Funktionsweise eines Computersystems, eines Geräts oder eines Programms zu verändern, oft um ein Ziel zu erreichen, das seine ursprünglichen Entwickler nicht vorgesehen haben.
Hardware- und Geräte-Modifikationen
Im Bereich der Elektronik und physischer Geräte bezeichnet ein Hack die Anpassung oder Modifikation von Geräten (wie Videospielkonsolen, Telefonen, Entwicklungsplatinen oder Haushaltsgeräten), um versteckte Funktionen freizuschalten, das Betriebssystem (die Firmware) zu ändern oder Komponenten mithilfe alternativer Teile zu reparieren.
Alltäglicher Gebrauch: „Lifehacks“
Abseits der reinen Technologie wurde der Begriff als Lifehack populär und bezeichnet Haushaltstricks, Abkürzungen oder clevere Methoden, die den Alltag effizienter und einfacher machen, indem man vorhandene Ressourcen nutzt.
Es ist sehr wichtig, Mythos und Realität auseinanderzuhalten: Die Blockchain selbst ist aufgrund ihrer dezentralen und kryptografischen Struktur extrem schwer zu hacken. Das Krypto-Ökosystem ist jedoch von Anwendungen, Plattformen und Nutzern umgeben, und genau dort finden Angreifer Schwachstellen, um sich die Logik eines Hacks zunutze zu machen.
Angriffe auf Exchanges und zentralisierte Plattformen
Obwohl Kryptowährungen dezentralisiert sind, verwahren Millionen von Nutzern ihr Geld auf zentralisierten Handelsplattformen (Exchanges).
Ausnutzung von „Bridges“ (Cross-Chain-Brücken)
Bridges sind Protokolle, mit denen sich Kryptowährungen von einer Blockchain auf eine andere übertragen lassen (zum Beispiel, um Guthaben von Ethereum zu BNB Chain zu transferieren).
Phishing und Diebstahl privater Schlüssel von Nutzern
Auf individueller Ebene wird die große Mehrheit der „Hacks“ nicht durch das Überwinden der Netzwerksicherheit verursacht, sondern dadurch, dass Menschen getäuscht werden.
In Cybersicherheit und Informatik
Ein Hack ist eine Technik, Methode oder Vorgehensweise, die darauf ausgelegt ist, die normale Funktionsweise eines Computersystems, eines Geräts oder eines Programms zu verändern, oft um ein Ziel zu erreichen, das seine ursprünglichen Entwickler nicht vorgesehen haben.
Hardware- und Geräte-Modifikationen
Im Bereich der Elektronik und physischer Geräte bezeichnet ein Hack die Anpassung oder Modifikation von Geräten (wie Videospielkonsolen, Telefonen, Entwicklungsplatinen oder Haushaltsgeräten), um versteckte Funktionen freizuschalten, das Betriebssystem (die Firmware) zu ändern oder Komponenten mithilfe alternativer Teile zu reparieren.
Alltäglicher Gebrauch: „Lifehacks“
Abseits der reinen Technologie wurde der Begriff als Lifehack populär und bezeichnet Haushaltstricks, Abkürzungen oder clevere Methoden, die den Alltag effizienter und einfacher machen, indem man vorhandene Ressourcen nutzt.
Es ist sehr wichtig, Mythos und Realität auseinanderzuhalten: Die Blockchain selbst ist aufgrund ihrer dezentralen und kryptografischen Struktur extrem schwer zu hacken. Das Krypto-Ökosystem ist jedoch von Anwendungen, Plattformen und Nutzern umgeben, und genau dort finden Angreifer Schwachstellen, um sich die Logik eines Hacks zunutze zu machen.
Angriffe auf Exchanges und zentralisierte Plattformen
Obwohl Kryptowährungen dezentralisiert sind, verwahren Millionen von Nutzern ihr Geld auf zentralisierten Handelsplattformen (Exchanges).
Ausnutzung von „Bridges“ (Cross-Chain-Brücken)
Bridges sind Protokolle, mit denen sich Kryptowährungen von einer Blockchain auf eine andere übertragen lassen (zum Beispiel, um Guthaben von Ethereum zu BNB Chain zu transferieren).
Phishing und Diebstahl privater Schlüssel von Nutzern
Auf individueller Ebene wird die große Mehrheit der „Hacks“ nicht durch das Überwinden der Netzwerksicherheit verursacht, sondern dadurch, dass Menschen getäuscht werden.
98

·
--
Das FBI hat soeben benannt, wen es für den Binance-Hack in Rekordhöhe von 6,34 Mrd. $ verantwortlich macht: Nordkoreas TraderTraitor-Gruppe.
Laut TRM Labs haben mit der DVRK verbundene Hacker seit 2017 digitale Vermögenswerte im Wert von 12,8 Mrd. $ gestohlen.
Das bedeutet, dass ungefähr die Hälfte ihrer gesamten Beute aus einem einzigen Vorfall stammt. Nicht der Kurs, sondern die Sicherheit bestimmt derzeit die Stimmung gegenüber Kryptobörsen.
Achte auf: Updates zu Reserve-Nachweisen, das Verhalten bei Auszahlungen und darauf, ob Nutzer mehr Gelder in die Selbstverwahrung verlagern.
Bewahrst du den Großteil deiner Kryptowährungen auf einer Börse oder selbstverwahrt auf? Warum?
$BNB $BTC
#Binance #CryptoSecurity #Hack #Square
Das FBI hat soeben benannt, wen es für den Binance-Hack in Rekordhöhe von 6,34 Mrd. $ verantwortlich macht: Nordkoreas TraderTraitor-Gruppe.
Laut TRM Labs haben mit der DVRK verbundene Hacker seit 2017 digitale Vermögenswerte im Wert von 12,8 Mrd. $ gestohlen.
Das bedeutet, dass ungefähr die Hälfte ihrer gesamten Beute aus einem einzigen Vorfall stammt. Nicht der Kurs, sondern die Sicherheit bestimmt derzeit die Stimmung gegenüber Kryptobörsen.
Achte auf: Updates zu Reserve-Nachweisen, das Verhalten bei Auszahlungen und darauf, ob Nutzer mehr Gelder in die Selbstverwahrung verlagern.
Bewahrst du den Großteil deiner Kryptowährungen auf einer Börse oder selbstverwahrt auf? Warum?
$BNB $BTC
#Binance #CryptoSecurity #Hack #Square
Laut TRM Labs haben mit der DVRK verbundene Hacker seit 2017 digitale Vermögenswerte im Wert von 12,8 Mrd. $ gestohlen.
Das bedeutet, dass ungefähr die Hälfte ihrer gesamten Beute aus einem einzigen Vorfall stammt. Nicht der Kurs, sondern die Sicherheit bestimmt derzeit die Stimmung gegenüber Kryptobörsen.
Achte auf: Updates zu Reserve-Nachweisen, das Verhalten bei Auszahlungen und darauf, ob Nutzer mehr Gelder in die Selbstverwahrung verlagern.
Bewahrst du den Großteil deiner Kryptowährungen auf einer Börse oder selbstverwahrt auf? Warum?
$BNB $BTC
#Binance #CryptoSecurity #Hack #Square
17
·
--
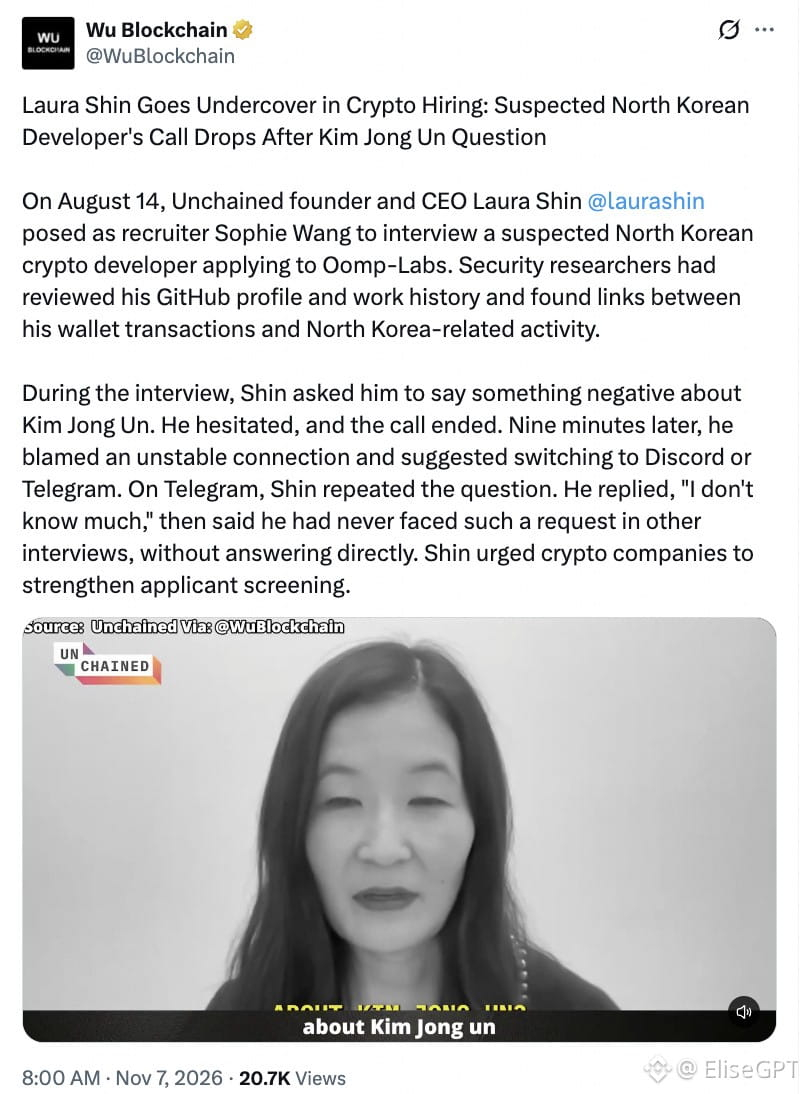
Das klingt frei erfunden, ist aber tatsächlich passiert😂😂
Im August gab sich Unchained-Gründerin Laura Shin als Recruiterin aus, um einen mutmaßlichen nordkoreanischen Krypto-Entwickler zu interviewen.
Während des Gesprächs bat sie ihn, etwas Negatives über Kim Jong Un zu sagen. Er stammelte herum, dann brach die Verbindung ab. Danach erfand er immer wieder Ausreden, um nicht antworten zu müssen.
Wird „Sag etwas Schlechtes über Kim Jong Un“ also bald zu einer Standardfrage bei Bewerbungsgesprächen für Remote-Jobs? 🤣 Der neue Eignungstest für nordkoreanische Hacker, lol #AI #Hack
Das klingt frei erfunden, ist aber tatsächlich passiert😂😂
Im August gab sich Unchained-Gründerin Laura Shin als Recruiterin aus, um einen mutmaßlichen nordkoreanischen Krypto-Entwickler zu interviewen.
Während des Gesprächs bat sie ihn, etwas Negatives über Kim Jong Un zu sagen. Er stammelte herum, dann brach die Verbindung ab. Danach erfand er immer wieder Ausreden, um nicht antworten zu müssen.
Wird „Sag etwas Schlechtes über Kim Jong Un“ also bald zu einer Standardfrage bei Bewerbungsgesprächen für Remote-Jobs? 🤣 Der neue Eignungstest für nordkoreanische Hacker, lol #AI #Hack
Im August gab sich Unchained-Gründerin Laura Shin als Recruiterin aus, um einen mutmaßlichen nordkoreanischen Krypto-Entwickler zu interviewen.
Während des Gesprächs bat sie ihn, etwas Negatives über Kim Jong Un zu sagen. Er stammelte herum, dann brach die Verbindung ab. Danach erfand er immer wieder Ausreden, um nicht antworten zu müssen.
Wird „Sag etwas Schlechtes über Kim Jong Un“ also bald zu einer Standardfrage bei Bewerbungsgesprächen für Remote-Jobs? 🤣 Der neue Eignungstest für nordkoreanische Hacker, lol #AI #Hack
User-6279aa89:
Follow me and I’ll follow you back; let’s grow together on Binance Square. newbies
8
51
46.4k

Trump reagiert auf Untersuchung zum Binance-Hack
US-Präsident Donald Trump befasst sich Berichten zufolge mit dem jüngsten Binance-Hack, wie Bloomberg berichtet.
Die Entwicklung lenkt zusätzliche Aufmerksamkeit auf den Sicherheitsvorfall und könnte Fragen zur Sicherheit von Kryptobörsen, zu Cybersicherheitsrisiken und zum Schutz digitaler Vermögenswerte aufwerfen.
Während sich die Situation weiterentwickelt, wird der Markt die weiteren Entwicklungen und mögliche regulatorische Reaktionen genau beobachten.
Die Sicherheit von Kryptowährungen bleibt ein zentrales Thema für die Branche.
#Binance / #Hack / #TRUMP
Trump reagiert auf Untersuchung zum Binance-Hack
US-Präsident Donald Trump befasst sich Berichten zufolge mit dem jüngsten Binance-Hack, wie Bloomberg berichtet.
Die Entwicklung lenkt zusätzliche Aufmerksamkeit auf den Sicherheitsvorfall und könnte Fragen zur Sicherheit von Kryptobörsen, zu Cybersicherheitsrisiken und zum Schutz digitaler Vermögenswerte aufwerfen.
Während sich die Situation weiterentwickelt, wird der Markt die weiteren Entwicklungen und mögliche regulatorische Reaktionen genau beobachten.
Die Sicherheit von Kryptowährungen bleibt ein zentrales Thema für die Branche.
#Binance / #Hack / #TRUMP
US-Präsident Donald Trump befasst sich Berichten zufolge mit dem jüngsten Binance-Hack, wie Bloomberg berichtet.
Die Entwicklung lenkt zusätzliche Aufmerksamkeit auf den Sicherheitsvorfall und könnte Fragen zur Sicherheit von Kryptobörsen, zu Cybersicherheitsrisiken und zum Schutz digitaler Vermögenswerte aufwerfen.
Während sich die Situation weiterentwickelt, wird der Markt die weiteren Entwicklungen und mögliche regulatorische Reaktionen genau beobachten.
Die Sicherheit von Kryptowährungen bleibt ein zentrales Thema für die Branche.
#Binance / #Hack / #TRUMP
2
805
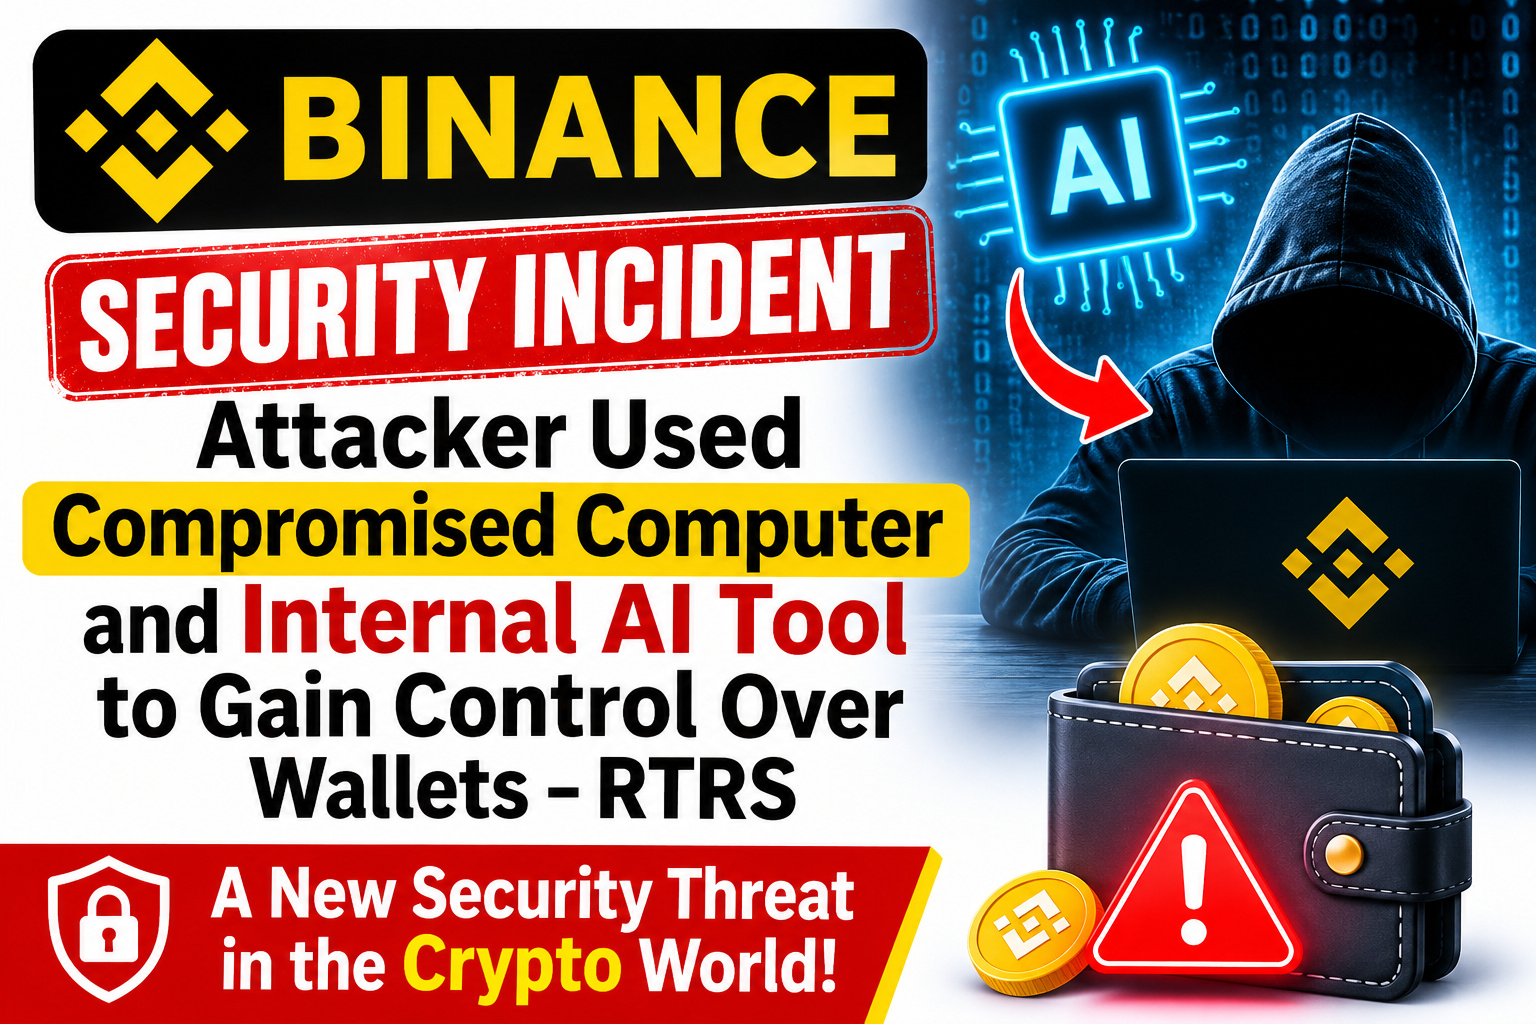
Sicherheitsvorfall bei Binance wirft ernsthafte Fragen zum Schutz von KI und Wallets auf
Ein gemeldeter Sicherheitsvorfall im Zusammenhang mit Binance hat eine neue und besorgniserregende Art von Cybersicherheitsbedrohung aufgezeigt.
Laut Reuters soll der Angreifer einen kompromittierten Computer ausgenutzt und ein internes KI-Tool verwendet haben, um die Kontrolle über Wallets zu erlangen.
Besonders beunruhigend an diesem Vorfall ist die gemeldete Kombination aus kompromittierten Geräten, KI-gestütztem Zugriff und Sicherheitslücken bei Wallets. Er zeigt, wie Angreifer legitime interne Tools als Teil ausgefeilter Cyberangriffe einsetzen können.
Da KI immer stärker in die Krypto-Infrastruktur integriert wird, wird es zunehmend wichtiger, interne Systeme, Zugriffsrechte und sensible Wallet-Transaktionen zu schützen.
Die wichtigste Erkenntnis ist klar: Die Sicherheitsrisiken im Kryptobereich entwickeln sich weiter, und selbst fortschrittliche Plattformen müssen ihre Abwehrmaßnahmen kontinuierlich verstärken.
KI kann die Effizienz verbessern, bringt aber auch neue Sicherheitsherausforderungen mit sich, die nicht ignoriert werden dürfen.
#Binance / #Hack
Sicherheitsvorfall bei Binance wirft ernsthafte Fragen zum Schutz von KI und Wallets auf
Ein gemeldeter Sicherheitsvorfall im Zusammenhang mit Binance hat eine neue und besorgniserregende Art von Cybersicherheitsbedrohung aufgezeigt.
Laut Reuters soll der Angreifer einen kompromittierten Computer ausgenutzt und ein internes KI-Tool verwendet haben, um die Kontrolle über Wallets zu erlangen.
Besonders beunruhigend an diesem Vorfall ist die gemeldete Kombination aus kompromittierten Geräten, KI-gestütztem Zugriff und Sicherheitslücken bei Wallets. Er zeigt, wie Angreifer legitime interne Tools als Teil ausgefeilter Cyberangriffe einsetzen können.
Da KI immer stärker in die Krypto-Infrastruktur integriert wird, wird es zunehmend wichtiger, interne Systeme, Zugriffsrechte und sensible Wallet-Transaktionen zu schützen.
Die wichtigste Erkenntnis ist klar: Die Sicherheitsrisiken im Kryptobereich entwickeln sich weiter, und selbst fortschrittliche Plattformen müssen ihre Abwehrmaßnahmen kontinuierlich verstärken.
KI kann die Effizienz verbessern, bringt aber auch neue Sicherheitsherausforderungen mit sich, die nicht ignoriert werden dürfen.
#Binance / #Hack
Ein gemeldeter Sicherheitsvorfall im Zusammenhang mit Binance hat eine neue und besorgniserregende Art von Cybersicherheitsbedrohung aufgezeigt.
Laut Reuters soll der Angreifer einen kompromittierten Computer ausgenutzt und ein internes KI-Tool verwendet haben, um die Kontrolle über Wallets zu erlangen.
Besonders beunruhigend an diesem Vorfall ist die gemeldete Kombination aus kompromittierten Geräten, KI-gestütztem Zugriff und Sicherheitslücken bei Wallets. Er zeigt, wie Angreifer legitime interne Tools als Teil ausgefeilter Cyberangriffe einsetzen können.
Da KI immer stärker in die Krypto-Infrastruktur integriert wird, wird es zunehmend wichtiger, interne Systeme, Zugriffsrechte und sensible Wallet-Transaktionen zu schützen.
Die wichtigste Erkenntnis ist klar: Die Sicherheitsrisiken im Kryptobereich entwickeln sich weiter, und selbst fortschrittliche Plattformen müssen ihre Abwehrmaßnahmen kontinuierlich verstärken.
KI kann die Effizienz verbessern, bringt aber auch neue Sicherheitsherausforderungen mit sich, die nicht ignoriert werden dürfen.
#Binance / #Hack
2
377
·
--
Bullisch
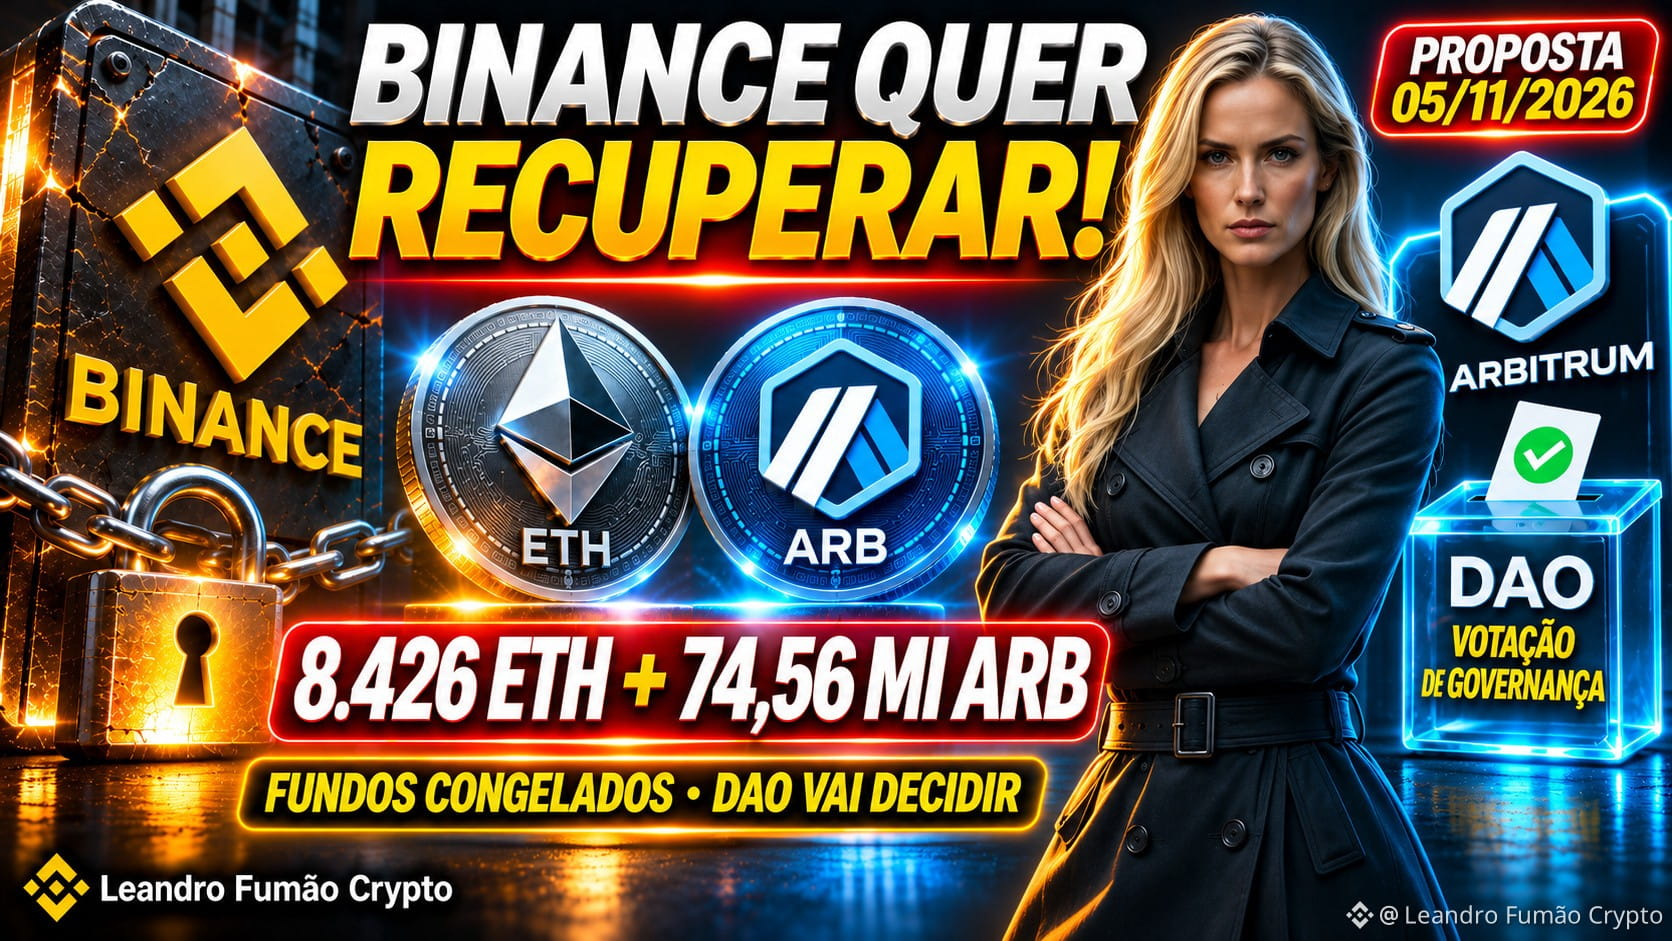
❖ BINANCE FORDERT DIE RÜCKGABE VON 8.426 ⟠ETH UND 74,56 MILLIONEN 🔷ARB, DIE AUF ARBITRUM EINGEFROREN WURDEN❗
Ξ Die Kryptobörse hat im Arbitrum-DAO einen Vorschlag zur Rückholung der nach dem Exploit der Hot Wallet eingefrorenen Vermögenswerte eingereicht.
Binance $BNB legte dem Arbitrum-DAO einen offiziellen Vorschlag vor und forderte die Freigabe von 8.425,997 ETH und 74,56 Millionen ARB. Die Gelder wurden am 30. Oktober vom Security Council von Arbitrum im Rahmen einer Notfallmaßnahme nach dem Angriff auf die Hot Wallet der Kryptobörse eingefroren.
Die Kryptowährungen befinden sich derzeit auf einer eingefrorenen Zwischenadresse und können nur mit Zustimmung des DAO bewegt werden. Binance fordert keine zusätzlichen Mittel aus der DAO-Treasury – sondern lediglich die Rückgabe der bereits eingefrorenen Vermögenswerte.
Der Governance-Prozess dürfte etwa 7 Wochen oder länger dauern (Forumsdiskussion + Temperaturabfrage + On-Chain-Abstimmung). Die Kryptobörse erklärte, sie werde die Verluste der Nutzer mit dem SAFU-Fonds und eigenen Mitteln decken.
Parallel dazu nimmt Binance Auszahlungen schrittweise wieder auf und hat nach einer Sicherheitswarnung alle mit der Plattform SignalPlus verknüpften API-Schlüssel entfernt.
Dies ist einer der größten Anträge auf die Rückholung von Geldern durch DAO-Governance im Jahr 2026. Der Fall stellt auf die Probe, wie transparent Arbitrum mit Notfall-Sperren und Rückgaben umgehen kann.
Während Binance versucht, die Vermögenswerte zurückzuholen, steht das Vertrauen des Marktes in die Sicherheit von Kryptobörsen und Bridges weiterhin unter Druck. Die Entscheidung der ARB-Holder wird von der gesamten Community aufmerksam verfolgt werden.
💬 Sollte der Vorschlag von Binance zur Rückholung der eingefrorenen $ETH und $ARB vom Arbitrum-DAO angenommen werden?
#Binance #Arbitrum #Hack
❖ BINANCE FORDERT DIE RÜCKGABE VON 8.426 ⟠ETH UND 74,56 MILLIONEN 🔷ARB, DIE AUF ARBITRUM EINGEFROREN WURDEN❗
Ξ Die Kryptobörse hat im Arbitrum-DAO einen Vorschlag zur Rückholung der nach dem Exploit der Hot Wallet eingefrorenen Vermögenswerte eingereicht.
Binance $BNB legte dem Arbitrum-DAO einen offiziellen Vorschlag vor und forderte die Freigabe von 8.425,997 ETH und 74,56 Millionen ARB. Die Gelder wurden am 30. Oktober vom Security Council von Arbitrum im Rahmen einer Notfallmaßnahme nach dem Angriff auf die Hot Wallet der Kryptobörse eingefroren.
Die Kryptowährungen befinden sich derzeit auf einer eingefrorenen Zwischenadresse und können nur mit Zustimmung des DAO bewegt werden. Binance fordert keine zusätzlichen Mittel aus der DAO-Treasury – sondern lediglich die Rückgabe der bereits eingefrorenen Vermögenswerte.
Der Governance-Prozess dürfte etwa 7 Wochen oder länger dauern (Forumsdiskussion + Temperaturabfrage + On-Chain-Abstimmung). Die Kryptobörse erklärte, sie werde die Verluste der Nutzer mit dem SAFU-Fonds und eigenen Mitteln decken.
Parallel dazu nimmt Binance Auszahlungen schrittweise wieder auf und hat nach einer Sicherheitswarnung alle mit der Plattform SignalPlus verknüpften API-Schlüssel entfernt.
Dies ist einer der größten Anträge auf die Rückholung von Geldern durch DAO-Governance im Jahr 2026. Der Fall stellt auf die Probe, wie transparent Arbitrum mit Notfall-Sperren und Rückgaben umgehen kann.
Während Binance versucht, die Vermögenswerte zurückzuholen, steht das Vertrauen des Marktes in die Sicherheit von Kryptobörsen und Bridges weiterhin unter Druck. Die Entscheidung der ARB-Holder wird von der gesamten Community aufmerksam verfolgt werden.
💬 Sollte der Vorschlag von Binance zur Rückholung der eingefrorenen $ETH und $ARB vom Arbitrum-DAO angenommen werden?
#Binance #Arbitrum #Hack
Ξ Die Kryptobörse hat im Arbitrum-DAO einen Vorschlag zur Rückholung der nach dem Exploit der Hot Wallet eingefrorenen Vermögenswerte eingereicht.
Binance $BNB legte dem Arbitrum-DAO einen offiziellen Vorschlag vor und forderte die Freigabe von 8.425,997 ETH und 74,56 Millionen ARB. Die Gelder wurden am 30. Oktober vom Security Council von Arbitrum im Rahmen einer Notfallmaßnahme nach dem Angriff auf die Hot Wallet der Kryptobörse eingefroren.
Die Kryptowährungen befinden sich derzeit auf einer eingefrorenen Zwischenadresse und können nur mit Zustimmung des DAO bewegt werden. Binance fordert keine zusätzlichen Mittel aus der DAO-Treasury – sondern lediglich die Rückgabe der bereits eingefrorenen Vermögenswerte.
Der Governance-Prozess dürfte etwa 7 Wochen oder länger dauern (Forumsdiskussion + Temperaturabfrage + On-Chain-Abstimmung). Die Kryptobörse erklärte, sie werde die Verluste der Nutzer mit dem SAFU-Fonds und eigenen Mitteln decken.
Parallel dazu nimmt Binance Auszahlungen schrittweise wieder auf und hat nach einer Sicherheitswarnung alle mit der Plattform SignalPlus verknüpften API-Schlüssel entfernt.
Dies ist einer der größten Anträge auf die Rückholung von Geldern durch DAO-Governance im Jahr 2026. Der Fall stellt auf die Probe, wie transparent Arbitrum mit Notfall-Sperren und Rückgaben umgehen kann.
Während Binance versucht, die Vermögenswerte zurückzuholen, steht das Vertrauen des Marktes in die Sicherheit von Kryptobörsen und Bridges weiterhin unter Druck. Die Entscheidung der ARB-Holder wird von der gesamten Community aufmerksam verfolgt werden.
💬 Sollte der Vorschlag von Binance zur Rückholung der eingefrorenen $ETH und $ARB vom Arbitrum-DAO angenommen werden?
#Binance #Arbitrum #Hack
1
1.2k
·
--
Nordkorea hat dieses Jahr Kryptowährungen im Wert von 7,61 Mrd. $ gestohlen, und bei keinem der großen Coups wurde eine Code-Sicherheitslücke ausgenutzt.
BitOK zählt 38 Vorfälle von Januar bis Oktober 2026:
• Bei allen sechs größten Angriffen wurden die Personen und Systeme gekapert, die Auszahlungen signieren
• 2,86 Mrd. $ eingefroren oder beschlagnahmt, 4,75 Mrd. $ außer Reichweite
• Auf Binance entfallen 6,41 Mrd. $ der Gesamtsumme
Jede Auszahlung trug gültige Signaturen. Vertragsprüfungen können weder einen kompromittierten Laptop noch einen kompromittierten Signierdienst aufspüren. Stablecoins wurden schnell eingefroren, also tauschten die Diebe sie in $ETH um, das kein Emittent einfrieren kann.
Die Erkenntnis: Operative Sicherheit ist inzwischen wichtiger als Code-Audits. Beobachtet, wie Börsen und Multisig-Teams die Kontrollen für Unterzeichner ändern.
Was ist für dein Vertrauen in eine Plattform wichtiger: Code-Audits oder die Sicherheit der Unterzeichner?
#CryptoSecurity #Hack #Binance $BNB
Nordkorea hat dieses Jahr Kryptowährungen im Wert von 7,61 Mrd. $ gestohlen, und bei keinem der großen Coups wurde eine Code-Sicherheitslücke ausgenutzt.
BitOK zählt 38 Vorfälle von Januar bis Oktober 2026:
• Bei allen sechs größten Angriffen wurden die Personen und Systeme gekapert, die Auszahlungen signieren
• 2,86 Mrd. $ eingefroren oder beschlagnahmt, 4,75 Mrd. $ außer Reichweite
• Auf Binance entfallen 6,41 Mrd. $ der Gesamtsumme
Jede Auszahlung trug gültige Signaturen. Vertragsprüfungen können weder einen kompromittierten Laptop noch einen kompromittierten Signierdienst aufspüren. Stablecoins wurden schnell eingefroren, also tauschten die Diebe sie in $ETH um, das kein Emittent einfrieren kann.
Die Erkenntnis: Operative Sicherheit ist inzwischen wichtiger als Code-Audits. Beobachtet, wie Börsen und Multisig-Teams die Kontrollen für Unterzeichner ändern.
Was ist für dein Vertrauen in eine Plattform wichtiger: Code-Audits oder die Sicherheit der Unterzeichner?
#CryptoSecurity #Hack #Binance $BNB
BitOK zählt 38 Vorfälle von Januar bis Oktober 2026:
• Bei allen sechs größten Angriffen wurden die Personen und Systeme gekapert, die Auszahlungen signieren
• 2,86 Mrd. $ eingefroren oder beschlagnahmt, 4,75 Mrd. $ außer Reichweite
• Auf Binance entfallen 6,41 Mrd. $ der Gesamtsumme
Jede Auszahlung trug gültige Signaturen. Vertragsprüfungen können weder einen kompromittierten Laptop noch einen kompromittierten Signierdienst aufspüren. Stablecoins wurden schnell eingefroren, also tauschten die Diebe sie in $ETH um, das kein Emittent einfrieren kann.
Die Erkenntnis: Operative Sicherheit ist inzwischen wichtiger als Code-Audits. Beobachtet, wie Börsen und Multisig-Teams die Kontrollen für Unterzeichner ändern.
Was ist für dein Vertrauen in eine Plattform wichtiger: Code-Audits oder die Sicherheit der Unterzeichner?
#CryptoSecurity #Hack #Binance $BNB
4
Wenn du ein iPhone nutzt, lies das.
Hacker haben gerade Kryptowährungen im Wert von 4,06 MILLIONEN Dollar durch Cyberangriffe gestohlen, die mit nur einem Klick begannen.
Das Opfer sagte, es habe in Safari auf eine Anzeige getippt, bevor die Wallet-Apps geleert wurden.
Ein iOS-Exploit-Kit wie DarkSword steht unter Verdacht.
DarkSword
#Crypto #Hack
Wenn du ein iPhone nutzt, lies das.
Hacker haben gerade Kryptowährungen im Wert von 4,06 MILLIONEN Dollar durch Cyberangriffe gestohlen, die mit nur einem Klick begannen.
Das Opfer sagte, es habe in Safari auf eine Anzeige getippt, bevor die Wallet-Apps geleert wurden.
Ein iOS-Exploit-Kit wie DarkSword steht unter Verdacht.
DarkSword
#Crypto #Hack
Hacker haben gerade Kryptowährungen im Wert von 4,06 MILLIONEN Dollar durch Cyberangriffe gestohlen, die mit nur einem Klick begannen.
Das Opfer sagte, es habe in Safari auf eine Anzeige getippt, bevor die Wallet-Apps geleert wurden.
Ein iOS-Exploit-Kit wie DarkSword steht unter Verdacht.
DarkSword
#Crypto #Hack
99
🚨 Wie konnten Hacker in die Wallet-Infrastruktur von Binance eindringen?
Der gemeldete Angriff zeigt, wie gefährlich Social Engineering sein kann – selbst für große Kryptoplattformen.
Den vorliegenden Informationen zufolge gaben sich die Angreifer zunächst als Personalvermittler des Unternehmens aus und kontaktierten einen Binance-Ingenieur über ein gefälschtes Bewerbungsverfahren. Nach zwei Vorstellungsgesprächen schickten sie dem Ingenieur eine Testaufgabe zum Herunterladen. Darin versteckte sich Schadcode, der von den Sicherheitssystemen nicht erkannt wurde.
Nachdem der Computer des Ingenieurs kompromittiert worden war, nutzten die Angreifer Berichten zufolge ein internes KI-Tool, um tiefer in die Unternehmensumgebung vorzudringen, auf die Geräte anderer Mitarbeiter zuzugreifen und Anmeldedaten zu stehlen.
Die Lage spitzte sich am 29. Oktober zu, als die Angreifer einen bösartigen Container einsetzten und das System ins Visier nahmen, das für das Signieren von Kryptowährungstransaktionen zuständig ist.
Die wichtigste Erkenntnis? Bei Sicherheit geht es nicht nur darum, Server und Wallets zu schützen. Ein einziges kompromittiertes Gerät eines Mitarbeiters kann zum Einstiegspunkt in weitaus größere Systeme werden.
In der Kryptowelt ist selbst die stärkste Infrastruktur nur so sicher wie ihr schwächster Zugangspunkt. 🔐
#Binance #Hack
🚨 Wie konnten Hacker in die Wallet-Infrastruktur von Binance eindringen?
Der gemeldete Angriff zeigt, wie gefährlich Social Engineering sein kann – selbst für große Kryptoplattformen.
Den vorliegenden Informationen zufolge gaben sich die Angreifer zunächst als Personalvermittler des Unternehmens aus und kontaktierten einen Binance-Ingenieur über ein gefälschtes Bewerbungsverfahren. Nach zwei Vorstellungsgesprächen schickten sie dem Ingenieur eine Testaufgabe zum Herunterladen. Darin versteckte sich Schadcode, der von den Sicherheitssystemen nicht erkannt wurde.
Nachdem der Computer des Ingenieurs kompromittiert worden war, nutzten die Angreifer Berichten zufolge ein internes KI-Tool, um tiefer in die Unternehmensumgebung vorzudringen, auf die Geräte anderer Mitarbeiter zuzugreifen und Anmeldedaten zu stehlen.
Die Lage spitzte sich am 29. Oktober zu, als die Angreifer einen bösartigen Container einsetzten und das System ins Visier nahmen, das für das Signieren von Kryptowährungstransaktionen zuständig ist.
Die wichtigste Erkenntnis? Bei Sicherheit geht es nicht nur darum, Server und Wallets zu schützen. Ein einziges kompromittiertes Gerät eines Mitarbeiters kann zum Einstiegspunkt in weitaus größere Systeme werden.
In der Kryptowelt ist selbst die stärkste Infrastruktur nur so sicher wie ihr schwächster Zugangspunkt. 🔐
#Binance #Hack
Der gemeldete Angriff zeigt, wie gefährlich Social Engineering sein kann – selbst für große Kryptoplattformen.
Den vorliegenden Informationen zufolge gaben sich die Angreifer zunächst als Personalvermittler des Unternehmens aus und kontaktierten einen Binance-Ingenieur über ein gefälschtes Bewerbungsverfahren. Nach zwei Vorstellungsgesprächen schickten sie dem Ingenieur eine Testaufgabe zum Herunterladen. Darin versteckte sich Schadcode, der von den Sicherheitssystemen nicht erkannt wurde.
Nachdem der Computer des Ingenieurs kompromittiert worden war, nutzten die Angreifer Berichten zufolge ein internes KI-Tool, um tiefer in die Unternehmensumgebung vorzudringen, auf die Geräte anderer Mitarbeiter zuzugreifen und Anmeldedaten zu stehlen.
Die Lage spitzte sich am 29. Oktober zu, als die Angreifer einen bösartigen Container einsetzten und das System ins Visier nahmen, das für das Signieren von Kryptowährungstransaktionen zuständig ist.
Die wichtigste Erkenntnis? Bei Sicherheit geht es nicht nur darum, Server und Wallets zu schützen. Ein einziges kompromittiertes Gerät eines Mitarbeiters kann zum Einstiegspunkt in weitaus größere Systeme werden.
In der Kryptowelt ist selbst die stärkste Infrastruktur nur so sicher wie ihr schwächster Zugangspunkt. 🔐
#Binance #Hack
425
·
--
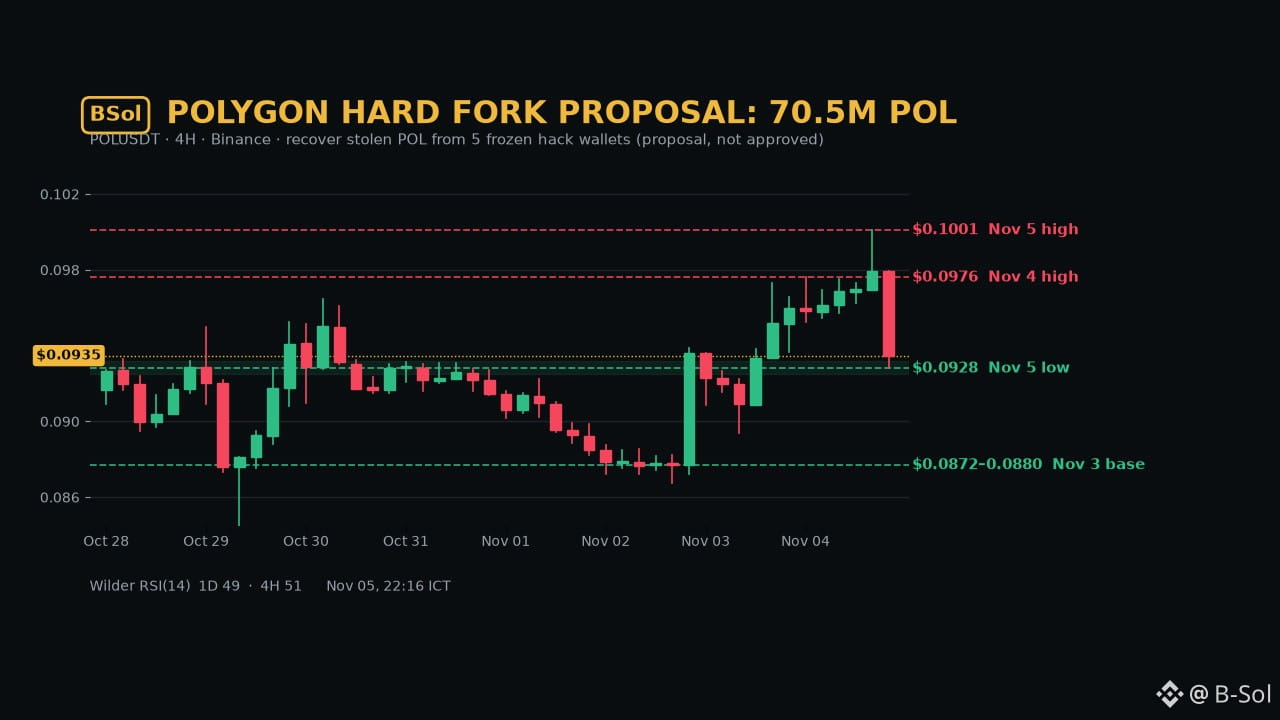
70.5M $POL wurden bei den Hacks von Polymarket und Binance gestohlen und könnten durch einen Hard Fork zurückgeholt werden.
Was passiert ist:
• Ein am 4. Nov. veröffentlichter Vorschlag würde die Guthaben von 5 eingefrorenen Angreifer-Wallets auf null setzen (23.86M POL von Polymarket, 46.63M von Binance) und verifizierten Recovery-Wallets gutschreiben
• Das gesamte POL-Angebot bleibt gleich. Die Blockproduzenten haben die Wallets bereits gesperrt, aber eine Sperrliste kann die Gelder nicht zurückholen
• Es ist nur ein Vorschlag: Er benötigt die Zustimmung der Governance, Tests im Amoy-Testnet und ein Client-Update. Ein Aktivierungsdatum gibt es noch nicht
Chart: $POL $0.0935 auf Binance, -1.9% in 24 Std. nach einer Zurückweisung bei $0.1001. Unterstützung bei $0.0925-0.0932, danach bei $0.0872-0.0880. Widerstand bei $0.0976, danach bei $0.1001. Wilder RSI 1D ~49 / 4H ~51.
Beobachten: einen 4H-Schlusskurs über $0.0976 oder unter $0.0872.
Guthaben auf einer großen Blockchain zurückzusetzen: gerechtfertigte Ausnahme oder schlechter Präzedenzfall? Auf welcher Seite stehst du?
#Polygon #POL #CryptoNews #Hack
70.5M $POL wurden bei den Hacks von Polymarket und Binance gestohlen und könnten durch einen Hard Fork zurückgeholt werden.
Was passiert ist:
• Ein am 4. Nov. veröffentlichter Vorschlag würde die Guthaben von 5 eingefrorenen Angreifer-Wallets auf null setzen (23.86M POL von Polymarket, 46.63M von Binance) und verifizierten Recovery-Wallets gutschreiben
• Das gesamte POL-Angebot bleibt gleich. Die Blockproduzenten haben die Wallets bereits gesperrt, aber eine Sperrliste kann die Gelder nicht zurückholen
• Es ist nur ein Vorschlag: Er benötigt die Zustimmung der Governance, Tests im Amoy-Testnet und ein Client-Update. Ein Aktivierungsdatum gibt es noch nicht
Chart: $POL $0.0935 auf Binance, -1.9% in 24 Std. nach einer Zurückweisung bei $0.1001. Unterstützung bei $0.0925-0.0932, danach bei $0.0872-0.0880. Widerstand bei $0.0976, danach bei $0.1001. Wilder RSI 1D ~49 / 4H ~51.
Beobachten: einen 4H-Schlusskurs über $0.0976 oder unter $0.0872.
Guthaben auf einer großen Blockchain zurückzusetzen: gerechtfertigte Ausnahme oder schlechter Präzedenzfall? Auf welcher Seite stehst du?
#Polygon #POL #CryptoNews #Hack
Was passiert ist:
• Ein am 4. Nov. veröffentlichter Vorschlag würde die Guthaben von 5 eingefrorenen Angreifer-Wallets auf null setzen (23.86M POL von Polymarket, 46.63M von Binance) und verifizierten Recovery-Wallets gutschreiben
• Das gesamte POL-Angebot bleibt gleich. Die Blockproduzenten haben die Wallets bereits gesperrt, aber eine Sperrliste kann die Gelder nicht zurückholen
• Es ist nur ein Vorschlag: Er benötigt die Zustimmung der Governance, Tests im Amoy-Testnet und ein Client-Update. Ein Aktivierungsdatum gibt es noch nicht
Chart: $POL $0.0935 auf Binance, -1.9% in 24 Std. nach einer Zurückweisung bei $0.1001. Unterstützung bei $0.0925-0.0932, danach bei $0.0872-0.0880. Widerstand bei $0.0976, danach bei $0.1001. Wilder RSI 1D ~49 / 4H ~51.
Beobachten: einen 4H-Schlusskurs über $0.0976 oder unter $0.0872.
Guthaben auf einer großen Blockchain zurückzusetzen: gerechtfertigte Ausnahme oder schlechter Präzedenzfall? Auf welcher Seite stehst du?
#Polygon #POL #CryptoNews #Hack
28

Mercado Bitcoin wurde nur 4 Stunden, nachdem das Unternehmen erklärt hatte, die Lage „unter Kontrolle“ zu haben, ausgeraubt! Der Hack blieb nicht bei der ursprünglichen Summe, sondern erreichte 48,6 Millionen US-Dollar und breitete sich über mehr als 10 Blockchains aus.
Mehr als 36.042 Ethereum-Adressen wurden vollständig geleert. Das war kein gewöhnlicher Vorfall mit einer Hot Wallet; die Hacker drangen tief in das System zur Verwaltung der Kundeneinlagen ein. Ein alarmierendes Signal für die Sicherheit zentralisierter Kryptobörsen (CEX).
Mercado Bitcoin hat sich verpflichtet, den gesamten Schaden zu ersetzen. Mit Unterstützung von Tether, Circle und Chainalysis konnten mehr als 15 Millionen US-Dollar der gestohlenen Gelder erfolgreich eingefroren werden. Der größte Teil der Summe ist jedoch noch nicht zurückgeholt.
Dass das Geld noch vier Stunden lang weiter abfloss, nachdem die Börse erklärt hatte, der Vorfall sei „eingedämmt“, wirft große Fragen zu ihrer Reaktionsfähigkeit und Ehrlichkeit auf. Das erschüttert das Vertrauen in zentralisierte Börsen.
Glaubst du, es ist an der Zeit, zu überdenken, wie du deine Vermögenswerte auf CEX verwaltest?
#Crypto #Hack
Mercado Bitcoin wurde nur 4 Stunden, nachdem das Unternehmen erklärt hatte, die Lage „unter Kontrolle“ zu haben, ausgeraubt! Der Hack blieb nicht bei der ursprünglichen Summe, sondern erreichte 48,6 Millionen US-Dollar und breitete sich über mehr als 10 Blockchains aus.
Mehr als 36.042 Ethereum-Adressen wurden vollständig geleert. Das war kein gewöhnlicher Vorfall mit einer Hot Wallet; die Hacker drangen tief in das System zur Verwaltung der Kundeneinlagen ein. Ein alarmierendes Signal für die Sicherheit zentralisierter Kryptobörsen (CEX).
Mercado Bitcoin hat sich verpflichtet, den gesamten Schaden zu ersetzen. Mit Unterstützung von Tether, Circle und Chainalysis konnten mehr als 15 Millionen US-Dollar der gestohlenen Gelder erfolgreich eingefroren werden. Der größte Teil der Summe ist jedoch noch nicht zurückgeholt.
Dass das Geld noch vier Stunden lang weiter abfloss, nachdem die Börse erklärt hatte, der Vorfall sei „eingedämmt“, wirft große Fragen zu ihrer Reaktionsfähigkeit und Ehrlichkeit auf. Das erschüttert das Vertrauen in zentralisierte Börsen.
Glaubst du, es ist an der Zeit, zu überdenken, wie du deine Vermögenswerte auf CEX verwaltest?
#Crypto #Hack
Mehr als 36.042 Ethereum-Adressen wurden vollständig geleert. Das war kein gewöhnlicher Vorfall mit einer Hot Wallet; die Hacker drangen tief in das System zur Verwaltung der Kundeneinlagen ein. Ein alarmierendes Signal für die Sicherheit zentralisierter Kryptobörsen (CEX).
Mercado Bitcoin hat sich verpflichtet, den gesamten Schaden zu ersetzen. Mit Unterstützung von Tether, Circle und Chainalysis konnten mehr als 15 Millionen US-Dollar der gestohlenen Gelder erfolgreich eingefroren werden. Der größte Teil der Summe ist jedoch noch nicht zurückgeholt.
Dass das Geld noch vier Stunden lang weiter abfloss, nachdem die Börse erklärt hatte, der Vorfall sei „eingedämmt“, wirft große Fragen zu ihrer Reaktionsfähigkeit und Ehrlichkeit auf. Das erschüttert das Vertrauen in zentralisierte Börsen.
Glaubst du, es ist an der Zeit, zu überdenken, wie du deine Vermögenswerte auf CEX verwaltest?
#Crypto #Hack
47
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#HotCPIDecemberHikePriced
340,516 Aufrufe
3,300 Kommentare
2
#ZcashFallsBelow$1000ForFirstTimeSinceSeptember
11,594 Aufrufe
65 Kommentare
3
#StrategyFaces$2.8BSelloffRiskFromMSCIRemoval
22,116 Aufrufe
143 Kommentare
4
#AnthropicRejectsIPODelayValuationinQuestion
369,319 Aufrufe
3,235 Kommentare
5
#BitcoinETFsLose$1.6BInNovember
9,809 Aufrufe
49 Kommentare
6
#AnthropicDisclosesOver$10BNewComputeDeals
1,958 Aufrufe
31 Kommentare
7
#CoreWeaveJumps10%On168%RevenueGrowth
25,073 Aufrufe
477 Kommentare
8
#CanNvidiaEarningsEaseMarketConcerns?
112,211 Aufrufe
1,409 Kommentare
9
#BarclaysRaisesBlackRockBitcoinETFStake48%
21,074 Aufrufe
354 Kommentare
10
#BitmineReports$6.3BFiscal2026Loss
7,796 Aufrufe
24 Kommentare