

#devops
devops
1,531 Aufrufe
33 Kommentare
Hot
Zuletzt

·
--
🚨 SUPERLOGICAL STARTET ÖFFENTLICHE TESTPHASE VON REX TERMINAL UND LÄUTET DIE EVOLUTION DER ENTWICKLERINFRASTRUKTUR DER NÄCHSTEN GENERATION EIN $ETH 📊
Der HashiCorp-Mitgründer Mitchell Hashimoto hat über Superlogical offiziell die öffentliche Testphase von Rex gestartet. Rex bietet eine persistente, selbst gehostete Terminal-Infrastruktur. 🔍 Die quelloffene Lösung ist kostenlos und basiert auf einer Client-Server-Architektur mit lokal gespeicherten Sitzungen und vollständiger Skriptautomatisierung. Damit stärkt sie die grundlegenden Werkzeuge für Entwickler.
📊 Da institutionelle Akteure zunehmend auf skalierbare, dezentralisierte Infrastruktur und effizienteres Entwickeln setzen, bilden robuste DevOps-Tools das Rückgrat für langfristiges Wachstum des Ökosystems. Persistente Remote-Verbindungen und die Ausführung von Sitzungen im Hintergrund sind ein bedeutender Fortschritt für Backend-Systeme in Web3-Netzwerken. 💬 Wie wichtig sind hochverfügbare Entwicklerwerkzeuge für die langfristige Skalierung von Protokollen? 👇
⚠️ Keine Finanzberatung. Behalte stets dein Risiko im Blick. 🛡️
🏷️ #ETH #Infrastructure #DevOps #Crypto
🔥 💎
33

·
--
Die Illusion der lokalen Entwicklungsunabhängigkeit
Der Übergang von Cloud-Infrastruktur zu selbstgehosteter lokaler Hardware geht nicht nur darum, Geld zu sparen; es ist ein struktureller Pivot hin zur absoluten Autonomie.
Die Abhängigkeit von bezahlten Unternehmensservern bringt Drittanbieter-Risiken und versteckte Gegenparteiverpflichtungen mit sich. Lokale Architektur über unabhängige Knoten garantiert absolute Datenprivatsphäre.
#SelfHosted #OpenSource #DevOps #TechAutonomy
119
·
--
Stopp! 🛑 Führe niemals ein Installationsprogramm mit erhöhten Administratorrechten aus, das über einen beliebigen Blog-Link stammt.
Bevor irgendeine automatisierte Trading-Software auf deine Schlüssel zugreift, musst du ihre Herkunft und Integrität überprüfen, um unbefugten Zugriff zu verhindern.
Hier ist die unverzichtbare Checkliste, um Trading-Bots sicher herunterzuladen und einzurichten:
1. Beschränke Downloads immer auf das offizielle GitHub-Repository oder die dafür vorgesehene Community-Website. Jede Datei aus einem beliebigen Blog oder einer Direktnachricht solltest du als ungeprüft betrachten. ⚠️
2. Um die Integrität der Datei zu bestätigen, vergleiche den SHA-256-Prüfwert der heruntergeladenen Datei manuell mit dem Prüfwert, den die Maintainer in den offiziellen Versionshinweisen veröffentlicht haben. Stimmen sie nicht überein, installiere die Datei nicht. ✅
3. Für zusätzliche Sicherheit können technisch versierte Nutzer die kryptografische Signatur der Veröffentlichung mit dem öffentlichen Schlüssel des Projekts überprüfen, um die Identität des Erstellers zu bestätigen.
4. Achte auf Warnsignale: abweichende Prüfwerte, unbekannte Downloadquellen oder die Aufforderung, ein Installationsprogramm mit erhöhten Administratorrechten von einer nicht verifizierten Quelle auszuführen. 🚩
5. Denk daran: Transparenz ist entscheidend für sicheres Self-Hosting. So kannst du genau überprüfen, welche Software auf deinem System ausgeführt wird.
Eine ausführliche Anleitung zu diesen Prüfschritten findest du in unserer Dokumentation: https://community.wolfbot.io/docs/how-to-verify-a-downloaded-trading-bot
#CryptoSecurity #TradingBot #SelfHosting #Crypto #DevOps
1
61
Gute Agents verabschieden sich.
Im SCDO Agent Ledger markiert sich ein KI-Agent als inaktiv oder offline, schließt offene Aufgaben ab oder lässt sie fehlschlagen und sendet einen letzten Heartbeat. Keine Geister-Agenten, keine unbezahlte Arbeit, die unerledigt bleibt.
scdo.com.au
#AIAgents #AgentLedger #DevOps
Im SCDO Agent Ledger markiert sich ein KI-Agent als inaktiv oder offline, schließt offene Aufgaben ab oder lässt sie fehlschlagen und sendet einen letzten Heartbeat. Keine Geister-Agenten, keine unbezahlte Arbeit, die unerledigt bleibt.
scdo.com.au
#AIAgents #AgentLedger #DevOps
65

·
--
🚨 KRITISCHE INFRASTRUKTUR-SCHWACHSTELLEN BEI $SEC HEUTE GEPATCHT! 💥
📊 PHP hat gerade zwei Sicherheitslücken zur Remotecodeausführung (CVE‑2026‑109618/619) in den Versionen 8.5.12, 8.4.27, 8.3.36 und 8.2.35 geschlossen. Node.js zog nach und veröffentlichte zehn Sicherheitshinweise – vier davon mit hohem Schweregrad, darunter ein OOB-Schreibzugriff im Brotli-Decoder und TLS-Umgehungen der Hostnamenprüfung. Go hat crypto/x509 in 1.26.10/1.27.3 eine Sperrliste hinzugefügt, um kompromittierte Zwischenzertifikate zu blockieren (CVE‑2026‑111943). 🦈 Diese koordinierten Patches verringern die Angriffsfläche für alle Dienste, die Web-Stack-Ebenen durchlaufen – ein klares Signal, dass erfahrene Entwicklerteams die Liquidität von Angriffsvektoren einschränken.
💡 Da der „Vertrauenspool“ des Ökosystems nun bereinigt ist, dürften ausgenutzte Sicherheitslücken kurzfristig weniger Volatilität verursachen und der Weg für dApps in Unternehmensqualität reibungsloser werden. 📈 Wie wird sich diese zusätzliche Absicherung auf deine Bereitstellungsstrategie auswirken? 👇
⚠️ Keine Finanzberatung. Behalte deine Risiken stets im Blick. 🛡️
🏷️ #SEC #SecurityUpdate #DevOps #Crypto #Infrastructure
🔥 💎
8

🚨 $ETH DEV-SICHERHEITSPATCH-ALARM: BROTLI-EXPLOIT GEPATCHT! 💥
📊 Node.js hat gerade ein Update für drei Branches (26.x, 24.x, 22.x) veröffentlicht, das eine schwerwiegende Out-of-Bounds-Schreibschwachstelle im Brotli-Decoder schließt – eine Schwachstelle, über die Angreifer möglicherweise Code aus der Ferne hätten ausführen können. ⚡ Vier kritische CVEs, von der fehlerhaften Behandlung von Nullzeichen in DNS bis zur Umgehung der TLS-Hostname-Verifizierung, sind nun behoben. Das stärkt die Grundlage für On-Chain-Dienste und dApp-Backends.
💡 Jetzt zu aktualisieren ist nicht nur eine bewährte Praxis, sondern auch ein vorbeugender Schlag gegen mögliche Liquiditätsabflüsse, die die Sicherheit von Smart Contracts gefährden könnten. 📈 Nutzt du bereits den neuesten Node.js-Branch oder setzt du dich noch den Risiken veralteter Versionen aus? 💬
⚠️ Keine Finanzberatung. Behalte deine Risiken stets im Blick. 🛡️
🏷️ #ETH #SecurityUpdate #DevOps #Crypto
🚀 💎

·
--
🚨 TENCENT ÖFFNET DIE TeamAI CLI-INFRASTRUKTUR, UM $AI AGENT-WORKFLOWS ZU REVOLUTIONIEREN! ⚡
Der Tech-Gigant Tencent hat TeamAI CLI als Open Source veröffentlicht und standardisiert damit MCP-Konfigurationen, Regeln und Prompts über Claude Code, Cursor und Codex hinweg in einem einzigen Git-Repository. 💡 Dadurch werden fragmentierte Setups systematisch beseitigt, indem live synchronisierte Konfigurationen automatisch eingebunden werden, sobald eine Entwickler-Sitzung startet.
Der eigentliche Vorteil liegt im Transfer institutionellen Wissens. 🔍 Echtzeit-Fehlerbehebungs-Einblicke speisen einen automatisch abrufbaren Speicherpool für Agents, während Prompt-Änderungen strengen Git-Merge-Reviews unterzogen werden, bevor sie teamweit über die gesamte Infrastruktur synchronisiert werden.
Während Tech-Giganten die Ausführung von Multi-Agenten optimieren, verfolgt Smart Capital, welche Teams echte operative Effizienz liefern. 💬 Beobachtest du AI-Entwicklertools in diesem Jahr als zentralen Narrativtreiber? 👇
⚠️ Keine Finanzberatung. Verwalte dein Risiko immer selbst. 🛡️
🏷️ #AI #TechNews #DevOps #Crypto #Infrastructure
⚡ 🎯
8
·
--
Artikel
ICPay — Protokollzuverlässigkeit: Zero-Downtime-Canister-Upgrades und ZustandsicherheitBenutzerguthaben über Produktion-Motoko-Releases hinweg erhalten
Das Aktualisieren von Smart Contracts in Live-Blockchain-Netzwerken birgt ein erhebliches Risiko. Eine fehlerhafte Deserialisierung des Speichers kann den Vertragszustand dauerhaft beschädigen und die Kontoguthaben der Nutzer löschen.
ICPay führt Upgrades nach strengen Motoko-Protokollen zur dauerhaften Speicherung des stabilen Speichers aus.
───────────────
Kerntechnische Architektur & Mechanismen
───────────────
1. Datenstrukturen im stabilen Speicher
Kritische Benutzerkonten, Guthaben und Transaktionsindizes befinden sich in Motoko-Variablen des stabilen Speichers, die Code-Updates überdauern, ohne Serialisierungsengpässe.
ICPay — Protokollzuverlässigkeit: Zero-Downtime-Canister-Upgrades und Zustandsicherheit
Benutzerguthaben über Produktion-Motoko-Releases hinweg erhalten
Das Aktualisieren von Smart Contracts in Live-Blockchain-Netzwerken birgt ein erhebliches Risiko. Eine fehlerhafte Deserialisierung des Speichers kann den Vertragszustand dauerhaft beschädigen und die Kontoguthaben der Nutzer löschen.
ICPay führt Upgrades nach strengen Motoko-Protokollen zur dauerhaften Speicherung des stabilen Speichers aus.
───────────────
Kerntechnische Architektur & Mechanismen
───────────────
1. Datenstrukturen im stabilen Speicher
Kritische Benutzerkonten, Guthaben und Transaktionsindizes befinden sich in Motoko-Variablen des stabilen Speichers, die Code-Updates überdauern, ohne Serialisierungsengpässe.
229
·
--
Wie man ein automatisiertes System überwacht, nachdem es läuft
Das ist eine der tiefsten Lektionen, die ich nach dem Aufbau mehrerer automatisierter Pipelines gelernt habe: **Das System darf nicht mitten in der Nacht ausfallen und du darfst es erst am nächsten Tag bemerken**.
Ich hatte einmal einen Cron-Job eingerichtet und dachte, nachdem ich ihn eingestellt hatte, könnte ich ihn unbeaufsichtigt lassen. Nach einer Woche habe ich den Status geprüft und festgestellt, dass er seit 3 Tagen stillgelegt war – die Datenbankverbindung war abgebrochen, ohne jegliche Benachrichtigung. Seitdem habe ich eine komplette Überwachungsphilosophie entwickelt, die ich heute mit euch teilen möchte.
**Erste Ebene: Überwachung des Ausführungszyklus**
Die grundlegendste Methode ist, den last_run_at von Cron zu prüfen. Meine Regel lautet: **Wenn die letzte Ausführungszeit das erwartete Intervall um das 2-fache überschreitet, sofort Alarm auslösen**. Zum Beispiel, wenn ein Job alle 5 Minuten laufen sollte und last_run_at mehr als 10 Minuten zurückliegt, wird sofort eine Telegram-Benachrichtigung gesendet. Diese Kennzahl ist extrem effektiv – etwa 90 % der "Systemausfälle" können innerhalb einer Stunde erfasst werden, anstatt passiv zu warten, bis die Fachabteilung es entdeckt.
**Zweite Ebene: API-Fallback-Mechanismus**
API-Instabilität ist der Normalfall. Meine Vorgehensweise: **Wenn 3 aufeinanderfolgende API-Anfragen fehlschlagen, wird automatisch für 24 Stunden abgeschaltet**. Warum 3 Mal? Weil 1-2 Mal möglicherweise Netzwerkprobleme sind, aber 3 aufeinanderfolgende Fehler zeigen, dass wirklich ein Problem vorliegt. Während der Abschaltzeit versucht das System nicht mehr, die API aufzurufen, um wertvolle API-Kontingente und Log-Speicherplatz nicht weiter im Fehlerzustand zu verschwenden. Das ist viel effektiver als blindes Wiederholen.
**Dritte Ebene: Persistenz der Statusdatei**
Jedes Mal, wenn das System läuft, schreibe ich den aktuellen Status – Erfolgsanzahl, Fehlermeldungen, Zeitstempel, Fehlerinfos – in eine Statusdatei. Diese Datei behalte ich 30 Tage lang. Was ist der Vorteil davon? Man kann zurückverfolgen – "Warum ist die Posting-Rate letzten Mittwoch plötzlich auf 60 % gefallen?" – einfach die Logs durchsehen und man hat die Antwort. Die Statusdatei nimmt keinen Platz ein, bietet mir aber eine vollständige Audit-Kette.
**Vierte Ebene: Wöchentliche manuelle Überprüfung**
Jede Woche nehme ich mir 15 Minuten Zeit, um vom System automatisch einen Bericht generieren zu lassen: Erfolgsquote bei Postings, Fehlerverteilung, Wortzählung, ob es anomale Schwankungen gab. Es muss nicht sehr häufig sein, aber **man darf sich nicht vollständig auf automatisierte Alarme verlassen**. Manchmal wird ein Trend, bei dem die Fehlerquote von 2 % auf 4 % steigt, von der automatischen Überwachung nicht erfasst, aber man sieht sofort, "Hier sollte man anfangen, aufmerksam zu sein".
**Kernverständnis**
Automatisierung aufzubauen ist schnell, aber **die Überwachung richtig zu machen, gibt einem das Vertrauen, nicht ständig nachsehen zu müssen**. Meine Erfahrung ist: Automatische Alarme sind für Notfälle verantwortlich (System ist komplett ausgefallen), während die manuelle Überprüfung für Trendprobleme zuständig ist (schleichender Rückgang). Nur in Kombination lebt dieses System langfristig. Andernfalls ist die schlauste Automatisierung nur eine Zeitbombe in einer Blackbox.
$BTC #DevOps #automatisierung
106
·
--
Sicherheitswarnung: CZ hat alle $BNB Chain Entwickler in Alarmbereitschaft versetzt
GitHub-Repositories kompromittiert. Zugangsdaten geleakt. Entwicklungs-Pipelines über Open-Source-Krypto-Projekte sind gezielten Angriffen ausgesetzt.
CZs Botschaft an alle Builder: Deine GitHub-Schlüssel sind genauso wichtig wie dein Exchange-Wallet. Ein schwaches Glied in deiner Dev-Pipeline bedeutet Angreifer in deinem Protokoll.
Die BNB Chain hostet Hunderte von Open-Source-DeFi-Projekten. Öffentlich geforkter Code schafft die größte Angriffsfläche in der Krypto-Szene. Bei Milliarden auf dem Spiel ist das schwächste Glied deine Ops-Sicherheit.
Dringend: Repos auditieren. Schlüssel rotieren. Nichts als sicher annehmen.
$BNB #BNBChain #CryptoSecurity #DevOps #OpSec
1
2
35
·
--
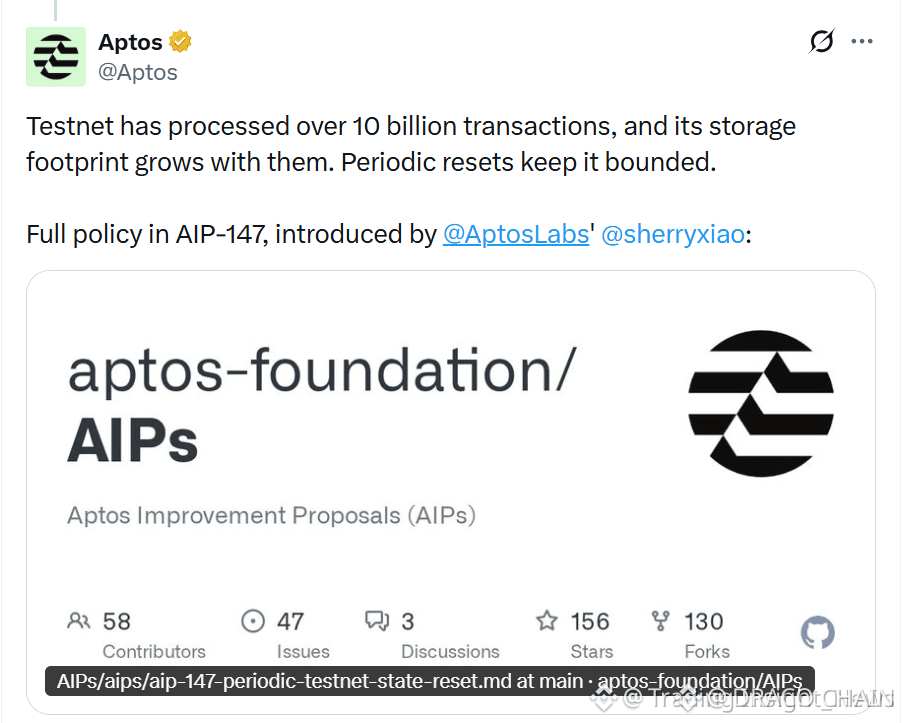
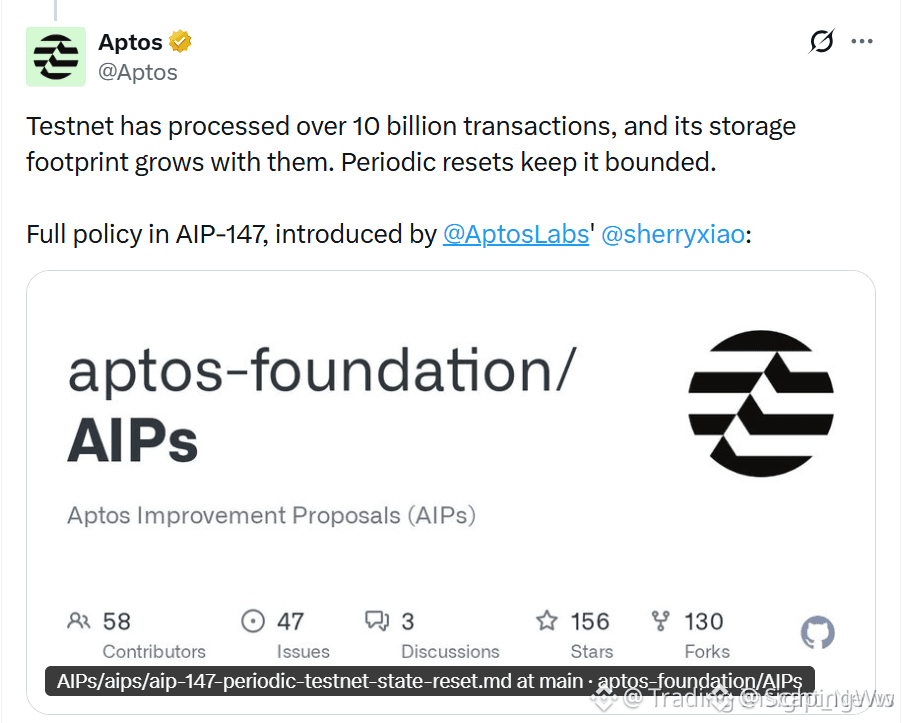
🚨 $APT TESTNET-RESET STEHT AM 7. OKTOBER BEVOR – VORBEREITUNG AUF DEN STORAGE-SWEEP 🦈
Aptos wird sein Testnet am 7. Oktober voraussichtlich vollständig zurücksetzen. Dabei werden Smart Contracts, Kontostände und Transaktionsverlauf auf null zurückgesetzt. 📌 Dieser vollständige Zustands-Rollback folgt auf mehr als 10 Mrd. Transaktionen – eine Speicherlast, die die Kosteneffizienz gefährdet.
Entwickler mit Smart-Money-Ansatz betrachten die Bereinigung als Liquiditäts-Reset für den On-Chain-Speicher: Veraltete Zustände werden gelöscht und Platz für neue Deployments geschaffen. 📊 Rechnet mit einem kurzen Rückgang der Testnet-Aktivität, während Teams ihre Deployments erneut einrichten. Das Mainnet bleibt davon unberührt.
📈 Behaltet die Leistungskennzahlen nach dem Reset im Auge. Ein schlankeres Testnet sorgt oft für reibungslosere Entwicklungszyklen und klarere Gebührensignale auf der Live-Chain. 💡
💬 Wie passt ihr eure Testnet-Strategie im Vorfeld des Resets am 7. Oktober an?
⚠️ Keine Finanzberatung. Behaltet euer Risiko stets im Blick. 🛡️
🏷️ #APT #TestnetReset #DevOps #Aptos #Crypto
🦈 🔥
435

🚨 TRADERTRAITOR ZIELT AUF DEV-CLOUD-SCHLÜSSEL IN EINER PHISHING-KAMPAGNE – ERINNERT AN $ZRO BACKDOORS! 🔍
Ausgeklügelte, staatlich unterstützte Akteure verlagern ihre Angriffspfade von direkten Smart-Contract-Exploits hin zur zugrunde liegenden Cloud-Infrastruktur. 🔍 Aktuelle Forensik-Erkenntnisse zeigen, dass TraderTraitor bösartige Terraform-Provider-Downloads ausführt und dabei Backdoors für macOS bereitstellt, die identisch sind mit denen, die während des historischen $ZRO -Infrastrukturangriffs festgestellt wurden.
Kluges Kapital weiß: Die Liquidität eines Protokolls ist nur so sicher wie die Entwickler-API-Keys, die das Ökosystem absichern. 🛡️ Da AWS- und GCP-Zugangsdaten auf Teams in DevOps abgezielt werden, ist das Monitoring des operativen Risikos nun genauso wichtig wie die Analyse der Marktstruktur.
💬 Wie passt ihr eure betrieblichen Sicherheitsprotokolle an, um euer Kapital gegen Bedrohungen auf Infrastruktur-Ebene zu schützen? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #ZRO #CryptoSecurity #DevOps #SmartMoney #LayerZero
🛡️ 👁️
71
·
--
🚨 NORDKOREANISCHE HACKER ENTFESSELN NEUEN TERRAFORM-PHISHING-ANGRIFFSVEKTOR, DER AUF $BTC ENTWICKLER ZIELT! 💣
📌 Der ausgeklügelte Bedrohungsakteur „TraderTraitor“ macht sich aktiv bösartigen GitHub-Interviewcode zunutze, um in Web3-Infrastrukturen einzudringen und AWS-Zugangsdaten zu kapern. 🔍 Entwickler, die nicht verifizierte Repos herunterladen, lösen heimliche macOS-Backdoors aus, die Cloud-Umgebungen sowie kompromittierte Codebasen leeren können.
⚠️ Die institutionelle Sicherheit ist das eigentliche Fundament jedes $BTC bull-Laufs, und diese Angriffe zeigen, dass Bedrohungsgruppen gezielt nach Upstream-Zugriff auf Entwickler jagen. 💬 Verifizierst du deine Terraform-Abhängigkeiten, bevor du Init-Skripte ausführst, oder lässt du deine Cloud-Infrastruktur ungeschützt? 👇
⚠️ Keine Finanzberatung. Manage immer dein Risiko. 🛡️
🏷️ #BTC #CryptoSecurity #DevOps #Web3
🛡️ 🔍
34
·
--
Knoten-Gesundheit über die Verfügbarkeit hinausEin Blockchain-Knoten kann eine erfolgreiche Antwort zurückgeben und trotzdem veraltete Daten bereitstellen. Deshalb ist ein simples Ping kein belastbarer Health-Check für den Betrieb.
Beginnen Sie mit Erreichbarkeit, fügen Sie jedoch Aktualität hinzu. Vergleichen Sie die neueste Blockhöhe und den Zeitstempel des Knotens mit einer unabhängigen Referenz. Beobachten Sie den Synchronisationsstatus und die Peer-Gesundheit, sofern diese Signale verfügbar sind. Ein Knoten, der online ist, aber einige Blöcke hinterherhinkt, kann Wallets, Dashboards, Handelssysteme und Indexer irreführen.
Messen Sie auch das Anfrageverhalten. Verfolgen Sie Latenz-Perzentile, Timeouts, Rate-Limit-Antworten, JSON-RPC-Fehler und methodenspezifische Ausfälle. Trennen Sie Leseaufrufe von Transaktionsübermittlungen und Abonnement-Workloads, da sie unterschiedlich ausfallen können.
Knoten-Gesundheit über die Verfügbarkeit hinaus
Ein Blockchain-Knoten kann eine erfolgreiche Antwort zurückgeben und trotzdem veraltete Daten bereitstellen. Deshalb ist ein simples Ping kein belastbarer Health-Check für den Betrieb.
Beginnen Sie mit Erreichbarkeit, fügen Sie jedoch Aktualität hinzu. Vergleichen Sie die neueste Blockhöhe und den Zeitstempel des Knotens mit einer unabhängigen Referenz. Beobachten Sie den Synchronisationsstatus und die Peer-Gesundheit, sofern diese Signale verfügbar sind. Ein Knoten, der online ist, aber einige Blöcke hinterherhinkt, kann Wallets, Dashboards, Handelssysteme und Indexer irreführen.
Messen Sie auch das Anfrageverhalten. Verfolgen Sie Latenz-Perzentile, Timeouts, Rate-Limit-Antworten, JSON-RPC-Fehler und methodenspezifische Ausfälle. Trennen Sie Leseaufrufe von Transaktionsübermittlungen und Abonnement-Workloads, da sie unterschiedlich ausfallen können.
82
·
--
Bullisch
GitHub Interner Sicherheitsalarm 🚨: TeamPCP behauptet, dass ~4.000 private Repos über eine bösartige VS Code-Erweiterung auf einem Mitarbeitergerät exfiltriert wurden.
• Bisher keine Kundendaten geleakt.
• Angriffe auf die Lieferkette sind die neue Norm.
• Aktion: Überprüfen Sie Ihre Erweiterungen, rotieren Sie Geheimnisse und setzen Sie Endpunktsicherheit durch.
Seien Sie nicht das schwächste Glied. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
• Bisher keine Kundendaten geleakt.
• Angriffe auf die Lieferkette sind die neue Norm.
• Aktion: Überprüfen Sie Ihre Erweiterungen, rotieren Sie Geheimnisse und setzen Sie Endpunktsicherheit durch.
Seien Sie nicht das schwächste Glied. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
2
6
190
·
--
Aktuelle Sicherheitsforschung hat bösartige npm-Pakete aufgedeckt, die Rollup-Polyfill-Tools nachahmen und damit die Risiken in der Lieferkette für Blockchain-Entwickler verdeutlichen. 📊
Das umfangreiche Tooling-Ökosystem von Ethereum, einschließlich beliebter Rollup-Lösungen, macht es zu einem häufigen Ziel solcher Angriffe. 🧠
Die Ergebnisse unterstreichen, wie wichtig es ist, Paket-Signaturen zu überprüfen und gehärtete Entwicklungsumgebungen zu verwenden, wenn man $ETH Smart Contracts entwickelt. 🔍
Der Ethereum-Roadmap folgen weitere Upgrades mit Fokus auf Rollups wie EIP‑4844, die die Skalierbarkeit verbessern und Transaktionskosten senken sollen. ⚡
Entwickler werden ermutigt, verifizierte Bibliotheken zu verwenden und offizielle Kanäle im Blick zu behalten, um Sicherheitswarnungen zu verfolgen. 💡
Mach dir selbst ein Bild (DYOR), bevor du irgendeinen Drittanbieter-Code in deine $ETH Projekte integrierst. 🌐
Wie stärkt euer Team die Sicherheit eurer Smart-Contract-Entwicklung angesichts dieser neuen Bedrohungen? #crypto #Ethereum #Security #DevOps #GAMERXERO
25

⚡ KRITISCHER AUSFALL DER GITHUB-INFRASTRUKTUR ERSCHÜTTERT TECH UND $FET AI-ÖKOSYSTEM-WORKFLOWS! 🚨
Heute knickt eine wichtige Kerninfrastruktur unter dem Druck ein, während GitHub in seinen Kollaborationssystemen schwere Replikationsverzögerungen in der Datenbank verzeichnet. 📊 Da Autorisierungs-Schnittstellen ausfallen und GitHub Actions über das gesamte Spektrum hinweg blockieren, sind Entwickler-Pipelines und automatisierte Bereitstellungsabläufe im Grunde in Echtzeit eingefroren. 🔍
Das "smart money" beobachtet Infrastruktur-Störungen genau, denn es weiß, wie sehr sich Verzögerungen bei Code-Deployments auf den Schwung in schnelllebigen Tech-Umgebungen auswirken. ⚡ Wenn die zugrunde liegende Ausführungsschicht ruckelt, wird die Ausführungsgeschwindigkeit zum ultimativen Premium-Faktor. 💬 Glaubst du, dass solche Infrastruktur-Pannen den Schwung vorübergehend ausbremsen, oder drängen die Devs einfach weiter durch das Rauschen? 👇
⚠️ Keine Finanzberatung. Managen Sie immer Ihr Risiko. 🛡️
🏷️ #FET #AI #DevOps #Crypto #Infrastructure
🔥 ⚡
112
·
--
Verifiziert
🚨 $APT TESTNET-RESET AM 7. OKTOBER – ABFANGEN VON SPEICHER EINTRIFFT! 📊
Aptos zieht am 7. Oktober den Stecker für das Testnet, löscht Verträge, Guthaben und das gesamte Transaktions-Ledger. 🦈 Dieser Neustart „im Clean-Slate“-Stil senkt den Speicherdruck, nachdem zuvor 10 Mrd. Transaktionen verarbeitet wurden, und hält das Netzwerk schlank für Entwickler.
Keine Auswirkungen auf Mainnet oder Devnet – die bleiben unangetastet, damit der Betrieb in der Produktion reibungslos läuft. 📊 Rechne mit einer kurzen Unterbrechung für die erneute Bereitstellung, dann folgt eine frische Basis für neue Experimente. ⚡
💬 Wie bereitest du deine Test-Contracts auf den Reset vor? 👇
⚠️ Keine Finanzberatung. Übernimm immer Verantwortung für dein Risiko. 🛡️
🏷️ #APT #TestnetReset #DevOps #Aptos #Crypto
🚀 🔥
4
1k
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
7,959 Aufrufe
407 Kommentare
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
4,022 Aufrufe
228 Kommentare
3
#$1.5BInLeveragedCryptoBetsLiquidated
18,265 Aufrufe
194 Kommentare
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
882 Aufrufe
38 Kommentare
5
#KOSPIFalls3.53%BackBelow6000
44,328 Aufrufe
896 Kommentare
6
#AmazonSharesFallAbout7%InPremarketTrading
18,237 Aufrufe
466 Kommentare
7
#USMidtermElections
189,360 Aufrufe
2,149 Kommentare
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
10,569 Aufrufe
90 Kommentare
9
#BinanceWillListPredictPREDICT
66,884 Aufrufe
1,223 Kommentare
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
2,280 Aufrufe
100 Kommentare