
#cyberalert
cyberalert
3,665 Aufrufe
16 Kommentare
Hot
Zuletzt
·
--
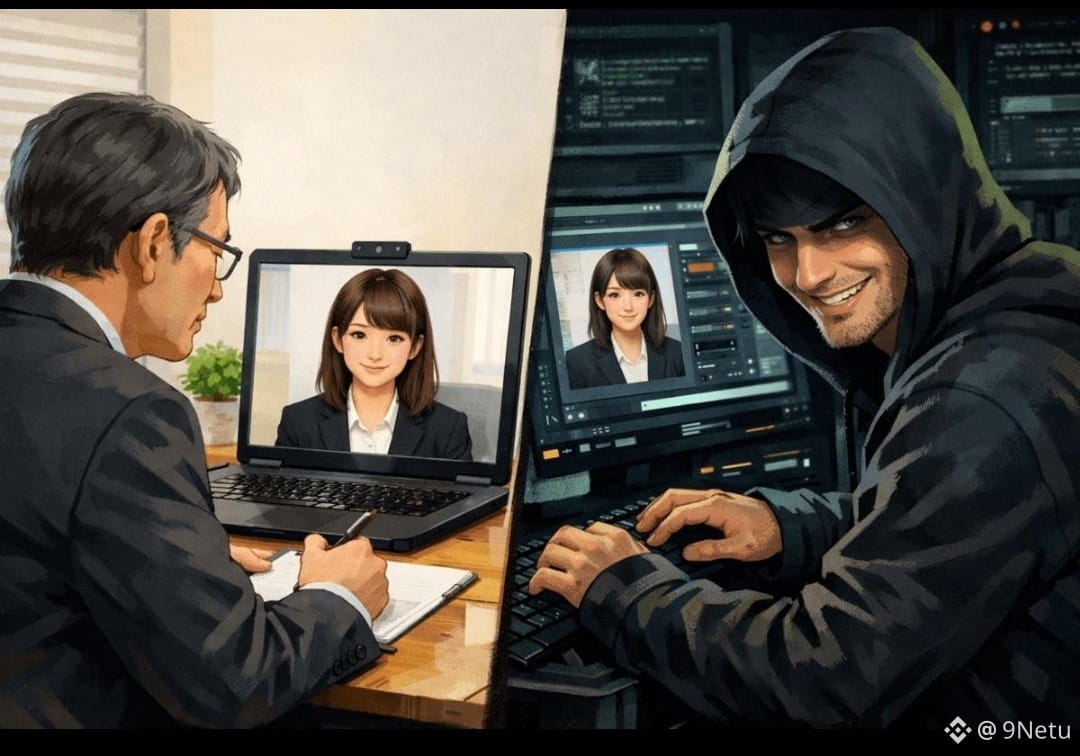
🚨 HACKER HABEN DURCH GEFÄLSCHTE VORSTELLUNGSGESPRÄCHE 14,3 MILLIONEN DOLLAR GESTOHLEN! 😳
Das ist mehr als ein Angriff auf eine einzelne Kryptobörse.
$BTC $AKE $BANK
Eine neue Untersuchung von Chainalysis hat Dutzende Krypto-Sicherheitsvorfälle mit gefälschten Rekrutierungsmaschen in den vergangenen 18 Monaten in Verbindung gebracht.
Das macht diese Kampagne so gefährlich:
💼 Die Angreifer geben sich als Personalvermittler oder Führungskräfte von Unternehmen aus.
💻 Die Opfer werden aufgefordert, manipulierte Programmieraufgaben herunterzuladen.
🔑 Die Schadsoftware kann Zugangsdaten stehlen und auf private Schlüssel zugreifen.
💸 Ähnliche Angriffe mit gefälschten Vorstellungsgesprächen verursachten gemeldete Verluste von mehr als 14,3 Millionen Dollar.
🎯 Ermittler sagen, diese kleineren Angriffe hätten Kriminellen geholfen, ihre Methoden zu verfeinern, die sie später bei größeren Operationen einsetzten.
Die Warnung: Auch ein professionell wirkendes Vorstellungsgespräch kann eine Falle sein. Führe niemals unbekannten Code aus und installiere keine Software, die dir ein nicht verifizierter Personalvermittler schickt.
Würdest du ein Programmierquiz von jemandem herunterladen, der dir einen gut bezahlten Remote-Job anbietet? 👇
#KryptoSicherheit #JobBetrug #Schadsoftware #KryptoHack #CyberAlert #BinanceSquare
🚨 HACKER HABEN DURCH GEFÄLSCHTE VORSTELLUNGSGESPRÄCHE 14,3 MILLIONEN DOLLAR GESTOHLEN! 😳
Das ist mehr als ein Angriff auf eine einzelne Kryptobörse.
$BTC $AKE $BANK
Eine neue Untersuchung von Chainalysis hat Dutzende Krypto-Sicherheitsvorfälle mit gefälschten Rekrutierungsmaschen in den vergangenen 18 Monaten in Verbindung gebracht.
Das macht diese Kampagne so gefährlich:
💼 Die Angreifer geben sich als Personalvermittler oder Führungskräfte von Unternehmen aus.
💻 Die Opfer werden aufgefordert, manipulierte Programmieraufgaben herunterzuladen.
🔑 Die Schadsoftware kann Zugangsdaten stehlen und auf private Schlüssel zugreifen.
💸 Ähnliche Angriffe mit gefälschten Vorstellungsgesprächen verursachten gemeldete Verluste von mehr als 14,3 Millionen Dollar.
🎯 Ermittler sagen, diese kleineren Angriffe hätten Kriminellen geholfen, ihre Methoden zu verfeinern, die sie später bei größeren Operationen einsetzten.
Die Warnung: Auch ein professionell wirkendes Vorstellungsgespräch kann eine Falle sein. Führe niemals unbekannten Code aus und installiere keine Software, die dir ein nicht verifizierter Personalvermittler schickt.
Würdest du ein Programmierquiz von jemandem herunterladen, der dir einen gut bezahlten Remote-Job anbietet? 👇
#KryptoSicherheit #JobBetrug #Schadsoftware #KryptoHack #CyberAlert #BinanceSquare
Das ist mehr als ein Angriff auf eine einzelne Kryptobörse.
$BTC $AKE $BANK
Eine neue Untersuchung von Chainalysis hat Dutzende Krypto-Sicherheitsvorfälle mit gefälschten Rekrutierungsmaschen in den vergangenen 18 Monaten in Verbindung gebracht.
Das macht diese Kampagne so gefährlich:
💼 Die Angreifer geben sich als Personalvermittler oder Führungskräfte von Unternehmen aus.
💻 Die Opfer werden aufgefordert, manipulierte Programmieraufgaben herunterzuladen.
🔑 Die Schadsoftware kann Zugangsdaten stehlen und auf private Schlüssel zugreifen.
💸 Ähnliche Angriffe mit gefälschten Vorstellungsgesprächen verursachten gemeldete Verluste von mehr als 14,3 Millionen Dollar.
🎯 Ermittler sagen, diese kleineren Angriffe hätten Kriminellen geholfen, ihre Methoden zu verfeinern, die sie später bei größeren Operationen einsetzten.
Die Warnung: Auch ein professionell wirkendes Vorstellungsgespräch kann eine Falle sein. Führe niemals unbekannten Code aus und installiere keine Software, die dir ein nicht verifizierter Personalvermittler schickt.
Würdest du ein Programmierquiz von jemandem herunterladen, der dir einen gut bezahlten Remote-Job anbietet? 👇
#KryptoSicherheit #JobBetrug #Schadsoftware #KryptoHack #CyberAlert #BinanceSquare
86

·
--
🚨 2.000 VERGIFTETE PACKETE FLOOD $KEYV — 127M DOWNLOADS IM EXPOSITIONSBEREICH! 💥
Bei 127M Downloads pro Woche ist das kein Bug — das ist ein waffenmäßig umgesetzter Einbruch mit enormer Explosionswirkung. 🦈 Der Angreifer überflutete das Keyv/Cacheable-Ökosystem mit 2.000+ bösartigen Versionen, darunter keyv@6.0.0, und imitierte damit die Automatisierung des Shai-Hulud-Wurms. 🔍
So werden Projekte von innen ausgehöhlt: Credential-Diebstahl, CI/CD-Schlüssel-Leaks, Remote-Payloads, seitliche Bewegung über Dev-Umgebungen. Jede nachgelagerte App, die diese Bibliothek nutzt, ist exponiert. 📊
Wenn du Schlüssel hältst oder Build-Pipelines unter Node.js ausführst, behandle deine Abhängigkeiten bis zur Prüfung als kompromittiert. Drehe die Zugangsdaten und überprüfe jetzt die Lockfiles. ⚠️ 💬 Ist die Abhängigkeitsstruktur deines Projekts sauber — oder fehlt dir nur ein einziges Paket bis zum Albtraum? 👇
⚠️ Keine Finanzberatung. Verwalte stets dein Risiko. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
🚨 2.000 VERGIFTETE PACKETE FLOOD $KEYV — 127M DOWNLOADS IM EXPOSITIONSBEREICH! 💥
Bei 127M Downloads pro Woche ist das kein Bug — das ist ein waffenmäßig umgesetzter Einbruch mit enormer Explosionswirkung. 🦈 Der Angreifer überflutete das Keyv/Cacheable-Ökosystem mit 2.000+ bösartigen Versionen, darunter keyv@6.0.0, und imitierte damit die Automatisierung des Shai-Hulud-Wurms. 🔍
So werden Projekte von innen ausgehöhlt: Credential-Diebstahl, CI/CD-Schlüssel-Leaks, Remote-Payloads, seitliche Bewegung über Dev-Umgebungen. Jede nachgelagerte App, die diese Bibliothek nutzt, ist exponiert. 📊
Wenn du Schlüssel hältst oder Build-Pipelines unter Node.js ausführst, behandle deine Abhängigkeiten bis zur Prüfung als kompromittiert. Drehe die Zugangsdaten und überprüfe jetzt die Lockfiles. ⚠️ 💬 Ist die Abhängigkeitsstruktur deines Projekts sauber — oder fehlt dir nur ein einziges Paket bis zum Albtraum? 👇
⚠️ Keine Finanzberatung. Verwalte stets dein Risiko. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
Bei 127M Downloads pro Woche ist das kein Bug — das ist ein waffenmäßig umgesetzter Einbruch mit enormer Explosionswirkung. 🦈 Der Angreifer überflutete das Keyv/Cacheable-Ökosystem mit 2.000+ bösartigen Versionen, darunter keyv@6.0.0, und imitierte damit die Automatisierung des Shai-Hulud-Wurms. 🔍
So werden Projekte von innen ausgehöhlt: Credential-Diebstahl, CI/CD-Schlüssel-Leaks, Remote-Payloads, seitliche Bewegung über Dev-Umgebungen. Jede nachgelagerte App, die diese Bibliothek nutzt, ist exponiert. 📊
Wenn du Schlüssel hältst oder Build-Pipelines unter Node.js ausführst, behandle deine Abhängigkeiten bis zur Prüfung als kompromittiert. Drehe die Zugangsdaten und überprüfe jetzt die Lockfiles. ⚠️ 💬 Ist die Abhängigkeitsstruktur deines Projekts sauber — oder fehlt dir nur ein einziges Paket bis zum Albtraum? 👇
⚠️ Keine Finanzberatung. Verwalte stets dein Risiko. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
13
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#CryptoSelloffTriggersMultipleWhaleLiquidations
236,748 Aufrufe
2,050 Kommentare
2
#HuangReportedlyConsidersReturnToNvidia
1,342 Aufrufe
56 Kommentare
3
#About64000BitcoinMiningMachinesReportedlyHijacked
873 Aufrufe
40 Kommentare
4
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
197,788 Aufrufe
1,691 Kommentare
5
#WillFOMCMinutesReinforceRateHikeExpectations?
70,856 Aufrufe
855 Kommentare
6
#BitcoinActiveSupplyInProfitDropsBelow45%
272,886 Aufrufe
1,932 Kommentare
7
#TONStrategyReports$23.97MQ3NetLoss
23,352 Aufrufe
161 Kommentare
8
#KavaSaysAbnormalActivityLimitedToKavaLend
181,072 Aufrufe
1,106 Kommentare
9
#WORPTLetsTouristsConvertCryptoToThaiBaht
72,137 Aufrufe
462 Kommentare
10
#WhoWillSucceedJensenHuangatNvidia?
398,593 Aufrufe
2,238 Kommentare