
#qday
qday
1,530 Aufrufe
32 Kommentare
Hot
Zuletzt
·
--
Während die ganze Welt den Countdown zur Zinsentscheidung der Fed Ende Oktober zählt, wird ein anderer „Countdown“ heimlich beschleunigt – und die Wette lautet: Bitcoin selbst.
Der Auslöser war der 15. Oktober: Google Quantum AI veröffentlichte eine Studie in der Fachzeitschrift „Science“. Mit der 105-Qubit-Willow-Chip und der Technik der „Magic-State-Züchtung“ senkte Google die Fehlerrate bei der Herstellung von Magic States – dem ressourcenintensivsten Rohstoff fehlertoleranter Quantencomputer – um etwa das 40-Fache. Die logische Wiedergabetreue erreichte 99,99 Prozent. Frühere Studien schätzten, dass die Erzeugung von Magic States bis zu 95 Prozent der Rechenleistung eines Quantencomputers beanspruchen könnte. Google hat sich diesmal ausgerechnet an den teuersten Posten auf dem Weg zur Entschlüsselung herangewagt.
Zunächst die Ernüchterung: Das bedeutet nicht, dass Bitcoin geknackt wurde. Im Experiment kamen nur 54 Qubits zum Einsatz, und lediglich etwa 8 Prozent der Herstellungsversuche bestanden die Qualitätskontrolle. Um tatsächlich einen privaten Schlüssel auf Basis elliptischer Kurven zu knacken, müssten die Magic States etwa zehn Milliarden Mal sauberer sein – rund eine Million Mal besser als das derzeitige Ergebnis. Auch Googles Schätzung vom März dieses Jahres, wonach zum Knacken der Bitcoin-Kryptografie etwa 500.000 physische Qubits nötig wären, wurde diesmal nicht angepasst. Die Richtung ist klar, der Weg ist noch weit.
Der eigentliche Fortschritt liegt anderswo: Am selben Tag gründeten neun Blockchain-Unternehmen in Lissabon eine „Quantum Alliance“, die Branchenstandards für „Quantenresilienz“ festlegen soll. Die Zahlen in ihrer Bilanz sind alarmierend: Die öffentlichen Schlüssel von etwa 6,04–6,4 Millionen $BTC sind dauerhaft auf der Blockchain offengelegt – rund 30 Prozent des Gesamtangebots. Dazu gehören etwa 1,1 Millionen Coins aus der Ära von Satoshi Nakamoto, deren öffentliche Schlüssel seit ihrer Entstehung nie verborgen waren. Die von der Allianz festgelegte Schwelle für die „Quantum Doomsday Clock“ liegt bei etwa 856.000 physischen Qubits; März 2028 wird als mögliches frühes Zeitfenster genannt. Auch Coinbase veröffentlichte am 13. Oktober Sicherheitsempfehlungen für Bitcoin und rief Entwickler dazu auf, eine mehrjährige Migration frühzeitig zu planen.
Meine Einschätzung: Die Bitcoin-Community streitet seit Jahren über ein „quantenresistentes Upgrade“. Vorschläge wie BIP-360 liegen auf dem Tisch, doch Bitcoin Core hat bislang nichts Wesentliches umgesetzt. Das eigentliche Risiko besteht nicht darin, dass eines Morgens die Wallets leergeräumt sind – sondern darin, dass das „Migrationsfenster“ kürzer ist als gedacht. Sobald ein fehlertoleranter Quantencomputer die Schwelle erreicht, müssen die Coins, die 30 Prozent des Gesamtangebots ausmachen, bewegt werden. Börsen, Verwahrstellen, Cross-Chain-Brücken und die Schlüssel zur Ausgabe von Stablecoins müssen ebenfalls umgestellt werden. Das ist ein Koordinationsprojekt für die gesamte Branche – man kann nicht warten, bis zum Q-Day, um darüber zu reden. Die 6,4 Millionen offengelegten Coins auf der Blockchain sind ein sichtbarer Countdown, der über Bitcoin schwebt.
Quantencomputer werden Bitcoin nicht töten, aber sie stellen Bitcoin vor eine praktische Aufgabe: Ein System, das angeblich „kein Vertrauen“ voraussetzt, muss zum ersten Mal vor einer klar definierten technischen Frist weltweite Zusammenarbeit organisieren. Ob es diese Aufgabe lösen kann, wird darüber entscheiden, wie die Menschen diese Blockchain in Jahrzehnten bewerten.
Dies stellt keine Anlageberatung dar. DYOR, der Handel birgt Risiken.
#量子计算 #比特币安全 #QDay
Während die ganze Welt den Countdown zur Zinsentscheidung der Fed Ende Oktober zählt, wird ein anderer „Countdown“ heimlich beschleunigt – und die Wette lautet: Bitcoin selbst.
Der Auslöser war der 15. Oktober: Google Quantum AI veröffentlichte eine Studie in der Fachzeitschrift „Science“. Mit der 105-Qubit-Willow-Chip und der Technik der „Magic-State-Züchtung“ senkte Google die Fehlerrate bei der Herstellung von Magic States – dem ressourcenintensivsten Rohstoff fehlertoleranter Quantencomputer – um etwa das 40-Fache. Die logische Wiedergabetreue erreichte 99,99 Prozent. Frühere Studien schätzten, dass die Erzeugung von Magic States bis zu 95 Prozent der Rechenleistung eines Quantencomputers beanspruchen könnte. Google hat sich diesmal ausgerechnet an den teuersten Posten auf dem Weg zur Entschlüsselung herangewagt.
Zunächst die Ernüchterung: Das bedeutet nicht, dass Bitcoin geknackt wurde. Im Experiment kamen nur 54 Qubits zum Einsatz, und lediglich etwa 8 Prozent der Herstellungsversuche bestanden die Qualitätskontrolle. Um tatsächlich einen privaten Schlüssel auf Basis elliptischer Kurven zu knacken, müssten die Magic States etwa zehn Milliarden Mal sauberer sein – rund eine Million Mal besser als das derzeitige Ergebnis. Auch Googles Schätzung vom März dieses Jahres, wonach zum Knacken der Bitcoin-Kryptografie etwa 500.000 physische Qubits nötig wären, wurde diesmal nicht angepasst. Die Richtung ist klar, der Weg ist noch weit.
Der eigentliche Fortschritt liegt anderswo: Am selben Tag gründeten neun Blockchain-Unternehmen in Lissabon eine „Quantum Alliance“, die Branchenstandards für „Quantenresilienz“ festlegen soll. Die Zahlen in ihrer Bilanz sind alarmierend: Die öffentlichen Schlüssel von etwa 6,04–6,4 Millionen $BTC sind dauerhaft auf der Blockchain offengelegt – rund 30 Prozent des Gesamtangebots. Dazu gehören etwa 1,1 Millionen Coins aus der Ära von Satoshi Nakamoto, deren öffentliche Schlüssel seit ihrer Entstehung nie verborgen waren. Die von der Allianz festgelegte Schwelle für die „Quantum Doomsday Clock“ liegt bei etwa 856.000 physischen Qubits; März 2028 wird als mögliches frühes Zeitfenster genannt. Auch Coinbase veröffentlichte am 13. Oktober Sicherheitsempfehlungen für Bitcoin und rief Entwickler dazu auf, eine mehrjährige Migration frühzeitig zu planen.
Meine Einschätzung: Die Bitcoin-Community streitet seit Jahren über ein „quantenresistentes Upgrade“. Vorschläge wie BIP-360 liegen auf dem Tisch, doch Bitcoin Core hat bislang nichts Wesentliches umgesetzt. Das eigentliche Risiko besteht nicht darin, dass eines Morgens die Wallets leergeräumt sind – sondern darin, dass das „Migrationsfenster“ kürzer ist als gedacht. Sobald ein fehlertoleranter Quantencomputer die Schwelle erreicht, müssen die Coins, die 30 Prozent des Gesamtangebots ausmachen, bewegt werden. Börsen, Verwahrstellen, Cross-Chain-Brücken und die Schlüssel zur Ausgabe von Stablecoins müssen ebenfalls umgestellt werden. Das ist ein Koordinationsprojekt für die gesamte Branche – man kann nicht warten, bis zum Q-Day, um darüber zu reden. Die 6,4 Millionen offengelegten Coins auf der Blockchain sind ein sichtbarer Countdown, der über Bitcoin schwebt.
Quantencomputer werden Bitcoin nicht töten, aber sie stellen Bitcoin vor eine praktische Aufgabe: Ein System, das angeblich „kein Vertrauen“ voraussetzt, muss zum ersten Mal vor einer klar definierten technischen Frist weltweite Zusammenarbeit organisieren. Ob es diese Aufgabe lösen kann, wird darüber entscheiden, wie die Menschen diese Blockchain in Jahrzehnten bewerten.
Dies stellt keine Anlageberatung dar. DYOR, der Handel birgt Risiken.
#量子计算 #比特币安全 #QDay
Der Auslöser war der 15. Oktober: Google Quantum AI veröffentlichte eine Studie in der Fachzeitschrift „Science“. Mit der 105-Qubit-Willow-Chip und der Technik der „Magic-State-Züchtung“ senkte Google die Fehlerrate bei der Herstellung von Magic States – dem ressourcenintensivsten Rohstoff fehlertoleranter Quantencomputer – um etwa das 40-Fache. Die logische Wiedergabetreue erreichte 99,99 Prozent. Frühere Studien schätzten, dass die Erzeugung von Magic States bis zu 95 Prozent der Rechenleistung eines Quantencomputers beanspruchen könnte. Google hat sich diesmal ausgerechnet an den teuersten Posten auf dem Weg zur Entschlüsselung herangewagt.
Zunächst die Ernüchterung: Das bedeutet nicht, dass Bitcoin geknackt wurde. Im Experiment kamen nur 54 Qubits zum Einsatz, und lediglich etwa 8 Prozent der Herstellungsversuche bestanden die Qualitätskontrolle. Um tatsächlich einen privaten Schlüssel auf Basis elliptischer Kurven zu knacken, müssten die Magic States etwa zehn Milliarden Mal sauberer sein – rund eine Million Mal besser als das derzeitige Ergebnis. Auch Googles Schätzung vom März dieses Jahres, wonach zum Knacken der Bitcoin-Kryptografie etwa 500.000 physische Qubits nötig wären, wurde diesmal nicht angepasst. Die Richtung ist klar, der Weg ist noch weit.
Der eigentliche Fortschritt liegt anderswo: Am selben Tag gründeten neun Blockchain-Unternehmen in Lissabon eine „Quantum Alliance“, die Branchenstandards für „Quantenresilienz“ festlegen soll. Die Zahlen in ihrer Bilanz sind alarmierend: Die öffentlichen Schlüssel von etwa 6,04–6,4 Millionen $BTC sind dauerhaft auf der Blockchain offengelegt – rund 30 Prozent des Gesamtangebots. Dazu gehören etwa 1,1 Millionen Coins aus der Ära von Satoshi Nakamoto, deren öffentliche Schlüssel seit ihrer Entstehung nie verborgen waren. Die von der Allianz festgelegte Schwelle für die „Quantum Doomsday Clock“ liegt bei etwa 856.000 physischen Qubits; März 2028 wird als mögliches frühes Zeitfenster genannt. Auch Coinbase veröffentlichte am 13. Oktober Sicherheitsempfehlungen für Bitcoin und rief Entwickler dazu auf, eine mehrjährige Migration frühzeitig zu planen.
Meine Einschätzung: Die Bitcoin-Community streitet seit Jahren über ein „quantenresistentes Upgrade“. Vorschläge wie BIP-360 liegen auf dem Tisch, doch Bitcoin Core hat bislang nichts Wesentliches umgesetzt. Das eigentliche Risiko besteht nicht darin, dass eines Morgens die Wallets leergeräumt sind – sondern darin, dass das „Migrationsfenster“ kürzer ist als gedacht. Sobald ein fehlertoleranter Quantencomputer die Schwelle erreicht, müssen die Coins, die 30 Prozent des Gesamtangebots ausmachen, bewegt werden. Börsen, Verwahrstellen, Cross-Chain-Brücken und die Schlüssel zur Ausgabe von Stablecoins müssen ebenfalls umgestellt werden. Das ist ein Koordinationsprojekt für die gesamte Branche – man kann nicht warten, bis zum Q-Day, um darüber zu reden. Die 6,4 Millionen offengelegten Coins auf der Blockchain sind ein sichtbarer Countdown, der über Bitcoin schwebt.
Quantencomputer werden Bitcoin nicht töten, aber sie stellen Bitcoin vor eine praktische Aufgabe: Ein System, das angeblich „kein Vertrauen“ voraussetzt, muss zum ersten Mal vor einer klar definierten technischen Frist weltweite Zusammenarbeit organisieren. Ob es diese Aufgabe lösen kann, wird darüber entscheiden, wie die Menschen diese Blockchain in Jahrzehnten bewerten.
Dies stellt keine Anlageberatung dar. DYOR, der Handel birgt Risiken.
#量子计算 #比特币安全 #QDay
12
·
--
Bullisch
---
🚨 DER WETTLAUF UM QUANTEN-ÜBERMACHT HAT SOEBEN BEGONNEN 🚨
NaoX hat das gerade gepostet:
"Der Wettlauf um Quantenüberlegenheit beschleunigt sich. Jede staatliche Macht verfolgt zwei miteinander verknüpfte Ziele: den Aufbau einer Maschine, die die Weltkryptografie bricht, und den Austausch ihrer eigenen Systeme, bevor ein Gegner die erste davon baut. Beide Fristen liegen in diesem Jahrzehnt."
Mein Fazit:
Das ist der einzige Wettlauf, der zählt. Während alle auf den Preis schauen, löst NaoX das einzige Problem, das jede Blockchain töten kann. Post-Quantum ist keine Storyline, sondern Überleben.
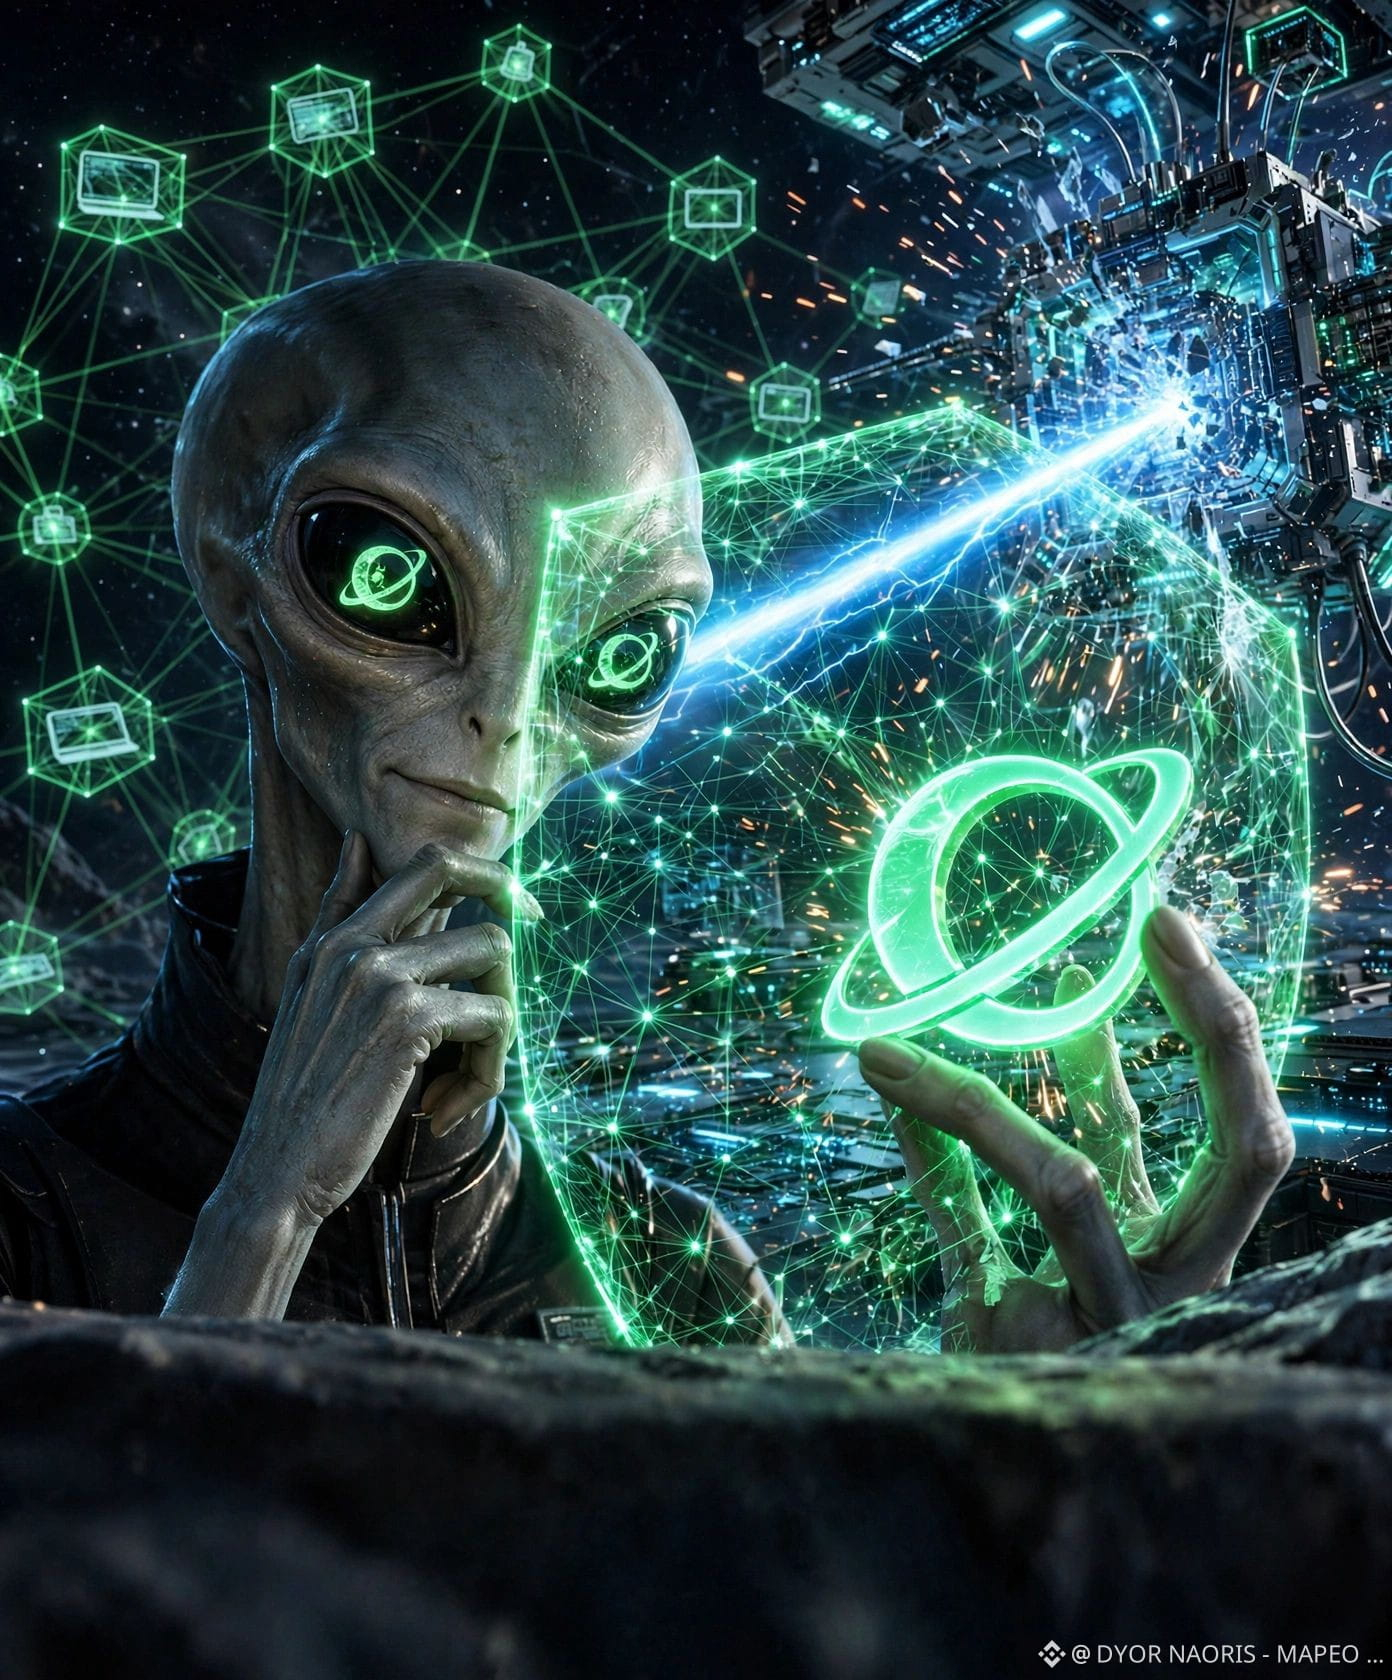
Während BTC und ETH weiterhin auf Kryptografie setzen, die ein Quantencomputer brechen kann, baut Naoris bereits den Post-Quantum-Schutz. Wie man auf dem Bild sehen kann, ist NAORIS die Schutzbarriere zwischen der Quantenbedrohung und unseren Blockchain-Knoten.
Kein Hype, nur Überleben. $NAORIS
Was denkt ihr? Sind wir bereit für Q-Day oder wird es alle überraschen?
#NAORIS #NaoX #PostQuantumCryptanalysis #Crypto #QDay
---
🚨 DER WETTLAUF UM QUANTEN-ÜBERMACHT HAT SOEBEN BEGONNEN 🚨
NaoX hat das gerade gepostet:
"Der Wettlauf um Quantenüberlegenheit beschleunigt sich. Jede staatliche Macht verfolgt zwei miteinander verknüpfte Ziele: den Aufbau einer Maschine, die die Weltkryptografie bricht, und den Austausch ihrer eigenen Systeme, bevor ein Gegner die erste davon baut. Beide Fristen liegen in diesem Jahrzehnt."
Mein Fazit:
Das ist der einzige Wettlauf, der zählt. Während alle auf den Preis schauen, löst NaoX das einzige Problem, das jede Blockchain töten kann. Post-Quantum ist keine Storyline, sondern Überleben.
Während BTC und ETH weiterhin auf Kryptografie setzen, die ein Quantencomputer brechen kann, baut Naoris bereits den Post-Quantum-Schutz. Wie man auf dem Bild sehen kann, ist NAORIS die Schutzbarriere zwischen der Quantenbedrohung und unseren Blockchain-Knoten.
Kein Hype, nur Überleben. $NAORIS
Was denkt ihr? Sind wir bereit für Q-Day oder wird es alle überraschen?
#NAORIS #NaoX #PostQuantumCryptanalysis #Crypto #QDay
🚨 DER WETTLAUF UM QUANTEN-ÜBERMACHT HAT SOEBEN BEGONNEN 🚨
NaoX hat das gerade gepostet:
"Der Wettlauf um Quantenüberlegenheit beschleunigt sich. Jede staatliche Macht verfolgt zwei miteinander verknüpfte Ziele: den Aufbau einer Maschine, die die Weltkryptografie bricht, und den Austausch ihrer eigenen Systeme, bevor ein Gegner die erste davon baut. Beide Fristen liegen in diesem Jahrzehnt."
Mein Fazit:
Das ist der einzige Wettlauf, der zählt. Während alle auf den Preis schauen, löst NaoX das einzige Problem, das jede Blockchain töten kann. Post-Quantum ist keine Storyline, sondern Überleben.
Während BTC und ETH weiterhin auf Kryptografie setzen, die ein Quantencomputer brechen kann, baut Naoris bereits den Post-Quantum-Schutz. Wie man auf dem Bild sehen kann, ist NAORIS die Schutzbarriere zwischen der Quantenbedrohung und unseren Blockchain-Knoten.
Kein Hype, nur Überleben. $NAORIS
Was denkt ihr? Sind wir bereit für Q-Day oder wird es alle überraschen?
#NAORIS #NaoX #PostQuantumCryptanalysis #Crypto #QDay
1
338
Bitcoin könnte einen Wiederherstellungsplan für Wallets nach einem Quantenangriff haben
Das Sicherheitsunternehmen Project Eleven hat eine kryptografische Technik vorgestellt, die es Bitcoin-Nutzern ermöglicht, den Nachweis für den Besitz einer Wallet zu erbringen, selbst wenn Quantencomputer dazu in der Lage sind, private Schlüssel abzuleiten und gültige Signaturen zu fälschen.
CEO Alex Pruden erklärte, das eigentliche Problem sei nicht der Schutz von Wallets vor Quantenangriffen – sondern der Nachweis, wer eine Wallet tatsächlich rechtmäßig besitzt, sobald „Q Day“ eintrifft, der Zeitpunkt, an dem Quantencomputer die elliptische-Kurven-Kryptografie knacken können, die Bitcoins absichert. Danach könnten sowohl ein Quantenangreifer als auch der echte Besitzer identische gültige Signaturen erzeugen, wodurch allein die Signatur als Eigentumsnachweis wertlos würde.
Die Lösung beruht auf dem Schlüsselableitungspfad einer Wallet: Nutzer können nachweisen, dass sie den Master Key kontrollieren, der zur Erzeugung des privaten Schlüssels einer Wallet verwendet wird, ohne ihn jemals offenzulegen. Da ein Quantencomputer diesen Master Key nicht rekonstruieren kann, lässt sich ein legitimer Besitzer auch dann noch von einem Angreifer unterscheiden, wenn der private Schlüssel selbst bereits kompromittiert wurde.
Die Methode wurde mit Jim Posen entwickelt (leitender Maintainer des Binius-Zero-Knowledge-Proof-Systems) und basiert auf „Signature Lifting“, einer Technik, die zuerst von den Forschern Alon Sattath und Robert Wyborski vorgeschlagen wurde.
Das geschieht vor dem Hintergrund beschleunigter Bemühungen, Bitcoin auf eine post-quantenzeitliche Zukunft vorzubereiten: BIP-360 ist im Februar durch eine formale Prüfung vorangekommen, BTQ Technologies hat im März eine Testnet-Implementierung gestartet und im Juni hat der Quantenbeirat von Coinbase gewarnt, dass ungefähr 7 Millionen BTC letztlich gefährdet sein könnten, wenn Besitzer nicht rechtzeitig auf quantensichere Adressen migrieren.
Wie Pruden es ausdrückte: Manche Wallets werden schlicht nicht rechtzeitig migrieren – dafür gibt es einen Rückfallmechanismus, der den Besitz über die Ableitung statt über die Signatur nachweist, selbst nachdem dieses Zeitfenster abgelaufen ist.
#QDAY
#BTC
Bitcoin könnte einen Wiederherstellungsplan für Wallets nach einem Quantenangriff haben
Das Sicherheitsunternehmen Project Eleven hat eine kryptografische Technik vorgestellt, die es Bitcoin-Nutzern ermöglicht, den Nachweis für den Besitz einer Wallet zu erbringen, selbst wenn Quantencomputer dazu in der Lage sind, private Schlüssel abzuleiten und gültige Signaturen zu fälschen.
CEO Alex Pruden erklärte, das eigentliche Problem sei nicht der Schutz von Wallets vor Quantenangriffen – sondern der Nachweis, wer eine Wallet tatsächlich rechtmäßig besitzt, sobald „Q Day“ eintrifft, der Zeitpunkt, an dem Quantencomputer die elliptische-Kurven-Kryptografie knacken können, die Bitcoins absichert. Danach könnten sowohl ein Quantenangreifer als auch der echte Besitzer identische gültige Signaturen erzeugen, wodurch allein die Signatur als Eigentumsnachweis wertlos würde.
Die Lösung beruht auf dem Schlüsselableitungspfad einer Wallet: Nutzer können nachweisen, dass sie den Master Key kontrollieren, der zur Erzeugung des privaten Schlüssels einer Wallet verwendet wird, ohne ihn jemals offenzulegen. Da ein Quantencomputer diesen Master Key nicht rekonstruieren kann, lässt sich ein legitimer Besitzer auch dann noch von einem Angreifer unterscheiden, wenn der private Schlüssel selbst bereits kompromittiert wurde.
Die Methode wurde mit Jim Posen entwickelt (leitender Maintainer des Binius-Zero-Knowledge-Proof-Systems) und basiert auf „Signature Lifting“, einer Technik, die zuerst von den Forschern Alon Sattath und Robert Wyborski vorgeschlagen wurde.
Das geschieht vor dem Hintergrund beschleunigter Bemühungen, Bitcoin auf eine post-quantenzeitliche Zukunft vorzubereiten: BIP-360 ist im Februar durch eine formale Prüfung vorangekommen, BTQ Technologies hat im März eine Testnet-Implementierung gestartet und im Juni hat der Quantenbeirat von Coinbase gewarnt, dass ungefähr 7 Millionen BTC letztlich gefährdet sein könnten, wenn Besitzer nicht rechtzeitig auf quantensichere Adressen migrieren.
Wie Pruden es ausdrückte: Manche Wallets werden schlicht nicht rechtzeitig migrieren – dafür gibt es einen Rückfallmechanismus, der den Besitz über die Ableitung statt über die Signatur nachweist, selbst nachdem dieses Zeitfenster abgelaufen ist.
#QDAY
#BTC
Das Sicherheitsunternehmen Project Eleven hat eine kryptografische Technik vorgestellt, die es Bitcoin-Nutzern ermöglicht, den Nachweis für den Besitz einer Wallet zu erbringen, selbst wenn Quantencomputer dazu in der Lage sind, private Schlüssel abzuleiten und gültige Signaturen zu fälschen.
CEO Alex Pruden erklärte, das eigentliche Problem sei nicht der Schutz von Wallets vor Quantenangriffen – sondern der Nachweis, wer eine Wallet tatsächlich rechtmäßig besitzt, sobald „Q Day“ eintrifft, der Zeitpunkt, an dem Quantencomputer die elliptische-Kurven-Kryptografie knacken können, die Bitcoins absichert. Danach könnten sowohl ein Quantenangreifer als auch der echte Besitzer identische gültige Signaturen erzeugen, wodurch allein die Signatur als Eigentumsnachweis wertlos würde.
Die Lösung beruht auf dem Schlüsselableitungspfad einer Wallet: Nutzer können nachweisen, dass sie den Master Key kontrollieren, der zur Erzeugung des privaten Schlüssels einer Wallet verwendet wird, ohne ihn jemals offenzulegen. Da ein Quantencomputer diesen Master Key nicht rekonstruieren kann, lässt sich ein legitimer Besitzer auch dann noch von einem Angreifer unterscheiden, wenn der private Schlüssel selbst bereits kompromittiert wurde.
Die Methode wurde mit Jim Posen entwickelt (leitender Maintainer des Binius-Zero-Knowledge-Proof-Systems) und basiert auf „Signature Lifting“, einer Technik, die zuerst von den Forschern Alon Sattath und Robert Wyborski vorgeschlagen wurde.
Das geschieht vor dem Hintergrund beschleunigter Bemühungen, Bitcoin auf eine post-quantenzeitliche Zukunft vorzubereiten: BIP-360 ist im Februar durch eine formale Prüfung vorangekommen, BTQ Technologies hat im März eine Testnet-Implementierung gestartet und im Juni hat der Quantenbeirat von Coinbase gewarnt, dass ungefähr 7 Millionen BTC letztlich gefährdet sein könnten, wenn Besitzer nicht rechtzeitig auf quantensichere Adressen migrieren.
Wie Pruden es ausdrückte: Manche Wallets werden schlicht nicht rechtzeitig migrieren – dafür gibt es einen Rückfallmechanismus, der den Besitz über die Ableitung statt über die Signatur nachweist, selbst nachdem dieses Zeitfenster abgelaufen ist.
#QDAY
#BTC
127
·
--

Artikel
Der Quanten-Superzyklus beginnt#USPostQuantumCryptographyDeadline2031
Das Weiße Haus hat gerade ein Ablaufdatum für die traditionelle Verschlüsselung festgelegt, was einen strukturellen Narrativwechsel auslöst, der die nächste Billionen-Dollar-Kapitalrotation im Krypto-Sektor bestimmen wird.
Die Exekutive Verordnung 14409 verpflichtet, dass bundesstaatliche Hochrisikosysteme bis 2031 vollständig digitale Signaturen auf Post-Quantum-Kryptographie (PQC) umstellen. Diese Richtlinie, die entwickelt wurde, um "jetzt ernten, später entschlüsseln" staatlich geförderter Spionage entgegenzuwirken, zwingt die globale Finanzinfrastruktur zu einem aggressiven kryptographischen Umbau.
Was bedeutet das für die Krypto-Welt?
Der Quanten-Superzyklus beginnt
#USPostQuantumCryptographyDeadline2031
Das Weiße Haus hat gerade ein Ablaufdatum für die traditionelle Verschlüsselung festgelegt, was einen strukturellen Narrativwechsel auslöst, der die nächste Billionen-Dollar-Kapitalrotation im Krypto-Sektor bestimmen wird.
Die Exekutive Verordnung 14409 verpflichtet, dass bundesstaatliche Hochrisikosysteme bis 2031 vollständig digitale Signaturen auf Post-Quantum-Kryptographie (PQC) umstellen. Diese Richtlinie, die entwickelt wurde, um "jetzt ernten, später entschlüsseln" staatlich geförderter Spionage entgegenzuwirken, zwingt die globale Finanzinfrastruktur zu einem aggressiven kryptographischen Umbau.
Was bedeutet das für die Krypto-Welt?
Das Weiße Haus hat gerade ein Ablaufdatum für die traditionelle Verschlüsselung festgelegt, was einen strukturellen Narrativwechsel auslöst, der die nächste Billionen-Dollar-Kapitalrotation im Krypto-Sektor bestimmen wird.
Die Exekutive Verordnung 14409 verpflichtet, dass bundesstaatliche Hochrisikosysteme bis 2031 vollständig digitale Signaturen auf Post-Quantum-Kryptographie (PQC) umstellen. Diese Richtlinie, die entwickelt wurde, um "jetzt ernten, später entschlüsseln" staatlich geförderter Spionage entgegenzuwirken, zwingt die globale Finanzinfrastruktur zu einem aggressiven kryptographischen Umbau.
Was bedeutet das für die Krypto-Welt?
126
·
--
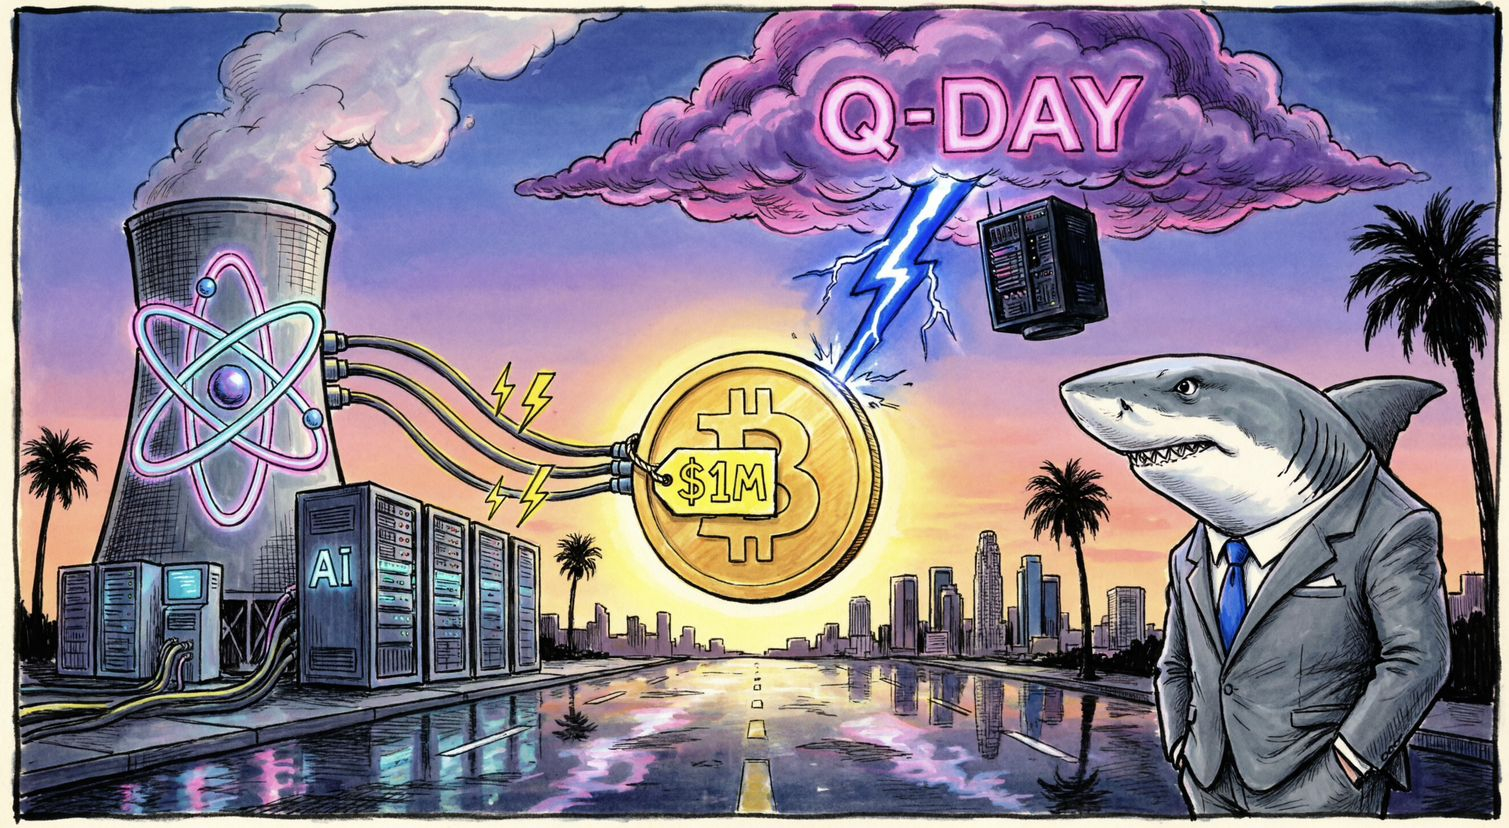
🔷 1 Mio. $ für $BTC — wirklich?
📋 Fakten:
• O'Leary auf dem Avalanche Summit: BTC für 1 Mio. $ ist möglich, wenn die Branche die Quantengefahr (Q-Day) schließt
• Setzte $ETH aus: „nicht schnell genug und nicht sicher“
• Neuer Einsatz: Energie für KI — BitZero (ehem. BTC-Miner), Uran, kleine Reaktoren
• Tokenisierung als 12. Sektor im S&P: Digitale Assets bedienen alle 11
• CLARITY Act wartet nicht bis zu den Zwischenwahlen in den USA
🧠 Mein Gedanke: O'Leary sagt das Gleiche, was ich in meinem letzten Post zu KI und Bitcoin geschrieben habe: Watt sind wichtiger als Modelle („ohne Elektrizität gibt es keine KI“), und BitZero in seinem Portfolio ist derselbe Pivot wie bei Riot und Crusoe — nur von der anderen Seite. Die Bedingung zu 1 Mio. $ ist ehrlich: Quant ist das einzige existentielle Risiko für BTC, das man nicht mit Liquidität „wegmachen“ kann. Und die Absage an ETH reimt sich mit dem SEC-Experiment: Man glaubt nicht mehr daran, dass alles auf eine einzige Kette gehört.
⚠️ O'Leary ist ein Showman: Seine Einsätze — das sind ebenfalls Positionen; seine Einschätzungen zum Q-Day reichen von den 2030ern bis „nie“.
❓ Ist Quant ein realer Risikofaktor für BTC oder nur ein Schlagzeilen-Schreckgespenst? 👇
{future}(ETHUSDT)
{future}(BTCUSDT)
#Qday
🔷 1 Mio. $ für $BTC — wirklich?
📋 Fakten:
• O'Leary auf dem Avalanche Summit: BTC für 1 Mio. $ ist möglich, wenn die Branche die Quantengefahr (Q-Day) schließt
• Setzte $ETH aus: „nicht schnell genug und nicht sicher“
• Neuer Einsatz: Energie für KI — BitZero (ehem. BTC-Miner), Uran, kleine Reaktoren
• Tokenisierung als 12. Sektor im S&P: Digitale Assets bedienen alle 11
• CLARITY Act wartet nicht bis zu den Zwischenwahlen in den USA
🧠 Mein Gedanke: O'Leary sagt das Gleiche, was ich in meinem letzten Post zu KI und Bitcoin geschrieben habe: Watt sind wichtiger als Modelle („ohne Elektrizität gibt es keine KI“), und BitZero in seinem Portfolio ist derselbe Pivot wie bei Riot und Crusoe — nur von der anderen Seite. Die Bedingung zu 1 Mio. $ ist ehrlich: Quant ist das einzige existentielle Risiko für BTC, das man nicht mit Liquidität „wegmachen“ kann. Und die Absage an ETH reimt sich mit dem SEC-Experiment: Man glaubt nicht mehr daran, dass alles auf eine einzige Kette gehört.
⚠️ O'Leary ist ein Showman: Seine Einsätze — das sind ebenfalls Positionen; seine Einschätzungen zum Q-Day reichen von den 2030ern bis „nie“.
❓ Ist Quant ein realer Risikofaktor für BTC oder nur ein Schlagzeilen-Schreckgespenst? 👇
#Qday
📋 Fakten:
• O'Leary auf dem Avalanche Summit: BTC für 1 Mio. $ ist möglich, wenn die Branche die Quantengefahr (Q-Day) schließt
• Setzte $ETH aus: „nicht schnell genug und nicht sicher“
• Neuer Einsatz: Energie für KI — BitZero (ehem. BTC-Miner), Uran, kleine Reaktoren
• Tokenisierung als 12. Sektor im S&P: Digitale Assets bedienen alle 11
• CLARITY Act wartet nicht bis zu den Zwischenwahlen in den USA
🧠 Mein Gedanke: O'Leary sagt das Gleiche, was ich in meinem letzten Post zu KI und Bitcoin geschrieben habe: Watt sind wichtiger als Modelle („ohne Elektrizität gibt es keine KI“), und BitZero in seinem Portfolio ist derselbe Pivot wie bei Riot und Crusoe — nur von der anderen Seite. Die Bedingung zu 1 Mio. $ ist ehrlich: Quant ist das einzige existentielle Risiko für BTC, das man nicht mit Liquidität „wegmachen“ kann. Und die Absage an ETH reimt sich mit dem SEC-Experiment: Man glaubt nicht mehr daran, dass alles auf eine einzige Kette gehört.
⚠️ O'Leary ist ein Showman: Seine Einsätze — das sind ebenfalls Positionen; seine Einschätzungen zum Q-Day reichen von den 2030ern bis „nie“.
❓ Ist Quant ein realer Risikofaktor für BTC oder nur ein Schlagzeilen-Schreckgespenst? 👇
#Qday
2
56
Während 40 Jahren hing die Kryptosicherheit von einem Trick ab: Es ist einfach, mit deinem privaten Schlüssel zu signieren, aber unmöglich, deinen öffentlichen Schlüssel in einen privaten zurückzuverwandeln.
Dieser Trick stirbt mit dem Shor-Algorithmus.
Sobald dein öffentlicher Schlüssel offengelegt ist, kann ein Quantencomputer deine Signatur fälschen. Keine Theorie – Mathematik.
Die Lösung?
Post-Quanten-Signaturen. NaoX implementiert ML-DSA-87 (FIPS 204 Level 5), den stärksten Standard von NIST. Er basiert auf Problemen von Gittern mit hunderten von Dimensionen – ohne bekannten quantenmechanischen Abkürzungsweg.
Ja, die Signatur ist größer (4,6 KB vs. 64 B). Aber NaoX verifiziert sie nativ in 38,5 Mikrosekunden. 26.000 pro Sekunde und Kern. Keine Reibung für den Nutzer.
Der Unterschied zu anderen L1s:
Sie sichern das Netzwerk.
NaoX sichert jedes Gerät hinter dem Netzwerk mit seinem dezentralen Mesh. Als einziges greift es das Problem an der Wurzel an.
Others secure the network. We secure every device behind it. In a quantum world, that's a lot.
#Naoris #NaoX #PostQuantum #DePIN #QDay
Während 40 Jahren hing die Kryptosicherheit von einem Trick ab: Es ist einfach, mit deinem privaten Schlüssel zu signieren, aber unmöglich, deinen öffentlichen Schlüssel in einen privaten zurückzuverwandeln.
Dieser Trick stirbt mit dem Shor-Algorithmus.
Sobald dein öffentlicher Schlüssel offengelegt ist, kann ein Quantencomputer deine Signatur fälschen. Keine Theorie – Mathematik.
Die Lösung?
Post-Quanten-Signaturen. NaoX implementiert ML-DSA-87 (FIPS 204 Level 5), den stärksten Standard von NIST. Er basiert auf Problemen von Gittern mit hunderten von Dimensionen – ohne bekannten quantenmechanischen Abkürzungsweg.
Ja, die Signatur ist größer (4,6 KB vs. 64 B). Aber NaoX verifiziert sie nativ in 38,5 Mikrosekunden. 26.000 pro Sekunde und Kern. Keine Reibung für den Nutzer.
Der Unterschied zu anderen L1s:
Sie sichern das Netzwerk.
NaoX sichert jedes Gerät hinter dem Netzwerk mit seinem dezentralen Mesh. Als einziges greift es das Problem an der Wurzel an.
Others secure the network. We secure every device behind it. In a quantum world, that's a lot.
#Naoris #NaoX #PostQuantum #DePIN #QDay
Dieser Trick stirbt mit dem Shor-Algorithmus.
Sobald dein öffentlicher Schlüssel offengelegt ist, kann ein Quantencomputer deine Signatur fälschen. Keine Theorie – Mathematik.
Die Lösung?
Post-Quanten-Signaturen. NaoX implementiert ML-DSA-87 (FIPS 204 Level 5), den stärksten Standard von NIST. Er basiert auf Problemen von Gittern mit hunderten von Dimensionen – ohne bekannten quantenmechanischen Abkürzungsweg.
Ja, die Signatur ist größer (4,6 KB vs. 64 B). Aber NaoX verifiziert sie nativ in 38,5 Mikrosekunden. 26.000 pro Sekunde und Kern. Keine Reibung für den Nutzer.
Der Unterschied zu anderen L1s:
Sie sichern das Netzwerk.
NaoX sichert jedes Gerät hinter dem Netzwerk mit seinem dezentralen Mesh. Als einziges greift es das Problem an der Wurzel an.
Others secure the network. We secure every device behind it. In a quantum world, that's a lot.
#Naoris #NaoX #PostQuantum #DePIN #QDay
2
258
·
--
Bullisch
Verifiziert
⚛️ Q-Day.. Ist die echte Gefahr für Krypto naht?
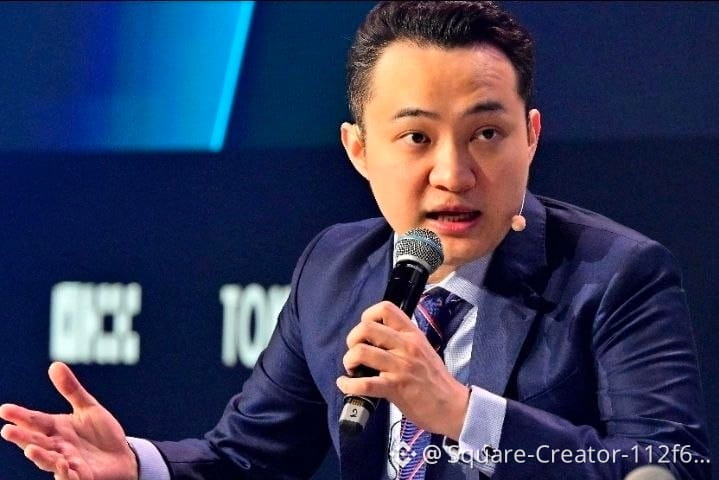
Justin Sun warnt davor, dass Quantencomputer innerhalb von zwei Jahren in der Lage sein könnten, Kryptowährungen zu bedrohen, und fordert die beschleunigte Entwicklung quantenresistenter Technologien.
🔐 Die Gefahr liegt nicht in den Preisen… sondern in der Sicherheit der Verschlüsselung und der Schlüssel.
Wenn Q-Day naht, sind Bitcoin und Ethereum dann bereit, bevor es zu spät ist?
Ist Quantencomputing die größte zukünftige Bedrohung für Krypto?
$BTC $TRX $ETH
#BTC #Crypto #QDay #quantumcomputing
⚛️ Q-Day.. Ist die echte Gefahr für Krypto naht?
Justin Sun warnt davor, dass Quantencomputer innerhalb von zwei Jahren in der Lage sein könnten, Kryptowährungen zu bedrohen, und fordert die beschleunigte Entwicklung quantenresistenter Technologien.
🔐 Die Gefahr liegt nicht in den Preisen… sondern in der Sicherheit der Verschlüsselung und der Schlüssel.
Wenn Q-Day naht, sind Bitcoin und Ethereum dann bereit, bevor es zu spät ist?
Ist Quantencomputing die größte zukünftige Bedrohung für Krypto?
$BTC $TRX $ETH
#BTC #Crypto #QDay #quantumcomputing
Justin Sun warnt davor, dass Quantencomputer innerhalb von zwei Jahren in der Lage sein könnten, Kryptowährungen zu bedrohen, und fordert die beschleunigte Entwicklung quantenresistenter Technologien.
🔐 Die Gefahr liegt nicht in den Preisen… sondern in der Sicherheit der Verschlüsselung und der Schlüssel.
Wenn Q-Day naht, sind Bitcoin und Ethereum dann bereit, bevor es zu spät ist?
Ist Quantencomputing die größte zukünftige Bedrohung für Krypto?
$BTC $TRX $ETH
#BTC #Crypto #QDay #quantumcomputing
2
500

·
--
Moby 老哥 kommt im Juni zu QDay, um zu sprechen! Er ist seit 8 Jahren im Crypto-Bereich unterwegs, hat 5 Jahre lang Moby Media und Whale Coin Talk betrieben und über 2000 Krypto-Größen interviewt, von Boxweltmeister Tyson bis Hoskinson und dem Gangsterboss Franzese, das ist echt beeindruckend. Diesmal wird er die ganze Veranstaltung zum Beben bringen und Botschaften für die post-quanten Ära übermitteln, ich freue mich schon! #QDay #Kryptowährung
Moby 老哥 kommt im Juni zu QDay, um zu sprechen! Er ist seit 8 Jahren im Crypto-Bereich unterwegs, hat 5 Jahre lang Moby Media und Whale Coin Talk betrieben und über 2000 Krypto-Größen interviewt, von Boxweltmeister Tyson bis Hoskinson und dem Gangsterboss Franzese, das ist echt beeindruckend. Diesmal wird er die ganze Veranstaltung zum Beben bringen und Botschaften für die post-quanten Ära übermitteln, ich freue mich schon! #QDay #Kryptowährung
38
·
--
Bullisch
🔬 EILMELDUNG: Quantinuum erzielt mit 99,9995 % logischer Fidelity einen Weltrekord
Offizielle Bekanntgabe heute – 19. Okt. 2026 – von Quantinuum ($QNT) an der Nasdaq:
Was erreicht wurde:
Auf seinem kommerziellen Helios-System erreichte Quantinuum mithilfe seiner Fehlerkorrekturarchitektur eine logische Fidelity von 99,9995 %. Das entspricht 5 Fehlern pro 1 Million Operationen.
Hintergrund:
10-mal besser als Quantinuums eigener Weltrekord vom September 2026
100-mal besser als das beste veröffentlichte Ergebnis anderer Hardware (Google Quantum AI, supraleitendes System)
Nutzt einen „Farbcode“ innerhalb einer durchgängigen Architektur mit KI-Decodern und All-to-all-Konnektivität zwischen gefangenen Ionen
Warum das wichtig ist:
Quantinuum bestätigte, dass diese Leistung im Zielbereich für Apollo liegt – seinen geplanten universellen, fehlertoleranten Quantencomputer, der bis 2029 erwartet wird.
Wichtiges Zitat von CEO Rajeeb Hazra (WSJ): „Wir haben die niedrigste Fehlerrate der Welt und die effizienteste Methode, dies zu erreichen. Das reduziert die Risiken für die Branche.“
Der neue Ansatz benötigt pro logischem Qubit etwa 30-mal weniger physische Qubits als andere Ansätze und macht Fehlertoleranz damit skalierbar.
Zeitplan:
Helios: kommerzielles System, bereits im Einsatz
Apollo: vollständig fehlertolerantes System, 2029
Quelle: offizielle Pressemitteilung von Quantinuum + WSJ + HPCwire – 19. Okt. 2026
Auswirkungen auf Kryptowährungen: Fehlertolerante Quantencomputer beschleunigen den Bedarf an Post-Quanten-Kryptografie. Blockchains wie $QRL (seit 2018 quantensicher, XMSS) und Unternehmenslösungen wie $NAORIS / $NAOX werden zu kritischer Infrastruktur.
#Quantinuum #QNT #QuantumComputing #PostQuantum #QDay
🔬 EILMELDUNG: Quantinuum erzielt mit 99,9995 % logischer Fidelity einen Weltrekord
Offizielle Bekanntgabe heute – 19. Okt. 2026 – von Quantinuum ($QNT) an der Nasdaq:
Was erreicht wurde:
Auf seinem kommerziellen Helios-System erreichte Quantinuum mithilfe seiner Fehlerkorrekturarchitektur eine logische Fidelity von 99,9995 %. Das entspricht 5 Fehlern pro 1 Million Operationen.
Hintergrund:
10-mal besser als Quantinuums eigener Weltrekord vom September 2026
100-mal besser als das beste veröffentlichte Ergebnis anderer Hardware (Google Quantum AI, supraleitendes System)
Nutzt einen „Farbcode“ innerhalb einer durchgängigen Architektur mit KI-Decodern und All-to-all-Konnektivität zwischen gefangenen Ionen
Warum das wichtig ist:
Quantinuum bestätigte, dass diese Leistung im Zielbereich für Apollo liegt – seinen geplanten universellen, fehlertoleranten Quantencomputer, der bis 2029 erwartet wird.
Wichtiges Zitat von CEO Rajeeb Hazra (WSJ): „Wir haben die niedrigste Fehlerrate der Welt und die effizienteste Methode, dies zu erreichen. Das reduziert die Risiken für die Branche.“
Der neue Ansatz benötigt pro logischem Qubit etwa 30-mal weniger physische Qubits als andere Ansätze und macht Fehlertoleranz damit skalierbar.
Zeitplan:
Helios: kommerzielles System, bereits im Einsatz
Apollo: vollständig fehlertolerantes System, 2029
Quelle: offizielle Pressemitteilung von Quantinuum + WSJ + HPCwire – 19. Okt. 2026
Auswirkungen auf Kryptowährungen: Fehlertolerante Quantencomputer beschleunigen den Bedarf an Post-Quanten-Kryptografie. Blockchains wie $QRL (seit 2018 quantensicher, XMSS) und Unternehmenslösungen wie $NAORIS / $NAOX werden zu kritischer Infrastruktur.
#Quantinuum #QNT #QuantumComputing #PostQuantum #QDay
Offizielle Bekanntgabe heute – 19. Okt. 2026 – von Quantinuum ($QNT) an der Nasdaq:
Was erreicht wurde:
Auf seinem kommerziellen Helios-System erreichte Quantinuum mithilfe seiner Fehlerkorrekturarchitektur eine logische Fidelity von 99,9995 %. Das entspricht 5 Fehlern pro 1 Million Operationen.
Hintergrund:
10-mal besser als Quantinuums eigener Weltrekord vom September 2026
100-mal besser als das beste veröffentlichte Ergebnis anderer Hardware (Google Quantum AI, supraleitendes System)
Nutzt einen „Farbcode“ innerhalb einer durchgängigen Architektur mit KI-Decodern und All-to-all-Konnektivität zwischen gefangenen Ionen
Warum das wichtig ist:
Quantinuum bestätigte, dass diese Leistung im Zielbereich für Apollo liegt – seinen geplanten universellen, fehlertoleranten Quantencomputer, der bis 2029 erwartet wird.
Wichtiges Zitat von CEO Rajeeb Hazra (WSJ): „Wir haben die niedrigste Fehlerrate der Welt und die effizienteste Methode, dies zu erreichen. Das reduziert die Risiken für die Branche.“
Der neue Ansatz benötigt pro logischem Qubit etwa 30-mal weniger physische Qubits als andere Ansätze und macht Fehlertoleranz damit skalierbar.
Zeitplan:
Helios: kommerzielles System, bereits im Einsatz
Apollo: vollständig fehlertolerantes System, 2029
Quelle: offizielle Pressemitteilung von Quantinuum + WSJ + HPCwire – 19. Okt. 2026
Auswirkungen auf Kryptowährungen: Fehlertolerante Quantencomputer beschleunigen den Bedarf an Post-Quanten-Kryptografie. Blockchains wie $QRL (seit 2018 quantensicher, XMSS) und Unternehmenslösungen wie $NAORIS / $NAOX werden zu kritischer Infrastruktur.
#Quantinuum #QNT #QuantumComputing #PostQuantum #QDay
2
275

⚠️ Vor „Q-Tag“: Das Rennen zum Brechen der Quantenverschlüsselung nimmt Fahrt auf! 😨
Zwei unabhängige Forschungsteams schmälern allgemeine Schätzungen zum Brechen einer RSA-2048-Verschlüsselung durch Quantencomputer. Diese Entwicklung wirft Bedenken hinsichtlich der Cybersicherheit für verschiedene Branchen auf und veranlasst Unternehmen und Regierungen, ihre Vorbereitungen zu beschleunigen, um möglichen Bedrohungen des „Q-Tags“ zu begegnen.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#QuantumComputing #Cybersecurity #Encryption #PostQuantumCryptography #QDay
🔗 Quelle: https://warontherocks.com/cogs-of-war/before-q-day-the-race-to-quantum-first/
⚠️ Vor „Q-Tag“: Das Rennen zum Brechen der Quantenverschlüsselung nimmt Fahrt auf! 😨
Zwei unabhängige Forschungsteams schmälern allgemeine Schätzungen zum Brechen einer RSA-2048-Verschlüsselung durch Quantencomputer. Diese Entwicklung wirft Bedenken hinsichtlich der Cybersicherheit für verschiedene Branchen auf und veranlasst Unternehmen und Regierungen, ihre Vorbereitungen zu beschleunigen, um möglichen Bedrohungen des „Q-Tags“ zu begegnen.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#QuantumComputing #Cybersecurity #Encryption #PostQuantumCryptography #QDay
🔗 Quelle: https://warontherocks.com/cogs-of-war/before-q-day-the-race-to-quantum-first/
Zwei unabhängige Forschungsteams schmälern allgemeine Schätzungen zum Brechen einer RSA-2048-Verschlüsselung durch Quantencomputer. Diese Entwicklung wirft Bedenken hinsichtlich der Cybersicherheit für verschiedene Branchen auf und veranlasst Unternehmen und Regierungen, ihre Vorbereitungen zu beschleunigen, um möglichen Bedrohungen des „Q-Tags“ zu begegnen.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#QuantumComputing #Cybersecurity #Encryption #PostQuantumCryptography #QDay
🔗 Quelle: https://warontherocks.com/cogs-of-war/before-q-day-the-race-to-quantum-first/
35

·
--
Der "Quantum Countdown" ist jetzt Realität. 😱💻
Jahrelang haben wir über den "Q-Tag" gesprochen—den hypothetischen Tag, an dem Quantencomputer mächtig genug sind, um die Verschlüsselung von Bitcoin zu knacken—als wäre er Jahrzehnte entfernt.
Nun hat sich der Zeitrahmen gerade verschoben.
Project Eleven hat gerade 1 BTC an einen italienischen Forscher vergeben, der erfolgreich einen öffentlichen Quantencomputer genutzt hat, um einen 15-Bit elliptischen Kurven-Schlüssel zu knacken. Während 15-Bit ein "vereinfachter" Schlüssel ist, ist dies die größte öffentliche Demonstration ihrer Art überhaupt.
Es ist keine mathematische Theorie mehr; es ist ein Konzeptbeweis.
Warum das für dein Wallet wichtig ist:
Bitcoin beruht auf ECDSA (Elliptic Curve Digital Signature Algorithm). Wenn ein Quantencomputer diesen 15-Bit-Erfolg auf die 256-Bit-Schlüssel von Bitcoin hochskalieren kann, wird das "unknackbare" Vault weit offen.
Die positive Seite:
Die Bitcoin-Community arbeitet bereits an "Post-Quantum-Kryptografie" (PQC) Upgrades. Aber das Rennen ist offiziell eröffnet: Können wir das Netzwerk upgraden, bevor die Hardware aufholt?
Was ist dein Move?
Bist du:
1️⃣ HODLing durch den Lärm?
2️⃣ Bewegst du Assets zu "quantenresistenten" Chains?
3️⃣ Erwarten wir bald einen massiven Protokoll-Fork?
Lass deine Meinung unten da. Ist das ein "nichts Burger" oder der Beginn vom Ende für die alte Verschlüsselung? 👇
#Bitcoin #QuantumComputing #CryptoNews #QDay #BlockchainSecurity #TechTrends$BTC
{future}(BTCUSDT)
Der "Quantum Countdown" ist jetzt Realität. 😱💻
Jahrelang haben wir über den "Q-Tag" gesprochen—den hypothetischen Tag, an dem Quantencomputer mächtig genug sind, um die Verschlüsselung von Bitcoin zu knacken—als wäre er Jahrzehnte entfernt.
Nun hat sich der Zeitrahmen gerade verschoben.
Project Eleven hat gerade 1 BTC an einen italienischen Forscher vergeben, der erfolgreich einen öffentlichen Quantencomputer genutzt hat, um einen 15-Bit elliptischen Kurven-Schlüssel zu knacken. Während 15-Bit ein "vereinfachter" Schlüssel ist, ist dies die größte öffentliche Demonstration ihrer Art überhaupt.
Es ist keine mathematische Theorie mehr; es ist ein Konzeptbeweis.
Warum das für dein Wallet wichtig ist:
Bitcoin beruht auf ECDSA (Elliptic Curve Digital Signature Algorithm). Wenn ein Quantencomputer diesen 15-Bit-Erfolg auf die 256-Bit-Schlüssel von Bitcoin hochskalieren kann, wird das "unknackbare" Vault weit offen.
Die positive Seite:
Die Bitcoin-Community arbeitet bereits an "Post-Quantum-Kryptografie" (PQC) Upgrades. Aber das Rennen ist offiziell eröffnet: Können wir das Netzwerk upgraden, bevor die Hardware aufholt?
Was ist dein Move?
Bist du:
1️⃣ HODLing durch den Lärm?
2️⃣ Bewegst du Assets zu "quantenresistenten" Chains?
3️⃣ Erwarten wir bald einen massiven Protokoll-Fork?
Lass deine Meinung unten da. Ist das ein "nichts Burger" oder der Beginn vom Ende für die alte Verschlüsselung? 👇
#Bitcoin #QuantumComputing #CryptoNews #QDay #BlockchainSecurity #TechTrends$BTC
Jahrelang haben wir über den "Q-Tag" gesprochen—den hypothetischen Tag, an dem Quantencomputer mächtig genug sind, um die Verschlüsselung von Bitcoin zu knacken—als wäre er Jahrzehnte entfernt.
Nun hat sich der Zeitrahmen gerade verschoben.
Project Eleven hat gerade 1 BTC an einen italienischen Forscher vergeben, der erfolgreich einen öffentlichen Quantencomputer genutzt hat, um einen 15-Bit elliptischen Kurven-Schlüssel zu knacken. Während 15-Bit ein "vereinfachter" Schlüssel ist, ist dies die größte öffentliche Demonstration ihrer Art überhaupt.
Es ist keine mathematische Theorie mehr; es ist ein Konzeptbeweis.
Warum das für dein Wallet wichtig ist:
Bitcoin beruht auf ECDSA (Elliptic Curve Digital Signature Algorithm). Wenn ein Quantencomputer diesen 15-Bit-Erfolg auf die 256-Bit-Schlüssel von Bitcoin hochskalieren kann, wird das "unknackbare" Vault weit offen.
Die positive Seite:
Die Bitcoin-Community arbeitet bereits an "Post-Quantum-Kryptografie" (PQC) Upgrades. Aber das Rennen ist offiziell eröffnet: Können wir das Netzwerk upgraden, bevor die Hardware aufholt?
Was ist dein Move?
Bist du:
1️⃣ HODLing durch den Lärm?
2️⃣ Bewegst du Assets zu "quantenresistenten" Chains?
3️⃣ Erwarten wir bald einen massiven Protokoll-Fork?
Lass deine Meinung unten da. Ist das ein "nichts Burger" oder der Beginn vom Ende für die alte Verschlüsselung? 👇
#Bitcoin #QuantumComputing #CryptoNews #QDay #BlockchainSecurity #TechTrends$BTC
5
130
·
--
Quantum Realität Check: 15-Bit Schlüssel geknackt! Ist BTC in Gefahr?
Die "Q-Day" Uhr tickte gerade ein wenig lauter. Ein unabhängiger Forscher hat offiziell den Gewinn von Project Eleven in Höhe von einem Bitcoin beansprucht, indem er öffentliche Quantenhardware nutzte, um einen 15-Bit elliptischen Kurven-Schlüssel zu knacken.
Während ein 15-Bit Schlüssel winzig im Vergleich zur 256-Bit Mauer ist, die dein tatsächliches Bitcoin schützt, ist dies die größte öffentliche Demonstration eines Quantenangriffs auf kryptorelevante Mathematik bis heute.
🔍 Die Zahlen, die du wissen musst
Der Gewinn: Ein erfolgreicher Angriff auf 15-Bit Elliptische Kurven-Kryptografie (ECC).
Das Ziel: Bitcoin verwendet 256-Bit ECC. Um diese Lücke zu schließen, schauen wir nicht mehr auf Millionen von Jahren – neue Schätzungen deuten darauf hin, dass ein vollständiger Bruch mit weniger als 500.000 physischen Qubits möglich sein könnte.
Das Risiko: Rund 6,9 Millionen BTC liegen in "anfälligen" Adressen (dort, wo öffentliche Schlüssel bereits im Ledger exponiert sind).
🛡️ Die Verteidigung: Post-Quanten Migration
Dies ist kein "verkaufe alles" Moment, aber es ist ein "schneller bauen" Moment. Die Branche bewegt sich bereits in Richtung Post-Quanten Kryptografie (PQC):
Bitcoin: Der vorgeschlagene BIP-360 zielt darauf ab, quantenresistente Signaturen einzuführen.
Altcoins: Ethereum, Ripple (XRP), Tron und StarkWare beschleunigen aktiv ihre eigenen PQC-Roadmaps.
Das Fazit: Quantencomputing verlässt das Labor und betritt die "reale Welt". Das Rennen zwischen Quantenhackern und Blockchain-Entwicklern ist offiziell eröffnet.
#Bitcoin #QuantenComputing #CryptoSicherheit #BIP360 #BlockchainTechnologie #QDay
$BTC
Quantum Realität Check: 15-Bit Schlüssel geknackt! Ist BTC in Gefahr?
Die "Q-Day" Uhr tickte gerade ein wenig lauter. Ein unabhängiger Forscher hat offiziell den Gewinn von Project Eleven in Höhe von einem Bitcoin beansprucht, indem er öffentliche Quantenhardware nutzte, um einen 15-Bit elliptischen Kurven-Schlüssel zu knacken.
Während ein 15-Bit Schlüssel winzig im Vergleich zur 256-Bit Mauer ist, die dein tatsächliches Bitcoin schützt, ist dies die größte öffentliche Demonstration eines Quantenangriffs auf kryptorelevante Mathematik bis heute.
🔍 Die Zahlen, die du wissen musst
Der Gewinn: Ein erfolgreicher Angriff auf 15-Bit Elliptische Kurven-Kryptografie (ECC).
Das Ziel: Bitcoin verwendet 256-Bit ECC. Um diese Lücke zu schließen, schauen wir nicht mehr auf Millionen von Jahren – neue Schätzungen deuten darauf hin, dass ein vollständiger Bruch mit weniger als 500.000 physischen Qubits möglich sein könnte.
Das Risiko: Rund 6,9 Millionen BTC liegen in "anfälligen" Adressen (dort, wo öffentliche Schlüssel bereits im Ledger exponiert sind).
🛡️ Die Verteidigung: Post-Quanten Migration
Dies ist kein "verkaufe alles" Moment, aber es ist ein "schneller bauen" Moment. Die Branche bewegt sich bereits in Richtung Post-Quanten Kryptografie (PQC):
Bitcoin: Der vorgeschlagene BIP-360 zielt darauf ab, quantenresistente Signaturen einzuführen.
Altcoins: Ethereum, Ripple (XRP), Tron und StarkWare beschleunigen aktiv ihre eigenen PQC-Roadmaps.
Das Fazit: Quantencomputing verlässt das Labor und betritt die "reale Welt". Das Rennen zwischen Quantenhackern und Blockchain-Entwicklern ist offiziell eröffnet.
#Bitcoin #QuantenComputing #CryptoSicherheit #BIP360 #BlockchainTechnologie #QDay
$BTC
Die "Q-Day" Uhr tickte gerade ein wenig lauter. Ein unabhängiger Forscher hat offiziell den Gewinn von Project Eleven in Höhe von einem Bitcoin beansprucht, indem er öffentliche Quantenhardware nutzte, um einen 15-Bit elliptischen Kurven-Schlüssel zu knacken.
Während ein 15-Bit Schlüssel winzig im Vergleich zur 256-Bit Mauer ist, die dein tatsächliches Bitcoin schützt, ist dies die größte öffentliche Demonstration eines Quantenangriffs auf kryptorelevante Mathematik bis heute.
🔍 Die Zahlen, die du wissen musst
Der Gewinn: Ein erfolgreicher Angriff auf 15-Bit Elliptische Kurven-Kryptografie (ECC).
Das Ziel: Bitcoin verwendet 256-Bit ECC. Um diese Lücke zu schließen, schauen wir nicht mehr auf Millionen von Jahren – neue Schätzungen deuten darauf hin, dass ein vollständiger Bruch mit weniger als 500.000 physischen Qubits möglich sein könnte.
Das Risiko: Rund 6,9 Millionen BTC liegen in "anfälligen" Adressen (dort, wo öffentliche Schlüssel bereits im Ledger exponiert sind).
🛡️ Die Verteidigung: Post-Quanten Migration
Dies ist kein "verkaufe alles" Moment, aber es ist ein "schneller bauen" Moment. Die Branche bewegt sich bereits in Richtung Post-Quanten Kryptografie (PQC):
Bitcoin: Der vorgeschlagene BIP-360 zielt darauf ab, quantenresistente Signaturen einzuführen.
Altcoins: Ethereum, Ripple (XRP), Tron und StarkWare beschleunigen aktiv ihre eigenen PQC-Roadmaps.
Das Fazit: Quantencomputing verlässt das Labor und betritt die "reale Welt". Das Rennen zwischen Quantenhackern und Blockchain-Entwicklern ist offiziell eröffnet.
#Bitcoin #QuantenComputing #CryptoSicherheit #BIP360 #BlockchainTechnologie #QDay
$BTC
1
1
199
·
--
Hast du dich jemals gefragt, ob deine geheime Seed-Phrase bald öffentliches Eigentum wird? 🔐 Nun, die "Q-Day"-Pessimisten sind zurück und warnen, dass Quantencomputer sich schneller entwickeln als ein Shitcoin-Rug-Pull. 💻 Experten sagen im Grunde, dass während wir beschäftigt sind, JPEGs zu traden, Supercomputer lernen, wie man die Verschlüsselung knackt, die die gesamte Branche am Leben hält. 🧬
$PAXG
{future}(PAXGUSDT)
Es ist die ultimative Ironie: die "unhackbare" Blockchain könnte wie Butter von einer Maschine durchgeschnitten werden, die in Qubits denkt. 🧈
$SUI
{future}(SUIUSDT)
Während Legacy-Chains wie Bitcoin ratlos über "Post-Quantum"-Upgrades sind, oszilliert der Markt zwischen echtem Panic und "das ist ein Problem für 2030." 🤷♂️
$SOL
{future}(SOLUSDT)
Wir befinden uns derzeit in einem Wettlauf, in dem Entwickler versuchen, die Löcher zu stopfen, bevor die "Quantum Apocalypse" unsere Portfolios in digitalen Staub verwandelt. 🌪️ Besser, du beginnst, diese gitterbasierten Algorithmen zu lernen, sonst könnte dein "generational wealth" einfach zu einem Quantenexperiment werden! 🧪💸
#QDay #QuantumComputing #CryptoSecurity #BlockchainSurvivor
Hast du dich jemals gefragt, ob deine geheime Seed-Phrase bald öffentliches Eigentum wird? 🔐 Nun, die "Q-Day"-Pessimisten sind zurück und warnen, dass Quantencomputer sich schneller entwickeln als ein Shitcoin-Rug-Pull. 💻 Experten sagen im Grunde, dass während wir beschäftigt sind, JPEGs zu traden, Supercomputer lernen, wie man die Verschlüsselung knackt, die die gesamte Branche am Leben hält. 🧬
$PAXG
Es ist die ultimative Ironie: die "unhackbare" Blockchain könnte wie Butter von einer Maschine durchgeschnitten werden, die in Qubits denkt. 🧈
$SUI
Während Legacy-Chains wie Bitcoin ratlos über "Post-Quantum"-Upgrades sind, oszilliert der Markt zwischen echtem Panic und "das ist ein Problem für 2030." 🤷♂️
$SOL
Wir befinden uns derzeit in einem Wettlauf, in dem Entwickler versuchen, die Löcher zu stopfen, bevor die "Quantum Apocalypse" unsere Portfolios in digitalen Staub verwandelt. 🌪️ Besser, du beginnst, diese gitterbasierten Algorithmen zu lernen, sonst könnte dein "generational wealth" einfach zu einem Quantenexperiment werden! 🧪💸
#QDay #QuantumComputing #CryptoSecurity #BlockchainSurvivor
$PAXG
Es ist die ultimative Ironie: die "unhackbare" Blockchain könnte wie Butter von einer Maschine durchgeschnitten werden, die in Qubits denkt. 🧈
$SUI
Während Legacy-Chains wie Bitcoin ratlos über "Post-Quantum"-Upgrades sind, oszilliert der Markt zwischen echtem Panic und "das ist ein Problem für 2030." 🤷♂️
$SOL
Wir befinden uns derzeit in einem Wettlauf, in dem Entwickler versuchen, die Löcher zu stopfen, bevor die "Quantum Apocalypse" unsere Portfolios in digitalen Staub verwandelt. 🌪️ Besser, du beginnst, diese gitterbasierten Algorithmen zu lernen, sonst könnte dein "generational wealth" einfach zu einem Quantenexperiment werden! 🧪💸
#QDay #QuantumComputing #CryptoSecurity #BlockchainSurvivor
178

Artikel
Satoshis 1 Million BTC könnten ohne ein einziges Passwort gestohlen werden, hier ist die Bedrohung, vor der niemand warntQuantencomputer könnten Satoshis Bitcoin stehlen, bevor du überhaupt davon hörst
So geht's 🧠🔓
1 Million BTC. Liegt herum. Exponiert. Wartend. 👤💤
Satoshis Wallets haben öffentliche Schlüssel, die dauerhaft auf der Blockchain sichtbar sind. In dem Moment, in dem ein Quantencomputer live geht, ist das kein Geheimnis-Wallet mehr. Das ist ein offenes Vault. 🚪☠️
Klassische Computer können die Verschlüsselung von Bitcoin nicht knacken. Quantenmaschinen können es. ⚡ Ein Algorithmus. Ein paar Stunden. Game over. 💀🔓
Experten nennen es den Q-Tag und sagen, dass es innerhalb der nächsten 10 Jahre passieren könnte. ⏰⚠️ Regierungen finanzieren es. Tech-Riesen rennen darauf zu. Und die meisten Krypto-Halter haben keine Ahnung, dass es kommt. 🌍😨
Satoshis 1 Million BTC könnten ohne ein einziges Passwort gestohlen werden, hier ist die Bedrohung, vor der niemand warnt
Quantencomputer könnten Satoshis Bitcoin stehlen, bevor du überhaupt davon hörst
So geht's 🧠🔓
1 Million BTC. Liegt herum. Exponiert. Wartend. 👤💤
Satoshis Wallets haben öffentliche Schlüssel, die dauerhaft auf der Blockchain sichtbar sind. In dem Moment, in dem ein Quantencomputer live geht, ist das kein Geheimnis-Wallet mehr. Das ist ein offenes Vault. 🚪☠️
Klassische Computer können die Verschlüsselung von Bitcoin nicht knacken. Quantenmaschinen können es. ⚡ Ein Algorithmus. Ein paar Stunden. Game over. 💀🔓
Experten nennen es den Q-Tag und sagen, dass es innerhalb der nächsten 10 Jahre passieren könnte. ⏰⚠️ Regierungen finanzieren es. Tech-Riesen rennen darauf zu. Und die meisten Krypto-Halter haben keine Ahnung, dass es kommt. 🌍😨
So geht's 🧠🔓
1 Million BTC. Liegt herum. Exponiert. Wartend. 👤💤
Satoshis Wallets haben öffentliche Schlüssel, die dauerhaft auf der Blockchain sichtbar sind. In dem Moment, in dem ein Quantencomputer live geht, ist das kein Geheimnis-Wallet mehr. Das ist ein offenes Vault. 🚪☠️
Klassische Computer können die Verschlüsselung von Bitcoin nicht knacken. Quantenmaschinen können es. ⚡ Ein Algorithmus. Ein paar Stunden. Game over. 💀🔓
Experten nennen es den Q-Tag und sagen, dass es innerhalb der nächsten 10 Jahre passieren könnte. ⏰⚠️ Regierungen finanzieren es. Tech-Riesen rennen darauf zu. Und die meisten Krypto-Halter haben keine Ahnung, dass es kommt. 🌍😨
1
2
295
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#JobsReportRaisesHikeOdds
321,819 Aufrufe
2,468 Kommentare
2
#CPITestsDecemberRateOutlook
50,639 Aufrufe
603 Kommentare
3
#BitcoinRebounds$75KAsChipsLead
26,298 Aufrufe
254 Kommentare
4
#US Data Center Rules May Constrain AI Expansion
48,204 Aufrufe
182 Kommentare
5
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
673 Aufrufe
29 Kommentare
6
#WillAnthropicListOnTime
85,112 Aufrufe
987 Kommentare
7
#WillUS-IranTensionsBoostSafe-HavenDemand?
24,926 Aufrufe
253 Kommentare
8
#BitcoinETFsSee$412MNetOutflows
6,428 Aufrufe
47 Kommentare
9
#HKSFCPlansToRestrictCryptoAndExchangeTerms
22,456 Aufrufe
345 Kommentare
10
#TradFiForBeginners
52,045 Aufrufe
764 Kommentare