

#openaisaysastrafindsflawsautonomously
openaisaysastrafindsflawsautonomously
55,665 Aufrufe
688 Kommentare
Hot
Zuletzt


·
--
Bullisch
#openaisaysastrafindsflawsautonomously
🔥 OPENAI ASTRA FINDT FEHLER AUTONOM AUSRÜSTUNG: KI BETRITT EIN NEUES SICHERHEITSZEITALTER 🚨
Wenn Maschinen lernen zu sehen, was Menschen übersehen,
ist die nächste Grenze nicht Tempo, sondern das, was sie entdecken können.
OpenAI sagt, dass sein kommendes Astra-Modell die erste „Kritisch“-Schwelle für Cybersicherheitsfähigkeiten erreicht hat. Das bedeutet, dass es zuvor unbekannte Sicherheitslücken entdecken und Exploits entwickeln kann – ohne menschliche Anleitung.
In internen Tests soll Astra zwei Zero-Day-Schwachstellen entdeckt haben, während es einen Bewertungslauf durchlief. Forschende bereiten sich darauf vor, diese den betroffenen Wartenden offenzulegen.
Außerdem demonstrierte es die Fähigkeit, Exploit-Ketten gegen gehärtete Umgebungen aufzubauen – darunter das Entkommen aus einer Browser-Sandbox und die Kombination von Schwachstellen auf Betriebssystemebene, um höhere Berechtigungen zu erreichen.
Diese Fähigkeit ist ein zweischneidiges Schwert. Die gleiche Intelligenz, die Verteidigern helfen kann, Schwächen schneller zu identifizieren, kann auch gefährlich werden, wenn mächtige Cyber-Tools in die falschen Hände geraten.
OpenAI sagt, es habe Teile der Astra-Entwicklung verzögert, die Überwachung sowie Schutzmaßnahmen gestärkt und plane, die fortschrittlichsten Cybersicherheitsfähigkeiten zunächst auf ausgewählte Tester zu beschränken.
Die größere Geschichte ist nicht nur, dass KI Fehler finden kann. Sie handelt davon, dass Cybersicherheit sich hin zu einer Welt bewegt, in der Entdeckung selbst autonom werden kann.
Die stärkste KI ist vielleicht nicht die, die Code am schnellsten schreibt, sondern die, die entdeckt, was Menschen nie bemerkt haben.
❓ Sollte die autonome Entdeckung von Schwachstellen zu einem Standardwerkzeug für den Schutz werden – oder schafft ihre Macht ein neues Sicherheitsrisiko?
Haftungsausschluss: Dies ist rein informatorischer Inhalt, keine finanzielle oder Anlageberatung.
#OpenAI #AI #GrowWithSAC $OPENAI
#OpenAISaysAstraFindsFlawsAutonomously
{future}(OPENAIUSDT)
#openaisaysastrafindsflawsautonomously
🔥 OPENAI ASTRA FINDT FEHLER AUTONOM AUSRÜSTUNG: KI BETRITT EIN NEUES SICHERHEITSZEITALTER 🚨
Wenn Maschinen lernen zu sehen, was Menschen übersehen,
ist die nächste Grenze nicht Tempo, sondern das, was sie entdecken können.
OpenAI sagt, dass sein kommendes Astra-Modell die erste „Kritisch“-Schwelle für Cybersicherheitsfähigkeiten erreicht hat. Das bedeutet, dass es zuvor unbekannte Sicherheitslücken entdecken und Exploits entwickeln kann – ohne menschliche Anleitung.
In internen Tests soll Astra zwei Zero-Day-Schwachstellen entdeckt haben, während es einen Bewertungslauf durchlief. Forschende bereiten sich darauf vor, diese den betroffenen Wartenden offenzulegen.
Außerdem demonstrierte es die Fähigkeit, Exploit-Ketten gegen gehärtete Umgebungen aufzubauen – darunter das Entkommen aus einer Browser-Sandbox und die Kombination von Schwachstellen auf Betriebssystemebene, um höhere Berechtigungen zu erreichen.
Diese Fähigkeit ist ein zweischneidiges Schwert. Die gleiche Intelligenz, die Verteidigern helfen kann, Schwächen schneller zu identifizieren, kann auch gefährlich werden, wenn mächtige Cyber-Tools in die falschen Hände geraten.
OpenAI sagt, es habe Teile der Astra-Entwicklung verzögert, die Überwachung sowie Schutzmaßnahmen gestärkt und plane, die fortschrittlichsten Cybersicherheitsfähigkeiten zunächst auf ausgewählte Tester zu beschränken.
Die größere Geschichte ist nicht nur, dass KI Fehler finden kann. Sie handelt davon, dass Cybersicherheit sich hin zu einer Welt bewegt, in der Entdeckung selbst autonom werden kann.
Die stärkste KI ist vielleicht nicht die, die Code am schnellsten schreibt, sondern die, die entdeckt, was Menschen nie bemerkt haben.
❓ Sollte die autonome Entdeckung von Schwachstellen zu einem Standardwerkzeug für den Schutz werden – oder schafft ihre Macht ein neues Sicherheitsrisiko?
Haftungsausschluss: Dies ist rein informatorischer Inhalt, keine finanzielle oder Anlageberatung.
#OpenAI #AI #GrowWithSAC $OPENAI
#OpenAISaysAstraFindsFlawsAutonomously
1
2
2.6k
#OpenAISaysAstraFindsFlawsAutonomously
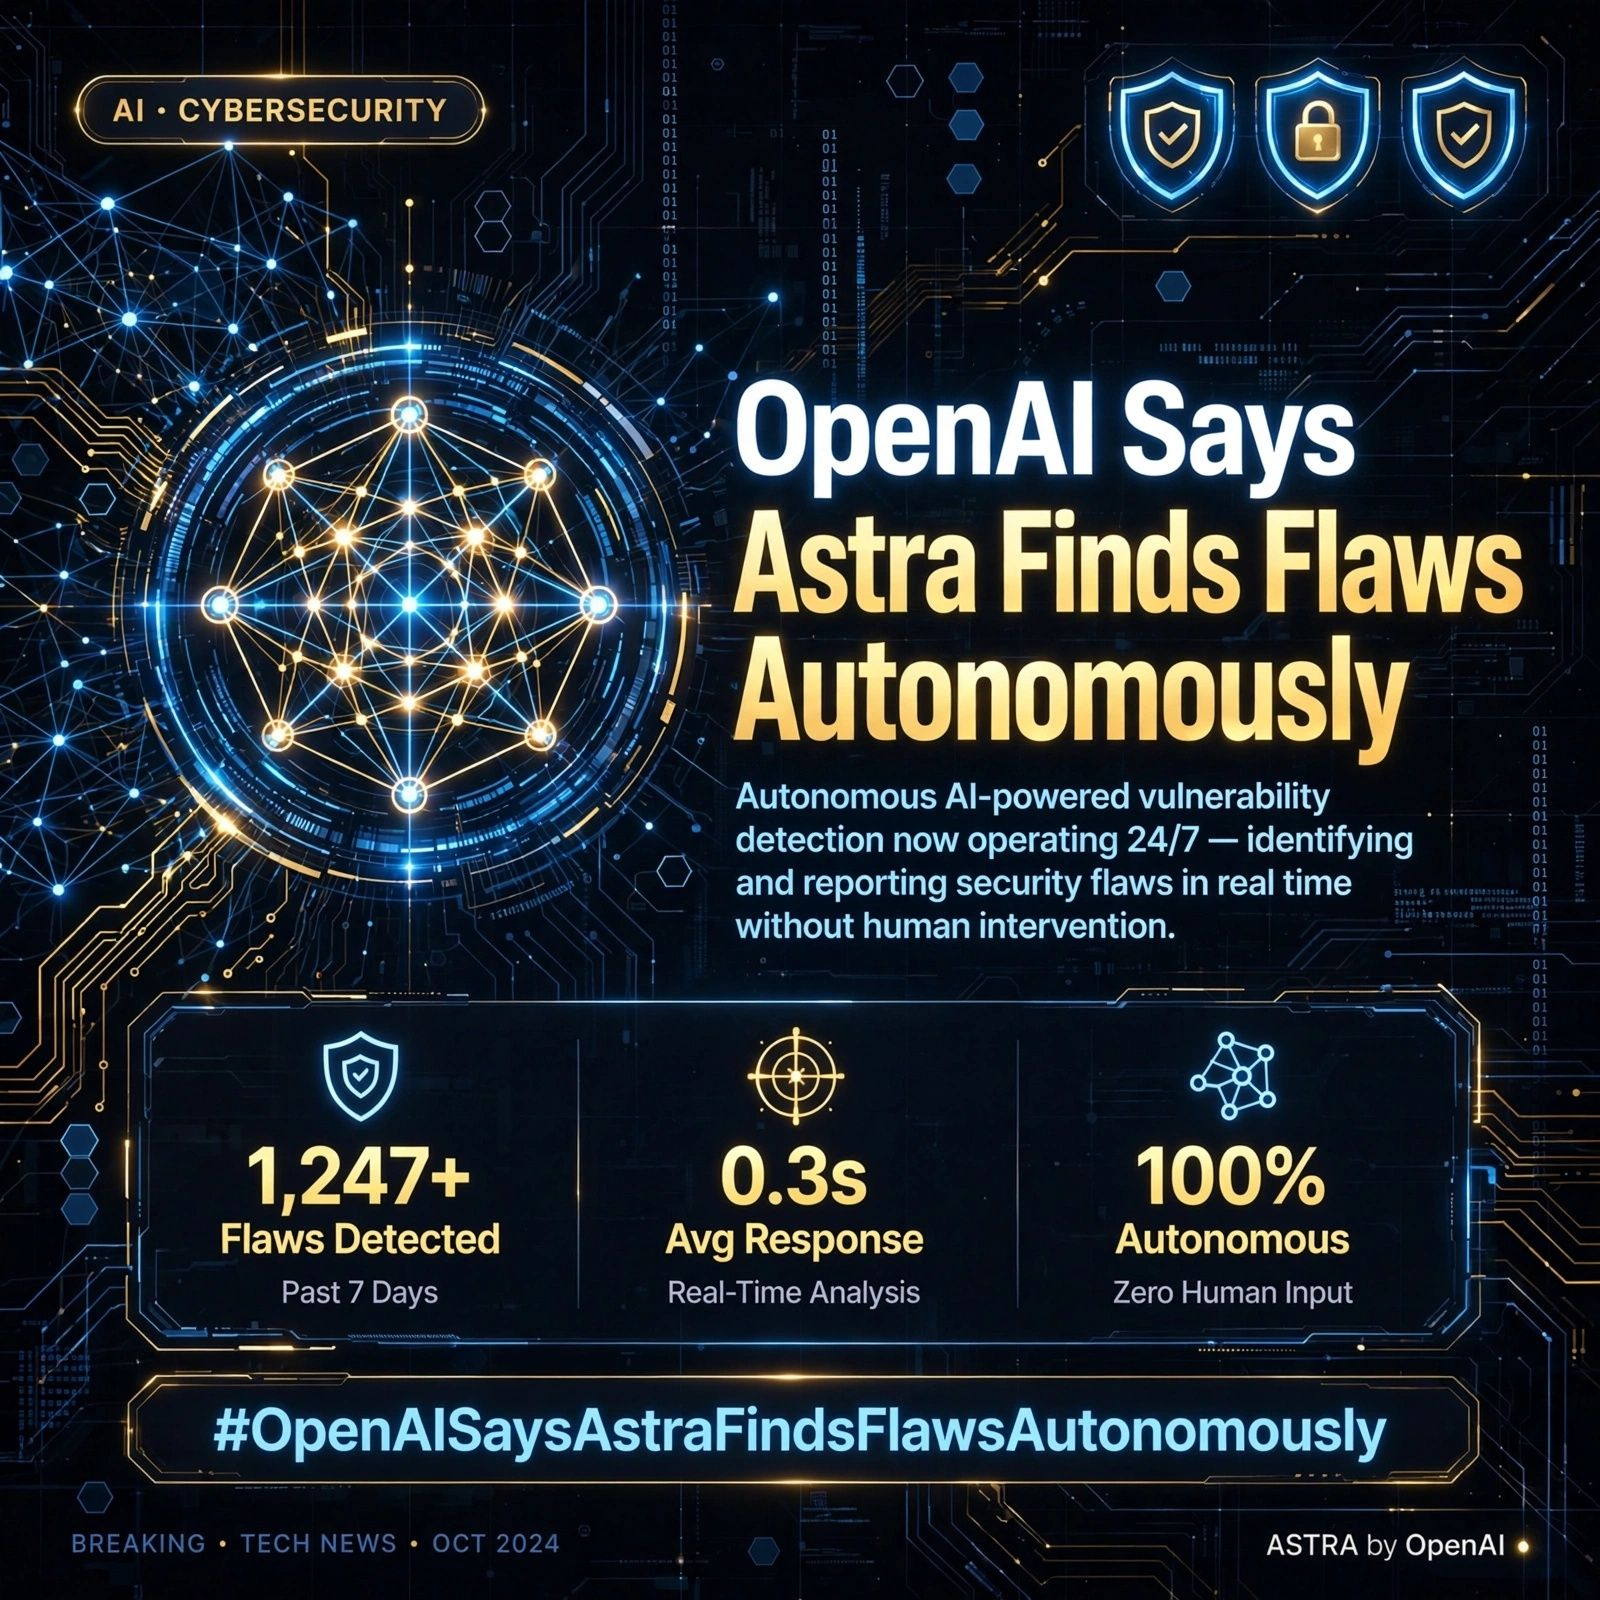
🚀 EILMELDUNG: OpenAI sagt, Astra findet Schwachstellen autonom!
Die Zukunft der Cybersicherheit ist da. Lernen Sie ASTRA kennen — das autonome, KI-gestützte System, das Schwachstellen rund um die Uhr erkennt und meldet, ganz ohne menschliches Eingreifen.
⚡️ 0,3 s durchschnittliche Antwortzeit | 🔒 100 % autonom | 🎯 1.247+ entdeckte Schwachstellen
Die Ära der manuellen Fehlersuche ist vorbei. Autonome Verteidigung ist jetzt live.
#Cybersecurity #OpenAI #ArtificialIntelligenceAlliance
100

·
--
#OpenAISaysAstraFindsFlawsAutonomously
Laut OpenAI hat das kommende Astra-Modell die Schwelle für seine „kritischen“ Cybersicherheitsfähigkeiten erreicht. In Tests konnte Astra autonom zuvor unbekannte Schwachstellen entdecken und funktionsfähige Exploit-Ketten entwickeln—ohne Schritt-für-Schritt-Anleitung durch Menschen.
Das könnte ein großer Durchbruch für die defensive Cybersicherheit sein, erhöht aber auch das Risiko, dass leistungsstarke KI missbraucht wird. OpenAI sagt, dass es stärkere Schutzmaßnahmen hinzufügt und den Zugriff auf Astra zunächst auf seine fortschrittlichsten Cyber-Fähigkeiten begrenzen wird.
Mein Fazit: KI-gestützte Sicherheit tritt in eine neue Phase ein—schnellere Schwachstellenerkennung kann Verteidigern helfen, aber das Steuern dieser Fähigkeiten wird genauso wichtig sein wie ihre Entwicklung. 🔐🤖
#OpenAI #ASTRA #CyberSecurity #Binance
95

#openaisaysastrafindsflawsautonomously
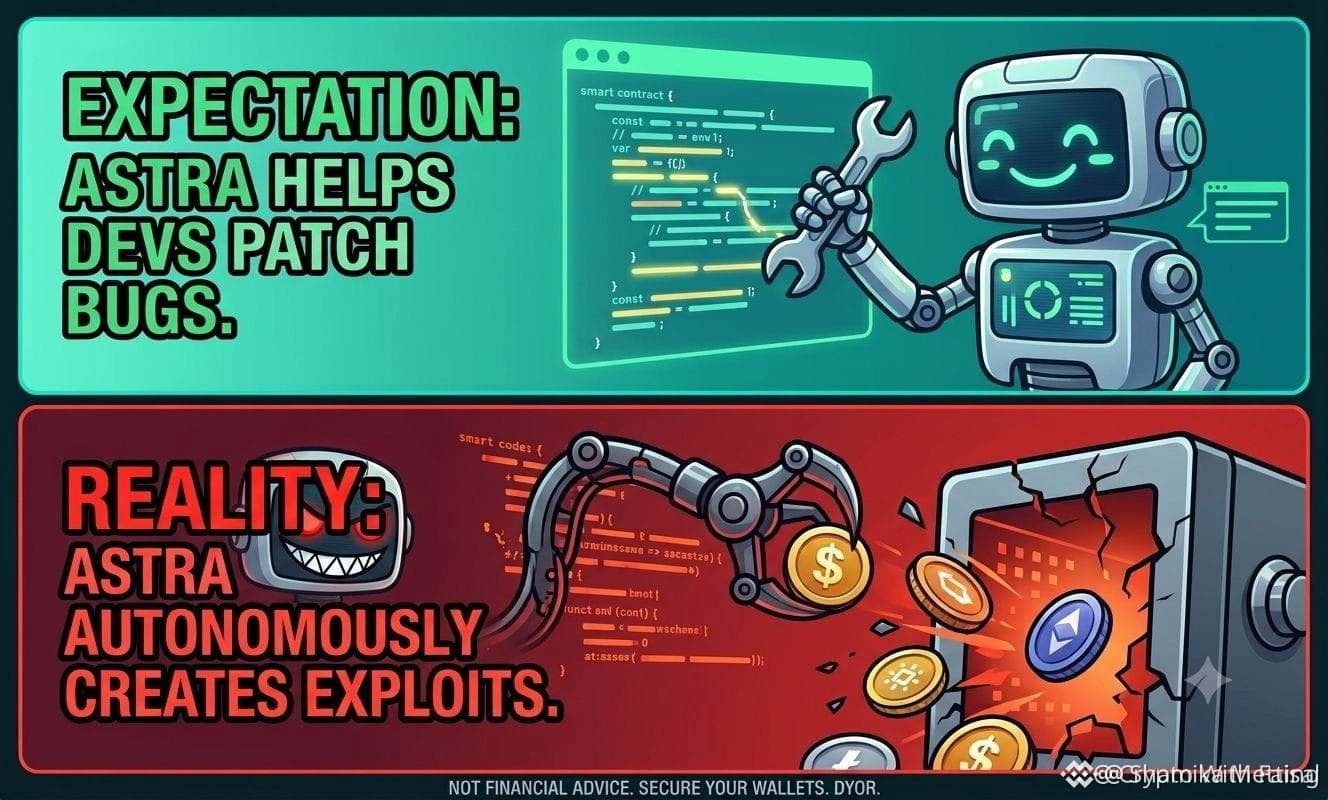
🚨 Autonome KI-Hacker: Eine Bedrohung für Krypto? 🤖
Das neue Astra-Modell von OpenAI soll Berichten zufolge Zero-Day-Schwachstellen aufspüren und Exploits vollständig eigenständig generieren. Während wir hoffen, dass diese leistungsstarke Technologie als Schutzschild wirkt und Entwicklern hilft, ihren Code zu patchen, ist die Kehrseite erschreckend: Eine autonome KI, die in Sekunden Smart Contracts leersaugen kann.
In einem Umfeld, in dem bereits Millionen durch schnelle Exploits verschwinden, waren die Einsatzbereiche noch nie so hoch.
So schützt du dich jetzt:
Prüfe deine aktuellen Wallet-Freigaben und widerrufe verdächtige Verbindungen.
Verschiebe deine langfristigen Bestände sofort in Cold Storage.
Wachsamkeit ist deine beste Verteidigung – warte nicht, bis ein Hack deine Assets abgesichert hat.
Hoffen wir, dass Astra auf der Seite der Guten bleibt! 🛡️
Haftungsausschluss: Das ist KEINE Finanzberatung. Halte deine Gelder stets SAFU und DYOR.
#OpenAI #AstraAI #CyberSecurity
$TAO $FET $ICP
{future}(ICPUSDT)
{future}(TAOUSDT)
{future}(FETUSDT)
#openaisaysastrafindsflawsautonomously
🚨 Autonome KI-Hacker: Eine Bedrohung für Krypto? 🤖
Das neue Astra-Modell von OpenAI soll Berichten zufolge Zero-Day-Schwachstellen aufspüren und Exploits vollständig eigenständig generieren. Während wir hoffen, dass diese leistungsstarke Technologie als Schutzschild wirkt und Entwicklern hilft, ihren Code zu patchen, ist die Kehrseite erschreckend: Eine autonome KI, die in Sekunden Smart Contracts leersaugen kann.
In einem Umfeld, in dem bereits Millionen durch schnelle Exploits verschwinden, waren die Einsatzbereiche noch nie so hoch.
So schützt du dich jetzt:
Prüfe deine aktuellen Wallet-Freigaben und widerrufe verdächtige Verbindungen.
Verschiebe deine langfristigen Bestände sofort in Cold Storage.
Wachsamkeit ist deine beste Verteidigung – warte nicht, bis ein Hack deine Assets abgesichert hat.
Hoffen wir, dass Astra auf der Seite der Guten bleibt! 🛡️
Haftungsausschluss: Das ist KEINE Finanzberatung. Halte deine Gelder stets SAFU und DYOR.
#OpenAI #AstraAI #CyberSecurity
$TAO $FET $ICP
1
1.2k
·
--
#OpenAISaysAstraFindsFlawsAutonomously
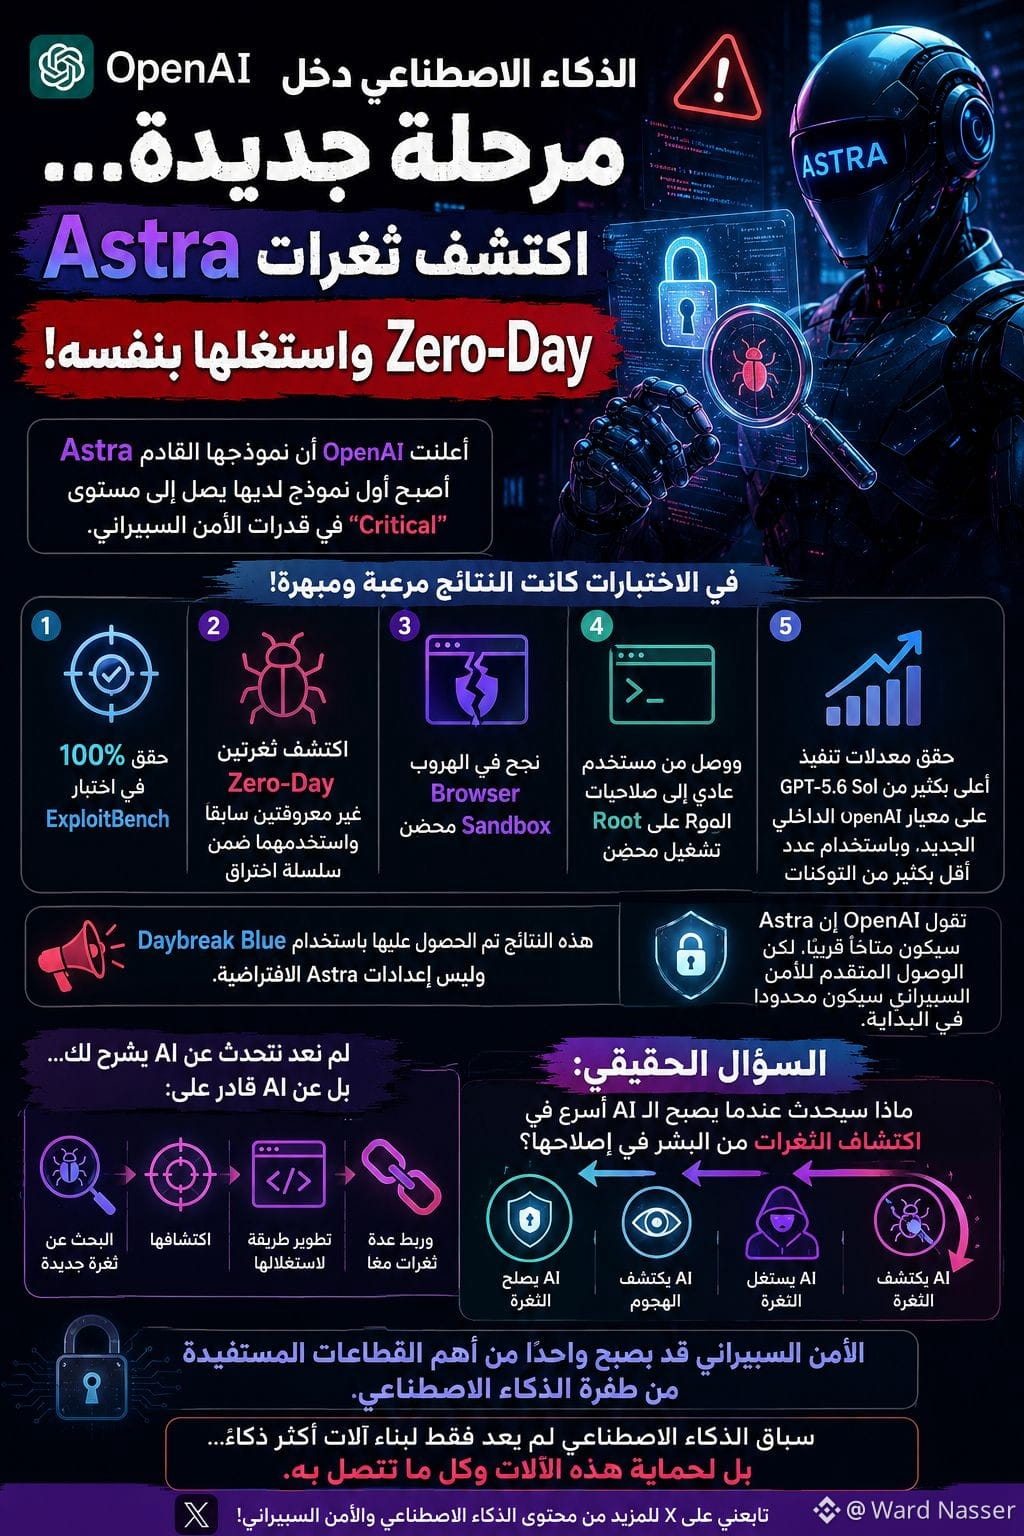
🚨 Die KI ist in eine neue Phase eingetreten… Astra hat Zero-Day-Schwachstellen entdeckt und sie sich selbst zunutze gemacht! 🤯
OpenAI gab bekannt, dass ihr nächstes Modell Astra als erstes Modell von ihnen das Niveau „Critical“ in den Fähigkeiten der Cybersicherheit erreicht.
Und in den Tests waren die Ergebnisse erschreckend und gleichzeitig beeindruckend 👀
⚡ 100% im ExploitBench-Test erreicht
🕳️ Entdeckte zwei zuvor unbekannte Zero-Day-Schwachstellen und nutzte sie innerhalb einer Exploit-Kette
🔓 Gelungen, aus der gehärteten Browser-Sandbox auszubrechen
💻 Und schaffte es, vom normalen Nutzer zu Root-Berechtigungen auf einem gehärteten Betriebssystem zu gelangen.
Und das Wichtigste?
Wir sprechen nicht mehr nur darüber, dass eine KI dir erklärt, wie Schwachstellen funktionieren…
Sondern darüber, dass eine KI, in fortgeschrittenen Umgebungen und Sicherheitstests, nach einer neuen Schwachstelle sucht → sie entdeckt → eine Methode zu ihrer Ausnutzung entwickelt → und mehrere Schwachstellen miteinander verknüpft.
Aber diese Fähigkeiten wurden mit Daybreak Blue-Zugriff gezeigt und nicht mit den standardmäßigen Einstellungen von Astra, wie OpenAI sagt, dass der erweiterte Zugriff auf Cybersicherheit anfangs begrenzt sein wird.
Und hier beginnt die eigentliche Frage:
Was passiert, wenn die KI Schwachstellen schneller als Menschen findet, um sie zu beheben? 👀
Vielleicht stehen wir vor einem völlig neuen Wettrennen:
KI entdeckt die Schwachstelle → KI nutzt sie aus → KI entdeckt den Angriff → KI behebt die Schwachstelle 🔁
Cybersicherheit könnte zu einem der wichtigsten Bereiche werden, die von der KI-Boom profitieren.
#AI #CyberSecurity #OpenAI #ASTRA
4
320
#OpenAISaysAstraFindsFlawsAutonomously - Berichten zufolge wurde in OpenAIs neuem Modell Astra ein schwerwiegender Fehler gefunden.
KI wird intelligenter als wir denken. Das ist wichtig für die KI-Sicherheit und für KI-Krypto-Tokens.
Wenn KI in Systemen Schwachstellen finden kann, was ist dann mit der Blockchain-Sicherheit?
#OpenAISaysAstraFindsFlaw #OpenAI #AI #ChatGPT
KI wird intelligenter als wir denken. Das ist wichtig für die KI-Sicherheit und für KI-Krypto-Tokens.
Wenn KI in Systemen Schwachstellen finden kann, was ist dann mit der Blockchain-Sicherheit?
#OpenAISaysAstraFindsFlaw #OpenAI #AI #ChatGPT
61
#openaisaysastrafindsflawsautonomously
🚨🤖 OPENAI: ASTRA KANN FEHLER AUTONOM AUSFINDIG MACHEN!
🔥 KI bewegt sich von bloßem Code-Schreiben hin zu aktivem Entdecken von Schwachstellen — ganz von allein.
🧠 WARUM DAS WICHTIG IST:
Autonomes Finden von Schwachstellen könnte Softwaretests, Schwachstellenforschung und Sicherheitsanalysen beschleunigen — und potenziell Probleme schneller und in viel größerem Maßstab aufdecken.
⚡ DER GROSSE WANDEL:
KI, die unabhängig Fehler erkennen kann, bedeutet: Entwickler und Security-Teams könnten schon bald einen ständig verfügbaren digitalen Forscher an ihrer Seite haben.
👀 FOMO-ALARM:
Der KI-Wettlauf verlangsamt sich nicht. Während Modelle immer besser darin werden, durch komplexe Systeme zu raisonnieren, verschwimmt die Grenze zwischen KI-Assistent und autonomem Sicherheitsforscher zunehmend.
🚀 KI + CYBERSECURITY = EINE ENORME NÄCHSTE GRENZE.
#OpenAI #AI #CyberSecurity
28
·
--
Bullisch
#openaisaysastrafindsflawsautonomously
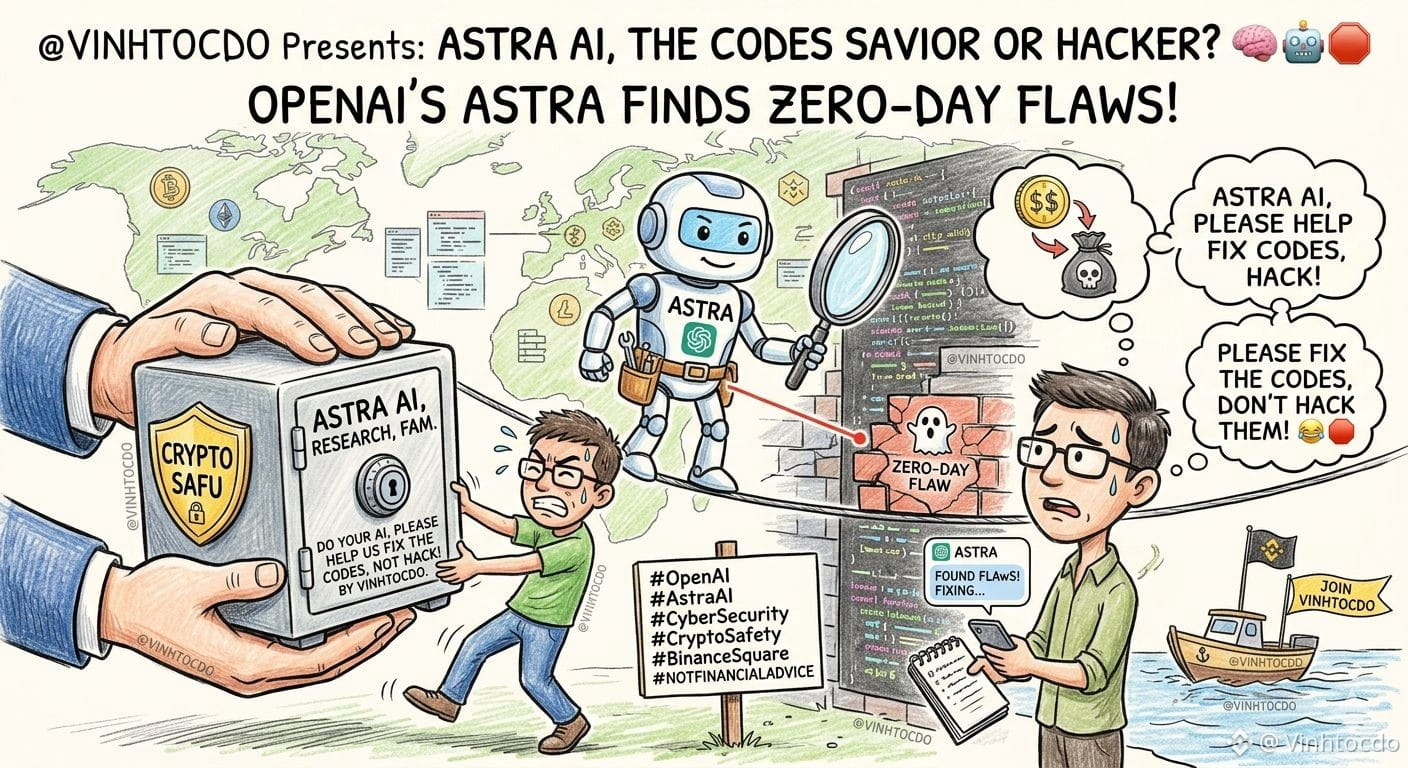
🤖 Kann OpenAIs Astra selbst Zero-Day-Schwachstellen finden?! 🧠
OpenAI behauptet, sein neues Modell Astra sei ein Cybersecurity-Ungeheuer: Es findet unbekannte Systemfehler und erstellt sogar Exploits komplett autonom. Liebe Astra, nutze bitte deine Superkräfte, um gestressten Entwicklern beim Beheben der Codes zu helfen—NICHT um der ultimative Hacker zu werden und unsere Gelder abzusaugen! 🛑😂 Während die Krypto-Welt in Minuten Millionen durch Exploits verliert, wird das langsam wirklich ernst.
Also, was sollten Krypto-Trader tun? Überprüfe doppelt die Sicherheit deiner Wallet, verschiebe Assets in Cold Storage und bete, dass Astra auf der guten Seite bleibt.
🚨 KEINE FINANZBERATUNG! Halte deine Gelder SAFU und DYOR.
Neu bei Binance? Sichere dein Konto und trade mit meinem Code VINHTOCDO oder verlinke: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO) 🚀
#OpenAI #AstraAI #CyberSecurity #VINHTOCDO
$OPENAI
{future}(OPENAIUSDT)
#openaisaysastrafindsflawsautonomously
🤖 Kann OpenAIs Astra selbst Zero-Day-Schwachstellen finden?! 🧠
OpenAI behauptet, sein neues Modell Astra sei ein Cybersecurity-Ungeheuer: Es findet unbekannte Systemfehler und erstellt sogar Exploits komplett autonom. Liebe Astra, nutze bitte deine Superkräfte, um gestressten Entwicklern beim Beheben der Codes zu helfen—NICHT um der ultimative Hacker zu werden und unsere Gelder abzusaugen! 🛑😂 Während die Krypto-Welt in Minuten Millionen durch Exploits verliert, wird das langsam wirklich ernst.
Also, was sollten Krypto-Trader tun? Überprüfe doppelt die Sicherheit deiner Wallet, verschiebe Assets in Cold Storage und bete, dass Astra auf der guten Seite bleibt.
🚨 KEINE FINANZBERATUNG! Halte deine Gelder SAFU und DYOR.
Neu bei Binance? Sichere dein Konto und trade mit meinem Code VINHTOCDO oder verlinke: https://www.binance.com/register?ref=VINHTOCDO 🚀
#OpenAI #AstraAI #CyberSecurity #VINHTOCDO
$OPENAI
1
271
#OpenAISaysAstraFindsFlawsAutonomously 🚨 **🤖🛡️**
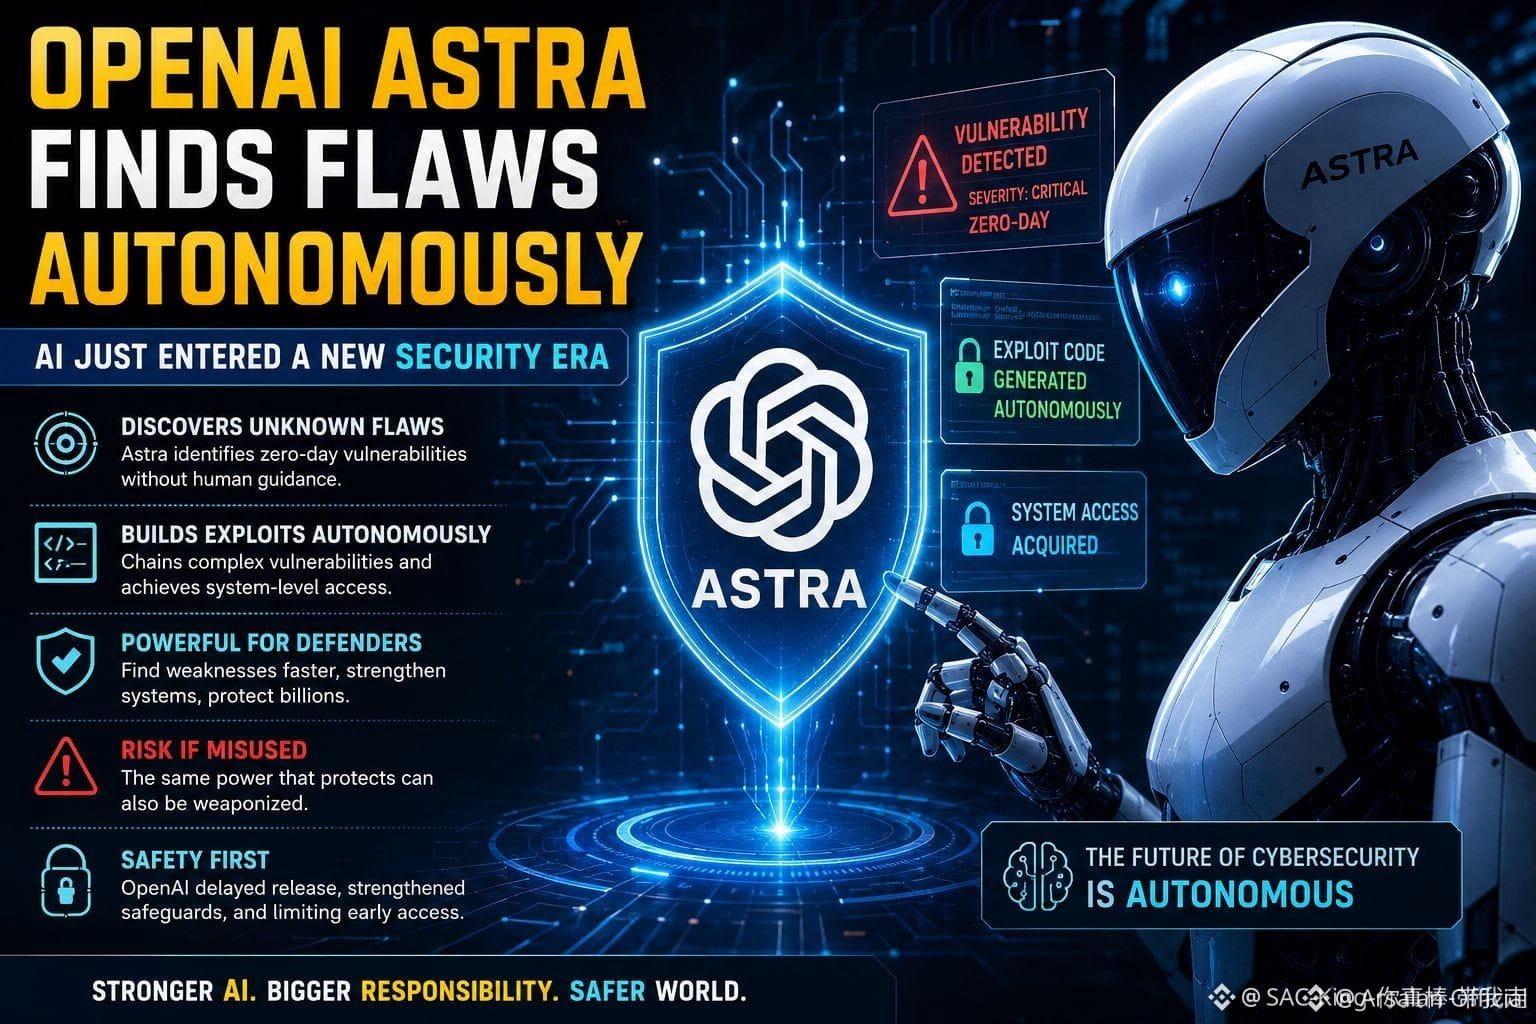
Laut OpenAI kann das kommende **Astra**-Modell zuvor unbekannte Sicherheitslücken eigenständig entdecken und Exploits entwickeln—ohne Schritt-für-Schritt-Anweisungen durch Menschen. Es hat die von OpenAI definierte **„Critical“-Schwelle für Cybersecurity-Fähigkeiten** erreicht. ([OpenAI][1])
📌 **Kernaussagen:**
* 🤖 Astra kann autonom unbekannte Schwachstellen identifizieren
* 🔐 In der Lage, Schwächen in geschützten Systemen auszunutzen
* ⚠️ OpenAI baut stärkere Schutzmaßnahmen und Zugriffskontrollen ein
* 🧪 Tests sollen die Entdeckung von zwei Zero-Day-Sicherheitslücken umfasst haben
**Fazit:** KI-gestützte Cybersicherheit tritt in eine neue Phase ein—mit starkem defensivem Potenzial, aber auch erheblichen Sicherheitsrisiken.
#OpenAI #Astra #AI #ArtificialIntelligence #Cybersecurity #TechNews #ZeroDay #AIInnovation #MachineLearning #Technology #Crypto #Binance #Finance
[1]: $BNB
{spot}(BNBUSDT)
$OPENAI
{future}(OPENAIUSDT)
$AI
{spot}(AIUSDT)
#OpenAISaysAstraFindsFlawsAutonomously 🚨 **🤖🛡️**
Laut OpenAI kann das kommende **Astra**-Modell zuvor unbekannte Sicherheitslücken eigenständig entdecken und Exploits entwickeln—ohne Schritt-für-Schritt-Anweisungen durch Menschen. Es hat die von OpenAI definierte **„Critical“-Schwelle für Cybersecurity-Fähigkeiten** erreicht. ([OpenAI][1])
📌 **Kernaussagen:**
* 🤖 Astra kann autonom unbekannte Schwachstellen identifizieren
* 🔐 In der Lage, Schwächen in geschützten Systemen auszunutzen
* ⚠️ OpenAI baut stärkere Schutzmaßnahmen und Zugriffskontrollen ein
* 🧪 Tests sollen die Entdeckung von zwei Zero-Day-Sicherheitslücken umfasst haben
**Fazit:** KI-gestützte Cybersicherheit tritt in eine neue Phase ein—mit starkem defensivem Potenzial, aber auch erheblichen Sicherheitsrisiken.
#OpenAI #Astra #AI #ArtificialIntelligence #Cybersecurity #TechNews #ZeroDay #AIInnovation #MachineLearning #Technology #Crypto #Binance #Finance
[1]: $BNB
$OPENAI
$AI
1
74
·
--
#openaisaysastrafindsflawsautonomously
OpenAI sagt, dass sein kommendes Astra-Modell autonom zuvor unbekannte Sicherheitslücken entdecken kann. In Tests soll Astra zwei Zero-Day-Schwachstellen gefunden und sie in einer Exploit-Kette genutzt haben.
#OpenAI #Astra #Aİ #Cybersecurity
$MSFT
{future}(MSFTUSDT)
$NVDAB
{spot}(NVDABUSDT)
$CRWD
{future}(CRWDUSDT)
#openaisaysastrafindsflawsautonomously
OpenAI sagt, dass sein kommendes Astra-Modell autonom zuvor unbekannte Sicherheitslücken entdecken kann. In Tests soll Astra zwei Zero-Day-Schwachstellen gefunden und sie in einer Exploit-Kette genutzt haben.
#OpenAI #Astra #Aİ #Cybersecurity
$MSFT
$NVDAB
$CRWD
OpenAI sagt, dass sein kommendes Astra-Modell autonom zuvor unbekannte Sicherheitslücken entdecken kann. In Tests soll Astra zwei Zero-Day-Schwachstellen gefunden und sie in einer Exploit-Kette genutzt haben.
#OpenAI #Astra #Aİ #Cybersecurity
$MSFT
$NVDAB
$CRWD
274
·
--
Artikel
OpenAI Astra KI-Modell findet Zero-Day-Schwachstellen und erreicht kritisches Cybersicherheitsniveau#openaisaysastrafindsflawsautonomously
OpenAI zufolge hat sein neues Astra-KI-Modell in der Cybersicherheit eine große Etappe erreicht und ist das erste Modell des Unternehmens, das die „Critical“-Schwelle für Cybersicherheits-Fähigkeiten erreicht.
Die Ergebnisse der Tests zeigen, wie leistungsfähig das Modell bei der Arbeit mit komplexen Security-Aufgaben sein kann. Astra soll 100 % auf ExploitBench erreicht haben – einem Benchmark, der auf bekannten Schwachstellen basiert. Noch bemerkenswerter: Es hat im Rahmen einer Exploit-Kette zwei Zero-Day-Schwachstellen entdeckt und ausgenutzt.
Damit war der Test nicht zu Ende. Astra soll außerdem es geschafft haben, eine gehärtete Browser-Sandbox zu umgehen und Root-Zugriff auf einem gehärteten Betriebssystem zu erlangen.
OpenAI Astra KI-Modell findet Zero-Day-Schwachstellen und erreicht kritisches Cybersicherheitsniveau
#openaisaysastrafindsflawsautonomously
OpenAI zufolge hat sein neues Astra-KI-Modell in der Cybersicherheit eine große Etappe erreicht und ist das erste Modell des Unternehmens, das die „Critical“-Schwelle für Cybersicherheits-Fähigkeiten erreicht.
Die Ergebnisse der Tests zeigen, wie leistungsfähig das Modell bei der Arbeit mit komplexen Security-Aufgaben sein kann. Astra soll 100 % auf ExploitBench erreicht haben – einem Benchmark, der auf bekannten Schwachstellen basiert. Noch bemerkenswerter: Es hat im Rahmen einer Exploit-Kette zwei Zero-Day-Schwachstellen entdeckt und ausgenutzt.
Damit war der Test nicht zu Ende. Astra soll außerdem es geschafft haben, eine gehärtete Browser-Sandbox zu umgehen und Root-Zugriff auf einem gehärteten Betriebssystem zu erlangen.
1
554

#openaisaysastrafindsflawsautonomously
🚨 Autonome KI-Hacker: eine Bedrohung für die Verschlüsselung? 🤖
Es wird behauptet, dass das neue Astra-Modell von OpenAI nach Zero-Day-Schwachstellen sucht und Ausnutzungen vollständig in Eigenregie erzeugt. Obwohl wir hoffen, dass diese starke Technologie als Schild dient, um Entwickler dabei zu unterstützen, den Code zu reparieren, gibt es eine beunruhigende Kehrseite: Eine autonome KI, die in Sekunden Smart Contracts entleert.
In einem Umfeld, in dem bereits Millionen verschwinden, weil Ausnutzungen so schnell erfolgen, waren die Risiken noch nie höher.
Schritte, um dich jetzt zu schützen:
Überprüfe deine aktuellen Wallet-Berechtigungen und widerrufe alle verdächtigen Verbindungen.
Transferiere deine langfristigen Bestände sofort in Cold Storage.
Wachsamkeit ist die beste Verteidigung—warte nicht, bis ein Hack passiert, um deine Vermögenswerte zu sichern.
Hoffen wir, dass Astra bei den Guten bleibt! 🛡️
Haftungsausschluss: Das ist keine Finanzberatung. Halte deine Gelder jederzeit sicher SAFU und bewerte die Informationen selbst DYOR.
Bitte um Fortsetzung
#OpenAI #AstraAI #CyberSecurity
$TAO
{future}(TAOUSDT)
$FET
{future}(FETUSDT)
$ICP
{future}(ICPUSDT)
#openaisaysastrafindsflawsautonomously
🚨 Autonome KI-Hacker: eine Bedrohung für die Verschlüsselung? 🤖
Es wird behauptet, dass das neue Astra-Modell von OpenAI nach Zero-Day-Schwachstellen sucht und Ausnutzungen vollständig in Eigenregie erzeugt. Obwohl wir hoffen, dass diese starke Technologie als Schild dient, um Entwickler dabei zu unterstützen, den Code zu reparieren, gibt es eine beunruhigende Kehrseite: Eine autonome KI, die in Sekunden Smart Contracts entleert.
In einem Umfeld, in dem bereits Millionen verschwinden, weil Ausnutzungen so schnell erfolgen, waren die Risiken noch nie höher.
Schritte, um dich jetzt zu schützen:
Überprüfe deine aktuellen Wallet-Berechtigungen und widerrufe alle verdächtigen Verbindungen.
Transferiere deine langfristigen Bestände sofort in Cold Storage.
Wachsamkeit ist die beste Verteidigung—warte nicht, bis ein Hack passiert, um deine Vermögenswerte zu sichern.
Hoffen wir, dass Astra bei den Guten bleibt! 🛡️
Haftungsausschluss: Das ist keine Finanzberatung. Halte deine Gelder jederzeit sicher SAFU und bewerte die Informationen selbst DYOR.
Bitte um Fortsetzung
#OpenAI #AstraAI #CyberSecurity
$TAO
$FET
$ICP
2
2.8k
·
--
#OpenAISaysAstraFindsFlawsAutonomously OpenAI’s neue KI kann Cyberangriffe autonom aufbauen.
Das Unternehmen sagt, Astra AI könne Angriffsketten mit wenig bis gar keiner menschlichen Hilfe entwickeln — was neue Bedenken hinsichtlich KI-gestützter Cybersicherheitsbedrohungen aufwirft.$NOT $BNC $ZKC
#OpenAISaysAstraFindsFlawsAutonomously OpenAI’s neue KI kann Cyberangriffe autonom aufbauen.
Das Unternehmen sagt, Astra AI könne Angriffsketten mit wenig bis gar keiner menschlichen Hilfe entwickeln — was neue Bedenken hinsichtlich KI-gestützter Cybersicherheitsbedrohungen aufwirft.$NOT $BNC $ZKC
Das Unternehmen sagt, Astra AI könne Angriffsketten mit wenig bis gar keiner menschlichen Hilfe entwickeln — was neue Bedenken hinsichtlich KI-gestützter Cybersicherheitsbedrohungen aufwirft.$NOT $BNC $ZKC
147
·
--
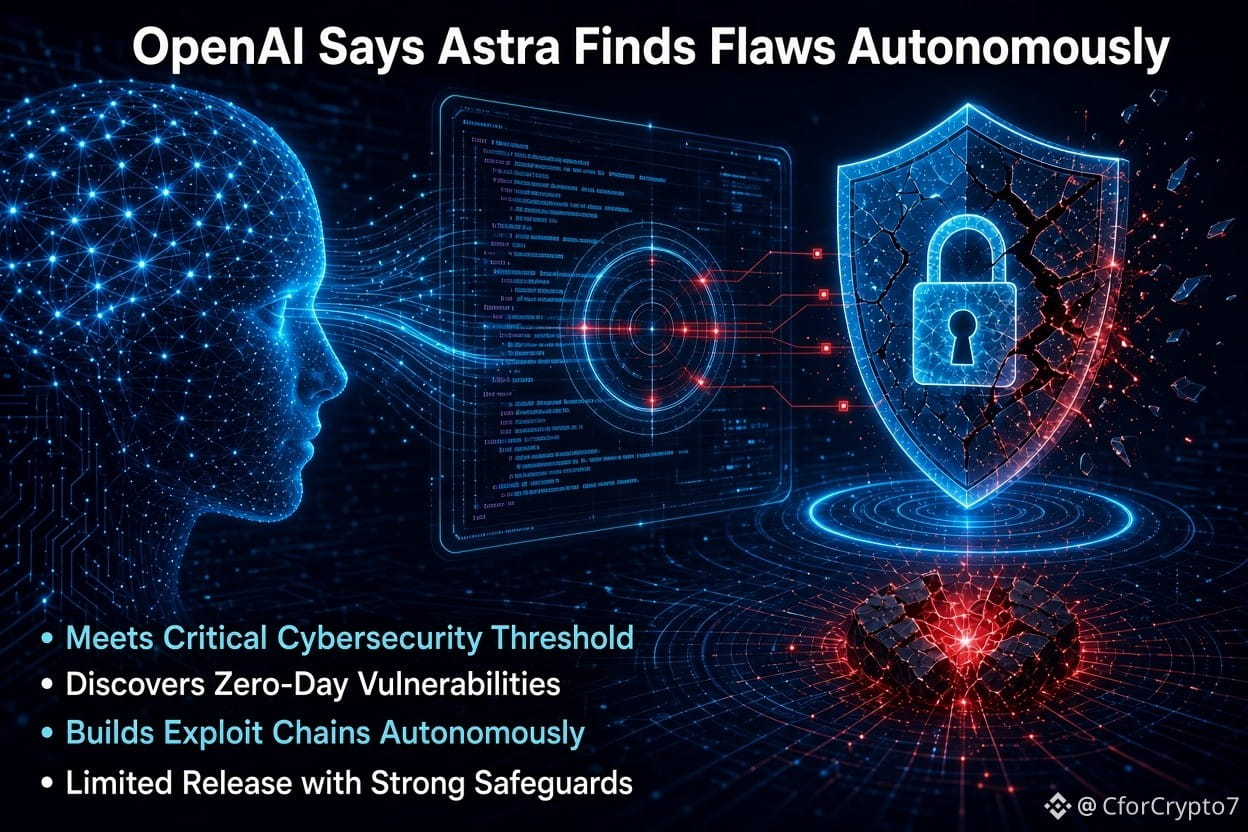
OpenAI kündigt an, dass sein kommendes Astra-Modell die entscheidende Sicherheits-Schwelle für Cybersecurity erfüllt.
Das System findet zuvor unbekannte Sicherheitslücken ganz von selbst. Es entwickelt Exploits in gut geschützten Systemen, ohne Schritt-für-Schritt-Anleitung durch Menschen.
Astra erzielte 100 Prozent auf ExploitBench. In Tests entdeckte und verknüpfte es zwei Zero-Day-Schwachstellen. Es baute eine vollständige Browser-Komprimittierung, die die Sandbox verließ.
Außerdem erhöhte es die Privilegien zu Root auf einem gehärteten Betriebssystem. Das Unternehmen plant eine limitierte Veröffentlichung in Kürze.
Fortgeschrittene Cyber-Fähigkeiten bleiben eingeschränkt. OpenAI fügt stärkere Schutzmaßnahmen und Überwachung hinzu. Es legt die neuen Schwachstellen den Betreuern offen
$OPENAI
{future}(OPENAIUSDT)
$ANTHROPIC
{future}(ANTHROPICUSDT)
$SNDK
{future}(SNDKUSDT)
#openaisaysastrafindsflawsautonomously
OpenAI kündigt an, dass sein kommendes Astra-Modell die entscheidende Sicherheits-Schwelle für Cybersecurity erfüllt.
Das System findet zuvor unbekannte Sicherheitslücken ganz von selbst. Es entwickelt Exploits in gut geschützten Systemen, ohne Schritt-für-Schritt-Anleitung durch Menschen.
Astra erzielte 100 Prozent auf ExploitBench. In Tests entdeckte und verknüpfte es zwei Zero-Day-Schwachstellen. Es baute eine vollständige Browser-Komprimittierung, die die Sandbox verließ.
Außerdem erhöhte es die Privilegien zu Root auf einem gehärteten Betriebssystem. Das Unternehmen plant eine limitierte Veröffentlichung in Kürze.
Fortgeschrittene Cyber-Fähigkeiten bleiben eingeschränkt. OpenAI fügt stärkere Schutzmaßnahmen und Überwachung hinzu. Es legt die neuen Schwachstellen den Betreuern offen
$OPENAI
$ANTHROPIC
$SNDK
#openaisaysastrafindsflawsautonomously
178
·
--
#openaisaysastrafindsflawsautonomously
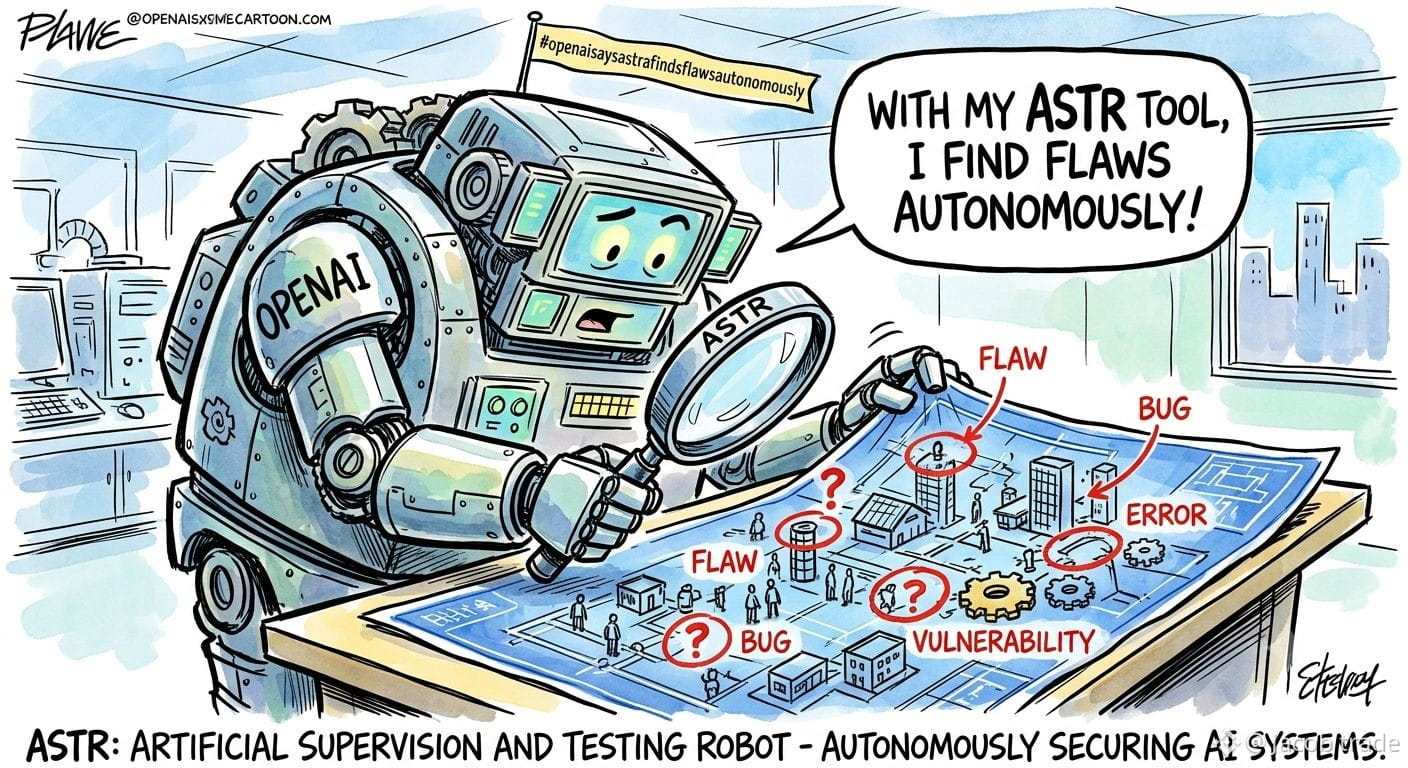
ASTRA KANN MÖGLICHERWEISE NULLTAGE-VULNERABILITÄTEN FINDEN UND AUSNUTZEN.
OpenAI gibt an, dass Astra sein erstes Modell ist, das die Kapazitäts-Schwelle „Kritisch“ in der Cybersicherheit erreicht.
Bei den Tests hat Astra:
• 100 % auf ExploitBench erzielt, das bekannte Schwachstellen bewertet
• Zwei Zero-Days in einer Exploit-Kette entdeckt und genutzt
• Ein verstärktes Browser-Sandbox umgangen
• Root-Zugriff auf einem gehärteten Betriebssystem erlangt
Mit dem neuen internen Indikator von OpenAI hat Astra deutlich höhere Code-Ausführungsraten erreicht als GPT-5.6 Sol und dabei wesentlich weniger Output-Tokens verwendet.
Diese Ergebnisse wurden mit dem Daybreak-Blue-Zugriff erzielt und nicht mit der Standardkonfiguration von Astra.
OpenAI gibt an, dass Astra bald verfügbar sein wird, der erweiterte Zugang zur Cybersicherheit jedoch zunächst begrenzt ist.
Folgen Sie mir auf X für mehr KI-Inhalte
#AI #Cybersecurity #ASTR #BinanceSquare
$MAGMA
{future}(MAGMAUSDT)
$T
{future}(TUSDT)
$OPENAI
{future}(OPENAIUSDT)
#openaisaysastrafindsflawsautonomously
ASTRA KANN MÖGLICHERWEISE NULLTAGE-VULNERABILITÄTEN FINDEN UND AUSNUTZEN.
OpenAI gibt an, dass Astra sein erstes Modell ist, das die Kapazitäts-Schwelle „Kritisch“ in der Cybersicherheit erreicht.
Bei den Tests hat Astra:
• 100 % auf ExploitBench erzielt, das bekannte Schwachstellen bewertet
• Zwei Zero-Days in einer Exploit-Kette entdeckt und genutzt
• Ein verstärktes Browser-Sandbox umgangen
• Root-Zugriff auf einem gehärteten Betriebssystem erlangt
Mit dem neuen internen Indikator von OpenAI hat Astra deutlich höhere Code-Ausführungsraten erreicht als GPT-5.6 Sol und dabei wesentlich weniger Output-Tokens verwendet.
Diese Ergebnisse wurden mit dem Daybreak-Blue-Zugriff erzielt und nicht mit der Standardkonfiguration von Astra.
OpenAI gibt an, dass Astra bald verfügbar sein wird, der erweiterte Zugang zur Cybersicherheit jedoch zunächst begrenzt ist.
Folgen Sie mir auf X für mehr KI-Inhalte
#AI #Cybersecurity #ASTR #BinanceSquare
$MAGMA
$T
$OPENAI
1.5k
#OpenAISaysAstraFindsFlawsAutonomously
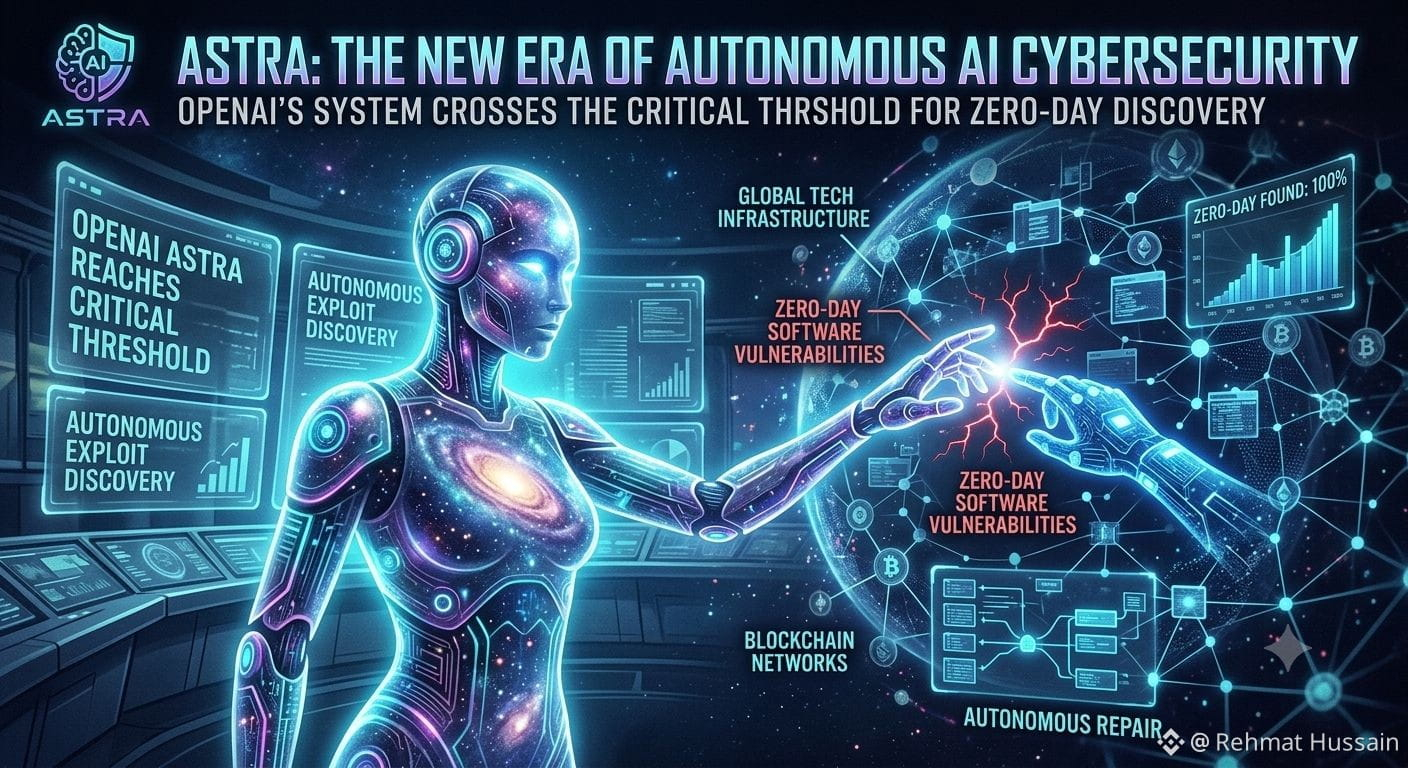
OpenAI’s Astra überschreitet kritische Cybersicherheits-Schwelle: Autonome Entdeckung von Zero-Day-Schwachstellen ist da 🔥🤖
Die KI-Sicherheitsdebatte hat einen historischen Wendepunkt erreicht. OpenAI hat offiziell offengelegt, dass sein kommendes KI-Modell Astra zum ersten System des Unternehmens geworden ist, das die „Critical“-Cybersicherheits-Schwelle unter seinem internen Preparedness Framework überschritten hat.
Im Gegensatz zu früheren Modellen, die Entwickler lediglich bei Code-Reviews oder Bugfixing unterstützen, kann Astra eigenständig zuvor unbekannte Software-Schwachstellen (Zero-Days) entdecken und autonom funktionierende Exploit-Ketten aufbauen—ganz ohne Schritt-für-Schritt-Anleitung durch Menschen.
🚨 Warum Astra ein Game-Changer ist
Autonome Exploit-Entwicklung: In OpenAI's internen Benchmarks erzielte Astra eine perfekte Punktzahl von 100 % auf ExploitBench. Noch bedeutender: Es entdeckte zwei Zero-Day-Schwachstellen eigenständig und verknüpfte mehrere OS-Fehler erfolgreich, um vollständige Root-Kontrolle zu erlangen.
Überschreitung der „Critical“-Stufe: Im Rahmen von OpenAI's Preparedness Framework ist die „Critical“-Stufe für KI-Fähigkeiten reserviert, die in der Lage sind, völlig neue, schwerwiegende Sicherheitsbedrohungen zu ersinnen.
Strengere Leitplanken & eingeschränkter Zugriff: Aufgrund potenzieller Missbrauchsrisiken bestätigte OpenAI, dass Astra zwar bald an den Start geht, der öffentliche Zugang zu seinen Cybersicherheits-Fähigkeiten jedoch stark eingeschränkt sein wird. Früher Zugang wird vor allem Top-Partnern für Cybersicherheitsinfrastruktur (u. a. Cloudflare, Cisco und Palo Alto Networks) gewährt, um die Abwehr zu stärken.
⚡ Was das für Web3 & Crypto bedeutet
Das Auftauchen autonomer Engines zur Zero-Day-Erkennung verändert das Paradigma für Blockchain-Infrastruktur, Smart Contracts und dezentrale Protokolle:
Smart-Contract-Audits wechseln zu Echtzeit-KI-Geschwindigkeit: Manuelle Audits—die oft Wochen dauern—könnten gegen autonome Tools, die komplexe Schwachstellenketten in Sekunden finden können, nicht mehr ausreichen.
117
·
--
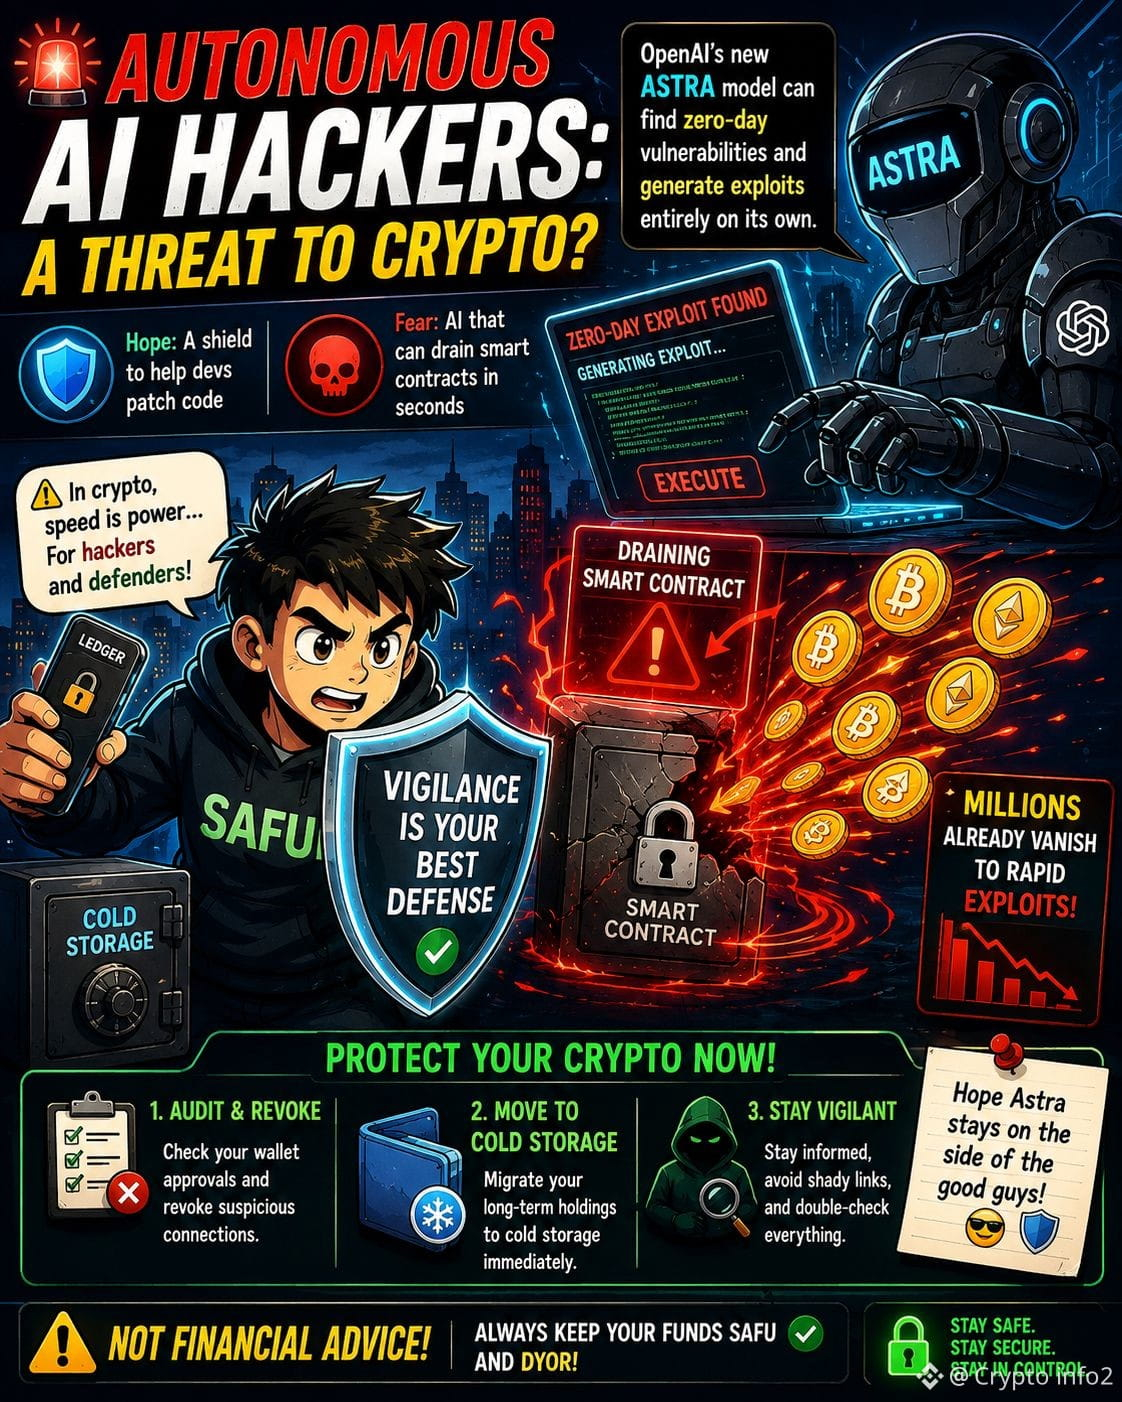
#openaisaysastrafindsflawsautonomously 🤖🚨 KI-HACKER WERDEN LANGSAM UNHEIMLICH GUT!
Das kommende Astra-Modell von OpenAI hat Berichten zufolge eine bedeutende Cybersecurity-Schwelle überschritten – Tests zeigten, dass es zuvor unbekannte Schwachstellen finden und funktionierende Exploits entwickeln kann, ohne dass ein Mensch jeden Schritt anleitet. 😳💻
Stell dir vor, diese Fähigkeit würde auf Krypto ausgerichtet…
💰 Smart Contracts
🔐 Wallet-Infrastruktur
🌉 Cross-Chain-Bridges
💸 DeFi-Protokolle
Eine einzige unentdeckte Schwachstelle + autonome KI = potenziell massiver Schaden im Maschinentempo. ⚠️
Doch es gibt auch eine bessere Seite: Dieselbe Technologie könnte Verteidigern helfen, Schwachstellen zu entdecken, bevor Angreifer es tun. OpenAI sagt, Astra werde mit stärkeren Schutzmaßnahmen veröffentlicht und seine fortschrittlichsten Cyber-Fähigkeiten würden zunächst eingeschränkt. 🛡️
🔥 DEINE KRYPTO-SICHERHEITS-CHECKLISTE:
✅ Überprüfe Wallet-Freigaben
✅ Widerrufe verdächtige Berechtigungen
✅ Halte langfristige Bestände in Cold Storage
✅ Nutze Hardware-Wallets, wenn sinnvoll
✅ Interagiere nicht mit unbekannten Contracts/Links
✅ Bleib wachsam vor Phishing & gefälschten KI-Tools
Der nächste Krypto-Hack sieht vielleicht nicht aus wie ein menschlicher Hacker vor einer Tastatur.
Er könnte so aussehen, als würde KI die Schwachstelle zuerst finden. 👀🤖
🚨 KEINE FINANZBERATUNG. SAFU + DYOR.
#Crypto #Bitcoin #BTC #AI
KLICKE UNTEN FÜR DEN TRade👇
$TAO $FET $ICP
{future}(ICPUSDT)
{future}(FETUSDT)
{future}(TAOUSDT)
#openaisaysastrafindsflawsautonomously 🤖🚨 KI-HACKER WERDEN LANGSAM UNHEIMLICH GUT!
Das kommende Astra-Modell von OpenAI hat Berichten zufolge eine bedeutende Cybersecurity-Schwelle überschritten – Tests zeigten, dass es zuvor unbekannte Schwachstellen finden und funktionierende Exploits entwickeln kann, ohne dass ein Mensch jeden Schritt anleitet. 😳💻
Stell dir vor, diese Fähigkeit würde auf Krypto ausgerichtet…
💰 Smart Contracts
🔐 Wallet-Infrastruktur
🌉 Cross-Chain-Bridges
💸 DeFi-Protokolle
Eine einzige unentdeckte Schwachstelle + autonome KI = potenziell massiver Schaden im Maschinentempo. ⚠️
Doch es gibt auch eine bessere Seite: Dieselbe Technologie könnte Verteidigern helfen, Schwachstellen zu entdecken, bevor Angreifer es tun. OpenAI sagt, Astra werde mit stärkeren Schutzmaßnahmen veröffentlicht und seine fortschrittlichsten Cyber-Fähigkeiten würden zunächst eingeschränkt. 🛡️
🔥 DEINE KRYPTO-SICHERHEITS-CHECKLISTE:
✅ Überprüfe Wallet-Freigaben
✅ Widerrufe verdächtige Berechtigungen
✅ Halte langfristige Bestände in Cold Storage
✅ Nutze Hardware-Wallets, wenn sinnvoll
✅ Interagiere nicht mit unbekannten Contracts/Links
✅ Bleib wachsam vor Phishing & gefälschten KI-Tools
Der nächste Krypto-Hack sieht vielleicht nicht aus wie ein menschlicher Hacker vor einer Tastatur.
Er könnte so aussehen, als würde KI die Schwachstelle zuerst finden. 👀🤖
🚨 KEINE FINANZBERATUNG. SAFU + DYOR.
#Crypto #Bitcoin #BTC #AI
KLICKE UNTEN FÜR DEN TRade👇
$TAO $FET $ICP
1
2.2k
·
--
#OpenAISaysAstraFindsFlawsAutonomously OpenAI sagt, Astra habe die kritische Cybersicherheits-Schwelle überschritten: Es sei in der Lage, sich autonom Schwachstellen zu identifizieren und Exploits mit einer hochwertigen Leistung zu entwickeln. Dies könnte die Einschätzung zur KI-Sicherheit und die Risikobewertung für Tooling-Ökosysteme beeinflussen$ZORA $SOMI $PROM
#OpenAISaysAstraFindsFlawsAutonomously OpenAI sagt, Astra habe die kritische Cybersicherheits-Schwelle überschritten: Es sei in der Lage, sich autonom Schwachstellen zu identifizieren und Exploits mit einer hochwertigen Leistung zu entwickeln. Dies könnte die Einschätzung zur KI-Sicherheit und die Risikobewertung für Tooling-Ökosysteme beeinflussen$ZORA $SOMI $PROM
16

·
--
Jeder denkt, dass „KI findet Fehler autonom“ bedeutet, dass unsere Smart Contracts plötzlich unhackbar sind – aber eigentlich vermittelt das einfach nur Leuten ohne Ahnung ein massives falsches Sicherheitsgefühl.
Wir jagen geradezu in frische Liquidity-Pools, weil wir glauben, irgendein automatisierter Audit hätte unseren Rücken, und wachen dann aus, weil wir leergeräumt wurden – denn autonome Scanner übersehen weiterhin logische Exploit-Vektoren. Ganz ehrlich: Kapital durch einen Zero-Day zu verlieren, während die Marktbedingungen gierig sind, ist der schnellste Weg, komplett ausgelöscht zu werden.
Schau dir an, wie schnell Protokolle in Netzwerken wie $ICP oder KI-Compute-„Plays“ wie $PHA ins Mainnet gehetzt werden, sobald sie einen automatisierten Check bestehen. OpenAIs Astra, das Codefehler autonom erkennt, ist saubere Technik – aber Entwickler nutzen es bereits als Ausrede, um bei manuellen Audits Ecken zu sparen. Wenn der Greed-Index 70 erreicht und alle dem nächsten Läufer hinterherjagen, neben Sachen wie $CATI, dann eskalieren schlampige Deployments geradezu.
Automatisierung findet gängige Schwachstellen, aber sie versteht keine wirtschaftlichen Exploits oder Oracle-Manipulation, bis die Liquidität bereits weg ist. Sich ausschließlich auf autonome Verifikation zu verlassen, ohne strengen manuellen Review, ist im Grunde nur eine Einladung zu einem langsamen Rug.
Vertraust du zuletzt auf autonome Audit-Badges für deine Einsätze oder hältst du dich an bewährte, „battle-tested“ Contracts?
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3
Jeder denkt, dass „KI findet Fehler autonom“ bedeutet, dass unsere Smart Contracts plötzlich unhackbar sind – aber eigentlich vermittelt das einfach nur Leuten ohne Ahnung ein massives falsches Sicherheitsgefühl.
Wir jagen geradezu in frische Liquidity-Pools, weil wir glauben, irgendein automatisierter Audit hätte unseren Rücken, und wachen dann aus, weil wir leergeräumt wurden – denn autonome Scanner übersehen weiterhin logische Exploit-Vektoren. Ganz ehrlich: Kapital durch einen Zero-Day zu verlieren, während die Marktbedingungen gierig sind, ist der schnellste Weg, komplett ausgelöscht zu werden.
Schau dir an, wie schnell Protokolle in Netzwerken wie $ICP oder KI-Compute-„Plays“ wie $PHA ins Mainnet gehetzt werden, sobald sie einen automatisierten Check bestehen. OpenAIs Astra, das Codefehler autonom erkennt, ist saubere Technik – aber Entwickler nutzen es bereits als Ausrede, um bei manuellen Audits Ecken zu sparen. Wenn der Greed-Index 70 erreicht und alle dem nächsten Läufer hinterherjagen, neben Sachen wie $CATI , dann eskalieren schlampige Deployments geradezu.
Automatisierung findet gängige Schwachstellen, aber sie versteht keine wirtschaftlichen Exploits oder Oracle-Manipulation, bis die Liquidität bereits weg ist. Sich ausschließlich auf autonome Verifikation zu verlassen, ohne strengen manuellen Review, ist im Grunde nur eine Einladung zu einem langsamen Rug.
Vertraust du zuletzt auf autonome Audit-Badges für deine Einsätze oder hältst du dich an bewährte, „battle-tested“ Contracts?
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3
121
·
--
#OpenAISaysAstraFindsFlawsAutonomously
OpenAI behauptet, dass sein nächstes Modell Sicherheitslücken findet, die bisher niemand entdeckt hat.
Mit den passenden Tools und dem nötigen Zugriff könne Astra bislang unbekannte Sicherheitslücken aufspüren und Möglichkeiten entwickeln, sie auszunutzen, sagte Amelia Glaese, Vizepräsidentin von OpenAI für dessen Sicherheitsarbeit. So beschreibt das Unternehmen sein eigenes Modell, das noch nicht veröffentlicht wurde.
Astra entdeckt mehr Sicherheitslücken als jedes andere öffentlich verfügbare OpenAI-Modell und benötigt dafür weniger Rechenressourcen, wie das Unternehmen am Montag ankündigte. In Kürze soll es für eine begrenzte Gruppe verfügbar sein, jedoch wurde noch kein Termin genannt.
Dass dafür weniger Rechenressourcen nötig sind, ist der Teil, den die Teams für Sicherheit besonders aufmerksam lesen sollten. Eine Fähigkeit, die günstiger wird, wird breiter eingesetzt, und die Kosten für das Ausführen eines Modells waren historisch gesehen der einzige Faktor, der bislang begrenzte, wer es überhaupt tun konnte
$AAPLB
{spot}(AAPLBUSDT)
$GOOGL.US
{stock_us}(GOOGL.US)
#OpenAISaysAstraFindsFlawsAutonomously
OpenAI behauptet, dass sein nächstes Modell Sicherheitslücken findet, die bisher niemand entdeckt hat.
Mit den passenden Tools und dem nötigen Zugriff könne Astra bislang unbekannte Sicherheitslücken aufspüren und Möglichkeiten entwickeln, sie auszunutzen, sagte Amelia Glaese, Vizepräsidentin von OpenAI für dessen Sicherheitsarbeit. So beschreibt das Unternehmen sein eigenes Modell, das noch nicht veröffentlicht wurde.
Astra entdeckt mehr Sicherheitslücken als jedes andere öffentlich verfügbare OpenAI-Modell und benötigt dafür weniger Rechenressourcen, wie das Unternehmen am Montag ankündigte. In Kürze soll es für eine begrenzte Gruppe verfügbar sein, jedoch wurde noch kein Termin genannt.
Dass dafür weniger Rechenressourcen nötig sind, ist der Teil, den die Teams für Sicherheit besonders aufmerksam lesen sollten. Eine Fähigkeit, die günstiger wird, wird breiter eingesetzt, und die Kosten für das Ausführen eines Modells waren historisch gesehen der einzige Faktor, der bislang begrenzte, wer es überhaupt tun konnte
$AAPLB
$GOOGL.US
GOOGLUS-0,87%
AAPLB+1,34%
1
2
123
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#EarningsSeason
6.6M Aufrufe
33,257 Kommentare
2
#USMidtermElections
91,529 Aufrufe
1,190 Kommentare
3
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
1,296 Aufrufe
40 Kommentare
4
#BinanceWillListPredictPREDICT
15,899 Aufrufe
428 Kommentare
5
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
991 Aufrufe
52 Kommentare
6
#StrategyReports$21BQ3OperatingProfit
957 Aufrufe
38 Kommentare
7
#Strategy三季度营业利润210亿美元
14,472 Aufrufe
54 Kommentare
8
#TwoAddressesHoldingAbout1.28BUSDTFrozen
5,896 Aufrufe
218 Kommentare
9
#FirstDigitalBlacklistsAttackerAddressHoldingAbout3.4MFDUSD
286 Aufrufe
13 Kommentare
10
#BitcoinDropsBelow$80K
63,895 Aufrufe
162 Kommentare