
#malwarealert
malwarealert
5,810 Aufrufe
40 Kommentare
Hot
Zuletzt


🚨 2.000 WORDPRESS-SEITEN SIND JETZT MALWARE-VERTEILUNGSZENTREN 💀
Check Point Research hat entdeckt, dass die Ransomware-Kampagne StopAndProtect fast 2.000 kompromittierte WordPress-Websites missbraucht, um Malware zu verbreiten, Daten zu stehlen und Ransomware auszurollen.
Ein paar bemerkenswerte Zahlen:
→ ~2.000 WordPress-Seiten wurden missbraucht
→ 6.000+ IP-Adressen wurden ins Visier genommen
→ USA: 1.852 IPs
→ Russland: 630
→ Indien: 630
→ 31.000+ Screenshots wurden gesammelt
→ 700+ komprimierte Datensammlungen wurden abgezogen
Auch die Angriffsmethode ist ziemlich „hinterhältig“:
Opfer treffen auf eine gefälschte CAPTCHA → werden dazu verleitet, PowerShell auszuführen → Malware stiehlt Anmeldeinformationen, Seed Phrase/Mnemonics des Krypto-Wallets → anschließend wird versucht, sich im Netzwerk auszubreiten und über USB zu gelangen.
Besonders auffällig: Die gehackten WordPress-Websites dienen nicht nur als „Kulisse“.
Sie werden außerdem verwendet, um:
Malware zu hosten → Befehle zu senden → gestohlene Daten zu speichern → Screenshots zu speichern → Activity-Logs zu speichern.
Normale WordPress-Website:
„Willkommen in meinem Blog.“
Hacker:
„Willkommen in meiner Malware-Infrastruktur.“ 💀
Und es gibt eine ziemlich witzige, aber auch beängstigende Einzelheit:
Forscher gehen davon aus, dass der Angreifer sich möglicherweise aus Versehen selbst mit seiner eigenen Schadsoftware infiziert hat.
Bro deployed malware and forgot to uninstall the malware. 💀
⚠️ Wenn du WordPress verwaltest: Core/Plugin/Theme aktualisieren, MFA aktivieren, Admin-Konten prüfen und vor allem keine PowerShell-Commands ausführen, nur weil dich ein CAPTCHA dazu auffordert.
Leute, die WordPress nutzen: Bitte prüft eure Website noch einmal.
#BrainrotCrypto #MalwareAlert
🚨 2.000 WORDPRESS-SEITEN SIND JETZT MALWARE-VERTEILUNGSZENTREN 💀
Check Point Research hat entdeckt, dass die Ransomware-Kampagne StopAndProtect fast 2.000 kompromittierte WordPress-Websites missbraucht, um Malware zu verbreiten, Daten zu stehlen und Ransomware auszurollen.
Ein paar bemerkenswerte Zahlen:
→ ~2.000 WordPress-Seiten wurden missbraucht
→ 6.000+ IP-Adressen wurden ins Visier genommen
→ USA: 1.852 IPs
→ Russland: 630
→ Indien: 630
→ 31.000+ Screenshots wurden gesammelt
→ 700+ komprimierte Datensammlungen wurden abgezogen
Auch die Angriffsmethode ist ziemlich „hinterhältig“:
Opfer treffen auf eine gefälschte CAPTCHA → werden dazu verleitet, PowerShell auszuführen → Malware stiehlt Anmeldeinformationen, Seed Phrase/Mnemonics des Krypto-Wallets → anschließend wird versucht, sich im Netzwerk auszubreiten und über USB zu gelangen.
Besonders auffällig: Die gehackten WordPress-Websites dienen nicht nur als „Kulisse“.
Sie werden außerdem verwendet, um:
Malware zu hosten → Befehle zu senden → gestohlene Daten zu speichern → Screenshots zu speichern → Activity-Logs zu speichern.
Normale WordPress-Website:
„Willkommen in meinem Blog.“
Hacker:
„Willkommen in meiner Malware-Infrastruktur.“ 💀
Und es gibt eine ziemlich witzige, aber auch beängstigende Einzelheit:
Forscher gehen davon aus, dass der Angreifer sich möglicherweise aus Versehen selbst mit seiner eigenen Schadsoftware infiziert hat.
Bro deployed malware and forgot to uninstall the malware. 💀
⚠️ Wenn du WordPress verwaltest: Core/Plugin/Theme aktualisieren, MFA aktivieren, Admin-Konten prüfen und vor allem keine PowerShell-Commands ausführen, nur weil dich ein CAPTCHA dazu auffordert.
Leute, die WordPress nutzen: Bitte prüft eure Website noch einmal.
#BrainrotCrypto #MalwareAlert
Check Point Research hat entdeckt, dass die Ransomware-Kampagne StopAndProtect fast 2.000 kompromittierte WordPress-Websites missbraucht, um Malware zu verbreiten, Daten zu stehlen und Ransomware auszurollen.
Ein paar bemerkenswerte Zahlen:
→ ~2.000 WordPress-Seiten wurden missbraucht
→ 6.000+ IP-Adressen wurden ins Visier genommen
→ USA: 1.852 IPs
→ Russland: 630
→ Indien: 630
→ 31.000+ Screenshots wurden gesammelt
→ 700+ komprimierte Datensammlungen wurden abgezogen
Auch die Angriffsmethode ist ziemlich „hinterhältig“:
Opfer treffen auf eine gefälschte CAPTCHA → werden dazu verleitet, PowerShell auszuführen → Malware stiehlt Anmeldeinformationen, Seed Phrase/Mnemonics des Krypto-Wallets → anschließend wird versucht, sich im Netzwerk auszubreiten und über USB zu gelangen.
Besonders auffällig: Die gehackten WordPress-Websites dienen nicht nur als „Kulisse“.
Sie werden außerdem verwendet, um:
Malware zu hosten → Befehle zu senden → gestohlene Daten zu speichern → Screenshots zu speichern → Activity-Logs zu speichern.
Normale WordPress-Website:
„Willkommen in meinem Blog.“
Hacker:
„Willkommen in meiner Malware-Infrastruktur.“ 💀
Und es gibt eine ziemlich witzige, aber auch beängstigende Einzelheit:
Forscher gehen davon aus, dass der Angreifer sich möglicherweise aus Versehen selbst mit seiner eigenen Schadsoftware infiziert hat.
Bro deployed malware and forgot to uninstall the malware. 💀
⚠️ Wenn du WordPress verwaltest: Core/Plugin/Theme aktualisieren, MFA aktivieren, Admin-Konten prüfen und vor allem keine PowerShell-Commands ausführen, nur weil dich ein CAPTCHA dazu auffordert.
Leute, die WordPress nutzen: Bitte prüft eure Website noch einmal.
#BrainrotCrypto #MalwareAlert
1
214

·
--
Hacker nutzen die Werbesysteme von Google, um Malware zu verteilen und dabei die meisten Sicherheitstools zu umgehen.
• Böswillige Akteure nutzen die Werbeinfrastruktur von Google, um Malware zu verbreiten
• Die meisten aktuellen Sicherheitstools sind nicht in der Lage, diese Bedrohung zu erkennen
• Nutzer sollten Vorsicht bei Online-Werbung walten lassen
#CryptoSecurity #CryptoNews #BinanceSquare #MalwareAlert #OnlineSafety
Hacker nutzen die Werbesysteme von Google, um Malware zu verteilen und dabei die meisten Sicherheitstools zu umgehen.
• Böswillige Akteure nutzen die Werbeinfrastruktur von Google, um Malware zu verbreiten
• Die meisten aktuellen Sicherheitstools sind nicht in der Lage, diese Bedrohung zu erkennen
• Nutzer sollten Vorsicht bei Online-Werbung walten lassen
#CryptoSecurity #CryptoNews #BinanceSquare #MalwareAlert #OnlineSafety
• Böswillige Akteure nutzen die Werbeinfrastruktur von Google, um Malware zu verbreiten
• Die meisten aktuellen Sicherheitstools sind nicht in der Lage, diese Bedrohung zu erkennen
• Nutzer sollten Vorsicht bei Online-Werbung walten lassen
#CryptoSecurity #CryptoNews #BinanceSquare #MalwareAlert #OnlineSafety
17
Artikel
Microsoft Warnt Vor Neuer Krypto-Malware: Wie Man Seine Wallet SchütztMicrosoft hat eine Malware-Kampagne entdeckt, die Krypto stiehlt und die Blockchain völlig umgeht, indem sie direkt das Gerät des Nutzers angreift, Seed-Phrasen, private Schlüssel aufnimmt und heimlich Wallet-Adressen tauscht.
Wichtige Erkenntnisse
Microsoft hat eine Windows Crypto Clipper Malware markiert, die seit Februar 2026 aktiv ist.
Sie verbreitet sich über bösartige Verknüpfungsdateien auf USB-Laufwerken.
Die Malware stiehlt Seed-Phrasen und tauscht kopierte Wallet-Adressen aus. Sie versteckt ihren Command-Server im Tor-Netzwerk.
Microsoft Defender erkennt sie als Trojan:Win32/CryptoBandits.A. Sie greift das Gerät an, nicht die Blockchain oder die Börse.
Microsoft Warnt Vor Neuer Krypto-Malware: Wie Man Seine Wallet Schützt
Microsoft hat eine Malware-Kampagne entdeckt, die Krypto stiehlt und die Blockchain völlig umgeht, indem sie direkt das Gerät des Nutzers angreift, Seed-Phrasen, private Schlüssel aufnimmt und heimlich Wallet-Adressen tauscht.
Wichtige Erkenntnisse
Microsoft hat eine Windows Crypto Clipper Malware markiert, die seit Februar 2026 aktiv ist.
Sie verbreitet sich über bösartige Verknüpfungsdateien auf USB-Laufwerken.
Die Malware stiehlt Seed-Phrasen und tauscht kopierte Wallet-Adressen aus. Sie versteckt ihren Command-Server im Tor-Netzwerk.
Microsoft Defender erkennt sie als Trojan:Win32/CryptoBandits.A. Sie greift das Gerät an, nicht die Blockchain oder die Börse.
Wichtige Erkenntnisse
Microsoft hat eine Windows Crypto Clipper Malware markiert, die seit Februar 2026 aktiv ist.
Sie verbreitet sich über bösartige Verknüpfungsdateien auf USB-Laufwerken.
Die Malware stiehlt Seed-Phrasen und tauscht kopierte Wallet-Adressen aus. Sie versteckt ihren Command-Server im Tor-Netzwerk.
Microsoft Defender erkennt sie als Trojan:Win32/CryptoBandits.A. Sie greift das Gerät an, nicht die Blockchain oder die Börse.
134

Neue Malware-Warnung betrifft $BTC Nutzer 💡
Einstieg:
Ziel:
Stop-Loss:
Diese Malware, bekannt als Crypto Clipper, ist seit Februar 2026 aktiv und zielt hauptsächlich auf Windows-Nutzer ab, indem sie bösartige .lnk-Verknüpfungen über USB-Geräte verbreitet. Es ist wichtig, Vorsichtsmaßnahmen zu treffen, um deine Krypto-Assets zu schützen.
Keine Finanzberatung. Manage dein Risiko.
#Cryptosecurity #MalwareAlert #BTC
🚀
Neue Malware-Warnung betrifft $BTC Nutzer 💡
Einstieg:
Ziel:
Stop-Loss:
Diese Malware, bekannt als Crypto Clipper, ist seit Februar 2026 aktiv und zielt hauptsächlich auf Windows-Nutzer ab, indem sie bösartige .lnk-Verknüpfungen über USB-Geräte verbreitet. Es ist wichtig, Vorsichtsmaßnahmen zu treffen, um deine Krypto-Assets zu schützen.
Keine Finanzberatung. Manage dein Risiko.
#Cryptosecurity #MalwareAlert #BTC
🚀
Einstieg:
Ziel:
Stop-Loss:
Diese Malware, bekannt als Crypto Clipper, ist seit Februar 2026 aktiv und zielt hauptsächlich auf Windows-Nutzer ab, indem sie bösartige .lnk-Verknüpfungen über USB-Geräte verbreitet. Es ist wichtig, Vorsichtsmaßnahmen zu treffen, um deine Krypto-Assets zu schützen.
Keine Finanzberatung. Manage dein Risiko.
#Cryptosecurity #MalwareAlert #BTC
🚀
17

$BTC 21-JAHRE-ALTES ANGESCHULDIGT, 220.000 US-Dollar ÜBER MALWARE-SPIELE GEKLAUT ZU HABEN 💀
Ein Mann aus Florida soll 8.000 Geräte über Spiele wie BlockBlasters und DashFPS infiziert und dabei 80 Wallets geleert haben. Das FBI hat ihn anhand von On-Chain-Zahlungsflüssen und Geschenkkartenkäufen bei Bitrefill zurückverfolgt.
Das ist eine Erinnerung: Selbst auf vertrauenswürdigen Plattformen gelangt bösartiger Code durch. Über 220.000 US-Dollar verloren, weil jemand ein schlechtes Spiel heruntergeladen hat. Prüfst du die Herkunft jeder App, die du startest?
Keine Finanzberatung. Steuere immer dein Risiko.
#BTC #CryptoSafety #MalwareAlert #Security
⚡
$BTC 21-JAHRE-ALTES ANGESCHULDIGT, 220.000 US-Dollar ÜBER MALWARE-SPIELE GEKLAUT ZU HABEN 💀
Ein Mann aus Florida soll 8.000 Geräte über Spiele wie BlockBlasters und DashFPS infiziert und dabei 80 Wallets geleert haben. Das FBI hat ihn anhand von On-Chain-Zahlungsflüssen und Geschenkkartenkäufen bei Bitrefill zurückverfolgt.
Das ist eine Erinnerung: Selbst auf vertrauenswürdigen Plattformen gelangt bösartiger Code durch. Über 220.000 US-Dollar verloren, weil jemand ein schlechtes Spiel heruntergeladen hat. Prüfst du die Herkunft jeder App, die du startest?
Keine Finanzberatung. Steuere immer dein Risiko.
#BTC #CryptoSafety #MalwareAlert #Security
⚡
Ein Mann aus Florida soll 8.000 Geräte über Spiele wie BlockBlasters und DashFPS infiziert und dabei 80 Wallets geleert haben. Das FBI hat ihn anhand von On-Chain-Zahlungsflüssen und Geschenkkartenkäufen bei Bitrefill zurückverfolgt.
Das ist eine Erinnerung: Selbst auf vertrauenswürdigen Plattformen gelangt bösartiger Code durch. Über 220.000 US-Dollar verloren, weil jemand ein schlechtes Spiel heruntergeladen hat. Prüfst du die Herkunft jeder App, die du startest?
Keine Finanzberatung. Steuere immer dein Risiko.
#BTC #CryptoSafety #MalwareAlert #Security
⚡
7

⚠️ Warnung: Falsche Claude-App verbreitet Schadsoftware zum Stehlen von Kryptowährungen
Ein Sicherheitsbericht zeigt, dass es eine gefälschte Desktop-App mit dem Namen „Claude Opus 5“ gibt, die bösartige Software verbreitet, bekannt als „RevStealer“. Diese Schadsoftware zielt auf mehr als 50 Krypto-Wallets (Kryptogeldbörsen) sowie auf sensible Daten wie Passwörter, Browserdaten und Messaging-Apps ab, was eine Sicherheitsbedrohung für Nutzer darstellt.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#CryptoSecurity #CyberThreat #MalwareAlert #DigitalSafety #ScamWarning
📰 Quelle: cointelegraph.com
⚠️ Warnung: Falsche Claude-App verbreitet Schadsoftware zum Stehlen von Kryptowährungen
Ein Sicherheitsbericht zeigt, dass es eine gefälschte Desktop-App mit dem Namen „Claude Opus 5“ gibt, die bösartige Software verbreitet, bekannt als „RevStealer“. Diese Schadsoftware zielt auf mehr als 50 Krypto-Wallets (Kryptogeldbörsen) sowie auf sensible Daten wie Passwörter, Browserdaten und Messaging-Apps ab, was eine Sicherheitsbedrohung für Nutzer darstellt.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#CryptoSecurity #CyberThreat #MalwareAlert #DigitalSafety #ScamWarning
📰 Quelle: cointelegraph.com
Ein Sicherheitsbericht zeigt, dass es eine gefälschte Desktop-App mit dem Namen „Claude Opus 5“ gibt, die bösartige Software verbreitet, bekannt als „RevStealer“. Diese Schadsoftware zielt auf mehr als 50 Krypto-Wallets (Kryptogeldbörsen) sowie auf sensible Daten wie Passwörter, Browserdaten und Messaging-Apps ab, was eine Sicherheitsbedrohung für Nutzer darstellt.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ OTHER
#CryptoSecurity #CyberThreat #MalwareAlert #DigitalSafety #ScamWarning
📰 Quelle: cointelegraph.com
31

·
--
🚨 FALSCHE CLAUDE-KI-APP ZIELT AUF 50+ KRYPTOWALLETs AN, DIE $BTC AND ALTCOINS HALTEN! 🚨
Anspruchsvolle Bedrohungsakteure führen illegale Liquiditäts-Scans durch, indem sie die Desktop-Anwendung von Anthropic „Claude“ vortäuschen, um die RevStealer-Malware zu verbreiten. 🔍 Dieser bösartige Vektor zielt gezielt auf kritische Sicherheits-„Footprints“ ab und extrahiert Zugangsdaten, private Daten und wichtige Konfigurationen über mehr als 50 Kryptowährungs-Wallets hinweg.
📌 Fortgeschrittene Anti-Analyse-Routinen ermöglichen es der Malware, der Erkennung zu entgehen, indem sie systematisch die Umgebungen der Nutzer durchsucht, bevor sie Payload-Routinen ausführt. 💡 Die Sicherheit in Institutionen erfordert absolute Hygiene: Laden Sie niemals geknackte Software oder inoffizielle KI-Builds herunter, die angeblich Premium-Zugriff bieten. 💬 Wie prüfen Sie Ihre lokalen Hot-Wallet-Sicherheitsprotokolle auf Bedrohungen durch solche Vektoren? 👇
⚠️ Keine Finanzberatung. Gehen Sie immer umsichtig mit Ihrem Risiko um. 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #CyberSecurity #Web3
🛡️ 🔍
🚨 FALSCHE CLAUDE-KI-APP ZIELT AUF 50+ KRYPTOWALLETs AN, DIE $BTC AND ALTCOINS HALTEN! 🚨
Anspruchsvolle Bedrohungsakteure führen illegale Liquiditäts-Scans durch, indem sie die Desktop-Anwendung von Anthropic „Claude“ vortäuschen, um die RevStealer-Malware zu verbreiten. 🔍 Dieser bösartige Vektor zielt gezielt auf kritische Sicherheits-„Footprints“ ab und extrahiert Zugangsdaten, private Daten und wichtige Konfigurationen über mehr als 50 Kryptowährungs-Wallets hinweg.
📌 Fortgeschrittene Anti-Analyse-Routinen ermöglichen es der Malware, der Erkennung zu entgehen, indem sie systematisch die Umgebungen der Nutzer durchsucht, bevor sie Payload-Routinen ausführt. 💡 Die Sicherheit in Institutionen erfordert absolute Hygiene: Laden Sie niemals geknackte Software oder inoffizielle KI-Builds herunter, die angeblich Premium-Zugriff bieten. 💬 Wie prüfen Sie Ihre lokalen Hot-Wallet-Sicherheitsprotokolle auf Bedrohungen durch solche Vektoren? 👇
⚠️ Keine Finanzberatung. Gehen Sie immer umsichtig mit Ihrem Risiko um. 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #CyberSecurity #Web3
🛡️ 🔍
Anspruchsvolle Bedrohungsakteure führen illegale Liquiditäts-Scans durch, indem sie die Desktop-Anwendung von Anthropic „Claude“ vortäuschen, um die RevStealer-Malware zu verbreiten. 🔍 Dieser bösartige Vektor zielt gezielt auf kritische Sicherheits-„Footprints“ ab und extrahiert Zugangsdaten, private Daten und wichtige Konfigurationen über mehr als 50 Kryptowährungs-Wallets hinweg.
📌 Fortgeschrittene Anti-Analyse-Routinen ermöglichen es der Malware, der Erkennung zu entgehen, indem sie systematisch die Umgebungen der Nutzer durchsucht, bevor sie Payload-Routinen ausführt. 💡 Die Sicherheit in Institutionen erfordert absolute Hygiene: Laden Sie niemals geknackte Software oder inoffizielle KI-Builds herunter, die angeblich Premium-Zugriff bieten. 💬 Wie prüfen Sie Ihre lokalen Hot-Wallet-Sicherheitsprotokolle auf Bedrohungen durch solche Vektoren? 👇
⚠️ Keine Finanzberatung. Gehen Sie immer umsichtig mit Ihrem Risiko um. 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #CyberSecurity #Web3
🛡️ 🔍
17

·
--
Wenn du deine Krypto in Desktop-Wallets hältst, pass gut auf. Das Bedrohungsteam von Microsoft hat gerade eine kritische Warnung zu einem neuen Trojaner veröffentlicht, der "CryptoBandits" (oder Crypto Clipper) genannt wird.
Diese hochentwickelte Malware verbreitet sich physisch über infizierte USB-Sticks mit bösartigen Verknüpfungsdateien. Einmal in deinem Windows-System, fängt sie deine Zwischenablagedaten ab und tauscht heimlich deine kopierten Krypto-Wallet-Adressen gegen die Adresse des Angreifers aus, kurz bevor du auf Senden drückst. Noch schlimmer, sie nutzt einen eingebauten Tor-Client, um ihren Netzwerkverkehr zu verschleiern, was sie für Standard-Sicherheitswerkzeuge unsichtbar macht.
Das ist eine massive Erinnerung daran, warum es gefährlich sein kann, sich ausschließlich auf Software-Wallets zu verlassen.
👇 Wie sicherst du deine Assets? Bist du 100% auf einem Hardware-Cold-Wallet, oder vertraust du der Sicherheit von Börsen wie Binance? Bleib sicher!
#CryptoSecurity #MalwareAlert #CryptoSafety #Web3 #WalletDrainer #Binance $BNB $BTC
Wenn du deine Krypto in Desktop-Wallets hältst, pass gut auf. Das Bedrohungsteam von Microsoft hat gerade eine kritische Warnung zu einem neuen Trojaner veröffentlicht, der "CryptoBandits" (oder Crypto Clipper) genannt wird.
Diese hochentwickelte Malware verbreitet sich physisch über infizierte USB-Sticks mit bösartigen Verknüpfungsdateien. Einmal in deinem Windows-System, fängt sie deine Zwischenablagedaten ab und tauscht heimlich deine kopierten Krypto-Wallet-Adressen gegen die Adresse des Angreifers aus, kurz bevor du auf Senden drückst. Noch schlimmer, sie nutzt einen eingebauten Tor-Client, um ihren Netzwerkverkehr zu verschleiern, was sie für Standard-Sicherheitswerkzeuge unsichtbar macht.
Das ist eine massive Erinnerung daran, warum es gefährlich sein kann, sich ausschließlich auf Software-Wallets zu verlassen.
👇 Wie sicherst du deine Assets? Bist du 100% auf einem Hardware-Cold-Wallet, oder vertraust du der Sicherheit von Börsen wie Binance? Bleib sicher!
#CryptoSecurity #MalwareAlert #CryptoSafety #Web3 #WalletDrainer #Binance $BNB $BTC
Diese hochentwickelte Malware verbreitet sich physisch über infizierte USB-Sticks mit bösartigen Verknüpfungsdateien. Einmal in deinem Windows-System, fängt sie deine Zwischenablagedaten ab und tauscht heimlich deine kopierten Krypto-Wallet-Adressen gegen die Adresse des Angreifers aus, kurz bevor du auf Senden drückst. Noch schlimmer, sie nutzt einen eingebauten Tor-Client, um ihren Netzwerkverkehr zu verschleiern, was sie für Standard-Sicherheitswerkzeuge unsichtbar macht.
Das ist eine massive Erinnerung daran, warum es gefährlich sein kann, sich ausschließlich auf Software-Wallets zu verlassen.
👇 Wie sicherst du deine Assets? Bist du 100% auf einem Hardware-Cold-Wallet, oder vertraust du der Sicherheit von Börsen wie Binance? Bleib sicher!
#CryptoSecurity #MalwareAlert #CryptoSafety #Web3 #WalletDrainer #Binance $BNB $BTC
1
70
·
--
🚨 VON NEUER „SEED-PHRASE“-SPAMMETHODE GEBIETETES MALWARE ZIELT AUF $BTC NUTZER! 🛡️
📱 Eine gefährliche neue mobile Malware namens SparkKitty stiehlt aktiv Krypto-Wallets. Sie versteckt sich in gefälschten Trading- und Preis-Tracker-Apps sowohl im Google Play Store als auch im Apple App Store. Sobald sie Zugriff auf die Fotobibliothek erhalten hat, verwendet sie OCR, um Bilder nach Seed-Phrases und QR-Codes zu durchsuchen, und sendet sie anschließend an die Angreifer.
💀 Wenn du jemals einen Screenshot gemacht oder deine Seed-Phrase auf deinem Handy gespeichert hast, sind deine Gelder gefährdet. Die sicherste Maßnahme: Lösche alle Seed-Phrase-Bilder sofort (inklusive des zuletzt gelöschten Ordners), widerrufe unnötigen Fotozugriff für alle Apps und speichere Seed-Phrases niemals digital.
💬 Hast du deine Seed-Phrase jemals als Screenshot gespeichert? Kommentiere „DELETED“, wenn du gerade dein Handy bereinigt hast, oder teile unten deine Sicherheitsgewohnheiten! 👇
⚠️ Keine Finanzberatung. Behandle immer dein Risiko. 🛡️
🏷️ #CryptoSecurity #BTC #MalwareAlert #SeedPhrase #Safety
🦈 🔒
🚨 VON NEUER „SEED-PHRASE“-SPAMMETHODE GEBIETETES MALWARE ZIELT AUF $BTC NUTZER! 🛡️
📱 Eine gefährliche neue mobile Malware namens SparkKitty stiehlt aktiv Krypto-Wallets. Sie versteckt sich in gefälschten Trading- und Preis-Tracker-Apps sowohl im Google Play Store als auch im Apple App Store. Sobald sie Zugriff auf die Fotobibliothek erhalten hat, verwendet sie OCR, um Bilder nach Seed-Phrases und QR-Codes zu durchsuchen, und sendet sie anschließend an die Angreifer.
💀 Wenn du jemals einen Screenshot gemacht oder deine Seed-Phrase auf deinem Handy gespeichert hast, sind deine Gelder gefährdet. Die sicherste Maßnahme: Lösche alle Seed-Phrase-Bilder sofort (inklusive des zuletzt gelöschten Ordners), widerrufe unnötigen Fotozugriff für alle Apps und speichere Seed-Phrases niemals digital.
💬 Hast du deine Seed-Phrase jemals als Screenshot gespeichert? Kommentiere „DELETED“, wenn du gerade dein Handy bereinigt hast, oder teile unten deine Sicherheitsgewohnheiten! 👇
⚠️ Keine Finanzberatung. Behandle immer dein Risiko. 🛡️
🏷️ #CryptoSecurity #BTC #MalwareAlert #SeedPhrase #Safety
🦈 🔒
📱 Eine gefährliche neue mobile Malware namens SparkKitty stiehlt aktiv Krypto-Wallets. Sie versteckt sich in gefälschten Trading- und Preis-Tracker-Apps sowohl im Google Play Store als auch im Apple App Store. Sobald sie Zugriff auf die Fotobibliothek erhalten hat, verwendet sie OCR, um Bilder nach Seed-Phrases und QR-Codes zu durchsuchen, und sendet sie anschließend an die Angreifer.
💀 Wenn du jemals einen Screenshot gemacht oder deine Seed-Phrase auf deinem Handy gespeichert hast, sind deine Gelder gefährdet. Die sicherste Maßnahme: Lösche alle Seed-Phrase-Bilder sofort (inklusive des zuletzt gelöschten Ordners), widerrufe unnötigen Fotozugriff für alle Apps und speichere Seed-Phrases niemals digital.
💬 Hast du deine Seed-Phrase jemals als Screenshot gespeichert? Kommentiere „DELETED“, wenn du gerade dein Handy bereinigt hast, oder teile unten deine Sicherheitsgewohnheiten! 👇
⚠️ Keine Finanzberatung. Behandle immer dein Risiko. 🛡️
🏷️ #CryptoSecurity #BTC #MalwareAlert #SeedPhrase #Safety
🦈 🔒
39

$TLM UND $NFP IN ALARM: NEUER MACOS-INFOSTEALER KÖNNTE DEN MARKT AUS DEM TAKT BRINGEN ⚡
Ein in Rust entwickelter Malware-Trojaner, der als der Maccy-Clipboard-Manager getarnt ist, wird über bösartige Anzeigen verbreitet. Diese Art von Bedrohung untergräbt das Vertrauen der Nutzer in das breitere Krypto-Ökosystem – besonders, wenn sie Mac-Nutzer ins Visier nimmt, eine zentrale Zielgruppe für Altcoins wie $TLM and $NFP . Angstgetriebenes Verkaufen kann Low-Liquidity-Paare schneller treffen, als du vielleicht erwartest.
Die Anzeigen sind derzeit auf mehreren Plattformen live, d. h. das Zeitfenster der Sichtbarkeit ist offen. Wenn große Tech-Medien das aufgreifen, rechne mit einer spontanen Reaktion, bevor überhaupt ein echter Schaden entsteht. Reduzierst du deine Altcoin-Exposition, bis sich die Lage beruhigt?
Keine Finanzberatung. Verwalte stets dein Risiko.
#TLM #NFP #MalwareAlert #Security #Crypto
⚡
$TLM UND $NFP IN ALARM: NEUER MACOS-INFOSTEALER KÖNNTE DEN MARKT AUS DEM TAKT BRINGEN ⚡
Ein in Rust entwickelter Malware-Trojaner, der als der Maccy-Clipboard-Manager getarnt ist, wird über bösartige Anzeigen verbreitet. Diese Art von Bedrohung untergräbt das Vertrauen der Nutzer in das breitere Krypto-Ökosystem – besonders, wenn sie Mac-Nutzer ins Visier nimmt, eine zentrale Zielgruppe für Altcoins wie $TLM and $NFP . Angstgetriebenes Verkaufen kann Low-Liquidity-Paare schneller treffen, als du vielleicht erwartest.
Die Anzeigen sind derzeit auf mehreren Plattformen live, d. h. das Zeitfenster der Sichtbarkeit ist offen. Wenn große Tech-Medien das aufgreifen, rechne mit einer spontanen Reaktion, bevor überhaupt ein echter Schaden entsteht. Reduzierst du deine Altcoin-Exposition, bis sich die Lage beruhigt?
Keine Finanzberatung. Verwalte stets dein Risiko.
#TLM #NFP #MalwareAlert #Security #Crypto
⚡
Ein in Rust entwickelter Malware-Trojaner, der als der Maccy-Clipboard-Manager getarnt ist, wird über bösartige Anzeigen verbreitet. Diese Art von Bedrohung untergräbt das Vertrauen der Nutzer in das breitere Krypto-Ökosystem – besonders, wenn sie Mac-Nutzer ins Visier nimmt, eine zentrale Zielgruppe für Altcoins wie $TLM and $NFP . Angstgetriebenes Verkaufen kann Low-Liquidity-Paare schneller treffen, als du vielleicht erwartest.
Die Anzeigen sind derzeit auf mehreren Plattformen live, d. h. das Zeitfenster der Sichtbarkeit ist offen. Wenn große Tech-Medien das aufgreifen, rechne mit einer spontanen Reaktion, bevor überhaupt ein echter Schaden entsteht. Reduzierst du deine Altcoin-Exposition, bis sich die Lage beruhigt?
Keine Finanzberatung. Verwalte stets dein Risiko.
#TLM #NFP #MalwareAlert #Security #Crypto
⚡
163

·
--
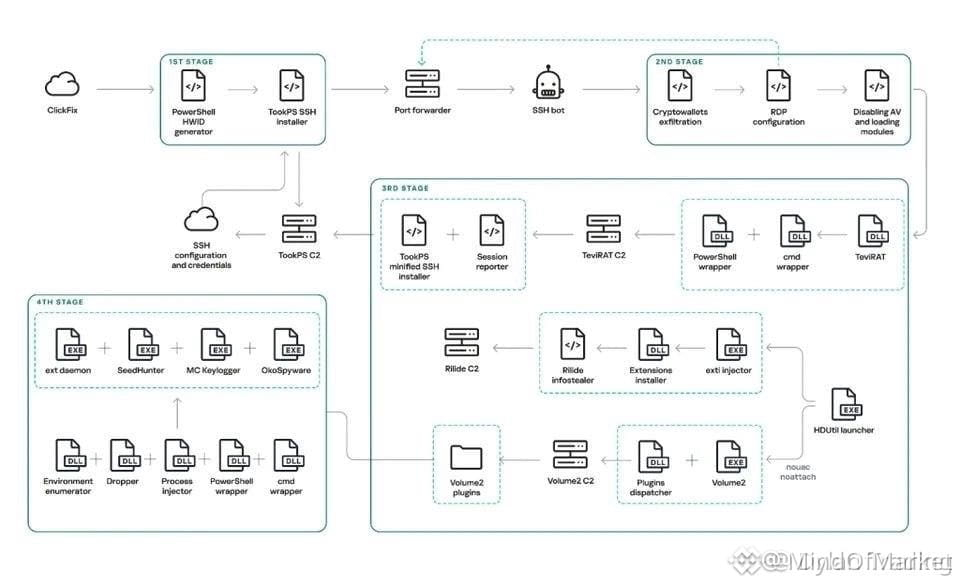
NEUE MALWARE ZIELT $BANK UND $SYN AN – ÜBER FAKE GITHUB-APPS 🚨
Absatz 1: Kaspersky hat gerade eine neue Welle von GitHub-gehosteten Apps gemeldet, die darauf ausgelegt sind, die Wallets von Inhabern von $BANK und $SYN zu leeren. Social Engineering ist der Einstiegspunkt – gefälschte Repositories, die legitim wirken, aber still Keylogger und Clipboard-Hijacker bereitstellen.
Absatz 2: Das ist keine Spekulation. Die Malware ist aktiv und verbreitet sich derzeit über Entwickler-Communities. Wer in den letzten 48 Stunden ein verdächtiges GitHub-Tool installiert hat, sollte die Wallet-Berechtigungen sofort entziehen.
Was tun Sie, um die Apps zu überprüfen, die Sie auf GitHub verwenden?
Keine Finanzberatung. Gehen Sie immer verantwortungsvoll mit Ihrem Risiko um.
#BANK #SYN #SecurityAlert #CryptoNews #MalwareAlert
⚡
NEUE MALWARE ZIELT $BANK UND $SYN AN – ÜBER FAKE GITHUB-APPS 🚨
Absatz 1: Kaspersky hat gerade eine neue Welle von GitHub-gehosteten Apps gemeldet, die darauf ausgelegt sind, die Wallets von Inhabern von $BANK und $SYN zu leeren. Social Engineering ist der Einstiegspunkt – gefälschte Repositories, die legitim wirken, aber still Keylogger und Clipboard-Hijacker bereitstellen.
Absatz 2: Das ist keine Spekulation. Die Malware ist aktiv und verbreitet sich derzeit über Entwickler-Communities. Wer in den letzten 48 Stunden ein verdächtiges GitHub-Tool installiert hat, sollte die Wallet-Berechtigungen sofort entziehen.
Was tun Sie, um die Apps zu überprüfen, die Sie auf GitHub verwenden?
Keine Finanzberatung. Gehen Sie immer verantwortungsvoll mit Ihrem Risiko um.
#BANK #SYN #SecurityAlert #CryptoNews #MalwareAlert
⚡
Absatz 1: Kaspersky hat gerade eine neue Welle von GitHub-gehosteten Apps gemeldet, die darauf ausgelegt sind, die Wallets von Inhabern von $BANK und $SYN zu leeren. Social Engineering ist der Einstiegspunkt – gefälschte Repositories, die legitim wirken, aber still Keylogger und Clipboard-Hijacker bereitstellen.
Absatz 2: Das ist keine Spekulation. Die Malware ist aktiv und verbreitet sich derzeit über Entwickler-Communities. Wer in den letzten 48 Stunden ein verdächtiges GitHub-Tool installiert hat, sollte die Wallet-Berechtigungen sofort entziehen.
Was tun Sie, um die Apps zu überprüfen, die Sie auf GitHub verwenden?
Keine Finanzberatung. Gehen Sie immer verantwortungsvoll mit Ihrem Risiko um.
#BANK #SYN #SecurityAlert #CryptoNews #MalwareAlert
⚡
44

·
--
$BTC WALLETS, DIE VON MAC-MALWARE ANGEGRIFFEN WERDEN, DIE TELEGRAM-SITZUNGEN ENTWIRKELT/ENTWEDER BESCHLAGNAHMT 🚨
SlowMist hat eine macOS-Malware dokumentiert, die Wallet-Datenbanken, Keychain-Daten und Telegram-Sitzungsdateien stiehlt. Angreifer können Ihre Telegram-Desktop-Sitzung ohne Ihre Anmeldedaten kapern — sie verwenden eine bereits authentifizierte lokale Sitzung erneut, entschlüsseln dann Wallet-Datenbanken offline und ersetzen Ledger-/Trezor-Apps durch gefälschte Versionen.
Diese Angriffskette wurde von SlowMist in einer isolierten Umgebung nachgestellt und bestätigt, dass die Bedrohung aktuell im Einsatz ist. Mehr als ein Dutzend beliebter Wallets, darunter Exodus, Atomic und Electrum, stehen im Visier.
Haben Sie heute Ihre aktiven Telegram-Sitzungen und die Wallet-Sicherheit überprüft?
Keine Finanzberatung. Gehen Sie immer mit Ihrem Risiko verantwortungsvoll um.
#BTC #MalwareAlert #CyberSecurity #CryptoWallet #Security
🔥
$BTC WALLETS, DIE VON MAC-MALWARE ANGEGRIFFEN WERDEN, DIE TELEGRAM-SITZUNGEN ENTWIRKELT/ENTWEDER BESCHLAGNAHMT 🚨
SlowMist hat eine macOS-Malware dokumentiert, die Wallet-Datenbanken, Keychain-Daten und Telegram-Sitzungsdateien stiehlt. Angreifer können Ihre Telegram-Desktop-Sitzung ohne Ihre Anmeldedaten kapern — sie verwenden eine bereits authentifizierte lokale Sitzung erneut, entschlüsseln dann Wallet-Datenbanken offline und ersetzen Ledger-/Trezor-Apps durch gefälschte Versionen.
Diese Angriffskette wurde von SlowMist in einer isolierten Umgebung nachgestellt und bestätigt, dass die Bedrohung aktuell im Einsatz ist. Mehr als ein Dutzend beliebter Wallets, darunter Exodus, Atomic und Electrum, stehen im Visier.
Haben Sie heute Ihre aktiven Telegram-Sitzungen und die Wallet-Sicherheit überprüft?
Keine Finanzberatung. Gehen Sie immer mit Ihrem Risiko verantwortungsvoll um.
#BTC #MalwareAlert #CyberSecurity #CryptoWallet #Security
🔥
SlowMist hat eine macOS-Malware dokumentiert, die Wallet-Datenbanken, Keychain-Daten und Telegram-Sitzungsdateien stiehlt. Angreifer können Ihre Telegram-Desktop-Sitzung ohne Ihre Anmeldedaten kapern — sie verwenden eine bereits authentifizierte lokale Sitzung erneut, entschlüsseln dann Wallet-Datenbanken offline und ersetzen Ledger-/Trezor-Apps durch gefälschte Versionen.
Diese Angriffskette wurde von SlowMist in einer isolierten Umgebung nachgestellt und bestätigt, dass die Bedrohung aktuell im Einsatz ist. Mehr als ein Dutzend beliebter Wallets, darunter Exodus, Atomic und Electrum, stehen im Visier.
Haben Sie heute Ihre aktiven Telegram-Sitzungen und die Wallet-Sicherheit überprüft?
Keine Finanzberatung. Gehen Sie immer mit Ihrem Risiko verantwortungsvoll um.
#BTC #MalwareAlert #CyberSecurity #CryptoWallet #Security
🔥
38

·
--
🔴 $BTC HUTER ACHTUNG – NEUE MALWARE STEHLT DEINE SEED-PHRASES DIREKT AUS DEINEM FOTO-ALBUM 🦈
📌 Eine plattformübergreifende Bedrohung namens **SparkKitty** ist Apples Freigabe und Googles Play-Filter unbemerkt passiert. Sie nutzt OCR-Technologie, um in deinen gespeicherten Screenshots Wallet-Mnemonics, Passwörter und QR-Codes zu durchsuchen. Wenn sie sie findet, sind deine Gelder weg.
💡 Das ist keine Theorie – allein bei einer infizierten App gab es über 10.000+ Downloads. Die Malware versteckt sich in Krypto-Tools, Messaging-Apps, sogar in modifiziertem TikTok. Auf iOS gab sie sich als „Coin“-App aus. Auf Android war „SOEX“ das Trojaner-Schlupftier.
🔍 Die harte Wahrheit: Wenn du deine Seed Phrase als Screenshot speicherst, hast du dem Angreifer die Schlüssel bereits übergeben. 🛡️ Sicherheitsexperten sagen, Mnemonics offline zu speichern – auf Papier oder in einem Hardware-Wallet – und niemals Fotobibliothekszugriff für zufällige Apps freizugeben.
💬 Wie speicherst du deine Wiederherstellungsphrasen – digital oder Cold Storage? 👇
⚠️ Keine Finanzberatung. Verwalt deine Risiken immer. 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #WalletSafety #CyberThreat
🛡️ 🔴
🔴 $BTC HUTER ACHTUNG – NEUE MALWARE STEHLT DEINE SEED-PHRASES DIREKT AUS DEINEM FOTO-ALBUM 🦈
📌 Eine plattformübergreifende Bedrohung namens **SparkKitty** ist Apples Freigabe und Googles Play-Filter unbemerkt passiert. Sie nutzt OCR-Technologie, um in deinen gespeicherten Screenshots Wallet-Mnemonics, Passwörter und QR-Codes zu durchsuchen. Wenn sie sie findet, sind deine Gelder weg.
💡 Das ist keine Theorie – allein bei einer infizierten App gab es über 10.000+ Downloads. Die Malware versteckt sich in Krypto-Tools, Messaging-Apps, sogar in modifiziertem TikTok. Auf iOS gab sie sich als „Coin“-App aus. Auf Android war „SOEX“ das Trojaner-Schlupftier.
🔍 Die harte Wahrheit: Wenn du deine Seed Phrase als Screenshot speicherst, hast du dem Angreifer die Schlüssel bereits übergeben. 🛡️ Sicherheitsexperten sagen, Mnemonics offline zu speichern – auf Papier oder in einem Hardware-Wallet – und niemals Fotobibliothekszugriff für zufällige Apps freizugeben.
💬 Wie speicherst du deine Wiederherstellungsphrasen – digital oder Cold Storage? 👇
⚠️ Keine Finanzberatung. Verwalt deine Risiken immer. 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #WalletSafety #CyberThreat
🛡️ 🔴
📌 Eine plattformübergreifende Bedrohung namens **SparkKitty** ist Apples Freigabe und Googles Play-Filter unbemerkt passiert. Sie nutzt OCR-Technologie, um in deinen gespeicherten Screenshots Wallet-Mnemonics, Passwörter und QR-Codes zu durchsuchen. Wenn sie sie findet, sind deine Gelder weg.
💡 Das ist keine Theorie – allein bei einer infizierten App gab es über 10.000+ Downloads. Die Malware versteckt sich in Krypto-Tools, Messaging-Apps, sogar in modifiziertem TikTok. Auf iOS gab sie sich als „Coin“-App aus. Auf Android war „SOEX“ das Trojaner-Schlupftier.
🔍 Die harte Wahrheit: Wenn du deine Seed Phrase als Screenshot speicherst, hast du dem Angreifer die Schlüssel bereits übergeben. 🛡️ Sicherheitsexperten sagen, Mnemonics offline zu speichern – auf Papier oder in einem Hardware-Wallet – und niemals Fotobibliothekszugriff für zufällige Apps freizugeben.
💬 Wie speicherst du deine Wiederherstellungsphrasen – digital oder Cold Storage? 👇
⚠️ Keine Finanzberatung. Verwalt deine Risiken immer. 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #WalletSafety #CyberThreat
🛡️ 🔴
14
·
--
🚨 $COTI AND $DEXE COMMUNITY AUF HOHER ALARMSTUFE AS SEED-PHRASE-STEALING-MALWARE BREITET SICH AUS! 🛡️
📱 Die SparkKitty-Malware wurde von Sicherheitsforschern gemeldet: Sie stiehlt aktiv Seed Phrases über infizierte Apps auf iOS und Android. Sobald sie Zugriff auf die Galerie erhält, exfiltriert sie sensible Fotos an Server der Angreifer. Das ist nicht nur Panikmache – es ist eine akute Bedrohung für alle, die Vermögenswerte in mobilen Wallets halten. 🔍
🔒 Kluges Geld wechselt in Cold Storage, wenn Angstwellen schlagen. Der Markt könnte kurzfristig unter dem Sentiment leiden, aber die institutionelle Akkumulation beschleunigt sich oft nach solchen Sicherheitsschocks. Die eigentliche Story ist, wie die Community sich anpasst. 💡 Bewahrst du deine Seed Phrase offline auf oder setzt du auf den Komfort einer Hot Wallet? 👇
⚠️ Keine Finanzberatung. Manage dein Risiko immer. 🛡️
🏷️ #COTI #DEXE #Crypto #Security #MalwareAlert
🛡️ 🔒
🚨 $COTI AND $DEXE COMMUNITY AUF HOHER ALARMSTUFE AS SEED-PHRASE-STEALING-MALWARE BREITET SICH AUS! 🛡️
📱 Die SparkKitty-Malware wurde von Sicherheitsforschern gemeldet: Sie stiehlt aktiv Seed Phrases über infizierte Apps auf iOS und Android. Sobald sie Zugriff auf die Galerie erhält, exfiltriert sie sensible Fotos an Server der Angreifer. Das ist nicht nur Panikmache – es ist eine akute Bedrohung für alle, die Vermögenswerte in mobilen Wallets halten. 🔍
🔒 Kluges Geld wechselt in Cold Storage, wenn Angstwellen schlagen. Der Markt könnte kurzfristig unter dem Sentiment leiden, aber die institutionelle Akkumulation beschleunigt sich oft nach solchen Sicherheitsschocks. Die eigentliche Story ist, wie die Community sich anpasst. 💡 Bewahrst du deine Seed Phrase offline auf oder setzt du auf den Komfort einer Hot Wallet? 👇
⚠️ Keine Finanzberatung. Manage dein Risiko immer. 🛡️
🏷️ #COTI #DEXE #Crypto #Security #MalwareAlert
🛡️ 🔒
📱 Die SparkKitty-Malware wurde von Sicherheitsforschern gemeldet: Sie stiehlt aktiv Seed Phrases über infizierte Apps auf iOS und Android. Sobald sie Zugriff auf die Galerie erhält, exfiltriert sie sensible Fotos an Server der Angreifer. Das ist nicht nur Panikmache – es ist eine akute Bedrohung für alle, die Vermögenswerte in mobilen Wallets halten. 🔍
🔒 Kluges Geld wechselt in Cold Storage, wenn Angstwellen schlagen. Der Markt könnte kurzfristig unter dem Sentiment leiden, aber die institutionelle Akkumulation beschleunigt sich oft nach solchen Sicherheitsschocks. Die eigentliche Story ist, wie die Community sich anpasst. 💡 Bewahrst du deine Seed Phrase offline auf oder setzt du auf den Komfort einer Hot Wallet? 👇
⚠️ Keine Finanzberatung. Manage dein Risiko immer. 🛡️
🏷️ #COTI #DEXE #Crypto #Security #MalwareAlert
🛡️ 🔒
150
·
--
USB einmal falsch eingesteckt, Geldbörse einmal geleert? Microsoft warnt vor einer neuen Masche
Microsoft hat kürzlich eine Krypto-Clipboard-Hijacking-Malware (CryptoBandits) offengelegt, die seit Februar 2026 heimlich im Hintergrund läuft. Das Vorgehen ist dabei simpel: Du steckst einen infizierten USB-Stick ein, öffnest eine Datei, die wie ganz normal aussieht – in Wahrheit handelt es sich um einen bösartigen Shortcut. Dabei ersetzt sie deine Wallet-Adresse durch die des Angreifers – nur das letzte Zeichen wird geändert, sodass es für dich identisch aussieht. Noch krasser: Die Schadsoftware ist außerdem mit Tor-Anonym-Kommunikation ausgestattet, kann Code aus der Ferne ausführen und macht sogar alle 10 Sekunden Screenshots.
Auch Check Point hat von einer weiteren, unabhängigen Malware-Familie berichtet: In einer einzigen Anwendung sind 15.500 Wallet-Adressen der Angreifer versteckt. Sie wird als „Sniper-Bot“ und „Prediction Tool“ verteilt.
Wichtig zur Erinnerung: Hardware-Wallets schützen zwar deine privaten Schlüssel, können aber nicht verhindern, dass du eine Transaktion signierst, die an die falsche Adresse geht. Prüfe bei jeder Überweisung die Adresse immer vollständig auf einem vertrauenswürdigen Gerät. Stecke keine USB-Sticks unbekannter Herkunft ein und starte keine unbekannten exe-Dateien.
#CryptoSecurity #Web3Safety #MalwareAlert #HotWallet #Bitcoin
USB einmal falsch eingesteckt, Geldbörse einmal geleert? Microsoft warnt vor einer neuen Masche
Microsoft hat kürzlich eine Krypto-Clipboard-Hijacking-Malware (CryptoBandits) offengelegt, die seit Februar 2026 heimlich im Hintergrund läuft. Das Vorgehen ist dabei simpel: Du steckst einen infizierten USB-Stick ein, öffnest eine Datei, die wie ganz normal aussieht – in Wahrheit handelt es sich um einen bösartigen Shortcut. Dabei ersetzt sie deine Wallet-Adresse durch die des Angreifers – nur das letzte Zeichen wird geändert, sodass es für dich identisch aussieht. Noch krasser: Die Schadsoftware ist außerdem mit Tor-Anonym-Kommunikation ausgestattet, kann Code aus der Ferne ausführen und macht sogar alle 10 Sekunden Screenshots.
Auch Check Point hat von einer weiteren, unabhängigen Malware-Familie berichtet: In einer einzigen Anwendung sind 15.500 Wallet-Adressen der Angreifer versteckt. Sie wird als „Sniper-Bot“ und „Prediction Tool“ verteilt.
Wichtig zur Erinnerung: Hardware-Wallets schützen zwar deine privaten Schlüssel, können aber nicht verhindern, dass du eine Transaktion signierst, die an die falsche Adresse geht. Prüfe bei jeder Überweisung die Adresse immer vollständig auf einem vertrauenswürdigen Gerät. Stecke keine USB-Sticks unbekannter Herkunft ein und starte keine unbekannten exe-Dateien.
#CryptoSecurity #Web3Safety #MalwareAlert #HotWallet #Bitcoin
Microsoft hat kürzlich eine Krypto-Clipboard-Hijacking-Malware (CryptoBandits) offengelegt, die seit Februar 2026 heimlich im Hintergrund läuft. Das Vorgehen ist dabei simpel: Du steckst einen infizierten USB-Stick ein, öffnest eine Datei, die wie ganz normal aussieht – in Wahrheit handelt es sich um einen bösartigen Shortcut. Dabei ersetzt sie deine Wallet-Adresse durch die des Angreifers – nur das letzte Zeichen wird geändert, sodass es für dich identisch aussieht. Noch krasser: Die Schadsoftware ist außerdem mit Tor-Anonym-Kommunikation ausgestattet, kann Code aus der Ferne ausführen und macht sogar alle 10 Sekunden Screenshots.
Auch Check Point hat von einer weiteren, unabhängigen Malware-Familie berichtet: In einer einzigen Anwendung sind 15.500 Wallet-Adressen der Angreifer versteckt. Sie wird als „Sniper-Bot“ und „Prediction Tool“ verteilt.
Wichtig zur Erinnerung: Hardware-Wallets schützen zwar deine privaten Schlüssel, können aber nicht verhindern, dass du eine Transaktion signierst, die an die falsche Adresse geht. Prüfe bei jeder Überweisung die Adresse immer vollständig auf einem vertrauenswürdigen Gerät. Stecke keine USB-Sticks unbekannter Herkunft ein und starte keine unbekannten exe-Dateien.
#CryptoSecurity #Web3Safety #MalwareAlert #HotWallet #Bitcoin
1
61
·
--
🚨 $BNB SMART VERTRÄGE IN EINER NEUEN MALWARE-KAMPAGNE WAFFENFÄHIG GEMACHT 🦈
🦠 Microsoft-Threat-Hunter haben gerade eine fiese Wendung aufgedeckt: Angreifer verstecken bösartige Anweisungen in BNB-Smart-Chain-Verträgen und nutzen das RPC-Gateway als Startpunkt für ClickFix- und TerminalFix-Umleitungsangriffe. 💥
🔍 Die Malware lebt on-chain, daher kann sie nur das bereitstellende Wallet bearbeiten — klassische Takedowns prallen einfach ab. Das ist ein Albtraum im Stil „Living-off-the-Land“: Es werden PowerShell, curl und WebDAV eingesetzt, um Abwehrmechanismen zu umgehen. 📊 Tausende Unternehmen und Geräte werden täglich getroffen, darunter Info-Stealer wie Lumma und AsyncRAT, die bereits im Umlauf sind.
💡 Für Krypto-Nutzer ist das eine eindringliche Erinnerung: Dieselbe Kette, die DeFi antreibt, ist jetzt eine Schnellstraße für Command-and-Control. Überprüfe jedes CAPTCHA und füge niemals unbekannte Befehle in dein Terminal ein. 💬 Prüfst du die Wallet-Interaktionen auf BNB nach dieser Offenlegung jetzt genauer? 👇
⚠️ Keine Finanzberatung. Manage dein Risiko immer. 🛡️
🏷️ #BNB #CryptoSecurity #MalwareAlert #BNBChain #Crypto
🦈 🔍
🚨 $BNB SMART VERTRÄGE IN EINER NEUEN MALWARE-KAMPAGNE WAFFENFÄHIG GEMACHT 🦈
🦠 Microsoft-Threat-Hunter haben gerade eine fiese Wendung aufgedeckt: Angreifer verstecken bösartige Anweisungen in BNB-Smart-Chain-Verträgen und nutzen das RPC-Gateway als Startpunkt für ClickFix- und TerminalFix-Umleitungsangriffe. 💥
🔍 Die Malware lebt on-chain, daher kann sie nur das bereitstellende Wallet bearbeiten — klassische Takedowns prallen einfach ab. Das ist ein Albtraum im Stil „Living-off-the-Land“: Es werden PowerShell, curl und WebDAV eingesetzt, um Abwehrmechanismen zu umgehen. 📊 Tausende Unternehmen und Geräte werden täglich getroffen, darunter Info-Stealer wie Lumma und AsyncRAT, die bereits im Umlauf sind.
💡 Für Krypto-Nutzer ist das eine eindringliche Erinnerung: Dieselbe Kette, die DeFi antreibt, ist jetzt eine Schnellstraße für Command-and-Control. Überprüfe jedes CAPTCHA und füge niemals unbekannte Befehle in dein Terminal ein. 💬 Prüfst du die Wallet-Interaktionen auf BNB nach dieser Offenlegung jetzt genauer? 👇
⚠️ Keine Finanzberatung. Manage dein Risiko immer. 🛡️
🏷️ #BNB #CryptoSecurity #MalwareAlert #BNBChain #Crypto
🦈 🔍
🦠 Microsoft-Threat-Hunter haben gerade eine fiese Wendung aufgedeckt: Angreifer verstecken bösartige Anweisungen in BNB-Smart-Chain-Verträgen und nutzen das RPC-Gateway als Startpunkt für ClickFix- und TerminalFix-Umleitungsangriffe. 💥
🔍 Die Malware lebt on-chain, daher kann sie nur das bereitstellende Wallet bearbeiten — klassische Takedowns prallen einfach ab. Das ist ein Albtraum im Stil „Living-off-the-Land“: Es werden PowerShell, curl und WebDAV eingesetzt, um Abwehrmechanismen zu umgehen. 📊 Tausende Unternehmen und Geräte werden täglich getroffen, darunter Info-Stealer wie Lumma und AsyncRAT, die bereits im Umlauf sind.
💡 Für Krypto-Nutzer ist das eine eindringliche Erinnerung: Dieselbe Kette, die DeFi antreibt, ist jetzt eine Schnellstraße für Command-and-Control. Überprüfe jedes CAPTCHA und füge niemals unbekannte Befehle in dein Terminal ein. 💬 Prüfst du die Wallet-Interaktionen auf BNB nach dieser Offenlegung jetzt genauer? 👇
⚠️ Keine Finanzberatung. Manage dein Risiko immer. 🛡️
🏷️ #BNB #CryptoSecurity #MalwareAlert #BNBChain #Crypto
🦈 🔍
11
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#FedRateWatch
644,540 Aufrufe
3,006 Kommentare
2
#EthereumFallsBelow$2400
154 Aufrufe
25 Kommentare
3
#USSenateBlocksClarityAct
1,003 Aufrufe
63 Kommentare
4
#BitcoinSlidesTo$76000
26,681 Aufrufe
130 Kommentare
5
#BitcoinReboundsTo$79K
63,869 Aufrufe
408 Kommentare
6
#StrategyMarketCapPassesFord
46,353 Aufrufe
733 Kommentare
7
#ClarityActOddsHalveOnPolymarket
75,045 Aufrufe
622 Kommentare
8
#US30YTreasuryYieldTops5.40%
40,207 Aufrufe
411 Kommentare
9
#BessentEndorsesFinalClarityActDraft
62,216 Aufrufe
786 Kommentare
10
#ZamaOpens16ConfidentialMorphoVaults
21,863 Aufrufe
386 Kommentare