
#lukso
lukso
26,475 Aufrufe
16 Kommentare
Hot
Zuletzt

·
--
Artikel
Mit deiner E-Mail kannst du dein Konto wiederherstellen – aber auch anderen dabei helfen, dein Geld abzuhebenIn der Nacht vom 17. auf den 18. November verloren rund 300 Konten auf LUKSO etwa 1,4 Millionen LYX. Der Angreifer kam an keinen privaten Schlüssel und stahl auch keine einzige Seed-Phrase. Auch die Blockchain selbst war nicht das Problem. Das Geld floss über den Weg „Konto per E-Mail wiederherstellen“ ab.
Das Universal Profile von LUKSO ist ein Smart-Contract-Konto, an das mehrere Schlüssel mit unterschiedlichen Berechtigungen gekoppelt werden können. Für alle, die ihr Passwort vergessen, richtete LUKSO einen E-Mail-Wiederherstellungsdienst ein: Nach erfolgreicher E-Mail-Verifizierung lässt sich damit das Konto wiederherstellen. In der Nacht des 17. November nutzte ein Angreifer eine Schwachstelle im Backend dieses Wiederherstellungsdienstes aus. LUKSO hat nicht öffentlich gemacht, um welche Art von Schwachstelle es sich handelte. Nachdem der Angreifer das „Wiederherstellungskonto“ des Dienstes selbst übernommen hatte, fügte er den Konten von rund 300 Nutzern jeweils einen eigenen Kontrollschlüssel hinzu. Die Adresse lautet 0xa2f8Fd85366d1B4A3B13C33A48CD959F6D1Ba3a7. Sobald der Schlüssel hinzugefügt war, konnte das Geld transferiert werden. Die 1,4 Millionen LYX wurden zunächst über eine Cross-Chain-Bridge zu Ethereum transferiert und dann auf dezentralen Börsen wie Uniswap gegen etwa 50 ETH getauscht – rund 95.000 US-Dollar. LUKSO veröffentlichte am 18. November einen Bericht zum Vorfall. Der E-Mail-Wiederherstellungsdienst wurde inzwischen abgeschaltet und wird gerade außer Betrieb genommen.
Mit deiner E-Mail kannst du dein Konto wiederherstellen – aber auch anderen dabei helfen, dein Geld abzuheben
In der Nacht vom 17. auf den 18. November verloren rund 300 Konten auf LUKSO etwa 1,4 Millionen LYX. Der Angreifer kam an keinen privaten Schlüssel und stahl auch keine einzige Seed-Phrase. Auch die Blockchain selbst war nicht das Problem. Das Geld floss über den Weg „Konto per E-Mail wiederherstellen“ ab.
Das Universal Profile von LUKSO ist ein Smart-Contract-Konto, an das mehrere Schlüssel mit unterschiedlichen Berechtigungen gekoppelt werden können. Für alle, die ihr Passwort vergessen, richtete LUKSO einen E-Mail-Wiederherstellungsdienst ein: Nach erfolgreicher E-Mail-Verifizierung lässt sich damit das Konto wiederherstellen. In der Nacht des 17. November nutzte ein Angreifer eine Schwachstelle im Backend dieses Wiederherstellungsdienstes aus. LUKSO hat nicht öffentlich gemacht, um welche Art von Schwachstelle es sich handelte. Nachdem der Angreifer das „Wiederherstellungskonto“ des Dienstes selbst übernommen hatte, fügte er den Konten von rund 300 Nutzern jeweils einen eigenen Kontrollschlüssel hinzu. Die Adresse lautet 0xa2f8Fd85366d1B4A3B13C33A48CD959F6D1Ba3a7. Sobald der Schlüssel hinzugefügt war, konnte das Geld transferiert werden. Die 1,4 Millionen LYX wurden zunächst über eine Cross-Chain-Bridge zu Ethereum transferiert und dann auf dezentralen Börsen wie Uniswap gegen etwa 50 ETH getauscht – rund 95.000 US-Dollar. LUKSO veröffentlichte am 18. November einen Bericht zum Vorfall. Der E-Mail-Wiederherstellungsdienst wurde inzwischen abgeschaltet und wird gerade außer Betrieb genommen.
Das Universal Profile von LUKSO ist ein Smart-Contract-Konto, an das mehrere Schlüssel mit unterschiedlichen Berechtigungen gekoppelt werden können. Für alle, die ihr Passwort vergessen, richtete LUKSO einen E-Mail-Wiederherstellungsdienst ein: Nach erfolgreicher E-Mail-Verifizierung lässt sich damit das Konto wiederherstellen. In der Nacht des 17. November nutzte ein Angreifer eine Schwachstelle im Backend dieses Wiederherstellungsdienstes aus. LUKSO hat nicht öffentlich gemacht, um welche Art von Schwachstelle es sich handelte. Nachdem der Angreifer das „Wiederherstellungskonto“ des Dienstes selbst übernommen hatte, fügte er den Konten von rund 300 Nutzern jeweils einen eigenen Kontrollschlüssel hinzu. Die Adresse lautet 0xa2f8Fd85366d1B4A3B13C33A48CD959F6D1Ba3a7. Sobald der Schlüssel hinzugefügt war, konnte das Geld transferiert werden. Die 1,4 Millionen LYX wurden zunächst über eine Cross-Chain-Bridge zu Ethereum transferiert und dann auf dezentralen Börsen wie Uniswap gegen etwa 50 ETH getauscht – rund 95.000 US-Dollar. LUKSO veröffentlichte am 18. November einen Bericht zum Vorfall. Der E-Mail-Wiederherstellungsdienst wurde inzwischen abgeschaltet und wird gerade außer Betrieb genommen.
16

·
--
【Marktwarnung】In der E-Mail-Wiederherstellungsfunktion von LUKSO wurde eine Schwachstelle entdeckt. Angreifer nutzten den Mechanismus aus und stahlen etwa 1,4 Millionen LYX. Rund 300 Konten sind betroffen. Gestohlen wurden die Kontoprofile; die Schlüssel der Angreifer befinden sich weiterhin in den Konten. Das Projektteam bestätigte, dass die Schwachstelle im E-Mail-Wiederherstellungsprozess lag, und beschloss, die Funktion zu deaktivieren. Betroffene Nutzer müssen die Schlüssel der Angreifer weiterhin manuell entfernen, andernfalls sind ihre Vermögenswerte nach wie vor gefährdet. Hast du die E-Mail-Wiederherstellung aktiviert?
$LYX $BTC $ETH
#币安广场 #安全 #LUKSO
(Quelle: TheDefiant)
⚠️Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; bitte sei beim Markteintritt vorsichtig.
【Marktwarnung】In der E-Mail-Wiederherstellungsfunktion von LUKSO wurde eine Schwachstelle entdeckt. Angreifer nutzten den Mechanismus aus und stahlen etwa 1,4 Millionen LYX. Rund 300 Konten sind betroffen. Gestohlen wurden die Kontoprofile; die Schlüssel der Angreifer befinden sich weiterhin in den Konten. Das Projektteam bestätigte, dass die Schwachstelle im E-Mail-Wiederherstellungsprozess lag, und beschloss, die Funktion zu deaktivieren. Betroffene Nutzer müssen die Schlüssel der Angreifer weiterhin manuell entfernen, andernfalls sind ihre Vermögenswerte nach wie vor gefährdet. Hast du die E-Mail-Wiederherstellung aktiviert?
$LYX $BTC $ETH
#币安广场 #安全 #LUKSO
(Quelle: TheDefiant)
⚠️Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; bitte sei beim Markteintritt vorsichtig.
$LYX $BTC $ETH
#币安广场 #安全 #LUKSO
(Quelle: TheDefiant)
⚠️Risikohinweis: Die obigen Angaben dienen dem Austausch von Marktinformationen und stellen keine Anlageberatung dar. Investitionen sind mit Risiken verbunden; bitte sei beim Markteintritt vorsichtig.
4

·
--
Dringende LUKSO-Warnung: Bei einigen Universal Profiles wurde ein Angreifer-Schlüssel hinzugefügt – Berechtigungen zu entziehen reicht nicht aus
Wer ein LUKSO Universal Profile (UP) nutzt, sollte kurz innehalten: LUKSO hat heute um 15:26 Uhr (Hongkonger Zeit) eine dringende Sicherheitswarnung veröffentlicht. Über ein bösartiges „Wiederherstellungskonto“ (recovery UP) hat ein Angreifer einigen UPs einen von ihm kontrollierten Schlüssel hinzugefügt. LUKSO betont ausdrücklich: Es reicht nicht aus, die Berechtigungen zu entziehen – der Controller muss vollständig gelöscht werden.
Betroffen sind „einige“ UP-Konten, nicht das gesamte LUKSO-Netzwerk und auch nicht alle Inhaber von LYX. Laut einer On-Chain-Auswertung von The Defiant hatten bis 15:31 Uhr 278 verschiedene Profile dem Angreifer-Schlüssel eine Berechtigung ungleich null erteilt. Diese Zahl entspricht weder der bestätigten Zahl der Opfer noch dem gestohlenen Betrag. Als Wu Blockchain die Meldung um 18:15 Uhr weitergab, hatte LUKSO noch keine Angaben zu Vermögensverlusten gemacht.
LUKSO empfiehlt folgende zwei Schritte: Erstens den Anweisungen im offiziellen Beitrag folgen und den vom Angreifer kontrollierten Schlüssel in der UP!-App entfernen – auch dann, wenn er in der Controller-Liste nicht angezeigt wird. Zweitens unter „Controllers“ den bösartigen recovery-up-Controller löschen. Die Reihenfolge nicht ändern; nur einen der beiden Schritte auszuführen reicht nicht. Verwendet für die Anweisungen und die Schlüsseladresse ausschließlich den Originalbeitrag auf dem offiziellen LUKSO-X-Konto. Klickt nicht auf „Reparatur-Links“, die per Direktnachricht oder in Kommentaren geteilt werden.
Als Nächstes gilt es, drei Fragen zu klären: Wie wurde das bösartige Wiederherstellungskonto des Angreifers hinzugefügt? Wurden bereits Vermögenswerte übertragen? Wird LUKSO ein Tool zur Massenprüfung bereitstellen?
Wie viele Controller in deiner UP-Liste erkennst du selbst?
Keine Anlageberatung.
Quellen: offizielles LUKSO-X-Konto (2026-11-18, 15:26 Uhr Hongkonger Zeit, https://x.com/LUKSO_io/status/2122954621253464215 ); The Defiant (https://thedefiant.io/news/security/lukso-urges-key-removal-after-universal-profile-attack ); Wu Blockchain (2026-11-18, 18:15 Uhr Hongkonger Zeit, https://x.com/wublockchain12/status/2122997140574155071 ) · 2026-11-18, Hongkonger Zeit
#LUKSO #钱包安全 #夯B媒体 $LYX
Dringende LUKSO-Warnung: Bei einigen Universal Profiles wurde ein Angreifer-Schlüssel hinzugefügt – Berechtigungen zu entziehen reicht nicht aus
Wer ein LUKSO Universal Profile (UP) nutzt, sollte kurz innehalten: LUKSO hat heute um 15:26 Uhr (Hongkonger Zeit) eine dringende Sicherheitswarnung veröffentlicht. Über ein bösartiges „Wiederherstellungskonto“ (recovery UP) hat ein Angreifer einigen UPs einen von ihm kontrollierten Schlüssel hinzugefügt. LUKSO betont ausdrücklich: Es reicht nicht aus, die Berechtigungen zu entziehen – der Controller muss vollständig gelöscht werden.
Betroffen sind „einige“ UP-Konten, nicht das gesamte LUKSO-Netzwerk und auch nicht alle Inhaber von LYX. Laut einer On-Chain-Auswertung von The Defiant hatten bis 15:31 Uhr 278 verschiedene Profile dem Angreifer-Schlüssel eine Berechtigung ungleich null erteilt. Diese Zahl entspricht weder der bestätigten Zahl der Opfer noch dem gestohlenen Betrag. Als Wu Blockchain die Meldung um 18:15 Uhr weitergab, hatte LUKSO noch keine Angaben zu Vermögensverlusten gemacht.
LUKSO empfiehlt folgende zwei Schritte: Erstens den Anweisungen im offiziellen Beitrag folgen und den vom Angreifer kontrollierten Schlüssel in der UP!-App entfernen – auch dann, wenn er in der Controller-Liste nicht angezeigt wird. Zweitens unter „Controllers“ den bösartigen recovery-up-Controller löschen. Die Reihenfolge nicht ändern; nur einen der beiden Schritte auszuführen reicht nicht. Verwendet für die Anweisungen und die Schlüsseladresse ausschließlich den Originalbeitrag auf dem offiziellen LUKSO-X-Konto. Klickt nicht auf „Reparatur-Links“, die per Direktnachricht oder in Kommentaren geteilt werden.
Als Nächstes gilt es, drei Fragen zu klären: Wie wurde das bösartige Wiederherstellungskonto des Angreifers hinzugefügt? Wurden bereits Vermögenswerte übertragen? Wird LUKSO ein Tool zur Massenprüfung bereitstellen?
Wie viele Controller in deiner UP-Liste erkennst du selbst?
Keine Anlageberatung.
Quellen: offizielles LUKSO-X-Konto (2026-11-18, 15:26 Uhr Hongkonger Zeit, https://x.com/LUKSO_io/status/2122954621253464215 ); The Defiant (https://thedefiant.io/news/security/lukso-urges-key-removal-after-universal-profile-attack ); Wu Blockchain (2026-11-18, 18:15 Uhr Hongkonger Zeit, https://x.com/wublockchain12/status/2122997140574155071 ) · 2026-11-18, Hongkonger Zeit
#LUKSO #钱包安全 #夯B媒体 $LYX
Wer ein LUKSO Universal Profile (UP) nutzt, sollte kurz innehalten: LUKSO hat heute um 15:26 Uhr (Hongkonger Zeit) eine dringende Sicherheitswarnung veröffentlicht. Über ein bösartiges „Wiederherstellungskonto“ (recovery UP) hat ein Angreifer einigen UPs einen von ihm kontrollierten Schlüssel hinzugefügt. LUKSO betont ausdrücklich: Es reicht nicht aus, die Berechtigungen zu entziehen – der Controller muss vollständig gelöscht werden.
Betroffen sind „einige“ UP-Konten, nicht das gesamte LUKSO-Netzwerk und auch nicht alle Inhaber von LYX. Laut einer On-Chain-Auswertung von The Defiant hatten bis 15:31 Uhr 278 verschiedene Profile dem Angreifer-Schlüssel eine Berechtigung ungleich null erteilt. Diese Zahl entspricht weder der bestätigten Zahl der Opfer noch dem gestohlenen Betrag. Als Wu Blockchain die Meldung um 18:15 Uhr weitergab, hatte LUKSO noch keine Angaben zu Vermögensverlusten gemacht.
LUKSO empfiehlt folgende zwei Schritte: Erstens den Anweisungen im offiziellen Beitrag folgen und den vom Angreifer kontrollierten Schlüssel in der UP!-App entfernen – auch dann, wenn er in der Controller-Liste nicht angezeigt wird. Zweitens unter „Controllers“ den bösartigen recovery-up-Controller löschen. Die Reihenfolge nicht ändern; nur einen der beiden Schritte auszuführen reicht nicht. Verwendet für die Anweisungen und die Schlüsseladresse ausschließlich den Originalbeitrag auf dem offiziellen LUKSO-X-Konto. Klickt nicht auf „Reparatur-Links“, die per Direktnachricht oder in Kommentaren geteilt werden.
Als Nächstes gilt es, drei Fragen zu klären: Wie wurde das bösartige Wiederherstellungskonto des Angreifers hinzugefügt? Wurden bereits Vermögenswerte übertragen? Wird LUKSO ein Tool zur Massenprüfung bereitstellen?
Wie viele Controller in deiner UP-Liste erkennst du selbst?
Keine Anlageberatung.
Quellen: offizielles LUKSO-X-Konto (2026-11-18, 15:26 Uhr Hongkonger Zeit, https://x.com/LUKSO_io/status/2122954621253464215 ); The Defiant (https://thedefiant.io/news/security/lukso-urges-key-removal-after-universal-profile-attack ); Wu Blockchain (2026-11-18, 18:15 Uhr Hongkonger Zeit, https://x.com/wublockchain12/status/2122997140574155071 ) · 2026-11-18, Hongkonger Zeit
#LUKSO #钱包安全 #夯B媒体 $LYX
12

Übersetzung ansehen
LUKSO这次被盗,最值得记住的是官方那句:只撤权限没用,两个控制器都得删干净。
先说已确认的:LUKSO官方11/18 07:26 UTC发紧急公告,攻击者通过一个恶意的"recovery"Universal Profile,往部分用户的UP账户里加了自己控制的密钥。官方要求按顺序先删攻击者密钥(哪怕控制器列表里看不到),再删恶意的恢复控制器。
损失规模目前没有官方数字。社区里流传的有"278个Profile给过该密钥非零权限"、"约296个账户被盗约150万LYX"、"100万+LYX经Hyperlane跨走",口径对不上,先当传言看。攻击者是怎么让恶意recovery UP挂到用户账户上的,也还没公布。
但"撤权限不够"这句已经把机制说透了。智能合约账户的社会恢复,本质就是你给另一个地址留了一把能重新给账户加钥匙的后门。你把攻击者密钥的权限清零,只要恢复控制器还在,它就能再给自己加回来。很多人把"可恢复"当成比私钥钱包更安全的卖点,其实是多了一个高权限入口,而且这个入口平时不显眼,没人天天去看。
所以玩任何带恢复/守护人机制的智能钱包(不只LUKSO),手里该有一张清单:现在有几个控制器、谁能加新控制器、恢复要不要延时生效。没有timelock的恢复权限,跟把助记词抄一份给别人差不了太多。
#LUKSO #钱包安全
LUKSO这次被盗,最值得记住的是官方那句:只撤权限没用,两个控制器都得删干净。
先说已确认的:LUKSO官方11/18 07:26 UTC发紧急公告,攻击者通过一个恶意的"recovery"Universal Profile,往部分用户的UP账户里加了自己控制的密钥。官方要求按顺序先删攻击者密钥(哪怕控制器列表里看不到),再删恶意的恢复控制器。
损失规模目前没有官方数字。社区里流传的有"278个Profile给过该密钥非零权限"、"约296个账户被盗约150万LYX"、"100万+LYX经Hyperlane跨走",口径对不上,先当传言看。攻击者是怎么让恶意recovery UP挂到用户账户上的,也还没公布。
但"撤权限不够"这句已经把机制说透了。智能合约账户的社会恢复,本质就是你给另一个地址留了一把能重新给账户加钥匙的后门。你把攻击者密钥的权限清零,只要恢复控制器还在,它就能再给自己加回来。很多人把"可恢复"当成比私钥钱包更安全的卖点,其实是多了一个高权限入口,而且这个入口平时不显眼,没人天天去看。
所以玩任何带恢复/守护人机制的智能钱包(不只LUKSO),手里该有一张清单:现在有几个控制器、谁能加新控制器、恢复要不要延时生效。没有timelock的恢复权限,跟把助记词抄一份给别人差不了太多。
#LUKSO #钱包安全
先说已确认的:LUKSO官方11/18 07:26 UTC发紧急公告,攻击者通过一个恶意的"recovery"Universal Profile,往部分用户的UP账户里加了自己控制的密钥。官方要求按顺序先删攻击者密钥(哪怕控制器列表里看不到),再删恶意的恢复控制器。
损失规模目前没有官方数字。社区里流传的有"278个Profile给过该密钥非零权限"、"约296个账户被盗约150万LYX"、"100万+LYX经Hyperlane跨走",口径对不上,先当传言看。攻击者是怎么让恶意recovery UP挂到用户账户上的,也还没公布。
但"撤权限不够"这句已经把机制说透了。智能合约账户的社会恢复,本质就是你给另一个地址留了一把能重新给账户加钥匙的后门。你把攻击者密钥的权限清零,只要恢复控制器还在,它就能再给自己加回来。很多人把"可恢复"当成比私钥钱包更安全的卖点,其实是多了一个高权限入口,而且这个入口平时不显眼,没人天天去看。
所以玩任何带恢复/守护人机制的智能钱包(不只LUKSO),手里该有一张清单:现在有几个控制器、谁能加新控制器、恢复要不要延时生效。没有timelock的恢复权限,跟把助记词抄一份给别人差不了太多。
#LUKSO #钱包安全
1

🚀 Die soziale Ebene von Web3
Soziale Netzwerke sollten nicht auf zentralisierte Plattformen beschränkt sein.
LUKSO baut auf Universal Profiles, digitalen Identitäten und sozialen Onchain-Erlebnissen auf.
Das nächste Kapitel des sozialen Web3 könnte spannend werden!
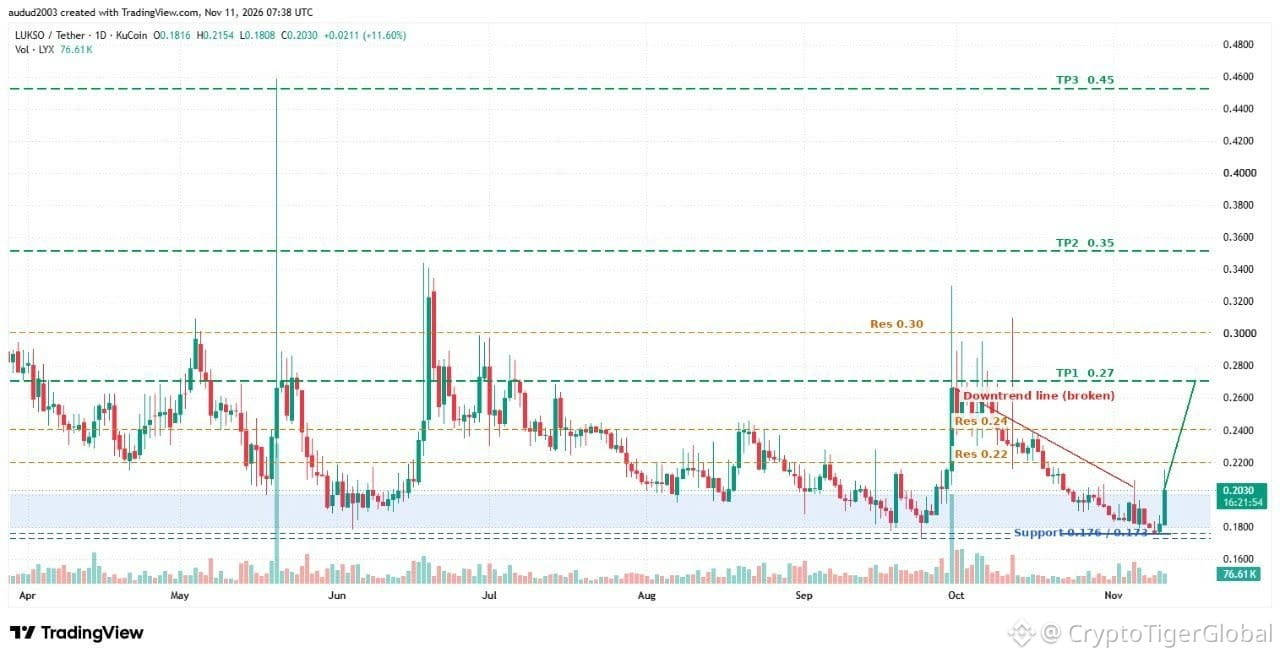
🎯 $LYX:
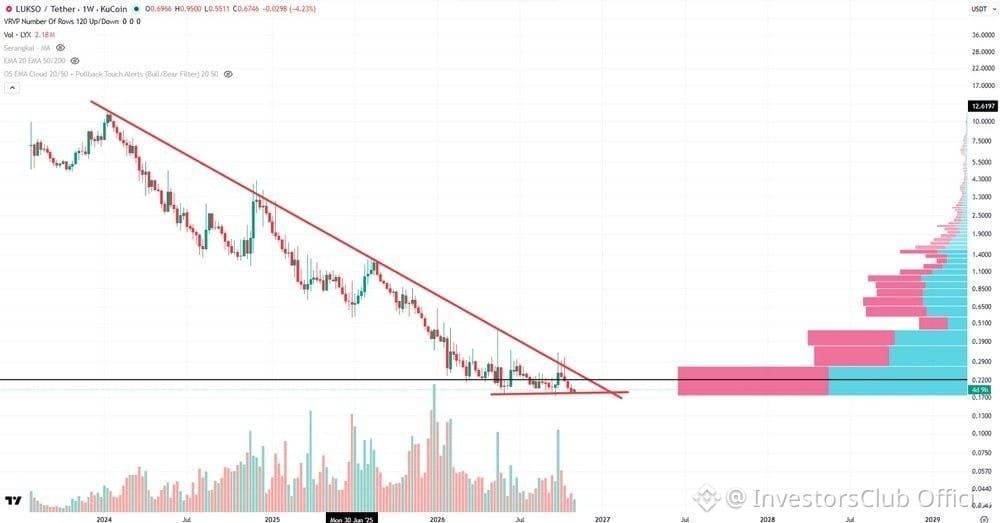
$0.23 → $0.27 → $0.35 → $0.42 → $0.55
@lukso_io @ERC725Account $LYX
#SocialFi Fi #Lukso
🚀 Die soziale Ebene von Web3
Soziale Netzwerke sollten nicht auf zentralisierte Plattformen beschränkt sein.
LUKSO baut auf Universal Profiles, digitalen Identitäten und sozialen Onchain-Erlebnissen auf.
Das nächste Kapitel des sozialen Web3 könnte spannend werden!
🎯 $LYX:
$0.23 → $0.27 → $0.35 → $0.42 → $0.55
@lukso_io @ERC725Account $LYX
#SocialFi Fi #Lukso
Soziale Netzwerke sollten nicht auf zentralisierte Plattformen beschränkt sein.
LUKSO baut auf Universal Profiles, digitalen Identitäten und sozialen Onchain-Erlebnissen auf.
Das nächste Kapitel des sozialen Web3 könnte spannend werden!
🎯 $LYX:
$0.23 → $0.27 → $0.35 → $0.42 → $0.55
@lukso_io @ERC725Account $LYX
#SocialFi Fi #Lukso
143


🤖 Die Verbindung zwischen KI und Web3
KI verändert die Art und Weise, wie wir mit Technologie interagieren.
Web3-Identitäten und Smart Accounts könnten wichtige Bausteine dieser Entwicklung werden.
LUKSO ist ein Ökosystem, das es in diesem Bereich im Auge zu behalten gilt.
🎯 $LYX-Kursziele:
$0.23 → $0.27 → $0.42 → $0.55
Die Zukunft wird spannend! 🚀
@lukso_io @ERC725Account $LYX
#KI #Web3 #LUKSO
🤖 Die Verbindung zwischen KI und Web3
KI verändert die Art und Weise, wie wir mit Technologie interagieren.
Web3-Identitäten und Smart Accounts könnten wichtige Bausteine dieser Entwicklung werden.
LUKSO ist ein Ökosystem, das es in diesem Bereich im Auge zu behalten gilt.
🎯 $LYX-Kursziele:
$0.23 → $0.27 → $0.42 → $0.55
Die Zukunft wird spannend! 🚀
@lukso_io @ERC725Account $LYX
#KI #Web3 #LUKSO
KI verändert die Art und Weise, wie wir mit Technologie interagieren.
Web3-Identitäten und Smart Accounts könnten wichtige Bausteine dieser Entwicklung werden.
LUKSO ist ein Ökosystem, das es in diesem Bereich im Auge zu behalten gilt.
🎯 $LYX-Kursziele:
$0.23 → $0.27 → $0.42 → $0.55
Die Zukunft wird spannend! 🚀
@lukso_io @ERC725Account $LYX
#KI #Web3 #LUKSO
200
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BTCReboundsAbove$60KAmidWhaleDipBuying
16,364 Aufrufe
131 Kommentare
2
#SolanaSets2027RoadmapToDoubleComputeCapacity
2,988 Aufrufe
135 Kommentare
3
#CaliforniaNvidiaProbeExaminesPotentialCriminalViolations
1,978 Aufrufe
40 Kommentare
4
#BlackRockLaunchesHKDollarDigitalLiquidityFund
4,508 Aufrufe
148 Kommentare
5
#NvidiaLoses$2.7TrillionInMonthAndAHalf
51,060 Aufrufe
244 Kommentare
6
#GlobalStocksFaceLongestLosingStreakSince2023
437,302 Aufrufe
2,843 Kommentare
7
#BlackRockIBITPostsRecord$541MSingleDayOutflow
67,293 Aufrufe
157 Kommentare
8
#AnthropicPlungesTowardIPOPriceonDay2
238,129 Aufrufe
1,862 Kommentare
9
#TwentyOneCapitalAdds172.25BTC
117,433 Aufrufe
1,230 Kommentare
10
#HKBillWouldExcludeTokenizedDepositsFromVirtualAssets
15,306 Aufrufe
86 Kommentare