
#hackeralert
hackeralert
1.8M Aufrufe
1,081 Kommentare
Hot
Zuletzt
·
--
#Bitbox #BTC #HackerAlert
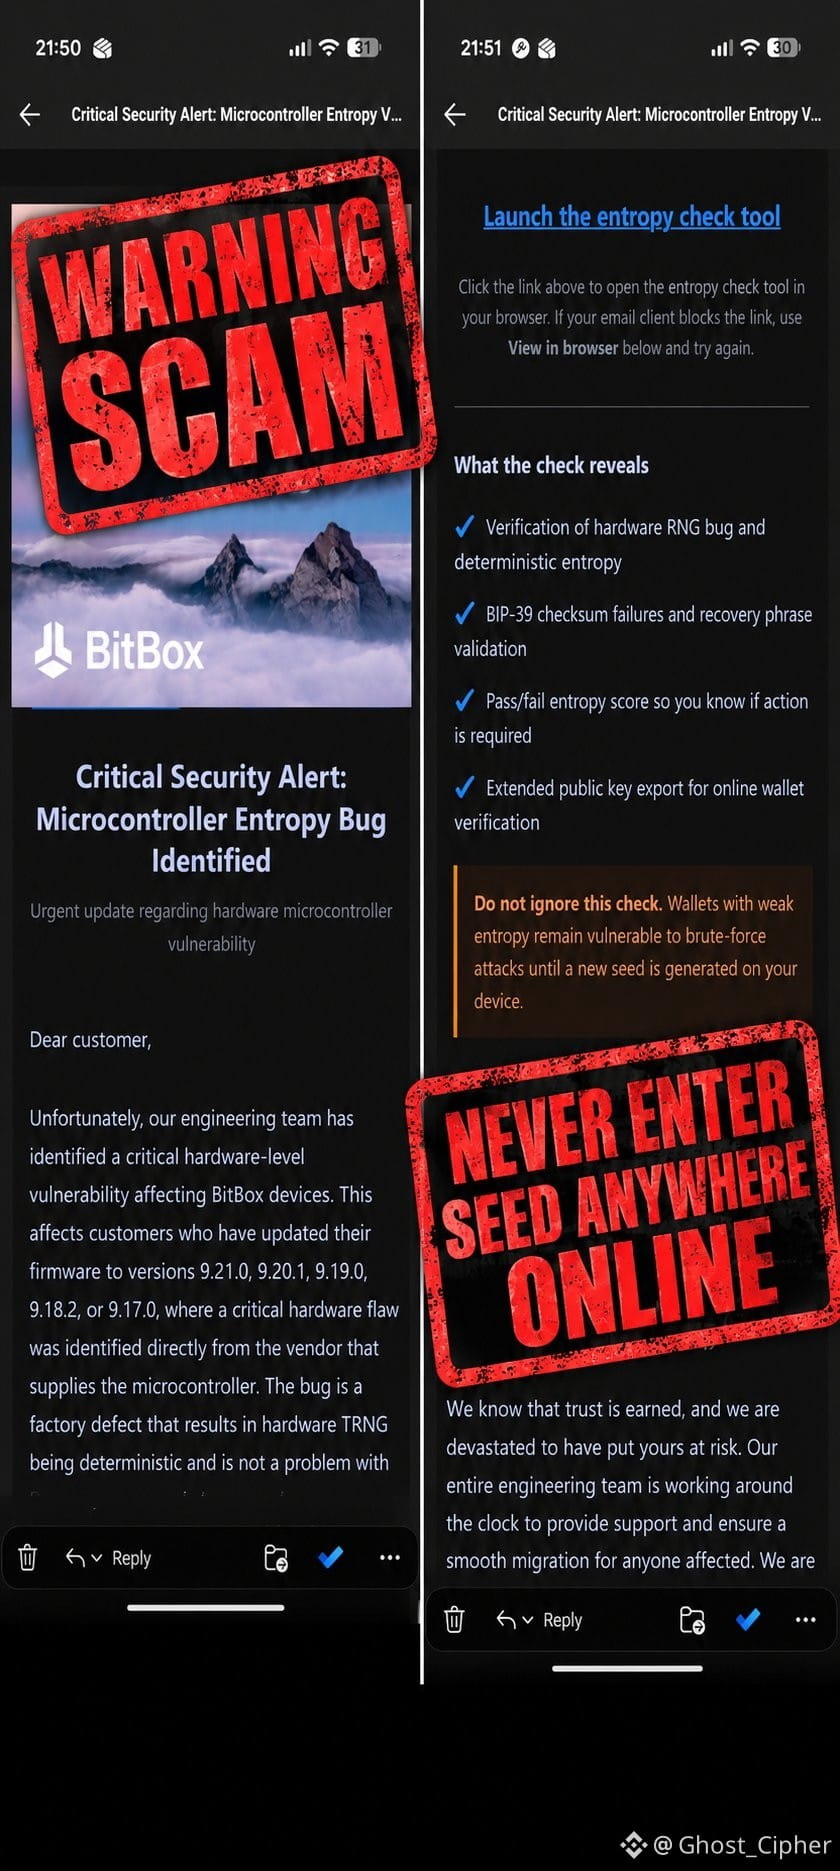
Unsere vorläufige Überprüfung der Phishing-E-Mail, die vor etwa einer Stunde an unsere Newsletter-Abonnenten gesendet wurde, ergab, dass es sehr wahrscheinlich ist, dass unser Newsletter-Anbieter kompromittiert wurde.
Mehrere andere Bitcoin-Unternehmen wurden ebenfalls zum Ziel, und es scheint, dass wir alle denselben Newsletter-Anbieter verwenden.
Wir haben allen Newsletter-Abonnenten eine Warnung vor Phishing gesendet, den Anbieter kontaktiert und über die Phishing-Domänen informiert. Die meisten Phishing-Links wurden bereits entfernt.
Wir untersuchen die Situation weiterhin aktiv und werden dich aktualisieren, sobald wir mehr wissen.
$BTC
{spot}(BTCUSDT)
#Bitbox #BTC #HackerAlert
Unsere vorläufige Überprüfung der Phishing-E-Mail, die vor etwa einer Stunde an unsere Newsletter-Abonnenten gesendet wurde, ergab, dass es sehr wahrscheinlich ist, dass unser Newsletter-Anbieter kompromittiert wurde.
Mehrere andere Bitcoin-Unternehmen wurden ebenfalls zum Ziel, und es scheint, dass wir alle denselben Newsletter-Anbieter verwenden.
Wir haben allen Newsletter-Abonnenten eine Warnung vor Phishing gesendet, den Anbieter kontaktiert und über die Phishing-Domänen informiert. Die meisten Phishing-Links wurden bereits entfernt.
Wir untersuchen die Situation weiterhin aktiv und werden dich aktualisieren, sobald wir mehr wissen.
$BTC
Unsere vorläufige Überprüfung der Phishing-E-Mail, die vor etwa einer Stunde an unsere Newsletter-Abonnenten gesendet wurde, ergab, dass es sehr wahrscheinlich ist, dass unser Newsletter-Anbieter kompromittiert wurde.
Mehrere andere Bitcoin-Unternehmen wurden ebenfalls zum Ziel, und es scheint, dass wir alle denselben Newsletter-Anbieter verwenden.
Wir haben allen Newsletter-Abonnenten eine Warnung vor Phishing gesendet, den Anbieter kontaktiert und über die Phishing-Domänen informiert. Die meisten Phishing-Links wurden bereits entfernt.
Wir untersuchen die Situation weiterhin aktiv und werden dich aktualisieren, sobald wir mehr wissen.
$BTC
370
🔥 Liquid Network erholt 3.400 BTC nach On-Chain-Gesprächen: White Hat hält die verbleibenden 598,5 BTC
In einer dramatischen Wende für die Krypto-Sicherheitslandschaft hat das Bitcoin Layer-2-Sidechain-Netzwerk Liquid Network den Großteil der Gelder zurückerhalten, die bei einem kürzlichen Exploit kompromittiert wurden – nach direkten On-Chain-Verhandlungen mit dem Angreifer.
#HackerAlert $BITCOIN
🔥 Liquid Network erholt 3.400 BTC nach On-Chain-Gesprächen: White Hat hält die verbleibenden 598,5 BTC
In einer dramatischen Wende für die Krypto-Sicherheitslandschaft hat das Bitcoin Layer-2-Sidechain-Netzwerk Liquid Network den Großteil der Gelder zurückerhalten, die bei einem kürzlichen Exploit kompromittiert wurden – nach direkten On-Chain-Verhandlungen mit dem Angreifer.
#HackerAlert $BITCOIN
In einer dramatischen Wende für die Krypto-Sicherheitslandschaft hat das Bitcoin Layer-2-Sidechain-Netzwerk Liquid Network den Großteil der Gelder zurückerhalten, die bei einem kürzlichen Exploit kompromittiert wurden – nach direkten On-Chain-Verhandlungen mit dem Angreifer.
#HackerAlert $BITCOIN
6
·
--
Mit der Nachricht, dass $BTC im Wert von 320 Millionen Dollar gehackt wurde, ist es sehr wahrscheinlich, dass der Markt aus Panik ins Wanken gerät... Das Bearish-Instrument ist schon deutlich in Sicht☹️
Der Einfluss von BTC ist auf dem Kryptomarkt sehr groß; es ist unmöglich, dass Altcoins unter den aktuellen Umständen nicht betroffen sind. Um diese Annahme zu beweisen, können wir uns die nächsten 3 Tage ansehen.
Lasst uns die Wellen prüfen😁
#HackerNews #HackerAlert #BTCBearish #BTCPumpToday
{future}(BTCUSDT)
Mit der Nachricht, dass $BTC im Wert von 320 Millionen Dollar gehackt wurde, ist es sehr wahrscheinlich, dass der Markt aus Panik ins Wanken gerät... Das Bearish-Instrument ist schon deutlich in Sicht☹️
Der Einfluss von BTC ist auf dem Kryptomarkt sehr groß; es ist unmöglich, dass Altcoins unter den aktuellen Umständen nicht betroffen sind. Um diese Annahme zu beweisen, können wir uns die nächsten 3 Tage ansehen.
Lasst uns die Wellen prüfen😁
#HackerNews #HackerAlert #BTCBearish #BTCPumpToday
Der Einfluss von BTC ist auf dem Kryptomarkt sehr groß; es ist unmöglich, dass Altcoins unter den aktuellen Umständen nicht betroffen sind. Um diese Annahme zu beweisen, können wir uns die nächsten 3 Tage ansehen.
Lasst uns die Wellen prüfen😁
#HackerNews #HackerAlert #BTCBearish #BTCPumpToday
BTC BEARISH DI SEPTEMBER
75%
BTC TETAP BULLISH DI SEPTEMBER
25%
4 Stimmen • Abstimmung beendet
212
#HackerAlert
🔥 320 Millionen Dollar werden als Geiseln gehalten: Hacker entziehen 95 % von Bitcoin aus dem Liquid Network, versprechen aber, den „meisten Teil“ zurückzugeben
Das Liquid Network (Blockstreams Bitcoin-Sidechain) stand im Mittelpunkt eines hochkarätigen Vorfalls. Unbekannte haben etwa 4.000 $BTC (≈320 Millionen Dollar) aus einem verpfändeten Wallet abgezogen – das sind fast 95 % aller verpfändeten Assets im Netzwerk.
📊 Wichtige Details zum Vorfall:
➡️ Blockchain-Kommunikation: Die Kommunikation zwischen Blockstream und den Hackern erfolgt direkt on-chain über OP_RETURN-Transaktionen und mit PGP verschlüsselte Nachrichten.
➡️ Rückerstattungsbedingung: Die Angreifer nennen sich „White-Hats“ und sind bereit, die Gelder zurückzugeben, aber sie haben eine klare Forderung gestellt – zuerst müssen die Entwickler die kritische Schwachstelle vollständig schließen. „Bitte behebt zuerst den Bug“, sagten sie.
➡️ Ein Löffel Teer: Die Hacker erklärten, sie würden „den größten Teil“ der Gelder zurückgeben – damit bleibt die Frage offen, wie viel sie als „Bounty“ behalten wollen.
Was passiert jetzt?
Liquid hat Bridge-Nodes blockiert und das Netzwerk pausiert. Sicherheitsexperten stellen fest, dass gewöhnliche, ethische Hacker selten hunderte Millionen ohne Vorwarnung abziehen, aber allein die Tatsache, dass ein Dialog zustande kommt, gibt Hoffnung auf eine erfolgreiche Lösung des Konflikts. Es gibt Spekulationen, dass die Schwachstelle mithilfe leistungsstarker KI-Code-Analysetools gefunden worden sein könnte.
Derzeit befinden sich fast alle 4.000 $BTC noch unter der Kontrolle der Hacker. Wir warten auf eine Lösung von Blockstream und auf weitere Bewegung der Gelder! ⏳
{future}(BTCUSDT)
#HackerAlert
🔥 320 Millionen Dollar werden als Geiseln gehalten: Hacker entziehen 95 % von Bitcoin aus dem Liquid Network, versprechen aber, den „meisten Teil“ zurückzugeben
Das Liquid Network (Blockstreams Bitcoin-Sidechain) stand im Mittelpunkt eines hochkarätigen Vorfalls. Unbekannte haben etwa 4.000 $BTC (≈320 Millionen Dollar) aus einem verpfändeten Wallet abgezogen – das sind fast 95 % aller verpfändeten Assets im Netzwerk.
📊 Wichtige Details zum Vorfall:
➡️ Blockchain-Kommunikation: Die Kommunikation zwischen Blockstream und den Hackern erfolgt direkt on-chain über OP_RETURN-Transaktionen und mit PGP verschlüsselte Nachrichten.
➡️ Rückerstattungsbedingung: Die Angreifer nennen sich „White-Hats“ und sind bereit, die Gelder zurückzugeben, aber sie haben eine klare Forderung gestellt – zuerst müssen die Entwickler die kritische Schwachstelle vollständig schließen. „Bitte behebt zuerst den Bug“, sagten sie.
➡️ Ein Löffel Teer: Die Hacker erklärten, sie würden „den größten Teil“ der Gelder zurückgeben – damit bleibt die Frage offen, wie viel sie als „Bounty“ behalten wollen.
Was passiert jetzt?
Liquid hat Bridge-Nodes blockiert und das Netzwerk pausiert. Sicherheitsexperten stellen fest, dass gewöhnliche, ethische Hacker selten hunderte Millionen ohne Vorwarnung abziehen, aber allein die Tatsache, dass ein Dialog zustande kommt, gibt Hoffnung auf eine erfolgreiche Lösung des Konflikts. Es gibt Spekulationen, dass die Schwachstelle mithilfe leistungsstarker KI-Code-Analysetools gefunden worden sein könnte.
Derzeit befinden sich fast alle 4.000 $BTC noch unter der Kontrolle der Hacker. Wir warten auf eine Lösung von Blockstream und auf weitere Bewegung der Gelder! ⏳
🔥 320 Millionen Dollar werden als Geiseln gehalten: Hacker entziehen 95 % von Bitcoin aus dem Liquid Network, versprechen aber, den „meisten Teil“ zurückzugeben
Das Liquid Network (Blockstreams Bitcoin-Sidechain) stand im Mittelpunkt eines hochkarätigen Vorfalls. Unbekannte haben etwa 4.000 $BTC (≈320 Millionen Dollar) aus einem verpfändeten Wallet abgezogen – das sind fast 95 % aller verpfändeten Assets im Netzwerk.
📊 Wichtige Details zum Vorfall:
➡️ Blockchain-Kommunikation: Die Kommunikation zwischen Blockstream und den Hackern erfolgt direkt on-chain über OP_RETURN-Transaktionen und mit PGP verschlüsselte Nachrichten.
➡️ Rückerstattungsbedingung: Die Angreifer nennen sich „White-Hats“ und sind bereit, die Gelder zurückzugeben, aber sie haben eine klare Forderung gestellt – zuerst müssen die Entwickler die kritische Schwachstelle vollständig schließen. „Bitte behebt zuerst den Bug“, sagten sie.
➡️ Ein Löffel Teer: Die Hacker erklärten, sie würden „den größten Teil“ der Gelder zurückgeben – damit bleibt die Frage offen, wie viel sie als „Bounty“ behalten wollen.
Was passiert jetzt?
Liquid hat Bridge-Nodes blockiert und das Netzwerk pausiert. Sicherheitsexperten stellen fest, dass gewöhnliche, ethische Hacker selten hunderte Millionen ohne Vorwarnung abziehen, aber allein die Tatsache, dass ein Dialog zustande kommt, gibt Hoffnung auf eine erfolgreiche Lösung des Konflikts. Es gibt Spekulationen, dass die Schwachstelle mithilfe leistungsstarker KI-Code-Analysetools gefunden worden sein könnte.
Derzeit befinden sich fast alle 4.000 $BTC noch unter der Kontrolle der Hacker. Wir warten auf eine Lösung von Blockstream und auf weitere Bewegung der Gelder! ⏳
47
POKÉMON-KONTO HACKEN Das offizielle Konto wurde kompromittiert, um eine falsche Memecoin $POKEMON zu bewerben.
#HackerAlert
Hack der Pokémon-Kontos zur Promotion der Memecoin $POKEMON
https://cryptonews.net/33361991/?utm_source=CryptoNews&utm_medium=app&utm_campaign=shared
POKÉMON-KONTO HACKEN Das offizielle Konto wurde kompromittiert, um eine falsche Memecoin $POKEMON zu bewerben.
#HackerAlert
Hack der Pokémon-Kontos zur Promotion der Memecoin $POKEMON
https://cryptonews.net/33361991/?utm_source=CryptoNews&utm_medium=app&utm_campaign=shared
#HackerAlert
Hack der Pokémon-Kontos zur Promotion der Memecoin $POKEMON
https://cryptonews.net/33361991/?utm_source=CryptoNews&utm_medium=app&utm_campaign=shared
71

Artikel
Das MANTRA-Netzwerk wurde nach einem Sicherheitsvorfall stillgelegt⚠️ Das MANTRA-Chain-Netzwerk wurde nach einem Sicherheitsvorfall stillgelegt. Der Preis der nativen Kryptowährung fällt.
Das Entwicklungsteam sagt, eine Schwachstelle erkannt zu haben und daran zu arbeiten, sie vollständig zu beheben.
Das Entwicklungsteam sagt, eine Schwachstelle erkannt zu haben und daran zu arbeiten, sie zu beheben.
Nur 2 Wallets des Netzwerks sollen durch diesen Vorfall Verluste an Geldern erlitten haben.
Der Preis der Kryptowährung MANTRA fällt in den letzten 24 Stunden um mehr als 6%.
Das MANTRA-Chain-Netzwerk erlitt nach der Entdeckung eines Sicherheitsvorfalls in seiner Infrastruktur eine vollständige Betriebsunterbrechung. Das Entwicklungsteam entschied, vorsorglich die Validatoren, Brücken und öffentlichen Verknüpfungspunkte einzufrieren, um die Bedrohung einzudämmen und die Vermögenswerte der Nutzer zu schützen.
Das MANTRA-Netzwerk wurde nach einem Sicherheitsvorfall stillgelegt
⚠️ Das MANTRA-Chain-Netzwerk wurde nach einem Sicherheitsvorfall stillgelegt. Der Preis der nativen Kryptowährung fällt.
Das Entwicklungsteam sagt, eine Schwachstelle erkannt zu haben und daran zu arbeiten, sie vollständig zu beheben.
Das Entwicklungsteam sagt, eine Schwachstelle erkannt zu haben und daran zu arbeiten, sie zu beheben.
Nur 2 Wallets des Netzwerks sollen durch diesen Vorfall Verluste an Geldern erlitten haben.
Der Preis der Kryptowährung MANTRA fällt in den letzten 24 Stunden um mehr als 6%.
Das MANTRA-Chain-Netzwerk erlitt nach der Entdeckung eines Sicherheitsvorfalls in seiner Infrastruktur eine vollständige Betriebsunterbrechung. Das Entwicklungsteam entschied, vorsorglich die Validatoren, Brücken und öffentlichen Verknüpfungspunkte einzufrieren, um die Bedrohung einzudämmen und die Vermögenswerte der Nutzer zu schützen.
Das Entwicklungsteam sagt, eine Schwachstelle erkannt zu haben und daran zu arbeiten, sie vollständig zu beheben.
Das Entwicklungsteam sagt, eine Schwachstelle erkannt zu haben und daran zu arbeiten, sie zu beheben.
Nur 2 Wallets des Netzwerks sollen durch diesen Vorfall Verluste an Geldern erlitten haben.
Der Preis der Kryptowährung MANTRA fällt in den letzten 24 Stunden um mehr als 6%.
Das MANTRA-Chain-Netzwerk erlitt nach der Entdeckung eines Sicherheitsvorfalls in seiner Infrastruktur eine vollständige Betriebsunterbrechung. Das Entwicklungsteam entschied, vorsorglich die Validatoren, Brücken und öffentlichen Verknüpfungspunkte einzufrieren, um die Bedrohung einzudämmen und die Vermögenswerte der Nutzer zu schützen.
262


Bro hat die Seed-Phrase geschützt, aber vergessen, das Google-Konto zu schützen. 💀
Ông này chuyển BTC từ Coldcard MK4 → CEX để tránh rủi ro từ hardware wallet.
12 Stunden später:
🔐 Coldcard: SAFE ✅
🏦 CEX: SAFE… vorerst
📧 Google-Konto: GG 💀
₿ BTC: $750K WEG
Laut GoPlus braucht der Angreifer nichts weiter mit hochkompliziertem Brute-Force. Es reicht: Phishing, Malware, Cookie-Diebstahl, Passwort-Reuse oder das Übernehmen von Recovery-E-Mail/Telefon.
Hardware-Wallet: „Ich habe dein Bitcoin geschützt.“
Google-Konto: „Halt mein Bier.“ 🍺💀
Die heutige Lektion:
Du kannst dein Bitcoin cold speichern.
Du kannst deine Dummheit nicht cold speichern. 💀
Wer von euch hält Crypto auf der CEX—welcher Schutzschicht vertraut ihr am meisten: Passkeys, Hardware-Key oder 2FA? 👀
#HackerAlert #Coldcard
Bro hat die Seed-Phrase geschützt, aber vergessen, das Google-Konto zu schützen. 💀
Ông này chuyển BTC từ Coldcard MK4 → CEX để tránh rủi ro từ hardware wallet.
12 Stunden später:
🔐 Coldcard: SAFE ✅
🏦 CEX: SAFE… vorerst
📧 Google-Konto: GG 💀
₿ BTC: $750K WEG
Laut GoPlus braucht der Angreifer nichts weiter mit hochkompliziertem Brute-Force. Es reicht: Phishing, Malware, Cookie-Diebstahl, Passwort-Reuse oder das Übernehmen von Recovery-E-Mail/Telefon.
Hardware-Wallet: „Ich habe dein Bitcoin geschützt.“
Google-Konto: „Halt mein Bier.“ 🍺💀
Die heutige Lektion:
Du kannst dein Bitcoin cold speichern.
Du kannst deine Dummheit nicht cold speichern. 💀
Wer von euch hält Crypto auf der CEX—welcher Schutzschicht vertraut ihr am meisten: Passkeys, Hardware-Key oder 2FA? 👀
#HackerAlert #Coldcard
Ông này chuyển BTC từ Coldcard MK4 → CEX để tránh rủi ro từ hardware wallet.
12 Stunden später:
🔐 Coldcard: SAFE ✅
🏦 CEX: SAFE… vorerst
📧 Google-Konto: GG 💀
₿ BTC: $750K WEG
Laut GoPlus braucht der Angreifer nichts weiter mit hochkompliziertem Brute-Force. Es reicht: Phishing, Malware, Cookie-Diebstahl, Passwort-Reuse oder das Übernehmen von Recovery-E-Mail/Telefon.
Hardware-Wallet: „Ich habe dein Bitcoin geschützt.“
Google-Konto: „Halt mein Bier.“ 🍺💀
Die heutige Lektion:
Du kannst dein Bitcoin cold speichern.
Du kannst deine Dummheit nicht cold speichern. 💀
Wer von euch hält Crypto auf der CEX—welcher Schutzschicht vertraut ihr am meisten: Passkeys, Hardware-Key oder 2FA? 👀
#HackerAlert #Coldcard
162
#Polymarket #HackerAlert
🚨 Polymarket gehackt: 2,9 Millionen Dollar via Frontend — Nutzer werden erstattet
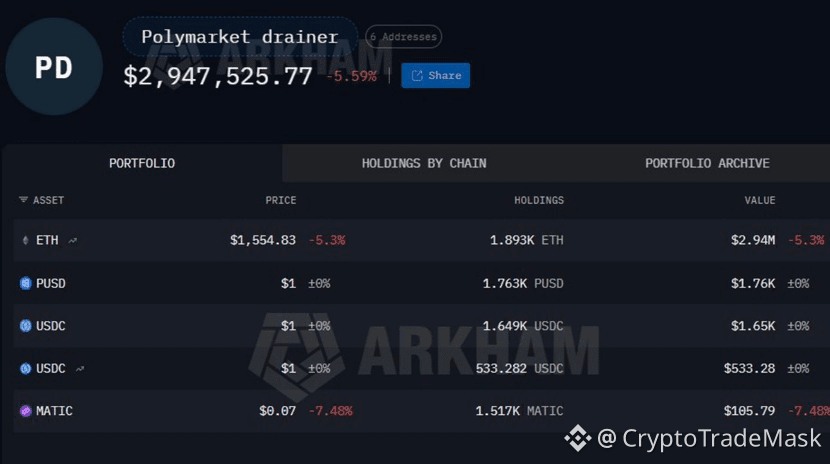
Die Vorhersageplattform Polymarket wurde gehackt. Die Angreifer haben einen Drittanbieter kompromittiert und ein Phishing-Skript in die Benutzeroberfläche der Website eingebunden. Infolgedessen waren mindestens 11 Nutzer-Wallets betroffen, aus denen $2,94 Millionen abgezogen wurden.
Main:
Die Bedrohung wurde beseitigt: Der schädliche Code wurde bereits entfernt, die Smart Contracts der Plattform waren nicht betroffen.
Entschädigung: Polymarket hat offiziell angekündigt, dass sie alle Opfer vollständig erstatten werden.
📉 Kryptoangriffe im Juni: kurz notiert
Dieser Vorfall fließt in die Statistik der schlimmsten Quartalsperiode ein — gemessen an der Anzahl der Hacks. Allein im Juni beliefen sich die Verluste des Kryptomarkts auf 74,9 Millionen US-Dollar (29 Fälle).
Top 3 Hacks des Monats: Humanity Protocol (36 Millionen US-Dollar), Secret Network (4,7 Millionen US-Dollar) und Polymarket (2,9 Millionen US-Dollar).
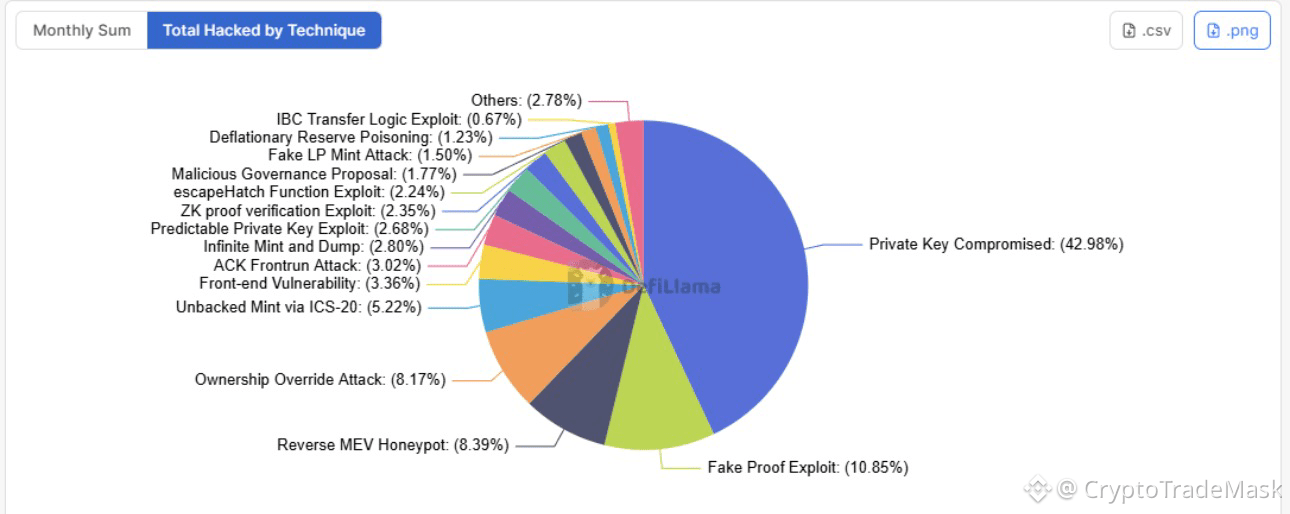
Hauptangriffsvektor: 43 % aller Verluste im Monat entstanden durch die Kompromittierung privater Schlüssel. Trotzdem hält Polymarket stand: Die TVL der Plattform liegt nun bei über 450 Millionen US-Dollar — das sind 301 % mehr als im letzten Jahr.
#Polymarket #HackerAlert
🚨 Polymarket gehackt: 2,9 Millionen Dollar via Frontend — Nutzer werden erstattet
Die Vorhersageplattform Polymarket wurde gehackt. Die Angreifer haben einen Drittanbieter kompromittiert und ein Phishing-Skript in die Benutzeroberfläche der Website eingebunden. Infolgedessen waren mindestens 11 Nutzer-Wallets betroffen, aus denen $2,94 Millionen abgezogen wurden.
Main:
Die Bedrohung wurde beseitigt: Der schädliche Code wurde bereits entfernt, die Smart Contracts der Plattform waren nicht betroffen.
Entschädigung: Polymarket hat offiziell angekündigt, dass sie alle Opfer vollständig erstatten werden.
📉 Kryptoangriffe im Juni: kurz notiert
Dieser Vorfall fließt in die Statistik der schlimmsten Quartalsperiode ein — gemessen an der Anzahl der Hacks. Allein im Juni beliefen sich die Verluste des Kryptomarkts auf 74,9 Millionen US-Dollar (29 Fälle).
Top 3 Hacks des Monats: Humanity Protocol (36 Millionen US-Dollar), Secret Network (4,7 Millionen US-Dollar) und Polymarket (2,9 Millionen US-Dollar).
Hauptangriffsvektor: 43 % aller Verluste im Monat entstanden durch die Kompromittierung privater Schlüssel. Trotzdem hält Polymarket stand: Die TVL der Plattform liegt nun bei über 450 Millionen US-Dollar — das sind 301 % mehr als im letzten Jahr.
🚨 Polymarket gehackt: 2,9 Millionen Dollar via Frontend — Nutzer werden erstattet
Die Vorhersageplattform Polymarket wurde gehackt. Die Angreifer haben einen Drittanbieter kompromittiert und ein Phishing-Skript in die Benutzeroberfläche der Website eingebunden. Infolgedessen waren mindestens 11 Nutzer-Wallets betroffen, aus denen $2,94 Millionen abgezogen wurden.
Main:
Die Bedrohung wurde beseitigt: Der schädliche Code wurde bereits entfernt, die Smart Contracts der Plattform waren nicht betroffen.
Entschädigung: Polymarket hat offiziell angekündigt, dass sie alle Opfer vollständig erstatten werden.
📉 Kryptoangriffe im Juni: kurz notiert
Dieser Vorfall fließt in die Statistik der schlimmsten Quartalsperiode ein — gemessen an der Anzahl der Hacks. Allein im Juni beliefen sich die Verluste des Kryptomarkts auf 74,9 Millionen US-Dollar (29 Fälle).
Top 3 Hacks des Monats: Humanity Protocol (36 Millionen US-Dollar), Secret Network (4,7 Millionen US-Dollar) und Polymarket (2,9 Millionen US-Dollar).
Hauptangriffsvektor: 43 % aller Verluste im Monat entstanden durch die Kompromittierung privater Schlüssel. Trotzdem hält Polymarket stand: Die TVL der Plattform liegt nun bei über 450 Millionen US-Dollar — das sind 301 % mehr als im letzten Jahr.
1
175
Artikel
Rote Warnung‼️: Deine Cold Wallet ist nicht mehr kalt – 70 Millionen Dollar sind verschwunden, ohne dass ein einziges Gerät angefasst wurde!⚠️ Dringende Sicherheitswarnung: Das ist keine Science-Fiction. Das ist wirklich passiert.
Was sind Cold Wallets?
Eine Cold Wallet (Kalte Brieftasche) ist ein physisches Gerät, das wie ein USB-Stick aussieht. Seine einzige Aufgabe besteht darin, deine privaten Schlüssel fernab vom Internet aufzubewahren. Im Gegensatz zu Hot Wallets (Heißen Wallets) auf deinem Telefon oder in deinem Browser, die ständig mit dem Internet verbunden sind.
Warum vertrauen Menschen ihr? Weil die Logik sagt: Wenn der Schlüssel nicht mit dem Internet verbunden ist, kann kein Hacker darauf zugreifen. Große Investoren legen dort ihre Millionen ab und schlafen beruhigt. Sie galt als unbezwingbare Festung … bis zum 1. August 2026.
Rote Warnung‼️: Deine Cold Wallet ist nicht mehr kalt – 70 Millionen Dollar sind verschwunden, ohne dass ein einziges Gerät angefasst wurde!
⚠️ Dringende Sicherheitswarnung: Das ist keine Science-Fiction. Das ist wirklich passiert.
Was sind Cold Wallets?
Eine Cold Wallet (Kalte Brieftasche) ist ein physisches Gerät, das wie ein USB-Stick aussieht. Seine einzige Aufgabe besteht darin, deine privaten Schlüssel fernab vom Internet aufzubewahren. Im Gegensatz zu Hot Wallets (Heißen Wallets) auf deinem Telefon oder in deinem Browser, die ständig mit dem Internet verbunden sind.
Warum vertrauen Menschen ihr? Weil die Logik sagt: Wenn der Schlüssel nicht mit dem Internet verbunden ist, kann kein Hacker darauf zugreifen. Große Investoren legen dort ihre Millionen ab und schlafen beruhigt. Sie galt als unbezwingbare Festung … bis zum 1. August 2026.
Was sind Cold Wallets?
Eine Cold Wallet (Kalte Brieftasche) ist ein physisches Gerät, das wie ein USB-Stick aussieht. Seine einzige Aufgabe besteht darin, deine privaten Schlüssel fernab vom Internet aufzubewahren. Im Gegensatz zu Hot Wallets (Heißen Wallets) auf deinem Telefon oder in deinem Browser, die ständig mit dem Internet verbunden sind.
Warum vertrauen Menschen ihr? Weil die Logik sagt: Wenn der Schlüssel nicht mit dem Internet verbunden ist, kann kein Hacker darauf zugreifen. Große Investoren legen dort ihre Millionen ab und schlafen beruhigt. Sie galt als unbezwingbare Festung … bis zum 1. August 2026.
1
2
255
·
--
Was ist wirklich mit #coldcard passiert? Es war kein „KI“-Hack – es war ein Firmware-Bug von 2021. Die Schwachstelle wurde im März 2021 in der Firmware 4.0.0 von Coldcard eingeführt: Die Geräte übersprangen ihren Hardware-Zufallszahlengenerator und fielen in die Schlüsselgenerierung per Software – vorhersehbar, mit Daten gesät, die keine geheimen Chip-Informationen sind.  Der konkrete Fehler liegt in libngu: Die Prüfroutine nutzt #ifndef MICROPY_HW_ENABLE_RNG. Dabei wird nur geprüft, ob das Makro existiert, nicht ob sein Wert ungleich Null ist.  Ergebnis: Jeder kann die Seed-Kandidaten offline reproduzieren und Adressen ableiten, um sie mit der Blockchain zu vergleichen – ohne das Gerät zu berühren.
Die Zahl wächst weiter in Wellen: von anfänglich 594 BTC auf 1.082 BTC (1.196 Adressen) am 31. Juli, danach auf 1.158 BTC, und am 2. August brachte eine dritte Welle den Gesamtwert auf ~1.367 BTC (~89 Mio. $) aus 4.585 Adressen;  heute ist von einer vierten Welle die Rede. Coinkite veröffentlichte am 31. Juli Notfall-Firmware für alle betroffenen Modelle, aber das Installieren repariert keinen bereits vorhandenen Seed.  Es muss ein neuer Seed erzeugt und die Gelder müssen umgezogen werden. #HackerAlert #bitcoin $BTC
Was ist wirklich mit #coldcard passiert? Es war kein „KI“-Hack – es war ein Firmware-Bug von 2021. Die Schwachstelle wurde im März 2021 in der Firmware 4.0.0 von Coldcard eingeführt: Die Geräte übersprangen ihren Hardware-Zufallszahlengenerator und fielen in die Schlüsselgenerierung per Software – vorhersehbar, mit Daten gesät, die keine geheimen Chip-Informationen sind.  Der konkrete Fehler liegt in libngu: Die Prüfroutine nutzt #ifndef MICROPY_HW_ENABLE_RNG. Dabei wird nur geprüft, ob das Makro existiert, nicht ob sein Wert ungleich Null ist.  Ergebnis: Jeder kann die Seed-Kandidaten offline reproduzieren und Adressen ableiten, um sie mit der Blockchain zu vergleichen – ohne das Gerät zu berühren.
Die Zahl wächst weiter in Wellen: von anfänglich 594 BTC auf 1.082 BTC (1.196 Adressen) am 31. Juli, danach auf 1.158 BTC, und am 2. August brachte eine dritte Welle den Gesamtwert auf ~1.367 BTC (~89 Mio. $) aus 4.585 Adressen;  heute ist von einer vierten Welle die Rede. Coinkite veröffentlichte am 31. Juli Notfall-Firmware für alle betroffenen Modelle, aber das Installieren repariert keinen bereits vorhandenen Seed.  Es muss ein neuer Seed erzeugt und die Gelder müssen umgezogen werden. #HackerAlert #bitcoin $BTC
Die Zahl wächst weiter in Wellen: von anfänglich 594 BTC auf 1.082 BTC (1.196 Adressen) am 31. Juli, danach auf 1.158 BTC, und am 2. August brachte eine dritte Welle den Gesamtwert auf ~1.367 BTC (~89 Mio. $) aus 4.585 Adressen;  heute ist von einer vierten Welle die Rede. Coinkite veröffentlichte am 31. Juli Notfall-Firmware für alle betroffenen Modelle, aber das Installieren repariert keinen bereits vorhandenen Seed.  Es muss ein neuer Seed erzeugt und die Gelder müssen umgezogen werden. #HackerAlert #bitcoin $BTC
111
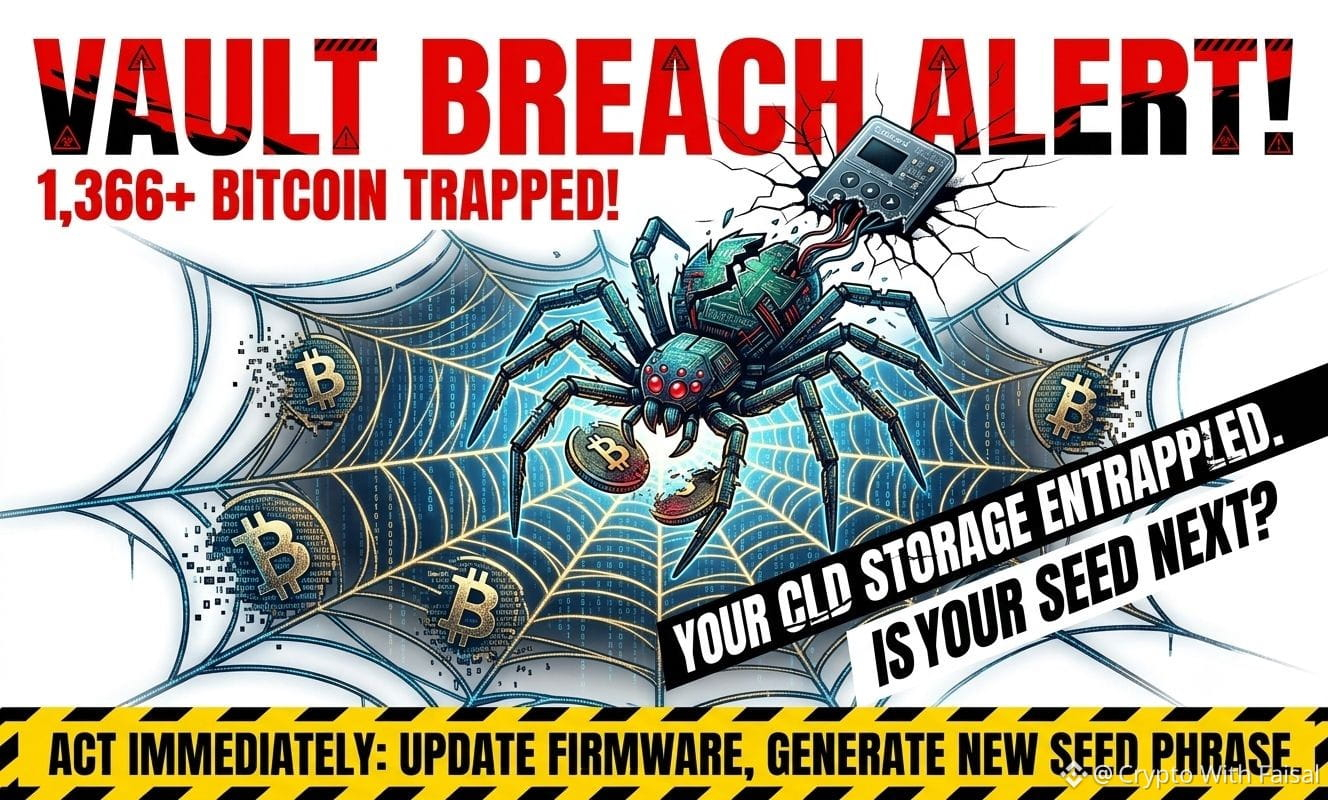
#coldcardexploitattackerscontrol1366btc
🚨 KRITISCHE SICHERHEITSWARNUNG: EXPANSION DES EXPLOITS BEI COLCARD-NUTZERN 🚨
Die Blutung hat nicht aufgehört. Was gestern mit einem alarmierenden Abfluss von 594 BTC in weniger als 30 Minuten begann, hat sich inzwischen weiter verschärft—Ausnutzer kontrollieren derzeit über 1.366,38 BTC!
Die Analyse von Galaxy Research bestätigt bisher drei unterschiedliche Angriffswellen. Die brennende Frage, die sich jeder Halter stellt: Ist der Angriff vorbei, oder kommen weitere Sicherheitsverletzungen? Ob es sich um einen einzelnen Hacker handelt, der aufgerüstete Exploit-Vektoren einsetzt, oder um mehrere Angreifer, die alte, seit März 2021 bestehende Schwachstellen ausnutzen—die Gefahr ist real.
🛡️ SOFORTPLAN (SCHÜTZEN SIE IHRE VERMÖGENSWERTE):
Sofort patchen: Aktualisieren Sie die Firmware Ihres Geräts unverzüglich auf die neueste offizielle Version.
Neuen Seed generieren: Übertragen Sie Ihre Gelder auf einen vollständig neuen, nicht kompromittierten Seed-Satz.
Vorausschauend bleiben: Cold Storage ist nur so sicher wie Ihre Sicherheits-Hygiene—warten Sie nicht, bis Ihr Wallet geleert ist, um zu handeln!
Bleiben Sie misstrauisch, bleiben Sie sicher und schützen Sie Ihre Bestände! 🔒⚡
Haftungsausschluss: Keine Finanzberatung. Tun Sie immer Ihre eigene Recherche (DYOR).
#BTC #Coldcard #HackerAlert
$VELVET
{future}(VELVETUSDT)
$BEAT
{future}(BEATUSDT)
$BTC
{future}(BTCUSDT)
#coldcardexploitattackerscontrol1366btc
🚨 KRITISCHE SICHERHEITSWARNUNG: EXPANSION DES EXPLOITS BEI COLCARD-NUTZERN 🚨
Die Blutung hat nicht aufgehört. Was gestern mit einem alarmierenden Abfluss von 594 BTC in weniger als 30 Minuten begann, hat sich inzwischen weiter verschärft—Ausnutzer kontrollieren derzeit über 1.366,38 BTC!
Die Analyse von Galaxy Research bestätigt bisher drei unterschiedliche Angriffswellen. Die brennende Frage, die sich jeder Halter stellt: Ist der Angriff vorbei, oder kommen weitere Sicherheitsverletzungen? Ob es sich um einen einzelnen Hacker handelt, der aufgerüstete Exploit-Vektoren einsetzt, oder um mehrere Angreifer, die alte, seit März 2021 bestehende Schwachstellen ausnutzen—die Gefahr ist real.
🛡️ SOFORTPLAN (SCHÜTZEN SIE IHRE VERMÖGENSWERTE):
Sofort patchen: Aktualisieren Sie die Firmware Ihres Geräts unverzüglich auf die neueste offizielle Version.
Neuen Seed generieren: Übertragen Sie Ihre Gelder auf einen vollständig neuen, nicht kompromittierten Seed-Satz.
Vorausschauend bleiben: Cold Storage ist nur so sicher wie Ihre Sicherheits-Hygiene—warten Sie nicht, bis Ihr Wallet geleert ist, um zu handeln!
Bleiben Sie misstrauisch, bleiben Sie sicher und schützen Sie Ihre Bestände! 🔒⚡
Haftungsausschluss: Keine Finanzberatung. Tun Sie immer Ihre eigene Recherche (DYOR).
#BTC #Coldcard #HackerAlert
$VELVET
$BEAT
$BTC
🚨 KRITISCHE SICHERHEITSWARNUNG: EXPANSION DES EXPLOITS BEI COLCARD-NUTZERN 🚨
Die Blutung hat nicht aufgehört. Was gestern mit einem alarmierenden Abfluss von 594 BTC in weniger als 30 Minuten begann, hat sich inzwischen weiter verschärft—Ausnutzer kontrollieren derzeit über 1.366,38 BTC!
Die Analyse von Galaxy Research bestätigt bisher drei unterschiedliche Angriffswellen. Die brennende Frage, die sich jeder Halter stellt: Ist der Angriff vorbei, oder kommen weitere Sicherheitsverletzungen? Ob es sich um einen einzelnen Hacker handelt, der aufgerüstete Exploit-Vektoren einsetzt, oder um mehrere Angreifer, die alte, seit März 2021 bestehende Schwachstellen ausnutzen—die Gefahr ist real.
🛡️ SOFORTPLAN (SCHÜTZEN SIE IHRE VERMÖGENSWERTE):
Sofort patchen: Aktualisieren Sie die Firmware Ihres Geräts unverzüglich auf die neueste offizielle Version.
Neuen Seed generieren: Übertragen Sie Ihre Gelder auf einen vollständig neuen, nicht kompromittierten Seed-Satz.
Vorausschauend bleiben: Cold Storage ist nur so sicher wie Ihre Sicherheits-Hygiene—warten Sie nicht, bis Ihr Wallet geleert ist, um zu handeln!
Bleiben Sie misstrauisch, bleiben Sie sicher und schützen Sie Ihre Bestände! 🔒⚡
Haftungsausschluss: Keine Finanzberatung. Tun Sie immer Ihre eigene Recherche (DYOR).
#BTC #Coldcard #HackerAlert
$VELVET
$BEAT
$BTC
2
4
4.7k
#HackerAlert
🚨 Hacker zieht 1,66 Millionen US-Dollar aus der Allbridge Core Cross-Chain-Bridge durch Liquiditätsmanipulation ab
Die Allbridge-Core-Cross-Chain-Plattform wurde angegriffen, wodurch 1,66 Millionen US-Dollar in Kryptowährung aus Liquiditätspools im Solana-Netzwerk gestohlen wurden.
❓ So funktionierte das Schema:
1. Flash-Loan: Der Angreifer lieh 1,12 Millionen US-Dollar in USDC-Stablecoins aus und tauschte sie gegen USDT.
2. Preismanipulation: Der Hacker führte eine Reihe von 5 „Same-Asset-Swaps“ aus, bei denen USDT gegen USDT getauscht wurde. Aufgrund eines Fehlers in der Logik divergierten die Abrechnungen beider Seiten der Transaktion, was den Intra-Pool-Preis des Assets erheblich verzerrte.
3. Finale des Angriffs: Der verzerrte Preis ermöglichte es nur, 4.000 USDT gegen 2,24 Millionen USDC einzutauschen. Der Angreifer gab den Flash-Loan zurück und machte einen Gewinn von rund 1,66 Millionen US-Dollar.
Aktueller Status und Folgen:
➡️ Sicherheit der Gelder: Private Keys, Benutzer-Wallets und Routen ohne Nutzung von Liquiditätspools waren nicht betroffen.
➡️ Maßnahmen des Projekts: Allbridge plant, Pool-Exchanges vollständig aufzugeben.
➡️ Nachverfolgung: Das Team hat bereits Transfers im Wert von 1,63 Millionen US-Dollar verfolgt — die Gelder wurden von Solana an eine Konsolidierungsadresse im Ethereum-Netzwerk übertragen, von wo aus sie in mehrere Richtungen verteilt wurden.
#HackerAlert
🚨 Hacker zieht 1,66 Millionen US-Dollar aus der Allbridge Core Cross-Chain-Bridge durch Liquiditätsmanipulation ab
Die Allbridge-Core-Cross-Chain-Plattform wurde angegriffen, wodurch 1,66 Millionen US-Dollar in Kryptowährung aus Liquiditätspools im Solana-Netzwerk gestohlen wurden.
❓ So funktionierte das Schema:
1. Flash-Loan: Der Angreifer lieh 1,12 Millionen US-Dollar in USDC-Stablecoins aus und tauschte sie gegen USDT.
2. Preismanipulation: Der Hacker führte eine Reihe von 5 „Same-Asset-Swaps“ aus, bei denen USDT gegen USDT getauscht wurde. Aufgrund eines Fehlers in der Logik divergierten die Abrechnungen beider Seiten der Transaktion, was den Intra-Pool-Preis des Assets erheblich verzerrte.
3. Finale des Angriffs: Der verzerrte Preis ermöglichte es nur, 4.000 USDT gegen 2,24 Millionen USDC einzutauschen. Der Angreifer gab den Flash-Loan zurück und machte einen Gewinn von rund 1,66 Millionen US-Dollar.
Aktueller Status und Folgen:
➡️ Sicherheit der Gelder: Private Keys, Benutzer-Wallets und Routen ohne Nutzung von Liquiditätspools waren nicht betroffen.
➡️ Maßnahmen des Projekts: Allbridge plant, Pool-Exchanges vollständig aufzugeben.
➡️ Nachverfolgung: Das Team hat bereits Transfers im Wert von 1,63 Millionen US-Dollar verfolgt — die Gelder wurden von Solana an eine Konsolidierungsadresse im Ethereum-Netzwerk übertragen, von wo aus sie in mehrere Richtungen verteilt wurden.
🚨 Hacker zieht 1,66 Millionen US-Dollar aus der Allbridge Core Cross-Chain-Bridge durch Liquiditätsmanipulation ab
Die Allbridge-Core-Cross-Chain-Plattform wurde angegriffen, wodurch 1,66 Millionen US-Dollar in Kryptowährung aus Liquiditätspools im Solana-Netzwerk gestohlen wurden.
❓ So funktionierte das Schema:
1. Flash-Loan: Der Angreifer lieh 1,12 Millionen US-Dollar in USDC-Stablecoins aus und tauschte sie gegen USDT.
2. Preismanipulation: Der Hacker führte eine Reihe von 5 „Same-Asset-Swaps“ aus, bei denen USDT gegen USDT getauscht wurde. Aufgrund eines Fehlers in der Logik divergierten die Abrechnungen beider Seiten der Transaktion, was den Intra-Pool-Preis des Assets erheblich verzerrte.
3. Finale des Angriffs: Der verzerrte Preis ermöglichte es nur, 4.000 USDT gegen 2,24 Millionen USDC einzutauschen. Der Angreifer gab den Flash-Loan zurück und machte einen Gewinn von rund 1,66 Millionen US-Dollar.
Aktueller Status und Folgen:
➡️ Sicherheit der Gelder: Private Keys, Benutzer-Wallets und Routen ohne Nutzung von Liquiditätspools waren nicht betroffen.
➡️ Maßnahmen des Projekts: Allbridge plant, Pool-Exchanges vollständig aufzugeben.
➡️ Nachverfolgung: Das Team hat bereits Transfers im Wert von 1,63 Millionen US-Dollar verfolgt — die Gelder wurden von Solana an eine Konsolidierungsadresse im Ethereum-Netzwerk übertragen, von wo aus sie in mehrere Richtungen verteilt wurden.
3
58
#HackerAlert
🚨 Kritischer Fehler in Harmony ($ONE ): erneut angegriffen, ein vollständiger Netzwerk-Rollback wird erwogen
Das Harmony-Netzwerk wurde durch eine mathematische Schwachstelle auf Protokollebene kompromittiert, die es Angreifern ermöglichte, Milliarden nativer $ONE -Token „aus dem Nichts“ zu horten.
🔍 Was ist passiert?
Mathematische Herde: Dank zweier Schwachstellen in plattformübergreifenden Quittungen (Cross-Shard Receipts) konnten Angreifer Quorum-Checks passieren, ohne ordnungsgemäße Validator-Signaturen, sowie bereits verwendete Quittungen wiederverwenden.
Emissionsmaßstab: Laut Schätzungen des On-Chain-Forschers Juiceberg wurden etwa 4 Milliarden ONEs erstellt (~26% des gesamten Angebots), von denen mindestens 2,8 Milliarden bereits an den Börsen gelandet sind. Harmony hat die exakten Zahlen noch nicht bestätigt.
Notfall-Update: Harmony hat für Validatoren das Patch v2026.1.1 veröffentlicht, das die Verifikations-Lücken schloss und weiteres unautorisiertes Minting stoppte.
📉 Marktreaktion und Sicherheitsmaßnahmen
Die Bridge bridge.harmony.one wurde vorübergehend ausgesetzt.
Das Harmony-Team veröffentlichte die Adressen von 4 Wallets der Angreifer und forderte Börsen auf, die erkannten Gelder einzufrieren.
Kurssturz: Vor dem Hintergrund der Nachrichten fiel der $ONE -Token innerhalb von 24 Stunden um fast 39%, und die gesamte Marktkapitalisierung des Projekts sank auf 11,27 Millionen US-Dollar.
Rollback-Möglichkeit: Die Entwickler erwägen die Option, den Netzwerkstatus auf den Zeitpunkt des Angriffs zurückzusetzen, aber eine endgültige Entscheidung wurde noch nicht getroffen.
⚠️ Im Gegensatz zum Horizon-Bridge-Hack 2022 (bei dem Multisig-Private-Keys kompromittiert wurden) entstand das Problem diesmal direkt in der Logik der Transaktionsbestätigung und im Protokoll-Quorum.
{future}(ONEUSDT)
#HackerAlert
🚨 Kritischer Fehler in Harmony ($ONE ): erneut angegriffen, ein vollständiger Netzwerk-Rollback wird erwogen
Das Harmony-Netzwerk wurde durch eine mathematische Schwachstelle auf Protokollebene kompromittiert, die es Angreifern ermöglichte, Milliarden nativer $ONE -Token „aus dem Nichts“ zu horten.
🔍 Was ist passiert?
Mathematische Herde: Dank zweier Schwachstellen in plattformübergreifenden Quittungen (Cross-Shard Receipts) konnten Angreifer Quorum-Checks passieren, ohne ordnungsgemäße Validator-Signaturen, sowie bereits verwendete Quittungen wiederverwenden.
Emissionsmaßstab: Laut Schätzungen des On-Chain-Forschers Juiceberg wurden etwa 4 Milliarden ONEs erstellt (~26% des gesamten Angebots), von denen mindestens 2,8 Milliarden bereits an den Börsen gelandet sind. Harmony hat die exakten Zahlen noch nicht bestätigt.
Notfall-Update: Harmony hat für Validatoren das Patch v2026.1.1 veröffentlicht, das die Verifikations-Lücken schloss und weiteres unautorisiertes Minting stoppte.
📉 Marktreaktion und Sicherheitsmaßnahmen
Die Bridge bridge.harmony.one wurde vorübergehend ausgesetzt.
Das Harmony-Team veröffentlichte die Adressen von 4 Wallets der Angreifer und forderte Börsen auf, die erkannten Gelder einzufrieren.
Kurssturz: Vor dem Hintergrund der Nachrichten fiel der $ONE -Token innerhalb von 24 Stunden um fast 39%, und die gesamte Marktkapitalisierung des Projekts sank auf 11,27 Millionen US-Dollar.
Rollback-Möglichkeit: Die Entwickler erwägen die Option, den Netzwerkstatus auf den Zeitpunkt des Angriffs zurückzusetzen, aber eine endgültige Entscheidung wurde noch nicht getroffen.
⚠️ Im Gegensatz zum Horizon-Bridge-Hack 2022 (bei dem Multisig-Private-Keys kompromittiert wurden) entstand das Problem diesmal direkt in der Logik der Transaktionsbestätigung und im Protokoll-Quorum.
🚨 Kritischer Fehler in Harmony ($ONE ): erneut angegriffen, ein vollständiger Netzwerk-Rollback wird erwogen
Das Harmony-Netzwerk wurde durch eine mathematische Schwachstelle auf Protokollebene kompromittiert, die es Angreifern ermöglichte, Milliarden nativer $ONE -Token „aus dem Nichts“ zu horten.
🔍 Was ist passiert?
Mathematische Herde: Dank zweier Schwachstellen in plattformübergreifenden Quittungen (Cross-Shard Receipts) konnten Angreifer Quorum-Checks passieren, ohne ordnungsgemäße Validator-Signaturen, sowie bereits verwendete Quittungen wiederverwenden.
Emissionsmaßstab: Laut Schätzungen des On-Chain-Forschers Juiceberg wurden etwa 4 Milliarden ONEs erstellt (~26% des gesamten Angebots), von denen mindestens 2,8 Milliarden bereits an den Börsen gelandet sind. Harmony hat die exakten Zahlen noch nicht bestätigt.
Notfall-Update: Harmony hat für Validatoren das Patch v2026.1.1 veröffentlicht, das die Verifikations-Lücken schloss und weiteres unautorisiertes Minting stoppte.
📉 Marktreaktion und Sicherheitsmaßnahmen
Die Bridge bridge.harmony.one wurde vorübergehend ausgesetzt.
Das Harmony-Team veröffentlichte die Adressen von 4 Wallets der Angreifer und forderte Börsen auf, die erkannten Gelder einzufrieren.
Kurssturz: Vor dem Hintergrund der Nachrichten fiel der $ONE -Token innerhalb von 24 Stunden um fast 39%, und die gesamte Marktkapitalisierung des Projekts sank auf 11,27 Millionen US-Dollar.
Rollback-Möglichkeit: Die Entwickler erwägen die Option, den Netzwerkstatus auf den Zeitpunkt des Angriffs zurückzusetzen, aber eine endgültige Entscheidung wurde noch nicht getroffen.
⚠️ Im Gegensatz zum Horizon-Bridge-Hack 2022 (bei dem Multisig-Private-Keys kompromittiert wurden) entstand das Problem diesmal direkt in der Logik der Transaktionsbestätigung und im Protokoll-Quorum.
1
1
275
Die siebte Ausgabe des BTC Techno Magazine, „Building“, bringt hispanische Führungspersönlichkeiten zusammen, um die Auswirkungen von Web3, KI und Finanzen in Lateinamerika zu analysieren.
Erfahre alle Details zu dieser neuen Ausgabe.
#Alianzas
🚨 Der Hack der Hardware Wallets Coldcard ließ die Stimmung über Bitcoin in den sozialen Medien auf ihren niedrigsten historischen Stand fallen – sogar unterhalb von Krisen wie FTX und Mt. Gox, so die Analysefirma Santiment.
#Web3 #HackerAlert #BTC #venezuela $FTT $BTC
Die siebte Ausgabe des BTC Techno Magazine, „Building“, bringt hispanische Führungspersönlichkeiten zusammen, um die Auswirkungen von Web3, KI und Finanzen in Lateinamerika zu analysieren.
Erfahre alle Details zu dieser neuen Ausgabe.
#Alianzas
🚨 Der Hack der Hardware Wallets Coldcard ließ die Stimmung über Bitcoin in den sozialen Medien auf ihren niedrigsten historischen Stand fallen – sogar unterhalb von Krisen wie FTX und Mt. Gox, so die Analysefirma Santiment.
#Web3 #HackerAlert #BTC #venezuela $FTT $BTC
Erfahre alle Details zu dieser neuen Ausgabe.
#Alianzas
🚨 Der Hack der Hardware Wallets Coldcard ließ die Stimmung über Bitcoin in den sozialen Medien auf ihren niedrigsten historischen Stand fallen – sogar unterhalb von Krisen wie FTX und Mt. Gox, so die Analysefirma Santiment.
#Web3 #HackerAlert #BTC #venezuela $FTT $BTC
3
551

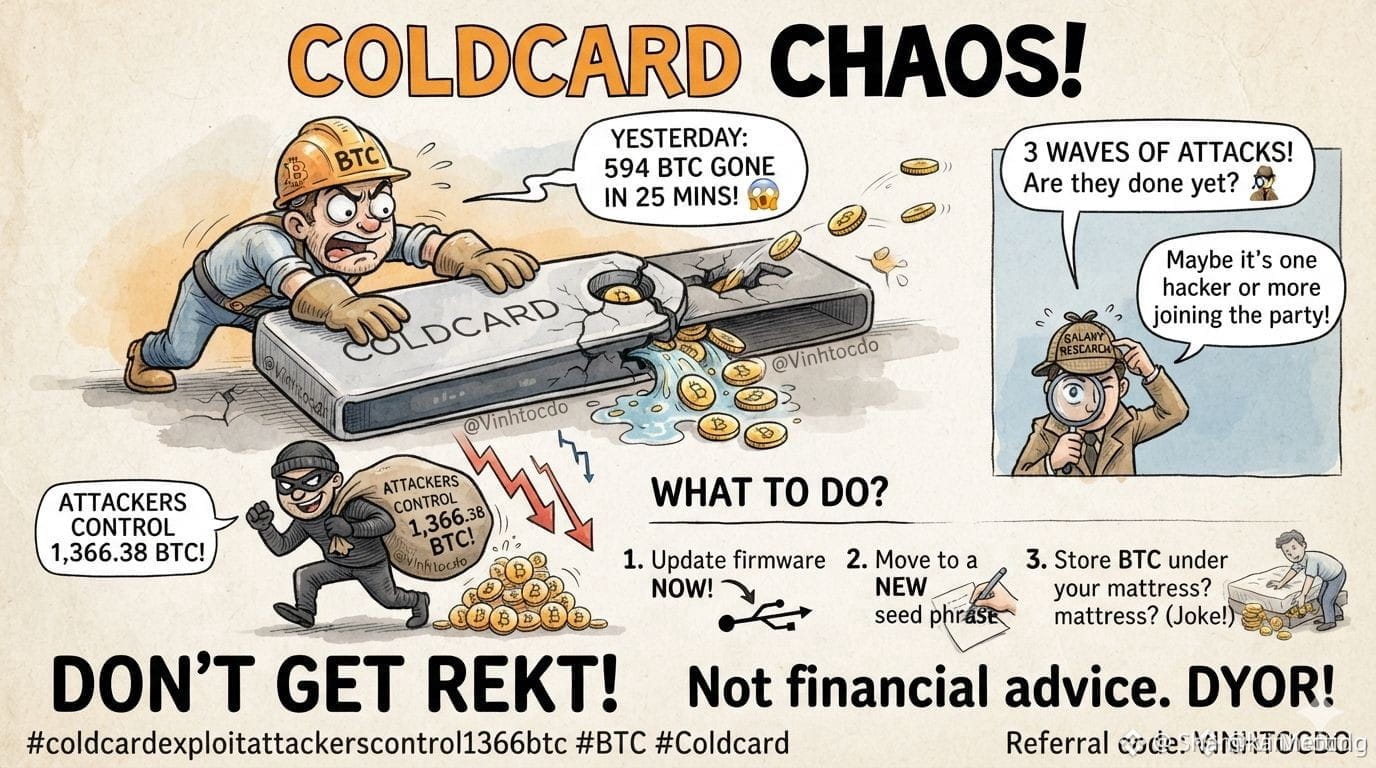
#coldcardexploitattackerscontrol1366btc
Gestern: 594 BTC wurden innerhalb von 25 Minuten verloren. 😱
Heute: Die Eindringlinge kontrollieren 1.366,38 BTC! 📉📉📉
„Galaxy Research“ sagt, es seien offiziell 3 Wellen von Angriffen. Ist das vorbei? 🕵️♂️ Vielleicht ist es nur ein einziger Hacker mit einem besseren Tool, oder vielleicht sind noch mehr dabei und haben sich zur Party dazugesellt! Totale Verwirrung für Coldcard-Nutzer seit März 2021. 💸
Was tun?
Aktualisiere die Firmware jetzt, gehe zu einer neuen Seed Phrase (Seed-Satz) über – oder lagere BTC vielleicht einfach unter deinem Bett? (Scherz!) 😂 Lass dich nicht täuschen!
Keine Finanzberatung.
Bitte weiter verfolgen
#BTC #Coldcard #HackerAlert
$BTC
{future}(BTCUSDT)
#coldcardexploitattackerscontrol1366btc
Gestern: 594 BTC wurden innerhalb von 25 Minuten verloren. 😱
Heute: Die Eindringlinge kontrollieren 1.366,38 BTC! 📉📉📉
„Galaxy Research“ sagt, es seien offiziell 3 Wellen von Angriffen. Ist das vorbei? 🕵️♂️ Vielleicht ist es nur ein einziger Hacker mit einem besseren Tool, oder vielleicht sind noch mehr dabei und haben sich zur Party dazugesellt! Totale Verwirrung für Coldcard-Nutzer seit März 2021. 💸
Was tun?
Aktualisiere die Firmware jetzt, gehe zu einer neuen Seed Phrase (Seed-Satz) über – oder lagere BTC vielleicht einfach unter deinem Bett? (Scherz!) 😂 Lass dich nicht täuschen!
Keine Finanzberatung.
Bitte weiter verfolgen
#BTC #Coldcard #HackerAlert
$BTC
Gestern: 594 BTC wurden innerhalb von 25 Minuten verloren. 😱
Heute: Die Eindringlinge kontrollieren 1.366,38 BTC! 📉📉📉
„Galaxy Research“ sagt, es seien offiziell 3 Wellen von Angriffen. Ist das vorbei? 🕵️♂️ Vielleicht ist es nur ein einziger Hacker mit einem besseren Tool, oder vielleicht sind noch mehr dabei und haben sich zur Party dazugesellt! Totale Verwirrung für Coldcard-Nutzer seit März 2021. 💸
Was tun?
Aktualisiere die Firmware jetzt, gehe zu einer neuen Seed Phrase (Seed-Satz) über – oder lagere BTC vielleicht einfach unter deinem Bett? (Scherz!) 😂 Lass dich nicht täuschen!
Keine Finanzberatung.
Bitte weiter verfolgen
#BTC #Coldcard #HackerAlert
$BTC
1
3
1.8k
·
--
« Ich mach’s für das Ego, nicht für das Geld »...
Hinter ihren Bildschirmen sind einige der meistgesuchten Hacker Frankreichs… manchmal sind sie kaum 15 Jahre alt 💻
Das Besorgniserregendste, laut mehreren Cybersicherheitsexperten, ist, dass diese neue Generation manchmal nicht einmal ein außergewöhnliches technisches Niveau hat.
Dennoch sind die Schäden enorm: massive Datendiebstähle, gelähmte Institutionen und Millionen Euro an Schäden…
Unter ihnen ein 21-jähriger Hacker mit dem Spitznamen „Hex Dex“, verdächtigt, Daten mehrerer Sportverbände abgegriffen zu haben… aber auch „Breach3d“, ein erst 15-jähriger Jugendlicher, der am Hack der ANTS beteiligt war....
#HackerAlert
« Ich mach’s für das Ego, nicht für das Geld »...
Hinter ihren Bildschirmen sind einige der meistgesuchten Hacker Frankreichs… manchmal sind sie kaum 15 Jahre alt 💻
Das Besorgniserregendste, laut mehreren Cybersicherheitsexperten, ist, dass diese neue Generation manchmal nicht einmal ein außergewöhnliches technisches Niveau hat.
Dennoch sind die Schäden enorm: massive Datendiebstähle, gelähmte Institutionen und Millionen Euro an Schäden…
Unter ihnen ein 21-jähriger Hacker mit dem Spitznamen „Hex Dex“, verdächtigt, Daten mehrerer Sportverbände abgegriffen zu haben… aber auch „Breach3d“, ein erst 15-jähriger Jugendlicher, der am Hack der ANTS beteiligt war....
#HackerAlert
Hinter ihren Bildschirmen sind einige der meistgesuchten Hacker Frankreichs… manchmal sind sie kaum 15 Jahre alt 💻
Das Besorgniserregendste, laut mehreren Cybersicherheitsexperten, ist, dass diese neue Generation manchmal nicht einmal ein außergewöhnliches technisches Niveau hat.
Dennoch sind die Schäden enorm: massive Datendiebstähle, gelähmte Institutionen und Millionen Euro an Schäden…
Unter ihnen ein 21-jähriger Hacker mit dem Spitznamen „Hex Dex“, verdächtigt, Daten mehrerer Sportverbände abgegriffen zu haben… aber auch „Breach3d“, ein erst 15-jähriger Jugendlicher, der am Hack der ANTS beteiligt war....
#HackerAlert
2
153
·
--
Kryptowährung hat letztes Jahr 3,4 Milliarden Dollar verloren – und fast keines davon wurde beim „Chain Breaking“ gestohlen. Eine Karte der vier Etagen, in denen das Geld tatsächlich gestohlen wird, und der einen Etage, die noch nie ein Dieb knacken konnte.
Letztes Jahr stahlen Diebe mehr als 3,4 Milliarden Dollar in Krypto. Die größte Beute: 1,5 Milliarden Dollar an einem Nachmittag – der größte digitale Raubzug in der Geschichte der Menschheit.
Der seltsame Teil: In fast keinem davon hat irgendwer tatsächlich die Blockchain gehackt.
Weder die Kryptografie. Noch der Konsens. Noch die Chain. All das hat genau das gemacht, wofür es gebaut wurde – die ganze Zeit über, während das Geld aus der Tür ging.
Das klingt nach einem Widerspruch. Ist es aber nicht. Und wenn du erst siehst, warum, wirst du nie wieder eine „Krypto wurde gehackt“-Schlagzeile auf dieselbe Weise lesen. Zeichnen wir also die Karte. Kein Code. Kein Fachchinesisch, das du nicht nachvollziehen kannst.
#crypto #blockchain #HackerAlert #smartmoney #Write2Earn!
Kryptowährung hat letztes Jahr 3,4 Milliarden Dollar verloren – und fast keines davon wurde beim „Chain Breaking“ gestohlen. Eine Karte der vier Etagen, in denen das Geld tatsächlich gestohlen wird, und der einen Etage, die noch nie ein Dieb knacken konnte.
Letztes Jahr stahlen Diebe mehr als 3,4 Milliarden Dollar in Krypto. Die größte Beute: 1,5 Milliarden Dollar an einem Nachmittag – der größte digitale Raubzug in der Geschichte der Menschheit.
Der seltsame Teil: In fast keinem davon hat irgendwer tatsächlich die Blockchain gehackt.
Weder die Kryptografie. Noch der Konsens. Noch die Chain. All das hat genau das gemacht, wofür es gebaut wurde – die ganze Zeit über, während das Geld aus der Tür ging.
Das klingt nach einem Widerspruch. Ist es aber nicht. Und wenn du erst siehst, warum, wirst du nie wieder eine „Krypto wurde gehackt“-Schlagzeile auf dieselbe Weise lesen. Zeichnen wir also die Karte. Kein Code. Kein Fachchinesisch, das du nicht nachvollziehen kannst.
#crypto #blockchain #HackerAlert #smartmoney #Write2Earn!
Letztes Jahr stahlen Diebe mehr als 3,4 Milliarden Dollar in Krypto. Die größte Beute: 1,5 Milliarden Dollar an einem Nachmittag – der größte digitale Raubzug in der Geschichte der Menschheit.
Der seltsame Teil: In fast keinem davon hat irgendwer tatsächlich die Blockchain gehackt.
Weder die Kryptografie. Noch der Konsens. Noch die Chain. All das hat genau das gemacht, wofür es gebaut wurde – die ganze Zeit über, während das Geld aus der Tür ging.
Das klingt nach einem Widerspruch. Ist es aber nicht. Und wenn du erst siehst, warum, wirst du nie wieder eine „Krypto wurde gehackt“-Schlagzeile auf dieselbe Weise lesen. Zeichnen wir also die Karte. Kein Code. Kein Fachchinesisch, das du nicht nachvollziehen kannst.
#crypto #blockchain #HackerAlert #smartmoney #Write2Earn!
1
11
·
--
⚠️ StablR Exploit: EURR & USDR Immer Noch Nicht Vollständig Gepeggt!
#warning! #HackerAlert
Am 24. Mai 2026 erlitt der in Malta ansässige Stablecoin-Emittent StablR einen schweren Exploit.
Was passiert ist:
Ein Angreifer kompromittierte ein 1-von-3 Minting Multisig (ein privater Schlüssel war ausreichend). Er übernahm die volle Kontrolle, fügte seine Adresse hinzu, entfernte die legitimen Unterzeichner und mintete nicht gedeckte Tokens:
8,35M USDR
4,5M EURR
Gesamtwert: ~$10,4–13,5M
Der Angreifer hat den Großteil davon auf DEXes gedumpt und ~1.115 $ETH (~$2,8–3,15M) herausgezogen. Die plötzliche Flut von gefälschtem Angebot löste einen scharfen Depeg aus:
EURR fiel um über 20% (bis auf ~$0,85–0,93)
USDR stürzte auf so niedrig wie $0,40 ab
Stand heute (25. Mai) haben beide Stablecoins ihren $1 Peg immer noch nicht vollständig wiederhergestellt.
Wichtige Klarstellung:
Dies war kein Fehler im Smart Contract Code. Es war ein klassisches Versagen im Schlüsselmanagement & Governance. Die echten Reserven wurden nie gestohlen — der Schaden kam durch unkontrolliertes Minting von nicht gedeckten Tokens.
StablR bestätigte den Vorfall und hat mit Hilfe von Blockaid und dem On-Chain-Ermittler ZachXBT bereits einen Teil der gestohlenen Gelder eingefroren.
Wichtigste Erkenntnis:
Selbst „MiCA-konforme“ und regulierte Stablecoin-Emittenten können durch schwache operationale Sicherheit zu Fall gebracht werden.
Bleib sicher da draußen.
⚠️ StablR Exploit: EURR & USDR Immer Noch Nicht Vollständig Gepeggt!
#warning! #HackerAlert
Am 24. Mai 2026 erlitt der in Malta ansässige Stablecoin-Emittent StablR einen schweren Exploit.
Was passiert ist:
Ein Angreifer kompromittierte ein 1-von-3 Minting Multisig (ein privater Schlüssel war ausreichend). Er übernahm die volle Kontrolle, fügte seine Adresse hinzu, entfernte die legitimen Unterzeichner und mintete nicht gedeckte Tokens:
8,35M USDR
4,5M EURR
Gesamtwert: ~$10,4–13,5M
Der Angreifer hat den Großteil davon auf DEXes gedumpt und ~1.115 $ETH (~$2,8–3,15M) herausgezogen. Die plötzliche Flut von gefälschtem Angebot löste einen scharfen Depeg aus:
EURR fiel um über 20% (bis auf ~$0,85–0,93)
USDR stürzte auf so niedrig wie $0,40 ab
Stand heute (25. Mai) haben beide Stablecoins ihren $1 Peg immer noch nicht vollständig wiederhergestellt.
Wichtige Klarstellung:
Dies war kein Fehler im Smart Contract Code. Es war ein klassisches Versagen im Schlüsselmanagement & Governance. Die echten Reserven wurden nie gestohlen — der Schaden kam durch unkontrolliertes Minting von nicht gedeckten Tokens.
StablR bestätigte den Vorfall und hat mit Hilfe von Blockaid und dem On-Chain-Ermittler ZachXBT bereits einen Teil der gestohlenen Gelder eingefroren.
Wichtigste Erkenntnis:
Selbst „MiCA-konforme“ und regulierte Stablecoin-Emittenten können durch schwache operationale Sicherheit zu Fall gebracht werden.
Bleib sicher da draußen.
#warning! #HackerAlert
Am 24. Mai 2026 erlitt der in Malta ansässige Stablecoin-Emittent StablR einen schweren Exploit.
Was passiert ist:
Ein Angreifer kompromittierte ein 1-von-3 Minting Multisig (ein privater Schlüssel war ausreichend). Er übernahm die volle Kontrolle, fügte seine Adresse hinzu, entfernte die legitimen Unterzeichner und mintete nicht gedeckte Tokens:
8,35M USDR
4,5M EURR
Gesamtwert: ~$10,4–13,5M
Der Angreifer hat den Großteil davon auf DEXes gedumpt und ~1.115 $ETH (~$2,8–3,15M) herausgezogen. Die plötzliche Flut von gefälschtem Angebot löste einen scharfen Depeg aus:
EURR fiel um über 20% (bis auf ~$0,85–0,93)
USDR stürzte auf so niedrig wie $0,40 ab
Stand heute (25. Mai) haben beide Stablecoins ihren $1 Peg immer noch nicht vollständig wiederhergestellt.
Wichtige Klarstellung:
Dies war kein Fehler im Smart Contract Code. Es war ein klassisches Versagen im Schlüsselmanagement & Governance. Die echten Reserven wurden nie gestohlen — der Schaden kam durch unkontrolliertes Minting von nicht gedeckten Tokens.
StablR bestätigte den Vorfall und hat mit Hilfe von Blockaid und dem On-Chain-Ermittler ZachXBT bereits einen Teil der gestohlenen Gelder eingefroren.
Wichtigste Erkenntnis:
Selbst „MiCA-konforme“ und regulierte Stablecoin-Emittenten können durch schwache operationale Sicherheit zu Fall gebracht werden.
Bleib sicher da draußen.
166


Artikel
Krypto-Sicherheitsalarm: Über 100 Millionen US-Dollar in Bitcoin aus „sicheren“ Konten gestohlenEine massive Sicherheitslücke hat die Krypto-Community erschüttert, als Hacker erfolgreich mehr als 100 Millionen US-Dollar an Bitcoin abgezogen haben und dabei Tausende von Konten betroffen waren, die zuvor als sicher galten. Der koordinierte Exploit hat Sicherheitsfirmen und Investoren gezwungen, die üblichen Protokolle zum Schutz von Vermögenswerten dringend neu zu überprüfen.
Anatomie des Angriffs
Erstmalige Sicherheitsforensik deutet auf einen ausgeklügelten, mehrgleisigen Angriffspfad hin. Anstatt ein einzelnes Blockchain-Netzwerk ins Visier zu nehmen, kompromittierten die Täter systematisch einzelne Kontoschichten in einem massiven Ausmaß.
Krypto-Sicherheitsalarm: Über 100 Millionen US-Dollar in Bitcoin aus „sicheren“ Konten gestohlen
Eine massive Sicherheitslücke hat die Krypto-Community erschüttert, als Hacker erfolgreich mehr als 100 Millionen US-Dollar an Bitcoin abgezogen haben und dabei Tausende von Konten betroffen waren, die zuvor als sicher galten. Der koordinierte Exploit hat Sicherheitsfirmen und Investoren gezwungen, die üblichen Protokolle zum Schutz von Vermögenswerten dringend neu zu überprüfen.
Anatomie des Angriffs
Erstmalige Sicherheitsforensik deutet auf einen ausgeklügelten, mehrgleisigen Angriffspfad hin. Anstatt ein einzelnes Blockchain-Netzwerk ins Visier zu nehmen, kompromittierten die Täter systematisch einzelne Kontoschichten in einem massiven Ausmaß.
Anatomie des Angriffs
Erstmalige Sicherheitsforensik deutet auf einen ausgeklügelten, mehrgleisigen Angriffspfad hin. Anstatt ein einzelnes Blockchain-Netzwerk ins Visier zu nehmen, kompromittierten die Täter systematisch einzelne Kontoschichten in einem massiven Ausmaß.
2
56

·
--
Verifiziert
Panik im Privatsphäre-Bunker
KI entdeckt einen massiven Fälschungsfehler in #zcash und löst einen Kollaps von 120 Millionen Dollar aus
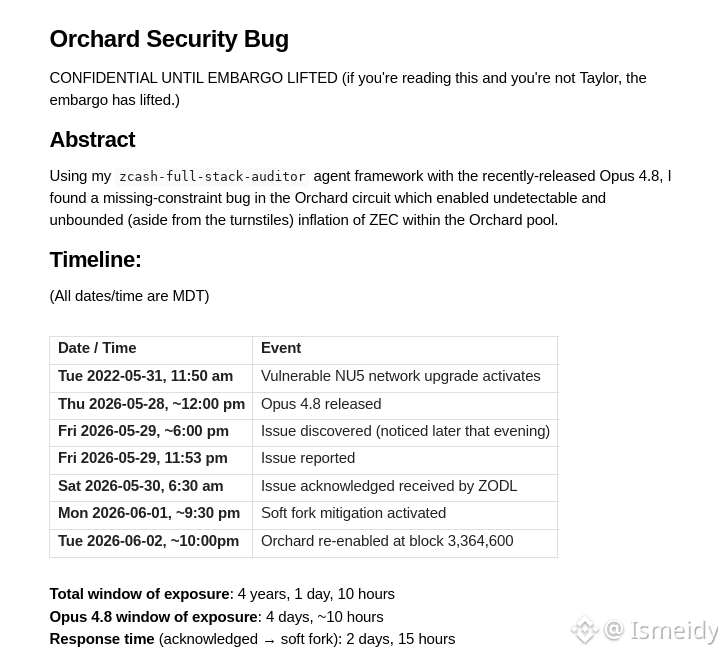
Der Markt für Privatsphäre-Kryptowährungen durchlebt kritische Stunden, nachdem bekannt wurde, dass Zcash #zec vier Jahre lang mit einer mathematischen Schwachstelle operierte, die die unlimitierte und unerkennbare Erstellung von Coins ermöglichte. Obwohl der Fehler bereits behoben wurde, war die technische, reputationsbezogene und marktbezogene Auswirkung massiv.
1. Der Auslöser: Der Geist der unerkennbaren Fälschung
Der Fehler: Eine Schwachstelle im Skalierungsmechanismus des Privatsphäre-Circuits Orchard (aktiv seit Mai 2022) erlaubte es einem Angreifer, eine geschützte Coin mehrfach auszugeben, ohne Spuren zu hinterlassen, wodurch das technische Angebotslimit gebrochen wurde.
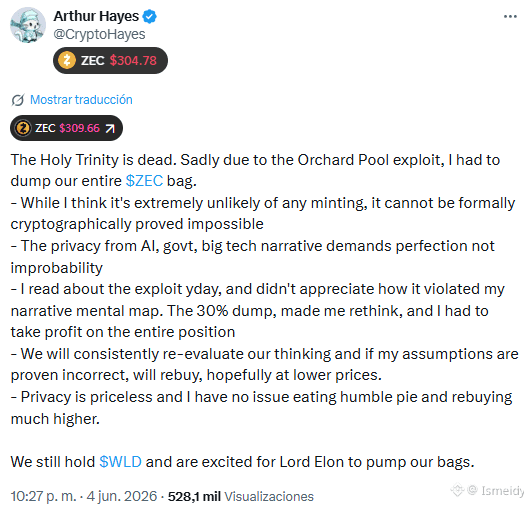
Das Privatsphäre-Dilemma: Aufgrund der eigenen Anonymitätsarchitektur von Zcash ist es kryptografisch unmöglich zu überprüfen, ob jemand diesen Fehler vor seiner Behebung ausgenutzt hat. Diese Ungewissheit führte zur kompletten Abwanderung des Ökosystems von hochkarätigen Persönlichkeiten wie Arthur Hayes.
2. Der KI-Faktor: Claude Opus 4.8 als endgültiger Auditor
Die Schwachstelle wurde nicht von Menschen entdeckt, sondern durch ein Audit-Framework, das vom neuen KI-Modell Claude Opus 4.8 betrieben wird, geleitet von dem Forscher Taylor Hornby am 29. Mai.
Der Prozess war ein Erfolg mit extrem hoher Geschwindigkeit: Nach der Entdeckung durch die KI benötigte das technische Team nur wenige Stunden, um einen Proof of Concept zu erstellen, und nur wenige Tage, um einen Notfall-Patch durch einen Soft Fork am 1. Juni und das finale Update NU6.2 am 2. Juni bereitzustellen.
3. Massaker an den Märkten und Rekordliquidationen
ZEC erlebte einen vertikalen Absturz von bis zu 60%, fiel von 630 Dollar am Donnerstag auf einen Boden von etwa 250 Dollar am Freitag.
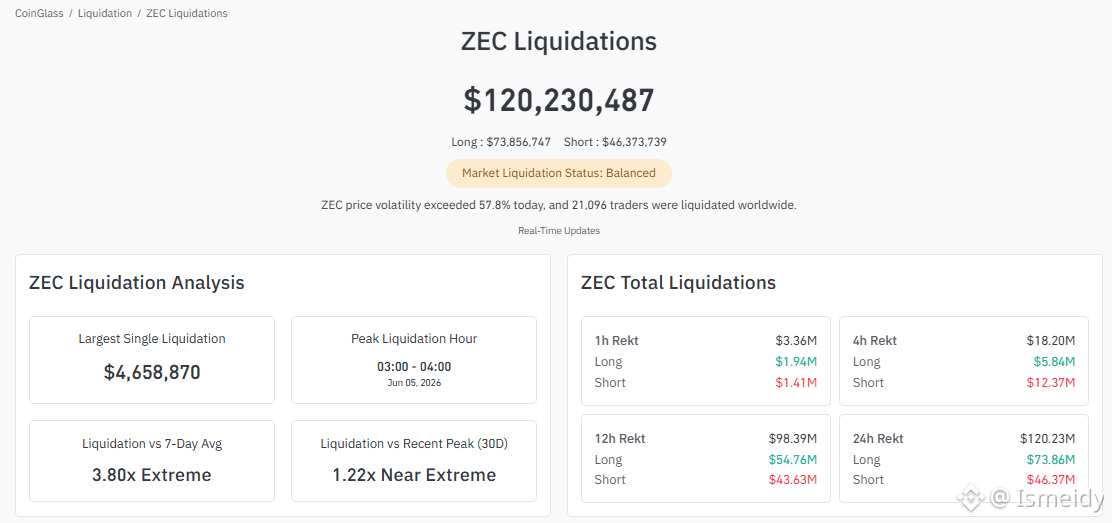
Es wurden 120,23 Millionen Dollar an Zwangsliquidationen innerhalb von 24 Stunden registriert (73 Millionen Dollar in Long-Positionen und 46 Millionen Dollar in Shorts). Das Volumen der Zcash-Positionszerstörung wurde von CoinGlass als 3,80 Mal extremer als der wöchentliche Durchschnitt eingestuft.
#CryptoNews #HackerAlert
$ZEC
{spot}(ZECUSDT)
Panik im Privatsphäre-Bunker
KI entdeckt einen massiven Fälschungsfehler in #zcash und löst einen Kollaps von 120 Millionen Dollar aus
Der Markt für Privatsphäre-Kryptowährungen durchlebt kritische Stunden, nachdem bekannt wurde, dass Zcash #zec vier Jahre lang mit einer mathematischen Schwachstelle operierte, die die unlimitierte und unerkennbare Erstellung von Coins ermöglichte. Obwohl der Fehler bereits behoben wurde, war die technische, reputationsbezogene und marktbezogene Auswirkung massiv.
1. Der Auslöser: Der Geist der unerkennbaren Fälschung
Der Fehler: Eine Schwachstelle im Skalierungsmechanismus des Privatsphäre-Circuits Orchard (aktiv seit Mai 2022) erlaubte es einem Angreifer, eine geschützte Coin mehrfach auszugeben, ohne Spuren zu hinterlassen, wodurch das technische Angebotslimit gebrochen wurde.
Das Privatsphäre-Dilemma: Aufgrund der eigenen Anonymitätsarchitektur von Zcash ist es kryptografisch unmöglich zu überprüfen, ob jemand diesen Fehler vor seiner Behebung ausgenutzt hat. Diese Ungewissheit führte zur kompletten Abwanderung des Ökosystems von hochkarätigen Persönlichkeiten wie Arthur Hayes.
2. Der KI-Faktor: Claude Opus 4.8 als endgültiger Auditor
Die Schwachstelle wurde nicht von Menschen entdeckt, sondern durch ein Audit-Framework, das vom neuen KI-Modell Claude Opus 4.8 betrieben wird, geleitet von dem Forscher Taylor Hornby am 29. Mai.
Der Prozess war ein Erfolg mit extrem hoher Geschwindigkeit: Nach der Entdeckung durch die KI benötigte das technische Team nur wenige Stunden, um einen Proof of Concept zu erstellen, und nur wenige Tage, um einen Notfall-Patch durch einen Soft Fork am 1. Juni und das finale Update NU6.2 am 2. Juni bereitzustellen.
3. Massaker an den Märkten und Rekordliquidationen
ZEC erlebte einen vertikalen Absturz von bis zu 60%, fiel von 630 Dollar am Donnerstag auf einen Boden von etwa 250 Dollar am Freitag.
Es wurden 120,23 Millionen Dollar an Zwangsliquidationen innerhalb von 24 Stunden registriert (73 Millionen Dollar in Long-Positionen und 46 Millionen Dollar in Shorts). Das Volumen der Zcash-Positionszerstörung wurde von CoinGlass als 3,80 Mal extremer als der wöchentliche Durchschnitt eingestuft.
#CryptoNews #HackerAlert
$ZEC
KI entdeckt einen massiven Fälschungsfehler in #zcash und löst einen Kollaps von 120 Millionen Dollar aus
Der Markt für Privatsphäre-Kryptowährungen durchlebt kritische Stunden, nachdem bekannt wurde, dass Zcash #zec vier Jahre lang mit einer mathematischen Schwachstelle operierte, die die unlimitierte und unerkennbare Erstellung von Coins ermöglichte. Obwohl der Fehler bereits behoben wurde, war die technische, reputationsbezogene und marktbezogene Auswirkung massiv.
1. Der Auslöser: Der Geist der unerkennbaren Fälschung
Der Fehler: Eine Schwachstelle im Skalierungsmechanismus des Privatsphäre-Circuits Orchard (aktiv seit Mai 2022) erlaubte es einem Angreifer, eine geschützte Coin mehrfach auszugeben, ohne Spuren zu hinterlassen, wodurch das technische Angebotslimit gebrochen wurde.
Das Privatsphäre-Dilemma: Aufgrund der eigenen Anonymitätsarchitektur von Zcash ist es kryptografisch unmöglich zu überprüfen, ob jemand diesen Fehler vor seiner Behebung ausgenutzt hat. Diese Ungewissheit führte zur kompletten Abwanderung des Ökosystems von hochkarätigen Persönlichkeiten wie Arthur Hayes.
2. Der KI-Faktor: Claude Opus 4.8 als endgültiger Auditor
Die Schwachstelle wurde nicht von Menschen entdeckt, sondern durch ein Audit-Framework, das vom neuen KI-Modell Claude Opus 4.8 betrieben wird, geleitet von dem Forscher Taylor Hornby am 29. Mai.
Der Prozess war ein Erfolg mit extrem hoher Geschwindigkeit: Nach der Entdeckung durch die KI benötigte das technische Team nur wenige Stunden, um einen Proof of Concept zu erstellen, und nur wenige Tage, um einen Notfall-Patch durch einen Soft Fork am 1. Juni und das finale Update NU6.2 am 2. Juni bereitzustellen.
3. Massaker an den Märkten und Rekordliquidationen
ZEC erlebte einen vertikalen Absturz von bis zu 60%, fiel von 630 Dollar am Donnerstag auf einen Boden von etwa 250 Dollar am Freitag.
Es wurden 120,23 Millionen Dollar an Zwangsliquidationen innerhalb von 24 Stunden registriert (73 Millionen Dollar in Long-Positionen und 46 Millionen Dollar in Shorts). Das Volumen der Zcash-Positionszerstörung wurde von CoinGlass als 3,80 Mal extremer als der wöchentliche Durchschnitt eingestuft.
#CryptoNews #HackerAlert
$ZEC
2
3
4k
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#FedRateWatch
1.4M Aufrufe
6,654 Kommentare
2
#ZcashRises6%
45,806 Aufrufe
616 Kommentare
3
#XRPSinks10%
31,167 Aufrufe
404 Kommentare
4
#BitcoinETFsShed$450M
5,455 Aufrufe
83 Kommentare
5
#CircleOpensArcMainnet
14,612 Aufrufe
272 Kommentare
6
#ZcashHoldersBackNU7Upgrade
25,615 Aufrufe
438 Kommentare
7
#MSTRTradingVolumeSurpassesMorganStanley
25,131 Aufrufe
592 Kommentare
8
#BitcoinFalls4%
51,844 Aufrufe
917 Kommentare
9
#SKHynixInTalksToMakeMemoryChipsInUS
20,718 Aufrufe
359 Kommentare
10
#OpenAIDiscussesNewFundingAt$1.2TValuation
5,068 Aufrufe
58 Kommentare