
#exploit
exploit
108,712 Aufrufe
394 Kommentare
Hot
Zuletzt
𝘿𝙀𝙍 𝙂𝙍Ö𝙎𝙎𝙏𝙀 𝙍𝘼𝙐𝘽Ü𝘽𝙀𝙍𝙁𝘼𝙇𝙇 𝙄𝙉 𝘿𝙀𝙍 𝙂𝙀𝙎𝘾𝙃𝙄𝘾𝙃𝙏𝙀 𝙑𝙊𝙉 𝘽𝙄𝙉𝘼𝙉𝘾𝙀 💥🦈
Die Krypto-Branche wurde bis ins Mark erschüttert, als die nordkoreanische, staatlich unterstützte Lazarus Group einen Angriff auf Binance verübte und dabei 6,3 Milliarden US-Dollar erbeutete – der größte Kryptowährungsraub der Geschichte.
Was als unauffälliger Eindringversuch begann, entwickelte sich zu einem hochriskanten operativen Albtraum, der 20 Minuten dauerte. Mithilfe des Zugangs über das kompromittierte Gerät eines Binance-DevOps-Ingenieurs nahmen die Angreifer die Infrastruktur zur Transaktionssignierung auf zehn Blockchains ins Visier, um rasch Abhebungen einzuleiten.
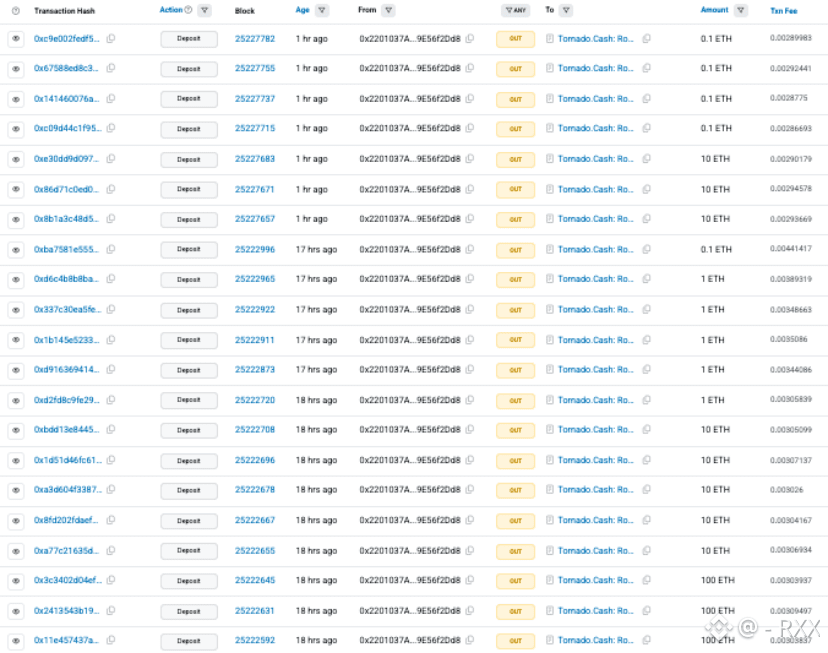
Noch bevor die Sicherheitsteams vollständig reagieren konnten, verschwanden Milliarden aus Hot Wallets in nicht verwahrte Netzwerke. Die Reaktion des gesamten Krypto-Ökosystems erfolgte umgehend: Die großen Stablecoin-Anbieter Tether und Circle sowie Partner im Bereich Blockchain-Sicherheit bemühten sich, fast 3 Milliarden US-Dollar der gestohlenen Vermögenswerte direkt on-chain einzufrieren. Über 2,4 Milliarden US-Dollar in Bitcoin und Ethereum befinden sich jedoch weiterhin unter der Kontrolle der Angreifer und werden aktiv über Mixer wie Tornado Cash verschoben.
Um einer Marktpanik entgegenzuwirken, setzte die Binance-Führung weltweite Abhebungen aus und verpflichtete sich, 100 % der betroffenen Nutzergelder aus ihrer SAFU-Notfallreserve zu decken. Damit versicherte sie den Händlern, dass die internen Systeme und Guthaben vollständig abgesichert werden.
#exploit #Binance #TwoAddressesHoldingAbout1.28BUSDTFrozen
#HackerAlert
𝘿𝙀𝙍 𝙂𝙍Ö𝙎𝙎𝙏𝙀 𝙍𝘼𝙐𝘽Ü𝘽𝙀𝙍𝙁𝘼𝙇𝙇 𝙄𝙉 𝘿𝙀𝙍 𝙂𝙀𝙎𝘾𝙃𝙄𝘾𝙃𝙏𝙀 𝙑𝙊𝙉 𝘽𝙄𝙉𝘼𝙉𝘾𝙀 💥🦈
Die Krypto-Branche wurde bis ins Mark erschüttert, als die nordkoreanische, staatlich unterstützte Lazarus Group einen Angriff auf Binance verübte und dabei 6,3 Milliarden US-Dollar erbeutete – der größte Kryptowährungsraub der Geschichte.
Was als unauffälliger Eindringversuch begann, entwickelte sich zu einem hochriskanten operativen Albtraum, der 20 Minuten dauerte. Mithilfe des Zugangs über das kompromittierte Gerät eines Binance-DevOps-Ingenieurs nahmen die Angreifer die Infrastruktur zur Transaktionssignierung auf zehn Blockchains ins Visier, um rasch Abhebungen einzuleiten.
Noch bevor die Sicherheitsteams vollständig reagieren konnten, verschwanden Milliarden aus Hot Wallets in nicht verwahrte Netzwerke. Die Reaktion des gesamten Krypto-Ökosystems erfolgte umgehend: Die großen Stablecoin-Anbieter Tether und Circle sowie Partner im Bereich Blockchain-Sicherheit bemühten sich, fast 3 Milliarden US-Dollar der gestohlenen Vermögenswerte direkt on-chain einzufrieren. Über 2,4 Milliarden US-Dollar in Bitcoin und Ethereum befinden sich jedoch weiterhin unter der Kontrolle der Angreifer und werden aktiv über Mixer wie Tornado Cash verschoben.
Um einer Marktpanik entgegenzuwirken, setzte die Binance-Führung weltweite Abhebungen aus und verpflichtete sich, 100 % der betroffenen Nutzergelder aus ihrer SAFU-Notfallreserve zu decken. Damit versicherte sie den Händlern, dass die internen Systeme und Guthaben vollständig abgesichert werden.
#exploit #Binance #TwoAddressesHoldingAbout1.28BUSDTFrozen
#HackerAlert
Die Krypto-Branche wurde bis ins Mark erschüttert, als die nordkoreanische, staatlich unterstützte Lazarus Group einen Angriff auf Binance verübte und dabei 6,3 Milliarden US-Dollar erbeutete – der größte Kryptowährungsraub der Geschichte.
Was als unauffälliger Eindringversuch begann, entwickelte sich zu einem hochriskanten operativen Albtraum, der 20 Minuten dauerte. Mithilfe des Zugangs über das kompromittierte Gerät eines Binance-DevOps-Ingenieurs nahmen die Angreifer die Infrastruktur zur Transaktionssignierung auf zehn Blockchains ins Visier, um rasch Abhebungen einzuleiten.
Noch bevor die Sicherheitsteams vollständig reagieren konnten, verschwanden Milliarden aus Hot Wallets in nicht verwahrte Netzwerke. Die Reaktion des gesamten Krypto-Ökosystems erfolgte umgehend: Die großen Stablecoin-Anbieter Tether und Circle sowie Partner im Bereich Blockchain-Sicherheit bemühten sich, fast 3 Milliarden US-Dollar der gestohlenen Vermögenswerte direkt on-chain einzufrieren. Über 2,4 Milliarden US-Dollar in Bitcoin und Ethereum befinden sich jedoch weiterhin unter der Kontrolle der Angreifer und werden aktiv über Mixer wie Tornado Cash verschoben.
Um einer Marktpanik entgegenzuwirken, setzte die Binance-Führung weltweite Abhebungen aus und verpflichtete sich, 100 % der betroffenen Nutzergelder aus ihrer SAFU-Notfallreserve zu decken. Damit versicherte sie den Händlern, dass die internen Systeme und Guthaben vollständig abgesichert werden.
#exploit #Binance #TwoAddressesHoldingAbout1.28BUSDTFrozen
#HackerAlert
TheCryptoPulsePro:
Great question! Exploits targeting hot wallets usually involve sophisticated private key compromise, authorization bypass, or interacting with flawed bridge/multisig verification loops. As protocols scale, securing operational infrastructure becomes just as critical as smart contract audits.
5
3
726
·
--
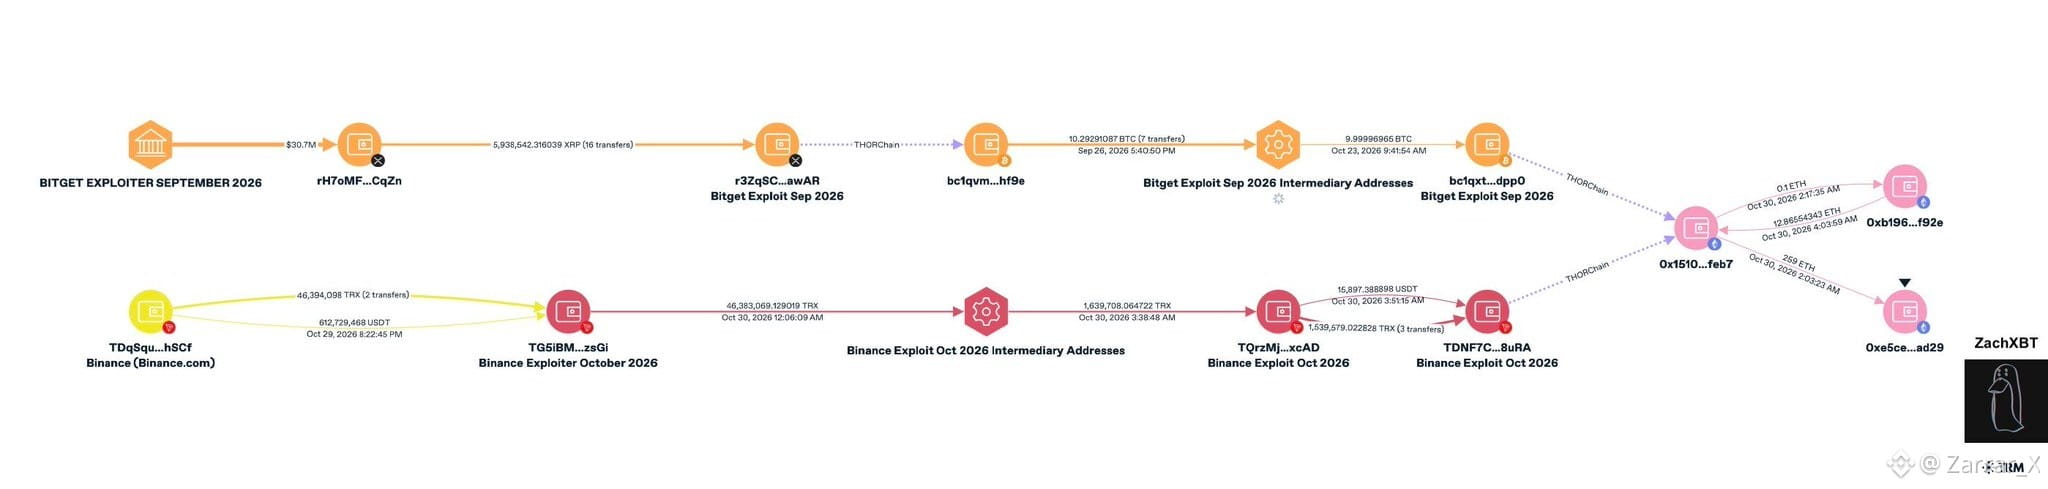
🚨 ZachXBT bringt TraderTraitor mit dem Binance-Hack im Wert von 6,3 Mrd. USD in Verbindung.
Der Blockchain-Ermittler ZachXBT sagt, dass die mit Nordkorea in Verbindung stehende Hackergruppe TraderTraitor, die zuvor mit dem Bitget-Exploit im Wert von 388 Millionen USD in Verbindung gebracht wurde, möglicherweise auch hinter dem gemeldeten Binance-Hack im Wert von 6,3 Mrd. USD steckt.
Die entscheidende Verbindung besteht darin, dass die bei beiden Vorfällen gestohlenen Gelder Berichten zufolge an derselben Blockchain-Adresse landeten. Das weckt den Verdacht, dass ein gemeinsamer Angreifer oder ein gemeinsames Geldwäschenetzwerk dahinterstecken könnte.
Sollte sich die Zuordnung bestätigen, würde dies auf eine weitaus größere Operation mit Verbindungen zu nordkoreanischer Cyberkriminalität hindeuten. Eine gemeinsame Zieladresse allein beweist jedoch nicht zweifelsfrei, dass dieselbe Gruppe beide Angriffe verübt hat.
$LINK #exploit
{spot}(LINKUSDT)
🚨 ZachXBT bringt TraderTraitor mit dem Binance-Hack im Wert von 6,3 Mrd. USD in Verbindung.
Der Blockchain-Ermittler ZachXBT sagt, dass die mit Nordkorea in Verbindung stehende Hackergruppe TraderTraitor, die zuvor mit dem Bitget-Exploit im Wert von 388 Millionen USD in Verbindung gebracht wurde, möglicherweise auch hinter dem gemeldeten Binance-Hack im Wert von 6,3 Mrd. USD steckt.
Die entscheidende Verbindung besteht darin, dass die bei beiden Vorfällen gestohlenen Gelder Berichten zufolge an derselben Blockchain-Adresse landeten. Das weckt den Verdacht, dass ein gemeinsamer Angreifer oder ein gemeinsames Geldwäschenetzwerk dahinterstecken könnte.
Sollte sich die Zuordnung bestätigen, würde dies auf eine weitaus größere Operation mit Verbindungen zu nordkoreanischer Cyberkriminalität hindeuten. Eine gemeinsame Zieladresse allein beweist jedoch nicht zweifelsfrei, dass dieselbe Gruppe beide Angriffe verübt hat.
$LINK #exploit
Der Blockchain-Ermittler ZachXBT sagt, dass die mit Nordkorea in Verbindung stehende Hackergruppe TraderTraitor, die zuvor mit dem Bitget-Exploit im Wert von 388 Millionen USD in Verbindung gebracht wurde, möglicherweise auch hinter dem gemeldeten Binance-Hack im Wert von 6,3 Mrd. USD steckt.
Die entscheidende Verbindung besteht darin, dass die bei beiden Vorfällen gestohlenen Gelder Berichten zufolge an derselben Blockchain-Adresse landeten. Das weckt den Verdacht, dass ein gemeinsamer Angreifer oder ein gemeinsames Geldwäschenetzwerk dahinterstecken könnte.
Sollte sich die Zuordnung bestätigen, würde dies auf eine weitaus größere Operation mit Verbindungen zu nordkoreanischer Cyberkriminalität hindeuten. Eine gemeinsame Zieladresse allein beweist jedoch nicht zweifelsfrei, dass dieselbe Gruppe beide Angriffe verübt hat.
$LINK #exploit
124

Governance, in einer einzigen Transaktion erkauft — genau das geschah am Samstagabend mit X100, und ich komme immer wieder darauf zurück, wie wenig den Angreifern im Weg stand.
Die Angreifer nutzten einen Flash Loan, um sich zwei der drei „Senatssitze“ von X100 zu sichern. Anschließend erstellten, verabschiedeten und führten sie Vorschläge innerhalb derselben Transaktion aus — sie verkauften Treasury-Token in einen Pool, den sie gerade erst erstellt hatten, und vernichteten die Liquiditätsposition des Projekts. Blockaid meldete den Angriff zum Zeitpunkt seiner Warnung als weiterhin im Gange; dabei wurden rund 4,85 Millionen US-Dollar in USDT realisiert.
Der Fehler liegt im Design selbst: Die Stimmkraft wurde ab dem Moment gezählt, in dem Token eingefroren wurden — ohne Snapshot, ohne Mindesthaltefrist und ohne Timelock. X brach an diesem Tag um etwa 96,5 % ein.
Der Gesamtmarkt war bereits schwach — $BTC $80,420 (-1.3%), $ETH $2,335 (-2.8%) — das war keine Reaktion auf diesen einen kleinen Token. Die Lehre geht über X100 hinaus: Jede DAO, die mit frisch gekauften Stimmen sofort Vorschläge ausführen lässt, ist nur einen Flash Loan vom gleichen Schicksal entfernt. DYOR, keine Anlageberatung.
Welche Schutzmaßnahme sollte für DAOs nach diesem Vorfall unverzichtbar sein: Snapshots, Timelocks oder beides?
#CryptoMarkets #DeFiSecurity #Governance #Exploit
Governance, in einer einzigen Transaktion erkauft — genau das geschah am Samstagabend mit X100, und ich komme immer wieder darauf zurück, wie wenig den Angreifern im Weg stand.
Die Angreifer nutzten einen Flash Loan, um sich zwei der drei „Senatssitze“ von X100 zu sichern. Anschließend erstellten, verabschiedeten und führten sie Vorschläge innerhalb derselben Transaktion aus — sie verkauften Treasury-Token in einen Pool, den sie gerade erst erstellt hatten, und vernichteten die Liquiditätsposition des Projekts. Blockaid meldete den Angriff zum Zeitpunkt seiner Warnung als weiterhin im Gange; dabei wurden rund 4,85 Millionen US-Dollar in USDT realisiert.
Der Fehler liegt im Design selbst: Die Stimmkraft wurde ab dem Moment gezählt, in dem Token eingefroren wurden — ohne Snapshot, ohne Mindesthaltefrist und ohne Timelock. X brach an diesem Tag um etwa 96,5 % ein.
Der Gesamtmarkt war bereits schwach — $BTC $80,420 (-1.3%), $ETH $2,335 (-2.8%) — das war keine Reaktion auf diesen einen kleinen Token. Die Lehre geht über X100 hinaus: Jede DAO, die mit frisch gekauften Stimmen sofort Vorschläge ausführen lässt, ist nur einen Flash Loan vom gleichen Schicksal entfernt. DYOR, keine Anlageberatung.
Welche Schutzmaßnahme sollte für DAOs nach diesem Vorfall unverzichtbar sein: Snapshots, Timelocks oder beides?
#CryptoMarkets #DeFiSecurity #Governance #Exploit
Die Angreifer nutzten einen Flash Loan, um sich zwei der drei „Senatssitze“ von X100 zu sichern. Anschließend erstellten, verabschiedeten und führten sie Vorschläge innerhalb derselben Transaktion aus — sie verkauften Treasury-Token in einen Pool, den sie gerade erst erstellt hatten, und vernichteten die Liquiditätsposition des Projekts. Blockaid meldete den Angriff zum Zeitpunkt seiner Warnung als weiterhin im Gange; dabei wurden rund 4,85 Millionen US-Dollar in USDT realisiert.
Der Fehler liegt im Design selbst: Die Stimmkraft wurde ab dem Moment gezählt, in dem Token eingefroren wurden — ohne Snapshot, ohne Mindesthaltefrist und ohne Timelock. X brach an diesem Tag um etwa 96,5 % ein.
Der Gesamtmarkt war bereits schwach — $BTC $80,420 (-1.3%), $ETH $2,335 (-2.8%) — das war keine Reaktion auf diesen einen kleinen Token. Die Lehre geht über X100 hinaus: Jede DAO, die mit frisch gekauften Stimmen sofort Vorschläge ausführen lässt, ist nur einen Flash Loan vom gleichen Schicksal entfernt. DYOR, keine Anlageberatung.
Welche Schutzmaßnahme sollte für DAOs nach diesem Vorfall unverzichtbar sein: Snapshots, Timelocks oder beides?
#CryptoMarkets #DeFiSecurity #Governance #Exploit
5

·
--
🦈 $BNB ENTHÜLLT: VESTING-EXPLOIT ÜBER 807.000 $ AUFGEDECKT 🦈
📊 Der Vorfallbericht des UNCX Network beschreibt eine öffentlich zugängliche Schwachstelle im Vesting, durch die Angreifer übermäßige Token-Mengen auf Ethereum, BNB Chain, Base und Robinhood abziehen konnten. Dabei erbeuteten sie rund 807.600 $. Es wurden keine Admin-Rechte verwendet – ein Hinweis auf eine reine Logiklücke statt auf einen Angriff mit privilegiertem Zugriff.
💰 Den größten Schaden trug BNB Chain mit 567.500 $, während White-Hat-Akteure bereits 82.143.500 X-Token und 23,8682 ETH zurückgegeben haben und damit das unmittelbare Liquiditätsleck geschlossen haben. 🔍 Das unterstreicht, wie wichtig unveränderliche Vesting-Designs und kontinuierliche Audit-Kontrollen sind.
💬 Wie wirst du die Risiken bei Projekten mit veränderbaren Vesting-Verträgen neu bewerten? 👇
⚠️ Keine Finanzberatung. Behalte deine Risiken stets im Blick. 🛡️
🏷️ #BNB #SmartMoney #Exploit #Crypto #Security
🚀 🔥
🦈 $BNB ENTHÜLLT: VESTING-EXPLOIT ÜBER 807.000 $ AUFGEDECKT 🦈
📊 Der Vorfallbericht des UNCX Network beschreibt eine öffentlich zugängliche Schwachstelle im Vesting, durch die Angreifer übermäßige Token-Mengen auf Ethereum, BNB Chain, Base und Robinhood abziehen konnten. Dabei erbeuteten sie rund 807.600 $. Es wurden keine Admin-Rechte verwendet – ein Hinweis auf eine reine Logiklücke statt auf einen Angriff mit privilegiertem Zugriff.
💰 Den größten Schaden trug BNB Chain mit 567.500 $, während White-Hat-Akteure bereits 82.143.500 X-Token und 23,8682 ETH zurückgegeben haben und damit das unmittelbare Liquiditätsleck geschlossen haben. 🔍 Das unterstreicht, wie wichtig unveränderliche Vesting-Designs und kontinuierliche Audit-Kontrollen sind.
💬 Wie wirst du die Risiken bei Projekten mit veränderbaren Vesting-Verträgen neu bewerten? 👇
⚠️ Keine Finanzberatung. Behalte deine Risiken stets im Blick. 🛡️
🏷️ #BNB #SmartMoney #Exploit #Crypto #Security
🚀 🔥
📊 Der Vorfallbericht des UNCX Network beschreibt eine öffentlich zugängliche Schwachstelle im Vesting, durch die Angreifer übermäßige Token-Mengen auf Ethereum, BNB Chain, Base und Robinhood abziehen konnten. Dabei erbeuteten sie rund 807.600 $. Es wurden keine Admin-Rechte verwendet – ein Hinweis auf eine reine Logiklücke statt auf einen Angriff mit privilegiertem Zugriff.
💰 Den größten Schaden trug BNB Chain mit 567.500 $, während White-Hat-Akteure bereits 82.143.500 X-Token und 23,8682 ETH zurückgegeben haben und damit das unmittelbare Liquiditätsleck geschlossen haben. 🔍 Das unterstreicht, wie wichtig unveränderliche Vesting-Designs und kontinuierliche Audit-Kontrollen sind.
💬 Wie wirst du die Risiken bei Projekten mit veränderbaren Vesting-Verträgen neu bewerten? 👇
⚠️ Keine Finanzberatung. Behalte deine Risiken stets im Blick. 🛡️
🏷️ #BNB #SmartMoney #Exploit #Crypto #Security
🚀 🔥
17

🚨 TRADER FROGMAN BESTÄTIGT $4M-EXPLOIT, WÄHREND ANGREIFER ÜBER $ETH AND $SOL ! GELDER WASCHEN 💣
Ein massiver 4-Millionen-Dollar-Exploit traf den Trader Frogman: Die Angreifer zapften neun verschiedene Tokens ab, darunter große Bestände von $BP, und schafften sie dann über Privacy-Tools in den Geldfluss. 🔍 Die Täter tauschten die gestohlenen Bestände umgehend in hochliquide Assets wie $ETH , bevor sie die Gelder über Chainflip verstreuten.
📌 Sicherheitsteams in Singapur verfolgen die markierte Adresse, doch der aggressive Verkauf von Low-Cap-Tokens verursacht sofortige Angebotsknicks auf dezentralen Orderbüchern. 💡 Die Wallet-Sicherheit bleibt der ultimative Risiko-Parameter in volatilen Marktumgebungen. 💬 Wie strikt sind eure Self-Custody-Protokolle während aktiver Trading-Zyklen? 👇
⚠️ Keine Finanzberatung. Beachtet immer euer Risiko. 🛡️
🏷️ #ETH #SecurityAlert #Crypto #Exploit
🚨 🛡️
🚨 TRADER FROGMAN BESTÄTIGT $4M-EXPLOIT, WÄHREND ANGREIFER ÜBER $ETH AND $SOL ! GELDER WASCHEN 💣
Ein massiver 4-Millionen-Dollar-Exploit traf den Trader Frogman: Die Angreifer zapften neun verschiedene Tokens ab, darunter große Bestände von $BP, und schafften sie dann über Privacy-Tools in den Geldfluss. 🔍 Die Täter tauschten die gestohlenen Bestände umgehend in hochliquide Assets wie $ETH , bevor sie die Gelder über Chainflip verstreuten.
📌 Sicherheitsteams in Singapur verfolgen die markierte Adresse, doch der aggressive Verkauf von Low-Cap-Tokens verursacht sofortige Angebotsknicks auf dezentralen Orderbüchern. 💡 Die Wallet-Sicherheit bleibt der ultimative Risiko-Parameter in volatilen Marktumgebungen. 💬 Wie strikt sind eure Self-Custody-Protokolle während aktiver Trading-Zyklen? 👇
⚠️ Keine Finanzberatung. Beachtet immer euer Risiko. 🛡️
🏷️ #ETH #SecurityAlert #Crypto #Exploit
🚨 🛡️
Ein massiver 4-Millionen-Dollar-Exploit traf den Trader Frogman: Die Angreifer zapften neun verschiedene Tokens ab, darunter große Bestände von $BP, und schafften sie dann über Privacy-Tools in den Geldfluss. 🔍 Die Täter tauschten die gestohlenen Bestände umgehend in hochliquide Assets wie $ETH , bevor sie die Gelder über Chainflip verstreuten.
📌 Sicherheitsteams in Singapur verfolgen die markierte Adresse, doch der aggressive Verkauf von Low-Cap-Tokens verursacht sofortige Angebotsknicks auf dezentralen Orderbüchern. 💡 Die Wallet-Sicherheit bleibt der ultimative Risiko-Parameter in volatilen Marktumgebungen. 💬 Wie strikt sind eure Self-Custody-Protokolle während aktiver Trading-Zyklen? 👇
⚠️ Keine Finanzberatung. Beachtet immer euer Risiko. 🛡️
🏷️ #ETH #SecurityAlert #Crypto #Exploit
🚨 🛡️
38

🚨 Near Intents holt nach einem Hack 3,8 Millionen Dollar zurück
Das Projekt Near Intents hat bekannt gegeben, dass es den gesamten Betrag von 3,8 Millionen US-Dollar zurückerhalten hat, der bei einem Hack gestohlen worden war. Die Rückzahlung erfolgte, nachdem das Team mitgeteilt hatte, den Angreifer identifiziert und ihm eine Frist von 48 Stunden zur Rückgabe des gestohlenen Geldes gesetzt zu haben.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ SONSTIGES
#NearProtocol #BlockchainSecurity #CryptoRecovery #Exploit
📰 Quelle: decrypt.co
🚨 Near Intents holt nach einem Hack 3,8 Millionen Dollar zurück
Das Projekt Near Intents hat bekannt gegeben, dass es den gesamten Betrag von 3,8 Millionen US-Dollar zurückerhalten hat, der bei einem Hack gestohlen worden war. Die Rückzahlung erfolgte, nachdem das Team mitgeteilt hatte, den Angreifer identifiziert und ihm eine Frist von 48 Stunden zur Rückgabe des gestohlenen Geldes gesetzt zu haben.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ SONSTIGES
#NearProtocol #BlockchainSecurity #CryptoRecovery #Exploit
📰 Quelle: decrypt.co
Das Projekt Near Intents hat bekannt gegeben, dass es den gesamten Betrag von 3,8 Millionen US-Dollar zurückerhalten hat, der bei einem Hack gestohlen worden war. Die Rückzahlung erfolgte, nachdem das Team mitgeteilt hatte, den Angreifer identifiziert und ihm eine Frist von 48 Stunden zur Rückgabe des gestohlenen Geldes gesetzt zu haben.
━━━━━━━━━━━━━━
📊 Auswirkung: 📈 Hoch
🏷️ SONSTIGES
#NearProtocol #BlockchainSecurity #CryptoRecovery #Exploit
📰 Quelle: decrypt.co
118

·
--
🚨 BÖSARTIGER PERMIT-EXPLOIT LEERT $USDG-WALLETS MIT ANGRIFFEN IN EINER EINZIGEN TRANSAKTION ⚠️
Sicherheitsforscher haben gerade einen raffinierten Exploit mit Permit-Signaturen entdeckt, der $USDG-Guthaben in einer einzigen atomaren Transaktion abzieht. 📊 Angreifer nutzen bösartige Genehmigungen und führen sofort TransferFrom-Funktionen aus, um Gelder abzuschöpfen, bevor sie 80 % davon an die Infrastruktur des Haupt-Drainers weiterleiten.
🔍 Diese Architektur ähnelt klassischen Drainer-as-a-Service-Modellen, bei denen nicht KYC-pflichtige Auszahlungskanäle genutzt werden, um kompromittierte Gelder abzuziehen. Schütze dein Portfolio, indem du aktive Off-Chain-Signaturen überprüfst und nicht verifizierte Token-Genehmigungen sofort widerrufst. 💬 Hast du heute schon deine aktiven Permit-Freigaben on-chain überprüft? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #USDG #CryptoSecurity #RiskManagement #Exploit
⚠️ 🛡️
🚨 BÖSARTIGER PERMIT-EXPLOIT LEERT $USDG-WALLETS MIT ANGRIFFEN IN EINER EINZIGEN TRANSAKTION ⚠️
Sicherheitsforscher haben gerade einen raffinierten Exploit mit Permit-Signaturen entdeckt, der $USDG-Guthaben in einer einzigen atomaren Transaktion abzieht. 📊 Angreifer nutzen bösartige Genehmigungen und führen sofort TransferFrom-Funktionen aus, um Gelder abzuschöpfen, bevor sie 80 % davon an die Infrastruktur des Haupt-Drainers weiterleiten.
🔍 Diese Architektur ähnelt klassischen Drainer-as-a-Service-Modellen, bei denen nicht KYC-pflichtige Auszahlungskanäle genutzt werden, um kompromittierte Gelder abzuziehen. Schütze dein Portfolio, indem du aktive Off-Chain-Signaturen überprüfst und nicht verifizierte Token-Genehmigungen sofort widerrufst. 💬 Hast du heute schon deine aktiven Permit-Freigaben on-chain überprüft? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #USDG #CryptoSecurity #RiskManagement #Exploit
⚠️ 🛡️
Sicherheitsforscher haben gerade einen raffinierten Exploit mit Permit-Signaturen entdeckt, der $USDG-Guthaben in einer einzigen atomaren Transaktion abzieht. 📊 Angreifer nutzen bösartige Genehmigungen und führen sofort TransferFrom-Funktionen aus, um Gelder abzuschöpfen, bevor sie 80 % davon an die Infrastruktur des Haupt-Drainers weiterleiten.
🔍 Diese Architektur ähnelt klassischen Drainer-as-a-Service-Modellen, bei denen nicht KYC-pflichtige Auszahlungskanäle genutzt werden, um kompromittierte Gelder abzuziehen. Schütze dein Portfolio, indem du aktive Off-Chain-Signaturen überprüfst und nicht verifizierte Token-Genehmigungen sofort widerrufst. 💬 Hast du heute schon deine aktiven Permit-Freigaben on-chain überprüft? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #USDG #CryptoSecurity #RiskManagement #Exploit
⚠️ 🛡️
33
·
--

Artikel
Lassen Sie mich Sie beruhigen über $GUA: Warum der gestrige Rückgang von 75% ein verstecktes Juwel und ein Geschenk für Käufer ist!Gestern hielt die Community den Atem an, als der SUPERFORTUNE (GUA) Token auf ein extremes Tief von etwa $0.2630 fiel. Viele gerieten in Panik, aber die, die wissen, wie man Candlesticks liest und On-Chain-Daten analysiert, verstanden: Das war ein klassisches Force Majeure, das den perfekten Einstiegspunkt eröffnete.
- Im Moment ist der Preis bereits wieder über $0.61 gestiegen und sichert sich selbstbewusst seine Position über den wichtigen gleitenden Durchschnitten! Lassen Sie uns analysieren, warum dieses Projekt fundamental stark ist und warum die Panik offiziell vorbei ist.
Lassen Sie mich Sie beruhigen über $GUA: Warum der gestrige Rückgang von 75% ein verstecktes Juwel und ein Geschenk für Käufer ist!
Gestern hielt die Community den Atem an, als der SUPERFORTUNE (GUA) Token auf ein extremes Tief von etwa $0.2630 fiel. Viele gerieten in Panik, aber die, die wissen, wie man Candlesticks liest und On-Chain-Daten analysiert, verstanden: Das war ein klassisches Force Majeure, das den perfekten Einstiegspunkt eröffnete.
- Im Moment ist der Preis bereits wieder über $0.61 gestiegen und sichert sich selbstbewusst seine Position über den wichtigen gleitenden Durchschnitten! Lassen Sie uns analysieren, warum dieses Projekt fundamental stark ist und warum die Panik offiziell vorbei ist.
- Im Moment ist der Preis bereits wieder über $0.61 gestiegen und sichert sich selbstbewusst seine Position über den wichtigen gleitenden Durchschnitten! Lassen Sie uns analysieren, warum dieses Projekt fundamental stark ist und warum die Panik offiziell vorbei ist.
2
505
·
--
🚨 EIN WEITERER CRYPTO TOKEN WURDE ZU NULL GEBOMBARDIERT 🩸😱
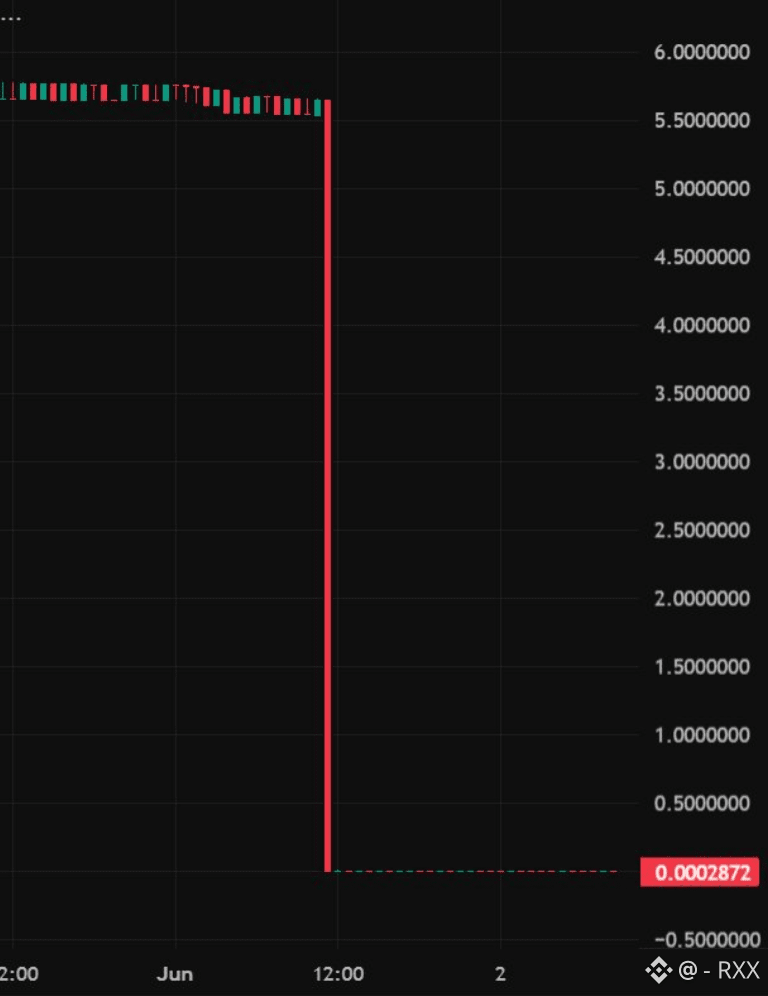
$TSR/USDT ist an einem einzigen Tag fast um 100% eingebrochen und fiel auf etwa $0.0002 nach einem berichteten Exploit auf $BNB Chain. 👀
Hier ist, was angeblich passiert ist:
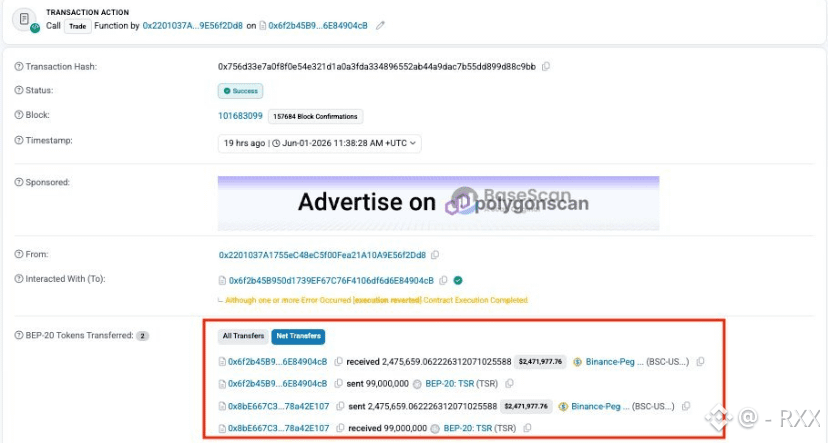
⚠️ Ein Ausbeuter hat 99 MILLIONEN $TSR geprägt
⚠️ Die Tokens auf dem Markt gedumpt
⚠️ Ungefähr $2.5M in $USDT extrahiert
⚠️ Gelder nach Ethereum transferiert
⚠️ Über 1.285 $ETH durch Tornado Cash bewegt
Das Ergebnis?
📉 Preisverfall
📉 Liquidität ausgelöscht
📉 Inhaber hinterlassen verwüstet
Das ist eine brutale Erinnerung an eines der größten Risiken im Crypto:
Ein Projekt kann stark aussehen…
Bis eine Schwachstelle im Smart Contract, ein Exploit oder ein Problem beim Prägen von Tokens alles über Nacht auf den Kopf stellt. 🔥
In nur wenigen Stunden:
💸 Millionen verschwunden
💸 Vertrauen erloschen
💸 Ein Token wurde effektiv ausgelöscht
Die harte Realität?
Im Crypto zählt Risikomanagement mehr als das Streben nach den nächsten 100x.
Denn manchmal reicht ein einziger Exploit aus, um einen gesamten Markt auszulöschen. 👀
Bleib sicher.
Überprüfe Projekte.
Und unterschätze niemals das Risiko von Smart Contracts. ⚠️
$BNB
#Crypto #BNBChain #Exploit #Trading
{future}(BNBUSDT)
🚨 EIN WEITERER CRYPTO TOKEN WURDE ZU NULL GEBOMBARDIERT 🩸😱
$TSR/USDT ist an einem einzigen Tag fast um 100% eingebrochen und fiel auf etwa $0.0002 nach einem berichteten Exploit auf $BNB Chain. 👀
Hier ist, was angeblich passiert ist:
⚠️ Ein Ausbeuter hat 99 MILLIONEN $TSR geprägt
⚠️ Die Tokens auf dem Markt gedumpt
⚠️ Ungefähr $2.5M in $USDT extrahiert
⚠️ Gelder nach Ethereum transferiert
⚠️ Über 1.285 $ETH durch Tornado Cash bewegt
Das Ergebnis?
📉 Preisverfall
📉 Liquidität ausgelöscht
📉 Inhaber hinterlassen verwüstet
Das ist eine brutale Erinnerung an eines der größten Risiken im Crypto:
Ein Projekt kann stark aussehen…
Bis eine Schwachstelle im Smart Contract, ein Exploit oder ein Problem beim Prägen von Tokens alles über Nacht auf den Kopf stellt. 🔥
In nur wenigen Stunden:
💸 Millionen verschwunden
💸 Vertrauen erloschen
💸 Ein Token wurde effektiv ausgelöscht
Die harte Realität?
Im Crypto zählt Risikomanagement mehr als das Streben nach den nächsten 100x.
Denn manchmal reicht ein einziger Exploit aus, um einen gesamten Markt auszulöschen. 👀
Bleib sicher.
Überprüfe Projekte.
Und unterschätze niemals das Risiko von Smart Contracts. ⚠️
$BNB
#Crypto #BNBChain #Exploit #Trading
$TSR/USDT ist an einem einzigen Tag fast um 100% eingebrochen und fiel auf etwa $0.0002 nach einem berichteten Exploit auf $BNB Chain. 👀
Hier ist, was angeblich passiert ist:
⚠️ Ein Ausbeuter hat 99 MILLIONEN $TSR geprägt
⚠️ Die Tokens auf dem Markt gedumpt
⚠️ Ungefähr $2.5M in $USDT extrahiert
⚠️ Gelder nach Ethereum transferiert
⚠️ Über 1.285 $ETH durch Tornado Cash bewegt
Das Ergebnis?
📉 Preisverfall
📉 Liquidität ausgelöscht
📉 Inhaber hinterlassen verwüstet
Das ist eine brutale Erinnerung an eines der größten Risiken im Crypto:
Ein Projekt kann stark aussehen…
Bis eine Schwachstelle im Smart Contract, ein Exploit oder ein Problem beim Prägen von Tokens alles über Nacht auf den Kopf stellt. 🔥
In nur wenigen Stunden:
💸 Millionen verschwunden
💸 Vertrauen erloschen
💸 Ein Token wurde effektiv ausgelöscht
Die harte Realität?
Im Crypto zählt Risikomanagement mehr als das Streben nach den nächsten 100x.
Denn manchmal reicht ein einziger Exploit aus, um einen gesamten Markt auszulöschen. 👀
Bleib sicher.
Überprüfe Projekte.
Und unterschätze niemals das Risiko von Smart Contracts. ⚠️
$BNB
#Crypto #BNBChain #Exploit #Trading
1
144
·
--
Thetanuts Finance wurde am 15. Juni ausgenutzt, nachdem ein Angreifer einen veralteten Ethereum-Vault ins Visier genommen und Vermögenswerte im Wert von etwa 2,1 Millionen Dollar abgezogen hat.
Laut Blockaid, ExVul und PeckShield nutzte der Angriff einen Fehler in der Buchhaltung mit geringer Versorgung in den Minting- und Redemption-Berechnungen des Vaults aus. Der Angreifer verwendete Kapital aus Flash-Loans, um das Token-Angebot auf ein extrem niedriges Niveau zu reduzieren, und mintete dann Tokens zu einem vergünstigten Kurs aufgrund des Rundungsverhaltens in der Vertragslogik.
Die Analyse von ExVul ergab, dass die Redemption-Formel des Vaults anfällig wurde, als das Gesamtangebot nahe Null fiel. Dies ermöglichte es dem Angreifer, aufgeblähte Redemption-Werte zu generieren und wiederholt Mint-and-Claim-Transaktionen auszuführen, die mehr Vermögenswerte abzogen als eingezahlt wurden.
Erste Schätzungen bezifferten die Verluste auf etwa 105.500 USDC. Eine spätere Analyse von PeckShield berichtete von einem Gesamtschaden von 2,1 Millionen Dollar.
PeckShield erklärte auch, dass etwa 2 Millionen Dollar an Options-Token von Whitehat-Actoren gesichert wurden. Der Angreifer wandelte etwa 105.000 USDC in ETH um und hielt weiterhin zusätzliche Vermögenswerte, die mit dem Exploit verbunden sind.
Thetanuts Finance gab an, dass der betroffene Vault ein veraltetes Produkt war, das vor Jahren migriert wurde und nicht mit aktuellen Verträgen oder aktiven Produkten verbunden war. Das Team plant, nach Abschluss seiner Ermittlungen einen vollständigen Nachbericht zu veröffentlichen.
Der Vorfall dient als weitere Erinnerung daran, dass veraltete DeFi-Infrastrukturen weiterhin anfällig bleiben können, selbst nachdem Protokolle die Nutzer auf neuere Systeme migrieren.
#exploit #SecurityAlert #Thetanuts #CryptoNews #CryptocurrencyNews
Thetanuts Finance wurde am 15. Juni ausgenutzt, nachdem ein Angreifer einen veralteten Ethereum-Vault ins Visier genommen und Vermögenswerte im Wert von etwa 2,1 Millionen Dollar abgezogen hat.
Laut Blockaid, ExVul und PeckShield nutzte der Angriff einen Fehler in der Buchhaltung mit geringer Versorgung in den Minting- und Redemption-Berechnungen des Vaults aus. Der Angreifer verwendete Kapital aus Flash-Loans, um das Token-Angebot auf ein extrem niedriges Niveau zu reduzieren, und mintete dann Tokens zu einem vergünstigten Kurs aufgrund des Rundungsverhaltens in der Vertragslogik.
Die Analyse von ExVul ergab, dass die Redemption-Formel des Vaults anfällig wurde, als das Gesamtangebot nahe Null fiel. Dies ermöglichte es dem Angreifer, aufgeblähte Redemption-Werte zu generieren und wiederholt Mint-and-Claim-Transaktionen auszuführen, die mehr Vermögenswerte abzogen als eingezahlt wurden.
Erste Schätzungen bezifferten die Verluste auf etwa 105.500 USDC. Eine spätere Analyse von PeckShield berichtete von einem Gesamtschaden von 2,1 Millionen Dollar.
PeckShield erklärte auch, dass etwa 2 Millionen Dollar an Options-Token von Whitehat-Actoren gesichert wurden. Der Angreifer wandelte etwa 105.000 USDC in ETH um und hielt weiterhin zusätzliche Vermögenswerte, die mit dem Exploit verbunden sind.
Thetanuts Finance gab an, dass der betroffene Vault ein veraltetes Produkt war, das vor Jahren migriert wurde und nicht mit aktuellen Verträgen oder aktiven Produkten verbunden war. Das Team plant, nach Abschluss seiner Ermittlungen einen vollständigen Nachbericht zu veröffentlichen.
Der Vorfall dient als weitere Erinnerung daran, dass veraltete DeFi-Infrastrukturen weiterhin anfällig bleiben können, selbst nachdem Protokolle die Nutzer auf neuere Systeme migrieren.
#exploit #SecurityAlert #Thetanuts #CryptoNews #CryptocurrencyNews
Laut Blockaid, ExVul und PeckShield nutzte der Angriff einen Fehler in der Buchhaltung mit geringer Versorgung in den Minting- und Redemption-Berechnungen des Vaults aus. Der Angreifer verwendete Kapital aus Flash-Loans, um das Token-Angebot auf ein extrem niedriges Niveau zu reduzieren, und mintete dann Tokens zu einem vergünstigten Kurs aufgrund des Rundungsverhaltens in der Vertragslogik.
Die Analyse von ExVul ergab, dass die Redemption-Formel des Vaults anfällig wurde, als das Gesamtangebot nahe Null fiel. Dies ermöglichte es dem Angreifer, aufgeblähte Redemption-Werte zu generieren und wiederholt Mint-and-Claim-Transaktionen auszuführen, die mehr Vermögenswerte abzogen als eingezahlt wurden.
Erste Schätzungen bezifferten die Verluste auf etwa 105.500 USDC. Eine spätere Analyse von PeckShield berichtete von einem Gesamtschaden von 2,1 Millionen Dollar.
PeckShield erklärte auch, dass etwa 2 Millionen Dollar an Options-Token von Whitehat-Actoren gesichert wurden. Der Angreifer wandelte etwa 105.000 USDC in ETH um und hielt weiterhin zusätzliche Vermögenswerte, die mit dem Exploit verbunden sind.
Thetanuts Finance gab an, dass der betroffene Vault ein veraltetes Produkt war, das vor Jahren migriert wurde und nicht mit aktuellen Verträgen oder aktiven Produkten verbunden war. Das Team plant, nach Abschluss seiner Ermittlungen einen vollständigen Nachbericht zu veröffentlichen.
Der Vorfall dient als weitere Erinnerung daran, dass veraltete DeFi-Infrastrukturen weiterhin anfällig bleiben können, selbst nachdem Protokolle die Nutzer auf neuere Systeme migrieren.
#exploit #SecurityAlert #Thetanuts #CryptoNews #CryptocurrencyNews
99
·
--
⚠️ DAS DEFI-PROTOKOLL SUMMERFI GIBT SEINEN SCHLUSS NACH MASSENHAFTEM EXPLOIT BEKANNT 🛑📉
💥 Auswirkungen und endgültige Beendigung
Das DeFi-Finanzprotokoll SummerFi (zuvor bekannt als Oasis.app) hat offiziell angekündigt, den Prozess der schrittweisen Schließung und Abwicklung seiner Dienste (sunsetting) einzuleiten, nachdem es sich nicht von den Auswirkungen eines kritischen Sicherheits-Exploits in seinen Smart Contracts erholen konnte.
🛡️ Mittelabzug und Abwicklung
Das Entwicklungsteam forderte alle Nutzer und Investoren auf, umgehend ihre Liquidität abzuziehen und ihre gehebelten Positionen über die offizielle Benutzeroberfläche zu schließen, bevor die endgültige Trennung der Plattform erfolgt, um Kapitalverluste zu vermeiden.
📊 Auswirkungen auf das DeFi-Ökosystem
Das Ausscheiden von SummerFi ist eine neue Erinnerung an die Sicherheitsrisiken in Smart Contracts und DeFi-Infrastruktur und bringt zusätzliche Volatilität in den Sektor für Kredite und dezentrales Rendite-Management.
#SummerFi #DeFi #Exploit #CryptoNews #BinanceSquare
$SUN
{spot}(SUNUSDT)
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
⚠️ DAS DEFI-PROTOKOLL SUMMERFI GIBT SEINEN SCHLUSS NACH MASSENHAFTEM EXPLOIT BEKANNT 🛑📉
💥 Auswirkungen und endgültige Beendigung
Das DeFi-Finanzprotokoll SummerFi (zuvor bekannt als Oasis.app) hat offiziell angekündigt, den Prozess der schrittweisen Schließung und Abwicklung seiner Dienste (sunsetting) einzuleiten, nachdem es sich nicht von den Auswirkungen eines kritischen Sicherheits-Exploits in seinen Smart Contracts erholen konnte.
🛡️ Mittelabzug und Abwicklung
Das Entwicklungsteam forderte alle Nutzer und Investoren auf, umgehend ihre Liquidität abzuziehen und ihre gehebelten Positionen über die offizielle Benutzeroberfläche zu schließen, bevor die endgültige Trennung der Plattform erfolgt, um Kapitalverluste zu vermeiden.
📊 Auswirkungen auf das DeFi-Ökosystem
Das Ausscheiden von SummerFi ist eine neue Erinnerung an die Sicherheitsrisiken in Smart Contracts und DeFi-Infrastruktur und bringt zusätzliche Volatilität in den Sektor für Kredite und dezentrales Rendite-Management.
#SummerFi #DeFi #Exploit #CryptoNews #BinanceSquare
$SUN
$BTC
$ETH
💥 Auswirkungen und endgültige Beendigung
Das DeFi-Finanzprotokoll SummerFi (zuvor bekannt als Oasis.app) hat offiziell angekündigt, den Prozess der schrittweisen Schließung und Abwicklung seiner Dienste (sunsetting) einzuleiten, nachdem es sich nicht von den Auswirkungen eines kritischen Sicherheits-Exploits in seinen Smart Contracts erholen konnte.
🛡️ Mittelabzug und Abwicklung
Das Entwicklungsteam forderte alle Nutzer und Investoren auf, umgehend ihre Liquidität abzuziehen und ihre gehebelten Positionen über die offizielle Benutzeroberfläche zu schließen, bevor die endgültige Trennung der Plattform erfolgt, um Kapitalverluste zu vermeiden.
📊 Auswirkungen auf das DeFi-Ökosystem
Das Ausscheiden von SummerFi ist eine neue Erinnerung an die Sicherheitsrisiken in Smart Contracts und DeFi-Infrastruktur und bringt zusätzliche Volatilität in den Sektor für Kredite und dezentrales Rendite-Management.
#SummerFi #DeFi #Exploit #CryptoNews #BinanceSquare
$SUN
$BTC
$ETH
81

🚨 $AFX EXPLOIT – 24M ABGESCHÖPF T, ANGREIFER ÜBERSCHWEMMT ETH MIT FRISCHER LIQUIDITÄT! 💣
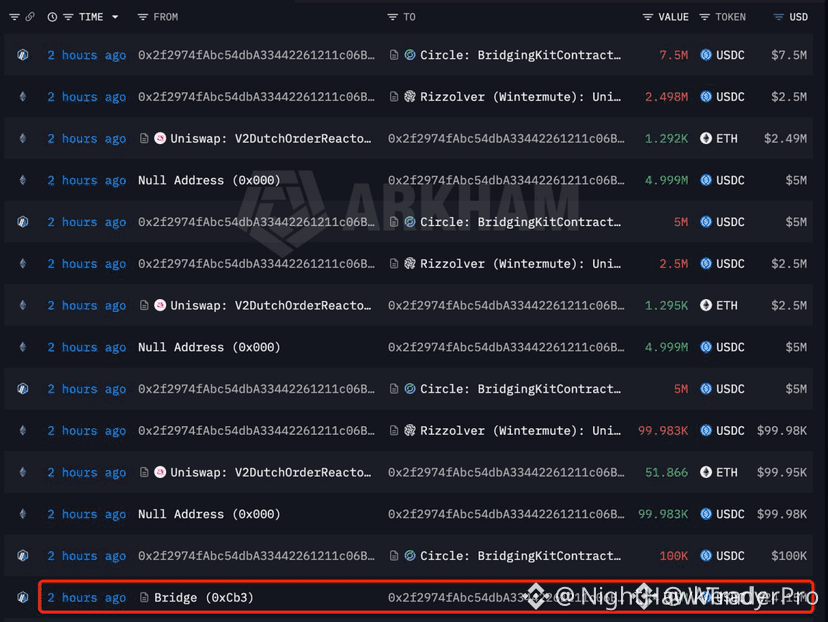
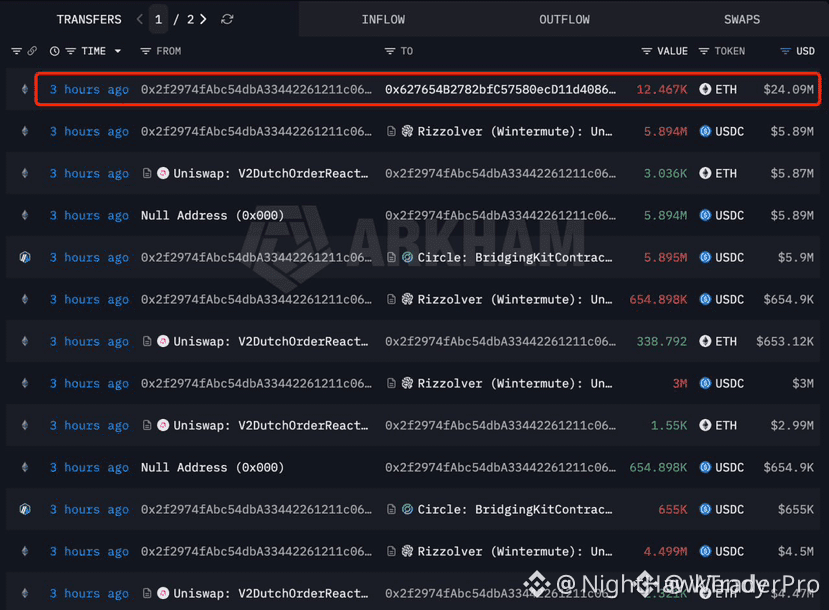
📌 Der AFX-Handel wurde gerade um 24,15M USDC ausgeplündert – der Angreifer hat die Gelder direkt nach Ethereum gebrückt und in 12.467 ETH zu einem Durchschnittspreis von 1.937 $ getauscht. Das ist kein Zufall – das ist ein klassisches Exit-Play 💡
💥 Sobald diese USDC in die Orderbücher gelangten, schoss der Kaufdruck auf ETH nach oben. Smarter Move? Nein – das ist erzwungene Nachfrage aus gestohlenem Kapital. Dasselbe Muster haben wir nach jedem großen DeFi-Heist gesehen: Stablecoins verkaufen, den bevorzugten Blue-Chip-Token kaufen, dann über Mixer oder CEXs auswaschen. 📊
⚠️ Noch gibt es kein offizielles Recovery-Update. Wenn der Angreifer diese ETH in Tranchen ablädt, könnten wir lokalen Widerstand in der Nähe von 1.950 $ getestet sehen. Aber im Moment absorbiert ETH eine 24M-Injektion. 💬 Meinst du, dieser Kaufdruck wird sauber aufgenommen oder wickelt der Hacker ihn in einer Kaskade ab? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #AFX #ETH #DeFi #Exploit #Crypto
🛡️ 🔍
🚨 $AFX EXPLOIT – 24M ABGESCHÖPF T, ANGREIFER ÜBERSCHWEMMT ETH MIT FRISCHER LIQUIDITÄT! 💣
📌 Der AFX-Handel wurde gerade um 24,15M USDC ausgeplündert – der Angreifer hat die Gelder direkt nach Ethereum gebrückt und in 12.467 ETH zu einem Durchschnittspreis von 1.937 $ getauscht. Das ist kein Zufall – das ist ein klassisches Exit-Play 💡
💥 Sobald diese USDC in die Orderbücher gelangten, schoss der Kaufdruck auf ETH nach oben. Smarter Move? Nein – das ist erzwungene Nachfrage aus gestohlenem Kapital. Dasselbe Muster haben wir nach jedem großen DeFi-Heist gesehen: Stablecoins verkaufen, den bevorzugten Blue-Chip-Token kaufen, dann über Mixer oder CEXs auswaschen. 📊
⚠️ Noch gibt es kein offizielles Recovery-Update. Wenn der Angreifer diese ETH in Tranchen ablädt, könnten wir lokalen Widerstand in der Nähe von 1.950 $ getestet sehen. Aber im Moment absorbiert ETH eine 24M-Injektion. 💬 Meinst du, dieser Kaufdruck wird sauber aufgenommen oder wickelt der Hacker ihn in einer Kaskade ab? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #AFX #ETH #DeFi #Exploit #Crypto
🛡️ 🔍
📌 Der AFX-Handel wurde gerade um 24,15M USDC ausgeplündert – der Angreifer hat die Gelder direkt nach Ethereum gebrückt und in 12.467 ETH zu einem Durchschnittspreis von 1.937 $ getauscht. Das ist kein Zufall – das ist ein klassisches Exit-Play 💡
💥 Sobald diese USDC in die Orderbücher gelangten, schoss der Kaufdruck auf ETH nach oben. Smarter Move? Nein – das ist erzwungene Nachfrage aus gestohlenem Kapital. Dasselbe Muster haben wir nach jedem großen DeFi-Heist gesehen: Stablecoins verkaufen, den bevorzugten Blue-Chip-Token kaufen, dann über Mixer oder CEXs auswaschen. 📊
⚠️ Noch gibt es kein offizielles Recovery-Update. Wenn der Angreifer diese ETH in Tranchen ablädt, könnten wir lokalen Widerstand in der Nähe von 1.950 $ getestet sehen. Aber im Moment absorbiert ETH eine 24M-Injektion. 💬 Meinst du, dieser Kaufdruck wird sauber aufgenommen oder wickelt der Hacker ihn in einer Kaskade ab? 👇
⚠️ Keine Finanzberatung. Verwalte immer dein Risiko. 🛡️
🏷️ #AFX #ETH #DeFi #Exploit #Crypto
🛡️ 🔍
1
900

·
--
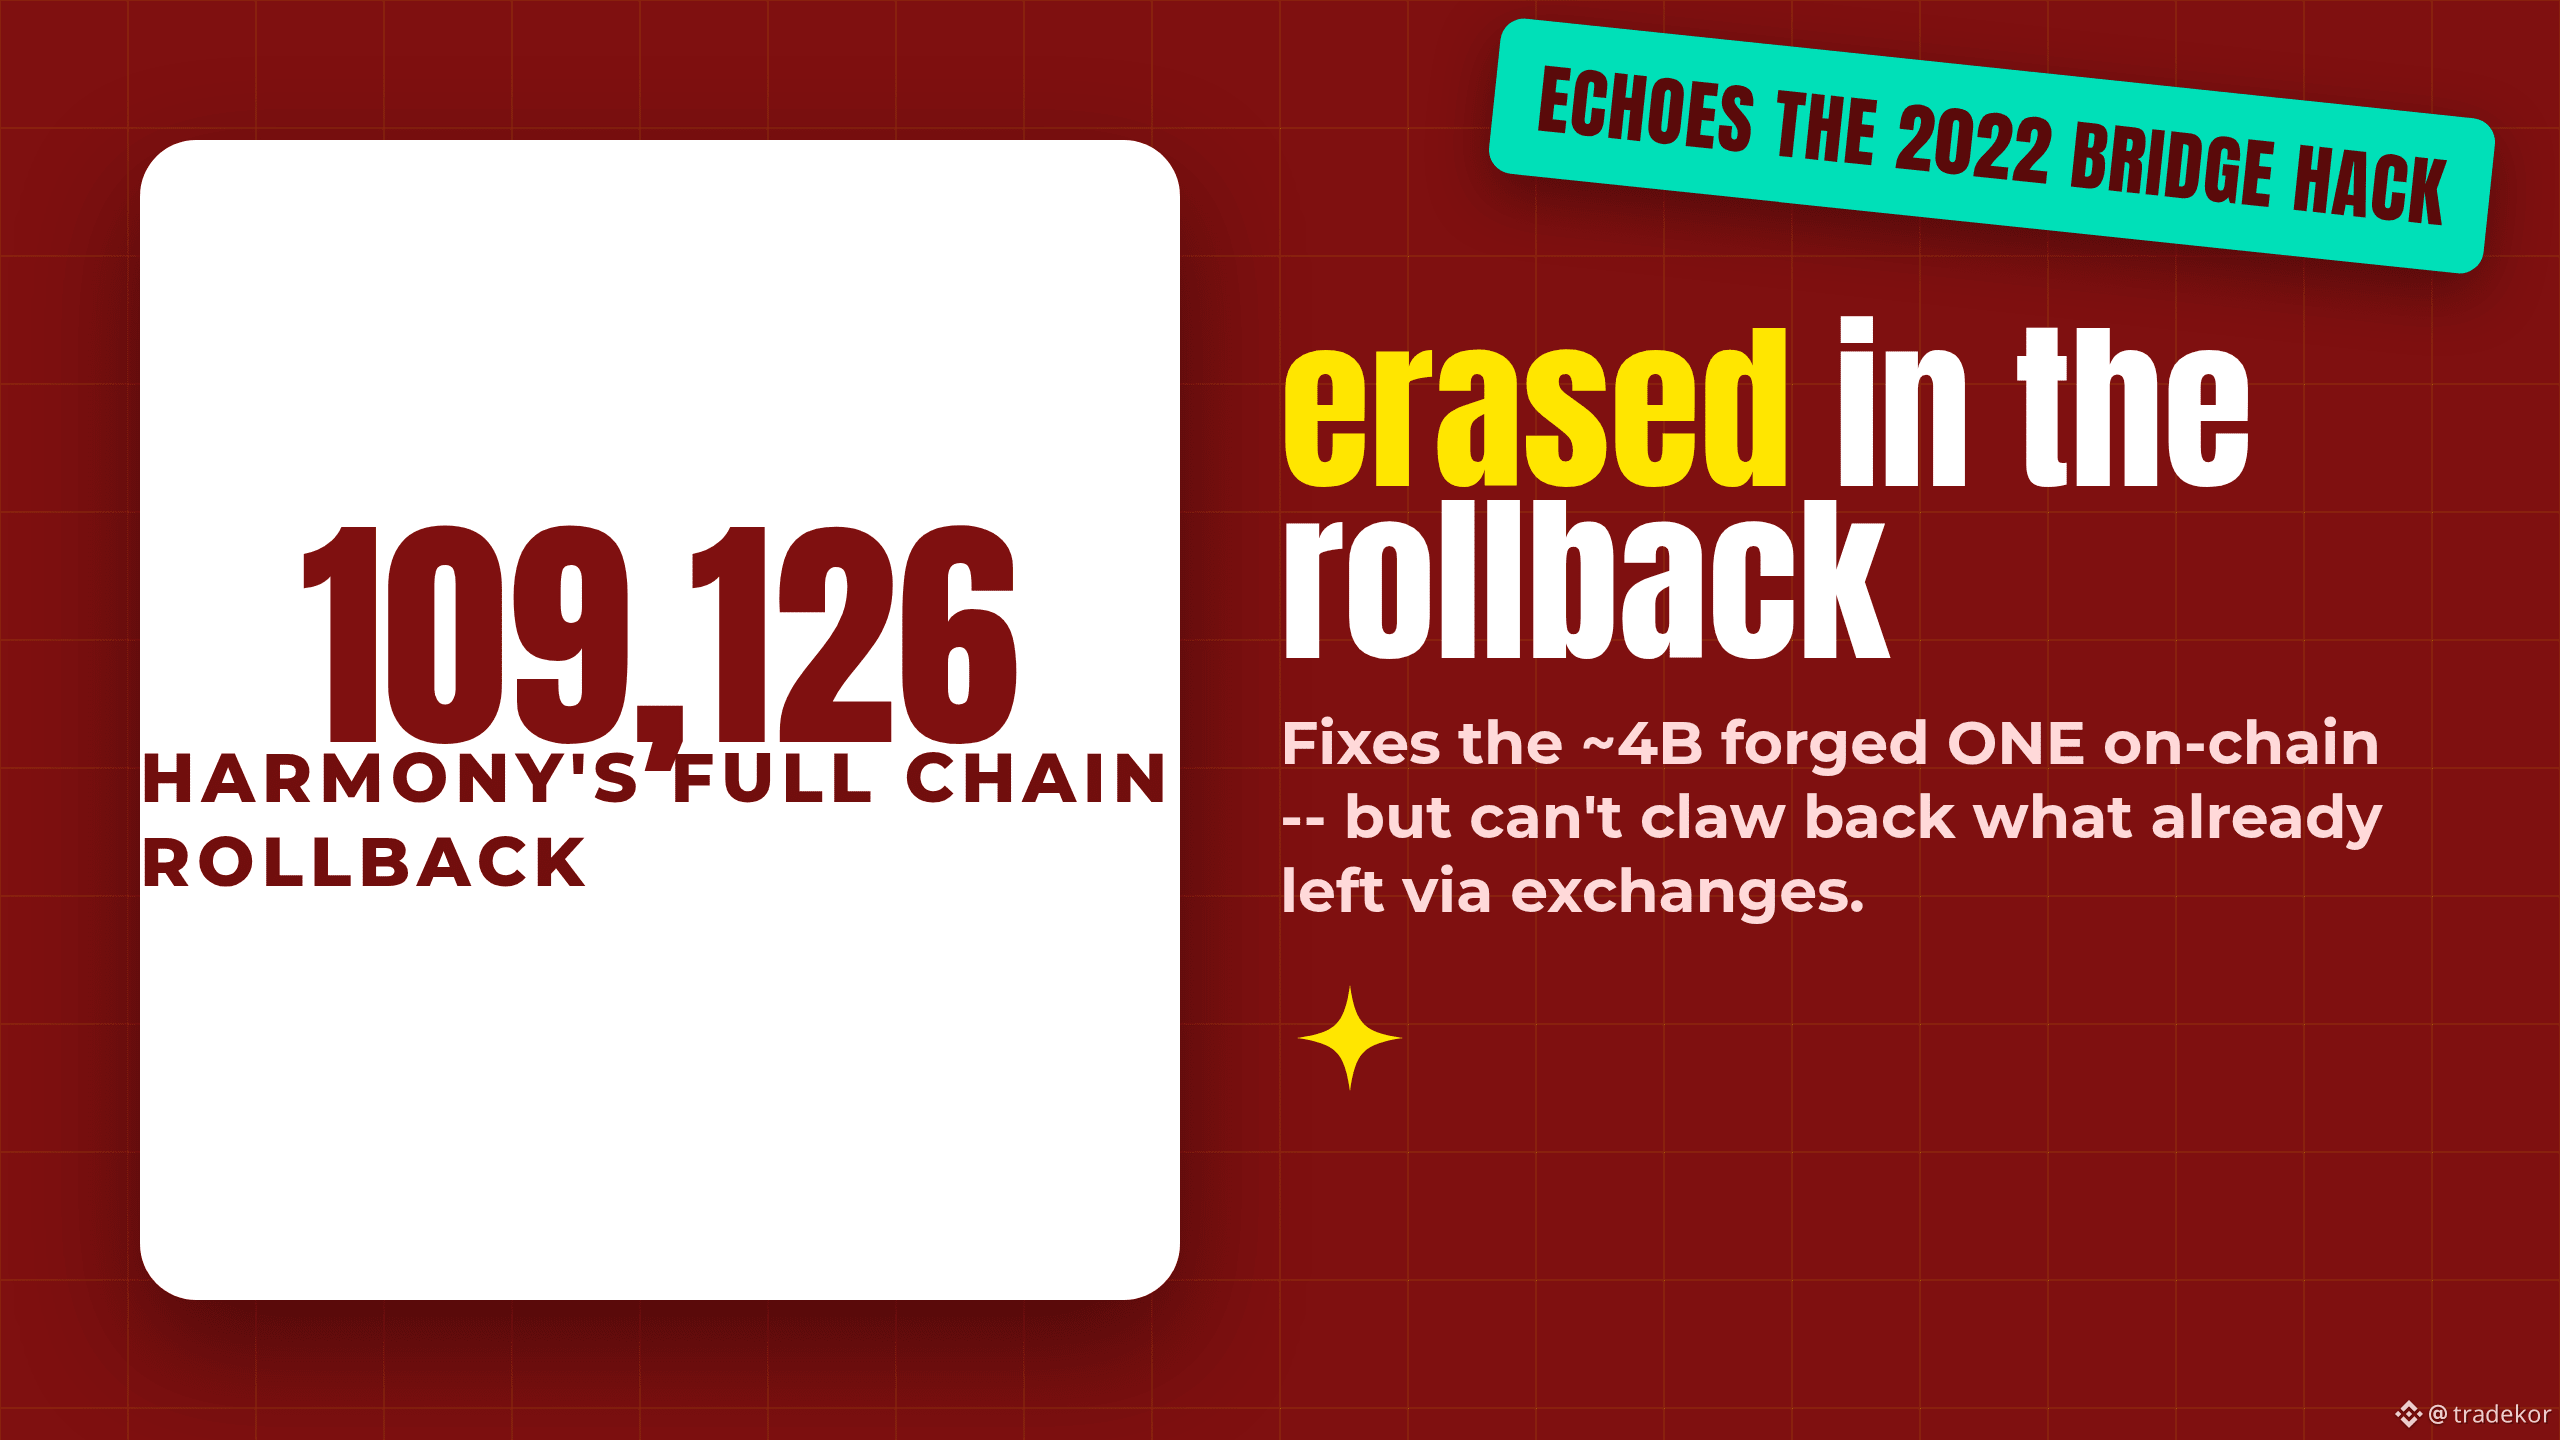
Harmony rollt seine gesamte Chain komplett auf den 11. August zurück, nachdem ein Exploiter etwa 4 Milliarden ONE gefälscht hat – dabei wurden über 109.000 legitime Transaktionen verworfen.
Die Meldung: Harmony bestätigte am 12. August, dass ein Angreifer einen Fehler bei der Validierung von plattformübergreifenden (Cross-Shard) Empfängen ausnutzte, um unrechtmäßig ~4 Milliarden ONE (~26% des umlaufenden Angebots) zu prägen und den Preis deutlich nach unten zu drücken. Am 17. August kündigte das Kernteam einen vollständigen Rollback des Netzwerks auf den 11. August, 11:25 Uhr (UTC), als Checkpoint an – verworfen wurden dabei 109.126 reguläre Transaktionen und 315 Staking-Transaktionen, gefälschte und legitime gleichermaßen.
Der Haken: Ein Rollback löscht jede echte User-Transaktion in diesem Zeitraum zusammen mit den betrügerischen – und es kann Tokens nicht zurückholen, die bereits über Exchanges ausgezahlt wurden, bevor irgendeine Sperre erfolgte; der reale wirtschaftliche Schaden könnte daher weitgehend irreversibel sein, unabhängig vom Rollback. Das erinnert zudem an den Bridge-Hack von Harmony aus dem Jahr 2022 und untergräbt jede Erzählung von „Problem gelöst“. Einige Medien nennen deutlich größere gefälschte-Balance-Zahlen (Billionen durch wiederholtes Replay), die jedoch nicht unabhängig anhand von Harmons offizieller 4B-Zahl bestätigt wurden – wir behandeln 4B als verlässliche Basis.
Unsere Einschätzung: Der Rollback behebt die Verzerrung der On-Chain-Angebotslage, aber das Umschreiben der Chain-Historie ist ein kontroverses Präzedenzziel – und der bereits angerichtete Schaden außerhalb der Chain kann nicht mehr rückgängig gemacht werden. Falsifizierbarer Prüfpunkt: Veröffentlicht Harmony eine vollständige Post-Mortem-Aufstellung darüber, wie viel tatsächlich bis zu einer Sperrung an Exchanges gelangte, oder bleibt diese Zahl umstritten?
Sollte eine Chain jemals auf die eigene Historie zurückrollen, um einen Exploit zu rückgängig zu machen – oder zerstört das den Zweck einer Blockchain?
Keine Finanzberatung. DYOR.
$ONE #Harmony #Exploit #CryptoNews #Security
Harmony rollt seine gesamte Chain komplett auf den 11. August zurück, nachdem ein Exploiter etwa 4 Milliarden ONE gefälscht hat – dabei wurden über 109.000 legitime Transaktionen verworfen.
Die Meldung: Harmony bestätigte am 12. August, dass ein Angreifer einen Fehler bei der Validierung von plattformübergreifenden (Cross-Shard) Empfängen ausnutzte, um unrechtmäßig ~4 Milliarden ONE (~26% des umlaufenden Angebots) zu prägen und den Preis deutlich nach unten zu drücken. Am 17. August kündigte das Kernteam einen vollständigen Rollback des Netzwerks auf den 11. August, 11:25 Uhr (UTC), als Checkpoint an – verworfen wurden dabei 109.126 reguläre Transaktionen und 315 Staking-Transaktionen, gefälschte und legitime gleichermaßen.
Der Haken: Ein Rollback löscht jede echte User-Transaktion in diesem Zeitraum zusammen mit den betrügerischen – und es kann Tokens nicht zurückholen, die bereits über Exchanges ausgezahlt wurden, bevor irgendeine Sperre erfolgte; der reale wirtschaftliche Schaden könnte daher weitgehend irreversibel sein, unabhängig vom Rollback. Das erinnert zudem an den Bridge-Hack von Harmony aus dem Jahr 2022 und untergräbt jede Erzählung von „Problem gelöst“. Einige Medien nennen deutlich größere gefälschte-Balance-Zahlen (Billionen durch wiederholtes Replay), die jedoch nicht unabhängig anhand von Harmons offizieller 4B-Zahl bestätigt wurden – wir behandeln 4B als verlässliche Basis.
Unsere Einschätzung: Der Rollback behebt die Verzerrung der On-Chain-Angebotslage, aber das Umschreiben der Chain-Historie ist ein kontroverses Präzedenzziel – und der bereits angerichtete Schaden außerhalb der Chain kann nicht mehr rückgängig gemacht werden. Falsifizierbarer Prüfpunkt: Veröffentlicht Harmony eine vollständige Post-Mortem-Aufstellung darüber, wie viel tatsächlich bis zu einer Sperrung an Exchanges gelangte, oder bleibt diese Zahl umstritten?
Sollte eine Chain jemals auf die eigene Historie zurückrollen, um einen Exploit zu rückgängig zu machen – oder zerstört das den Zweck einer Blockchain?
Keine Finanzberatung. DYOR.
$ONE #Harmony #Exploit #CryptoNews #Security
Die Meldung: Harmony bestätigte am 12. August, dass ein Angreifer einen Fehler bei der Validierung von plattformübergreifenden (Cross-Shard) Empfängen ausnutzte, um unrechtmäßig ~4 Milliarden ONE (~26% des umlaufenden Angebots) zu prägen und den Preis deutlich nach unten zu drücken. Am 17. August kündigte das Kernteam einen vollständigen Rollback des Netzwerks auf den 11. August, 11:25 Uhr (UTC), als Checkpoint an – verworfen wurden dabei 109.126 reguläre Transaktionen und 315 Staking-Transaktionen, gefälschte und legitime gleichermaßen.
Der Haken: Ein Rollback löscht jede echte User-Transaktion in diesem Zeitraum zusammen mit den betrügerischen – und es kann Tokens nicht zurückholen, die bereits über Exchanges ausgezahlt wurden, bevor irgendeine Sperre erfolgte; der reale wirtschaftliche Schaden könnte daher weitgehend irreversibel sein, unabhängig vom Rollback. Das erinnert zudem an den Bridge-Hack von Harmony aus dem Jahr 2022 und untergräbt jede Erzählung von „Problem gelöst“. Einige Medien nennen deutlich größere gefälschte-Balance-Zahlen (Billionen durch wiederholtes Replay), die jedoch nicht unabhängig anhand von Harmons offizieller 4B-Zahl bestätigt wurden – wir behandeln 4B als verlässliche Basis.
Unsere Einschätzung: Der Rollback behebt die Verzerrung der On-Chain-Angebotslage, aber das Umschreiben der Chain-Historie ist ein kontroverses Präzedenzziel – und der bereits angerichtete Schaden außerhalb der Chain kann nicht mehr rückgängig gemacht werden. Falsifizierbarer Prüfpunkt: Veröffentlicht Harmony eine vollständige Post-Mortem-Aufstellung darüber, wie viel tatsächlich bis zu einer Sperrung an Exchanges gelangte, oder bleibt diese Zahl umstritten?
Sollte eine Chain jemals auf die eigene Historie zurückrollen, um einen Exploit zu rückgängig zu machen – oder zerstört das den Zweck einer Blockchain?
Keine Finanzberatung. DYOR.
$ONE #Harmony #Exploit #CryptoNews #Security
2
1
415

$OST ERLEIDET $23,7M EXPLOIT – HÄNDLERFONDS SICHER 🔥
Am 15. Juli wurde die Liquiditäts-Treasury von Ostium von 23,7 Millionen USDC getroffen – der Angreifer fälschte Preisberichte über eine Off-Chain-Infrastruktur. Aber hier ist das Entscheidende: Die Händler-Sicherheiten liegen in einem separaten Smart Contract und wurden nicht angegriffen. Alle Positionen bleiben offen und der Handel wurde innerhalb von 60 Minuten nach dem ersten Angriff eingefroren.
Das Team arbeitet mit Mandiant, zeroShadow und den Strafverfolgungsbehörden zusammen, um die Gelder aufzuspüren. Eröffnete Positionen werden zum Marktwert markiert, sobald der Handel wieder aufgenommen wird – unberührt von der Aussetzung. Wie siehst du, wie sich das künftig auf das Vertrauen in DeFi-Protokolle auswirkt?
Keine Finanzberatung. Managen Sie immer Ihr Risiko.
#Ostium #Exploit #DeFi #SecurityAlert
🔥
$OST ERLEIDET $23,7M EXPLOIT – HÄNDLERFONDS SICHER 🔥
Am 15. Juli wurde die Liquiditäts-Treasury von Ostium von 23,7 Millionen USDC getroffen – der Angreifer fälschte Preisberichte über eine Off-Chain-Infrastruktur. Aber hier ist das Entscheidende: Die Händler-Sicherheiten liegen in einem separaten Smart Contract und wurden nicht angegriffen. Alle Positionen bleiben offen und der Handel wurde innerhalb von 60 Minuten nach dem ersten Angriff eingefroren.
Das Team arbeitet mit Mandiant, zeroShadow und den Strafverfolgungsbehörden zusammen, um die Gelder aufzuspüren. Eröffnete Positionen werden zum Marktwert markiert, sobald der Handel wieder aufgenommen wird – unberührt von der Aussetzung. Wie siehst du, wie sich das künftig auf das Vertrauen in DeFi-Protokolle auswirkt?
Keine Finanzberatung. Managen Sie immer Ihr Risiko.
#Ostium #Exploit #DeFi #SecurityAlert
🔥
Am 15. Juli wurde die Liquiditäts-Treasury von Ostium von 23,7 Millionen USDC getroffen – der Angreifer fälschte Preisberichte über eine Off-Chain-Infrastruktur. Aber hier ist das Entscheidende: Die Händler-Sicherheiten liegen in einem separaten Smart Contract und wurden nicht angegriffen. Alle Positionen bleiben offen und der Handel wurde innerhalb von 60 Minuten nach dem ersten Angriff eingefroren.
Das Team arbeitet mit Mandiant, zeroShadow und den Strafverfolgungsbehörden zusammen, um die Gelder aufzuspüren. Eröffnete Positionen werden zum Marktwert markiert, sobald der Handel wieder aufgenommen wird – unberührt von der Aussetzung. Wie siehst du, wie sich das künftig auf das Vertrauen in DeFi-Protokolle auswirkt?
Keine Finanzberatung. Managen Sie immer Ihr Risiko.
#Ostium #Exploit #DeFi #SecurityAlert
🔥
39
🚨 $WEMIX UNTER BESCHUSS — $6,25M-EXPLOIT ERSCHÜTTERT DEN SMART CONTRACT! 💥
Kein Handelssignal — Nur Alarm
🔴 Der Exploit traf wie ein Flash-Loan-Albtraum: Ein Angreifer hat WEMIX-Token direkt aus dem Smart Contract geprägt und übertragen. 📊 Die erste Reaktion deutet darauf hin, dass Liquiditätspools ausbluten, aber die schnelle Reaktion des Teams könnte wie eine Firewall wirken. 📌 Das ist noch kein kompletter Zusammenbruch — es ist ein Test für ihre Fähigkeit zur Störfall-Bekämpfung. 💡 Die Geschichte zeigt: Projekte, die sich schnell erholen, können oft späte Verkäufer in eine Falle locken. 🛡️
💬 Wird das WEMIX-Team den ausgenutzten Vertrag einfrieren und Gelder zurückholen, oder sehen wir gerade ein langsames Ausbluten in Richtung Unterstützungszonen? 👇
⚠️ Keine Finanzberatung. Manage dein Risiko immer. 🛡️
🏷️ #WEMIX #Exploit #CryptoAlert #SmartContract
💥 🦈
🚨 $WEMIX UNTER BESCHUSS — $6,25M-EXPLOIT ERSCHÜTTERT DEN SMART CONTRACT! 💥
Kein Handelssignal — Nur Alarm
🔴 Der Exploit traf wie ein Flash-Loan-Albtraum: Ein Angreifer hat WEMIX-Token direkt aus dem Smart Contract geprägt und übertragen. 📊 Die erste Reaktion deutet darauf hin, dass Liquiditätspools ausbluten, aber die schnelle Reaktion des Teams könnte wie eine Firewall wirken. 📌 Das ist noch kein kompletter Zusammenbruch — es ist ein Test für ihre Fähigkeit zur Störfall-Bekämpfung. 💡 Die Geschichte zeigt: Projekte, die sich schnell erholen, können oft späte Verkäufer in eine Falle locken. 🛡️
💬 Wird das WEMIX-Team den ausgenutzten Vertrag einfrieren und Gelder zurückholen, oder sehen wir gerade ein langsames Ausbluten in Richtung Unterstützungszonen? 👇
⚠️ Keine Finanzberatung. Manage dein Risiko immer. 🛡️
🏷️ #WEMIX #Exploit #CryptoAlert #SmartContract
💥 🦈
Kein Handelssignal — Nur Alarm
🔴 Der Exploit traf wie ein Flash-Loan-Albtraum: Ein Angreifer hat WEMIX-Token direkt aus dem Smart Contract geprägt und übertragen. 📊 Die erste Reaktion deutet darauf hin, dass Liquiditätspools ausbluten, aber die schnelle Reaktion des Teams könnte wie eine Firewall wirken. 📌 Das ist noch kein kompletter Zusammenbruch — es ist ein Test für ihre Fähigkeit zur Störfall-Bekämpfung. 💡 Die Geschichte zeigt: Projekte, die sich schnell erholen, können oft späte Verkäufer in eine Falle locken. 🛡️
💬 Wird das WEMIX-Team den ausgenutzten Vertrag einfrieren und Gelder zurückholen, oder sehen wir gerade ein langsames Ausbluten in Richtung Unterstützungszonen? 👇
⚠️ Keine Finanzberatung. Manage dein Risiko immer. 🛡️
🏷️ #WEMIX #Exploit #CryptoAlert #SmartContract
💥 🦈
72
An diesem Punkt der kontinuierlichen Ausbeutung müssen Fragen gestellt werden.
1. Wer steckt dahinter?
2. Wie hast du deine Protokolle aufgebaut?
3. Welche Sicherheitsmaßnahmen hast du getroffen?
An diesem Punkt müssen wir die Sicherheit in Betracht ziehen,
In letzter Zeit bauen Projekte mit echten Nutzen
Wir haben viel zu bedenken, wir bauen hier alle die Zukunft und benötigen die ordentliche Sicherheit, die sie verdient.
Kryptowährungen werden keine breite Akzeptanz finden, wenn es so weitergeht. LASST UNS SICHERHEIT AUFBAUEN
#exploit
An diesem Punkt der kontinuierlichen Ausbeutung müssen Fragen gestellt werden.
1. Wer steckt dahinter?
2. Wie hast du deine Protokolle aufgebaut?
3. Welche Sicherheitsmaßnahmen hast du getroffen?
An diesem Punkt müssen wir die Sicherheit in Betracht ziehen,
In letzter Zeit bauen Projekte mit echten Nutzen
Wir haben viel zu bedenken, wir bauen hier alle die Zukunft und benötigen die ordentliche Sicherheit, die sie verdient.
Kryptowährungen werden keine breite Akzeptanz finden, wenn es so weitergeht. LASST UNS SICHERHEIT AUFBAUEN
#exploit
1. Wer steckt dahinter?
2. Wie hast du deine Protokolle aufgebaut?
3. Welche Sicherheitsmaßnahmen hast du getroffen?
An diesem Punkt müssen wir die Sicherheit in Betracht ziehen,
In letzter Zeit bauen Projekte mit echten Nutzen
Wir haben viel zu bedenken, wir bauen hier alle die Zukunft und benötigen die ordentliche Sicherheit, die sie verdient.
Kryptowährungen werden keine breite Akzeptanz finden, wenn es so weitergeht. LASST UNS SICHERHEIT AUFBAUEN
#exploit
1
55
🚨 $CRO-NETZWERK ROLLBACK: UNTERRADEN DES $111M-ANGRIFFS! 🟢
Der Hack am 30. Aug‑30 zeigte, wie ein dünnflüssiger TONIC-Token als Waffe missbraucht werden kann – der Angreifer pumpte den Preis, sicherte sich $120,4 M an Sicherheiten und verteilte Kredite über neun Märkte. 🦈
Cronos reagierte mit einem harten Rollback: Es wurden 10.961 Blöcke bereinigt und $111,2 M wiederhergestellt, aber $9,19 M gingen außerhalb der Kette (off‑chain) verloren. Das Netzwerk war nach 11 Stunden wieder online – die Nutzer erhielten ein sauberes Blatt. 📊
Was sagt uns das über systemisches Risiko bei dünn gehandelten Pair-Assets und über die Bedeutung schneller Validator‑Aktion? 💬
⚠️ Keine Finanzberatung. Verwalte stets dein Risiko. 🛡️
🏷️ #CRO #Security #Exploit #Crypto
🚀 🦈
🚨 $CRO-NETZWERK ROLLBACK: UNTERRADEN DES $111M-ANGRIFFS! 🟢
Der Hack am 30. Aug‑30 zeigte, wie ein dünnflüssiger TONIC-Token als Waffe missbraucht werden kann – der Angreifer pumpte den Preis, sicherte sich $120,4 M an Sicherheiten und verteilte Kredite über neun Märkte. 🦈
Cronos reagierte mit einem harten Rollback: Es wurden 10.961 Blöcke bereinigt und $111,2 M wiederhergestellt, aber $9,19 M gingen außerhalb der Kette (off‑chain) verloren. Das Netzwerk war nach 11 Stunden wieder online – die Nutzer erhielten ein sauberes Blatt. 📊
Was sagt uns das über systemisches Risiko bei dünn gehandelten Pair-Assets und über die Bedeutung schneller Validator‑Aktion? 💬
⚠️ Keine Finanzberatung. Verwalte stets dein Risiko. 🛡️
🏷️ #CRO #Security #Exploit #Crypto
🚀 🦈
Der Hack am 30. Aug‑30 zeigte, wie ein dünnflüssiger TONIC-Token als Waffe missbraucht werden kann – der Angreifer pumpte den Preis, sicherte sich $120,4 M an Sicherheiten und verteilte Kredite über neun Märkte. 🦈
Cronos reagierte mit einem harten Rollback: Es wurden 10.961 Blöcke bereinigt und $111,2 M wiederhergestellt, aber $9,19 M gingen außerhalb der Kette (off‑chain) verloren. Das Netzwerk war nach 11 Stunden wieder online – die Nutzer erhielten ein sauberes Blatt. 📊
Was sagt uns das über systemisches Risiko bei dünn gehandelten Pair-Assets und über die Bedeutung schneller Validator‑Aktion? 💬
⚠️ Keine Finanzberatung. Verwalte stets dein Risiko. 🛡️
🏷️ #CRO #Security #Exploit #Crypto
🚀 🦈
47

🚨 Breaking
BonkDAO wurde gerade zerschmettert... 🚨 20 Mio. $ durch einen bösartigen Governance-Angriff verloren!! Upbit friert bereits $BONK deposits und withdrawals ein... ernsthaft, beobachte diese Governance-Votes, es geht schnell!! 🛑
#Exploit
🚨 Breaking
BonkDAO wurde gerade zerschmettert... 🚨 20 Mio. $ durch einen bösartigen Governance-Angriff verloren!! Upbit friert bereits $BONK deposits und withdrawals ein... ernsthaft, beobachte diese Governance-Votes, es geht schnell!! 🛑
#Exploit
BonkDAO wurde gerade zerschmettert... 🚨 20 Mio. $ durch einen bösartigen Governance-Angriff verloren!! Upbit friert bereits $BONK deposits und withdrawals ein... ernsthaft, beobachte diese Governance-Votes, es geht schnell!! 🛑
#Exploit
98
Ein weiteres Protokoll wird komplett vernichtet.
Totale Verwüstung für MAYAChain. Ein $1,7M-Exploit nutzte sechs verkettete Bugs, um CACAO abzusaugen und das Token um 89% in den Keller zu schicken. Das ist eine brutale Erinnerung daran, dass die Sicherheit weiterhin ein riesiger Schwachpunkt ist.
#MAYAChain #Exploit
Ein weiteres Protokoll wird komplett vernichtet.
Totale Verwüstung für MAYAChain. Ein $1,7M-Exploit nutzte sechs verkettete Bugs, um CACAO abzusaugen und das Token um 89% in den Keller zu schicken. Das ist eine brutale Erinnerung daran, dass die Sicherheit weiterhin ein riesiger Schwachpunkt ist.
#MAYAChain #Exploit
Totale Verwüstung für MAYAChain. Ein $1,7M-Exploit nutzte sechs verkettete Bugs, um CACAO abzusaugen und das Token um 89% in den Keller zu schicken. Das ist eine brutale Erinnerung daran, dass die Sicherheit weiterhin ein riesiger Schwachpunkt ist.
#MAYAChain #Exploit
52
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#USMidterms-WhatAreMarketsExpecting?
61,802 Aufrufe
641 Kommentare
2
#USOctoberNFP-AreRateCutsStillPossible
232,020 Aufrufe
1,852 Kommentare
3
#AMDBeatsExpectations-AINarrativeContinues
13,733 Aufrufe
237 Kommentare
4
#BinanceIncidentReport
220,872 Aufrufe
1,284 Kommentare
5
#AnthropicIPOPricedDownasInvestorsEye$1.5T
13,008 Aufrufe
102 Kommentare
6
#BinanceReopensWithdrawalsForMoreAssets
346,303 Aufrufe
2,316 Kommentare
7
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
1,925 Aufrufe
61 Kommentare
8
#BinanceHourlyDepositsExceedWithdrawals
145,152 Aufrufe
1,138 Kommentare
9
#SouthKoreaRulingPartyLeaderSeeksCryptoTaxDelay
2,414 Aufrufe
58 Kommentare
10
#MorganStanleyAmongFirstBanksToUseDTCCTokenization
1,638 Aufrufe
60 Kommentare