
#coreadelnorte
coreadelnorte
12,516 Aufrufe
36 Kommentare
Hot
Zuletzt
·
--
🚨 $BNB VERRAT! USA BESCHLAGNAHMT VON NORDKOREA GESTOHLENE 1,2 MILLIARDEN DOLLAR VON BINANCE
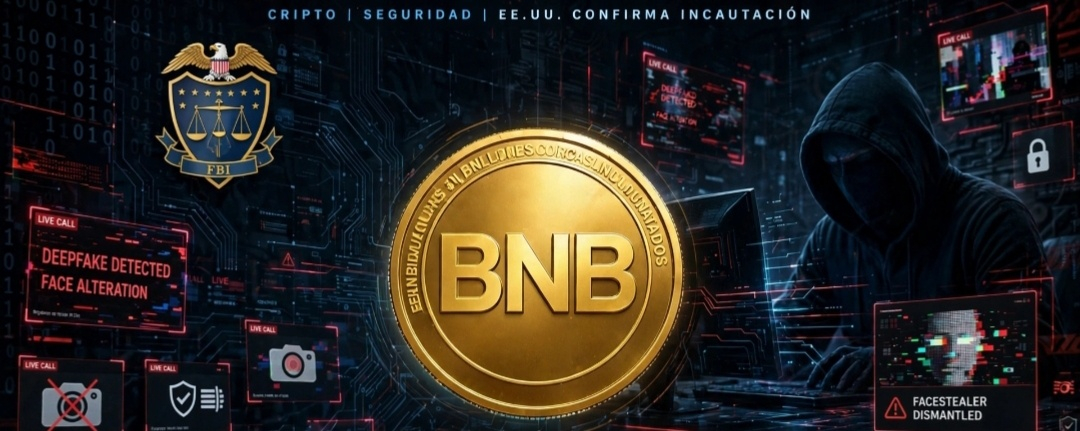
Das Justizministerium gab diesen Donnerstag bekannt, dass ein Richter die Beschlagnahmung von Kryptowährungen im Wert von mehr als 1,2 Milliarden Dollar genehmigt hat, die von Binance gestohlen wurden. Sie sind Teil der mehr als 2,7 Milliarden Dollar, die aus dem Diebstahl von über 6 Milliarden Dollar am 29. Oktober eingefroren wurden, der nordkoreanischen Militärhackern zugeschrieben wird. Für mich zählt nicht die Summe am meisten, sondern dass das FBI auch FaceStealer zerschlagen hat – einen Betrug mit Videoanrufen und Deepfakes bekannter Personen, durch den in 18 Monaten bereits mehr als 400 Millionen Dollar gestohlen wurden.
Seht euch das Detail an, das niemand bemerkt:
→ Der Binance-Diebstahl belief sich am 29. Oktober auf mehr als 6 Milliarden Dollar und wurde laut DOJ von der Gruppe TraderTraitor verübt. Von der Beute wurden mehr als 2,7 Milliarden Dollar eingefroren; der Gerichtsbeschluss deckt über 1,2 Milliarden Dollar ab – gerade einmal ein Fünftel der Gesamtsumme.
→ FaceStealer nutzte gestohlene Konten, um zu Videoanrufen einzuladen, und spielte Aufnahmen oder Deepfakes bekannter Kontakte ab, um Vertrauen zu gewinnen. Das FBI beschlagnahmte mehr als 900 Webcam-Videos von Opfern und schaltete die von den Betrügern genutzte Cloud-Infrastruktur ab.
→ Der Rest ist weiterhin in Bewegung: Laut DOJ transferieren die Akteure von TraderTraitor die Gelder weiterhin über Bridges, Mixer und Kryptobörsen. Etwa 3,3 Milliarden Dollar sind noch nicht eingefroren und werden weiterverfolgt.
Glaubt ihr, dass die USA den Rest der 6 Milliarden Dollar zurückholen können, oder hat Nordkorea den größten Teil bereits gewaschen? 👇
$BNB $BTC
#Binance #CoreaDelNorte #FaceStealer
🚨 $BNB VERRAT! USA BESCHLAGNAHMT VON NORDKOREA GESTOHLENE 1,2 MILLIARDEN DOLLAR VON BINANCE
Das Justizministerium gab diesen Donnerstag bekannt, dass ein Richter die Beschlagnahmung von Kryptowährungen im Wert von mehr als 1,2 Milliarden Dollar genehmigt hat, die von Binance gestohlen wurden. Sie sind Teil der mehr als 2,7 Milliarden Dollar, die aus dem Diebstahl von über 6 Milliarden Dollar am 29. Oktober eingefroren wurden, der nordkoreanischen Militärhackern zugeschrieben wird. Für mich zählt nicht die Summe am meisten, sondern dass das FBI auch FaceStealer zerschlagen hat – einen Betrug mit Videoanrufen und Deepfakes bekannter Personen, durch den in 18 Monaten bereits mehr als 400 Millionen Dollar gestohlen wurden.
Seht euch das Detail an, das niemand bemerkt:
→ Der Binance-Diebstahl belief sich am 29. Oktober auf mehr als 6 Milliarden Dollar und wurde laut DOJ von der Gruppe TraderTraitor verübt. Von der Beute wurden mehr als 2,7 Milliarden Dollar eingefroren; der Gerichtsbeschluss deckt über 1,2 Milliarden Dollar ab – gerade einmal ein Fünftel der Gesamtsumme.
→ FaceStealer nutzte gestohlene Konten, um zu Videoanrufen einzuladen, und spielte Aufnahmen oder Deepfakes bekannter Kontakte ab, um Vertrauen zu gewinnen. Das FBI beschlagnahmte mehr als 900 Webcam-Videos von Opfern und schaltete die von den Betrügern genutzte Cloud-Infrastruktur ab.
→ Der Rest ist weiterhin in Bewegung: Laut DOJ transferieren die Akteure von TraderTraitor die Gelder weiterhin über Bridges, Mixer und Kryptobörsen. Etwa 3,3 Milliarden Dollar sind noch nicht eingefroren und werden weiterverfolgt.
Glaubt ihr, dass die USA den Rest der 6 Milliarden Dollar zurückholen können, oder hat Nordkorea den größten Teil bereits gewaschen? 👇
$BNB $BTC
#Binance #CoreaDelNorte #FaceStealer
Das Justizministerium gab diesen Donnerstag bekannt, dass ein Richter die Beschlagnahmung von Kryptowährungen im Wert von mehr als 1,2 Milliarden Dollar genehmigt hat, die von Binance gestohlen wurden. Sie sind Teil der mehr als 2,7 Milliarden Dollar, die aus dem Diebstahl von über 6 Milliarden Dollar am 29. Oktober eingefroren wurden, der nordkoreanischen Militärhackern zugeschrieben wird. Für mich zählt nicht die Summe am meisten, sondern dass das FBI auch FaceStealer zerschlagen hat – einen Betrug mit Videoanrufen und Deepfakes bekannter Personen, durch den in 18 Monaten bereits mehr als 400 Millionen Dollar gestohlen wurden.
Seht euch das Detail an, das niemand bemerkt:
→ Der Binance-Diebstahl belief sich am 29. Oktober auf mehr als 6 Milliarden Dollar und wurde laut DOJ von der Gruppe TraderTraitor verübt. Von der Beute wurden mehr als 2,7 Milliarden Dollar eingefroren; der Gerichtsbeschluss deckt über 1,2 Milliarden Dollar ab – gerade einmal ein Fünftel der Gesamtsumme.
→ FaceStealer nutzte gestohlene Konten, um zu Videoanrufen einzuladen, und spielte Aufnahmen oder Deepfakes bekannter Kontakte ab, um Vertrauen zu gewinnen. Das FBI beschlagnahmte mehr als 900 Webcam-Videos von Opfern und schaltete die von den Betrügern genutzte Cloud-Infrastruktur ab.
→ Der Rest ist weiterhin in Bewegung: Laut DOJ transferieren die Akteure von TraderTraitor die Gelder weiterhin über Bridges, Mixer und Kryptobörsen. Etwa 3,3 Milliarden Dollar sind noch nicht eingefroren und werden weiterverfolgt.
Glaubt ihr, dass die USA den Rest der 6 Milliarden Dollar zurückholen können, oder hat Nordkorea den größten Teil bereits gewaschen? 👇
$BNB $BTC
#Binance #CoreaDelNorte #FaceStealer
Willibaldo Sanchez:
Lo que creo es que simplemente hay que buscar culpable, es un increíble que esto pase, no quiero ser paranoico pero no les parece raro que en menos de 24 culpen a Corea del norte y usa no haga nada, cuando por mucho menos les llevan sus toneladas de libertad y democracia...
1
1
7
17.4k
·
--
Artikel
EIN TEIL DES GRÖSSTEN RAUBS DER GESCHICHTE WIRD ZURÜCKERLANGT> 🚨 $BNB Die USA holen einen Teil des größten Raubs der Geschichte zurück!
>
> Das Justizministerium erwirkte bei einem Richter die Genehmigung, am 29. Oktober mehr als 1,2 Milliarden Dollar in Kryptowährungen zu beschlagnahmen, die von Binance gestohlen worden waren.
>
> Insgesamt wurden mehr als 6 Milliarden Dollar gestohlen. Verantwortlich dafür war TraderTraitor, die Hackergruppe des nordkoreanischen Militärs. Von der Beute waren bereits mehr als 2,7 Milliarden Dollar eingefroren worden. Diese 1,2 Milliarden Dollar sind Teil davon und kein zusätzliches Geld.
>
> Noch schwerwiegender ist das, was das FBI am selben Tag bekannt gab: FaceStealer.
EIN TEIL DES GRÖSSTEN RAUBS DER GESCHICHTE WIRD ZURÜCKERLANGT
> 🚨 $BNB Die USA holen einen Teil des größten Raubs der Geschichte zurück!
>
> Das Justizministerium erwirkte bei einem Richter die Genehmigung, am 29. Oktober mehr als 1,2 Milliarden Dollar in Kryptowährungen zu beschlagnahmen, die von Binance gestohlen worden waren.
>
> Insgesamt wurden mehr als 6 Milliarden Dollar gestohlen. Verantwortlich dafür war TraderTraitor, die Hackergruppe des nordkoreanischen Militärs. Von der Beute waren bereits mehr als 2,7 Milliarden Dollar eingefroren worden. Diese 1,2 Milliarden Dollar sind Teil davon und kein zusätzliches Geld.
>
> Noch schwerwiegender ist das, was das FBI am selben Tag bekannt gab: FaceStealer.
>
> Das Justizministerium erwirkte bei einem Richter die Genehmigung, am 29. Oktober mehr als 1,2 Milliarden Dollar in Kryptowährungen zu beschlagnahmen, die von Binance gestohlen worden waren.
>
> Insgesamt wurden mehr als 6 Milliarden Dollar gestohlen. Verantwortlich dafür war TraderTraitor, die Hackergruppe des nordkoreanischen Militärs. Von der Beute waren bereits mehr als 2,7 Milliarden Dollar eingefroren worden. Diese 1,2 Milliarden Dollar sind Teil davon und kein zusätzliches Geld.
>
> Noch schwerwiegender ist das, was das FBI am selben Tag bekannt gab: FaceStealer.
1
109


·
--
Nordkorea wäscht die Beute aus dem Binance-Hack über alle 25 Sekunden eine neue Wallet
Laut Decrypt wäscht Nordkorea in alarmierendem Tempo Geld, das bei einem Hack von Binance gestohlen wurde. Berichten zufolge wird alle 25 Sekunden eine neue Wallet erstellt, um die gestohlene Kryptowährung zu empfangen. Das deutet darauf hin, dass es sich um eine groß angelegte und organisierte Geldwäscheoperation handelt.
Für Trader ist das besorgniserregend, da es darauf hindeuten könnte, dass das gestohlene Geld in reguläre Märkte fließt, was die Marktstabilität beeinträchtigen könnte. Wenn das gestohlene Geld in die Weltwirtschaft integriert wird, könnten die Preise von Kryptowährungen volatiler und schwerer vorherzusagen werden.
Die Frage lautet: Welche Maßnahmen sollte Binance eurer Meinung nach ergreifen, um künftige Geldwäsche zu verhindern und seine Nutzer zu schützen?
#LavadoDeDinero #CoreaDelNorte #Binance #KryptoGeldwäsche
Nordkorea wäscht die Beute aus dem Binance-Hack über alle 25 Sekunden eine neue Wallet
Laut Decrypt wäscht Nordkorea in alarmierendem Tempo Geld, das bei einem Hack von Binance gestohlen wurde. Berichten zufolge wird alle 25 Sekunden eine neue Wallet erstellt, um die gestohlene Kryptowährung zu empfangen. Das deutet darauf hin, dass es sich um eine groß angelegte und organisierte Geldwäscheoperation handelt.
Für Trader ist das besorgniserregend, da es darauf hindeuten könnte, dass das gestohlene Geld in reguläre Märkte fließt, was die Marktstabilität beeinträchtigen könnte. Wenn das gestohlene Geld in die Weltwirtschaft integriert wird, könnten die Preise von Kryptowährungen volatiler und schwerer vorherzusagen werden.
Die Frage lautet: Welche Maßnahmen sollte Binance eurer Meinung nach ergreifen, um künftige Geldwäsche zu verhindern und seine Nutzer zu schützen?
#LavadoDeDinero #CoreaDelNorte #Binance #KryptoGeldwäsche
Laut Decrypt wäscht Nordkorea in alarmierendem Tempo Geld, das bei einem Hack von Binance gestohlen wurde. Berichten zufolge wird alle 25 Sekunden eine neue Wallet erstellt, um die gestohlene Kryptowährung zu empfangen. Das deutet darauf hin, dass es sich um eine groß angelegte und organisierte Geldwäscheoperation handelt.
Für Trader ist das besorgniserregend, da es darauf hindeuten könnte, dass das gestohlene Geld in reguläre Märkte fließt, was die Marktstabilität beeinträchtigen könnte. Wenn das gestohlene Geld in die Weltwirtschaft integriert wird, könnten die Preise von Kryptowährungen volatiler und schwerer vorherzusagen werden.
Die Frage lautet: Welche Maßnahmen sollte Binance eurer Meinung nach ergreifen, um künftige Geldwäsche zu verhindern und seine Nutzer zu schützen?
#LavadoDeDinero #CoreaDelNorte #Binance #KryptoGeldwäsche
3
2.7k
#Stopp. Stopp. Stopp.
deine Aufmerksamkeit ist 5 Minuten lang gefragt
🚨🌊 NORDKOREA KÜNDIGT TORPEDO MIT KÜNSTLICHER INTELLIGENZ AN
🇰🇵 Nordkorea gibt an, den Zam-2.0 getestet zu haben – ein neues Torpedosystem, das laut staatlichen Medien künstliche Intelligenz zur Erfassung und Steuerung auf seine Ziele nutzt.
⚓ Die Ankündigung erfolgt inmitten einer Reihe militärischer Vorführungen, mit denen Pjöngjang seine Fähigkeiten zur See stärken will. Dazu zählen auch jüngste Tests von Raketen, die von Unterwasserplattformen aus gestartet wurden.
🧠 Allerdings gibt es einen wichtigen Unterschied zwischen den Behauptungen der nordkoreanischen Regierung und dem, was unabhängig überprüft werden konnte. Es ist noch nicht nachgewiesen, dass das System über fortgeschrittene Fähigkeiten zur autonomen Zielauswahl verfügt.
🌏 Erleben wir einen echten Technologiesprung in der Unterwasserkriegsführung oder eine Vorführung, deren tatsächliche Fähigkeiten noch überprüft werden müssen?
#GeopoliticalUncertainty #CoreaDelNorte
#Stopp. Stopp. Stopp.
deine Aufmerksamkeit ist 5 Minuten lang gefragt
🚨🌊 NORDKOREA KÜNDIGT TORPEDO MIT KÜNSTLICHER INTELLIGENZ AN
🇰🇵 Nordkorea gibt an, den Zam-2.0 getestet zu haben – ein neues Torpedosystem, das laut staatlichen Medien künstliche Intelligenz zur Erfassung und Steuerung auf seine Ziele nutzt.
⚓ Die Ankündigung erfolgt inmitten einer Reihe militärischer Vorführungen, mit denen Pjöngjang seine Fähigkeiten zur See stärken will. Dazu zählen auch jüngste Tests von Raketen, die von Unterwasserplattformen aus gestartet wurden.
🧠 Allerdings gibt es einen wichtigen Unterschied zwischen den Behauptungen der nordkoreanischen Regierung und dem, was unabhängig überprüft werden konnte. Es ist noch nicht nachgewiesen, dass das System über fortgeschrittene Fähigkeiten zur autonomen Zielauswahl verfügt.
🌏 Erleben wir einen echten Technologiesprung in der Unterwasserkriegsführung oder eine Vorführung, deren tatsächliche Fähigkeiten noch überprüft werden müssen?
#GeopoliticalUncertainty #CoreaDelNorte
deine Aufmerksamkeit ist 5 Minuten lang gefragt
🚨🌊 NORDKOREA KÜNDIGT TORPEDO MIT KÜNSTLICHER INTELLIGENZ AN
🇰🇵 Nordkorea gibt an, den Zam-2.0 getestet zu haben – ein neues Torpedosystem, das laut staatlichen Medien künstliche Intelligenz zur Erfassung und Steuerung auf seine Ziele nutzt.
⚓ Die Ankündigung erfolgt inmitten einer Reihe militärischer Vorführungen, mit denen Pjöngjang seine Fähigkeiten zur See stärken will. Dazu zählen auch jüngste Tests von Raketen, die von Unterwasserplattformen aus gestartet wurden.
🧠 Allerdings gibt es einen wichtigen Unterschied zwischen den Behauptungen der nordkoreanischen Regierung und dem, was unabhängig überprüft werden konnte. Es ist noch nicht nachgewiesen, dass das System über fortgeschrittene Fähigkeiten zur autonomen Zielauswahl verfügt.
🌏 Erleben wir einen echten Technologiesprung in der Unterwasserkriegsführung oder eine Vorführung, deren tatsächliche Fähigkeiten noch überprüft werden müssen?
#GeopoliticalUncertainty #CoreaDelNorte
146
·
--
Krypto: Nordkorea nutzt ausländische Rekruten zur Infiltration von US-Unternehmen
Nordkorea erweitert sein System zur Infiltration von US-Unternehmen. Laut einer Untersuchung von NBC werden vor allem in Iran und Libanon ansässige IT-Mitarbeiter angeworben, um Interviews durchzuführen, statt dass dafür nordkoreanische Betreiber eingesetzt werden. Einige hätten 500 US-Dollar pro Monat in Kryptowährungen erhalten, um als „Interview Associates“ zu fungieren. Sobald der Vertrag zustande kommt, kann die Position von einem mit Pjöngjang verbundenen Mitarbeiter übernommen werden. Die US-Behörden hatten die zunehmende Nutzung von Dritten bereits dokumentiert, um Rekrutierungskontrollen zu umgehen.
Ausländische Freelancer würden angeworben, um Interviews durchzuführen statt nordkoreanische Betreiber.
Einigen wäre angeblich ein Betrag von 500 US-Dollar pro Monat in Kryptowährungen angeboten worden.
Mit Pjöngjang in Verbindung stehende Gruppen wurden 2025 mit 2,02 Milliarden US-Dollar an Diebstählen digitaler Vermögenswerte in Verbindung gebracht.
Das Verfahren schafft eine zusätzliche Ebene für die gefälschten Profile, die bereits von Pjöngjang genutzt werden. NBC berichtet, dass ausländische IT-Mitarbeiter über LinkedIn kontaktiert wurden. Ihre Aufgabe: sich für Vorstellungsgespräche für Remote-Jobs in US-Unternehmen zu melden. Einigen wäre angeblich für diese Teilzeitarbeit etwa 500 US-Dollar monatlich in Kryptowährungen angeboten worden. Sobald sie eingestellt sind, können die Zugänge später von nordkoreanischen Betreibern genutzt werden.
Dieser Mechanismus ähnelt jenem, der es einem mit Nordkorea verbundenen Entwickler ermöglichte, in die Teams von Consensys zu gelangen. Das Unternehmen stellte im Juli fest, dass ein Berater, der die Identität „Tyler Knapp“ verwendete, etwa einen Monat lang in einigen ihrer Systeme gearbeitet hatte.
Der NBC-Bericht liefert jedoch ein neues Element: Pjöngjang ist nicht mehr nur auf die eigenen Betreiber und gefälschten Identitäten angewiesen. Es kann auch eine reale Person nutzen, die in einem Drittland sitzt, um den schwierigeren Teil des Rekrutierungsprozesses zu übernehmen.
$CRI.US
{stock_us}(CRI.US)
$COR.US
{stock_us}(COR.US)
$NMR
{future}(NMRUSDT)
#CoreaDelNorte
Krypto: Nordkorea nutzt ausländische Rekruten zur Infiltration von US-Unternehmen
Nordkorea erweitert sein System zur Infiltration von US-Unternehmen. Laut einer Untersuchung von NBC werden vor allem in Iran und Libanon ansässige IT-Mitarbeiter angeworben, um Interviews durchzuführen, statt dass dafür nordkoreanische Betreiber eingesetzt werden. Einige hätten 500 US-Dollar pro Monat in Kryptowährungen erhalten, um als „Interview Associates“ zu fungieren. Sobald der Vertrag zustande kommt, kann die Position von einem mit Pjöngjang verbundenen Mitarbeiter übernommen werden. Die US-Behörden hatten die zunehmende Nutzung von Dritten bereits dokumentiert, um Rekrutierungskontrollen zu umgehen.
Ausländische Freelancer würden angeworben, um Interviews durchzuführen statt nordkoreanische Betreiber.
Einigen wäre angeblich ein Betrag von 500 US-Dollar pro Monat in Kryptowährungen angeboten worden.
Mit Pjöngjang in Verbindung stehende Gruppen wurden 2025 mit 2,02 Milliarden US-Dollar an Diebstählen digitaler Vermögenswerte in Verbindung gebracht.
Das Verfahren schafft eine zusätzliche Ebene für die gefälschten Profile, die bereits von Pjöngjang genutzt werden. NBC berichtet, dass ausländische IT-Mitarbeiter über LinkedIn kontaktiert wurden. Ihre Aufgabe: sich für Vorstellungsgespräche für Remote-Jobs in US-Unternehmen zu melden. Einigen wäre angeblich für diese Teilzeitarbeit etwa 500 US-Dollar monatlich in Kryptowährungen angeboten worden. Sobald sie eingestellt sind, können die Zugänge später von nordkoreanischen Betreibern genutzt werden.
Dieser Mechanismus ähnelt jenem, der es einem mit Nordkorea verbundenen Entwickler ermöglichte, in die Teams von Consensys zu gelangen. Das Unternehmen stellte im Juli fest, dass ein Berater, der die Identität „Tyler Knapp“ verwendete, etwa einen Monat lang in einigen ihrer Systeme gearbeitet hatte.
Der NBC-Bericht liefert jedoch ein neues Element: Pjöngjang ist nicht mehr nur auf die eigenen Betreiber und gefälschten Identitäten angewiesen. Es kann auch eine reale Person nutzen, die in einem Drittland sitzt, um den schwierigeren Teil des Rekrutierungsprozesses zu übernehmen.
$CRI.US
$COR.US
$NMR
#CoreaDelNorte
Nordkorea erweitert sein System zur Infiltration von US-Unternehmen. Laut einer Untersuchung von NBC werden vor allem in Iran und Libanon ansässige IT-Mitarbeiter angeworben, um Interviews durchzuführen, statt dass dafür nordkoreanische Betreiber eingesetzt werden. Einige hätten 500 US-Dollar pro Monat in Kryptowährungen erhalten, um als „Interview Associates“ zu fungieren. Sobald der Vertrag zustande kommt, kann die Position von einem mit Pjöngjang verbundenen Mitarbeiter übernommen werden. Die US-Behörden hatten die zunehmende Nutzung von Dritten bereits dokumentiert, um Rekrutierungskontrollen zu umgehen.
Ausländische Freelancer würden angeworben, um Interviews durchzuführen statt nordkoreanische Betreiber.
Einigen wäre angeblich ein Betrag von 500 US-Dollar pro Monat in Kryptowährungen angeboten worden.
Mit Pjöngjang in Verbindung stehende Gruppen wurden 2025 mit 2,02 Milliarden US-Dollar an Diebstählen digitaler Vermögenswerte in Verbindung gebracht.
Das Verfahren schafft eine zusätzliche Ebene für die gefälschten Profile, die bereits von Pjöngjang genutzt werden. NBC berichtet, dass ausländische IT-Mitarbeiter über LinkedIn kontaktiert wurden. Ihre Aufgabe: sich für Vorstellungsgespräche für Remote-Jobs in US-Unternehmen zu melden. Einigen wäre angeblich für diese Teilzeitarbeit etwa 500 US-Dollar monatlich in Kryptowährungen angeboten worden. Sobald sie eingestellt sind, können die Zugänge später von nordkoreanischen Betreibern genutzt werden.
Dieser Mechanismus ähnelt jenem, der es einem mit Nordkorea verbundenen Entwickler ermöglichte, in die Teams von Consensys zu gelangen. Das Unternehmen stellte im Juli fest, dass ein Berater, der die Identität „Tyler Knapp“ verwendete, etwa einen Monat lang in einigen ihrer Systeme gearbeitet hatte.
Der NBC-Bericht liefert jedoch ein neues Element: Pjöngjang ist nicht mehr nur auf die eigenen Betreiber und gefälschten Identitäten angewiesen. Es kann auch eine reale Person nutzen, die in einem Drittland sitzt, um den schwierigeren Teil des Rekrutierungsprozesses zu übernehmen.
$CRI.US
$COR.US
$NMR
#CoreaDelNorte
1
81

Nordkorea stellt heimlich IT-Fachkräfte in den USA an!
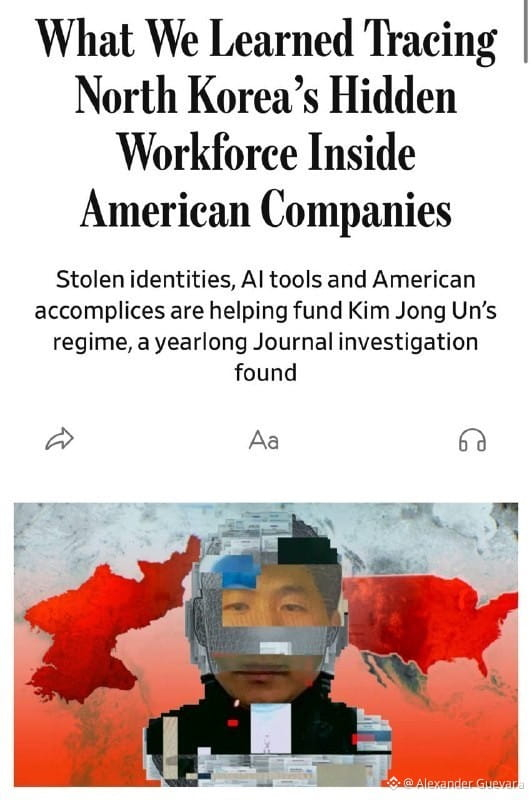
Nordkorea hat Berichten zufolge heimlich Tausende von Tech-Arbeitern in US-Unternehmen eingestellt. Laut dem WSJ nutzen sie während der Vorstellungsgespräche künstliche Intelligenz (KI), um ihr Aussehen zu verändern. Die Nordkoreaner geben sich als andere Personen aus, verwenden gestohlene Identitäten und Mittelsmänner in den USA....
Einige dieser Spezialisten verdienen bis zu 300.000 $ pro Jahr und schicken bis zu 90 % ihres Einkommens zurück nach Nordkorea. Dieses Geld hilft dabei, das Regime von Kim Jong-un zu finanzieren.
Wird dieser Skandal bald aufgedeckt?
😱 Das könnte schwerwiegende Folgen haben!
👍 Ja, die Untersuchung könnte ausgeweitet werden.
💔 Nein, ich glaube nicht, dass es Konsequenzen geben wird.
🪙 #CoreaDelNorte #Korea #EEUU #AI #WSJ $EWJ
Nordkorea stellt heimlich IT-Fachkräfte in den USA an!
Nordkorea hat Berichten zufolge heimlich Tausende von Tech-Arbeitern in US-Unternehmen eingestellt. Laut dem WSJ nutzen sie während der Vorstellungsgespräche künstliche Intelligenz (KI), um ihr Aussehen zu verändern. Die Nordkoreaner geben sich als andere Personen aus, verwenden gestohlene Identitäten und Mittelsmänner in den USA....
Einige dieser Spezialisten verdienen bis zu 300.000 $ pro Jahr und schicken bis zu 90 % ihres Einkommens zurück nach Nordkorea. Dieses Geld hilft dabei, das Regime von Kim Jong-un zu finanzieren.
Wird dieser Skandal bald aufgedeckt?
😱 Das könnte schwerwiegende Folgen haben!
👍 Ja, die Untersuchung könnte ausgeweitet werden.
💔 Nein, ich glaube nicht, dass es Konsequenzen geben wird.
🪙 #CoreaDelNorte #Korea #EEUU #AI #WSJ $EWJ
Nordkorea hat Berichten zufolge heimlich Tausende von Tech-Arbeitern in US-Unternehmen eingestellt. Laut dem WSJ nutzen sie während der Vorstellungsgespräche künstliche Intelligenz (KI), um ihr Aussehen zu verändern. Die Nordkoreaner geben sich als andere Personen aus, verwenden gestohlene Identitäten und Mittelsmänner in den USA....
Einige dieser Spezialisten verdienen bis zu 300.000 $ pro Jahr und schicken bis zu 90 % ihres Einkommens zurück nach Nordkorea. Dieses Geld hilft dabei, das Regime von Kim Jong-un zu finanzieren.
Wird dieser Skandal bald aufgedeckt?
😱 Das könnte schwerwiegende Folgen haben!
👍 Ja, die Untersuchung könnte ausgeweitet werden.
💔 Nein, ich glaube nicht, dass es Konsequenzen geben wird.
🪙 #CoreaDelNorte #Korea #EEUU #AI #WSJ $EWJ
39
Verifiziert
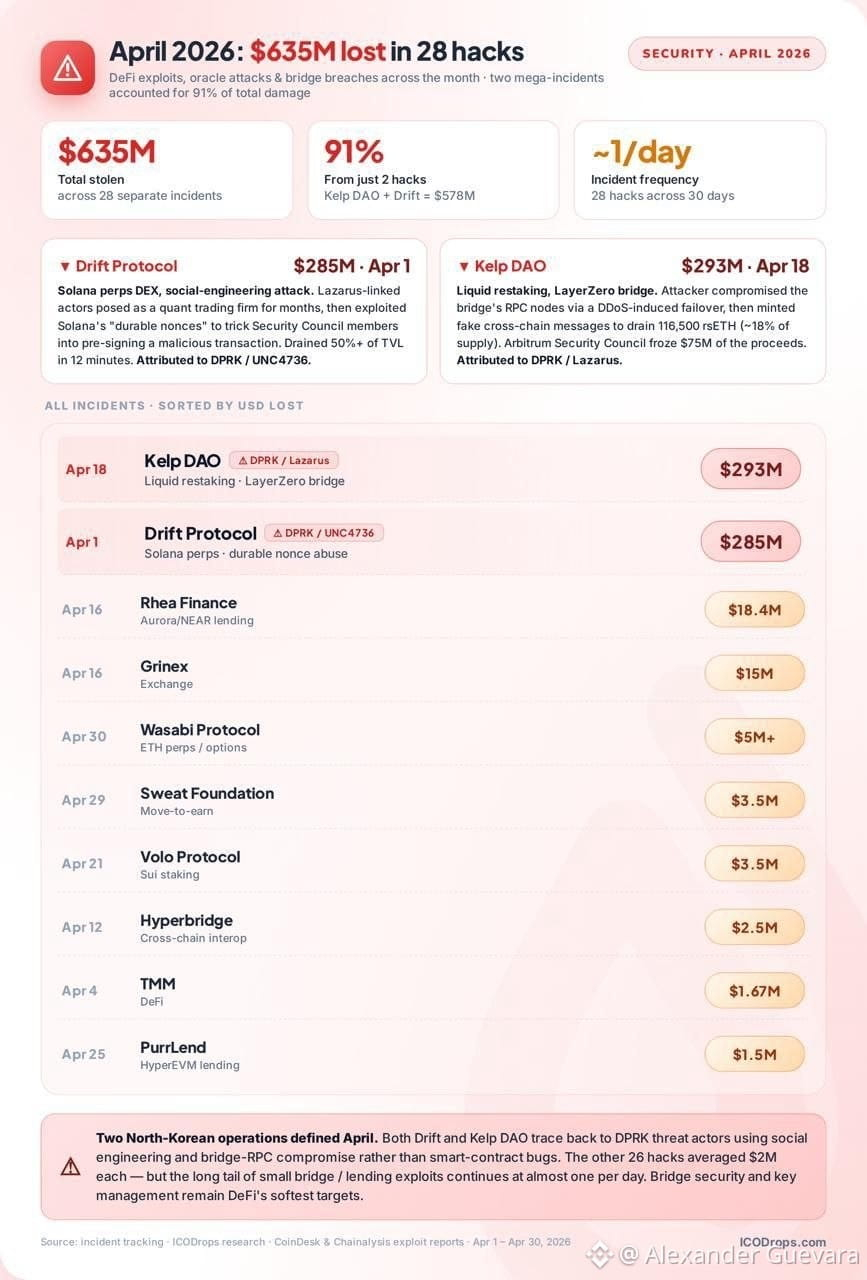
💵 Die größten Bedrohungen für Kryptowährungen im April waren nicht die Bugs in den Smart Contracts. Es waren nordkoreanische Operateure, die sich als Quantum-Fonds (Drift) ausgegeben haben und DDoS-Angriffe auf Bridge-Nodes durchgeführt haben, um falsche Nachrichten zu prägen (Kelp DAO). Audits werden das nicht erkennen.
#Korea #CoreaDelNorte #HackerAlert #CRİPTO #Hack $DRIFT $AAVE
💵 Die größten Bedrohungen für Kryptowährungen im April waren nicht die Bugs in den Smart Contracts. Es waren nordkoreanische Operateure, die sich als Quantum-Fonds (Drift) ausgegeben haben und DDoS-Angriffe auf Bridge-Nodes durchgeführt haben, um falsche Nachrichten zu prägen (Kelp DAO). Audits werden das nicht erkennen.
#Korea #CoreaDelNorte #HackerAlert #CRİPTO #Hack $DRIFT $AAVE
#Korea #CoreaDelNorte #HackerAlert #CRİPTO #Hack $DRIFT $AAVE
3
549
🚨 🇺🇸🇰🇵 | Donald Trump bestätigte, dass er vor Ablauf des Jahres ein Treffen mit dem nordkoreanischen Anführer Kim Jong Un plant, und nannte eine ungewöhnlich präzise Zahl über sein nukleares Arsenal.
„Er hat 57 sehr mächtige Nuklearwaffen. Das sollte nie zugelassen werden“, sagte Trump.
Auf die Frage nach einem bevorstehenden Treffen mit Kim antwortete der US-Präsident direkt: „Ja, ich werde mich mit ihm treffen“.
#CoreaDelNorte #NorthKoreaHackers #EEUU #TRUMP #Asia $TRUMP $TSMB $AMZNB
🚨 🇺🇸🇰🇵 | Donald Trump bestätigte, dass er vor Ablauf des Jahres ein Treffen mit dem nordkoreanischen Anführer Kim Jong Un plant, und nannte eine ungewöhnlich präzise Zahl über sein nukleares Arsenal.
„Er hat 57 sehr mächtige Nuklearwaffen. Das sollte nie zugelassen werden“, sagte Trump.
Auf die Frage nach einem bevorstehenden Treffen mit Kim antwortete der US-Präsident direkt: „Ja, ich werde mich mit ihm treffen“.
#CoreaDelNorte #NorthKoreaHackers #EEUU #TRUMP #Asia $TRUMP $TSMB $AMZNB
„Er hat 57 sehr mächtige Nuklearwaffen. Das sollte nie zugelassen werden“, sagte Trump.
Auf die Frage nach einem bevorstehenden Treffen mit Kim antwortete der US-Präsident direkt: „Ja, ich werde mich mit ihm treffen“.
#CoreaDelNorte #NorthKoreaHackers #EEUU #TRUMP #Asia $TRUMP $TSMB $AMZNB
191
·
--
Bärisch
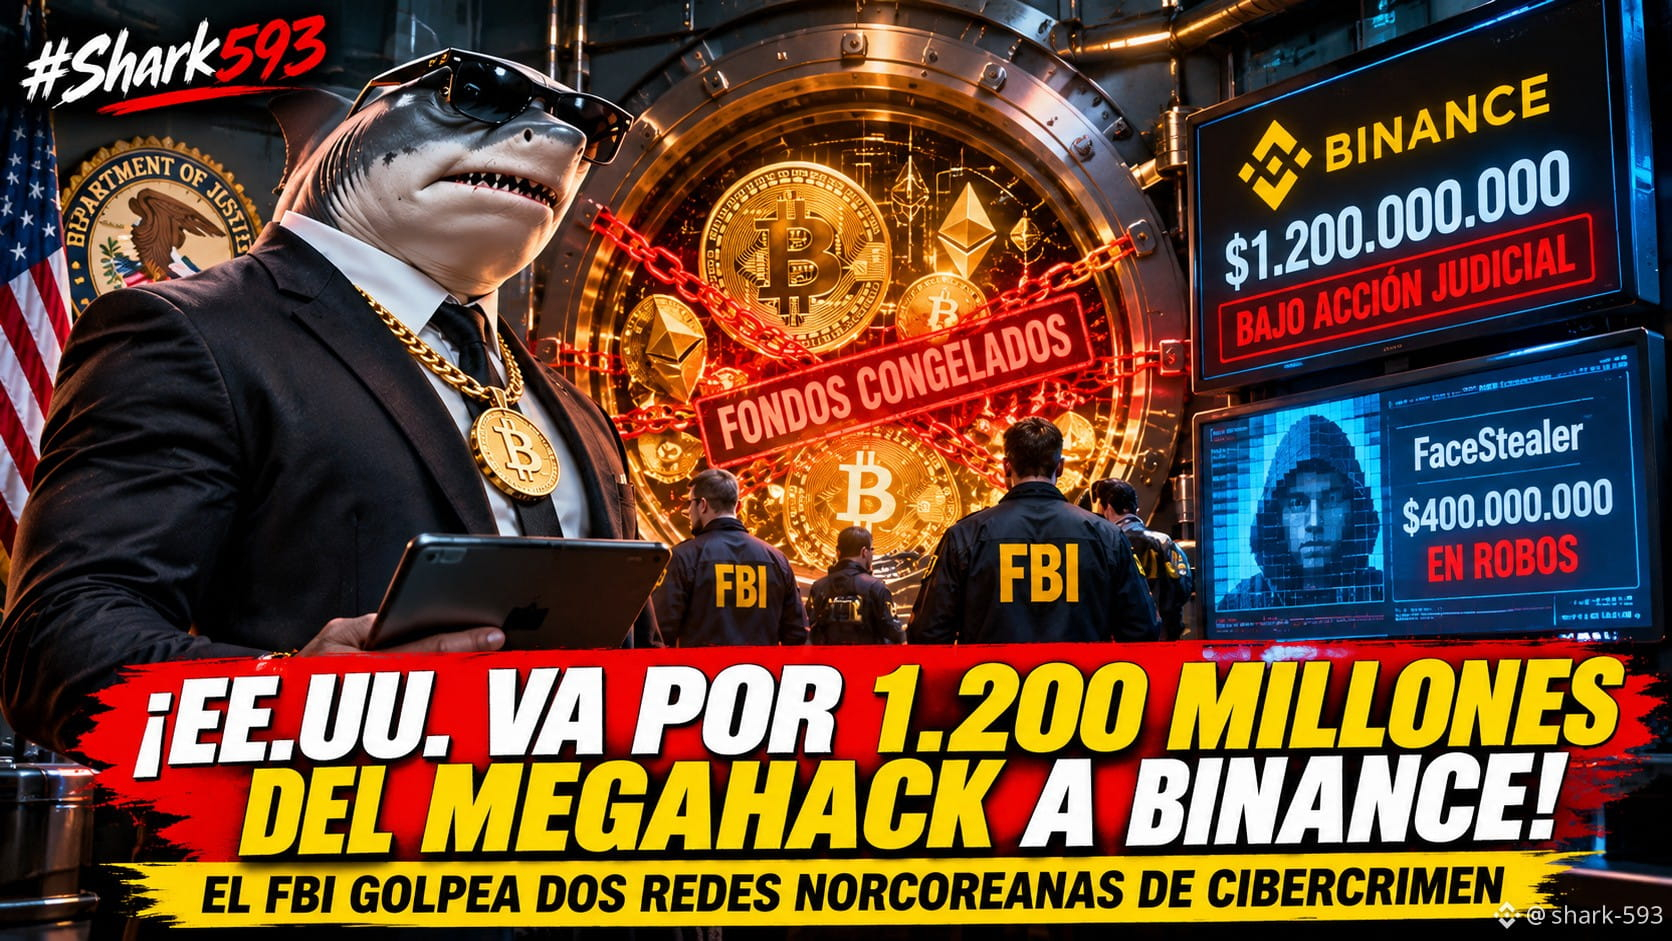
🚨🚨 DIE USA GEHEN HINTER 1,2 MILLIARDEN AUS DEM BINANCE-MEGAHACK HER! 🚨🚨
DAS FBI ZERSCHLÄGT EIN DEEPFAKE-NETZWERK, DAS ÜBER 400 MILLIONEN IN KRIPTOWÄHRUNGEN ERBEUTETE
Das US-Justizministerium gab am 12. November eine Offensive gegen zwei mit Nordkorea verbundene Cyberkriminalitätsoperationen bekannt.
Der erste Schlag richtet sich gegen den historischen Binance-Hack vom vergangenen 29. Oktober, bei dem digitale Vermögenswerte im Wert von mehr als 6 Milliarden Dollar gestohlen wurden.
Den US-Behörden und ihren Partnern aus der Privatwirtschaft gelang es, Vermögenswerte im Wert von mehr als 2,7 Milliarden Dollar einzufrieren. Außerdem erhielt das Justizministerium eine gerichtliche Genehmigung, mehr als 1,2 Milliarden dieser Gelder zu beschlagnahmen oder einzuschränken.
Das FBI macht die nordkoreanische Gruppe TraderTraitor für den Angriff verantwortlich.
Doch damit war die Operation noch nicht beendet.
Die Behörden zerschlugen außerdem die von FaceStealer genutzte Infrastruktur. Diese Kampagne soll in den vergangenen 18 Monaten durch Diebstähle von Kryptowährungen mehr als 400 Millionen Dollar eingebracht haben.
Ihre Methode war beunruhigend: Sie nutzten gefälschte Videoanrufe, Aufnahmen und Deepfakes, um sich als vertrauenswürdige Personen auszugeben. Anschließend täuschten sie technische Probleme vor und überzeugten die Opfer, Schadsoftware zu installieren, die ihre Geräte kompromittieren und ihre Vermögenswerte stehlen konnte.
Das FBI beschlagnahmte mehr als 900 Webcam-Videos, die mit den Opfern in Verbindung standen.
Ein wichtiges Detail: Binance hatte mitgeteilt, die wirtschaftlichen Folgen des Hacks zu übernehmen, und bis zum 31. Oktober bereits 98 % der betroffenen Vermögenswerte ersetzt zu haben.
Nun eröffnet die US-Offensive ein neues Kapitel bei der Jagd auf die Verantwortlichen und der Rückverfolgung der Gelder.
Stehen wir vor dem größten Schlag gegen nordkoreanische Netzwerke, die Kryptowährungen stehlen?
#shark593 #Shark593News #Binance #ciberseguridad #CoreaDelNorte
🚨🚨 DIE USA GEHEN HINTER 1,2 MILLIARDEN AUS DEM BINANCE-MEGAHACK HER! 🚨🚨
DAS FBI ZERSCHLÄGT EIN DEEPFAKE-NETZWERK, DAS ÜBER 400 MILLIONEN IN KRIPTOWÄHRUNGEN ERBEUTETE
Das US-Justizministerium gab am 12. November eine Offensive gegen zwei mit Nordkorea verbundene Cyberkriminalitätsoperationen bekannt.
Der erste Schlag richtet sich gegen den historischen Binance-Hack vom vergangenen 29. Oktober, bei dem digitale Vermögenswerte im Wert von mehr als 6 Milliarden Dollar gestohlen wurden.
Den US-Behörden und ihren Partnern aus der Privatwirtschaft gelang es, Vermögenswerte im Wert von mehr als 2,7 Milliarden Dollar einzufrieren. Außerdem erhielt das Justizministerium eine gerichtliche Genehmigung, mehr als 1,2 Milliarden dieser Gelder zu beschlagnahmen oder einzuschränken.
Das FBI macht die nordkoreanische Gruppe TraderTraitor für den Angriff verantwortlich.
Doch damit war die Operation noch nicht beendet.
Die Behörden zerschlugen außerdem die von FaceStealer genutzte Infrastruktur. Diese Kampagne soll in den vergangenen 18 Monaten durch Diebstähle von Kryptowährungen mehr als 400 Millionen Dollar eingebracht haben.
Ihre Methode war beunruhigend: Sie nutzten gefälschte Videoanrufe, Aufnahmen und Deepfakes, um sich als vertrauenswürdige Personen auszugeben. Anschließend täuschten sie technische Probleme vor und überzeugten die Opfer, Schadsoftware zu installieren, die ihre Geräte kompromittieren und ihre Vermögenswerte stehlen konnte.
Das FBI beschlagnahmte mehr als 900 Webcam-Videos, die mit den Opfern in Verbindung standen.
Ein wichtiges Detail: Binance hatte mitgeteilt, die wirtschaftlichen Folgen des Hacks zu übernehmen, und bis zum 31. Oktober bereits 98 % der betroffenen Vermögenswerte ersetzt zu haben.
Nun eröffnet die US-Offensive ein neues Kapitel bei der Jagd auf die Verantwortlichen und der Rückverfolgung der Gelder.
Stehen wir vor dem größten Schlag gegen nordkoreanische Netzwerke, die Kryptowährungen stehlen?
#shark593 #Shark593News #Binance #ciberseguridad #CoreaDelNorte
DAS FBI ZERSCHLÄGT EIN DEEPFAKE-NETZWERK, DAS ÜBER 400 MILLIONEN IN KRIPTOWÄHRUNGEN ERBEUTETE
Das US-Justizministerium gab am 12. November eine Offensive gegen zwei mit Nordkorea verbundene Cyberkriminalitätsoperationen bekannt.
Der erste Schlag richtet sich gegen den historischen Binance-Hack vom vergangenen 29. Oktober, bei dem digitale Vermögenswerte im Wert von mehr als 6 Milliarden Dollar gestohlen wurden.
Den US-Behörden und ihren Partnern aus der Privatwirtschaft gelang es, Vermögenswerte im Wert von mehr als 2,7 Milliarden Dollar einzufrieren. Außerdem erhielt das Justizministerium eine gerichtliche Genehmigung, mehr als 1,2 Milliarden dieser Gelder zu beschlagnahmen oder einzuschränken.
Das FBI macht die nordkoreanische Gruppe TraderTraitor für den Angriff verantwortlich.
Doch damit war die Operation noch nicht beendet.
Die Behörden zerschlugen außerdem die von FaceStealer genutzte Infrastruktur. Diese Kampagne soll in den vergangenen 18 Monaten durch Diebstähle von Kryptowährungen mehr als 400 Millionen Dollar eingebracht haben.
Ihre Methode war beunruhigend: Sie nutzten gefälschte Videoanrufe, Aufnahmen und Deepfakes, um sich als vertrauenswürdige Personen auszugeben. Anschließend täuschten sie technische Probleme vor und überzeugten die Opfer, Schadsoftware zu installieren, die ihre Geräte kompromittieren und ihre Vermögenswerte stehlen konnte.
Das FBI beschlagnahmte mehr als 900 Webcam-Videos, die mit den Opfern in Verbindung standen.
Ein wichtiges Detail: Binance hatte mitgeteilt, die wirtschaftlichen Folgen des Hacks zu übernehmen, und bis zum 31. Oktober bereits 98 % der betroffenen Vermögenswerte ersetzt zu haben.
Nun eröffnet die US-Offensive ein neues Kapitel bei der Jagd auf die Verantwortlichen und der Rückverfolgung der Gelder.
Stehen wir vor dem größten Schlag gegen nordkoreanische Netzwerke, die Kryptowährungen stehlen?
#shark593 #Shark593News #Binance #ciberseguridad #CoreaDelNorte
2
547
Binance erleidet einen Angriff mit einem Schaden von 6,34 Milliarden US-Dollar, der auf falsche Bewerbungsgespräche und den Einsatz von KI-Tools zurückgeführt wird
Ein mit Nordkorea in Verbindung gebrachter Angriff auf Binance führte am 29. Oktober 2026 zu einem Verlust von 6,34 Milliarden US-Dollar. Der erste Bericht der Kryptobörse enthüllte, dass der Sicherheitsvorfall Monate zuvor mit Social Engineering begonnen hatte.
Der Angriff begann im September, als die Angreifer gefälschte Bewerbungsgespräche nutzten, um Malware auf den Geräten der Mitarbeiter zu installieren. Anschließend nutzten sie ein internes KI-Tool aus, um zu den Wallet-Ingenieuren vorzudringen, und erhielten schließlich Zugriff auf die Signaturinfrastruktur der Binance-Hot-Wallets. Der Angriff nutzte den EIP-7702-Mechanismus von Ethereum aus, der dauerhafte Berechtigungen auf der Blockchain ermöglichte. Daher reichte es nicht aus, Auszahlungen allein auszusetzen, um bereits laufende böswillige Autorisierungen zu stoppen.
Der Vorfall verdeutlicht ein zunehmend ausgefeiltes Angriffsmuster: Hochentwickelte Bedrohungsakteure – in diesem Fall mit Verbindungen zu Nordkorea – kombinieren Social Engineering mit technischen Exploits, die sich gezielt gegen interne Tools statt direkt gegen externe Systeme richten.
#BinanceIncidentReport #Binancehacked #CoreaDelNorte #ETH #HotWalletAlert $BNB $BTC
Binance erleidet einen Angriff mit einem Schaden von 6,34 Milliarden US-Dollar, der auf falsche Bewerbungsgespräche und den Einsatz von KI-Tools zurückgeführt wird
Ein mit Nordkorea in Verbindung gebrachter Angriff auf Binance führte am 29. Oktober 2026 zu einem Verlust von 6,34 Milliarden US-Dollar. Der erste Bericht der Kryptobörse enthüllte, dass der Sicherheitsvorfall Monate zuvor mit Social Engineering begonnen hatte.
Der Angriff begann im September, als die Angreifer gefälschte Bewerbungsgespräche nutzten, um Malware auf den Geräten der Mitarbeiter zu installieren. Anschließend nutzten sie ein internes KI-Tool aus, um zu den Wallet-Ingenieuren vorzudringen, und erhielten schließlich Zugriff auf die Signaturinfrastruktur der Binance-Hot-Wallets. Der Angriff nutzte den EIP-7702-Mechanismus von Ethereum aus, der dauerhafte Berechtigungen auf der Blockchain ermöglichte. Daher reichte es nicht aus, Auszahlungen allein auszusetzen, um bereits laufende böswillige Autorisierungen zu stoppen.
Der Vorfall verdeutlicht ein zunehmend ausgefeiltes Angriffsmuster: Hochentwickelte Bedrohungsakteure – in diesem Fall mit Verbindungen zu Nordkorea – kombinieren Social Engineering mit technischen Exploits, die sich gezielt gegen interne Tools statt direkt gegen externe Systeme richten.
#BinanceIncidentReport #Binancehacked #CoreaDelNorte #ETH #HotWalletAlert $BNB $BTC
Ein mit Nordkorea in Verbindung gebrachter Angriff auf Binance führte am 29. Oktober 2026 zu einem Verlust von 6,34 Milliarden US-Dollar. Der erste Bericht der Kryptobörse enthüllte, dass der Sicherheitsvorfall Monate zuvor mit Social Engineering begonnen hatte.
Der Angriff begann im September, als die Angreifer gefälschte Bewerbungsgespräche nutzten, um Malware auf den Geräten der Mitarbeiter zu installieren. Anschließend nutzten sie ein internes KI-Tool aus, um zu den Wallet-Ingenieuren vorzudringen, und erhielten schließlich Zugriff auf die Signaturinfrastruktur der Binance-Hot-Wallets. Der Angriff nutzte den EIP-7702-Mechanismus von Ethereum aus, der dauerhafte Berechtigungen auf der Blockchain ermöglichte. Daher reichte es nicht aus, Auszahlungen allein auszusetzen, um bereits laufende böswillige Autorisierungen zu stoppen.
Der Vorfall verdeutlicht ein zunehmend ausgefeiltes Angriffsmuster: Hochentwickelte Bedrohungsakteure – in diesem Fall mit Verbindungen zu Nordkorea – kombinieren Social Engineering mit technischen Exploits, die sich gezielt gegen interne Tools statt direkt gegen externe Systeme richten.
#BinanceIncidentReport #Binancehacked #CoreaDelNorte #ETH #HotWalletAlert $BNB $BTC
192
·
--
Nachricht über Nordkorea, das sich in Kryptowährungsunternehmen eingeschleust hat, einschließlich der mutmaßlichen Sicherheitslücke, die den Cyberangriff auf Binance ermöglichte.
Laut einer Meldung von Decrypt setzt die nordkoreanische Regierung Social Engineering und Phishing-Angriffe ein, um sich in Kryptowährungsunternehmen einzuschleusen. Es wurden mehrere Sicherheitslücken gemeldet, darunter eine, die den Zugriff auf Systeme von Binance ermöglichte.
Für Trader ist diese Nachricht wichtig, weil sie die Notwendigkeit zusätzlicher Sicherheitsmaßnahmen zum Schutz ihrer Konten und Vermögenswerte verdeutlicht. Nordkoreas Infiltration von Kryptowährungsunternehmen erinnert daran, dass Sicherheit in der Welt der Kryptowährungen entscheidend ist.
Die Frage ist: Wie können Kryptowährungsunternehmen deiner Meinung nach künftige Angriffe aus Nordkorea und von anderen Cyberkriminellen verhindern?
#BinanceHack #CoreaDelNorte #Ciberseguridad #Criptomonedas #SicherheitBeiKryptowährungen
Nachricht über Nordkorea, das sich in Kryptowährungsunternehmen eingeschleust hat, einschließlich der mutmaßlichen Sicherheitslücke, die den Cyberangriff auf Binance ermöglichte.
Laut einer Meldung von Decrypt setzt die nordkoreanische Regierung Social Engineering und Phishing-Angriffe ein, um sich in Kryptowährungsunternehmen einzuschleusen. Es wurden mehrere Sicherheitslücken gemeldet, darunter eine, die den Zugriff auf Systeme von Binance ermöglichte.
Für Trader ist diese Nachricht wichtig, weil sie die Notwendigkeit zusätzlicher Sicherheitsmaßnahmen zum Schutz ihrer Konten und Vermögenswerte verdeutlicht. Nordkoreas Infiltration von Kryptowährungsunternehmen erinnert daran, dass Sicherheit in der Welt der Kryptowährungen entscheidend ist.
Die Frage ist: Wie können Kryptowährungsunternehmen deiner Meinung nach künftige Angriffe aus Nordkorea und von anderen Cyberkriminellen verhindern?
#BinanceHack #CoreaDelNorte #Ciberseguridad #Criptomonedas #SicherheitBeiKryptowährungen
Laut einer Meldung von Decrypt setzt die nordkoreanische Regierung Social Engineering und Phishing-Angriffe ein, um sich in Kryptowährungsunternehmen einzuschleusen. Es wurden mehrere Sicherheitslücken gemeldet, darunter eine, die den Zugriff auf Systeme von Binance ermöglichte.
Für Trader ist diese Nachricht wichtig, weil sie die Notwendigkeit zusätzlicher Sicherheitsmaßnahmen zum Schutz ihrer Konten und Vermögenswerte verdeutlicht. Nordkoreas Infiltration von Kryptowährungsunternehmen erinnert daran, dass Sicherheit in der Welt der Kryptowährungen entscheidend ist.
Die Frage ist: Wie können Kryptowährungsunternehmen deiner Meinung nach künftige Angriffe aus Nordkorea und von anderen Cyberkriminellen verhindern?
#BinanceHack #CoreaDelNorte #Ciberseguridad #Criptomonedas #SicherheitBeiKryptowährungen
1.4k
💥Die Regierung Nordkoreas versicherte, sie sei nicht für den monumentalen Hackerangriff auf die Kryptobörse Binance verantwortlich. Jetzt will niemand die Verantwortung übernehmen – der Hacker, der es getan hat, ist erledigt ...😅
💥Die amtierende Präsidentin Delcy Rodríguez rief die Venezolaner dazu auf, zusammenzuhalten, um die Wunden zu heilen, die die Sanktionen und die Wirtschaftsblockade verursacht haben. Das wird nicht passieren, solange wir eine gewöhnliche US-Kolonie sind ...👋
Die Analysten der Bank Goldman Sachs heben ihre Prognose für den Brent-Ölpreis auf 105 US-Dollar pro Barrel im Dezember an. Sie verweisen auf Versorgungsrisiken durch eine mögliche Eskalation im Nahen Osten nach den Zwischenwahlen in den USA.
Auch andere global tätige Banken haben ihre Jahresendprognosen auf 100 bis 105 US-Dollar pro Barrel angepasst. Dies spiegelt die Einschätzung wider, dass das geopolitische Risiko keine vorübergehende Störung mehr ist, sondern zu einem strukturellen Marktfaktor geworden ist.
#petróleo #Binancehacked #CoreaDelNorte #GoldManSachs #OrienteMedio $GS $BZ $BNB
💥Die Regierung Nordkoreas versicherte, sie sei nicht für den monumentalen Hackerangriff auf die Kryptobörse Binance verantwortlich. Jetzt will niemand die Verantwortung übernehmen – der Hacker, der es getan hat, ist erledigt ...😅
💥Die amtierende Präsidentin Delcy Rodríguez rief die Venezolaner dazu auf, zusammenzuhalten, um die Wunden zu heilen, die die Sanktionen und die Wirtschaftsblockade verursacht haben. Das wird nicht passieren, solange wir eine gewöhnliche US-Kolonie sind ...👋
Die Analysten der Bank Goldman Sachs heben ihre Prognose für den Brent-Ölpreis auf 105 US-Dollar pro Barrel im Dezember an. Sie verweisen auf Versorgungsrisiken durch eine mögliche Eskalation im Nahen Osten nach den Zwischenwahlen in den USA.
Auch andere global tätige Banken haben ihre Jahresendprognosen auf 100 bis 105 US-Dollar pro Barrel angepasst. Dies spiegelt die Einschätzung wider, dass das geopolitische Risiko keine vorübergehende Störung mehr ist, sondern zu einem strukturellen Marktfaktor geworden ist.
#petróleo #Binancehacked #CoreaDelNorte #GoldManSachs #OrienteMedio $GS $BZ $BNB
💥Die amtierende Präsidentin Delcy Rodríguez rief die Venezolaner dazu auf, zusammenzuhalten, um die Wunden zu heilen, die die Sanktionen und die Wirtschaftsblockade verursacht haben. Das wird nicht passieren, solange wir eine gewöhnliche US-Kolonie sind ...👋
Die Analysten der Bank Goldman Sachs heben ihre Prognose für den Brent-Ölpreis auf 105 US-Dollar pro Barrel im Dezember an. Sie verweisen auf Versorgungsrisiken durch eine mögliche Eskalation im Nahen Osten nach den Zwischenwahlen in den USA.
Auch andere global tätige Banken haben ihre Jahresendprognosen auf 100 bis 105 US-Dollar pro Barrel angepasst. Dies spiegelt die Einschätzung wider, dass das geopolitische Risiko keine vorübergehende Störung mehr ist, sondern zu einem strukturellen Marktfaktor geworden ist.
#petróleo #Binancehacked #CoreaDelNorte #GoldManSachs #OrienteMedio $GS $BZ $BNB
467
🟢Finanznachrichten:
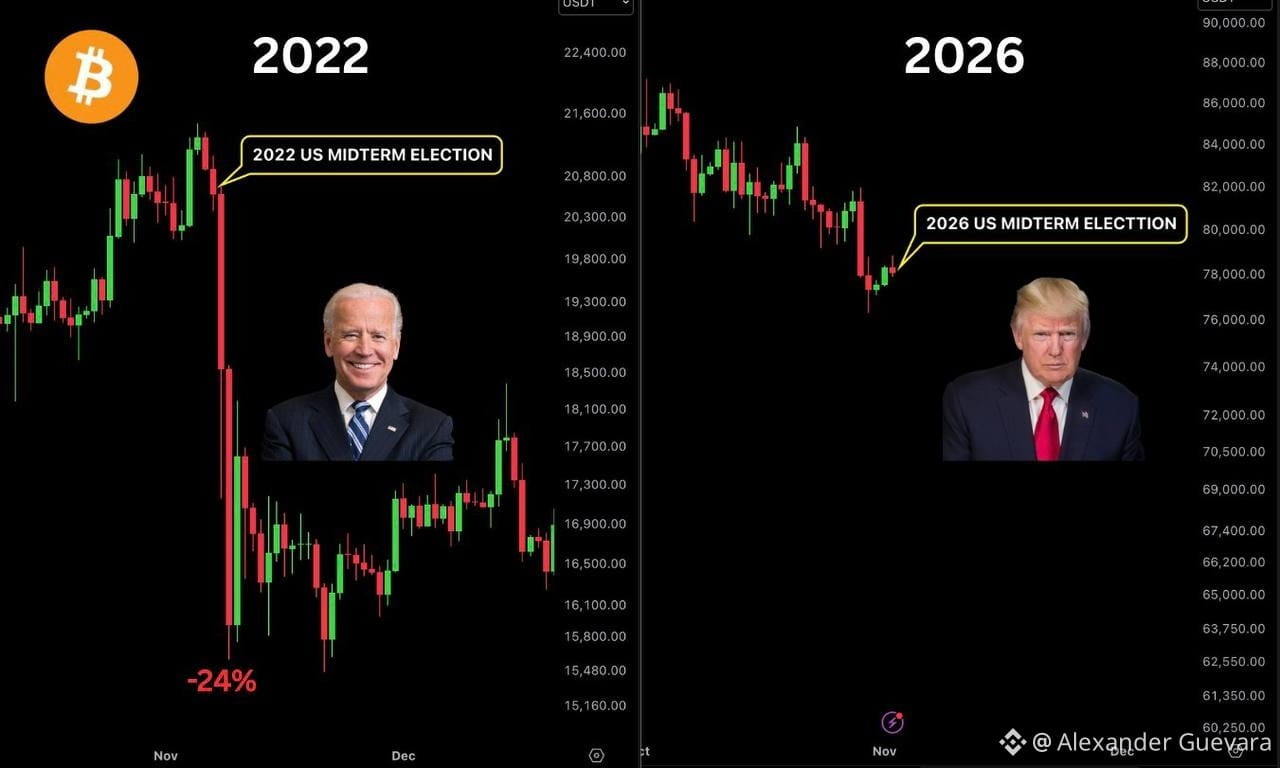
✅Die Zwischenwahlen in den USA finden morgen statt.
Bitcoin fiel nach den letzten Zwischenwahlen im Jahr 2022 um 24 %.
Rechnen Sie mit hoher Volatilität. Halten Sie sich von Hebelprodukten fern.
✅EILMELDUNG: Nordkoreanische Hacker haben seit 2017 Kryptowährungen im Wert von $12,800,000,000 gestohlen – das entspricht 45 % des BIP des Landes.
#EEUU #elecciones #BTC #CoreaDelNorte #PIB $BTC $WBTC $EWY
🟢Finanznachrichten:
✅Die Zwischenwahlen in den USA finden morgen statt.
Bitcoin fiel nach den letzten Zwischenwahlen im Jahr 2022 um 24 %.
Rechnen Sie mit hoher Volatilität. Halten Sie sich von Hebelprodukten fern.
✅EILMELDUNG: Nordkoreanische Hacker haben seit 2017 Kryptowährungen im Wert von $12,800,000,000 gestohlen – das entspricht 45 % des BIP des Landes.
#EEUU #elecciones #BTC #CoreaDelNorte #PIB $BTC $WBTC $EWY
✅Die Zwischenwahlen in den USA finden morgen statt.
Bitcoin fiel nach den letzten Zwischenwahlen im Jahr 2022 um 24 %.
Rechnen Sie mit hoher Volatilität. Halten Sie sich von Hebelprodukten fern.
✅EILMELDUNG: Nordkoreanische Hacker haben seit 2017 Kryptowährungen im Wert von $12,800,000,000 gestohlen – das entspricht 45 % des BIP des Landes.
#EEUU #elecciones #BTC #CoreaDelNorte #PIB $BTC $WBTC $EWY
1.1k
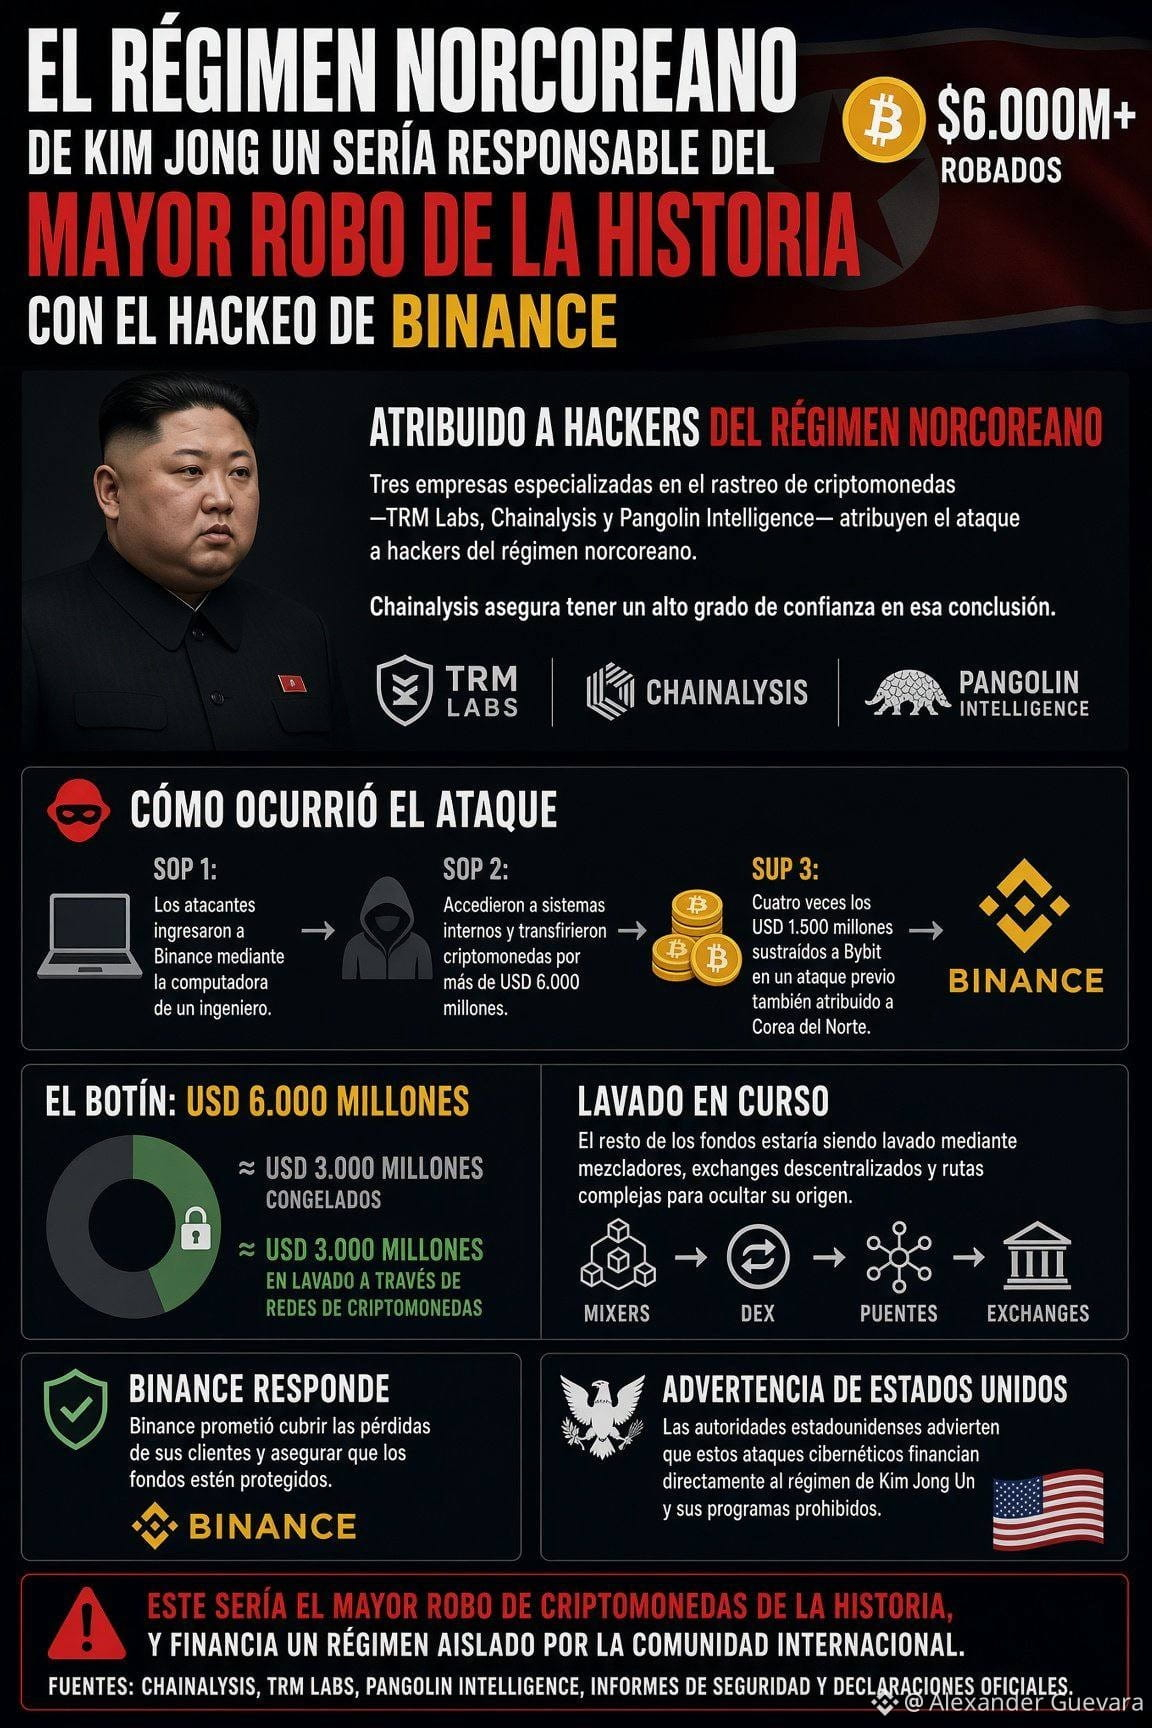
🏷️🇰🇵 Der Binance-Hack im Wert von 6,3 Milliarden Dollar, der Nordkorea zugeschrieben wird, ist der größte Diebstahl in der Geschichte der Menschheit.
🔸🔸🔸🔸KIM JONG-UN VERANTWORTLICH FÜR DEN GRÖSSTEN DIEBSTAHL DER GESCHICHTE
#Korea #BinanceSquareFamily #CoreaDelNorte #KimJongUn #Binancehacked $BNB $BNCB $BTC
🏷️🇰🇵 Der Binance-Hack im Wert von 6,3 Milliarden Dollar, der Nordkorea zugeschrieben wird, ist der größte Diebstahl in der Geschichte der Menschheit.
🔸🔸🔸🔸KIM JONG-UN VERANTWORTLICH FÜR DEN GRÖSSTEN DIEBSTAHL DER GESCHICHTE
#Korea #BinanceSquareFamily #CoreaDelNorte #KimJongUn #Binancehacked $BNB $BNCB $BTC
🔸🔸🔸🔸KIM JONG-UN VERANTWORTLICH FÜR DEN GRÖSSTEN DIEBSTAHL DER GESCHICHTE
#Korea #BinanceSquareFamily #CoreaDelNorte #KimJongUn #Binancehacked $BNB $BNCB $BTC
Alexander Guevara
·
--
Aktualisierung zu Sicherheitsvorfällen
Die erste Untersuchung von Binance deutet darauf hin, dass der Sicherheitsvorfall mit dem Laptop eines DevOps-Ingenieurs zusammenhängen könnte. Dadurch konnte ein Angreifer auf einen Service-Container zugreifen und nicht autorisierte Auszahlungen vornehmen. Wir haben keine Hinweise auf ein Durchsickern privater Wallet-Schlüssel gefunden. Sobald die Untersuchung abgeschlossen und alle Fakten vollständig überprüft sind, werden wir eine ausführliche technische Analyse veröffentlichen.
Die geschätzten Gesamtauswirkungen belaufen sich auf rund 6,3 Milliarden US-Dollar. Wir haben mit Blockchain-Partnern zusammengearbeitet, um die betroffenen Vermögenswerte einzufrieren. Bislang wurden Vermögenswerte im Wert von etwa 3 Milliarden US-Dollar auf der Blockchain eingefroren.
Binance wird alle Verluste aus den SAFU- und Unternehmensmitteln decken. Die Guthaben der Nutzer sind sicher. Sobald die Behebung des Vorfalls abgeschlossen ist, werden wir einen aktualisierten Reservenachweis veröffentlichen.
Als sofortige Vorsichtsmaßnahme hat Binance:
Ein- und Auszahlungen vorübergehend ausgesetzt, während die Sicherheitsprüfungen abgeschlossen werden;
die Autorisierung der betroffenen Adresse widerrufen;
Strafverfolgungsbehörden und Blockchain-Intelligence-Partner eingeschaltet, um die Gelder nachzuverfolgen und wiederzuerlangen.
Unsere Teams arbeiten rund um die Uhr daran, dieses Problem sicher und umfassend zu beheben. Wir arbeiten eng mit den Strafverfolgungsbehörden zusammen, um die Identität der Täter festzustellen und sie vor Gericht zu bringen.
Aktuelle Informationen finden Sie ausschließlich auf den offiziellen Kanälen von Binance. Wenn Sie weitere Fragen haben, wenden Sie sich bitte an den Kundenservice von Binance.
Das Binance-Team!
30/10/2026
#BinanceSquare #BinanceSquareFamily #Binance #HackerAlert #hackattack $BNB $ETH $BTC
Die erste Untersuchung von Binance deutet darauf hin, dass der Sicherheitsvorfall mit dem Laptop eines DevOps-Ingenieurs zusammenhängen könnte. Dadurch konnte ein Angreifer auf einen Service-Container zugreifen und nicht autorisierte Auszahlungen vornehmen. Wir haben keine Hinweise auf ein Durchsickern privater Wallet-Schlüssel gefunden. Sobald die Untersuchung abgeschlossen und alle Fakten vollständig überprüft sind, werden wir eine ausführliche technische Analyse veröffentlichen.
Die geschätzten Gesamtauswirkungen belaufen sich auf rund 6,3 Milliarden US-Dollar. Wir haben mit Blockchain-Partnern zusammengearbeitet, um die betroffenen Vermögenswerte einzufrieren. Bislang wurden Vermögenswerte im Wert von etwa 3 Milliarden US-Dollar auf der Blockchain eingefroren.
Binance wird alle Verluste aus den SAFU- und Unternehmensmitteln decken. Die Guthaben der Nutzer sind sicher. Sobald die Behebung des Vorfalls abgeschlossen ist, werden wir einen aktualisierten Reservenachweis veröffentlichen.
Als sofortige Vorsichtsmaßnahme hat Binance:
Ein- und Auszahlungen vorübergehend ausgesetzt, während die Sicherheitsprüfungen abgeschlossen werden;
die Autorisierung der betroffenen Adresse widerrufen;
Strafverfolgungsbehörden und Blockchain-Intelligence-Partner eingeschaltet, um die Gelder nachzuverfolgen und wiederzuerlangen.
Unsere Teams arbeiten rund um die Uhr daran, dieses Problem sicher und umfassend zu beheben. Wir arbeiten eng mit den Strafverfolgungsbehörden zusammen, um die Identität der Täter festzustellen und sie vor Gericht zu bringen.
Aktuelle Informationen finden Sie ausschließlich auf den offiziellen Kanälen von Binance. Wenn Sie weitere Fragen haben, wenden Sie sich bitte an den Kundenservice von Binance.
Das Binance-Team!
30/10/2026
#BinanceSquare #BinanceSquareFamily #Binance #HackerAlert #hackattack $BNB $ETH $BTC
82
🟢✅EILMELDUNG: 175 Millionen Visa-Händler werden Bitcoin und Stablecoins akzeptieren.
• Möglich gemacht durch ein von PayPal, Paradigm und SBI unterstütztes Startup mit 200 Millionen US-Dollar.
• Nutzer können Kryptoguthaben direkt über die Partner-Apps ausgeben.
🚨Sensation: Gerüchte, dass Nordkoreas Präsident in China gestorben ist
#BTC #Visa #Paypal #CoreaDelNorte #ChinaDrama $V $BTC $PYPL
🟢✅EILMELDUNG: 175 Millionen Visa-Händler werden Bitcoin und Stablecoins akzeptieren.
• Möglich gemacht durch ein von PayPal, Paradigm und SBI unterstütztes Startup mit 200 Millionen US-Dollar.
• Nutzer können Kryptoguthaben direkt über die Partner-Apps ausgeben.
🚨Sensation: Gerüchte, dass Nordkoreas Präsident in China gestorben ist
#BTC #Visa #Paypal #CoreaDelNorte #ChinaDrama $V $BTC $PYPL
• Möglich gemacht durch ein von PayPal, Paradigm und SBI unterstütztes Startup mit 200 Millionen US-Dollar.
• Nutzer können Kryptoguthaben direkt über die Partner-Apps ausgeben.
🚨Sensation: Gerüchte, dass Nordkoreas Präsident in China gestorben ist
#BTC #Visa #Paypal #CoreaDelNorte #ChinaDrama $V $BTC $PYPL
91
·
--
#CoreaDelNorte
#HackerAlert
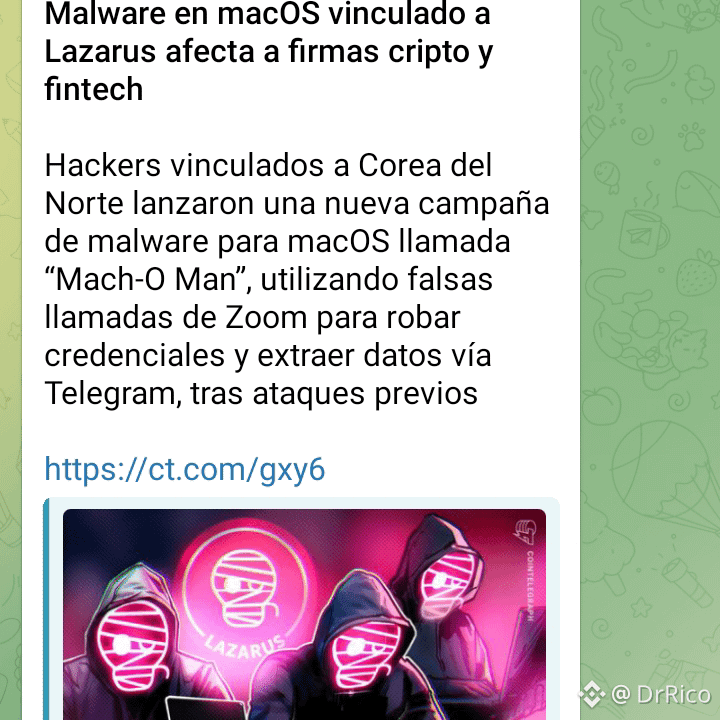
Wir bleiben dran an den Neuigkeiten der Hackergruppe Lazarus und ihren letzten Bewegungen.
#CoreaDelNorte
#HackerAlert
Wir bleiben dran an den Neuigkeiten der Hackergruppe Lazarus und ihren letzten Bewegungen.
#HackerAlert
Wir bleiben dran an den Neuigkeiten der Hackergruppe Lazarus und ihren letzten Bewegungen.
333
·
--
Nordkorea, beschuldigt für 76% der Krypto-Diebstähle im Jahr 2026, protestiert lautstark.
Im Jahr 2026 war Nordkorea in 76% der globalen Cyberangriffe auf Kryptowährungen verwickelt. Das entspricht 577 Millionen Dollar, die in nur vier Monaten gestohlen wurden! Zwischen technischen Beweisen und offiziellen Dementis offenbart dieser Skandal einen Cyberkrieg mit explosiven geopolitischen Implikationen.
Kurz gefasst
76% der globalen Cyberangriffe auf Kryptowährungen im Jahr 2026 werden Nordkorea zugeschrieben, mit einem Verlust von 577 Millionen Dollar.
Technische Beweise (TRM Labs, UN) stehen offiziellen Dementis aus Pjöngjang gegenüber, die von politischer Verleumdung sprechen.
Bitcoin (BTC): die am meisten angegriffene Kryptowährung, mit 63% der abgezweigten Gelder im Jahr 2026.
Nordkorea bestreitet seine Beteiligung an den Cyberangriffen auf Kryptowährungen.
Die Daten von TRM Labs und der UN sind verheerend. Es wird erwartet, dass bis 2026 76 % der globalen Verluste bei Kryptowährungen (insgesamt 577 Millionen Dollar) mit nordkoreanischen Akteuren in Verbindung stehen. Zwei bedeutende Angriffe im April —KelpDAO (292 Millionen Dollar) und Drift Protocol (285 Millionen Dollar)— veranschaulichen diesen Trend, der der Gruppe Lazarus und ihrem Sub-Gruppe TraderTraitor zugeschrieben wird. Dennoch weist Pjöngjang diese Anschuldigungen entschieden zurück. Über ihre Nachrichtenagentur KCNA wird das Regime als absurd abgetan und als politisches Werkzeug der Vereinigten Staaten bezeichnet.
Laut einem Sprecher des Außenministeriums werden diese Anschuldigungen genutzt, um Sanktionen zu rechtfertigen und das Land zu dämonisieren. Dies ist eine klassische Rhetorik, insbesondere da die Beweise auf der Blockchain (IP-Adressen, Geldwäsche-Methoden) sich häufen. Seit 2017 wird berichtet, dass über 6 Milliarden Dollar in Kryptowährungen veruntreut wurden, die teilweise zur Finanzierung der nordkoreanischen Atomprogramme verwendet wurden.
$COTI
{spot}(COTIUSDT)
$IP
{future}(IPUSDT)
$KAT
{spot}(KATUSDT)
#CoreaDelNorte
Nordkorea, beschuldigt für 76% der Krypto-Diebstähle im Jahr 2026, protestiert lautstark.
Im Jahr 2026 war Nordkorea in 76% der globalen Cyberangriffe auf Kryptowährungen verwickelt. Das entspricht 577 Millionen Dollar, die in nur vier Monaten gestohlen wurden! Zwischen technischen Beweisen und offiziellen Dementis offenbart dieser Skandal einen Cyberkrieg mit explosiven geopolitischen Implikationen.
Kurz gefasst
76% der globalen Cyberangriffe auf Kryptowährungen im Jahr 2026 werden Nordkorea zugeschrieben, mit einem Verlust von 577 Millionen Dollar.
Technische Beweise (TRM Labs, UN) stehen offiziellen Dementis aus Pjöngjang gegenüber, die von politischer Verleumdung sprechen.
Bitcoin (BTC): die am meisten angegriffene Kryptowährung, mit 63% der abgezweigten Gelder im Jahr 2026.
Nordkorea bestreitet seine Beteiligung an den Cyberangriffen auf Kryptowährungen.
Die Daten von TRM Labs und der UN sind verheerend. Es wird erwartet, dass bis 2026 76 % der globalen Verluste bei Kryptowährungen (insgesamt 577 Millionen Dollar) mit nordkoreanischen Akteuren in Verbindung stehen. Zwei bedeutende Angriffe im April —KelpDAO (292 Millionen Dollar) und Drift Protocol (285 Millionen Dollar)— veranschaulichen diesen Trend, der der Gruppe Lazarus und ihrem Sub-Gruppe TraderTraitor zugeschrieben wird. Dennoch weist Pjöngjang diese Anschuldigungen entschieden zurück. Über ihre Nachrichtenagentur KCNA wird das Regime als absurd abgetan und als politisches Werkzeug der Vereinigten Staaten bezeichnet.
Laut einem Sprecher des Außenministeriums werden diese Anschuldigungen genutzt, um Sanktionen zu rechtfertigen und das Land zu dämonisieren. Dies ist eine klassische Rhetorik, insbesondere da die Beweise auf der Blockchain (IP-Adressen, Geldwäsche-Methoden) sich häufen. Seit 2017 wird berichtet, dass über 6 Milliarden Dollar in Kryptowährungen veruntreut wurden, die teilweise zur Finanzierung der nordkoreanischen Atomprogramme verwendet wurden.
$COTI
$IP
$KAT
#CoreaDelNorte
Im Jahr 2026 war Nordkorea in 76% der globalen Cyberangriffe auf Kryptowährungen verwickelt. Das entspricht 577 Millionen Dollar, die in nur vier Monaten gestohlen wurden! Zwischen technischen Beweisen und offiziellen Dementis offenbart dieser Skandal einen Cyberkrieg mit explosiven geopolitischen Implikationen.
Kurz gefasst
76% der globalen Cyberangriffe auf Kryptowährungen im Jahr 2026 werden Nordkorea zugeschrieben, mit einem Verlust von 577 Millionen Dollar.
Technische Beweise (TRM Labs, UN) stehen offiziellen Dementis aus Pjöngjang gegenüber, die von politischer Verleumdung sprechen.
Bitcoin (BTC): die am meisten angegriffene Kryptowährung, mit 63% der abgezweigten Gelder im Jahr 2026.
Nordkorea bestreitet seine Beteiligung an den Cyberangriffen auf Kryptowährungen.
Die Daten von TRM Labs und der UN sind verheerend. Es wird erwartet, dass bis 2026 76 % der globalen Verluste bei Kryptowährungen (insgesamt 577 Millionen Dollar) mit nordkoreanischen Akteuren in Verbindung stehen. Zwei bedeutende Angriffe im April —KelpDAO (292 Millionen Dollar) und Drift Protocol (285 Millionen Dollar)— veranschaulichen diesen Trend, der der Gruppe Lazarus und ihrem Sub-Gruppe TraderTraitor zugeschrieben wird. Dennoch weist Pjöngjang diese Anschuldigungen entschieden zurück. Über ihre Nachrichtenagentur KCNA wird das Regime als absurd abgetan und als politisches Werkzeug der Vereinigten Staaten bezeichnet.
Laut einem Sprecher des Außenministeriums werden diese Anschuldigungen genutzt, um Sanktionen zu rechtfertigen und das Land zu dämonisieren. Dies ist eine klassische Rhetorik, insbesondere da die Beweise auf der Blockchain (IP-Adressen, Geldwäsche-Methoden) sich häufen. Seit 2017 wird berichtet, dass über 6 Milliarden Dollar in Kryptowährungen veruntreut wurden, die teilweise zur Finanzierung der nordkoreanischen Atomprogramme verwendet wurden.
$COTI
$IP
$KAT
#CoreaDelNorte
236
Ein US-Gericht gewährte der Börse Bybit eine einstweilige Anordnung, um Vermögenswerte einzufrieren, die mit dem Hack der Lazarus-Gruppe verbunden sind, bei dem 2025 Schäden in Höhe von 1,5 Milliarden US-Dollar entstanden. Das Gericht stellte fest, dass die Börse eine Erfolgschance in der Sache selbst nachgewiesen hat. Die Anordnung verbietet den Beklagten unmittelbar, die identifizierten gestohlenen Vermögenswerte, die sich noch auf Plattformen oder bei Stellen unter der Gerichtsbarkeit befinden, zu übertragen, zu verkaufen oder zu veruntreuen.
Obwohl ein großer Teil der Gelder in den Tagen nach dem Angriff schnell abgelenkt und getauscht wurde, setzt dieses Urteil einen wichtigen Präzedenzfall, indem es es Opfern staatlich unterstützter Cyberangriffe ermöglicht, zivilrechtliche Mittel in den USA zu nutzen, um Vermögenswerte, die mit Gruppen wie Lazarus verknüpft sind, nachzuverfolgen und zu blockieren, während sie versuchen, sie in das Finanzsystem einzuschleusen.
#LazarusGroup #bybit #HackerAlert #EEUU #CoreaDelNorte $BTC $ETH
{web3_wallet_create}(CT_5014SoQ8UkWfeDH47T56PA53CZCeW4KytYCiU65CwBWoJUt)
{web3_wallet_create}(10880xeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeee)
Ein US-Gericht gewährte der Börse Bybit eine einstweilige Anordnung, um Vermögenswerte einzufrieren, die mit dem Hack der Lazarus-Gruppe verbunden sind, bei dem 2025 Schäden in Höhe von 1,5 Milliarden US-Dollar entstanden. Das Gericht stellte fest, dass die Börse eine Erfolgschance in der Sache selbst nachgewiesen hat. Die Anordnung verbietet den Beklagten unmittelbar, die identifizierten gestohlenen Vermögenswerte, die sich noch auf Plattformen oder bei Stellen unter der Gerichtsbarkeit befinden, zu übertragen, zu verkaufen oder zu veruntreuen.
Obwohl ein großer Teil der Gelder in den Tagen nach dem Angriff schnell abgelenkt und getauscht wurde, setzt dieses Urteil einen wichtigen Präzedenzfall, indem es es Opfern staatlich unterstützter Cyberangriffe ermöglicht, zivilrechtliche Mittel in den USA zu nutzen, um Vermögenswerte, die mit Gruppen wie Lazarus verknüpft sind, nachzuverfolgen und zu blockieren, während sie versuchen, sie in das Finanzsystem einzuschleusen.
#LazarusGroup #bybit #HackerAlert #EEUU #CoreaDelNorte $BTC $ETH
Obwohl ein großer Teil der Gelder in den Tagen nach dem Angriff schnell abgelenkt und getauscht wurde, setzt dieses Urteil einen wichtigen Präzedenzfall, indem es es Opfern staatlich unterstützter Cyberangriffe ermöglicht, zivilrechtliche Mittel in den USA zu nutzen, um Vermögenswerte, die mit Gruppen wie Lazarus verknüpft sind, nachzuverfolgen und zu blockieren, während sie versuchen, sie in das Finanzsystem einzuschleusen.
#LazarusGroup #bybit #HackerAlert #EEUU #CoreaDelNorte $BTC $ETH
281
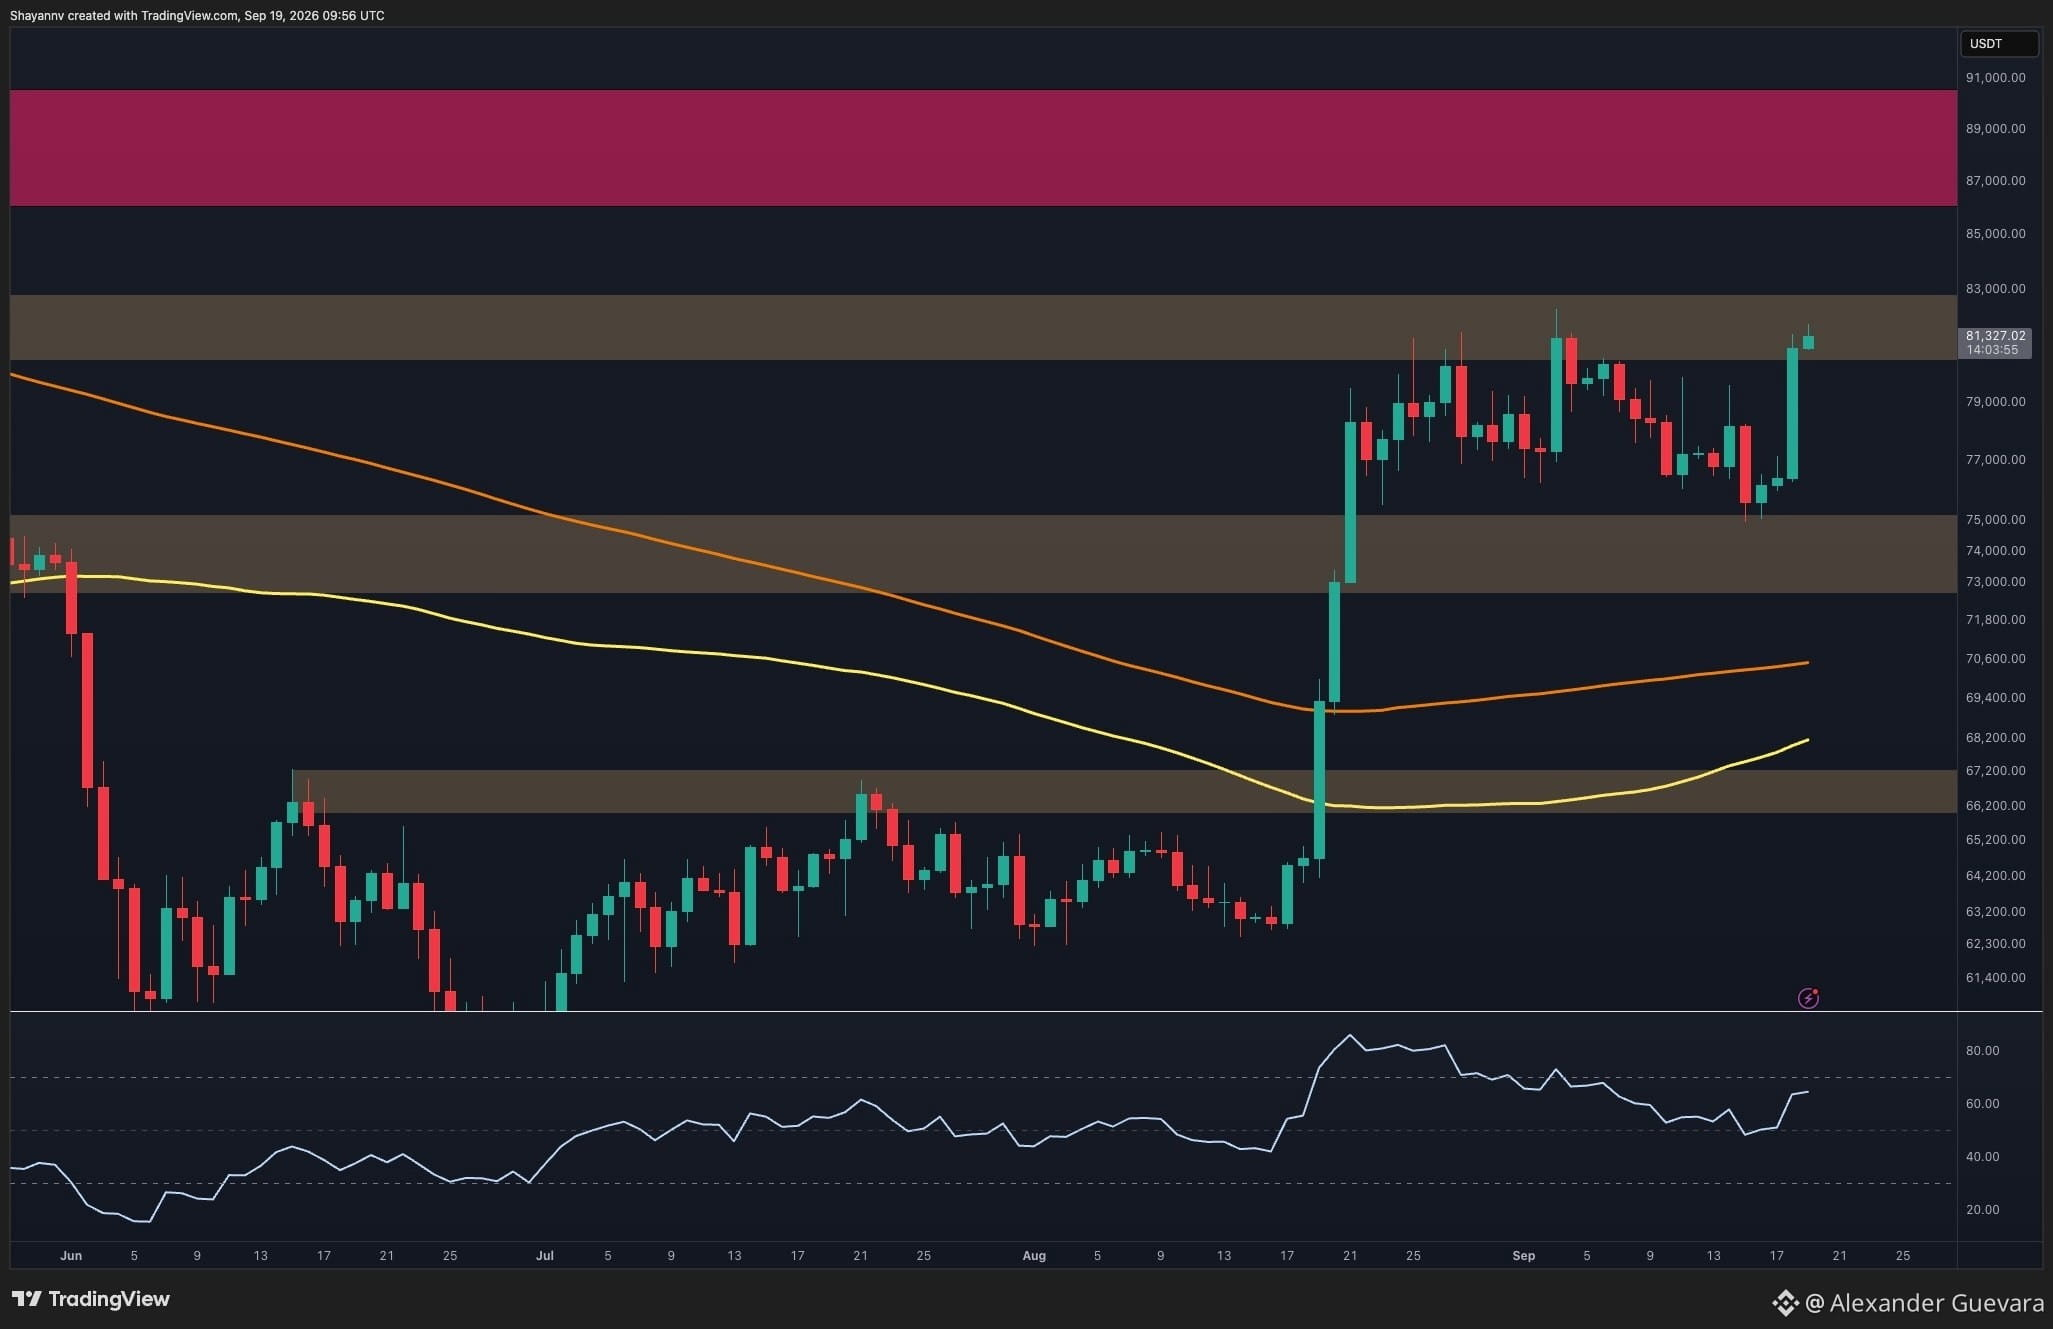
Die Welt der Kryptowährungen: Bitcoin rückt der entscheidenden Widerstandsmarke bei 81.500 $ nach einem starken Comeback näher
Bitcoin hat sich von seinem jüngsten Rücksetzer erholt und notiert bei rund 81.500 $, wodurch es gegen die obere Grenze seines aktuellen Konsolidierungsbereichs drückt.
Das Tageschart zeigt, dass sich BTC einem Niveau nähert, bei dem ein bestätigter Ausbruch den Weg für einen weiteren Anstieg öffnen könnte, während ein Rückschlag in diesem Bereich die Konsolidierungsphase verlängern kann. Das Ergebnis dieses Widerstands wird als mögliche richtungsweisende Signal für die kurzfristige Preisentwicklung beobachtet.
In der Quelle wurden über die oben beschriebene allgemeine Ausgangslage hinaus keine technischen Levels, Indikatoren oder konkreten Analysten-Kurse bereitgestellt.
Nordkoreanische Hacker nutzten gefälschte Jobinterviews, um Kryptowährungen in 100 Ländern zu stehlen
Eine vom nordkoreanischen Staat unterstützte Hackergruppe infizierte zwischen Ende 2025 und Juli 2026 in mindestens 100 Ländern über 30.000 Computer mit Malware, die Kryptowährungen stahl, und nutzte dabei gefälschte Interviews zur technischen Rekrutierung als Angriffsvektor.
Die Kampagne beinhaltete, sich als legitime Arbeitgeber auszugeben, um Arbeitssuchende anzuziehen und sie dazu zu bringen, Malware während simulierten Interviewprozessen herunterzuladen. Einmal installiert, wurde die Software verwendet, um Kryptowährungen von den Geräten der Opfer abzuziehen. Die Operation hatte weltweit erhebliche Auswirkungen; Infektionen wurden in etwa 100 Ländern gemeldet.
Nordkorea hat eine dokumentierte Historie, staatliche Operationen durch Krypto-Diebstahl zu finanzieren. Gruppen, die mit Pjöngjang in Verbindung gebracht werden, wurden in den letzten Jahren mehrere Börsenüberfälle und Verstöße gegen Protokolle von hoher Bedeutung zugeschrieben, wobei man davon ausgeht, dass die gestohlenen Gelder von sanktionierten Regierungsprogrammen unterstützt werden.
#Korea #CoreaDelNorte #NorthKoreaHackers #BTC #bitcoin $BTC $EWY
Die Welt der Kryptowährungen: Bitcoin rückt der entscheidenden Widerstandsmarke bei 81.500 $ nach einem starken Comeback näher
Bitcoin hat sich von seinem jüngsten Rücksetzer erholt und notiert bei rund 81.500 $, wodurch es gegen die obere Grenze seines aktuellen Konsolidierungsbereichs drückt.
Das Tageschart zeigt, dass sich BTC einem Niveau nähert, bei dem ein bestätigter Ausbruch den Weg für einen weiteren Anstieg öffnen könnte, während ein Rückschlag in diesem Bereich die Konsolidierungsphase verlängern kann. Das Ergebnis dieses Widerstands wird als mögliche richtungsweisende Signal für die kurzfristige Preisentwicklung beobachtet.
In der Quelle wurden über die oben beschriebene allgemeine Ausgangslage hinaus keine technischen Levels, Indikatoren oder konkreten Analysten-Kurse bereitgestellt.
Nordkoreanische Hacker nutzten gefälschte Jobinterviews, um Kryptowährungen in 100 Ländern zu stehlen
Eine vom nordkoreanischen Staat unterstützte Hackergruppe infizierte zwischen Ende 2025 und Juli 2026 in mindestens 100 Ländern über 30.000 Computer mit Malware, die Kryptowährungen stahl, und nutzte dabei gefälschte Interviews zur technischen Rekrutierung als Angriffsvektor.
Die Kampagne beinhaltete, sich als legitime Arbeitgeber auszugeben, um Arbeitssuchende anzuziehen und sie dazu zu bringen, Malware während simulierten Interviewprozessen herunterzuladen. Einmal installiert, wurde die Software verwendet, um Kryptowährungen von den Geräten der Opfer abzuziehen. Die Operation hatte weltweit erhebliche Auswirkungen; Infektionen wurden in etwa 100 Ländern gemeldet.
Nordkorea hat eine dokumentierte Historie, staatliche Operationen durch Krypto-Diebstahl zu finanzieren. Gruppen, die mit Pjöngjang in Verbindung gebracht werden, wurden in den letzten Jahren mehrere Börsenüberfälle und Verstöße gegen Protokolle von hoher Bedeutung zugeschrieben, wobei man davon ausgeht, dass die gestohlenen Gelder von sanktionierten Regierungsprogrammen unterstützt werden.
#Korea #CoreaDelNorte #NorthKoreaHackers #BTC #bitcoin $BTC $EWY
Bitcoin hat sich von seinem jüngsten Rücksetzer erholt und notiert bei rund 81.500 $, wodurch es gegen die obere Grenze seines aktuellen Konsolidierungsbereichs drückt.
Das Tageschart zeigt, dass sich BTC einem Niveau nähert, bei dem ein bestätigter Ausbruch den Weg für einen weiteren Anstieg öffnen könnte, während ein Rückschlag in diesem Bereich die Konsolidierungsphase verlängern kann. Das Ergebnis dieses Widerstands wird als mögliche richtungsweisende Signal für die kurzfristige Preisentwicklung beobachtet.
In der Quelle wurden über die oben beschriebene allgemeine Ausgangslage hinaus keine technischen Levels, Indikatoren oder konkreten Analysten-Kurse bereitgestellt.
Nordkoreanische Hacker nutzten gefälschte Jobinterviews, um Kryptowährungen in 100 Ländern zu stehlen
Eine vom nordkoreanischen Staat unterstützte Hackergruppe infizierte zwischen Ende 2025 und Juli 2026 in mindestens 100 Ländern über 30.000 Computer mit Malware, die Kryptowährungen stahl, und nutzte dabei gefälschte Interviews zur technischen Rekrutierung als Angriffsvektor.
Die Kampagne beinhaltete, sich als legitime Arbeitgeber auszugeben, um Arbeitssuchende anzuziehen und sie dazu zu bringen, Malware während simulierten Interviewprozessen herunterzuladen. Einmal installiert, wurde die Software verwendet, um Kryptowährungen von den Geräten der Opfer abzuziehen. Die Operation hatte weltweit erhebliche Auswirkungen; Infektionen wurden in etwa 100 Ländern gemeldet.
Nordkorea hat eine dokumentierte Historie, staatliche Operationen durch Krypto-Diebstahl zu finanzieren. Gruppen, die mit Pjöngjang in Verbindung gebracht werden, wurden in den letzten Jahren mehrere Börsenüberfälle und Verstöße gegen Protokolle von hoher Bedeutung zugeschrieben, wobei man davon ausgeht, dass die gestohlenen Gelder von sanktionierten Regierungsprogrammen unterstützt werden.
#Korea #CoreaDelNorte #NorthKoreaHackers #BTC #bitcoin $BTC $EWY
56
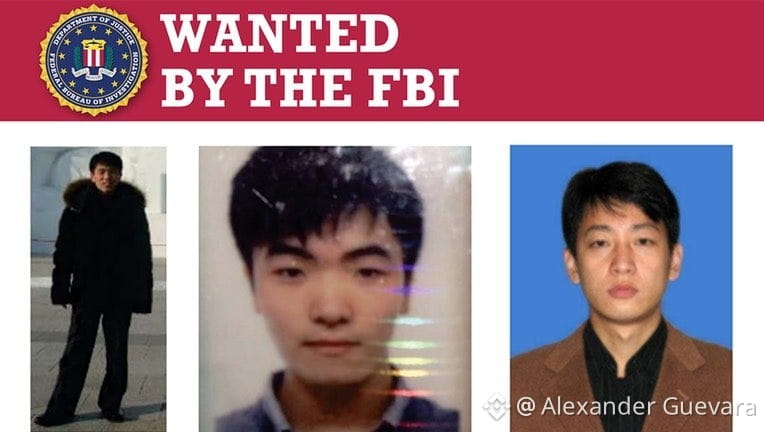
Spot $SOL 4.9 USDT
‼️ LETZTE NACHRICHT: Sicherheitsexperten berichten, dass @bitget von nordkoreanischen Hackern gehackt wurde, die angeblich in einer Stunde $360 Mio. gestohlen haben.
#Korea #Bitget #CoreaDelNorte #HackerAlert #Hacked $BTC $ETH $SOL
{web3_wallet_create}(10x54d2252757e1672eead234d27b1270728ff90581)
‼️ LETZTE NACHRICHT: Sicherheitsexperten berichten, dass @bitget von nordkoreanischen Hackern gehackt wurde, die angeblich in einer Stunde $360 Mio. gestohlen haben.
#Korea #Bitget #CoreaDelNorte #HackerAlert #Hacked $BTC $ETH $SOL
#Korea #Bitget #CoreaDelNorte #HackerAlert #Hacked $BTC $ETH $SOL
Alexander Guevara
·
--
Bitget verlor diese Nacht 352 Millionen Dollar und der CEO geht live
Nur damit ein Typ aus dem Nichts fragt, ob sie Single ist
Wir sind am Arsch 😭
#BitgetExchange #Bitget #HackerAlert #hackers #HackerNews $BTC $ETH
Nur damit ein Typ aus dem Nichts fragt, ob sie Single ist
Wir sind am Arsch 😭
#BitgetExchange #Bitget #HackerAlert #hackers #HackerNews $BTC $ETH
69
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#USPPIMissMayEaseBTCPressure
82,221 Aufrufe
1,045 Kommentare
2
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident
0 Aufrufe
0 Kommentare
3
#BitcoinCoreDisclosesTorTrafficVulnerability
36,763 Aufrufe
588 Kommentare
4
#WhatWillDriveCryptoandStocks’NextRebound?
210,906 Aufrufe
1,805 Kommentare
5
#BitcoinBreaksBelow200WeekMovingAverage
79,895 Aufrufe
661 Kommentare
6
#SpaceXTeslaMergerTalksWouldCombine30220BTC
25,985 Aufrufe
372 Kommentare
7
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
77,544 Aufrufe
818 Kommentare
8
#USCryptoETFsLose$1.48BInFiveDays
3,453 Aufrufe
54 Kommentare
9
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
4,479 Aufrufe
27 Kommentare
10
#RippleRLUSDMarketCapSurpassesPayPalPYUSD
16,411 Aufrufe
187 Kommentare