

#coldcardtheftinvestigationadvances
coldcardtheftinvestigationadvances
72,582 Aufrufe
666 Kommentare
Hot
Zuletzt
·
--
Die 118-Millionen-Dollar-Illusion: Wie der „Unhackbare“ Coldcard zerbrach
Stell dir vor, du machst alles richtig – Offline-Wallet, Seed-Aufteilung in Bankschließfächern. Du fühlst dich sicher.
Und nun stell dir vor, du wachst auf und stellst fest, dass 118 Millionen Dollar weg sind. 😱
Der stille Killer
März 2021. Coinkite veröffentlichte Firmware v4.0.1. Ein versteckter Bug – ein Build-Konfigurationsfehler – deaktivierte die Hardware-Zufallswertgenerierung. Seed-Entropie brach von 128 Bits auf nur 40 Bits ein.
In Minuten knackbar, nicht in Millionen von Jahren.
5 Jahre lang hat es niemand bemerkt.
Der Coup
30. Juli – 6. August 2026: Angreifer erzwangen schwache private Keys per Brute Force.
In nur 41 Minuten räumten sie 1.000+ BTC ab. Gesamt: 1.778 BTC (~118 Mio. $) von 8.600+ Wallets.
Ein Opfer machte alles richtig – verlor dennoch 18,25 BTC.
Die Jagd
Das Bitkey-Team von Block verfolgte den ersten Angreifer zu einem bezahlten Konto für Blockchain-Daten. Interne Logs passten mit „außergewöhnlicher Präzision“ zusammen.
Das FBI hat den Angreifer von „Wave 1“ möglicherweise bereits identifiziert. Aber 1.082,65 BTC (~118 Mio. $) liegen immer noch unberührt in der Wallet des Angreifers.
Die Lehre
Hardware ≠ Unhackbar. Sicherheit beginnt bei der Seed-Generierung – nicht nur bei der Offline-Speicherung.
Wenn du eine Coldcard besitzt (MK2 oder neuer, Firmware v4.1+): BEWEGE JETZT DEINE GELDER. Das Update ist verfügbar.
Keine Finanzberatung. Informiere dich selbst (DYOR).
#ColdcardTheftInvestigationAdvances #Bitcoin #CryptoSecurity #HardwareWallet #BTC
1
75
#ColdcardTheftInvestigationAdvances
Wir dachten, Cold Wallets seien unzerstörbar… doch wir lagen falsch! 🤯❌
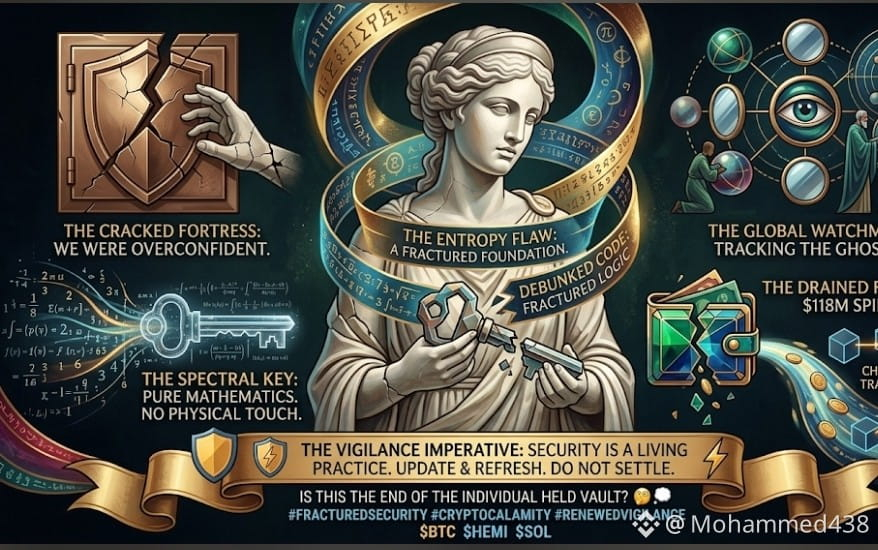
Über 118 Mio. US-Dollar wurden aus Offline-Coldcard-Wallets abgezogen. Die Infografik zeigt, was passiert ist:
1️⃣ Der Fehler: Ein versteckter Code-Bug in der Zufallszahlengenerierung (Entropie) existierte jahrelang.
2️⃣ Der Angriff: Hacker haben private Schlüssel mathematisch erraten und Gelder gestohlen – ohne ein Gerät anzufassen!
3️⃣ Die Spurensuche: Das FBI und Ermittler (oben rechts) verfolgen die gestohlenen Gelder nun on-chain.
💡 Kernaussage: Hardware-Sicherheit ist kein „Kauf-einmal-und-fertig“. Wenn du älteren Cold Storage nutzt, aktualisiere sofort deine Firmware und rotiere deine Schlüssel! 🛡️⚡
Ist das ein tödlicher Schlag für die Selbstverwahrung? 🧐💭
#Coldcard #Bitcoin #Write2Earn #crypto
$BTC
{spot}(BTCUSDT)
$HEMI
{spot}(HEMIUSDT)
$SOL
{spot}(SOLUSDT)
#ColdcardTheftInvestigationAdvances
Wir dachten, Cold Wallets seien unzerstörbar… doch wir lagen falsch! 🤯❌
Über 118 Mio. US-Dollar wurden aus Offline-Coldcard-Wallets abgezogen. Die Infografik zeigt, was passiert ist:
1️⃣ Der Fehler: Ein versteckter Code-Bug in der Zufallszahlengenerierung (Entropie) existierte jahrelang.
2️⃣ Der Angriff: Hacker haben private Schlüssel mathematisch erraten und Gelder gestohlen – ohne ein Gerät anzufassen!
3️⃣ Die Spurensuche: Das FBI und Ermittler (oben rechts) verfolgen die gestohlenen Gelder nun on-chain.
💡 Kernaussage: Hardware-Sicherheit ist kein „Kauf-einmal-und-fertig“. Wenn du älteren Cold Storage nutzt, aktualisiere sofort deine Firmware und rotiere deine Schlüssel! 🛡️⚡
Ist das ein tödlicher Schlag für die Selbstverwahrung? 🧐💭
#Coldcard #Bitcoin #Write2Earn #crypto
$BTC
$HEMI
$SOL
1
2
266
🔐 ERMITTLUNGEN ZUM COLD-CARD-DIEBSTAHL GEHEN WEITER
Der gemeldete Fortschritt in der Coldcard-Diebstahlermittlung rückt Krypto-Sicherheit und den Schutz physischer Wallets wieder in den Fokus. 🕵️♂️₿
Hardware-Wallets können private Schlüssel schützen, aber der physische Schutz, die Backup-Verfahren und der Schutz der Wiederherstellungsphrase bleiben entscheidend.
Für <0>$BTC </0> Inhaber ist die Botschaft ganz einfach: Selbstverwahrung erfordert Verantwortung über die Blockchain selbst hinaus.
#coldcardtheftinvestigationadvances
4


Artikel
Der digitale Raubzug, der die Krypto‑Welt erschüttertDie Untersuchung zum Diebstahl der Coldcard hat offiziell eine der intensivsten und technisch komplexesten Verfolgungen von Krypto‑Verbrechen des Jahres ausgelöst. Was zunächst wie ein fehlendes Hardware‑Wallet aussah, hat sich inzwischen zu einer vielschichtigen forensischen Suche entwickelt und zeigt ein Maß an Planung, Präzision und digitaler Raffinesse, das eher nach einer koordinierten Aktion als nach einem zufälligen Einbruch aussieht.
⚡ Was Ermittler bisher herausgefunden haben
• Forensische Geräteextraktion — Versteckte Metadaten, die aus dem Coldcard-Gerät wiederhergestellt wurden, machen unbefugte Zugriffversuche, Manipulationszeitstempel und mögliche Eintrittspunkte sichtbar, die während des Einbruchs verwendet wurden.
Der digitale Raubzug, der die Krypto‑Welt erschüttert
Die Untersuchung zum Diebstahl der Coldcard hat offiziell eine der intensivsten und technisch komplexesten Verfolgungen von Krypto‑Verbrechen des Jahres ausgelöst. Was zunächst wie ein fehlendes Hardware‑Wallet aussah, hat sich inzwischen zu einer vielschichtigen forensischen Suche entwickelt und zeigt ein Maß an Planung, Präzision und digitaler Raffinesse, das eher nach einer koordinierten Aktion als nach einem zufälligen Einbruch aussieht.
⚡ Was Ermittler bisher herausgefunden haben
• Forensische Geräteextraktion — Versteckte Metadaten, die aus dem Coldcard-Gerät wiederhergestellt wurden, machen unbefugte Zugriffversuche, Manipulationszeitstempel und mögliche Eintrittspunkte sichtbar, die während des Einbruchs verwendet wurden.
⚡ Was Ermittler bisher herausgefunden haben
• Forensische Geräteextraktion — Versteckte Metadaten, die aus dem Coldcard-Gerät wiederhergestellt wurden, machen unbefugte Zugriffversuche, Manipulationszeitstempel und mögliche Eintrittspunkte sichtbar, die während des Einbruchs verwendet wurden.
1
38
·
--
Bullisch
#coldcardtheftinvestigationadvances
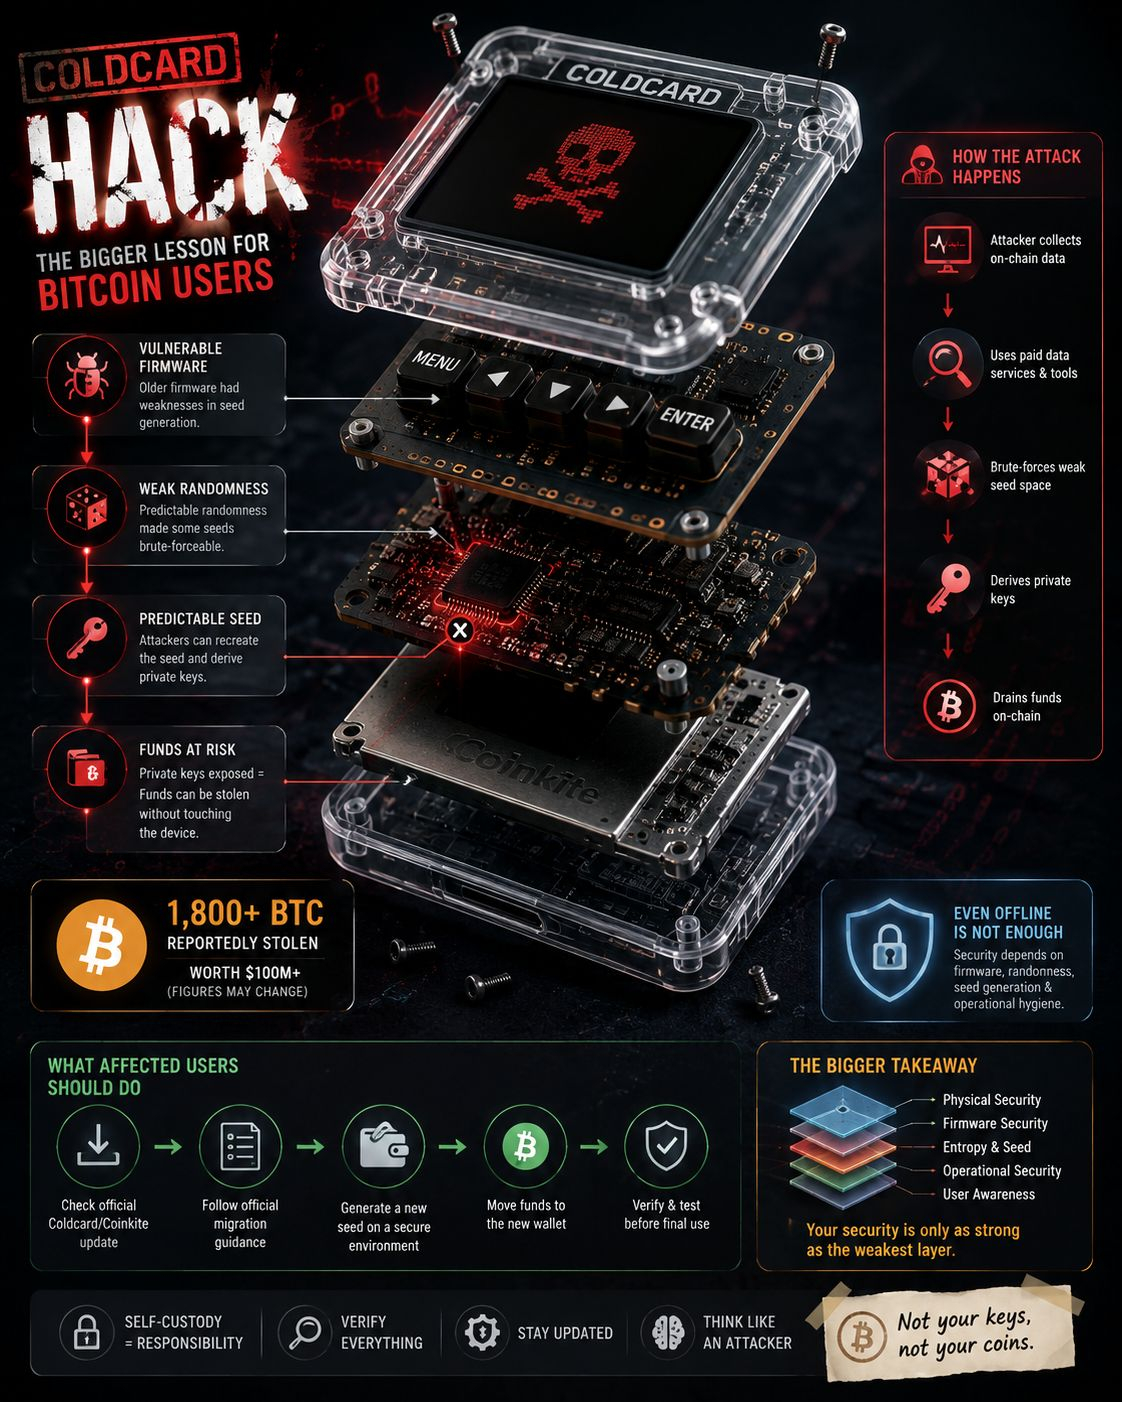
🚨 COLDCARD HACK — DIE GÖSSERE LERNLEKTION FÜR BITCOIN-NUTZER
Der Coldcard-Vorfall ist eine ernste Erinnerung daran, dass die Sicherheit bei der Selbstverwahrung weit über das bloße physische Schützen Ihres Geräts hinausgeht.
🔎 Was ist passiert?
Eine Schwachstelle, die Berichten zufolge mit älterer Firmware zusammenhing, soll Schwächen offengelegt haben, wie bestimmte Seeds erzeugt wurden. Dadurch entsteht ein Weg für Angreifer, private Schlüssel abzuleiten, ohne jemals die physische Wallet berühren zu müssen.
💰 Das Ausmaß ist erheblich.
Untersuchungen haben die Angriffe mit ungefähr 1.800+ BTC in Verbindung gebracht — im Wert von mehr als 100 Mio. USD zu den gemeldeten Bewertungen. Die genaue Verlustsumme kann sich weiter verändern, während Ermittler zusätzliche Adressen nachverfolgen.
🕵️ Ein weiteres interessantes Detail.
Blockchain-Ermittler sollen die Nutzung eines kostenpflichtigen Datendienstes während der Angriffsaktivitäten identifiziert haben — ein Hinweis darauf, wie stark Blockchain-Intelligenz sein kann, sobald sich Gelder in Bewegung setzen.
⚠️ Für betroffene Nutzer.
Einfach nur die Firmware zu aktualisieren reicht nicht aus, wenn ein Seed unter verwundbaren Bedingungen erzeugt wurde. Der sicherere Ansatz besteht darin, den offiziellen Coldcard/Coinkite-Migrationshinweisen zu folgen und Gelder auf eine neu erzeugte, sichere Wallet zu übertragen.
Die größere Erkenntnis?
Eine Hardware-Wallet ist nicht automatisch sicher, nur weil sie offline ist. Firmware, Zufälligkeit, Seed-Erzeugung und betriebliche Sicherheit sind allesamt entscheidend.
🔐 In Krypto ist Ihre Sicherheit nur so stark wie die schwächste Schicht.
Keine Finanzberatung. Recherchiere selbst (DYOR).
$BTC $BNB $SOL
{future}(SOLUSDT)
{future}(BTCUSDT)
{future}(BNBUSDT)
#coldcardtheftinvestigationadvances
🚨 COLDCARD HACK — DIE GÖSSERE LERNLEKTION FÜR BITCOIN-NUTZER
Der Coldcard-Vorfall ist eine ernste Erinnerung daran, dass die Sicherheit bei der Selbstverwahrung weit über das bloße physische Schützen Ihres Geräts hinausgeht.
🔎 Was ist passiert?
Eine Schwachstelle, die Berichten zufolge mit älterer Firmware zusammenhing, soll Schwächen offengelegt haben, wie bestimmte Seeds erzeugt wurden. Dadurch entsteht ein Weg für Angreifer, private Schlüssel abzuleiten, ohne jemals die physische Wallet berühren zu müssen.
💰 Das Ausmaß ist erheblich.
Untersuchungen haben die Angriffe mit ungefähr 1.800+ BTC in Verbindung gebracht — im Wert von mehr als 100 Mio. USD zu den gemeldeten Bewertungen. Die genaue Verlustsumme kann sich weiter verändern, während Ermittler zusätzliche Adressen nachverfolgen.
🕵️ Ein weiteres interessantes Detail.
Blockchain-Ermittler sollen die Nutzung eines kostenpflichtigen Datendienstes während der Angriffsaktivitäten identifiziert haben — ein Hinweis darauf, wie stark Blockchain-Intelligenz sein kann, sobald sich Gelder in Bewegung setzen.
⚠️ Für betroffene Nutzer.
Einfach nur die Firmware zu aktualisieren reicht nicht aus, wenn ein Seed unter verwundbaren Bedingungen erzeugt wurde. Der sicherere Ansatz besteht darin, den offiziellen Coldcard/Coinkite-Migrationshinweisen zu folgen und Gelder auf eine neu erzeugte, sichere Wallet zu übertragen.
Die größere Erkenntnis?
Eine Hardware-Wallet ist nicht automatisch sicher, nur weil sie offline ist. Firmware, Zufälligkeit, Seed-Erzeugung und betriebliche Sicherheit sind allesamt entscheidend.
🔐 In Krypto ist Ihre Sicherheit nur so stark wie die schwächste Schicht.
Keine Finanzberatung. Recherchiere selbst (DYOR).
$BTC $BNB $SOL
3
4.7k
·
--
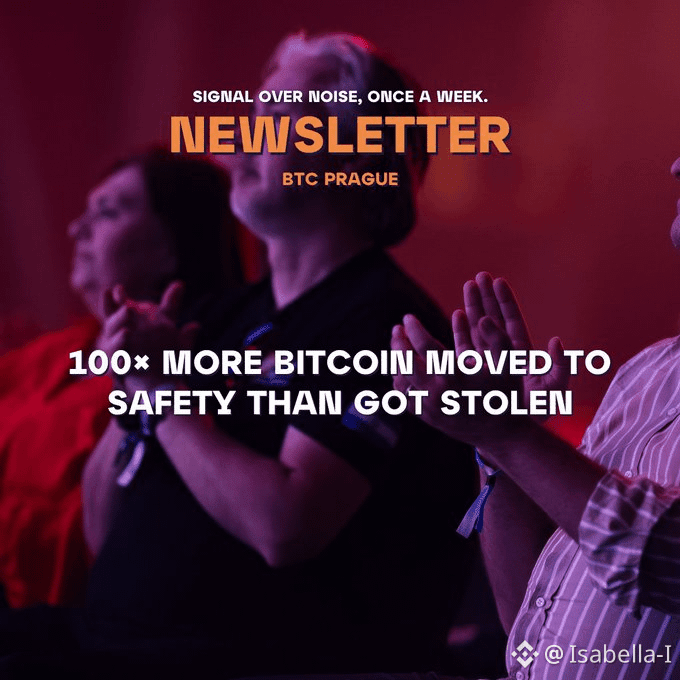
#coldcardtheftinvestigationadvances ~$130M von Coldcard-Wallets gestohlen.
~$15B in sicherere Speicher verschoben, während es passierte.
100-mal mehr Coins migrierten als gestohlen wurden. Keine Börse hat eingefroren. Kein Bailout. Keine Pressekonferenz.
Self-Custody ist nicht gescheitert. Es hat den Schaden umgangen.
(Zahlen: Galaxy Research, Casa/Checkonchain)$BTC $RPL $BOME
{future}(BOMEUSDT)
#coldcardtheftinvestigationadvances ~$130M von Coldcard-Wallets gestohlen.
~$15B in sicherere Speicher verschoben, während es passierte.
100-mal mehr Coins migrierten als gestohlen wurden. Keine Börse hat eingefroren. Kein Bailout. Keine Pressekonferenz.
Self-Custody ist nicht gescheitert. Es hat den Schaden umgangen.
(Zahlen: Galaxy Research, Casa/Checkonchain)$BTC $RPL $BOME
1
1.8k

·
--
Bullisch
🚨 #ColdcardTheftInvestigationAdvances
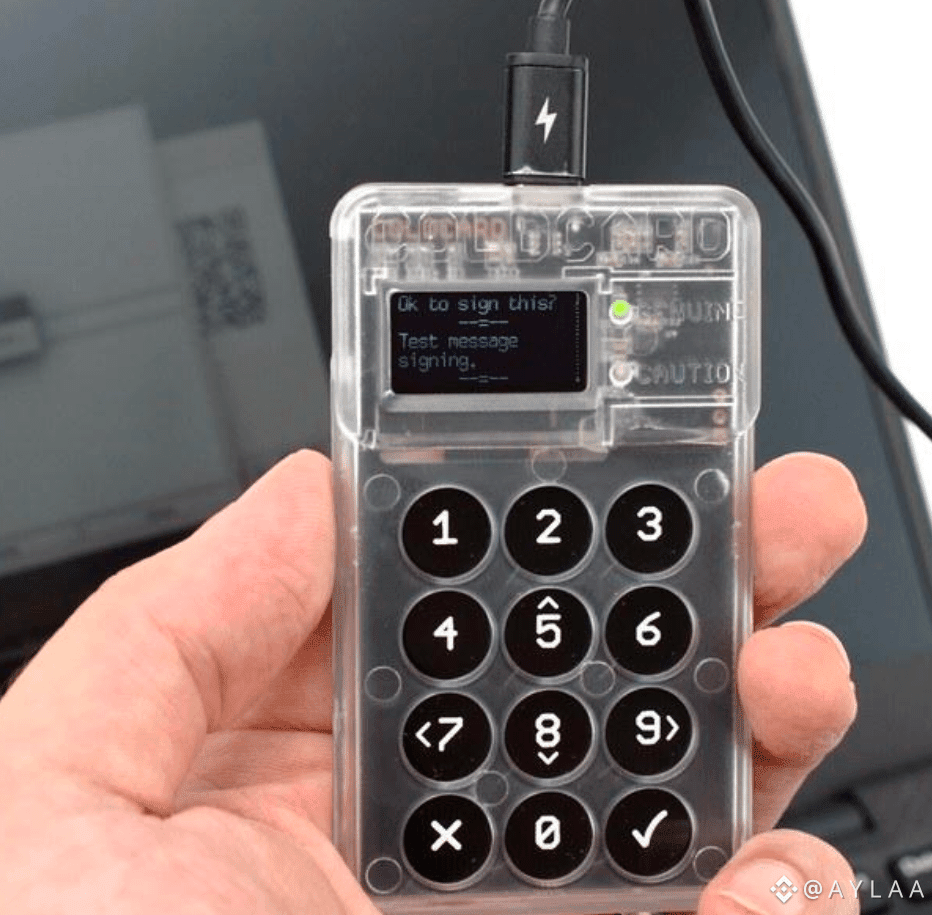
Der Coldcard-Diebstahlfall wird immer tiefer, während Forschende gestohlene BTC über die Blockchain hinweg nachverfolgen. Die Ermittlungen deuten auf eine Schwäche bei der Seed-Generierung hin und zeigen, dass selbst Cold Storage versteckte Risiken bergen kann.
🔎 On-Chain-Tracking geht weiter
₿ Gestohlene Gelder werden weiterverfolgt
🛡️ Die Wallet-Sicherheit steht unter der Lupe
Die Blockchain erinnert sich an jede Bewegung. 👀
#Bitcoin #BTC #Coldcard #CryptoSecurity #Blockchain #CryptoNews
1
2
147

·
--
Bullisch
#coldcardtheftinvestigationadvances
Ein Pfad, der ursprünglich nur reines Raten war, scheint jetzt irgendwohin zu führen — auch wenn „irgendwo“ noch immer keinen Namen hat, den Ermittler zu bestätigen bereit sind.
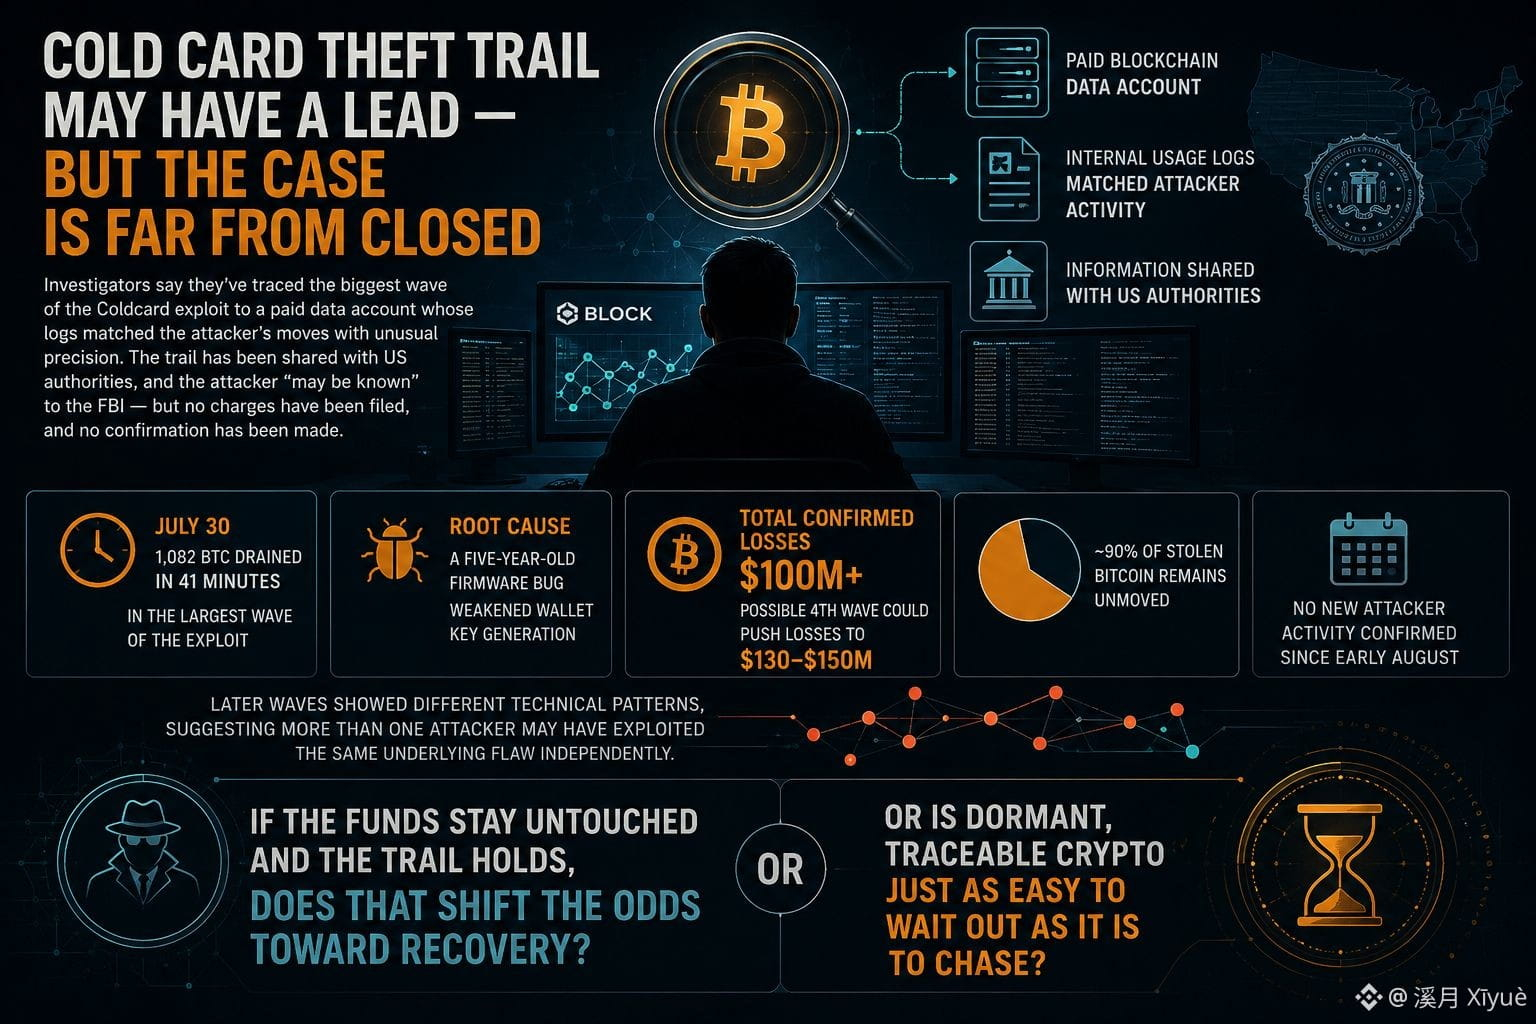
Laut einem Bericht von Bitcoin Magazine sagen Ermittler bei Block, sie hätten die größte Welle des Diebstahls der Hardware-Wallet Coldcard nachverfolgt — rund 1.082 BTC, die innerhalb von 41 Minuten am 30. Juli abgezogen wurden — bis zu einem bezahlten Konto für Blockchain-Daten, dessen interne Nutzungsprotokolle Berichten zufolge die Aktivitäten des Angreifers mit ungewöhnlicher Genauigkeit wiedergegeben hätten. Diese Informationen wurden Berichten zufolge an US-Behörden weitergegeben, und der Leiter der Forschung bei Galaxy Research sagte, der Angreifer hinter dieser ersten Welle „könnte“ dem FBI bekannt sein. Es gab jedoch keine Festnahme, keine Anklage und keine offizielle Bestätigung, und der Fall bleibt offen. Erschwerend kommt hinzu, dass spätere Wellen des Diebstahls unterschiedliche technische Muster zeigten, was Forscher zu der Vermutung veranlasste, dass möglicherweise mehr als ein Angreifer denselben zugrunde liegenden Fehler unabhängig voneinander ausgenutzt haben könnte.
Die insgesamt bestätigten Verluste aus dem Exploit — verbunden mit einem fünf Jahre alten Firmware-Bug, der die Generierung von Wallet-Schlüsseln schwächte — liegen inzwischen bei über 100 Millionen US-Dollar. Galaxy Research macht zudem auf eine mögliche vierte Welle aufmerksam, die die Summe in Richtung 130–150 Millionen US-Dollar treiben könnte. Bemerkenswert ist, dass rund 90 % des gestohlenen Bitcoins Berichten zufolge weiterhin unberührt sind, und seit Anfang August keine neue Angreiferaktivität bestätigt wurde.
Wenn die Gelder unangetastet bleiben und die Spur Bestand hat: Verschiebt das die Wahrscheinlichkeit in Richtung einer eventualen Wiedererlangung — oder ist ruhende, nachvollziehbare Krypto genauso leicht abzuwarten wie sie zu jagen?
$SKYAI $MAGMA $RED
{future}(REDUSDT)
{future}(MAGMAUSDT)
{future}(SKYAIUSDT)
#coldcardtheftinvestigationadvances
Ein Pfad, der ursprünglich nur reines Raten war, scheint jetzt irgendwohin zu führen — auch wenn „irgendwo“ noch immer keinen Namen hat, den Ermittler zu bestätigen bereit sind.
Laut einem Bericht von Bitcoin Magazine sagen Ermittler bei Block, sie hätten die größte Welle des Diebstahls der Hardware-Wallet Coldcard nachverfolgt — rund 1.082 BTC, die innerhalb von 41 Minuten am 30. Juli abgezogen wurden — bis zu einem bezahlten Konto für Blockchain-Daten, dessen interne Nutzungsprotokolle Berichten zufolge die Aktivitäten des Angreifers mit ungewöhnlicher Genauigkeit wiedergegeben hätten. Diese Informationen wurden Berichten zufolge an US-Behörden weitergegeben, und der Leiter der Forschung bei Galaxy Research sagte, der Angreifer hinter dieser ersten Welle „könnte“ dem FBI bekannt sein. Es gab jedoch keine Festnahme, keine Anklage und keine offizielle Bestätigung, und der Fall bleibt offen. Erschwerend kommt hinzu, dass spätere Wellen des Diebstahls unterschiedliche technische Muster zeigten, was Forscher zu der Vermutung veranlasste, dass möglicherweise mehr als ein Angreifer denselben zugrunde liegenden Fehler unabhängig voneinander ausgenutzt haben könnte.
Die insgesamt bestätigten Verluste aus dem Exploit — verbunden mit einem fünf Jahre alten Firmware-Bug, der die Generierung von Wallet-Schlüsseln schwächte — liegen inzwischen bei über 100 Millionen US-Dollar. Galaxy Research macht zudem auf eine mögliche vierte Welle aufmerksam, die die Summe in Richtung 130–150 Millionen US-Dollar treiben könnte. Bemerkenswert ist, dass rund 90 % des gestohlenen Bitcoins Berichten zufolge weiterhin unberührt sind, und seit Anfang August keine neue Angreiferaktivität bestätigt wurde.
Wenn die Gelder unangetastet bleiben und die Spur Bestand hat: Verschiebt das die Wahrscheinlichkeit in Richtung einer eventualen Wiedererlangung — oder ist ruhende, nachvollziehbare Krypto genauso leicht abzuwarten wie sie zu jagen?
$SKYAI $MAGMA $RED
179
·
--
#ColdcardTheftInvestigationAdvances
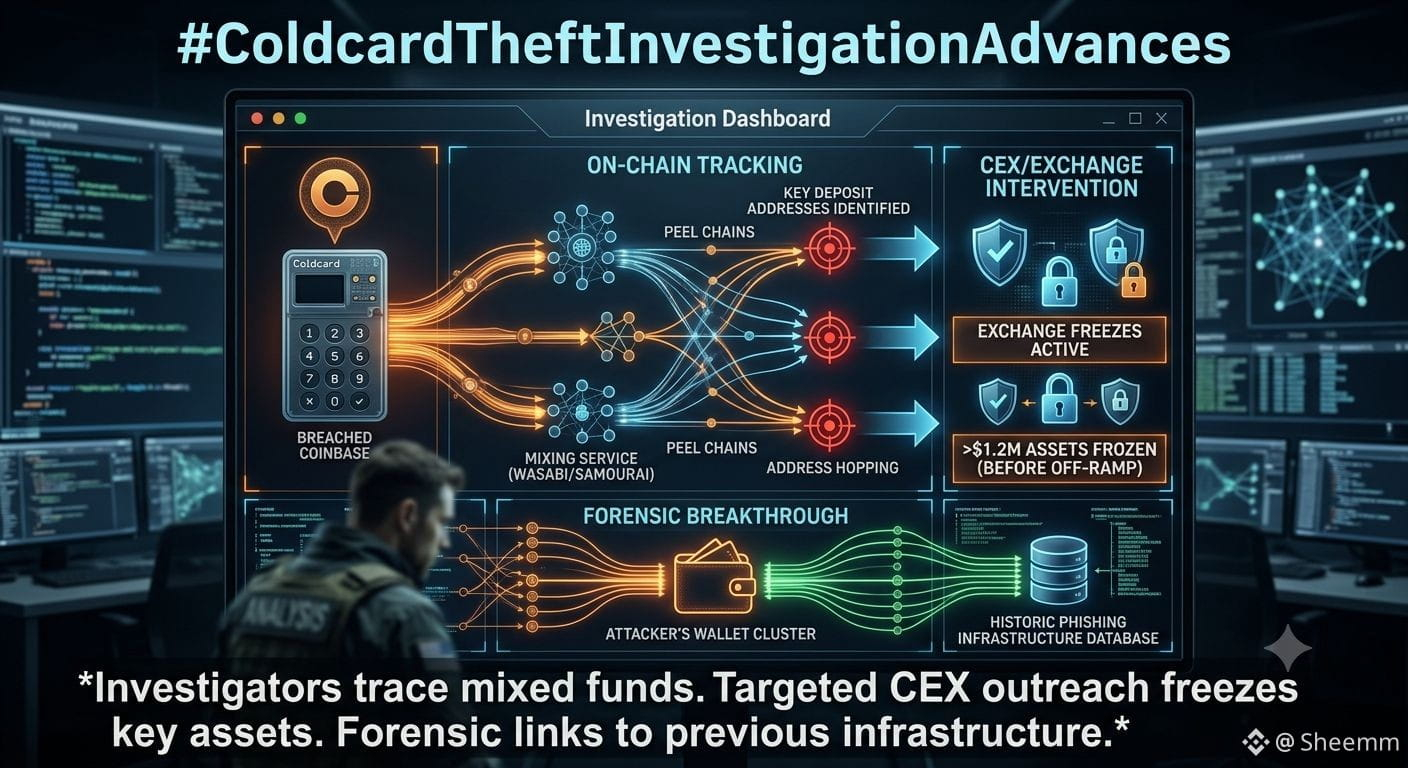
Wesentliche Entwicklungen in der Coldcard-Diebstahlermittlung
Sicherheitsbehörden und Blockchain-Intelligence-Teams haben bedeutende Fortschritte bei der Verfolgung der in der vielbeachteten Coldcard-Hardware-Wallet-Panne gestohlenen Vermögenswerte gemacht.
Wichtige Updates aus der laufenden Operation:
On-Chain-Tracking: Ermittler haben die Geldbewegungen über mehrere Mixing-Dienste hinweg nachverfolgt und dabei mehrere zentrale Einzahlungsadressen erfolgreich identifiziert.
Börsen-Sperrungen: Gezielte Anfragen an CEXs führten zu eingefrorenen Vermögenswerten in Höhe von insgesamt über 1,2 Mio. US-Dollar, bevor es zum Off-Ramping kam.
Forensischer Durchbruch: Erweiterte Heuristiken verknüpften die Wallet-Cluster des Angreifers mit historischer Phishing-Infrastruktur.
Weitere Updates folgen, sobald die Vorladungen bearbeitet werden. Bleiben Sie wachsam.
#writetoearn
$MAGMA $SKYAI
4
272
😱 Eine Hardware Wallet Reichte Nicht Aus?
Der Coldcard-Vorfall ist besonders eindrucksvoll, weil Forschende berichten, dass Angreifer verwundbare private Schlüssel rekonstruieren konnten, ohne die Geräte physisch zu berühren. Die erste große Angriffswelle entleerte in etwa 41 Minuten 1.082,65 BTC.
Das verändert die Art, wie viele Trader über „Cold Storage“ nachdenken. $BTCs Blockchain wurde nicht gehackt – die Schwachstelle lag in der betroffenen Wallet-Schlüsselgenerierung.
Für Trader ist Sicherheit jetzt Teil der Risikorechnung. 🔐📊
#coldcardtheftinvestigationadvances
2
796
·
--
Bullisch
#coldcardtheftinvestigationadvances
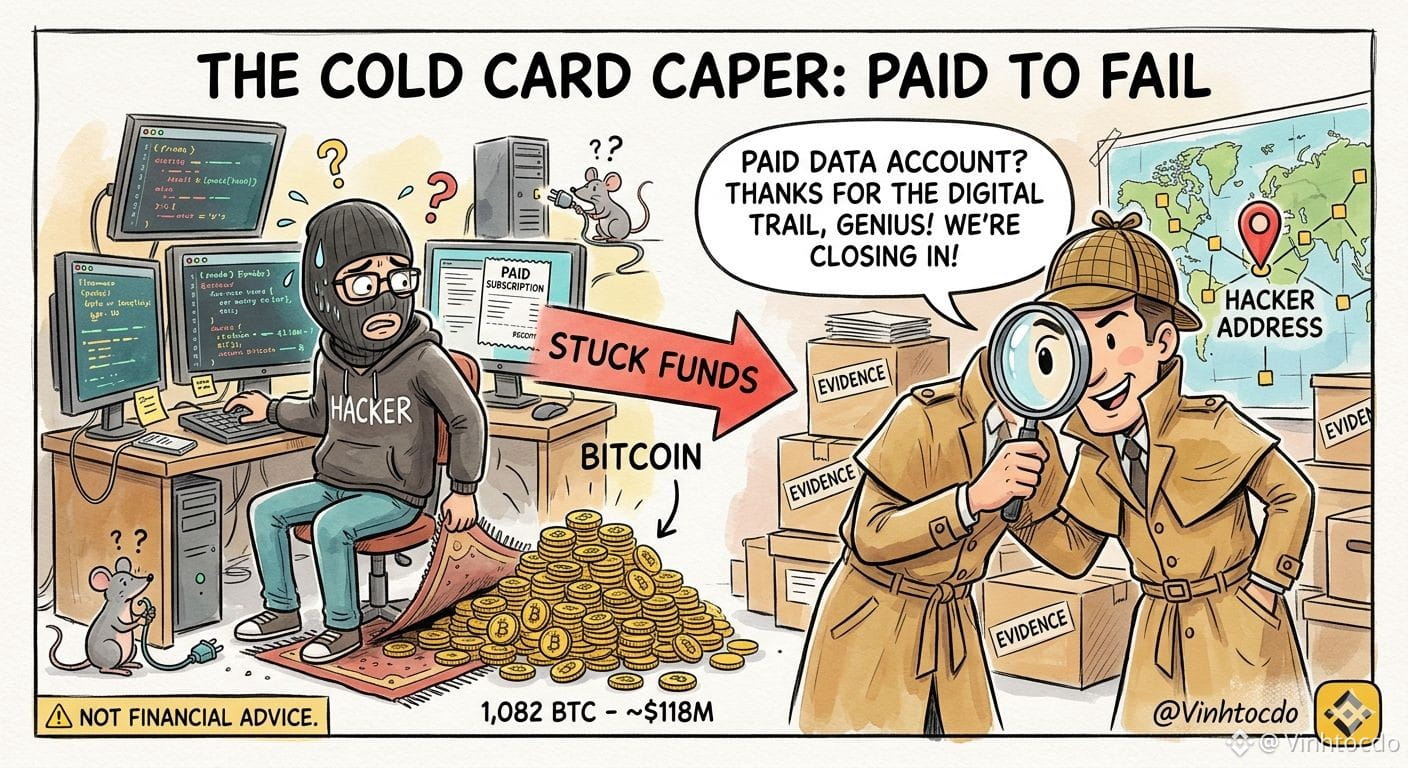
🕵️♂️ Ermittlungen zum Diebstahl der Coldcard zeigen, dass der Hacker ein BEZAHLTES Blockchain-Datenkonto verwendet hat. Stell dir vor, du bezahlst für ein Abonnement, nur um eine digitale Spur für Strafverfolgungsbehörden zu hinterlassen!
💰 Rückerstattung? Etwa 1.082 BTC (~118 Mio. $) verbleiben in bekannten Adressen. Während die Gelder dort liegen, ist es die ultimative Herausforderung, sie zu bewegen, ohne entdeckt zu werden.
🏢 Klagen? Die Diskussionen über die Herstellerhaftung für Firmware-Schwachstellen nehmen zu; mögliche rechtliche Schritte werden geprüft.
🚨 Die Identität: Berichten zufolge könnte die Strafverfolgung möglicherweise bereits wissen, wer hinter der ersten Welle steckt. Allerdings bleiben spätere Angriffe, bei denen weitere 2.000 BTC betroffen sind, deutlich schwerer zuzuordnen.
📉 Trader-Aktion: Firmware aktualisieren und Gelder verschieben, wenn Seeds mit älterem Code erstellt wurden.
⚠️ Keine finanzielle Beratung.
👉 Bei Binance registrieren: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO) (Code: VINHTOCDO)
#Coldcard #bitcoin #CryptoSecurity #VINHTOCDO
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$BNB
{future}(BNBUSDT)
#coldcardtheftinvestigationadvances
🕵️♂️ Ermittlungen zum Diebstahl der Coldcard zeigen, dass der Hacker ein BEZAHLTES Blockchain-Datenkonto verwendet hat. Stell dir vor, du bezahlst für ein Abonnement, nur um eine digitale Spur für Strafverfolgungsbehörden zu hinterlassen!
💰 Rückerstattung? Etwa 1.082 BTC (~118 Mio. $) verbleiben in bekannten Adressen. Während die Gelder dort liegen, ist es die ultimative Herausforderung, sie zu bewegen, ohne entdeckt zu werden.
🏢 Klagen? Die Diskussionen über die Herstellerhaftung für Firmware-Schwachstellen nehmen zu; mögliche rechtliche Schritte werden geprüft.
🚨 Die Identität: Berichten zufolge könnte die Strafverfolgung möglicherweise bereits wissen, wer hinter der ersten Welle steckt. Allerdings bleiben spätere Angriffe, bei denen weitere 2.000 BTC betroffen sind, deutlich schwerer zuzuordnen.
📉 Trader-Aktion: Firmware aktualisieren und Gelder verschieben, wenn Seeds mit älterem Code erstellt wurden.
⚠️ Keine finanzielle Beratung.
👉 Bei Binance registrieren: https://www.binance.com/register?ref=VINHTOCDO (Code: VINHTOCDO)
#Coldcard #bitcoin #CryptoSecurity #VINHTOCDO
$BTC
$ETH
$BNB
2
6
4.1k
👀🗣️ Die Untersuchung des massiven Dollar-115-M und Diebstahls der Coldcard Hardware Wallet hat bedeutende Durchbrüche gebracht.
🚨 Großer Durchbruch in der Untersuchung
✍🏼 Bezahlter Konto-Fehler:
Ermittler stellen fest, dass der Hauptangreifer ein bezahltes Konto eines kommerziellen Blockchain-Daten-Dienstanbieters nutzt, um Ziele zu kartieren.
Die internen Zeitstempel der bezahlten Kontoprotokolle spiegeln exakt das gleiche Muster der Wallet-Leerungen wider und liefern den Behörden reale Zahlungs- und Registrierungsdetails.
✍🏼 Identität wahrscheinlich bekannt:
Der Galaxy-Forschungsanalyst Alex Thorn weist darauf hin, dass die Strafverfolgungsbehörden aufgrund dieses Abonnement-Testzeitraums möglicherweise bereits die genaue Identität des Angreifers der ersten Welle kennen.
✍🏼 Die Verknüpfung von Welle 1& 2:
Etwa 1.082,65 BTC aus der ersten Welle sind vollständig unverändert in den ursprünglichen Adressen der Angreifer.
Eine nachfolgende zweite Diebstahlswelle (bei der weitere 76 BTC gestohlen wurden) teilte eine identische Wallet-Fingerabdruck und Transaktionsgestaltung und bestätigte damit, dass beide Wellen von derselben Einheit orchestriert wurden.
#ColdcardTheftInvestigationAdvances
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
👀🗣️ Die Untersuchung des massiven Dollar-115-M und Diebstahls der Coldcard Hardware Wallet hat bedeutende Durchbrüche gebracht.
🚨 Großer Durchbruch in der Untersuchung
✍🏼 Bezahlter Konto-Fehler:
Ermittler stellen fest, dass der Hauptangreifer ein bezahltes Konto eines kommerziellen Blockchain-Daten-Dienstanbieters nutzt, um Ziele zu kartieren.
Die internen Zeitstempel der bezahlten Kontoprotokolle spiegeln exakt das gleiche Muster der Wallet-Leerungen wider und liefern den Behörden reale Zahlungs- und Registrierungsdetails.
✍🏼 Identität wahrscheinlich bekannt:
Der Galaxy-Forschungsanalyst Alex Thorn weist darauf hin, dass die Strafverfolgungsbehörden aufgrund dieses Abonnement-Testzeitraums möglicherweise bereits die genaue Identität des Angreifers der ersten Welle kennen.
✍🏼 Die Verknüpfung von Welle 1& 2:
Etwa 1.082,65 BTC aus der ersten Welle sind vollständig unverändert in den ursprünglichen Adressen der Angreifer.
Eine nachfolgende zweite Diebstahlswelle (bei der weitere 76 BTC gestohlen wurden) teilte eine identische Wallet-Fingerabdruck und Transaktionsgestaltung und bestätigte damit, dass beide Wellen von derselben Einheit orchestriert wurden.
#ColdcardTheftInvestigationAdvances
$BTC
$ETH
1
33
#ColdcardTheftInvestigationAdvances 7 Ermittlung zur massiven Coldcard-Hardware-Wallet-Exploitation hat einen großen Schritt nach vorn gemacht: Ermittler haben offengelegt, dass das FBI möglicherweise den Haupttäter bereits identifiziert hat. Laut Updates, die unter dem Hashtag #ColdcardTheftInvestigationAdvances erfasst wurden, verfolgten die gemeinsamen forensischen Arbeiten von Block und Galaxy Research den Täter über ein bezahltes Blockchain-Datendienstkonto, das während des Multi-Millionen-Dollar-Raubzugs genutzt wurde.Key Investigation BreakthroughsDurchbruch in der Beweisführung: Der Täter nutzte einen bezahlten Anbieter für Blockchain-Daten, um Opferadressen zu scannen und nachzuverfolgen. Interne Protokolle dieses Anbieters spiegelten die On-Chain-Anfrage-Muster des Hackers exakt wider und lieferten so einen direkten Bezug zur Identität des Nutzers.Geparkte Gelder: Etwa 1.082,65 BTC (im Wert von ungefähr 118 Millionen US-Dollar), die in der ersten Welle gestohlen wurden, verbleiben vollständig regungslos in den ursprünglichen Hacker-Adressen.Das „Waves“-Muster: Die gesamten Verluste über nachfolgende Wellen hinweg sind auf ungefähr 2.000 BTC angewachsen. Eine zweite Angriffsserie, bei der 76 BTC abgezogen wurden, zeigte nahezu identische operative Spuren, weshalb Ermittler beide Wellen demselben Bedrohungsakteur zuschrieben.$BNB $AAPLB
#ColdcardTheftInvestigationAdvances 7 Ermittlung zur massiven Coldcard-Hardware-Wallet-Exploitation hat einen großen Schritt nach vorn gemacht: Ermittler haben offengelegt, dass das FBI möglicherweise den Haupttäter bereits identifiziert hat. Laut Updates, die unter dem Hashtag #ColdcardTheftInvestigationAdvances erfasst wurden, verfolgten die gemeinsamen forensischen Arbeiten von Block und Galaxy Research den Täter über ein bezahltes Blockchain-Datendienstkonto, das während des Multi-Millionen-Dollar-Raubzugs genutzt wurde.Key Investigation BreakthroughsDurchbruch in der Beweisführung: Der Täter nutzte einen bezahlten Anbieter für Blockchain-Daten, um Opferadressen zu scannen und nachzuverfolgen. Interne Protokolle dieses Anbieters spiegelten die On-Chain-Anfrage-Muster des Hackers exakt wider und lieferten so einen direkten Bezug zur Identität des Nutzers.Geparkte Gelder: Etwa 1.082,65 BTC (im Wert von ungefähr 118 Millionen US-Dollar), die in der ersten Welle gestohlen wurden, verbleiben vollständig regungslos in den ursprünglichen Hacker-Adressen.Das „Waves“-Muster: Die gesamten Verluste über nachfolgende Wellen hinweg sind auf ungefähr 2.000 BTC angewachsen. Eine zweite Angriffsserie, bei der 76 BTC abgezogen wurden, zeigte nahezu identische operative Spuren, weshalb Ermittler beide Wellen demselben Bedrohungsakteur zuschrieben.$BNB $AAPLB
34
👀 ERMITTLUNGEN ZUR COLD CARD RÜCKEN SELF-CUSTODY IN DEN FOKUS
Die laufende Untersuchung hebt eine wichtige Realität in Krypto hervor: Wer seine Keys besitzt, muss auch seine Keys schützen. 🔑
Eine Hardware-Wallet ist nur ein Teil einer Sicherheitsstrategie. Physischer Zugriff, PIN-Schutz und die Sicherheit der Wiederherstellungs-Seedphrase können alle eine Rolle spielen.
$BTC Anleger sollten Verwahrung genauso ernst nehmen wie die Investition selbst.
#coldcardtheftinvestigationadvances
28
#coldcardtheftinvestigationadvances
🕵️♂️ Ermittlungen zum Diebstahl von Coldcard deuten darauf hin, dass der Angreifer ein bezahltes Blockchain-Datenkonto genutzt hat. Stell dir vor, du zahlst nur ein Abo, um eine digitale Spur für Strafverfolgungsbehörden zu hinterlassen!
💰 Erholung? Etwa 1.082 BTC (~118 Millionen US-Dollar) sind weiterhin in bekannten Adressen vorhanden. Während das Geld dort liegt, ist seine Übertragung ohne Entdeckung die größte Herausforderung.
🏢 Gerichtsverfahren? Die Debatten nehmen zu: Wie trägt der Hersteller Verantwortung für Schwachstellen in der Firmware, und welche möglichen rechtlichen Schritte kommen in Frage?
🚨 Identität: Berichten zufolge wissen Strafverfolgungsbehörden möglicherweise bereits, wer hinter der ersten Welle steckt. Dennoch bleiben spätere Angriffe, die weitere 2.000 BTC beinhalten, rätselhafter.
📉 Vorgehen: Aktualisiere die Firmware und übertrage die Gelder, wenn die Seeds (seeds) mit altem Code erstellt wurden.
⚠️ Keine Finanzberatung.
Bitte folgen
#Coldcard #bitcoin #CryptoSecurity
$BTC
{future}(BTCUSDT)
#coldcardtheftinvestigationadvances
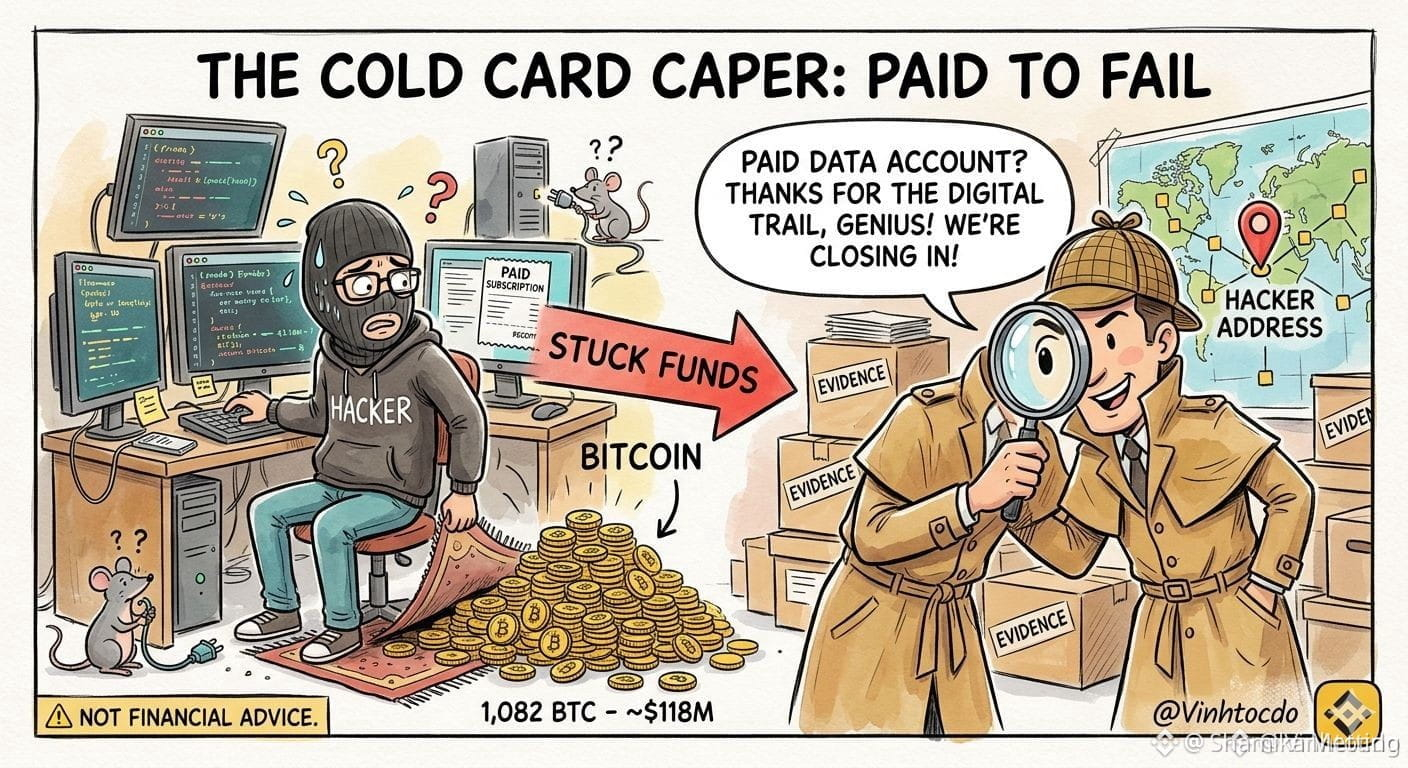
🕵️♂️ Ermittlungen zum Diebstahl von Coldcard deuten darauf hin, dass der Angreifer ein bezahltes Blockchain-Datenkonto genutzt hat. Stell dir vor, du zahlst nur ein Abo, um eine digitale Spur für Strafverfolgungsbehörden zu hinterlassen!
💰 Erholung? Etwa 1.082 BTC (~118 Millionen US-Dollar) sind weiterhin in bekannten Adressen vorhanden. Während das Geld dort liegt, ist seine Übertragung ohne Entdeckung die größte Herausforderung.
🏢 Gerichtsverfahren? Die Debatten nehmen zu: Wie trägt der Hersteller Verantwortung für Schwachstellen in der Firmware, und welche möglichen rechtlichen Schritte kommen in Frage?
🚨 Identität: Berichten zufolge wissen Strafverfolgungsbehörden möglicherweise bereits, wer hinter der ersten Welle steckt. Dennoch bleiben spätere Angriffe, die weitere 2.000 BTC beinhalten, rätselhafter.
📉 Vorgehen: Aktualisiere die Firmware und übertrage die Gelder, wenn die Seeds (seeds) mit altem Code erstellt wurden.
⚠️ Keine Finanzberatung.
Bitte folgen
#Coldcard #bitcoin #CryptoSecurity
$BTC
6
4k

·
--
Bullisch
#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances 🚨
Der Fall um den Diebstahl einer Coldcard-Wallet hat sich weiterentwickelt und die Ermittlungen sind vorangekommen.
Wichtige 3 Dinge für neue Trader:
1. Schreibe deine Seed-Phrase niemals online
2. Aktiviere 2FA auf jedem Konto
3. Selbst kleine Gewinne sofort von der Börse auf dein Wallet auszahlen
Ich bin derzeit zwar bei Binance, aber ich sichere die Gewinne, indem ich sie in USDT abziehe 😅
Sicherheit zuerst. Gewinn danach.
Wo lagert ihr eure Gelder? Auf der Börse oder in einem Cold Wallet? 👇
#Security #Coldcard #Bitcoin #CryptoSafety #BinancePKR #ColdcardTheftInvestigationAdvances
59
·
--
#coldcardtheftinvestigationadvances
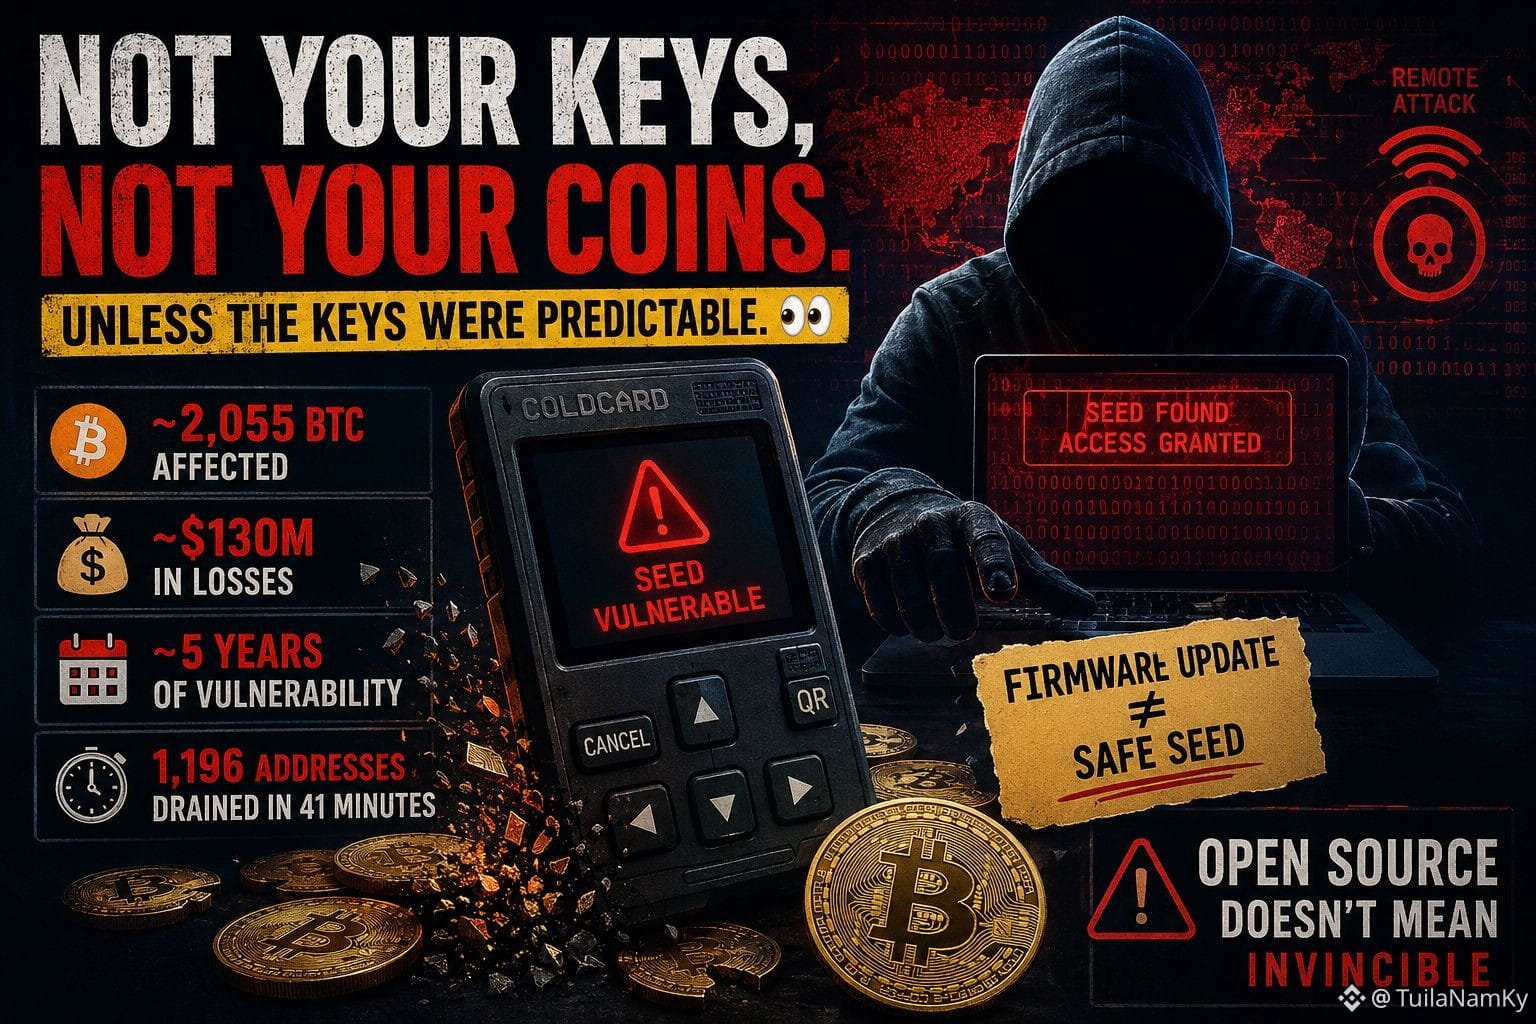
„Nicht deine Schlüssel, nicht deine Coins.“
Sofern die Schlüssel nicht vorhersehbar waren. 👀
Ein Sicherheitsvorfall bei einer Coldcard soll zu einer der größten Hardware-Wallet-Diebstahlermittlungen der bisherigen Aufzeichnungen herangewachsen sein.
Der Schaden bisher:
→ ~2.055 BTC betroffen
→ ~$130 Mio. an geschätzten Verlusten
→ Die Schwachstelle bestand für ~5 Jahre
→ Eine große Welle hat in nur 41 Minuten 1.196 Adressen geleert
Und hier kommt der erschreckende Teil.
Der Angreifer soll keinen physischen Zugriff auf das Wallet benötigt haben.
Das Problem lag nicht bei Bitcoin.
Es lag an der Zufälligkeit.
Einigen betroffenen Geräten zufolge könnten sie während der Seed-Erzeugung auf einen schwächeren Pseudo-Zufallsprozess zurückfallen, wodurch der mögliche Seed-Bereich wesentlich leichter anzugreifen ist als beabsichtigt.
Doch hier ist die versteckte Falle:
Das Aktualisieren der Firmware behebt nicht automatisch einen alten Seed.
Wenn das Geheimnis unter anfälligen Bedingungen erzeugt wurde, macht das Patchen des Geräts dieses Geheimnis nicht wieder zufällig.
Und das ist die Wendung.
Wir denken oft, dass Open-Source-Code mehr Augen und bessere Sicherheit bedeutet.
Aber dass der Code öffentlich ist, garantiert nicht, dass die Verteidiger den Bug finden, bevor die Angreifer es tun.
Square Insight:
Selbstverwahrung beseitigt das Gegenparteirisiko. Sie entfernt kein Software-Risiko.
Wenn ein Cold Wallet ohne physischen Zugriff kompromittiert werden kann, was garantiert „Cold Storage“ dann eigentlich?
#Bitcoin #Crypto #Security
$BTC
{future}(BTCUSDT)
#coldcardtheftinvestigationadvances
„Nicht deine Schlüssel, nicht deine Coins.“
Sofern die Schlüssel nicht vorhersehbar waren. 👀
Ein Sicherheitsvorfall bei einer Coldcard soll zu einer der größten Hardware-Wallet-Diebstahlermittlungen der bisherigen Aufzeichnungen herangewachsen sein.
Der Schaden bisher:
→ ~2.055 BTC betroffen
→ ~$130 Mio. an geschätzten Verlusten
→ Die Schwachstelle bestand für ~5 Jahre
→ Eine große Welle hat in nur 41 Minuten 1.196 Adressen geleert
Und hier kommt der erschreckende Teil.
Der Angreifer soll keinen physischen Zugriff auf das Wallet benötigt haben.
Das Problem lag nicht bei Bitcoin.
Es lag an der Zufälligkeit.
Einigen betroffenen Geräten zufolge könnten sie während der Seed-Erzeugung auf einen schwächeren Pseudo-Zufallsprozess zurückfallen, wodurch der mögliche Seed-Bereich wesentlich leichter anzugreifen ist als beabsichtigt.
Doch hier ist die versteckte Falle:
Das Aktualisieren der Firmware behebt nicht automatisch einen alten Seed.
Wenn das Geheimnis unter anfälligen Bedingungen erzeugt wurde, macht das Patchen des Geräts dieses Geheimnis nicht wieder zufällig.
Und das ist die Wendung.
Wir denken oft, dass Open-Source-Code mehr Augen und bessere Sicherheit bedeutet.
Aber dass der Code öffentlich ist, garantiert nicht, dass die Verteidiger den Bug finden, bevor die Angreifer es tun.
Square Insight:
Selbstverwahrung beseitigt das Gegenparteirisiko. Sie entfernt kein Software-Risiko.
Wenn ein Cold Wallet ohne physischen Zugriff kompromittiert werden kann, was garantiert „Cold Storage“ dann eigentlich?
#Bitcoin #Crypto #Security
$BTC
107
#ColdcardTheftInvestigationAdvances Neueste Sicherheitsentwicklungen und Analysen zum Fall des Coldcard-Hacks („Coldcard“) sowie zur Verfolgung der gestohlenen Gelder:
Steigende Schadenshöhe: Aktuelle Berichte von Analyseplattformen für Blockchains (wie CryptoQuant und Galaxy Research) deuten darauf hin, dass die bestätigten Verluste mittlerweile bei etwa 1.816 Bitcoin liegen (mit einem Gegenwert von rund 116 Millionen US-Dollar), verteilt auf mehr als 5.200 betroffene Adressen infolge mehrerer Wellen von Ausnutzungen.
Art der Schwachstelle: Technische Untersuchungen ergaben, dass das Problem auf einen alten Fehler in der Firmware zurückgeht, der aus dem Jahr 2021 stammt und eine schwächere Zufälligkeit bei der Erzeugung der privaten Schlüssel verursacht hat. Dadurch konnten Angreifer die Schlüssel mittels Brute-Force-Angriffen ableiten und extrahieren, ohne dass sie dazu physischen Zugriff auf das Gerät des Nutzers benötigten.
Verfolgung der Gelder: Daten zur Geldverfolgung von Sicherheitsunternehmen (z. B. TRM Labs) zeigen, dass der Großteil der gestohlenen Mittel weiterhin eingefroren oder in begrenzten Adressen gebündelt ist, die unter Kontrolle der Angreifer stehen – bisher ohne aufwendige Geldwäsche- oder Mischprozesse. Zudem wird angenommen, dass möglicherweise mehr als eine Partei oder ein Angreifer beteiligt ist.
Schutzmaßnahmen: Die Hersteller und Plattformen weisen weiterhin Nutzer darauf hin, die ihre Wallets in diesem Zeitraum erstellt haben, ihre Vermögenswerte umgehend auf neue Seeds und sichere Generierungs-Parameter zu übertragen. Ein bloßes Aktualisieren der Software alter, betroffener Wallets reicht dafür nicht aus.
34
·
--
Bullisch
#coldcardtheftinvestigationadvances
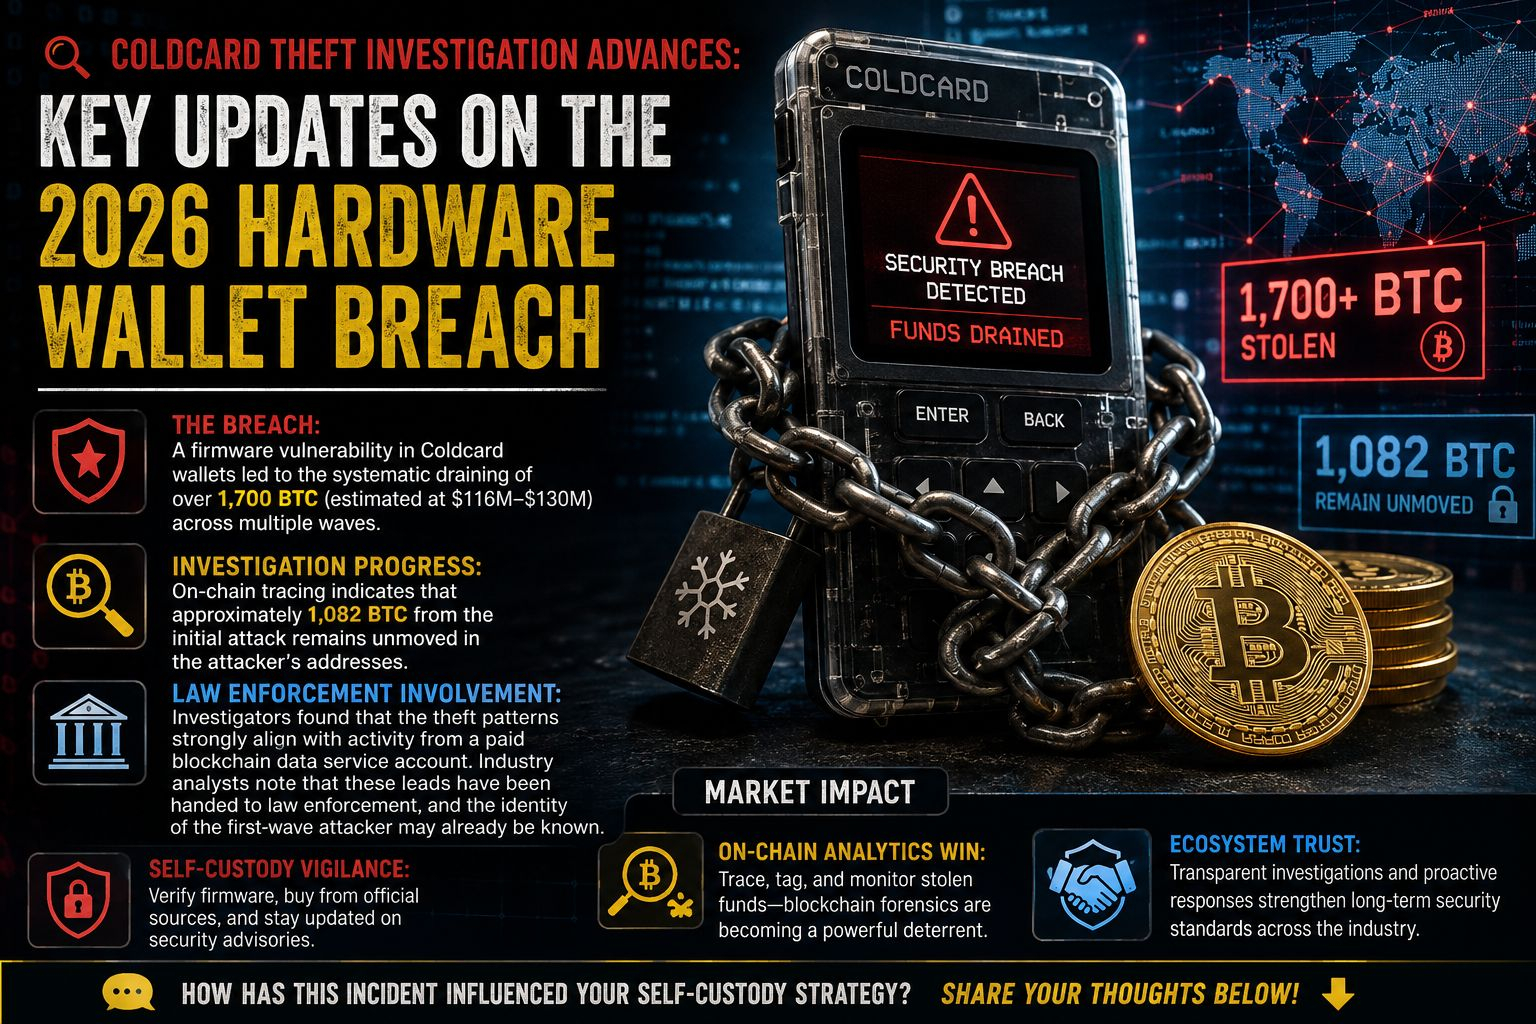
🔍 Coldcard-Diebstahlermittlungen schreiten voran: Wichtige Updates zur Sicherheitsverletzung bei der Hardware Wallet im Jahr 2026
Es wurden erhebliche Fortschritte erzielt, um die Gelder nachzuverfolgen und die Akteure hinter dem jüngsten Coldcard-Hardware-Wallet-Exploit zu identifizieren. Hier ist, was die neuesten On-Chain-Daten und Ermittlungsberichte zeigen.
📰 Kernews
• 🛡️ Der Angriff: Eine Firmware-Schwachstelle in Coldcard-Wallets führte zum systematischen Abfluss von über 1.700 BTC (geschätzt bei 116 Mio. $–130 Mio. $) in mehreren Wellen.
• 🕵️ Ermittlungsfortschritt: Die On-Chain-Nachverfolgung deutet darauf hin, dass etwa 1.082 BTC aus dem ursprünglichen Angriff weiterhin unberührt in den Adressen des Angreifers liegen [[7]].
• 🏛️ Einbindung der Strafverfolgung: Ermittler stellten fest, dass die Muster des Diebstahls stark mit Aktivitäten eines bezahlten Kontos für Blockchain-Datenanalysen übereinstimmen. Branchenanalysten berichten, dass diese Hinweise an die Strafverfolgungsbehörden weitergegeben wurden und die Identität des Angreifers der ersten Welle möglicherweise bereits bekannt ist [[7]].
📊 Marktauswirkungen
• 🔐 Wachsamkeit bei der Selbstverwahrung: Dieses Ereignis unterstreicht, wie entscheidend es ist, die Integrität der Firmware von Hardware Wallets zu überprüfen, Geräte direkt von Herstellern zu beziehen und die Sicherheitsaktualisierungen im Blick zu behalten.
• 🔎 On-Chain-Analytics: Die Möglichkeit, gestohlene Gelder aktiv nachzuverfolgen, zu kennzeichnen und zu überwachen, zeigt, wie wirksam sich Blockchain-Forensik-Tools dabei entwickeln, illegale Cash-outs zu verhindern.
• ⚖️ Vertrauensbasis im Ökosystem: Zwar kann es kurzfristig Bedenken zu bestimmten Gerätemodellen geben, doch transparente Ermittlungen und proaktive Post-Mortems der Hersteller stärken letztlich die langfristigen Sicherheitsstandards der Branche.
Wie hat dieses Ereignis Ihre persönliche Strategie zur Selbstverwahrung beeinflusst? Verlassen Sie sich auf eine einzelne Hardware Wallet oder haben Sie Multi-Signature-Setups für zusätzliche Sicherheit in Betracht gezogen? Teilen Sie Ihre Gedanken unten! 👇
$BTW $TREE $MUBARAK
{future}(MUBARAKUSDT)
{future}(TREEUSDT)
{future}(BTWUSDT)
#coldcardtheftinvestigationadvances
🔍 Coldcard-Diebstahlermittlungen schreiten voran: Wichtige Updates zur Sicherheitsverletzung bei der Hardware Wallet im Jahr 2026
Es wurden erhebliche Fortschritte erzielt, um die Gelder nachzuverfolgen und die Akteure hinter dem jüngsten Coldcard-Hardware-Wallet-Exploit zu identifizieren. Hier ist, was die neuesten On-Chain-Daten und Ermittlungsberichte zeigen.
📰 Kernews
• 🛡️ Der Angriff: Eine Firmware-Schwachstelle in Coldcard-Wallets führte zum systematischen Abfluss von über 1.700 BTC (geschätzt bei 116 Mio. $–130 Mio. $) in mehreren Wellen.
• 🕵️ Ermittlungsfortschritt: Die On-Chain-Nachverfolgung deutet darauf hin, dass etwa 1.082 BTC aus dem ursprünglichen Angriff weiterhin unberührt in den Adressen des Angreifers liegen [[7]].
• 🏛️ Einbindung der Strafverfolgung: Ermittler stellten fest, dass die Muster des Diebstahls stark mit Aktivitäten eines bezahlten Kontos für Blockchain-Datenanalysen übereinstimmen. Branchenanalysten berichten, dass diese Hinweise an die Strafverfolgungsbehörden weitergegeben wurden und die Identität des Angreifers der ersten Welle möglicherweise bereits bekannt ist [[7]].
📊 Marktauswirkungen
• 🔐 Wachsamkeit bei der Selbstverwahrung: Dieses Ereignis unterstreicht, wie entscheidend es ist, die Integrität der Firmware von Hardware Wallets zu überprüfen, Geräte direkt von Herstellern zu beziehen und die Sicherheitsaktualisierungen im Blick zu behalten.
• 🔎 On-Chain-Analytics: Die Möglichkeit, gestohlene Gelder aktiv nachzuverfolgen, zu kennzeichnen und zu überwachen, zeigt, wie wirksam sich Blockchain-Forensik-Tools dabei entwickeln, illegale Cash-outs zu verhindern.
• ⚖️ Vertrauensbasis im Ökosystem: Zwar kann es kurzfristig Bedenken zu bestimmten Gerätemodellen geben, doch transparente Ermittlungen und proaktive Post-Mortems der Hersteller stärken letztlich die langfristigen Sicherheitsstandards der Branche.
Wie hat dieses Ereignis Ihre persönliche Strategie zur Selbstverwahrung beeinflusst? Verlassen Sie sich auf eine einzelne Hardware Wallet oder haben Sie Multi-Signature-Setups für zusätzliche Sicherheit in Betracht gezogen? Teilen Sie Ihre Gedanken unten! 👇
$BTW $TREE $MUBARAK
2
188
🔥 EINE COLD-CARD-BOX KÖNNTE EINE GRÖSSERE SICHERHEITS-DISKUSSION AUSLÖSEN
Während Ermittler den gemeldeten Diebstahl weiter untersuchen, wirft der Fall breitere Fragen darüber auf, wie Krypto-Inhaber den physischen Zugriff auf ihre Vermögenswerte schützen. 🕵️♂️🔐
Für $BTC und andere selbst verwahrte Assets endet die Sicherheit nicht, wenn Coins on-chain gespeichert werden.
Die wichtigste Erkenntnis für Anleger: Schützen Sie das Gerät, schützen Sie die Wiederherstellungsinformationen und unterschätzen Sie die physische Sicherheit niemals.
#coldcardtheftinvestigationadvances
29
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#ZcashETFPostsFirstWeeklyOutflow$93.6M
47,509 Aufrufe
143 Kommentare
2
#GreekPoliceBustCryptoScamRingArrest17
123,786 Aufrufe
900 Kommentare
3
#BitcoinRejectedAt$87K
143,201 Aufrufe
199 Kommentare
4
#FedOctoberRateHikeOddsFallTo17%
153,786 Aufrufe
1,129 Kommentare
5
#NvidiaHitsRecordHighUp2.4%
111,043 Aufrufe
804 Kommentare
6
#CanaryFilesAmendedS1ForPEPEETF
27,219 Aufrufe
559 Kommentare
7
#BitcoinParesGainsAfterRallyTo$86.5K
52,452 Aufrufe
169 Kommentare
8
#CerebrasSinksNearly20%OnReportNvidiaToPowerOpenAI
133,483 Aufrufe
1,179 Kommentare
9
#SECProposesCryptoCustodyRules
184,369 Aufrufe
1,454 Kommentare
10
#SECApproves3xLongCryptoCommodityETPs
85,457 Aufrufe
715 Kommentare